
आग के बाद, आयु आयु आयु सॉफ्टवेयर का moat मौजूद नहीं है?
चलो एक निर्णय के साथ शुरू करते हैं जो बहुत लोकप्रिय नहीं हो सकता है:"कोड जटिल है इसलिए इसे कॉपी नहीं किया जा सकता"। मोआत ने पतन किया।लेकिन "मोट्स के बिना सॉफ्टवेयर" एक अति-प्रतिक्रिया है - उन लोगों में से एक जो ढह गए थे और जो पहले से ही सबसे कमजोर थे।
कुछ चीजें जो पिछले सप्ताह में हुई हैं, सिर्फ इस दरार के बारे में स्पष्ट हैं।
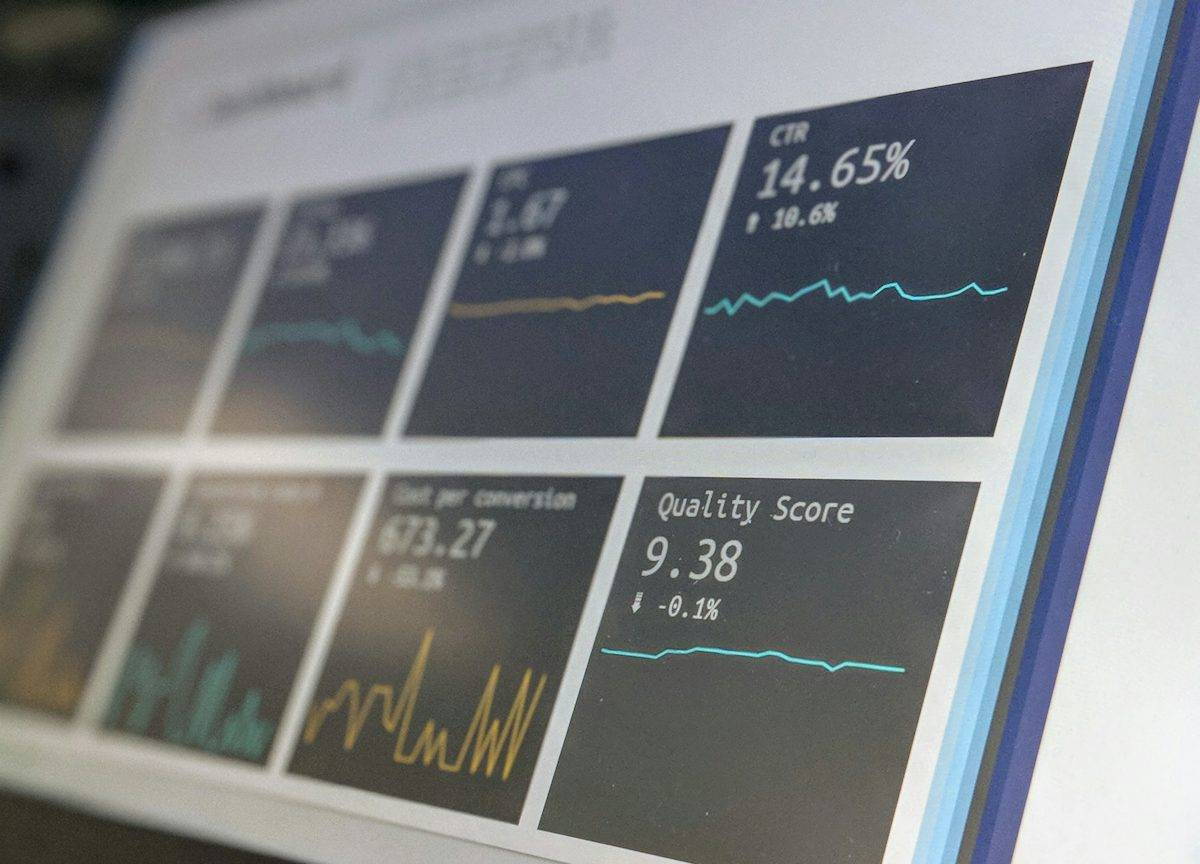
एक सप्ताह में चार संकेत।
ये संकेत सार्वजनिक रिपोर्टिंग और सामुदायिक चर्चा से आते हैं, और उन्हें अकेले समानता के रूप में देखा जा सकता है।
- REA के लिए एक asterisk वक्र: यह MCP उपकरण, जो AI कोडिंग एनेंट के रिवर्स एप्लिकेशन की अनुमति देता है, गिटहबट्रेंडिंग के अनुसार, 10 अक्टूबर को लगभग 25,000 स्टार प्रतिदिन गुलाब, फिर 11 अक्टूबर को लगभग 25,000 तक, और फिर 100,000 मात्रा तक चढ़ाई जारी रहा। इसके विपरीत, मैंने आज के लिए वास्तविक आंकड़ों को मापा है। 16.1 मिलियन स्टार, 37.8 मिलियन फोर्कमुझे नहीं पता।
- उलटा खेल की गति संकुचित है: स्वयंसेवकों की एक टीम ने 84 दिनों में N64 गेम " स्नोबोर्ड किड्स" के पूर्ण संस्करण को पूरा किया; AI ने उनके लिए कोड नहीं लिखा था, लेकिन इसने प्रतीकों के नामकरण, कार्यात्मक सीमाओं की मान्यता, सी समकक्षों की सिफारिश को तेज किया।
- PS2 स्थैतिक rewritePS2Recomp परियोजना ने पीएस 2 गेम को आधुनिक सी ++ में स्थिर करने का प्रयास किया, पीसी संस्करण से सीधे सिम्युलेटर को बायपास किया। रिपोर्ट में एक महत्वपूर्ण विस्तार का उल्लेख किया गया था - 789 PS2 मुद्दों को डिबगिंग प्रतीकों के साथ जारी किया गया था।
- निर्माता पहले blinked।: Thales ने 1 अक्टूबर को सेटिनेल लिफाफा प्लस को जारी किया, जो एआई-सहायता प्राप्त रिवर्स इंजीनियरिंग की रक्षा के लिए समर्पित है। यह उत्पाद कुछ दिनों पहले था।
हमलावर के उपकरण से पहले रक्षा पार्टी के उत्पाद जारी किए गए थे, जो स्वयं में सबसे मजबूत संकेत था: बाजार ने भविष्यवाणी की थी कि यह हो जाएगा।
II. तीन धारणाओं को हटा दिया गया
दशकों के लिए, वाणिज्यिक सॉफ्टवेयर का डिफ़ॉल्ट रक्षा लॉजिक रहा है: "वास्तव में, वे हमें उलट सकते हैं, लेकिन उन्हें महीनों के लिए विशेषज्ञों की एक टीम की आवश्यकता होती है, और जब वे किए जाते हैं, तो हमें अगले संस्करण के कई राउंड मिले हैं। यह तर्क तीन परिकल्पनाओं पर आधारित है:
परिदृश्य 1: रिवर्स को गहरे विशेषज्ञ ज्ञान की आवश्यकता होती है
REA सीधे सीमा के माध्यम से। क्लाउड कोड के साथ एक प्राथमिक डेवलपर अब द्विआधारी प्रणाली का विश्लेषण कर सकता है जिसके लिए संकलन के लिए 10 वर्षों का अनुभव होना आवश्यक है। रिपोर्ट में एनडीएसएस 2026 (153 प्रैक्टिशनर्स का नमूना): एलएलएम समर्थन ने व्यावसायिक अंतराल को काफी कम कर दिया, जिसमें लगभग 98 प्रतिशत की एक नई समझ दर और विशेषज्ञों का स्तर शामिल था।
परिदृश्य II: रिवर्स लागत उपलब्ध मूल्य से अधिक है
जब एआई ने "दिन" से "मिनट" तक कार्य-स्तर विश्लेषण को धक्का दिया तो अर्थव्यवस्था को चालू कर दिया गया। जब इन चालों की लागत "सलाहकारों में हजारों डॉलर खर्च होते हैं" से "API कुछ सेंट कॉल करता है", "defensibility" के बारे में सभी धारणाओं को पुनर्जागरण किया जाता है।
परिदृश्य तीन: संकलित द्विआधारी पारदर्शी नहीं है
आधुनिक एलएलएम अतिरिक्त संरचना मॉडल कर सकते हैं, एल्गोरिथ्म की पहचान कर सकते हैं, और बैक-संयोजन आउटपुट से उच्च स्तरीय पुनर्प्रोग्रामिंग सुझाव दे सकते हैं। इसे मूल स्रोत कोड को पुनर्स्थापित करने की आवश्यकता नहीं है - बस यह समझते हैं कि कोड क्या कर रहा है।
III लेकिन "कोई मोट" एक अतिव्यापी है।
निष्कर्ष को "कॉम्प्लेक्स मोट पतन" से "सॉफ्टवेयर कोई मोट नहीं है" तक धकेल दिया गया था, बीच में एक बड़ी छलांग के साथ। वास्तव में, कमजोर होने के बजाय, कई प्रकार के मोटों के लायक हैं क्योंकि वे रिवर्स में सस्ता हैं:
- सेवा तर्ककभी भी अपने स्वयं के बुनियादी ढांचे के तर्क को छोड़ दें, रिवर्स टूल तक नहीं पहुंच सकता। डेटा नाली, एपीआई के रूप में मॉडल भार, वास्तविक समय व्यक्तिगत इंजन, नेटवर्क प्रभाव सभी रक्षात्मक हैं।
- डेटा और नेटवर्क प्रभावप्रतियोगिता आपके कोड को पढ़ सकती है, लेकिन आपके उपयोगकर्ता का आकार, व्यवहारिक डेटा, द्विपक्षीय नेटवर्क नहीं। ये समय और पैमाने प्राप्त होते हैं, न कि डुप्लिकेट।
- संचालन और लागत संरचनाएक ही समारोह, जो इकाई लागत कम, अधिक iterative, अधिक स्थिर सेवा कर सकते हैं, कोड से थोड़ा अधिक है।
- ब्रांडिंग, ट्रस्ट और अनुपालन योग्यता: व्यापार ग्राहक अक्सर कोड नहीं खरीदते हैं, लेकिन विश्वास, एसएलए, लेखा परीक्षा और जवाबदेही।
दूसरे शब्दों में:ग्राहक खुफिया अब एक रहस्य नहीं है, लेकिन सेवा संपत्ति है।यदि आप "विज्ञापन द्विआधारी कि उपयोगकर्ता हो जाता है" में प्रतिस्पर्धा करते हैं, तो यह खतरनाक है; यदि आप डेटा, नेटवर्क, संचालन और विश्वास में प्रतिस्पर्धा करते हैं, तो यह परिवर्तन आपको मदद कर रहा है - क्योंकि प्रतिद्वंद्वी के लिए "फेस फंक्शन" की प्रतिलिपि बनाना आसान है लेकिन फिर भी "बॉटम क्षमता" की प्रतिलिपि नहीं है।
IV क्या भ्रम उपयोगी है? यह काम करता है, लेकिन केवल समय खरीदता है।
यह सबसे आसान बिंदु है। थैले अपने उत्पाद को बढ़ावा देने में एक आंख खोलने वाला बेंचमार्क है: असुरक्षित अनुप्रयोग ने एआई अजेंट के 10 लूपहोलों में से 8 को उजागर किया; और सेन्टिनेल लिफाफा प्लस संरक्षण के बाद, 0 पाया गया - एक्ज़ेंट उपभोग की लागत पर 970 गुना अधिक टोकन और लगभग सात घंटे तक चल रहा है।
• योग्यता की आवश्यकता:यह निर्माता द्वारा स्व-measured है और स्वतंत्र रूप से पुन: उत्पन्न नहीं किया गया है।और थैले का अपना मामला हमले को अधिक कठिन और महंगा बनाने के बारे में है, असंभव नहीं है। अगस्त 2026 में, क्वार्कस्लाब ने दूसरी तरफ लिखा: आधुनिक भ्रम एआई विश्लेषण को भ्रमित कर सकता है जिससे एंटी-संकलन आउटपुट वास्तविक कार्य के अनुरूप नहीं होता है। लेकिन उस लेख के शीर्षक में कोष्ठक, "या ल्स्ट ट्रायिंग टू" में, ने दिखाया है कि रक्षा स्वयं कितना विश्वास है।
निष्कर्ष स्पष्ट हैं:निष्कर्ष समय खरीद रहा है, सुरक्षा नहीं है।यदि आपके पास तेज गति है तो कुछ महीनों का समय अंतर मूल्यवान है; लेकिन "रोकने" के लिए देरी को गलती न करें।
V. LeGAL लाइन तो WONDERFUL है।
वर्तमान में कानून की स्थिति अनिश्चित है और ईमानदार होना चाहिए। यह स्थापित किया गया है कि डेटा कैप्चर करने के लिए रोबोट का उपयोग, उपयोगकर्ताओं को व्यक्तिगत करने और एआई सिस्टम में दुर्भावनापूर्ण सुझावों को इंजेक्ट करने के लिए वाणिज्यिक गोपनीयता कानून के तहत एक "अनूपयुक्त साधन" का गठन किया जा सकता है। लेकिन आरईए, इस तरह का एक उपकरण, कब्जा नहीं करता है, यह दिखावा नहीं करता है, इंजेक्शन नहीं करता है - यह उपयोगकर्ताओं द्वारा प्राप्त वैध द्विआधारी प्रणाली का विश्लेषण करता है, जो दशकों तक सुरक्षा शोधकर्ताओं के मैनुअल व्यवहार के समान है।
अनुच्छेद 1201 का एंटी-circumvention क्लॉज तकनीकी सुरक्षा उपायों की परिधि को रोकता है, लेकिन सुरक्षा अनुसंधान, पारस्परिकता और रिवर्स इंजीनियरिंग के लिए छूट प्रदान करता है; REA बयान में यह भी कहा गया है कि इसका उपयोग "लीजिमेट रिवर्स इंजीनियरिंग अनुसंधान, विश्लेषण और पुनर्निर्माण" तक सीमित है। इसका विश्लेषण किया गया है कि "लीजीमेट अर्थ" के एआई युग के बीच की रेखा और "improper मतलब" "अंशपूर्ण रूप से धुंधला" है - और वह अस्पष्टता स्वयं एक जोखिम है: एक उद्यम एक कानून की उम्मीद नहीं कर सकता है जो अभी भी इसे रोकने के लिए बदल रहा है।
छह चीजें करने के लिए।
- एक सार्वजनिक दस्तावेज़ के रूप में क्लाइंट कोड का उपयोग करेंउपयोगकर्ता उपकरणों के लिए सॉफ्टवेयर भेजने का तर्क कुछ दिनों के भीतर प्रतियोगियों द्वारा पढ़ने योग्य माना जाना चाहिए। संरचना चयन, एल्गोरिदम और अनुकूलन तकनीक अब गुप्त नहीं हैं।
- मोट को सेवा में ले जाएँ।जीवित रहने का लाभ कभी भी अपने बुनियादी ढांचे को छोड़ने का तर्क है।
- अद्यतन खतरा मॉडलयदि आपका सुरक्षा आकलन यह भी मानता है कि “रिवर्स को कुछ हफ्तों के लिए एक कुशल विश्लेषक की आवश्यकता होती है”, तो यह गलत है। बजट एक बेसलाइन समकक्ष के रूप में बजट है।
- यह एक moat नहीं है।: समय खरीदें, दीवार नहीं है।
- गति को गति दें।यदि आपके प्रतिद्वंद्वी कुछ ही दिनों में अपने वर्तमान संस्करण को पढ़ सकते हैं, तो एकमात्र रक्षा यह है कि आप अगले एक पर हैं। Iterative गति ही मुख्य प्रतिस्पर्धा बन गया।
- कानूनी विकास पर नजर रखें।एआई, रिवर्स और वाणिज्यिक गोपनीयता कानूनों का चौराहे तेजी से विकसित हो रहा है, कानूनी सलाह की आवश्यकता होती है जो प्रौद्योगिकी और उभरते न्यायशास्त्र दोनों को समझता है।
VII एक बड़ी तस्वीर
आरईए सिर्फ एक रिवर्स टूल नहीं है; यह एक संकेत है कि एआई अर्जेंट इकोलॉजी को पैकेज करने के लिए पर्याप्त परिपक्व किया गया है "मल्टी-स्टेप तकनीकी प्रक्रियाएं जो वर्षों की विशेषज्ञता को पूरा करने के लिए उपयोग की जाती हैं" एक npx कमांड में।
यह आज एक रिवर्स प्रोजेक्ट है, और कल यह आकार के अंतराल की खोज के लिए वास्तुकला का पुनर्स्थापन है, एक्सप्लिट पीढ़ी का स्वचालन और प्रतियोगिता का व्यवस्थितीकरण। एआई का प्रोग्रामिंग सहायक सिर्फ कोड नहीं लिख रहा है, यह कोड पढ़ रहा है - उन लोगों सहित जिन्हें यह नहीं देखा जाना चाहिए।
क्या एजेंट-era moat अब मौजूद नहीं है?
क्या ढह गया था पहले से ही नाजुक नदी "complexity"; क्या पीछे छोड़ दिया डेटा, नेटवर्क प्रभाव, सेवा अंत परिसंपत्तियों और विश्वास थे - वास्तव में क्या एआई कॉपी नहीं कर सकता।