
KI-Gateway und KI-Sicherheits-Gateway: Warum nicht zwei Verpflichtungen entlang derselben Kettenstraße zu einer Komponente zusammenführen?
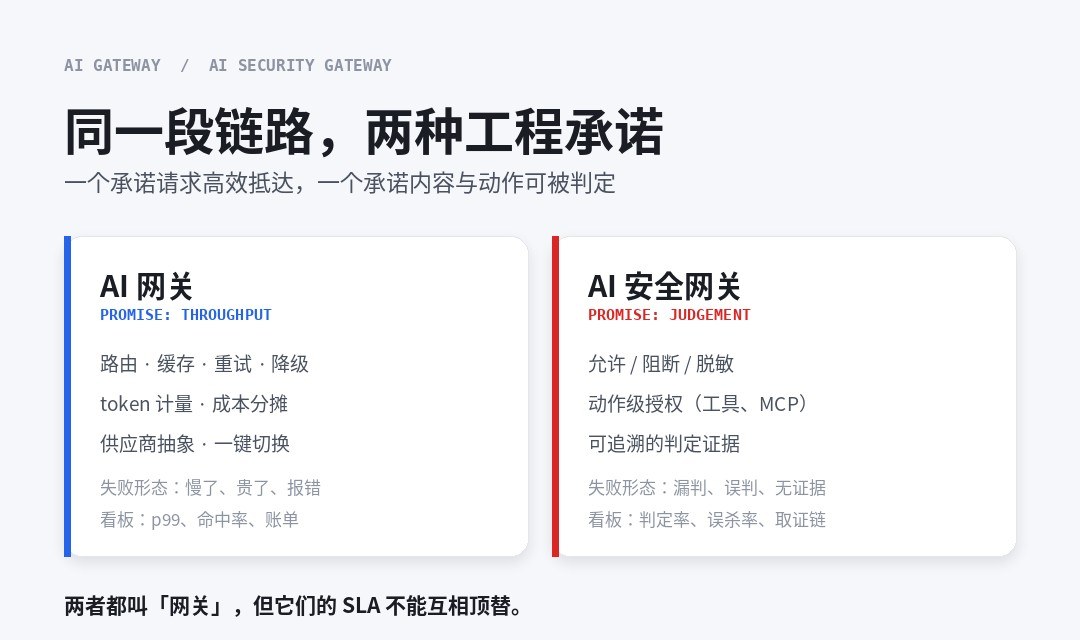
Lassen Sie uns diesen Artikel klarstellen. Diese beiden Arten von Produkten sind auf dem PPT fast identisch: Sie werden zwischen Anwendungen und Modellen eingefügt, sie sind in der gleichen Position lackiert und sie alle behaupten, ein "einheitlicher Zugang" zu sein. Der häufigste Fehler war also nicht das falsche Produkt.Betrachten Sie die beiden Verpflichtungen als eine und denken Sie, dass es zwei geben würde.
Sie laufen entlang der gleichen Kette. Aber das Versprechen ist völlig anders: ein Versprechen.Bitte um effiziente Ankunft.Ein Versprechen.Inhalt und Handlung können beurteilt, blockiert und zurückverfolgt werdenIch weiß es nicht. Die erste ist "langsam, teuer, falsch" und die zweite ist "man sollte nicht losgelassen werden" - und die zweite, Ihre Überwachung ruft normalerweise nicht die Polizei.
Nicht nach Funktionsliste, PresseDrei strukturelle KonflikteKomm schon. Ich habe es nicht erfunden. Ich schrieb es in den offiziellen Akten von zwei Herstellern.
Ein oder vier Wörter, zuerst getrennt.
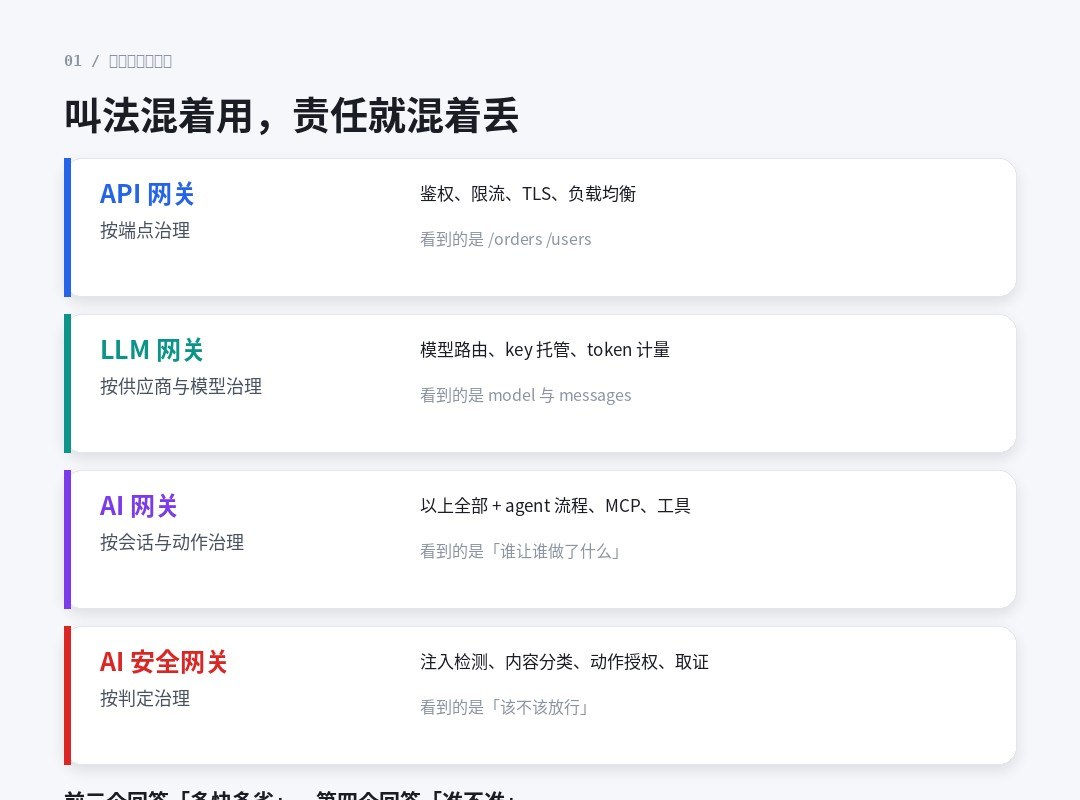
Der Begriff "Substantiv" in dieser Zeile ist bereits Inflation bis zu dem Punkt, wo es nicht direkt verwendet werden kann. Das API-Gateway, das LLM-Gateway, das AI-Gateway und das AI-Sicherheits-Gateway erscheinen oft im selben Programm, und der Autor des Programms unterscheidet nicht immer zwischen sich selbst.
| Name | Ziele der Governance | Typische Fähigkeiten | Es "sieht" was? |
|---|---|---|---|
| API Gateway | Presse Peer | Rechte, Restricted Flow, TLS Terminierung, Load Balance, Weiterleitung | /ordersIch weiß es nicht./users |
| LLM-Gateway | Nach Lieferanten und Modell | Modellroute, Key Hosting, Token Metrologie, aktuelle Formatkonvertierung | model Felder und messages Array |
| AI Gateway | Durch Session und Action | Alles oben + Agent Workflow, MCP, Tool Call, Kostenaggregation | Wer lässt, wer was macht? |
| AI Security Gateway | Wie bestimmt | Injection of Detection, Inhaltsklassifikation, Bewegungsberechtigung, forensische Markierungen. | Sollen wir loslassen? |
Die kritischste Spalte in dieser Tabelle ist die letzte.Die ersten drei Zeilen lauteten "Wie sieht die Anfrage aus" und die vierte Zeile lautete "Sollte es erlaubt sein".Ersteres ist eine Frage der Übermittlung und letzteres ist eine Frage des Urteils. Retransmittanzen können 99,99% verfügbar sein, nicht beurteilt - weil das Urteil selbst einem Fehler unterliegt.
Es gibt eine Linie in diesem Vergleich: Der wahre Unterschied ist nicht, wer Recht hat, aber ...Sie wurden entworfen, um zu verstehen, was fließen.Ich weiß es nicht. Traditionelle API-Flows sind Endline, LLM-Flows sind Modell und Token, und Agentic-Flows sind "eine Benutzeranforderung zum Auslösen mehrerer Modellaufrufe, MCP-Toolaufrufe, interne API-Aufrufe, Abrufen und Geschäftsaktionen". Je niedriger die Hierarchie, desto mehr Dinge können Sie sehen, desto größer ist die Verantwortung.
II. KONFLIKT I: Cache umgeht Urteil
Es ist derjenige, von dem ich denke, dass es sich am meisten lohnt, darüber zu schreiben, weil es...StrukturEs ist nicht die Realisierung der Fehler.
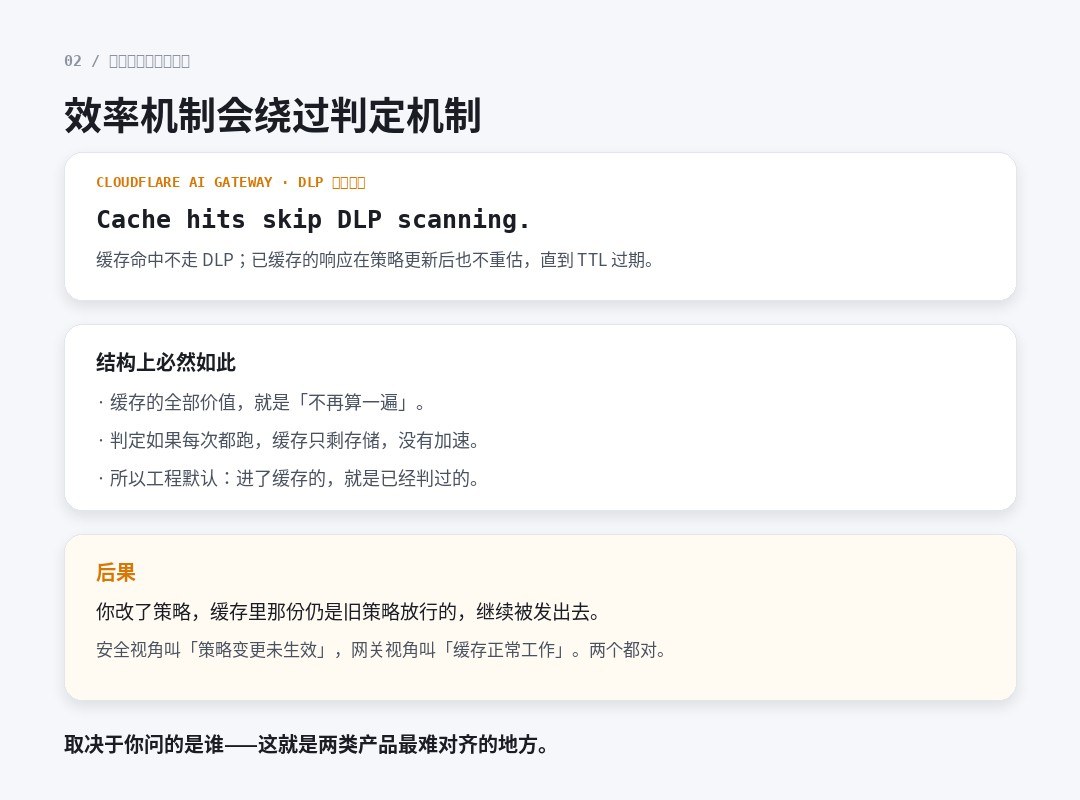
Das AI Gateway DLP-Dokument für Cloudflare enthält eine ursprüngliche Phrase, kurz:
Cache hits skip DLP scanning.Und es gibt noch eine Sache, die zählt:Wenn Sie die DLP-Strategie aktualisieren, nachdem Sie auf den Cache geantwortet haben, wird der Cache nicht neu bewertet.Es wird weiterhin gesendet, bis TTL abläuft.
Warum? Weil es nicht schwer zu verstehen ist:Der gesamte Wert des Cache ist "keine Zählung mehr".Wenn die Entscheidung jedes Mal erneut ausgeführt wird, wird der Cache ohne Beschleunigung gespeichert. Im Projekt ist "Cache = übergeben" eine notwendige Standardannahme.
Diese Annahme ist in Bezug auf die Leistung voll gültig, mit einer Lücke in Bezug auf die Sicherheit:Die Strategie wird sich ändern.Sie haben heute eine Regel hinzugefügt, und die gestrige Antwort auf den Cache war nicht betroffen. Das Sicherheitsteam nannte dies "taktische Änderung nicht wirksam" und das Gateway-Team nannte es "cacheline normale Arbeit".Beides ist wahr, je nachdem, wen Sie fragen.
Claudflares Behandlung ist relativ ehrlich: Die Antwort der Flagge geht im Cache und die Antwort des Blocks geht zurück. Gleichzeitig erkennt sie jedoch die Neubewertungslücke der erneuerten Strategie an. Um diese Lücke zu schließen, nur um TTL zu verkürzen, was den Wert des Cache direkt schwächt.Es ist ein natürlicher Widerspruch. Es gibt keine zwei Konfigurationen.
III. CONFLICT II: Flussstil und Entschlossenheit können nicht gleichzeitig erfüllt werden
Der zweite Konflikt ist intuitiver und spiegelt sich direkt in wahrgenommenen Verzögerungen wider.
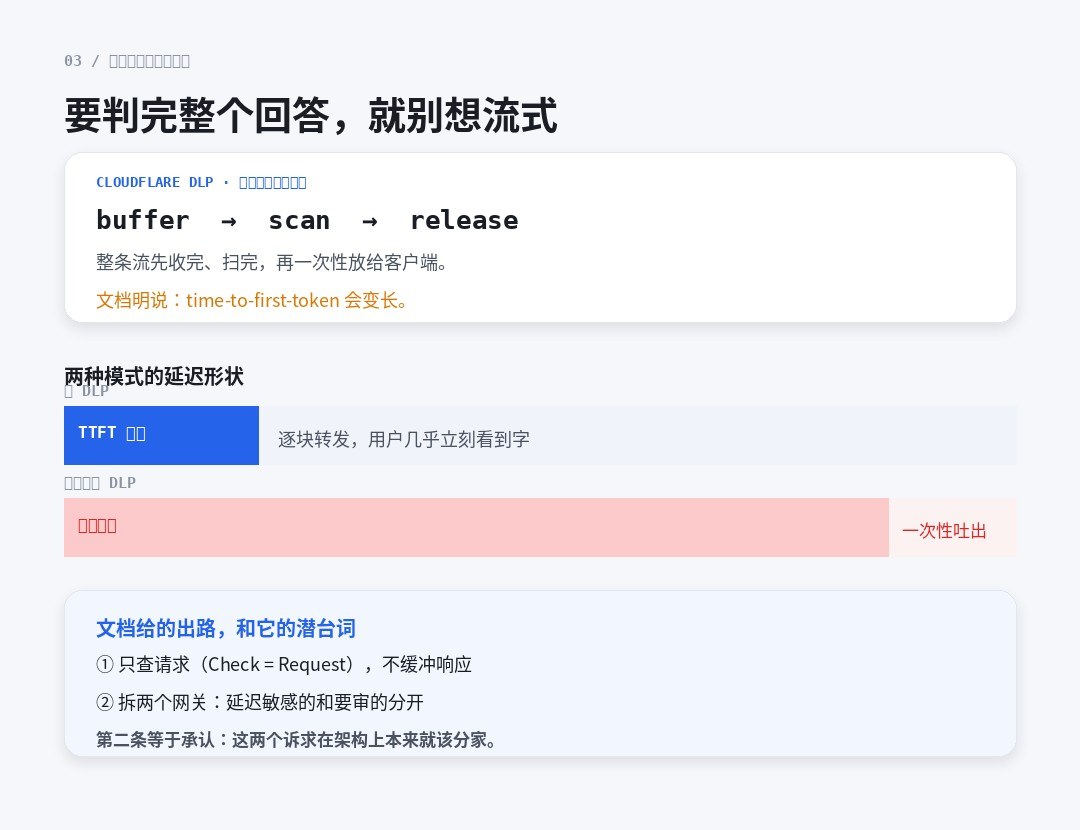
Das DLP-Dokument von Cloudflare ist klar geschrieben: Ein Seitenscan der Antwort wurde geöffnet, und als die SSE-Flow-Anfrage erfüllt wurde, wurde die SSE an die SSE gesendet.Das Gateway puffert, fegt und gibt die gesamte Antwort wieder an den Client frei.Die Zeit bis zum ersten Mal wird länger.
Dies ist der Preis des Puffers.Wenn Sie sich für einen ganzen Absatz entscheiden wollen, müssen Sie ihn zuerst haben.Und der ganze Sinn des Flusses ist nicht, einen ganzen Absatz zu warten. Die beiden Konflikte physisch.
Das Dokument gibt uns zwei Auswege. Ich denke, die zweite ist die Wahrheit:
- Nur Anfragen.(Check set as Request), kein Puffer-Scan auf der Seite der Antwort - kein Puffer auf der Seite der Anforderung, keine Auswirkungen auf die Verzögerung.
- Zwei Gateways deaktivierenVerzögern Sie einen sensiblen Fluss und einen Traffic, der überprüft wird.
Artikel 2 erkennt eines an:"Schnell" und "Courtable" sollen Teil der Struktur sein.Das Einstecken in die gleiche Komponente muss letztendlich eine Konzession von einer Seite sein - entweder wartet der Benutzer oder die Überprüfung überspringt.
Übrigens gibt es ein Detail, das viele Leute nicht bemerkt haben.Gateway-EbeneOhne einen Switch pro Anfrage können Sie ein anderes DLP-Profil auswählen und eine einzelne Anfrage nicht umgehen. Das Dokument schlägt mehrere Gateways nach Verwendung vor. Dies ist eine weitere Illustration des Problems mit dem "One Gateway übernimmt alles" -Modell selbst.
IV. KONFLIKT DREI: Welche Seite fällt, wenn sie versagt
Der dritte Konflikt ist der einfachste und am wenigsten diskutierte:Wenn die Komponente aufgehängt ist, ist die Standardeinstellung Freigabe oder Ablehnung.
Die technische Tradition des Gateways ist Fail Open. Der Grund dafür ist wahr: Das Gateway ist ein Sprung in die Mitte der Kette, und es ist aus dem Geschäft, und die meiste Zeit ist es "abgeschnitten" mehr als "überprüfe eine Schicht weniger". Das traditionelle Sicherheitsprodukt wiederum wurde nicht geschlossen: Wenn Sie es nicht überprüfen können, lassen Sie es aus.
Die beiden Traditionen kollidierten, und das Ergebnis war normalerweise, dessen Code in der Kette war.
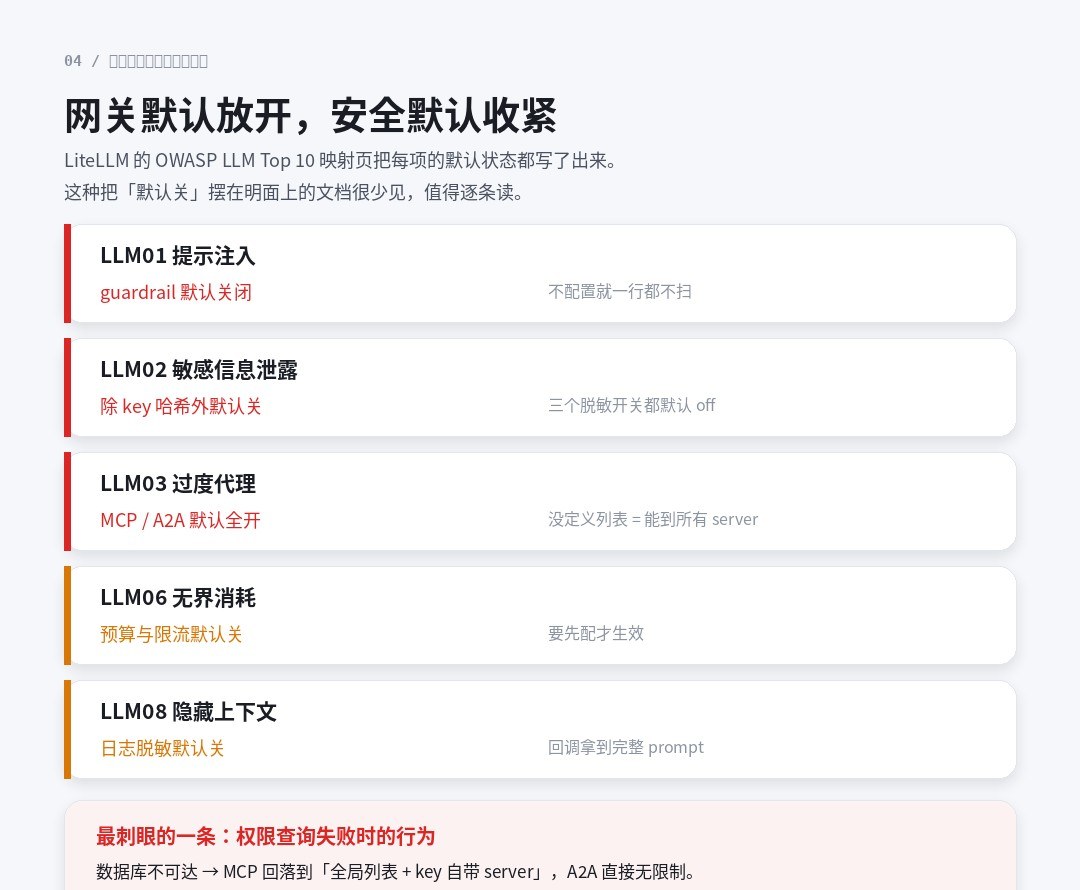
Die OWASP LLM Top 10 (2026) Karte ist eines der ehrlichsten Dinge, die ich je gesehen habe: Es identifiziert jeden Standard und besagt, dass "fast jedes Steuerelement vor Ihrer Konfiguration geschlossen ist".
| OWASP-Position | Ausfallstatus |
|---|---|
| LLM01 Spitzeneinspritzung | Aus. |
| LLM02 Offenlegung sensibler Informationen | Aus, außer Key Hash. |
| LLM03 Überschüssiger Agent | Offen bis(Keine Liste definiert = kann alle MCP-Server erreichen) |
| LLM04 Supply Chain | am |
| LLM06 Unbegrenzter Verbrauch | Ausgeschaltet |
| LLM08 Verstecken Kontext Exposition | Ausgeschaltet |
| LLM10-Ausgang nicht ordnungsgemäß verarbeitet | Ausgeschaltet |
Es gibt eine Zeile in dieser Tabelle, die ich alleine tragen muss, weil ihre Folgen schwerwiegender sind als die Standardstufe:
"MCP wird zur globalen Liste zurückkehren und der Schlüssel hat seinen eigenen Server eingereicht, und A2A wird unbegrenzten Zugriff zurückgeben, wenn der Zugriff auf die Datenbank fehlschlägt."
Drehen Sie es um:Die Sicherheitskomponente ist tot und hätte abgelehnt werden sollen.Im Jahr 2026 wurden drei Risikopositionen nach vorne verschoben. Das Dokument verbirgt dies nicht und wird von der PR-Nummer begleitet, die verarbeitet werden soll - diese Transparenz ist positiv, zeigt aber auch an, dass sie es jetzt ist.
Dies ist eine direkte Nachricht an die Struktur:Wenn die Sicherheitsbestimmung und die Flussübertragung derselbe Prozess und derselbe Fehlerbereich sind, würde die Verfügbarkeitsanforderung für die Übertragung die Schwere der Bestimmung kontaminieren.Der sauberste Weg, um herauszufinden, nicht nach vorne zu folgen, ist, es in einem anderen Feld des Scheiterns zu halten.
V. Die Ursachen von Konflikten: zwei SLAs, die nicht gleichzeitig erfüllt werden können
Wenn man die drei oben genannten zusammen betrachtet, sind sie nicht drei isolierte Bugs, sondern drei Erscheinungen des gleichen Widerspruchs.
| Abmessungen | AI Gateway | AI Security Gateway |
|---|---|---|
| Optimierung der Ziele | Spam, Verzögerung, Kosten | Genauigkeit der Bestimmung, Rückverfolgbarkeit |
| Annehmbare Verzögerung | So bald wie möglich ist S. 99 der Kernindikator. | Eine einzelne Bestimmung von zehn Millisekunden ist akzeptabel. |
| Fehlgeschlagene Richtung | Vordispension (Machbarkeit) | Verweigerungsveranlagung (Korrektur) |
| Strategiewechsel | Nach der Konfiguration ist es bereit für die schrittweise Implementierung. | Sofortiges, weltweites Inkrafttreten |
| Cache | Kernkompetenzen | Es wird das Urteil umgehen. |
| Flüssigkeit | Mussunterstützung | Konflikt mit dem ganzen Absatz |
| Annahme | Druck, Trefferrate, Rechnung. | Gehen Sie durch Tests, Kill-Raten, forensische Integrität. |
Achten Sie auf die Linie "Strategiewechsel". Hier denke ich, dass es am besten ist, zwischen zwei Arten von Produkten zu unterscheiden:Die Strategie des Gateways ist die Konfiguration und die Strategie des Sicherheitsgateways ist die Verpflichtung.Die Konfiguration ist falsch, um zurück zu rollen, und die Verpflichtung erlischt. So kann ersteres "effektiv in wenigen Minuten" akzeptieren und letzteres nicht.
Wenn man sowohl "so schnell wie möglich" als auch "nicht einmal" verlangt, ist es keine Anforderung, die eine Komponente gleichzeitig erfüllen kann.
VI. ZUR VERTEILUNG DES GESCHÄFTS: GEDANKT AN "GRENZENFALSCH"
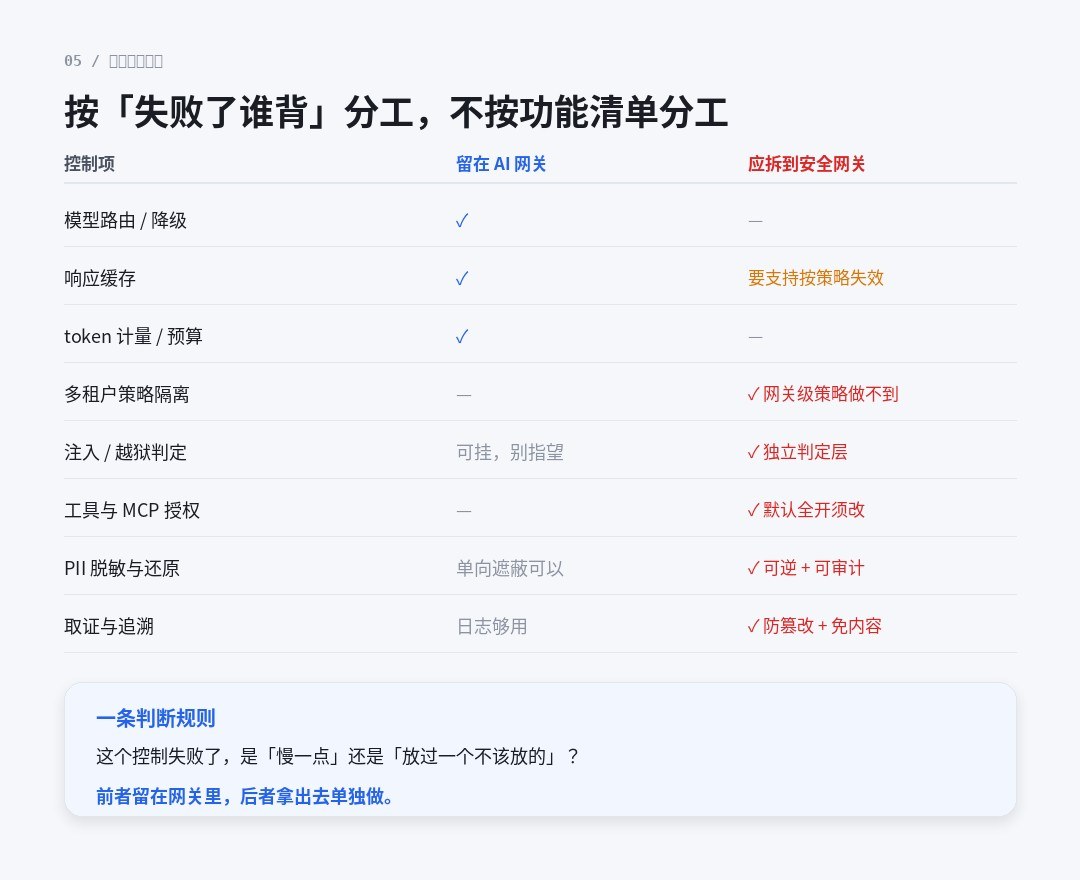
Ich empfehle keine Arbeitsteilung entlang funktionaler Listen, die sich immer überschneiden. Um mit einer Frage klar zu sein:Hat diese Kontrolle versagt, hat sie sich verlangsamt oder hat sie die falsche ausgelassen?
Ersteres bleibt im AI-Gateway, letzteres nimmt heraus und macht es alleine. Sonstige Veranstalter
| Kontrollposition | Bleiben Sie bei AI Gateway | Sollte zum Sicherheitsgateway entfernt werden. |
|---|---|---|
| Modellroute / Downgrade | Zip. | Ich weiß es nicht. |
| Antwort Cache | Zip. | Müssen strategische proaktive Misserfolge unterstützen |
| Token Metric / Budget | Zip. | Ich weiß es nicht. |
| Multitenant Strategie Isolation | Ich weiß es nicht. | Das kann ich nicht. |
| Injektions-/Ausbruchsentscheidung | Aufhängen. Sei nicht die Hauptlinie. | • Unabhängige Beurteilungsebene |
| Tools und MCP-Autorisierungen | Ich weiß es nicht. | Standardmäßige vollständige Änderungen |
| PII De-Sensibilisierung und Reduktion | Einweg-Abdeckung. | Reversibel + überprüfbar |
| Nachweise und Rückverfolgbarkeit | Das Protokoll ist genug. | ✓ Vorurteile + inhaltsfreie Speicherung |
Drei Orte, die es wert sind, sich zu entwickeln.
- Die Multi-Tenant-Strategie ist isoliert.Claudflares DLP-Strategie ist Gateway-Ebene, mit nur mehreren Gateways zu separaten Mandanten. Wenn es sich bei Ihrem Unternehmen um SaaS mit mehreren Kunden handelt, bestimmt dies direkt die Form der Struktur.
- Reversibilität.Das traditionelle DLP ist "Detection-Blocking" und das KI-Szenario erfordert oft "Detection-de-Sensibilisierung-Wiederherstellung": Löschen Sie den PII von der Station und stellen Sie die eigenen Daten des Benutzers wieder her, wenn die Antwort zurückkommt. Es kann keine Einwegdeckung sein.
- Keine Beweise.Die Speicherung der ursprünglichen Eingabeaufforderung zum Zweck des Nachweises ist gleichbedeutend mit der Schaffung eines Compliance-Minengebiets. Metadaten + Hashi, der untersucht wird, erfüllt das Audit, ohne neue Datenbestände zu erstellen - eine Wasserscheide im Sicherheitsgateway und im gewöhnlichen Gateway-Log, denke ich.
Wenn nur eine Sache
Der Status vieler Teams ist: Das AI-Gateway ist eingeschaltet und das Security-Gateway ist im Budget. Das Risiko in diesem Zustand ist nicht "kein Sicherheitsnetz", sondern ...Ich dachte, ich tat es.Ich weiß es nicht.
Wenn es also nur eine Sache zu tun gibt, schlage ich Folgendes vor:Schalten Sie zuerst alle Standardwerte.
Der Grund ist einfach: diese Offs da oben, sie sind nicht falsch.Außerhalb der Fabrik ist Off.Ich weiß es nicht. Ihr Gateway läuft durch die Produktion, und der Fluss ist real, aber die meisten Kontrollen wurden nie geöffnet. Diese Angelegenheit erfordert keine Beschaffung, kein neues Budget, keine strukturierte Überprüfung, nur einen halben Tag und eine Liste.
- Listen Sie alle Leitplanken / Richtlinienelemente in Ihrem Gateway und ihren aktuellen Switch-Status auf.
- Die Artikel-für-Artikel-Auswirkung der "Standardstufe" wird mindestens dreimal geöffnet: LLM01 (Injektion), LLM03 (Tool Authorization), LLM02 (Dissensibilisierung).
- Prüfung fehlgeschlagener AusrichtungSimulieren einer Berechtigungsabfrage konnte nicht sehen, ob sie freigegeben oder abgelehnt wurde. Dieser Artikel ist am leichtesten ignoriert und tödlich.
- Bestätigen Sie die Beziehung zwischen dem Cache und der Strategieänderung: Die Strategie hat sich geändert und wie lange der alte Cache fehlgeschlagen ist. Schreiben Sie diese Figur in den Veränderungsprozess.
- Bestätigt die reaktionsseitige Abtastbehandlung von Strömen: Wenn es offen ist, was wird vom Benutzer als TTF wahrgenommen; Wenn es ausgeschaltet ist, wird die Bestimmung der Ausgabeseite aufgegeben.
Nach diesen fünf erhalten Sie eine genauere Schlussfolgerung als jede Vergleichstabelle:Was Sie jetzt haben, ist ein Gateway oder ein Sicherheitsgateway.
Final: Warum können die beiden Verpflichtungen nicht zusammengeführt werden?
Gehen Sie zurück zu dem im Titel - zwei Unternehmen in derselben Kette.
Ich möchte nicht betonen, "sie sind anders", aber ..."Sie sind anders und sie sind nicht strukturell." Sie verschwinden nicht, wenn das Produkt reift.Ich weiß es nicht.
Cache umgeht notwendigerweise die Bestimmung, da die Definition von Cache nicht mehr berechnet wird. Flüssigkeiten stehen notwendigerweise im Konflikt mit der ganzen Bestimmung, die vollen Inhalt voraussetzt. Forwarding ist notwendigerweise liberal, da seine Funktion darin besteht, die Benutzerfreundlichkeit zu erhalten.Keine dieser drei Fragen sind Fragen der Projektebene, die alle Unterschiede in den Zielfunktionen sind.
Das Richtige ist also, kein Produkt zu finden, das für beide gut ist.Erkennen Sie, dass dies zwei Schichten sind, und platzieren Sie sie dann in verschiedenen Bereichen des Versagens, wobei jede ihre jeweiligen Ziele optimiert.Es ist durch eine klare Schnittstelle verbunden: Das Gateway ist "zur Lieferung" und das Sicherheitsgateway ist "verboten".
Und deshalb glaube ich nicht wirklich an "integrierte KI-Sicherheits-Gateways". Ein integriertes Produkt existiert und es funktioniert, aber wenn es beide behauptet, hohe Intensität und Null-Ausfall zu sein, bedeutet es normalerweiseEine davon wurde unter bestimmten Bedingungen geschaffen.- Und diese Bedingung ist nicht immer in der Vergleichstabelle geschrieben.
Es sind zwei Dinge. Setzen Sie sie in die gleiche Komponente, und früher oder später gibt es eine Konzession.