
Passerelle AI et passerelle de sécurité AI : pourquoi ne pas fusionner deux engagements le long d'une même chaîne en un seul élément
Soyons clairs. Ces deux types de produits sont presque identiques sur le PPT: ils sont insérés entre les applications et les modèles, ils sont peints dans la même position, et ils prétendent tous être "accès unifié". Donc l'erreur la plus courante n'était pas le mauvais produit.Considérez les deux engagements comme un seul, pensant qu'il y en aurait deux.
Ils courent le long de la même chaîne. Mais la promesse est complètement différente : une promesse.Demande d'arrivée efficace.Une promesse.Le contenu et l'action peuvent être jugés, bloqués et tracésJe ne sais pas. La première est « lente, coûteuse, erronée » et la seconde est « on ne devrait pas se laisser aller » – et la seconde, votre surveillance n'appelle généralement pas la police.
Pas par liste fonctionnelle, appuyez surTrois conflits structurelsAllez. Je n'ai pas inventé. Je l'ai écrit dans les dossiers officiels de deux fabricants.
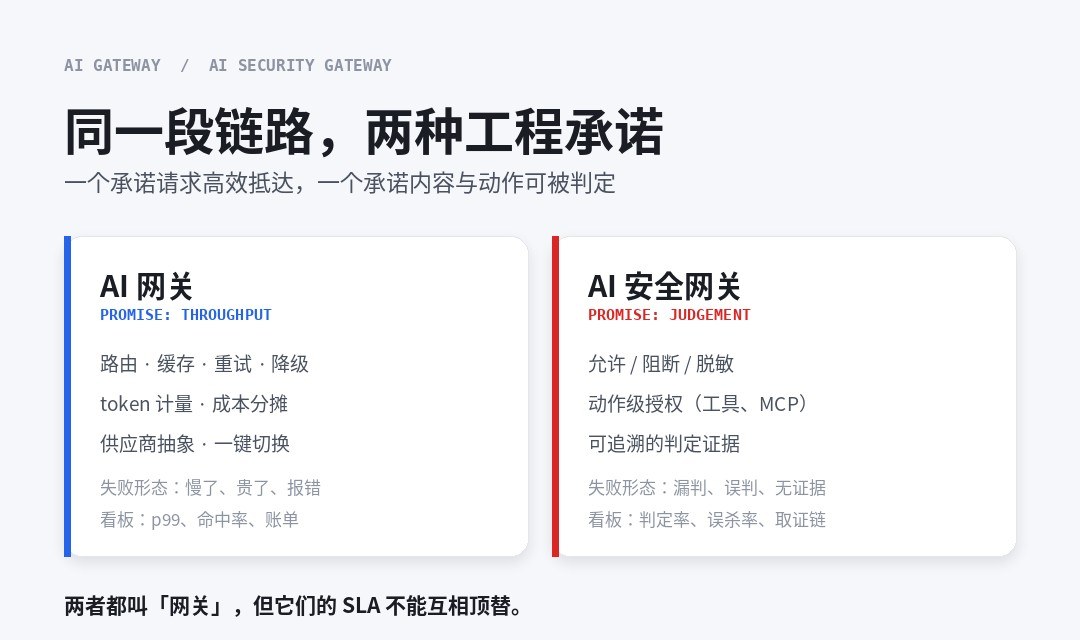
Un ou quatre mots, séparer d'abord.
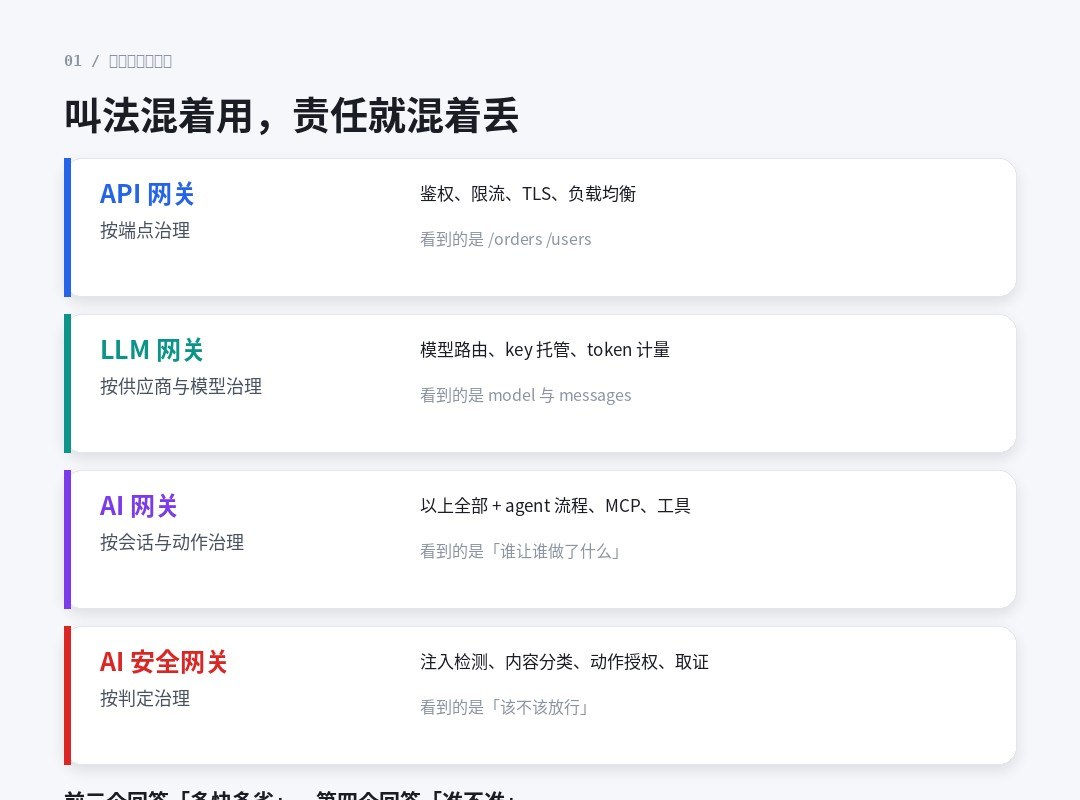
Le terme "nom" dans cette ligne est déjà inflation au point où il ne peut pas être utilisé directement. La passerelle API, la passerelle LLM, la passerelle AI et la passerelle de sécurité AI apparaissent souvent dans le même programme, et l'auteur du programme ne fait pas toujours la distinction entre lui-même.
| Dénomination | Objectifs de la gouvernance | Capacités typiques | Ça "voit" quoi ? |
|---|---|---|---|
| Passerelle API | Presse | Droits, débit restreint, terminaison TLS, balance de charge, transit | /ordersJe ne sais pas./users |
| Passerelle LLM | Par fournisseur et modèle | Itinéraire modèle, hébergement clé, métrologie symbolique, conversion de format courant | model Champs et messages Tableau |
| Passerelle AI | Session et action | Tout ce qui précède +agent workflow, MCP, appel d'outils, agrégation des coûts | Qui laisse faire quoi ? |
| Passerelle de sécurité AI | Comme déterminé | Injection de détection, classification du contenu, autorisation de mouvement, marques médico-légales. | On devrait lâcher prise ? |
La colonne la plus critique de ce tableau est la dernière.Les trois premières lignes se lisent comme suit : « À quoi ressemble la demande » et la quatrième ligne se lit comme suit : « s'il est permis ».La première est une question de transmission et la seconde est une question de jugement. Les retransmissions peuvent être 99,99 % disponibles, non jugées -- parce que le jugement lui-même est sujet à erreur.
Il y a une ligne dans cette comparaison : la vraie différence n'est pas qui a raison, mais...Ils ont été conçus pour comprendre quel flux.Je ne sais pas. Les flux d'API traditionnels sont en fin de ligne, les flux de LLM sont des modèles et des jetons, et les flux d'agents sont "une demande d'utilisateur pour déclencher plusieurs appels de modèles, appels d'outils MCP, appels d'API internes, récupération et actions commerciales". Plus la hiérarchie est basse, plus vous voyez de choses, plus la responsabilité est grande.
II. CONFLIT I: Cache contournera le jugement
C'est celui dont je pense qu'il vaut la peine d'écrire parce que c'est...StructureCe n'est pas la réalisation des défauts.
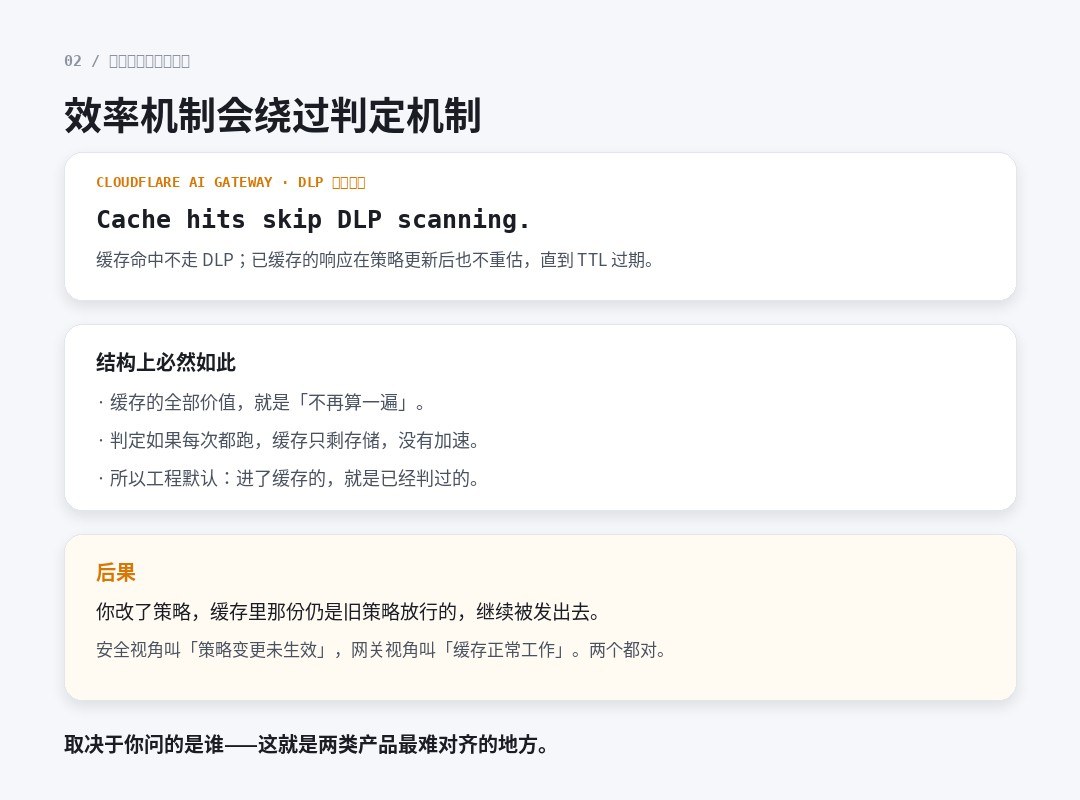
Le document DLP de la passerelle AI pour Cloudflare contient une phrase originale, courte :
Cache hits skip DLP scanning.Et il y a encore une chose qui compte :Si vous mettez à jour la stratégie DLP après avoir répondu au cache, le cache ne sera pas réévalué.Elle continuera d'être envoyée jusqu'à l'expiration de TTL.
Pourquoi ? Parce que ce n'est pas difficile à comprendre :Toute la valeur du cache est "plus de compte".Si la décision est d'exécuter à chaque fois, le cache sera stocké sans accélération. Donc sur le projet, "Cache = passé" est une hypothèse par défaut nécessaire.
Cette hypothèse est pleinement valable en termes de performance, avec un trou en termes de sécurité:La stratégie changera.Vous avez ajouté une règle aujourd'hui, et la réponse d'hier au cache n'a pas été affectée. L'équipe de sécurité a appelé ce « changement tactique n'a pas pris effet » et l'équipe de passerelle l'a appelé « travail normal de cacheline ».Les deux sont vrais, selon qui vous demandez.
Le traitement de Claudflare est relativement honnête : la réponse du drapeau descend dans le cache et la réponse du bloc baisse. Mais en même temps, il reconnaît l'écart de réévaluation de la stratégie renouvelée. Pour combler cette lacune, il suffit de raccourcir TTL, qui affaiblit directement la valeur du cache.C'est une contradiction naturelle. Il n'y a pas deux configurations.
III. CONFLICT II: Le style de flux et la détermination ne peuvent être satisfaits en même temps
Le deuxième conflit est plus intuitif et se reflète directement dans les retards perçus.
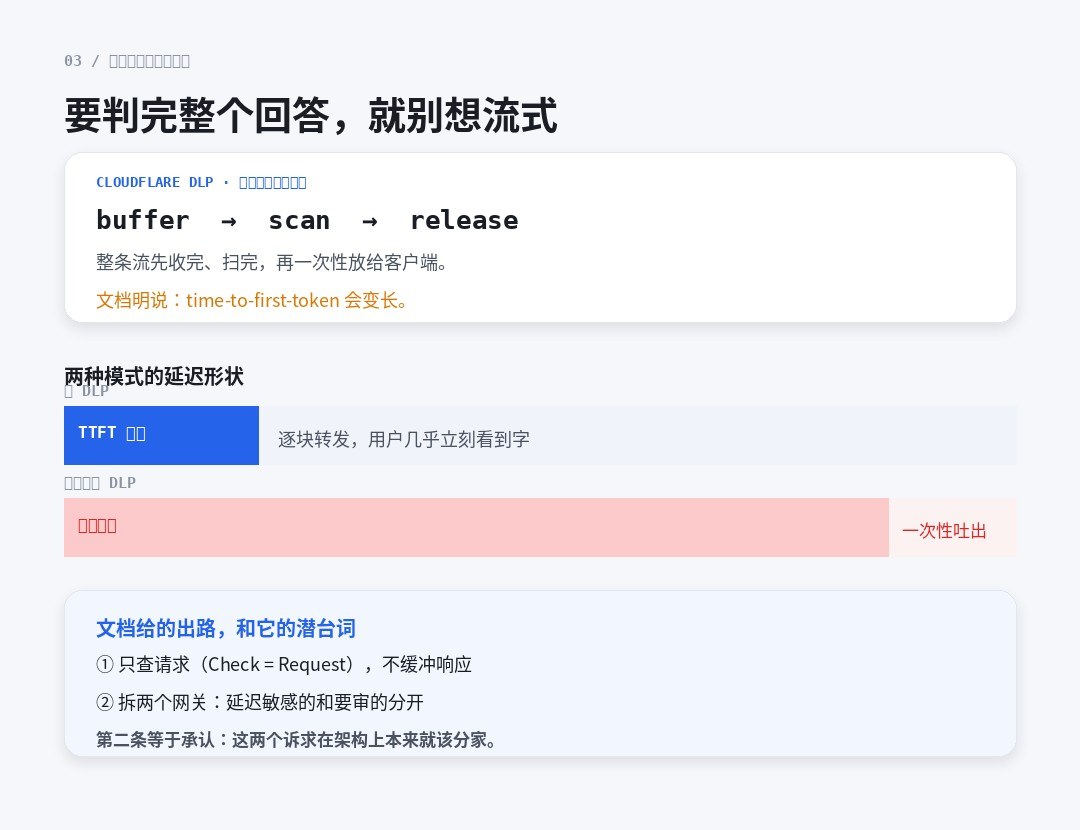
Le document DLP de Cloudflare est clairement écrit : une analyse latérale de la réponse a été ouverte, et lorsque la demande de flux SSE a été satisfaite, la SSE a été envoyée à la SSE.La passerelle va tamponner, balayer et relâcher toute la réponse au client à nouveau., le temps-à-premier-tokeen grandira plus longtemps.
C'est le prix du tampon.Si vous décidez d'un paragraphe entier, vous devez d'abord l'avoir.Et tout le point du flux n'est pas d'attendre un paragraphe entier. Les deux conflits physiquement.
Le document nous donne deux façons de sortir. Je pense que la seconde est la vérité:
- Seulement des demandes.(Vérifiez l'ensemble en tant que requête), pas de balayage du tampon sur le côté de la réponse - pas de tampon sur le côté de la requête, pas d'impact sur le retard.
- Désactiver deux passerelles: Retarder un débit sensible et un trafic soumis à révision.
L'article 2 reconnaît une chose :"Quick" et "Courtable" sont censés faire partie de la structure.Le raccordement au même composant doit en fin de compte être une concession d'un côté – soit l'utilisateur attend, soit l'examen saute.
Au fait, il y a un détail que beaucoup de gens n'ont pas remarqué.Niveau de la passerelle, sans commutateur par demande vous pouvez choisir un profil DLP différent et ne peut pas contourner une seule requête. Le document suggère plusieurs passerelles par utilisation. C'est une autre illustration du problème avec le modèle « one gateway s'occupe de tout ».
IV. TROIS CONFLITS: De quel côté tomber quand il échoue
Le troisième conflit est le plus facile et le moins discuté:Lorsque le composant est accroché, la valeur par défaut est libération ou rejet.
La tradition d'ingénierie de la porte d'entrée est défaillante. La raison en est la vérité : la passerelle est un saut au milieu de la chaîne, et elle est hors service, et la plupart du temps, elle est « coupée » plus que « vérifier une couche de moins ». Le produit de sécurité traditionnel, à son tour, a été fermé en échec: si vous ne pouvez pas vérifier, laissez-le dehors.
Les deux traditions se sont heurtées, et le résultat était généralement dont le code était dans la chaîne.
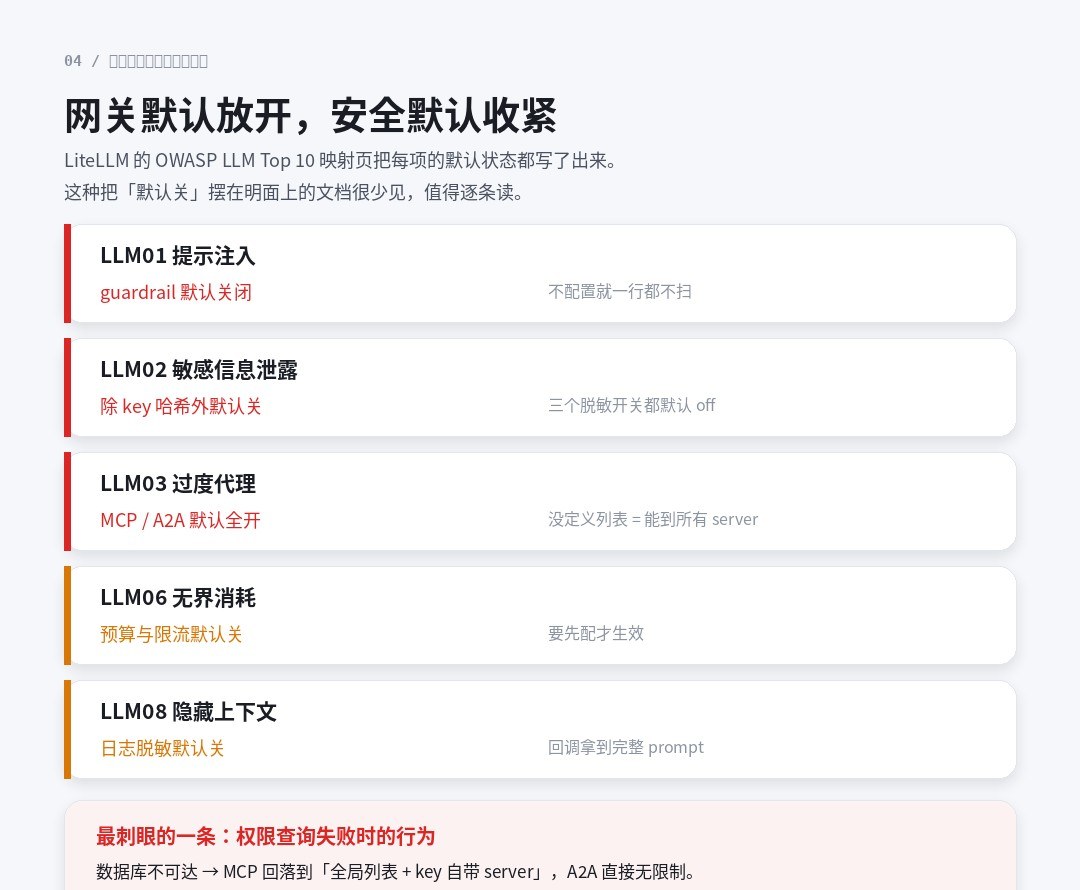
La carte du Top 10 (2026) de l'OWASP LLM est l'une des choses les plus honnêtes que j'ai jamais vues : Il distingue chaque défaut et indique que « presque chaque contrôle est fermé avant votre configuration ».
| Point OWASP | État par défaut |
|---|---|
| LLM01 Injection de pointe | Dégage. |
| LLM02 Divulgation de renseignements sensibles | En dehors de Key Hash. |
| Agent excédentaire LLM03 | Ouvrir jusqu'à(Aucune liste définie = ne peut atteindre tous les serveurs MCP) |
| LLM04 Chaîne d'approvisionnement | À |
| LLM06 Consommation illimitée | Arrêt |
| LLM08 Masquer l'exposition au contexte | Arrêt |
| sortie LLM10 mal traitée | Arrêt |
Il y a une ligne dans ce tableau que je dois porter seule parce que ses conséquences sont plus graves que le niveau par défaut:
"MCP retournera à la liste globale et la clé soumise à son propre serveur, et A2A retournera un accès illimité lorsque l'accès à la base de données échoue.
Tourne-le.La composante de sécurité est morte et aurait dû être rejetée.En 2026, trois éléments de risque ont été avancés. Le document ne cache pas cela, et est accompagné du numéro PR à traiter - cette transparence est positive, mais il indique également qu'il est maintenant.
Ceci est un message direct à la structure:Si la détermination de la sécurité et le transfert de débit sont le même processus et la même zone de défaillance, l'exigence de disponibilité pour le transfert contaminerait la gravité de la détermination.La façon la plus propre de ne pas suivre est de le garder dans un autre domaine d'échec.
V. Les causes profondes des conflits : deux ALS qui ne peuvent être rencontrés simultanément
En regardant les trois ci-dessus ensemble, ils ne sont pas trois bugs isolés, mais trois apparitions de la même contradiction.
| Dimensions | Passerelle AI | Passerelle de sécurité AI |
|---|---|---|
| Optimisation des objectifs | Spam, retard, coût | Taux de précision de la détermination, traçabilité |
| Délai acceptable | Dès que possible, p. 99 est l'indicateur de base. | Une seule détermination de dizaines de millisecondes est acceptable. |
| La direction a échoué | Prédispension (faisabilité) | Prédisposition à refuser (correction) |
| Changement de stratégie | Après la configuration, il est prêt pour une mise en œuvre progressive. | Entrée en vigueur immédiate et mondiale |
| Cache | Compétences de base | Ça va contourner le verdict. |
| Fluides | Doit soutenir | Conflit avec l'ensemble du paragraphe |
| Acceptation | Pression, taux de frappe, facture. | Passez par les tests, les taux de mortalité, l'intégrité médico-légale. |
Méfiez-vous de la ligne "changement de stratégie". C'est là que je pense qu'il est préférable de distinguer deux types de produits:La stratégie de la passerelle est la configuration, et la stratégie de la passerelle de sécurité est l'engagement.La configuration est incorrecte pour revenir en arrière, et l'engagement s'éteint. Ainsi le premier peut accepter "efficace en quelques minutes" et le second ne peut pas.
Lorsque l'on exige à la fois « le plus tôt possible » et « pas une fois », il n'est pas nécessaire qu'un composant puisse satisfaire simultanément.
VI. COMMENT DISTRIBUTER LES ENTREPRISES: PRÉVUES AUX "BORDEURS WRONG"
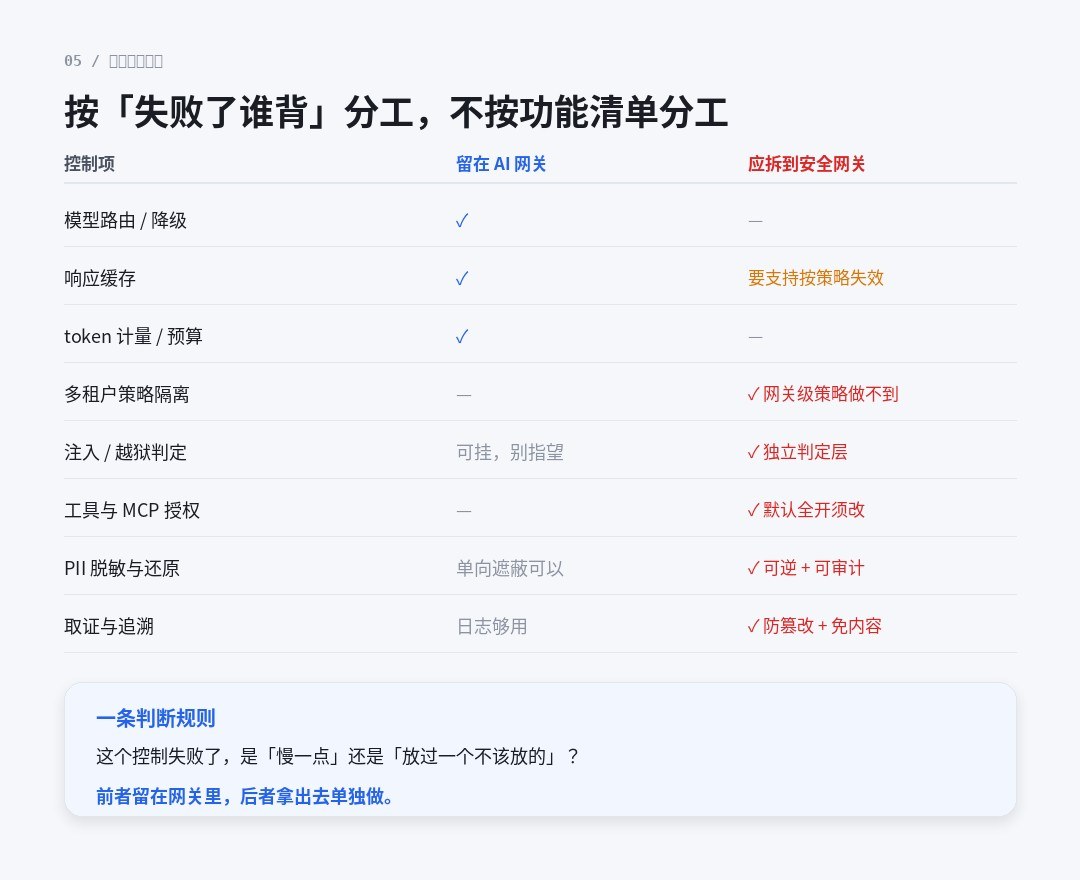
Je ne recommande pas une division du travail selon des listes fonctionnelles, qui se chevauchent toujours. Pour être clair par une question:Ce contrôle a échoué, a-t-il ralenti ou a-t-il laissé tomber le mauvais ?
Le premier reste dans la passerelle de l'IA, le second sort et le fait seul. Autres organisateurs
| Élément de contrôle | Restez à AI Gateway | Doit être enlevé à la passerelle de sécurité. |
|---|---|---|
| Itinéraire du modèle / dégradation | Zip. | Je ne sais pas. |
| Cache de réponse | Zip. | Nécessité de soutenir l'échec stratégique proactif |
| Token Metric/ Budget | Zip. | Je ne sais pas. |
| Isolation de la stratégie à plusieurs locataires | Je ne sais pas. | Je ne peux pas faire ça. |
| Injection / décision de rupture | Raccroche. Ne sois pas la ligne principale. | • Niveau d'arbitrage indépendant |
| Outils et autorisations de MCP | Je ne sais pas. | ✓ Modifications à l'échelle complète par défaut |
| Désensibilité et réduction de l'IIP | Couverture à sens unique. | Réversible + vérifiable |
| Preuves et traçabilité | Le journal suffit. | ✓ Préjudication + stockage sans contenu |
Trois endroits à développer.
- La stratégie multi-locataires est isolée.La stratégie DLP de Claudflare est de niveau passerelle, avec seulement plusieurs passerelles pour les locataires séparés. Si votre entreprise est multi-tenu SaaS, cela déterminera la forme de la structure directement.
- Réversibilité.Le DLP traditionnel est le "blocage de détection" et le scénario AI nécessite souvent "détection-de-sensitisation-restauration" : effacer le PII de la station et restaurer les propres données de l'utilisateur quand la réponse revient. C'est impossible.
- Aucune preuve.L'entreposage de l'invite originale aux fins de preuve équivaut à créer une zone minée de conformité. Métadonnées + Hashi, qui est examiné, rencontre l'audit sans créer de nouveaux actifs de données — un bassin dans la passerelle de sécurité et le journal de passerelle ordinaire, je pense.
Si une seule chose
Le statut de beaucoup d'équipes est : la passerelle AI est en marche, et la passerelle de sécurité est dans le budget. Le risque dans cet état n'est pas "pas de filet de sécurité", mais...Je croyais.Je ne sais pas.
Donc s'il n'y a qu'une chose à faire, je suggère ceci :Tournez toutes les valeurs par défaut en premier.
La raison est simple: ces Offs là-haut, ils ne se trompent pas.Hors de l'usine est éteint.Je ne sais pas. Votre passerelle traverse la production, et le flux est réel, mais la plupart des contrôles n'ont jamais été ouverts. Cette question ne nécessite pas d'approvisionnement, aucun nouveau budget, aucun examen structuré, seulement une demi-journée et une liste.
- Liste tous les points de garde/ police sur votre passerelle et leur état actuel de commutateur.
- L'impact article par article du "niveau de défaillance" sera ouvert au moins trois fois : LLM01 (injection), LLM03 (autorisation d'outil), LLM02 (dissémination).
- Vérifier l'orientation ratée: Simuler une requête d'autorisation n'a pas pu voir si elle a été publiée ou rejetée. Cet article est le plus facilement ignoré et mortel.
- Confirmer la relation entre le cache et le changement de stratégie: la stratégie a changé, et combien de temps l'ancien cache a échoué. Écrivez ce chiffre dans le processus de changement.
- Confirme le traitement par balayage latéral des courants : s'il est ouvert, quel est le TTF perçu par l'utilisateur; s'il est éteint, la détermination latérale de sortie est abandonnée.
Après ces cinq, vous obtiendrez une conclusion plus précise que n'importe quel tableau comparatif :Ce que vous avez maintenant est une passerelle ou une passerelle de sécurité.
Finale: Pourquoi les deux engagements ne peuvent pas être fusionnés
Revenez à celui du titre — deux entreprises sur la même chaîne.
Je ne veux pas insister sur "ils sont différents", mais..."Ils sont différents, et ils ne sont pas structurels. Ils ne disparaissent pas à mesure que le produit mûrit."Je ne sais pas.
Cache contourne nécessairement la détermination, puisque la définition de Cache n'est plus calculée. Les fluides entrent nécessairement en conflit avec l'ensemble de la détermination, ce qui suppose un contenu complet. La transmission tend nécessairement à être libérale, car sa fonction est de préserver la convivialité.Aucune de ces trois questions ne porte sur le niveau des projets, qui sont toutes des différences dans les fonctions cibles.
Donc la bonne chose à faire est de ne pas trouver un produit qui est bon pour les deux.Reconnaître qu'il s'agit de deux couches et les placer dans différents domaines d'échec, chacun optimisant leurs objectifs respectifs.Il est connecté par une interface claire : la passerelle est "pour livraison" et la passerelle de sécurité est "interdite".
Et c'est pourquoi je ne crois pas vraiment aux « passerelles intégrées de sécurité de l'IA ». Un produit intégré existe et il fonctionne, mais lorsqu'il se dit à la fois haute intensité et zéro échec, il signifie généralementL'un d'eux a été créé sous certaines conditions.- Et cette condition n'est pas toujours écrite dans le tableau comparatif.
C'est deux choses. Mettez-les dans le même composant, et tôt ou tard il y a une concession.