
AI gateway och AI säkerhetsgateway: varför inte slå samman två åtaganden längs samma kedjeväg till en komponent
Låt oss få denna artikel klar. Dessa två typer av produkter är nästan identiska med PPT: de sätts in mellan applikationer och modeller, de är målade i samma position, och de hävdar alla att de är "enad åtkomst". Det vanligaste misstaget var inte fel produkt.Tänk på de två åtagandena som en, och tro att det skulle finnas två.
De springer längs samma kedja. Men löftet är helt annorlunda: ett löfte.Begäran om effektiv ankomst.Ett löfte.Innehåll och handling kan bedömas, blockeras och spårasJag vet inte. Den första är "långsam, dyr, fel" och den andra är "en ska inte släppas" - och den andra, din övervakning brukar inte ringa polisen.
Inte genom funktionell lista, tryckTre strukturella konflikterKom igen. Jag gjorde det inte upp. Jag skrev den i två tillverkares officiella filer.
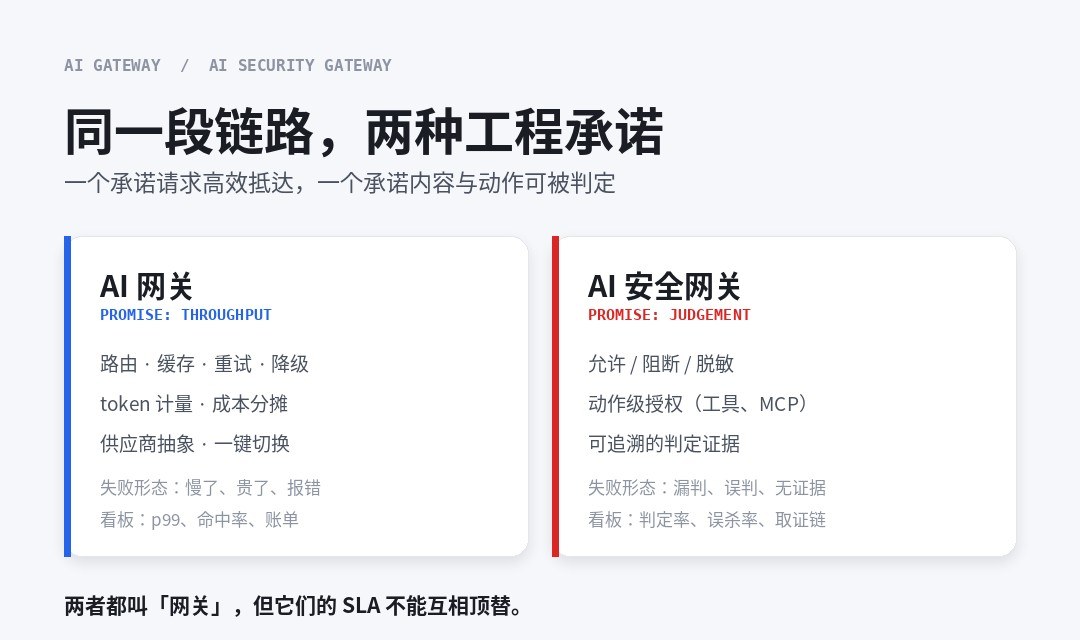
Ett eller fyra ord, separera först.
Termen "noun" i denna linje är redan inflation till den punkt där den inte kan användas direkt. API-gatewayen, LLM-gatewayen, AI-gatewayen och AI-säkerhetsgatewayen visas ofta i samma program, och författaren till programmet skiljer inte alltid mellan sig själv.
| Namnnamn | Mål för styrning | Typiska funktioner | Den "ser" vad? |
|---|---|---|---|
| API Gateway | Press Peer | Rättigheter, begränsat flöde, TLS-avslutning, lastbalans, vidarebefordran | /ordersJag vet inte./users |
| LLM Gateway | Genom leverantör och modell | Modellväg, nyckel hosting, token metrology, nuvarande format konvertering | model Fält och messages Array |
| AI Gateway | genom session och handling | Allt ovan + agent arbetsflöde, MCP, verktygssamtal, kostnadsaggregation | Vem låter vem som gör vad? |
| AI säkerhetsgateway | Som fastställts | Injektion av upptäckt, innehållsklassificering, rörelsetillstånd, rättsmedicinska märken. | Ska vi släppa taget? |
Den mest kritiska kolumnen i denna tabell är den sista.De tre första raderna läser "Vad är begäran ser ut" och den fjärde raden läs "borde det tillåtas."Den förra är en fråga om överföring och den senare är en fråga om dom. Överföringar kan vara 99,99% tillgängliga, inte bedöms - eftersom domen i sig är föremål för fel.
Det finns en linje i den jämförelsen: den verkliga skillnaden är inte vem som har rätt, men ...De var utformade för att förstå vilket flöde.Jag vet inte. Traditionella API-flöden är slutlinje, LLM-flöden är modell och token, och agentiska flöden är "en användarförfrågan att utlösa flera modellsamtal, MCP-verktygssamtal, interna API-samtal, hämtning och affärsåtgärder". Ju lägre hierarkin, desto mer kan du se, desto större ansvar.
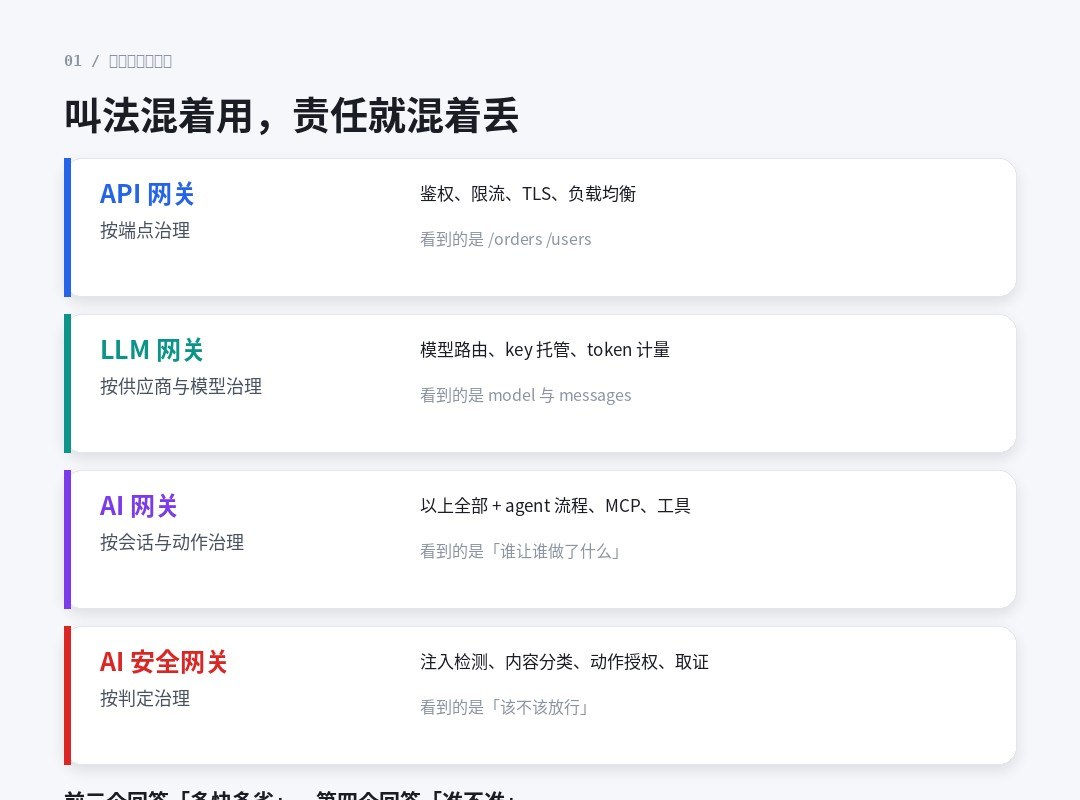
CONFLICT I: Cache kommer att kringgå domen
Det är den jag tror är mest värt att skriva om eftersom det är ...StrukturDet är inte förverkligandet av bristerna.
AI Gateway DLP-dokumentet för Cloudflare innehåller en originalfras, kort:
Cache hits skip DLP scanning.Och det finns en sak som betyder något:Om du uppdaterar DLP-strategin efter att ha svarat på cache, kommer cache inte att omprövas.Det kommer att fortsätta att skickas ut tills TTL går ut.
Varför? Eftersom det inte är svårt att förstå:Hela värdet av cache är "inget mer räknat".Om beslutet är att köra igen varje gång, kommer cache lagras utan acceleration. Så på projektet är "Cache = passerad" ett nödvändigt standardantagande.
Detta antagande är helt giltigt i prestationsvillkor, med ett hål i säkerhetsvillkor:Strategin kommer att förändras.Du lade till en regel idag, och gårdagens svar på cache var opåverkad. Säkerhetsteamet kallade denna "taktiska förändring trädde inte i kraft" och gateway-teamet kallade det "cacheline normalt arbete".Båda är sanna, beroende på vem du frågar.
Claudflares behandling är relativt ärlig: Flags svar går ner i cache och Blocks svar går ner. Men samtidigt erkänner det omvärderingsgapet i den förnyade strategin. För att stänga detta gap, bara för att förkorta TTL, som direkt försvagar värdet av cache.Det är en naturlig motsägelse. Det finns inga två konfigurationer.
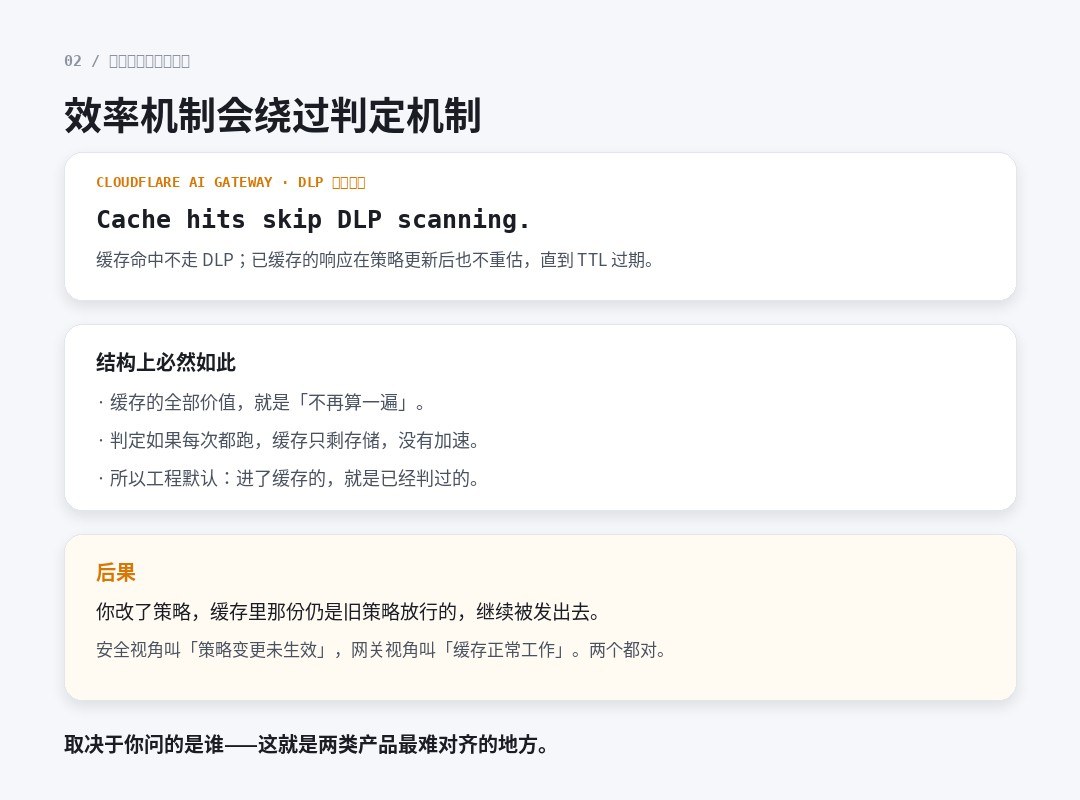
III. Flödesstil och beslutsamhet kan inte vara nöjd samtidigt
Den andra konflikten är mer intuitiv och återspeglas direkt i upplevda förseningar.
DLP-dokumentet för Cloudflare är tydligt skrivet: en sida skanning av svaret öppnades, och när SSE-flödesförfrågan uppfylldes skickades SSE till SSE.Porten kommer att buffra, sopa och släppa hela svaret på kunden igen.Tid-till-första-tokeen kommer att växa längre.
Detta är priset på bufferten.Om du ska bestämma dig för en hel paragraf måste du först ha den.Och hela punkten i flödet är inte att vänta en hel punkt. De två konflikterna fysiskt.
Dokumentet ger oss två vägar ut. Jag tror att den andra är sanningen:
- Bara förfrågningar.(Check set as Request), ingen buffertskanning på sidan av svaret - ingen buffert på sidan av begäran, ingen inverkan på förseningen.
- Inaktivera två gatewaysFördröja ett känsligt flöde och en trafik som är föremål för granskning.
Artikel 2 erkänner en sak:"Quick" och "Courtable" ska vara en del av strukturen.Att ansluta sig till samma komponent måste i slutändan vara en koncession från ena sidan - antingen användaren väntar eller översynen hoppar.
Förresten finns det en detalj som många inte har märkt.Gateway nivå, utan en per-request switch kan du välja en annan DLP-profil och kan inte kringgå en enda begäran. Dokumentet föreslår flera gateways genom användning. Detta är en ytterligare illustration av problemet med "en gateway hanterar allt" -modellen själv.
IV. KONFLICT TRE: Vilken sida att falla när den misslyckas
Den tredje konflikten är den enklaste och minst diskuterade:När komponenten hängs frigörs eller avvisas.
Den tekniska traditionen av porten är inte öppen. Anledningen till detta är sant: porten är ett hopp i mitten av kedjan, och det är ur affärer, och för det mesta är det "skär av" mer än "kontrollera ett lager mindre." Den traditionella säkerhetsprodukten var i sin tur stängd: om du inte kan kontrollera, lämna den.
De två traditionerna kolliderade, och resultatet var vanligtvis vars kod var i kedjan.
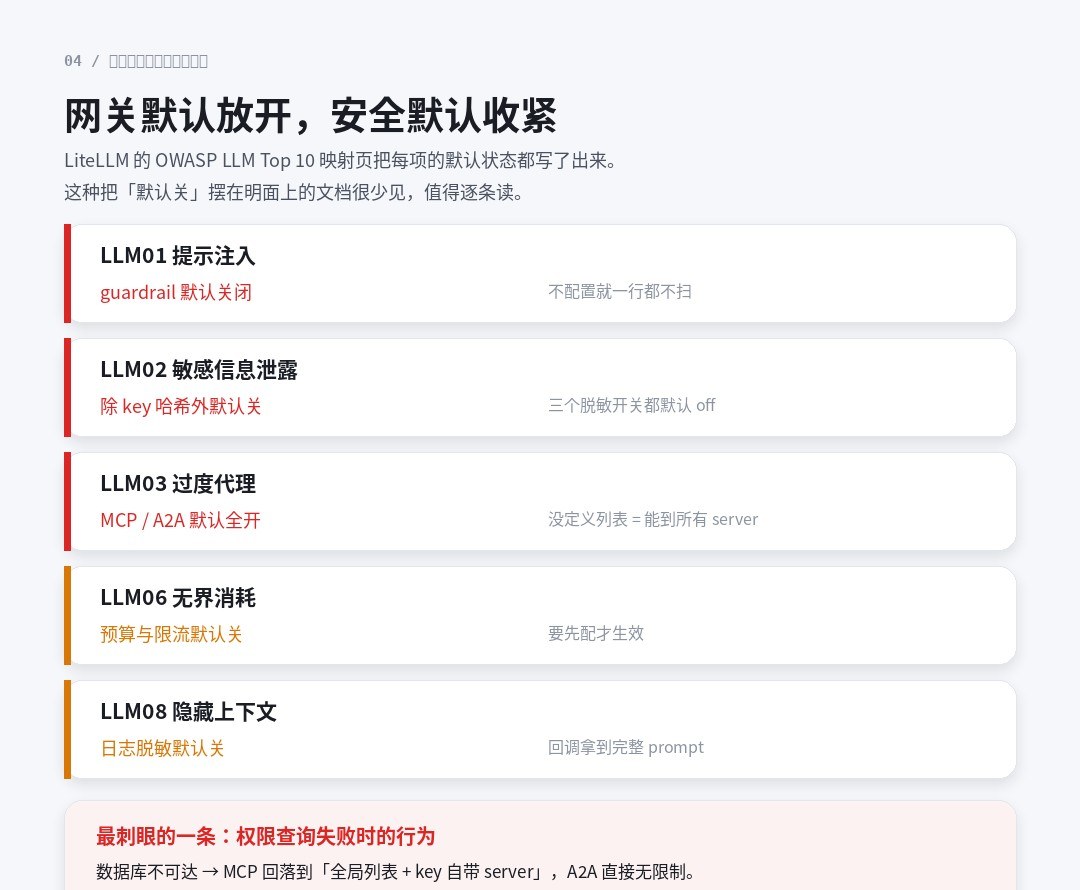
OWASP LLM Top 10 (2026) karta är en av de mest ärliga saker jag någonsin sett: Det pekar ut varje standard och säger att "nästan varje kontroll är stängd innan din konfiguration".
| OWASP objekt | Standard Status |
|---|---|
| LLM01 Tip Injection | Off. |
| LLM02 Sensitive Information Disclosure | Av, förutom Key Hash. |
| LLM03 Överskott Agent | Öppna tills(Ingen lista definierad = kan nå alla MCP-server) |
| LLM04 Supply Chain | På |
| LLM06 Obegränsad konsumtion | Off Off Off |
| LLM08 dölja kontextexponering | Off Off Off |
| LLM10 output inte korrekt bearbetad | Off Off Off |
Det finns en linje i denna tabell som jag måste bära ensam eftersom dess konsekvenser är allvarligare än standardnivån:
MCP kommer att återvända till den globala listan och nyckeln skickade in sin egen server, och A2A kommer att returnera obegränsad åtkomst när åtkomst till databasen misslyckas.
Vänd den över:Säkerhetskomponenten är död och bör ha avslagits.År 2026 flyttades tre riskartiklar framåt. Dokumentet döljer inte detta och åtföljs av PR-numret som ska behandlas - denna öppenhet är positiv, men det indikerar också att det är nu.
Detta är ett direkt budskap till strukturen:Om säkerhetsbestämningen och flödesöverföringen är samma process och samma felområde, skulle tillgänglighetskravet för överföringen förorena bestämningens svårighetsgrad.Det renaste sättet att räkna ut att inte följa framåt är att hålla det i ett annat felfält.
V. Orsakerna till konflikt: två SLA som inte kan mötas samtidigt
Genom att titta på de tre ovan tillsammans är de inte tre isolerade buggar, men tre framträdanden av samma motsättning.
| Dimensioner | AI Gateway | AI säkerhetsgateway |
|---|---|---|
| Optimering av mål | Spam, fördröjning, kostnad | Fastställande noggrannhet, spårbarhet |
| Godtagbar fördröjning | Så snart som möjligt, p. 99 är kärnindikatorn. | En enda bestämning av tiotals millisekunder är acceptabel. |
| Misslyckad riktning | Predispension (funktion) | Predisposition att vägra (korrigering) |
| Förändring av strategi | Efter konfiguration är det redo för gradvis implementering. | Omedelbart, globalt ikraftträdande |
| Cache | kärnkompetens | Det kommer att kringgå domen. |
| Fluid | Måste stödja | Konflikt med hela stycket |
| Acceptans | Tryck, hit rate, Bill. | Gå igenom tester, döda priser, rättsmedicinsk integritet. |
Se upp för "förändring av strategi" linje. Det är här jag tycker att det är bäst att skilja mellan två typer av produkter:Gateways strategi är konfiguration och säkerhetsgateways strategi är engagemang.Konfigurationen är fel att rulla tillbaka, och engagemanget varar. Så den förra kan acceptera "effektiv på några minuter" och den senare kan inte.
När man behöver både "så snart som möjligt" och "inte en gång" är det inte ett krav på att en komponent kan mötas samtidigt.
Hur man kan förstöra företaget: TROGHT TO "BORDERS WRONG"
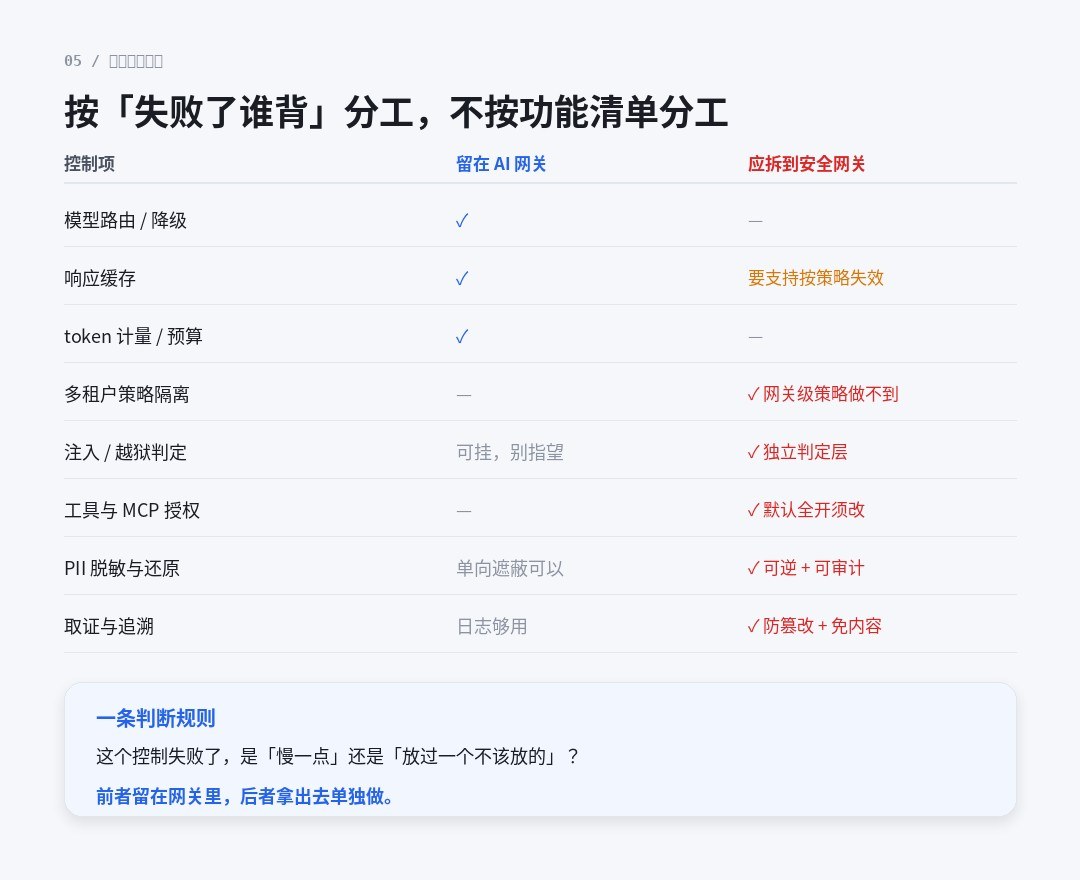
Jag rekommenderar inte en arbetsdelning längs funktionella listor, som alltid överlappar varandra. För att vara tydlig med en fråga:Hade denna kontroll misslyckats, saktade den, eller lämnade den fel?
Den förra stannar i AI-gatewayen, den senare tar ut och gör det ensam. Övrig organisatör
| Kontroll objekt | Bo på AI Gateway | Bör tas bort till säkerhetsgatewayen. |
|---|---|---|
| Modellväg / nedgradering | Zip. | Jag vet inte. |
| Response Cache | Zip. | Behöver stödja strategiskt proaktivt misslyckande |
| Token metrisk/budget | Zip. | Jag vet inte. |
| Multi-tenant strategi isolering | Jag vet inte. | Jag kan inte göra det. |
| Injektion / Breakoutbeslut | Häng upp. Var inte huvudlinjen. | • Oberoende adjudication nivå |
| Verktyg och MCP-godkännanden | Jag vet inte. | ✓ Standard fullskaliga förändringar |
| PII De-sensitization och reduktion | One-way cover. | Reversibel + revisionsbar |
| Bevis och spårbarhet | Loggen räcker. | Fördomar + innehållsfri lagring |
Tre platser värda att utvecklas.
- Multi-tenant strategi isoleras.Claudflares DLP-strategi är gatewaynivå, med endast flera gateways för att separera hyresgäster. Om ditt företag är multi-tenant SaaS, kommer detta att bestämma formen på strukturen direkt.
- Reversibilitet.Den traditionella DLP är "detection-blockering" och AI-scenariot kräver ofta "detect-de-sensitization-restoration": radera PII från stationen och återställa användarens egna data när svaret kommer tillbaka. Det kan inte vara one-way cover.
- Inga bevis.Lagringen av den ursprungliga prompten för bevis är liktydigt med att skapa en efterlevnad gruvområde. Metadata + Hashi, som undersöks, möter revisionen utan att skapa nya datatillgångar - en vattendelare i säkerhetsgatewayen och den vanliga gatewayloggen, tror jag.
Om bara en sak
Statusen för många av lagen är: AI-gatewayen är på, och säkerhetsgatewayen är i budgeten. Risken i detta tillstånd är inte "inget säkerhetsnät", men...Jag trodde jag gjorde.Jag vet inte.
Så om det bara finns en sak att göra, föreslår jag detta:Vrid alla standarder först.
Anledningen är enkel: de Offs där uppe, de är inte fel.Av fabriken är Off.Jag vet inte. Din port går igenom produktionen och flödet är verkligt, men de flesta kontroller har aldrig öppnats. Denna fråga kräver inte upphandling, ingen ny budget, ingen strukturerad granskning, bara en halv dag och en lista.
- Listar alla skyddsräcken / politiska objekt på din gateway och deras nuvarande switchstatus.
- Den artikel-för-artikel effekten av "Default Level" kommer att öppnas minst tre gånger: LLM01 (injektion), LLM03 (verktygstillstånd), LLM02 (dissensibilisering).
- Kontrollera misslyckad orienteringSimulera en behörighet fråga misslyckades med att se om det släpptes eller avvisades. Denna artikel är den lättast ignorerade och dödliga.
- Bekräfta förhållandet mellan cache och strategiförändringen: strategin förändrades och hur länge den gamla cachen misslyckades. Skriv den siffran i förändringsprocessen.
- Bekräftar svarssidan-skanning behandling av strömmar: om det är öppet, vad är användaren uppfattas TTF; om det är av, överges utgångssidan bestämning.
Efter dessa fem får du en mer exakt slutsats än någon jämförande tabell:Vad du har nu är en gateway eller en säkerhetsgateway.
Slutligen: Varför kan inte de två åtagandena slås samman
Gå tillbaka till titeln – två företag i samma kedja.
Jag vill inte stressa "de är annorlunda", men...De är olika, och de är inte strukturella. De försvinner inte när produkten mognar."Jag vet inte.
Cache kringgår nödvändigtvis beslutsamhet, eftersom definitionen av Cache inte längre beräknas. Vätskor strider nödvändigtvis med hela bestämningen, som förutsätter fullt innehåll. Framåt tenderar nödvändigtvis att vara liberal, eftersom dess funktion är att bevara användbarheten.Ingen av dessa tre är frågor om projektnivå, som alla är skillnader i målfunktioner.
Så rätt sak att göra är att inte hitta en produkt som är bra för båda.Erkänn att detta är två lager och sedan placera dem i olika områden av misslyckande, varje optimera sina respektive mål.Den är ansluten med ett tydligt gränssnitt: porten är "för leverans" och säkerhetsgatewayen är "förbjuden".
Och det är därför jag inte riktigt tror på "integrerade AI säkerhetsgateways". En integrerad produkt existerar och den fungerar, men när den båda hävdar att den är högintensiv och noll-misslyckande betyder det vanligtvis.En av dem skapades under vissa förhållanden.Och det tillståndet är inte alltid skrivet i jämförande tabell.
Det är två saker. Sätt dem i samma komponent, och förr eller senare finns det en koncession.