
Säkerhetskretsen talar om Agenic SOC: CrowdStrike.
Under de senaste sex månaderna är det vanligaste ordet för det säkra cirkelkonferensbordet, tillverkarens lansering och A-CISO-vänners cirkel förmodligen Agentic SOC. Och det som verkligen definierar detta ord som en berättelse om industrin är CrowdStrike. Och problemet följer: vem är ansvarig för vad som hände när SOC gav AI en automatisk avledning av polisen och en bestämning av ondska? CrowdStrike, hur vågar du låta AI döma?
Se bakgrunden först: Response fönster från vecka till andra
CrowdStrikes dom i höst 2025 är att angriparna är i processen av AIization, att breaktime (utbrottstid) har minskats från timme till minut, och att analytikerns svarsfönster har komprimerats. Varje dag översvämmades SOC-teamet i polis, enskilda arbetare och upprepade utredningar - felaktigt rapporterade av folkets taktiska sekvens - och kunde inte längre undkomma maskinens attack. Det är en rad tryck som sätts på av en agentisk SOC: att inte ha AI-ersätter, men människor kan inte hantera det.
Första botten: miljontals utbildningsdata för expertbeslut
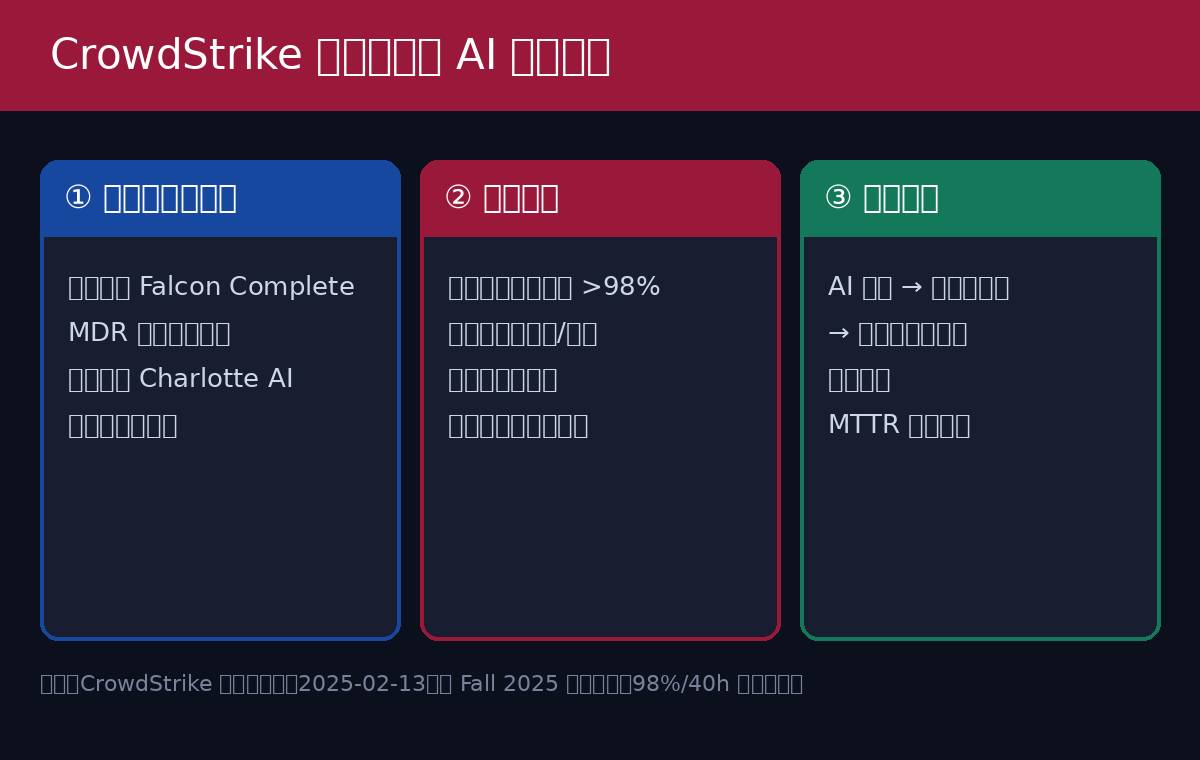
Låt AI bedöma, den värsta rädslan är att kvaliteten på domen är ogrundad. Svaret från CrowdStrike är gömt i sin minst synliga tillgång: Falcon Complete Next-Gen MDR-tjänst. Under de senaste 10 åren har denna "guldstandard" värdtestning och svarsteam gjort miljontals manuella sorteringsbeslut i den verkliga klientmiljön - som alla är ett motprov med en expertetikett.
Charlotte AI utbildades med dessa data, inte det generiska Internetspråket. Officiellt, i pressmeddelandet Detection Triage, betonades det att, till skillnad från generiska modeller utbildade i en bred kunskapsbas, var Charlotte AI baserad på egenutvecklade datamängder och baserades på riktig rival taktik. Med andra ord, det vågade låta AI lära sig att gå ombord eftersom AI lärt sig från första raden säkerhetsexperter år av kumulativ bedömning själv. Detta är den första ringen av datahjulet: utbildningsdata är från mänskliga experter, inte den offentliga texten.
Andra basen: Bounded Autonomy, gränser dras av kunder
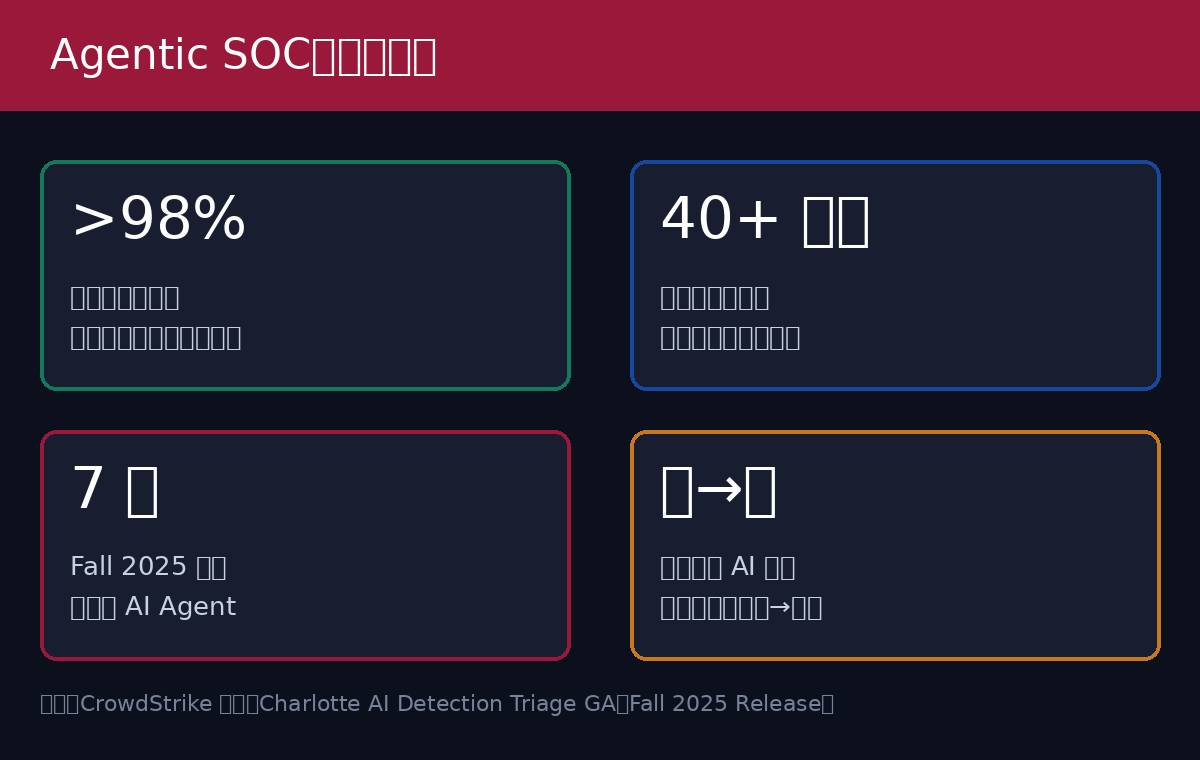
Detta är den mest kritiska designen i hela historien. I februari 2025, Charlotte AI Detection Triage of GA, är den officiella kalibreringen att den fungerar under en klientdefinierad modell av territoriell autonomi, med en noggrannhet på över 98 procent för detektering av konsultationer och ett genomsnitt av SOC eliminering av manuellt arbete på mer än 40 timmar per vecka.
Observera att ordet "det finns en bunden" inte är AI: det är säkerhetsteamet självt som definierar när och på vilket sätt automatiserade åtgärder får uppstå - från diagnosen till det slutliga svaret, inuti staketetet, där människor behåller full tillsyn. CrowdStrike CTO Elia Zaitsevs uttalande är enkelt: låt organisationen "kontrollera när och hur den automatiserar och hålla AI trovärdig, ansvarig och under mänsklig byrå".
Designen svarar på en av de största problemen med A: det är inte AI, det är om något hände. Lågriskvarningar med högt förtroende tillåter AI att stänga av direkt; bortskaffande åtgärder (segregerade värdar, blockerade konton) uppgraderas till mänskligt godkännande. AI gör "i din diskretion" och inte "obemannad".
Tredje basen: analytikerns granskning utgör en sluten slinga, desto mer exakt är det.
Autonomi medför också en biprodukt: varje mänsklig granskning, störta, korrigering av AI: s dom översätts till en ny träningssignal, som officiellt kallas en sluten loop-återkopplingsprocess för att kontinuerligt förbättra säkerhetsresultaten. AI-bedömning → expertkalibrering → databackfilering, modell som ständigt närmar sig specialistnivå i mänskligt samarbete. Och det är därför CrowdStrike i höst 2025 flyttade analytikerns position från "operator" till "orkestrator" - en som leder en agent flotta av resonemang, beslutsfattande, handling, inte mänsklig filtrering.
 Datalager och agentlegion: Inte tillräckligt för att döma.
Låt AI bedöma om AI förstår hela bilden. I höst 2025 synkroniserade CrowdStrike tre pussel:
- Företag GraphUnified endpoint, identitet, moln, SaaS, XIOT och tredjepartsverktyg telemetri AI-ready datalager, officiellt känd som "branschens rikaste AI-klara datalager", med ett enda frågespråk, där både människor och delegater kan ringa varje signal omedelbart.
- Sju uppgiftstypExponeringsprioritet, skadlig mjukvaruanalys, hotjakt, tillhörande regelgenerering, sökanalys, arbetsflödesgenerering, dataomvandling - motsvarande de sju mest arbetsintensiva processerna i SOC.
- Charlotte AI Agentworks2026 On-line ekologi i mars 2026: tillåta säkerhetsteam att bygga, testa, distribuera och hantera sin egen företagsledning på naturliga språk; överlämna kapaciteten att bygga en agent till kunden själv.
Lägg till Threat AI (den självutnämnda industrins första proxy hot informationssystem), Agency MDR (utgiven i RSA 2026, Falcon Complete analytiker personligen utformade intelligenta kroppen för att motverka det accelererande hotet av AI), och AIDR (AI upptäckt och svar, som i sin tur skyddar företagets egen AI) - den fullständiga logiken för "bringing" bygger på bedömning, data, organisation, styrning.
Kalm ner: 98% är en tillverkare.
Det är värt att påminna om att 98 procent av noggrannhetsgraden, 40 timmar per vecka i provinsen CrowdStrike, officiellt uppgav att data baserat på sin interna bedömning och kundsamarbete inte hade validerats oberoende av tredje part. Kostnaden för säkerhetsbeslutsfattande är naturligt asymmetrisk: kostnaden för att ignorera en positiv är mycket högre än kostnaden för överrapportering. Så branschens nuvarande konsensusläge är att lämna "Ai" sorterade, avledda, abstrakta" avancerade fellinjer, lämnar "Closure, Handling, kvalifikation" till mänskligt godkännande inom en ram av autonomi. Actic SOC är inte en obemannad förare utan en automatisk förare med vaktvakt.
Lite observation.
CrowdStrike's Dare, som i huvudsak är en 10-årig MDR-dataackumulation plus autonom teknikdesign + mänsklig stängning låda. Vad det verkligen säljer är inte "AI kommer att döma", men "AI kommer att kalibreras av experter, inom gränserna du har dragit och av människor i varje fall". När det gäller A, kan listan över bedömningar av agentisk SOC också följas av de tre artiklarna: varifrån kommer utbildningsdata? Vem definierar gränsen? Hur vänder du ringen?