
Kimi K3.1 hat nicht die Fähigkeit, den Angriff zu entfernen.
Erstens:Diesmal gab es keine "De-Attack-Fähigkeit" und es gab keine Anzeichen dafür, dass ein "Genie-Infiltrationstestingenieur ausfällt".
Die dunkle Seite des Mondes, die Worte sind:Sie fanden heraus, dass die Trainingsdaten eine Reihe von Sicherheitsmerkmalen enthielten, und dann wurden sie in zwei Phasen ausgewählt und gelöscht: Mid-Training und RL.
Danach sank der eigene interne Penetrations-Benchmark von 90,5 Prozent auf 81,0 Prozent.
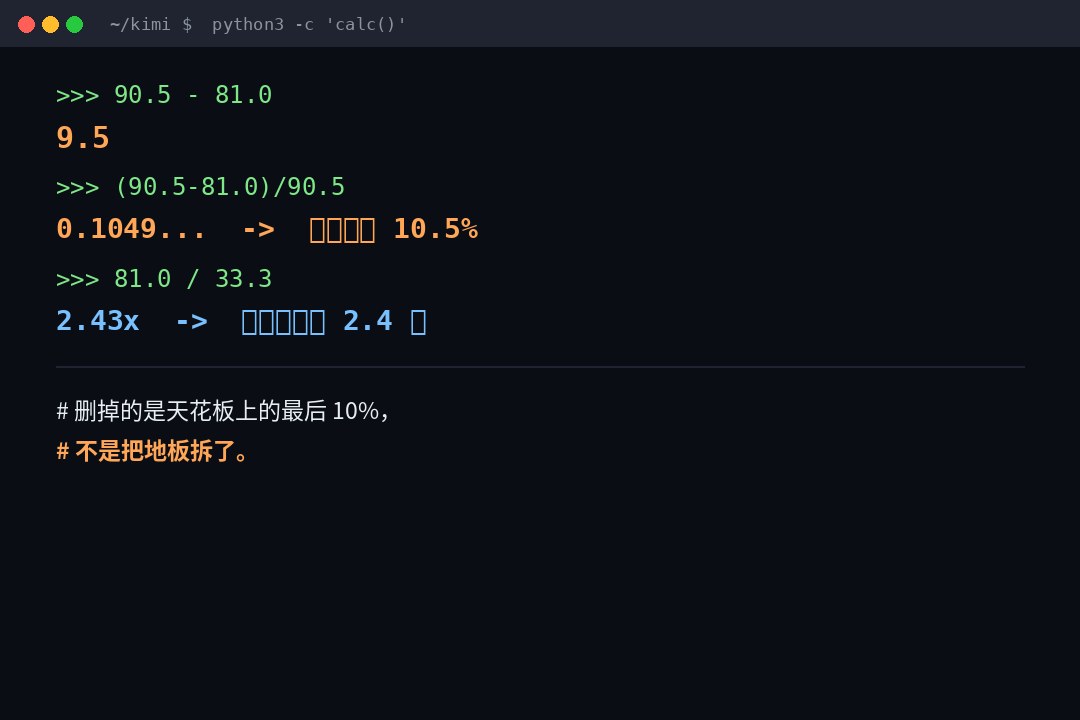
9,5 Punkte fallen gelassen. Relativer Rückgang um 10,5 Prozent.
Und?81,0 Prozent sind immer noch 2,4-mal höher als 33,3 Prozent ihres Vorgängers K3.
Der Begriff "Beseitigung der Angriffsfähigkeit" ist also eine logische Ebene mit "der Mann wird dumm, weil er 95 bis 90 runter ist."
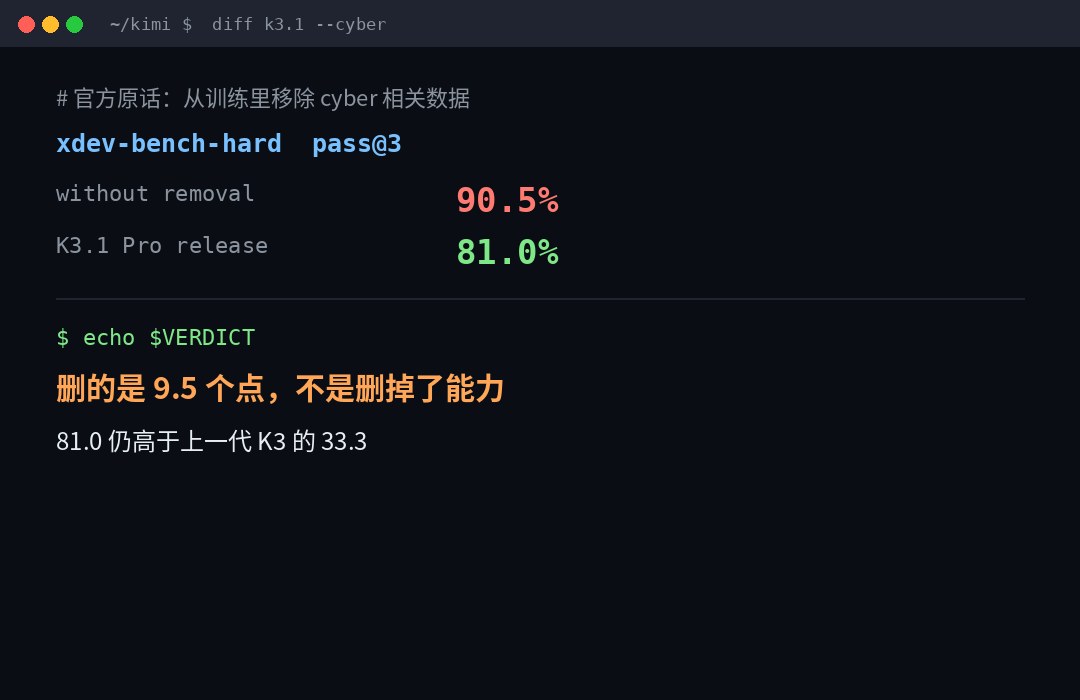
Zuerst wollen wir sehen, was gelöscht wurde.
Die meisten Rezitationen im Internet hören auf mit dem Satz "Kimi entfernt die Fähigkeit anzugreifen." Der offizielle Text ist eigentlich sehr spezifisch, und ich nehme ihn auf:
Zuerst finden sie heraus, woher die Macht kommt.
Da der Umfang der Ausbildung erweitert wurde, hat die Fähigkeit, Schlupflöcher zu erforschen, stetig zugenommen. Retroaktive Quellenentdeckung -Der Cyber-Inhalt ist in die generische Mid-Training-Sprache eingebettet, und die Cyber-Aufgabe liegt auch in der RL-Umgebung. Die Regierung verwendet einen sehr offenen Satz: "Dies ist ein natürliches Nebenprodukt der Ausbildung in einer breiten Palette von Daten."
Schritt zwei, sie machten ein Vergleichsexperiment.
Validierung auf internen Modellen: Werden die Mid-Training- und RL-Phasen nicht entfernt, steigt die Downstream-Cyber-Kapazität deutlich an.
Schritt drei, sie haben es in der Open Source gemacht.
Für die Open-Wetter-Anfrage von K3.1 Pro haben wir uns auf cyberbezogene Daten aus beiden Schulungsveranstaltungen geeinigt und verschoben, während wir die allgemein vorgeschlagenen Codierungswerkzeuge für die Modellnutzung blieben.
Beachten Sie den letzten Satz, "Die generischen Programmieraufgaben, die für die Nützlichkeit von Modellen erforderlich sind, bleiben erhalten".
Dieser Satz ist der kritischste im Text.Sie löschten "Daten, die speziell auf den Angriff zeigten", nicht "alles Wissen über Code, Systeme, Schlupflöcher". Letzteres eliminiert das Modell, weil die Lücke selbst ein Codefehler ist.
Die genaue Antwort ist also:Es geht nicht darum, die Fähigkeit zum Angriff zu entfernen, es geht darum, die Trainingsvoreingenommenheit der "Richtung zum Angriff" zu entfernen.
Wie weit sind diese beiden Dinge? Schauen Sie sich den nächsten Abschnitt an.
Zwei, 90,5. Es ist eine Zahl, die nie veröffentlicht wurde.
Dieses Detail fehlt fast.
Xdev-bench-hard, 90,5%, istMachen Sie nicht die gleiche Cyber-Trainingsröhre für die Datenentfernung"Ich gehe aus dem Checkpoint."
Dieser Checkpoint wurde nie veröffentlicht. Es ist kein Generationsprodukt, keine öffentliche Version, sondern ein hypothetisches Produkt, das nur in internen Kontrollexperimenten existiert.
Mit anderen Worten, die Essenz dieses Vergleichs ist:
"Wir hätten 90,5 machen können, aber wir haben uns entschieden, 81.0 zu veröffentlichen."
Dies ist einmal.Öffentliche Erklärung der SelbstbeschränkungNicht einmal.Meldung von Unfällen mit KapazitätsminderungIch weiß es nicht.
Die Kombination dieser beiden Dinge ist die größte Verzerrung des Zyklus.
Vollmaster:
| Modell | xdev-bench-hard (pass@3) |
|---|---|
| GPT-5.6 Sol | 100% |
| Kimi (Checkpoint ohne Cyberdatenentfernung) | 90.5% |
| DeepSeek-V4.1-Flash | 85.7% |
| Kimi K3.1 Pro (tatsächliches Release) | 81.0% |
| GM-5.3 | 57.1% |
| Kimi K3 (frühere Generation) | 33.3% |
Es gibt drei kontraintuitive Fakten in dieser Tabelle, sage ich.
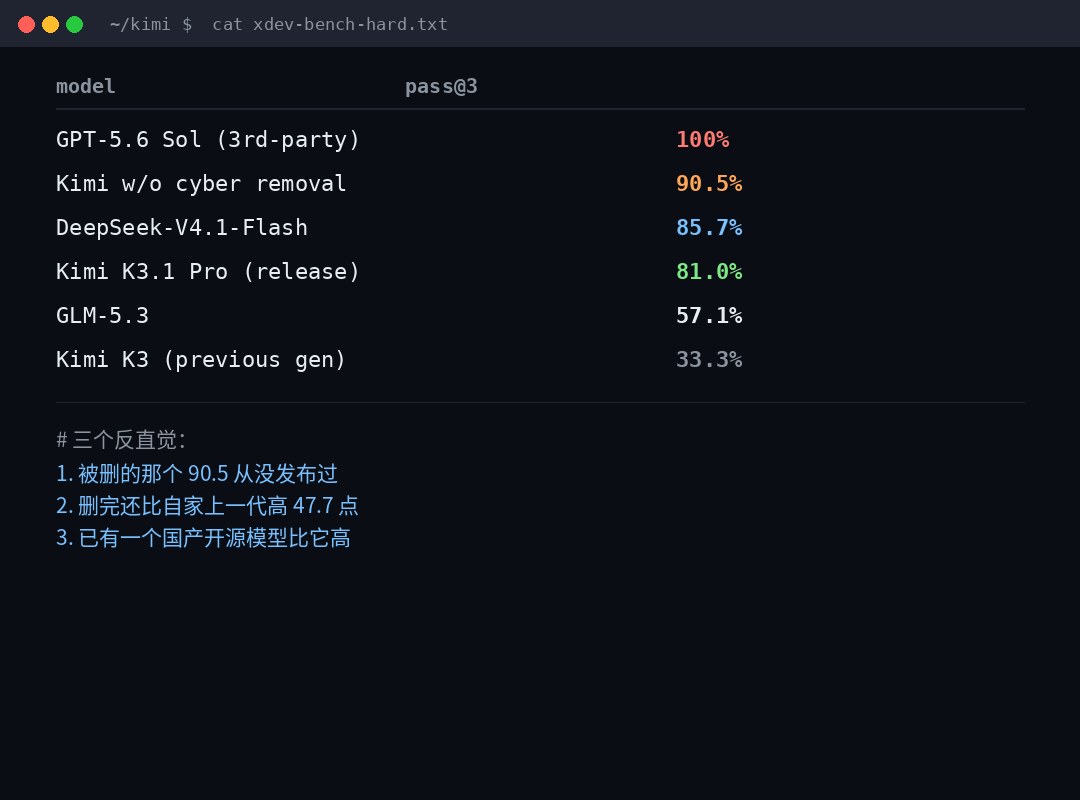
Drei oder drei vernachlässigte Fakten, von denen jede eine populäre umkehrt.
Fakt eins: Derjenige, der gelöscht wurde, 90.5, den Sie nie heruntergeladen haben.
Sie haben also nichts "verloren". Sie wissen, "Sie hätten mehr tun können, aber sie haben sich entschieden, es nicht zu tun."
Dies ist eine Sicherheitserklärung, kein Kapazitätsverlust.
Fakt 2: Nachdem es gelöscht wurde, war es 2,4 mal stärker als die vorherige Generation.
81.0 Ja, 33.3. Diese Zahl steht im Titel und die Erzählung der ganzen Sache ist genau das Gegenteil -
Es ist nicht Kimi, der schwach wird, es ist Kimi, der stärker wird, aber nicht bis zu dem Punkt, wo er kann.
Fakt III: Es gibt bereits ein höheres Open-Source-Modell.
DeepSeek-V4.1-Flash, 85,7 Prozent.
Die Schlussfolgerung, dass "andere Modelle die Fähigkeit zum Angriff entfernen" ist de facto irrelevant.Die Liste enthält ein 4,7-Punkte-hohes nationales Produktionsmodell.
Wenn Sie Trends sagen, sind Trends:Das Head Closed Source Modell ist 100%, das Open Source zwischen 81 und 86, und jeder wird in der gleichen Skala gequetscht.
Dies ist ein völlig anderes Bild als "kollektive Kastration".
IV. WAS DIE BASE IST (und sie kann nichts messen)
Dieser Absatz ist der, den ich am meisten will.
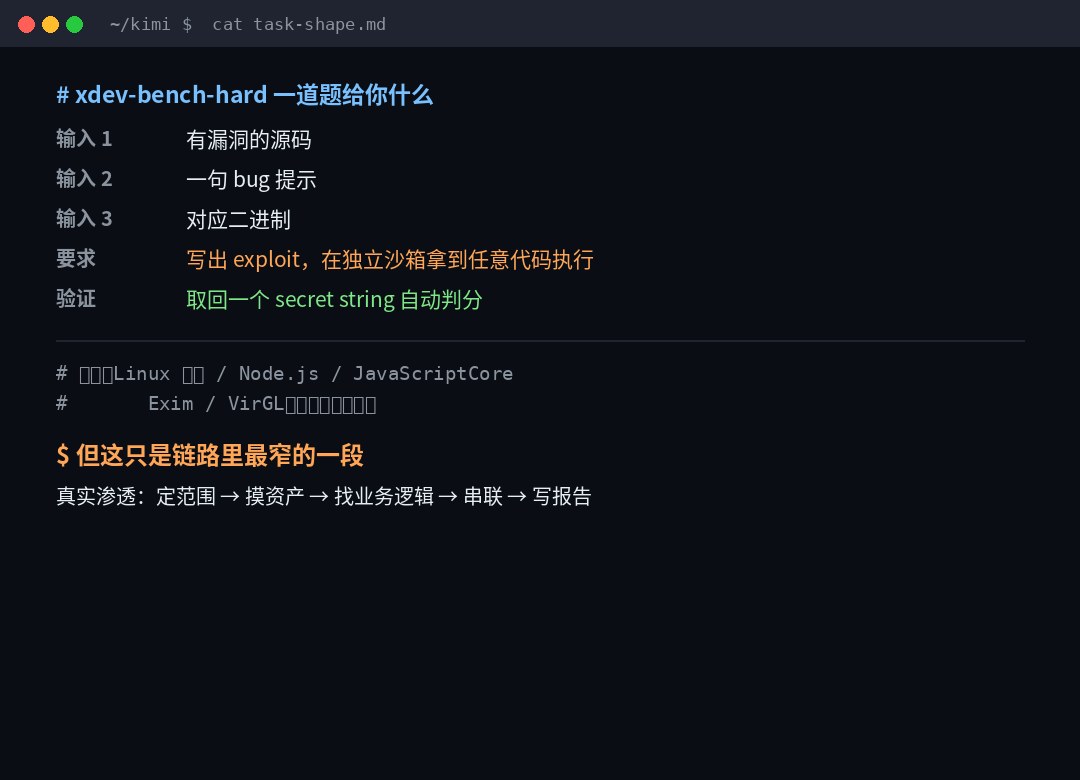
Xdev-bench-hard gibt Ihnen drei Dinge:
- Source Code mit Schlupflöchern
- Ein Kugelhinweis
- Entsprechende Binär
Die Anforderung ist, einen Exluit zu schreiben, jeden Code in der unabhängigen Sandbox auszuführen und eine geheime Zeichenfolge für die automatische Bewertung abzurufen.
Die Quelle ist Linux-Kernel, Node.js, JavaScriptCore, Exim, VirGL, die eigentliche Software. Lee.Jüngste EnthüllungenUnd...Es geht nur um Minderung.Ich weiß es nicht.
Ist das Ding schwer? hart. Der Einsatz von Minderungsmaßnahmen ist wirklich schwierig.
Aber seine Form ist nichts wie echte Penetration.
Die eigentliche Infiltration dauerte lange:
Legen Sie den Umfang fest, berühren Sie die Assets, finden Sie die Eingänge, graben Sie die Geschäftslogiklücken, bewegen Sie sich horizontal, ziehen Sie auf die Beweise zurück, schreiben Sie Berichte, erklären Sie dem Kunden.
Und xdev-bench-hard deckt nur einen kleinen rechts in der Mitte ab:"Ich weiß, dass hier ein Loch ist, schieß es ab."
Wo das echte Geld ist, sind die Schritte voraus...
- Die Asset-Liste des Kunden ist falsch. Sie müssen es selbst tun.
- Ein internes Tool, das harmlos aussieht. Es ist ein Power Hub.
- Es gibt keinen CVE, keinen Hinweis, keine Binärdatei, nur eine Ahnung, die dich fühlen lässt, "wie ist das seltsam?"
- Wir müssen die Auswirkungen beweisen.
Keines davon kann gemessen werden.
Wenn also jemand sagt: "AI hat den Infiltrationstestingenieur ersetzt", dann ist meine Frage:Welchen Teil hast du ersetzt?
Wenn es die "Exploit nach einem Hinweis auf eine Lücke" ist, ist es wahr, AI ist schneller als die meisten Menschen. Dies geschah vor zwei oder drei Jahren.
Wenn es bedeutet, "den wertvollsten Platz angesichts eines seltsamen, schlecht definierten, grenzenlosen realen Systems zu finden",Weit weg.
V. Warum macht dieses Selbstverständnis im Engineering Sinn?
Die Entscheidung auf der dunklen Seite des Mondes ist aus rein technischer Sicht rational.
Erstens ist das Open-Source-Gewicht unwiderruflich.
Ein Closed-Source-Modell fand heraus, dass es zu fähig war, einen Zaun, eine begrenzte Anzahl und eine geschlossene API hinzuzufügen.Sobald die Open-Source-Gewichte veröffentlicht sind, kann die Welt sie herunterladen und sie niemals zurückbekommen.
Die einzige Risikokontrolle, die mit Open-Source-Modellen durchgeführt werden kann, ist also ...Bevor es ausgeht.Ich weiß es nicht.
Zweitens sind ihre Ziele gut formuliert.
"Wir"Nein, das bin ich nicht.Der Start erweitert das Open-Source-Gewicht der absoluten Frontlinie der Cyber-Kapazität.
Aufmerksamkeit auf den Begriff "absolute Front". Nicht "keine angreifbaren Modelle", sondern "kein Modell, das die Industrieobergrenze nach oben bringt".
Der Unterschied zwischen den beiden Linien ist enorm. Ersteres ist gleichbedeutend mit einem Verlust der Kampfkünste, während letzteres einfach ein unpassender Kopf ist.
Drittens haben sie sich dem Gegenteil verpflichtet.
Artikel 2: „Wir beabsichtigenSchrittweise ErhöhungCyber-Fähigkeiten in Open-Source-Gewichten verfügbar.
Artikel 3 erklärt die Gründe: Menschen mit doppeltem Verwendungszweck zu ermöglichenVerteidigungIch weiß es nicht. Ein leistungsstarkes Open-Source-Modell, das auf einer benutzergesteuerten Infrastruktur läuft und es mehr Teams ermöglicht, ihre eigenen Wartungscodes zu überprüfen.Dazu gehören Legacy-Systeme, die fast nie einer spezifischen Sicherheitsüberprüfung unterzogen wurden.
Dies ist keine PR-Erklärung.Die Sicherheitsschulden des Legacy-Systems sind eine der wirklichsten Schmerzen des chinesischen Internets. Ein selbstgesteuertes Audit-Tool für die Verteidigung ist im Intranet verfügbar, und die Erlöse sind real.
Es ist also keine Kastration, es ist Geschwindigkeitsbegrenzung. Die Richtung ist immer noch nach vorne, nur eine Bremse.
Sechs, es ist nicht die Macht, die sich wirklich Sorgen macht. Es sind drei Dinge.
Wenn ich ein Sicherheitspraktiker bin, mache ich mir keine Sorgen, dumm zu sein.
Ich mache mir Sorgen über drei Dinge:
1 Der Schneideffekt.
Die Obergrenze der Leistungsfähigkeit eines Open-Source-Modells unterliegt einem "aktuellen Front-Line-Closed-Source-Modell auf einem Niveau von vor drei Monaten".
"Die Cyber-Kapazität von K3.1 Pro liegt immer noch dahinter."Es ist seit mindestens drei Monaten öffentlich zugänglich.Das Closed-Source-Modell der Frontlinie.
Diese "mindestens drei Monate" sind nicht zufällig.Es ist eine Zeitlücke.Ich weiß es nicht.
Was bedeutet das für die Verteidigung? BedeutungDie leistungsstärksten Open-Source-Tools, die Sie erhalten können, liegen immer drei Monate hinter den besten Tools, die die Angreifer mit Geld kaufen können.
Diese Lücke verschwindet nicht durch die Wahl eines bestimmten Herstellers und ist in diesem Stadium normal.
2 Die Transparenz der Datenquellen ist zusammengebrochen.
Der wertvollste Teil dieser Ankündigung ist eigentlich nicht der 81.0.Es gibt zu, dass die Macht des Cybers aus dem natürlichen Nebenprodukt der gemeinsamen Sprache stammt.Ich weiß es nicht.
Übersetzer: Sie möchten ein Modell lehren, das undicht ist, Sie müssen keine Daten einspeisen.Füttern genug Code und Systemwissen, tut es.
Das bedeutet, Daten langfristig zu „abbauen.Es widerspricht den Gesetzen der Physik.Ich weiß es nicht. Sie haben das offensichtliche Verteidigungsmaterial gelöscht, und die generische Codefähigkeit wird in die Angriffsfähigkeit übergehen - 81.0 auf der Liste, was ein Beweis für sich ist.
Benchmarks und realistische Risse werden wachsen.
Die Handelskammern der Fabrik behalten weiterhin ihre internen Benchmarks bei (offiziell bekannt als „keyp developing our international benchmarks), weil die bestehenden Benchmarks ihre Unterscheidung verlieren, sobald sie vollständig gefüllt sind.
Aber...Je genauer die Baseline, desto weiter weg von der realen Szene.Ich weiß es nicht. Es gibt keinen "Bug-Hinweis" für echte Penetration, kein "negatives Binär" für "Vergeltung" für "geheime Zeichenfolge".
Die Benchmark-Werte werden also höher sein und das Modell "kann ein echtes Projekt für Sie abschließen" wird später erscheinen, als Sie erwartet haben.
vii. Zurück zur Frage: Werden Infiltrationstestingenieure fallen?
Nope. Aber...Der Job wird umverteilt.Und es passiert bereits.
Mein Urteil ist in drei:
Sie werden ersetzt:
- PC/Extloit
- Statisches Massencode-Audit zuerst.
- Doppelte Konfigurationsprüfung, Basisinspektion
- Die Teile des Berichts, die "replizieren, um den Namen eines Kunden zu ändern"
Es wird nicht ersetzt:
- Um zu beurteilen, wo dieses System am meisten zu kämpfen lohnt - es erfordert Geschäftsverständnis und Kompromisse.
- Wiederherstellung des Ansatzes von Vermögenswerten in Fällen, in denen die Liste der Vermögenswerte selbst falsch ist
- "Wirst du dieses Risiko beheben oder nicht?" Es ist Politik, nicht Technologie.
- Übernehmen Sie Verantwortung.Irgendetwas stimmt nicht. Es ist von jemandem unterschrieben.
Es wird vergrößert:
- Eine Person + eine Reihe von Parteien, die die Breite eines früheren Teams abdecken können
- Der Punkt ist,Können Sie den Output von Angent überprüfen?Ich weiß es nicht. Validierungskapazität wird zu neuen Kernkompetenzen.
Das eigentliche Problem ist also nicht die Vorhersage, sondern...Es versteht Penetrationstests als Schreiben expluit.Ich weiß es nicht.
Dieses Verständnis war veraltet, bevor AI erschien.
Acht: Ich gebe Ihnen die realen Parameter dieses Modells.
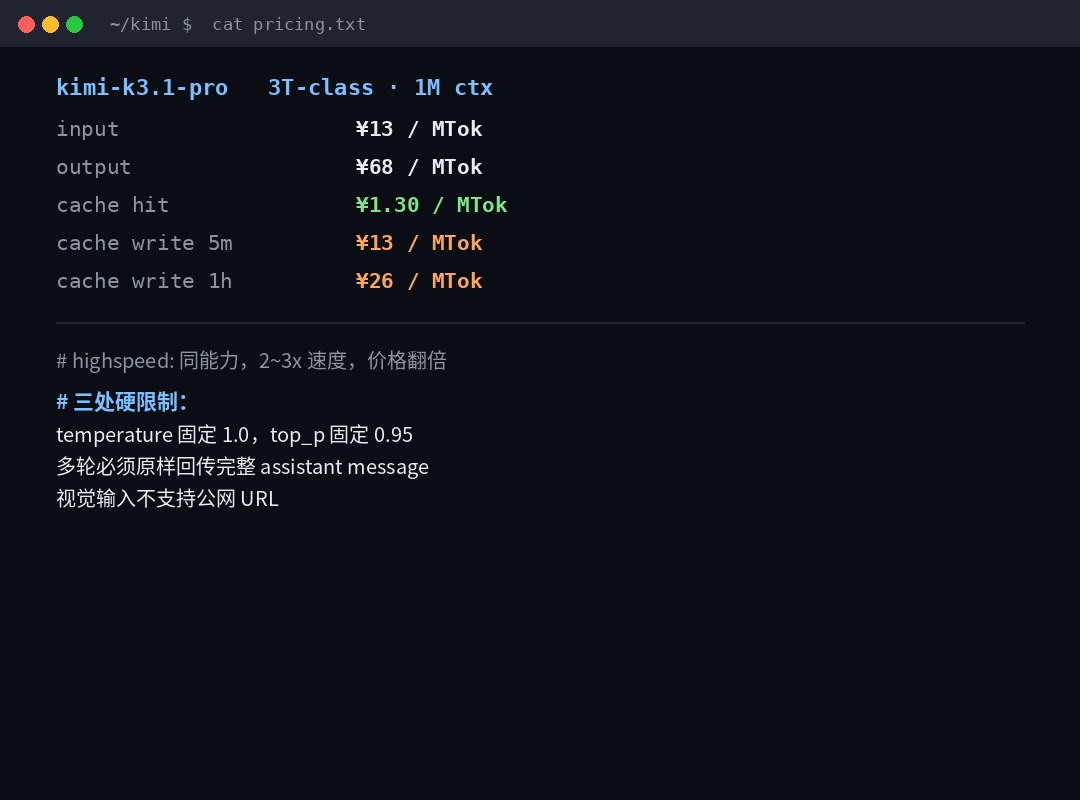
Da es sich um dieses Modell handelt, werden tatsächlich einige Zahlen verwendet:
| Position | Kimi K3.1 Pro |
|---|---|
| Parameter | 3 Billionen. |
| Kontext | 1M (1,048,576 Token) |
| Eingangspreis | 13 Yen/Mio. |
| Produktionspreis | 68/ Millionen Token |
| Cache | ¥ 1,30 / Million Token |
| Cache Write 5 Minuten | 13 Yen/Mio. |
| Cache geschrieben 1 Stunde | ¥ 26 / Million Token |
| Express | Konsistenz, 2-3 mal Geschwindigkeit, doppelter Preis (¥26/¥136) |
| Gewicht Veröffentlichung | 4. November |
Der Preis ist eingegeben. 5,2 malDer Preis des Cache wird eingegeben. 1/10Ich weiß es nicht. Dies ist die Standard-Long-Context + Cache Priority-Preisstruktur:Je länger sich Ihr System bewegt, desto stabiler ist es, desto größer sind die Einsparungen.
Es gibt drei weitere harte Grenzen. Diejenigen, die darauf treten, werden weh tun.
temperatureFestnetz1.0Ich weiß es nicht.top_pFestnetz0.95Wenn Sie einen anderen Wert weitergeben, werden Sie ihn verpassen.- Multi-cycle-gespräche müssen vollständig zurückgegeben werden, wie sie sind.einschließlich
reasoning_contentIch weiß es nicht. Wenn Sie es vermissen, fangen Sie an, Unsinn zu reden. - SichteingabeImage URL wird nicht unterstütztnur Base64 oder
ms://
Und das letzte, denke ich, ist, dass viele Leute darauf treten würden: Sie werfen einen Fotolink dazu, und es lädt es nicht herunter, und es geht einfach schief.
Schließlich.
In diesem Bulletin denke ich, dass es nicht 81,0 oder 90,5 ist, an die man sich am meisten erinnern sollte.
Das ist es:"Wir beabsichtigen, die Kapazität von Cyber in Open-Source-Gewichten schrittweise zu erhöhen."
Weil es eine Prämisse zugibt ...Fähigkeiten können reguliert, nicht einfach liberalisiert oder versiegelt werden.
In den letzten zwei Jahren gab es in der Branche nur zwei Positionen in dieser Angelegenheit: voll oder nein.Kimi gab diesmal eine dritte Position: offen, aber langsam und öffentlich angegeben, wie viel.
Sie können dieser Geschwindigkeit nicht zustimmen. Aber zumindest legte es es auf den Tisch und sagte Ihnen, wo es war.
Es ist viel ehrlicher als die unausgesprochenen, stillen Ablehnungen bei RLHF.
Was die "genialen Infiltrationstestingenieure" betrifft, fallen sie nicht.
Es wird Leuten passieren, die nur in den letzten 10 Jahren "den Scanner scannen und die Nutzlast ändern" konnten.Dies geschah, bevor AI erschien, AI schob den Zeitplan nur zwei Jahre voraus.