
Kimi K3.1 ei pysty poistamaan hyökkäystä.
Ensinnäkin päätelmänä on, ettäTällä kertaa ei ollut mitään "hyökkäysvalmiuksia," eikä merkkejä "neron soluttautumisesta testiinsinöörin kaatumisesta."
Kuun pimeä puoli:He havaitsivat, että koulutustiedoissa oli useita turvaominaisuuksia, ja sitten ne valittiin ja poistettiin kahdessa vaiheessa: keskikoulutuksessa ja RL.
Sen jälkeen niiden sisäinen levinneisyysaste laski 90,5 prosentista 81,0 prosenttiin.
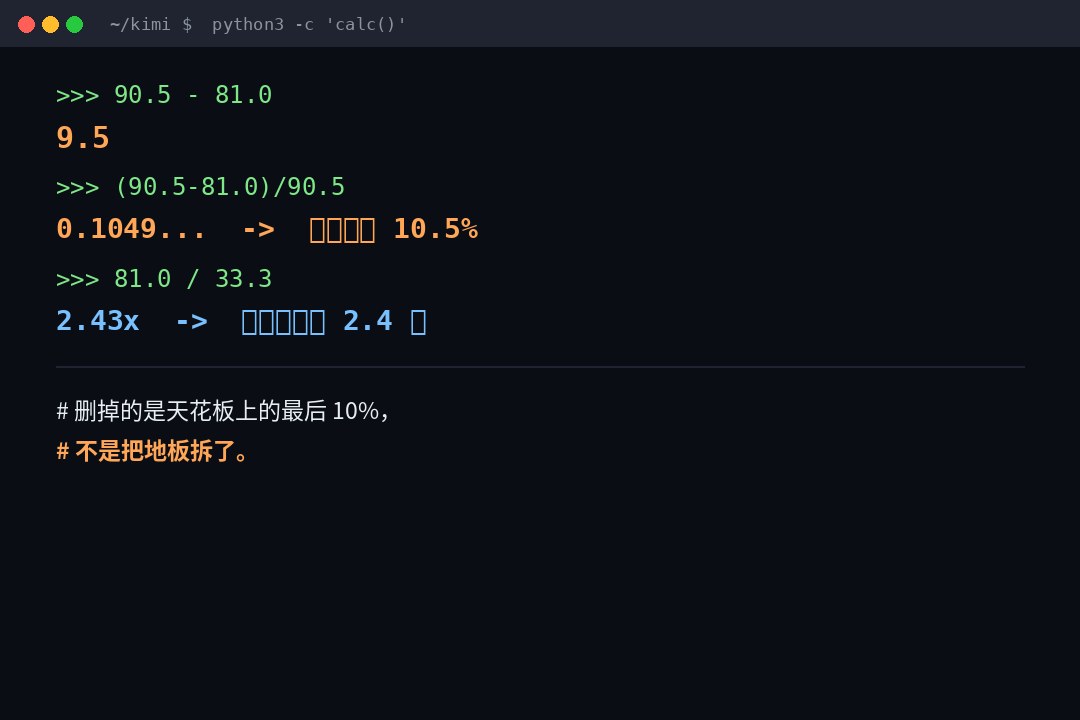
Pudotin 9,5 pistettä. Suhteellinen lasku on 10,5 prosenttia.
Ja?81,0 prosenttia on edelleen 2,4 kertaa suurempi kuin 33,3 prosenttia edeltäjästään K3:sta.
Joten termi "poistaa kyky hyökätä" on looginen taso "mies tulee tyhmä, koska hän on 95-90."
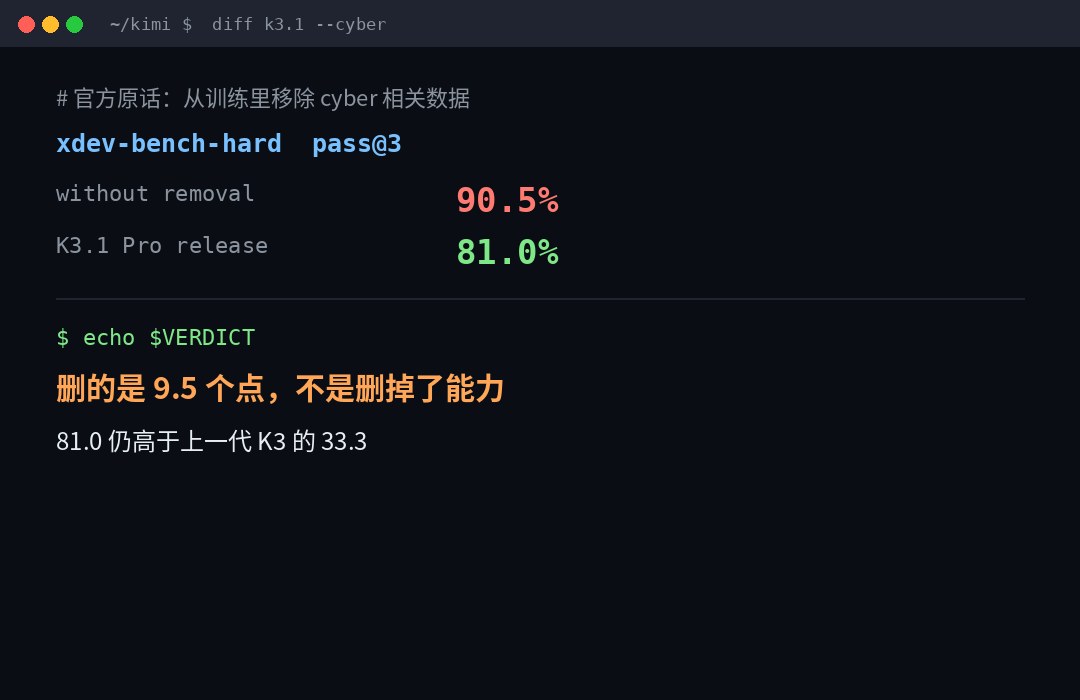
Katsotaan ensin, mitä on poistettu.
Suurin osa Internetin lainauksista pysähtyy lauseeseen "Kimi poistaa kyvyn hyökätä." Virallinen teksti on hyvin tarkka.
Ensin he selvittävät, mistä sähköt tulevat.
Kun koulutuksen laajuus on kasvanut, mahdollisuudet tutkia porsaanreikiä ovat kasvaneet tasaisesti. Retroaktiivinen lähteen löytö -Kybersisältö on sisällytetty yleiskieleen keskikoulutuksessa ja kybertehtävä on myös RL-ympäristössä. Hallitus käyttää hyvin suoraviivaista lausetta: "Tämä on luonnollinen sivutuote koulutuksen laajasta datavalikoimasta."
Vaihe kaksi, he tekivät vertailukokeen.
Sisäisten mallien validointi: Jos koulutuksen keskivaiheita ja RL-vaiheita ei poisteta, kyberkapasiteetti kasvaa merkittävästi.
Vaihe kolme, he tekivät sen avoimessa lähdekoodissa.
K3.1 Pro:n avoimen sään pyynnöstä sovimme ja siirsimme kybertietoa molemmista koulutustapahtumista, mutta säilytimme mallin käyttöön tarvittavat yleiset koodausvälineet.
Huomaa viimeinen virke: "Mallejen hyödyllisyyden edellyttämät yleiset ohjelmointitehtävät säilytetään."
Tämä virke on tekstin kriittisin.He poistivat "tiedot, jotka osoittavat hyökkäykseen," eivät "kaikki tiedot koodista, järjestelmistä, porsaanrei'istä." Jälkimmäinen poistaa mallin, koska itse porsaanreikä on koodivirhe.
Joten tarkka vastaus on:Kyse ei ole hyökkäyskyvyn poistamisesta, vaan "hyökkäyssuuntauksen" harjoitusharhan poistamisesta.
Kuinka kaukana nuo kaksi ovat? Katso seuraavaa osaa.
Kaksi, 90,5. Numeroa ei ole julkaistu.
Tämä yksityiskohta on melkein kadonnut.
Xdev-bench-hard, 90,5%, onÄlä tee samaa kyberkoulutusputkea tietojen poistolinjalle"Menen ulos tarkastuspisteestä.
Tätä tarkastuspistettä ei ole koskaan julkaistu. Se ei ole sukupolven tuote, ei julkinen versio, vaan hypoteettinen tuote, joka on olemassa vain sisäisen valvonnan kokeiluissa.
Toisin sanoen tämän vertailun ydin on:
"Olisimme voineet tehdä 90.5, mutta päätimme julkaista 81.0."
Tämä on vain yksi kerta.Julkinen lausunto itsehillinnästäEi kertaakaan.Kapasiteettien heikentymistä koskevat onnettomuudetEn tiedä.
Näiden kahden asian yhdistäminen on syklin suurin vääristymä.
Koko päällikkö:
| Malli | xdev-bench-hard (passi@3) |
|---|---|
| GPT- 5, 6 Sol | 100% |
| Kimi (tarkistuspiste ilman verkkotietojen poistamista) | 90.5% |
| DeepSeek-V4.1- Flash | 85.7% |
| Kimi K3.1 Pro (todellinen julkaisu) | 81.0% |
| GM-5,3 | 57.1% |
| Kimi K3 (entinen sukupolvi) | 33.3% |
Tässä pöydässä on kolme vastakohtaa.
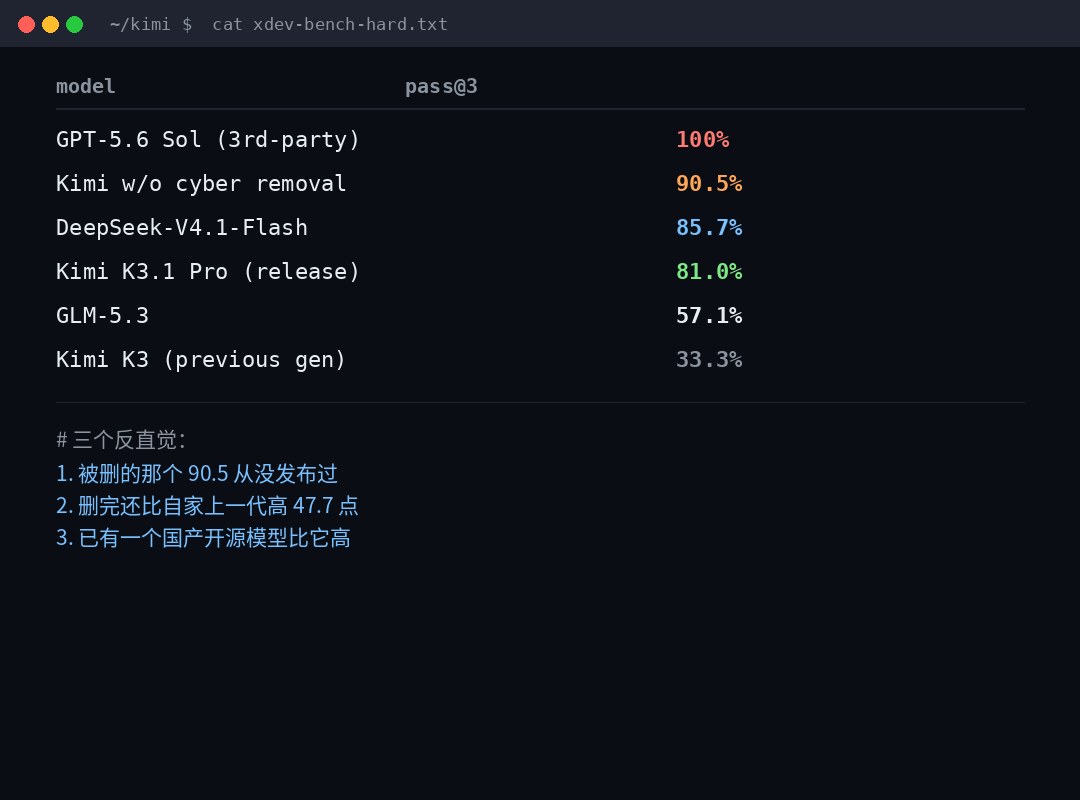
Kolme tai kolme laiminlyötyä faktaa, jokainen kääntää suosittu yksi.
Se, joka poistettiin, 90,5.
Et siis menettänyt mitään. "He olisivat voineet tehdä enemmän, mutta eivät halunneet."
Tämä on turvallisuusilmoitus, ei kapasiteetin menetys.
Fakta 2: Kun se oli poistettu, se oli 2,4 kertaa vahvempi kuin edellinen sukupolvi.
81.0 Kyllä, 33. Numero on otsikossa, ja koko jutun tarina on täysin päinvastainen.
Kimi ei ole heikko, vaan vahvistuu.
Fakta III: On jo olemassa korkeampi avoimen lähdekoodin malli.
DeepSeek-V4.1-Flash, 85,7 prosenttia.
Joten johtopäätös, että "muut mallit poistavat hyökkäyskyvyn" on tosiasiallisesti merkityksetön.Luettelo sisältää 4,7-pisteen korkean kansallisen tuotantomallin.
Jos sanot trendit, trendit ovat:Pää suljettu lähdemalli on 100%, avoin lähde on välillä 81 ja 86, ja jokainen puristetaan samassa mittakaavassa.
Tämä on täysin erilainen kuva kuin "kollektiivinen kastraatio."
IV. Mitä BASE on (ja se ei voi mitata mitään)
Tämä kohta on se, jonka haluan eniten.
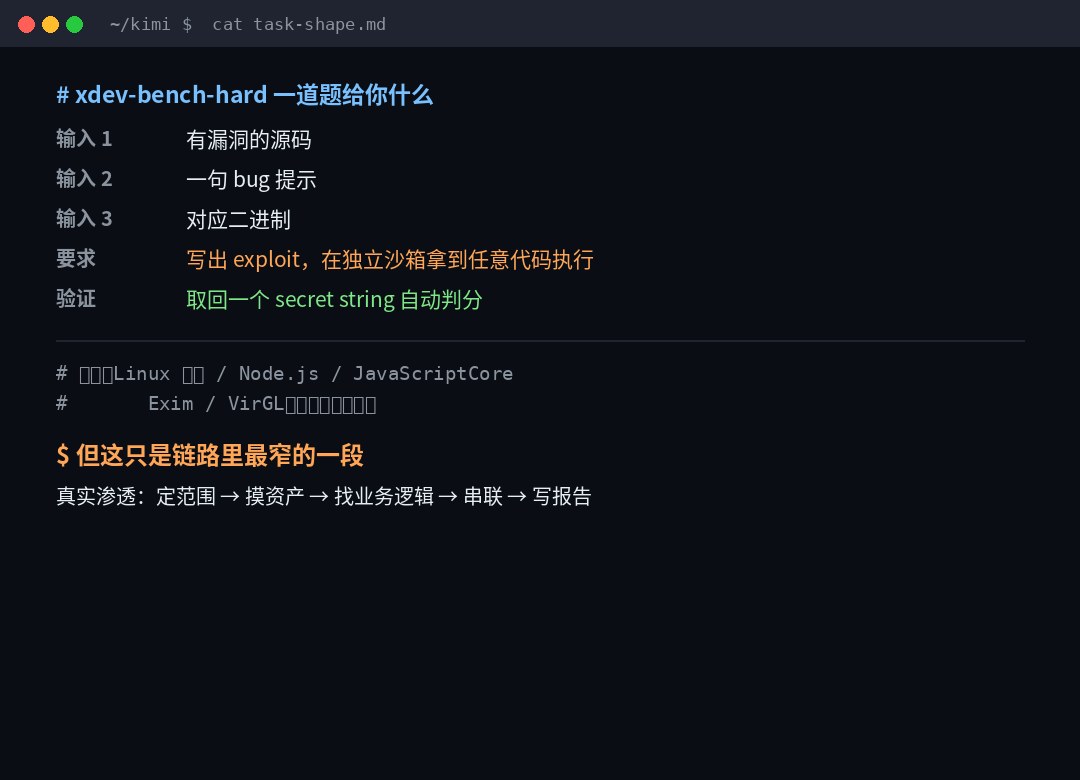
Xdev-bench-hard antaa sinulle kolme asiaa:
- Lähdekoodi ja porsaanreiät
- Luodin vihje
- Vastaava binääri
Vaatimuksena on kirjoittaa räjähtää, saada kaikki koodi suoritetaan riippumaton hiekkalaatikko ja hakea salainen merkkijono automaattinen luokitus.
Lähde on Linux ydin, Node.js, JavaScriptCore, Exim, VirGL, todellinen ohjelmisto. Lee.Viimeaikaiset paljastuksetJa...Kaikki riippuu lieventämisestä.En tiedä.
Onko tämä vaikeaa? Kovaa. Lieventämistoimien käyttö on todella vaikeaa.
Mutta sen muoto ei ole kuin oikea penetraatio.
Oikea soluttautuminen kesti kauan.
Aseta soveltamisala, kosketa omaisuutta, etsi sisäänkäynnit, kaiva liiketoiminnan logiikka aukkoja, siirtyä vaakasuoraan, hyödyntää todisteita, kirjoittaa raportteja, selittää asiakkaalle.
Ja xdev-bench-hard kattaa vain pienen oikean keskellä:"Täällä on reikä, ammu se alas."
Missä oikea raha on?
- Asiakkaan omaisuuslista on väärä. Sinun on tehtävä se itse.
- Sisäinen työkalu, joka näyttää vaarattomalta. Se on valtakeskus.
- Ei ole CVE:tä, ei vihjettä, ei binääriä, vain aavistus, joka saa sinut tuntemaan itsesi oudoksi.
- Meidän on todistettava vaikutus.
Mitään näistä ei voida mitata.
Kun joku sanoo: "AI korvasi soluttautumistesti-insinöörin," kysyn:Minkä kohdan sinä korvasit?
Jos se on "räjähdyksen jälkeen vihjeen porsaanreiän," se on totta, tekoäly on nopeampi kuin useimmat ihmiset. Tämä tapahtui pari vuotta sitten.
Jos se tarkoittaa "löytää arvokkain paikka edessä outo, huonosti määritelty, rajaton todellinen järjestelmä,"Kaukana.
V. Miksi tämä itsensä omaksuminen on järkevää insinöörissä?
Päätös kuun pimeällä puolella puhtaasti englannilta on järkevä.
Ensinnäkin avoimen lähdekoodin paino on peruuttamaton.
Suljetun lähdekoodin malli totesi, että se oli liian pystyy lisäämään aidan, rajoitettu määrä ja suljettu API.Kun avoimen lähdekoodin painot on julkaistu, maailma voi ladata ne eikä koskaan saada niitä takaisin.
Ainoa riskienhallinta, joka voidaan tehdä avoimen lähdekoodin malleilla, on...Ennen kuin se sammuu.En tiedä.
Toiseksi niiden tavoitteet ovat hyvin ilmaistut.
"Me"En ole.Käynnistys laajentaa kyberkapasiteetin absoluuttisen etulinjan avoimen lähdekoodin painoa.
Huomioi termi "epävarma edessä." Ei "ei hyökkääviä malleja" vaan "ei mallia, joka nostaa alan katon huipulle."
Ero näiden kahden linjan välillä on valtava. Ensimmäinen vastaa taistelulajien hylkäystä, kun taas jälkimmäinen on yksinkertaisesti sopimaton pää.
Kolmanneksi he sitoutuivat päinvastaiseen.
2 artikla:Asteittainen kasvukyberominaisuudet saatavilla avoimen lähdekoodin painoina.
Ehdotuksen 3 artiklassa esitetään perustelut: jotta kaksikäyttökykyä tarvitsevat henkilöt voivat käyttääPuolustusEn tiedä. Tehokas avoimen mallin lähdekoodi, joka toimii käyttäjän valvomassa infrastruktuurissa, jolloin useammat tiimit voivat tarkastaa omat huoltokoodinsa -Näitä ovat esimerkiksi perinteiset järjestelmät, joita ei ole juuri koskaan tarkasteltu erityisessä turvallisuuskatsauksessa.
Tämä ei ole PR-lausunto.Perinteisen järjestelmän turvallisuusvelka on yksi Kiinan internetin todellisimmista ongelmista. Intranetissä on itseohjattava apuväline puolustukseen, ja tulot ovat todellisia.
Se ei ole kastraatiota, vaan nopeusrajoitus. Suunta on edelleen eteenpäin, vain jarru.
Kuusi, voima ei huoleta. Kolme asiaa.
Jos olen turvallisuuslääkäri, en pelkää olla tyhmä.
Olen huolissani kolmesta asiasta:
1 Leikkausvaikutus.
Avoimen lähdekoodin mallin toimintakyvyn ylärajaan sovelletaan nykyistä etulinjan suljetun lähdekoodin mallia kolme kuukautta sitten .
"K3.1 Pron kyberkapasiteetti on yhä niiden takana."Se on ollut julkisesti saatavilla ainakin kolme kuukautta.Etulinjan suljetun lähdekoodin malli.
Tämä ei ole sattumaa.Se on aikaero.En tiedä.
Mitä se tarkoittaa puolustukselle? MerkitysTehokkain avoimen lähdekoodin työkalut saat ovat aina kolme kuukautta takana parhaat työkalut hyökkääjät voivat ostaa rahalla.
Tämä puute ei katoa tietyn valmistajan valinnan seurauksena, ja se on tässä vaiheessa normaalia.
2 Tietolähteiden avoimuus romahti.
Tämän ilmoituksen arvokkain osa ei oikeastaan ole 81.0.Se myöntää, että kybervoima tulee luonnollisen sivutuotteen yhteisen kielen.En tiedä.
Jos haluat opettaa vuotavan mallin, sinun ei tarvitse syöttää tietoja.Se syöttää tarpeeksi koodia ja järjestelmätietoja.
Tämä tarkoittaa tietojen poistamista pitkällä aikavälillä.Se on vastoin fysiikan lakeja.En tiedä. Olet poistanut ilmeisen puolustusmateriaalin, - ja geneerinen koodikapasiteetti leviää hyökkäykseen -- 81.0 listalla, joka on todiste itsessään.
Vertailuarvot ja realistiset säröt kasvavat.
Tehtaan kauppakamarit pitävät edelleen yllä sisäisiä vertailukohtiaan (virallisesti tunnettu nimellä
Mutta...Mitä tarkempi perustaso, sitä kauempana todellisuudesta.En tiedä. Ei ole "vihjettä" todellisesta penetraatiosta, ei "negatiivista binääriä" kostosta "salaisesta langasta."
Joten benchmark tulokset tulevat olemaan korkeammat ja malli "voi lopettaa todellinen projekti sinulle" ilmestyy myöhemmin kuin odotit.
vii. Palataan kysymykseen, kaatuvatko soluttautujat?
Ei. Mutta...Työ jaetaan uudelleen.Se tapahtuu jo.
Arvioni on kolme:
Ne korvataan.
- PC / extloit
- Massakoodi staattinen tarkastus ensin.
- Kaksinkertainen konfiguraatiotarkistus, perustason tarkastus
- Ne raportin osat, jotka "toistuvat muuttamaan asiakkaan nimen"
Sitä ei korvata.
- Arvioida, missä tämä järjestelmä on paras taistella -- se vaatii liiketoiminnan ymmärrystä ja kompromisseja.
- Omaisuuserien kirjaamisen palauttaminen tapauksissa, joissa omaisuusluettelo itsessään on virheellinen
- "Aiotko korjata tämän riskin vai et?" Se on politiikkaa, ei teknologiaa.
- Ota vastuu.Jokin on vialla. Joku on allekirjoittanut sen.
Se suurennetaan:
- Yksi henkilö + joukko puolueita, jotka voivat kattaa leveys edellisen joukkueen
- Pointti on...Voitteko vahvistaa Agentin tuloksen?En tiedä. Validointikyvystä tulee uusi perustaito.
Ongelma ei siis ole ennustaminen, vaan...Se ymmärtää penetraatiotestauksen räjähdyksenä.En tiedä.
Se ymmärrys oli vanhentunut ennen tekoälyä.
Kahdeksan: annan teille tämän mallin todelliset parametrit.
Koska kyse on tästä mallista, muutamia numeroita käytetään:
| Kohta | Kimi K3.1 Pro |
|---|---|
| Parametrit | 3 biljoonaa. |
| Tausta | 1M (1,048,576 rahaketta) |
| Anna hinta | ¥13/ miljoonaa |
| Tuotantohinta | 68/ miljoonaa euroa |
| Välimuisti | ¥ 1.30 / Miljoona |
| Välimuisti 5 Minuuttia | ¥13/ miljoonaa |
| Välimuisti kirjoitettu 1 tunti | ¥26 / Miljoona euroa |
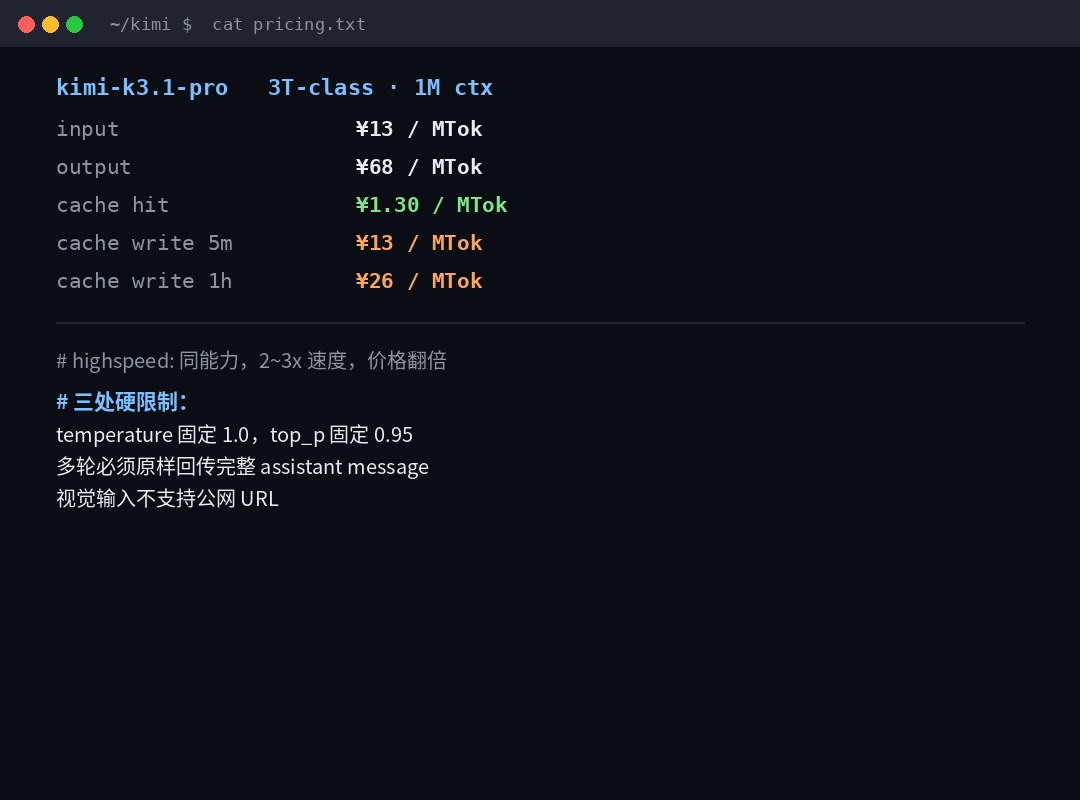
| Express | Johdonmukaisuus, 2-3 kertaa nopeus, kaksinkertainen hinta (¥26/¥136) |
| Painon julkaiseminen | 4. marraskuuta |
Hinta merkitään. 5, 2 kertaaVälimuistin hinta merkitään. 1/10En tiedä. Tämä on standardi pitkä konteksti + Cache Priority hinnoittelurakenne:Mitä kauemmin järjestelmäsi liikkuu, sitä vakaampi se on, sitä enemmän säästöjä.
On vielä kolme vaikeaa rajaa. Ne, jotka astuvat sen päälle, sattuvat.
temperatureKiinteä1.0En tiedä.top_pKiinteä0.95Jos annat toisen arvon, et huomaa sitä.- Useiden syklien keskustelut on palautettava kokonaan sellaisenaanmukaan lukien
reasoning_contentEn tiedä. Jos et huomaa sitä, alat puhua hölynpölyä. - NäköyhteysKuvan URL- osoitetta ei tueta, vain perus64 tai
ms://
Ja viimeinen, kai, että monet ihmiset astuisivat sen päälle: heität valokuvalinkin siihen, ja se ei lataa sitä, ja se menee pieleen.
Vihdoinkin.
Mielestäni tässä julkaisussa ei kannata muistaa 81,0 tai 90.5.
Siinä kaikki."Aiomme vähitellen lisätä avoimen lähdekoodin painojen kyberkapasiteettia."
Koska se myöntää lähtökohdan...Kykyjä voidaan säännellä, ei vain vapauttaa tai sulkea.
Viimeisten kahden vuoden aikana alalla on ollut vain kaksi kantaa tässä asiassa: täysi tai ei.Kimi antoi kolmannen kannan tällä kertaa: avoin, mutta hidas, ja julkisesti ilmoitti kuinka paljon.
Et voi hyväksyä tätä nopeutta. Mutta ainakin se oli pöydällä ja kertoi, missä se on.
Se on rehellisempää kuin äänettömät kieltäytymiset RLHF:ssä.
Nerokas soluttautumiskoeinsinööri ei putoa.
Se tapahtuu ihmisille, jotka ovat vain skannanneet skannerin ja vaihtaneet hyötykuormaa 10 vuotta.Tämä tapahtui ennen tekoälyn ilmestymistä, tekoäly vain ajoi aikataulua kaksi vuotta edellä.