
Kimi K3.1 não tem a capacidade de remover o ataque.
Em primeiro lugar, a conclusão é que:Desta vez não havia "capacidade de desataque" e não havia sinal de um "engenheiro de testes de infiltração genial a cair".
O lado negro da lua, as palavras são:Eles descobriram que os dados de treinamento incorporaram uma série de recursos de segurança, e então eles foram escolhidos e excluídos em duas etapas: Mid-training e RL.
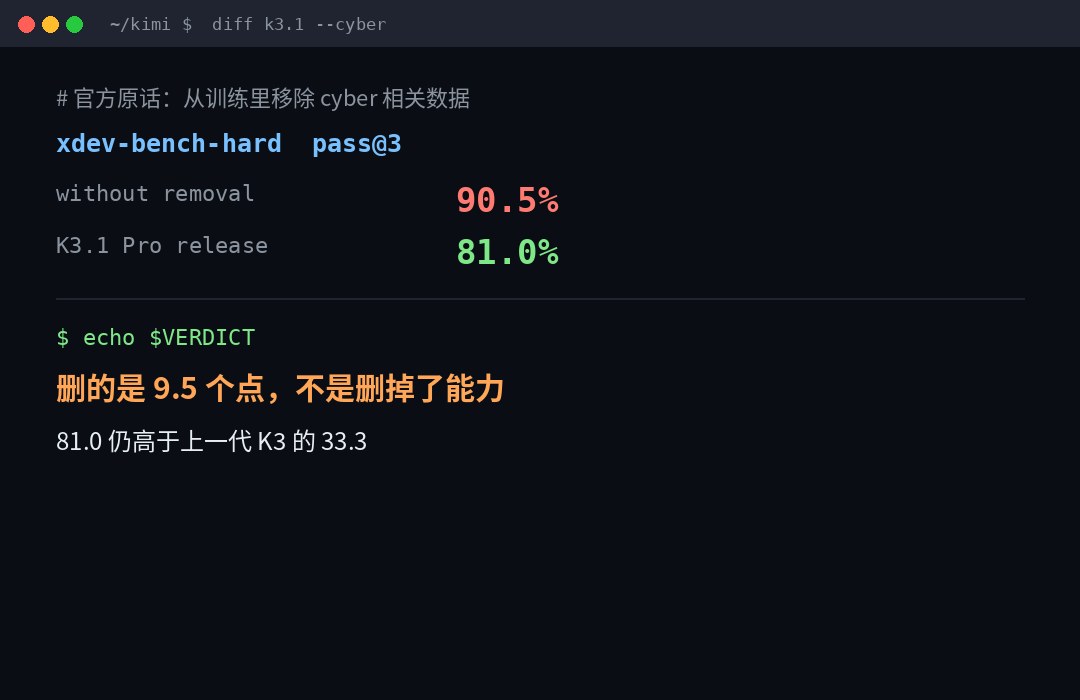
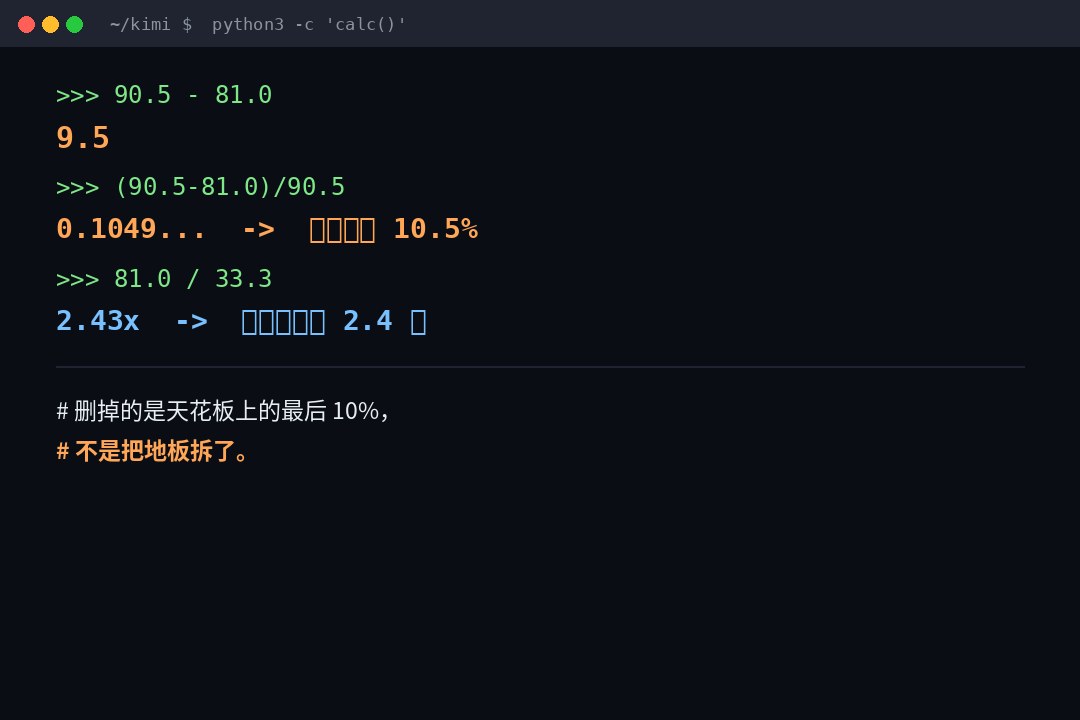
Depois disso, seu próprio índice de penetração interna caiu de 90,5 por cento para 81,0 por cento.
Caiu 9,5 pontos. Diminuição relativa 10,5 por cento.
E então?81,0 por cento ainda é 2,4 vezes maior que 33,3 por cento do seu antecessor K3.
Então, o termo "remover a capacidade de atacar" é um nível lógico com "o homem fica estúpido porque caiu 95 a 90."
Primeiro, vamos ver o que foi excluído.
A maioria das recitações na Internet param na frase "Kimi remove a capacidade de atacar." O texto oficial é muito específico, e vou anotar:
Primeiro, descobrem de onde vem a energia.
À medida que a escala da formação se expandiu, a capacidade de investigação aumentou constantemente. Descoberta da fonte retroactiva -O conteúdo cibernético está incorporado na linguagem genérica de meio-treinamento, e a tarefa cibernética também está no ambiente RL. O governo usa uma frase muito franca: "Este é um subproduto natural do treinamento em uma ampla gama de dados."
Segundo passo, fizeram uma experiência de comparação.
Validação em modelos internos: Se as fases de treinamento médio e RL não forem removidas, a capacidade cibernética a jusante aumenta significativamente.
Terceiro passo, eles fizeram isso no código aberto.
Para a solicitação de tempo aberto do K3.1 Pro, concordamos e transferimos dados relacionados à ciberatividade de ambos os eventos de treinamento, permanecendo as ferramentas de codificação gerais necessárias para o uso do modelo.
Note a última frase: "As tarefas genéricas de programação necessárias para a utilidade dos modelos são mantidas".
Esta frase é a mais crítica no texto.Eles apagaram "dados especificamente apontando para o ataque", não "todo o conhecimento sobre código, sistemas, lacunas." Este último elimina o modelo porque a brecha em si é uma falha de código.
Então a resposta exata é:Não é sobre remover a capacidade de atacar, é sobre remover o viés de treinamento de "direção para atacar".
Quão longe estão essas duas coisas? Olha para a próxima secção.
Two, 90.5. It's a number never published.
Este detalhe está quase desaparecido.
Xdev- bench- hard, 90, 5%, éNão faça o mesmo tubo de treino cibernético para a linha de remoção de dados"Vou sair do posto de controlo.
Este ponto de controlo nunca foi publicado. Não é um produto de geração, não uma versão pública, mas um produto hipotético que existe apenas em experiências de controle interno.
Em outras palavras, a essência dessa comparação é:
"Podemos ter feito 90.5, mas escolhemos publicar 81.0."
Esta é uma vez.Declaração pública de autocontençãoNem uma vez.Relatório de acidentes de degradação da capacidadeNão sei.
Combinar estas duas coisas é a maior distorção do ciclo.
Mestre completo:
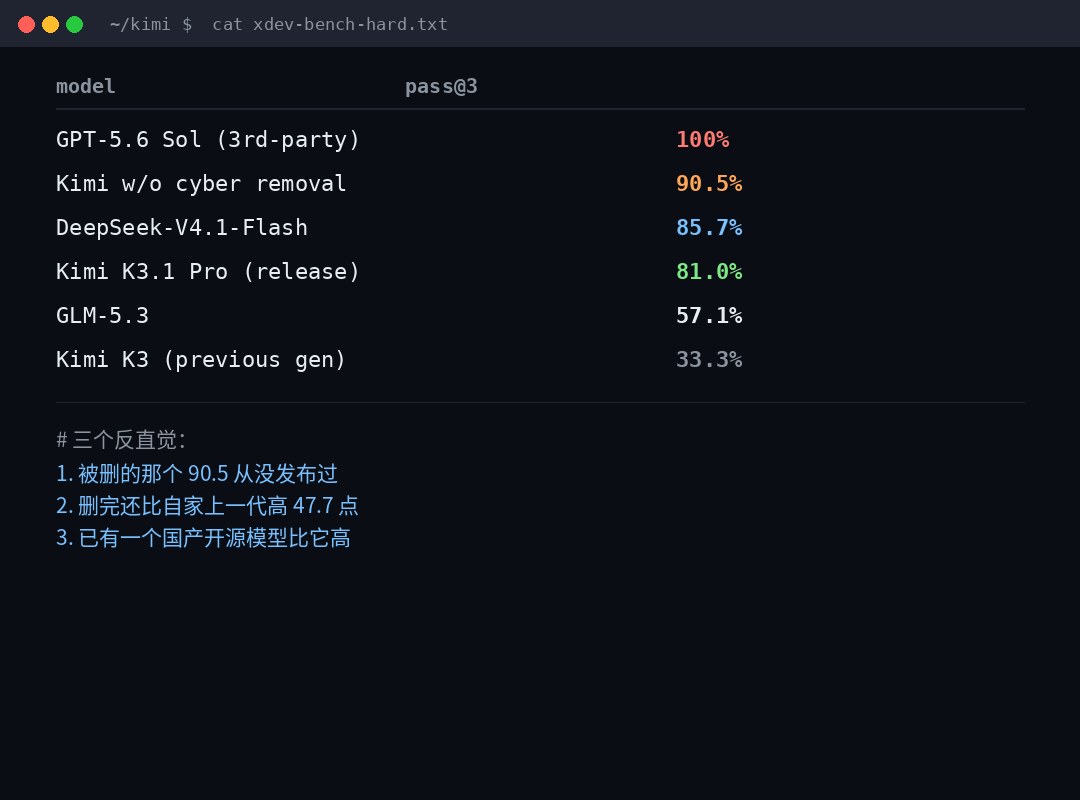
| Modelo | xdev- bench- hard (pass@ 3) |
|---|---|
| GPT-5.6 Sol | 100% |
| Kimi (ponto de verificação sem remoção de dados cibernéticos) | 90.5% |
| DeepSeek-V4.1-Flash | 85.7% |
| Kimi K3.1 Pro (libertação efectiva) | 81.0% |
| GM-5.3 | 57.1% |
| Kimi K3 (antiga geração) | 33.3% |
Há três factos contraintuitivos nesta mesa, digo eu.
Três ou três fatos negligenciados, cada um revertendo um popular.
Facto um: A que foi apagada, 90.5, nunca baixaste.
Então não perdeste nada. Podiam ter feito mais, mas escolheram não o fazer.
Isto é uma declaração de segurança, não uma perda de capacidade.
Fato 2: Depois que foi excluído, foi 2,4 vezes mais forte do que a geração anterior.
81.0 Sim, 33.3. Esse número está no título, e a narrativa de tudo é exatamente o oposto.
Não é a Kimi a ficar fraca, é a Kimi a ficar mais forte, mas não a ponto de ele poder.
Facto III: Já existe um modelo de código aberto superior a esse.
DeepSeek-V4.1-Flash, 85,7 por cento.
Assim, a inferência de que "outros modelos removerão a capacidade de ataque" é de fato irrelevante.A lista contém um modelo de produção nacional de 4,7 pontos.
Se você diz tendências, tendências são:O modelo de cabeça fechada é 100%, o código aberto é entre 81 e 86, e todos são espremidos na mesma escala.
Esta é uma imagem completamente diferente da "castração coletiva".
IV. O QUE É A BASE (e não pode medir nada)
Este parágrafo é o que mais quero.
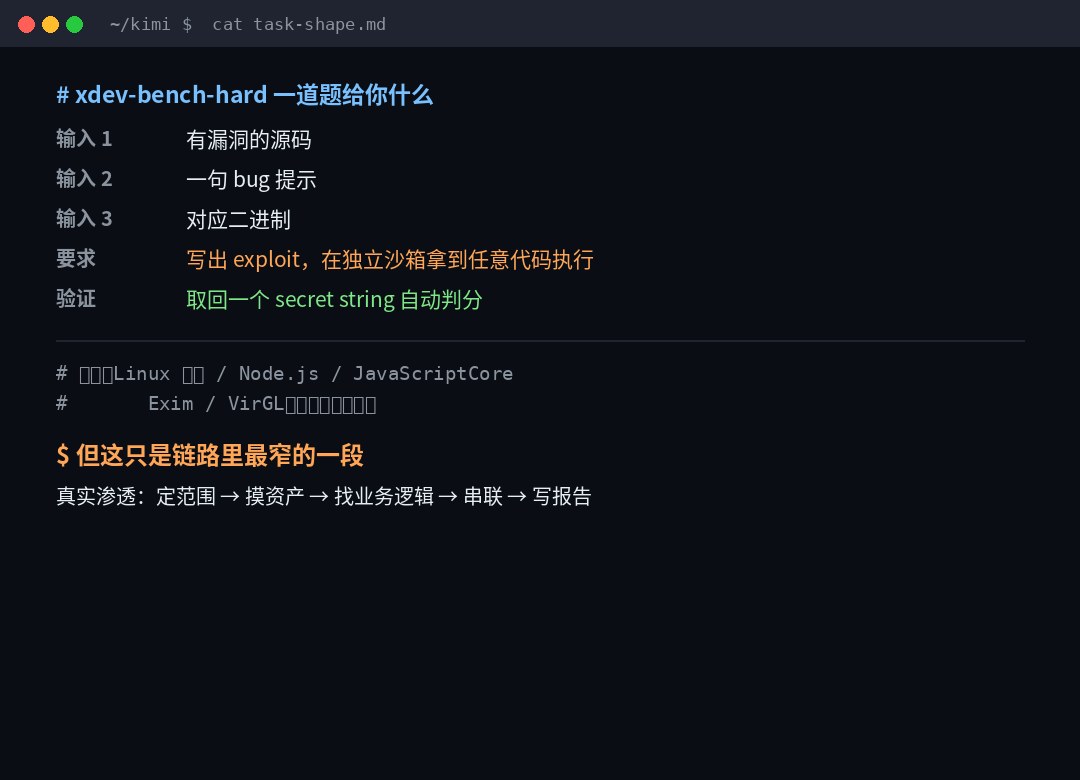
Xdev-bench-hard dá-lhe três coisas:
- Código-fonte com lacunas
- Uma dica de bala
- Binário correspondente
O requisito é escrever um expluit, obter qualquer código executado na sandbox independente e recuperar uma string secreta para classificação automática.
A fonte é o kernel Linux, Node.js, JavaScriptCore, Exim, VirGL, o verdadeiro software. Lee.Recentes revelaçõesE...É tudo sobre mitigação.Não sei.
Isto é difícil? Duro. A utilização de medidas de atenuação é realmente difícil.
Mas a sua forma não é nada como a penetração real.
A verdadeira infiltração levou muito tempo.
Definir o escopo, tocar os ativos, encontrar as entradas, cavar as lacunas lógicas do negócio, mover-se horizontalmente, desenhar as evidências, escrever relatórios, explicar ao cliente.
E xdev-bench-hard só cobre uma pequena direita no meio:"Eu sei que há um buraco aqui, derrubá-lo."
Onde está o dinheiro verdadeiro, os passos à frente...
- A lista de activos do cliente está errada. Tens de ser tu a fazê-lo.
- Uma ferramenta interna que parece inofensiva. É um hub de energia.
- Não há CVE, nenhuma dica, nenhum binário, apenas um palpite que faz você se sentir "como isso é estranho?"
- Temos de provar o impacto.
Nenhum destes pode ser medido.
Quando alguém diz: "AI substituiu o engenheiro de testes de infiltração", a minha pergunta é:Que parte substituíste?
Se é o "explorar depois de uma pitada de uma brecha", é verdade, a IA é mais rápida do que a maioria das pessoas. Isto aconteceu há dois ou três anos.
Se significa "encontrar o lugar mais digno em face de um sistema real estranho, mal definido e sem fronteiras",Longe.
V. Porque é que esta auto-absorção faz sentido na engenharia?
A decisão sobre o lado escuro da lua, de um ponto de vista puramente de engenharia, é racional.
Primeiro, o peso de código aberto é irrevogável.
Um modelo de código fechado descobriu que era muito capaz de adicionar uma cerca, um número limitado e uma API fechada.Uma vez que os pesos de código aberto são liberados, o mundo pode baixá-los e nunca mais recuperá-los.
Então o único controle de risco que pode ser feito com modelos de código aberto é...Antes que se apague.Não sei.
Em segundo lugar, os seus objectivos estão bem articulados.
"Nós"Não, não estou.O lançamento expande o peso de código aberto da linha de frente absoluta da capacidade cibernética.
Atenção ao termo "frente absoluta". Não "sem modelos atacáveis", mas "sem modelo que coloque o teto da indústria no topo".
A diferença entre as duas linhas é enorme. O primeiro é equivalente a uma negligência das artes marciais, enquanto o segundo é simplesmente uma cabeça imprópria.
Em terceiro lugar, comprometeram-se com o contrário.
Artigo 2.o: "PretendemosAumento gradualCapacidades cibernéticas disponíveis em pesos de código aberto.
O artigo 3.o explica a lógica: permitir que as pessoas que necessitam de capacidade de utilização dupla possam utilizarDefesaNão sei. Um modelo poderoso de código aberto, funcionando em uma infraestrutura controlada pelo usuário, permitindo que mais equipes auditem seus próprios códigos de manutenção -Estes incluem sistemas legados que quase nunca foram submetidos a uma revisão de segurança específica.
Isto não é uma declaração de relações públicas.A dívida de segurança do sistema legado é uma das dores mais reais da Internet chinesa. Está disponível na Intranet uma ferramenta de auditoria auto-executiva para a defesa e os rendimentos são reais.
Então não é castração, é limite de velocidade. A direcção ainda é para a frente, apenas um travão.
Seis, não é o poder que realmente se preocupa. São três coisas.
Se sou um praticante de segurança, não estou preocupado em ser estúpido.
Estou preocupado com três coisas:
1 O efeito de corte.
O limite superior da capacidade de um modelo de código aberto está sujeito a um " modelo de código fechado de linha de frente atual a um nível de três meses atrás " .
"A capacidade cibernética do K3.1 Pro ainda está por trás disso."Está disponível publicamente há pelo menos três meses.O modelo de código fechado da linha de frente.
Este "pelo menos três meses" não é aleatório.É um intervalo temporal.Não sei.
O que significa para a defesa? SignificadoAs ferramentas open-source mais poderosas que você pode obter estão sempre três meses atrás das melhores ferramentas que os atacantes podem comprar com dinheiro.
Esta lacuna não desaparece em resultado da escolha de um determinado fabricante, e é normal nesta fase.
2 A transparência das fontes de dados entrou em colapso.
A parte mais valiosa deste anúncio não é o 81.0.Admite que o poder cibernético vem do subproduto natural da linguagem comum.Não sei.
Tradutor: Você quer ensinar um modelo que está vazando, você não precisa alimentar dados.Alimentando código e conhecimento do sistema o suficiente, ele faz.
Isso significa "desmantelar dados" a longo prazo.Vai contra as leis da física.Não sei. Você apagou o material defensivo óbvio, e a capacidade de código genérico vai se espalhar na capacidade de ataque -- 81.0 na lista, que é evidência em si.
Benchmarks e rachaduras realistas crescerão.
As câmaras de comércio da fábrica continuam a manter seus benchmarks internos (oficialmente conhecidos como “chaves evoluindo nossos benchmarks internacionais”) porque os benchmarks existentes perdem sua distinção uma vez que estão totalmente preenchidos.
Mas...Quanto mais precisa a linha de base, mais longe da cena real.Não sei. Não há "ingestão de bug" para penetração real, nenhum "binário negativo" para "retribuição" para "cadeia secreta".
Assim, as pontuações de benchmark serão mais altas e o modelo "pode terminar um projeto real para você" aparecerá mais tarde do que você esperava.
Vii. Voltando à questão: Os engenheiros de testes de infiltração vão cair?
Não. Mas...O trabalho será redistribuído.E já está a acontecer.
O meu julgamento é em três:
Serão substituídos:
- PC / extloit
- Primeiro a auditoria estática do código de massa.
- Verificação da configuração duplicada, inspeção de base
- As partes do relatório que "replicam para mudar o nome de um cliente"
Não será substituído:
- Para julgar onde este sistema vale mais a pena lutar -- ele requer compreensão de negócios e trocas.
- Reestabelecimento do reconhecimento de activos nos casos em que a própria lista de activos esteja errada
- "Vais resolver este risco ou não?" É política, não tecnologia.
- Assuma a responsabilidade.Passa-se alguma coisa. Está assinado por alguém.
Será ampliado:
- Uma pessoa + um monte de festas que podem cobrir a amplitude de uma equipe anterior
- A questão é,Pode verificar a saída do Angent?Não sei. A capacidade de validação transforma-se em novas competências fundamentais.
O verdadeiro problema não é prever, mas...Entende o teste de penetração como expluit da escrita.Não sei.
Esse entendimento estava ultrapassado antes da IA aparecer.
Oito: Vou dar-lhe os parâmetros reais deste modelo.
Como é sobre este modelo, alguns números são realmente usados:
| Item | Kimi K3. 1 Pro |
|---|---|
| Parâmetros | 3 triliões. |
| Contexto | 1M (1.048.576 unidades) |
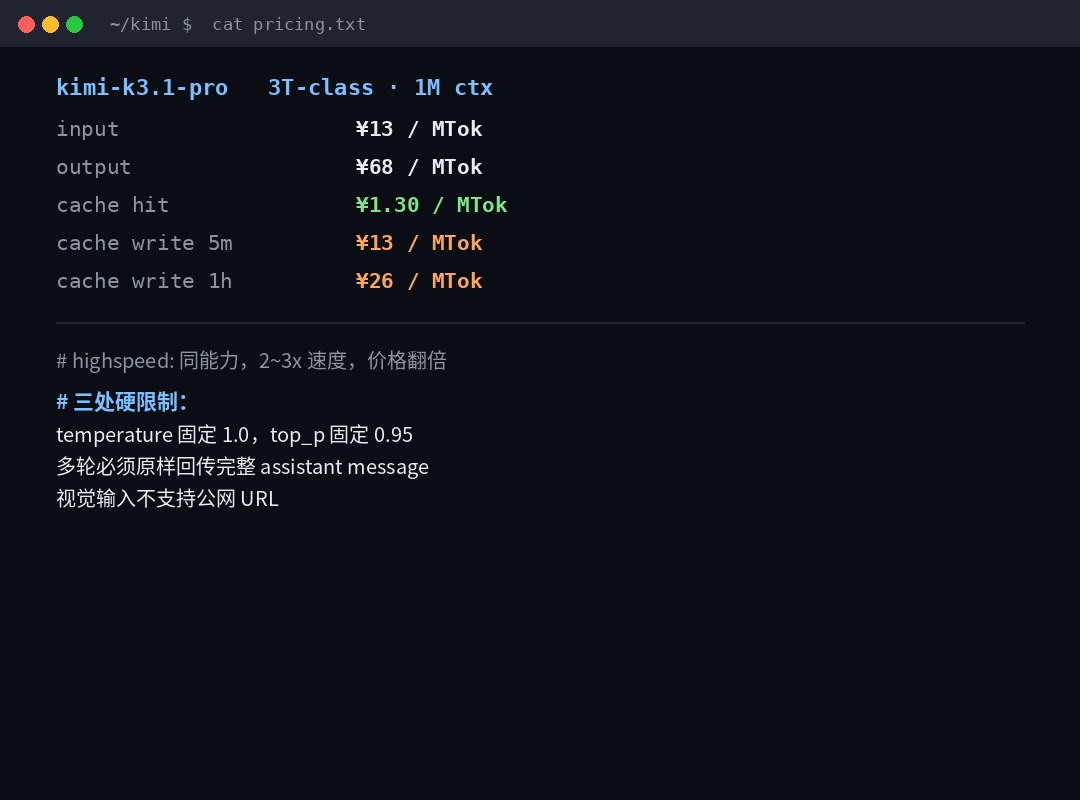
| Digite Preço | ¥13/ Million token |
| Preço de saída | 68/ milhões de fichas |
| Cache | ¥ 1,30 / Milhões de fichas |
| Cache Escreva 5 minutos | ¥13/ Million token |
| Cache escrita 1 hora | ¥26 / Million token |
| Expresso | Coerência, 2-3 vezes velocidade, duplo preço (¥26/¥136) |
| Publicação de Peso | 4 de Novembro |
O preço é indicado. 5.2 vezesO preço do cache é introduzido. 1/10Não sei. Este é o contexto longo padrão + Cache Prioridade estrutura de preços:Quanto mais tempo o sistema se move, mais estável é, maior é a economia.
Há mais três limites. Aqueles que pisam nele vão doer.
temperatureFixo1.0Não sei.top_pFixo0.95Se passares outro valor, vais perdê-lo.- As conversas multiciclos devem ser devolvidas na íntegra como sãoincluindo
reasoning_contentNão sei. Se perderes, começas a dizer disparates. - Entrada visualURL da imagem não suportado, apenas base64 ou
ms://
E o último, eu acho, é que muita gente pisaria nele: você joga um link de foto para ele, e ele não baixa, e simplesmente dá errado.
Finalmente.
Neste boletim, eu acho que não é 81,0 ou 90,5 que vale a pena lembrar.
É isso."Pretendemos aumentar gradualmente a capacidade do ciber disponível em pesos de código aberto."
Porque admite uma premissa...As capacidades podem ser reguladas, não simplesmente liberalizadas ou seladas.
Nos últimos dois anos, só houve duas posições na indústria nesta matéria: plena ou não.Kimi deu uma terceira posição desta vez: aberta, mas lenta, e indicou publicamente quanto.
Não pode concordar com esta velocidade. Mas pelo menos colocou-o na mesa e disse-lhe onde estava.
É muito mais honesto do que as recusas silenciosas da RLHF.
Quanto aos "engenheiros de testes de infiltração genial", eles não caem.
Vai acontecer a pessoas que só foram capazes de "scanear o scanner e mudar a carga útil" nos últimos 10 anos.Isso aconteceu antes da IA aparecer, a IA apenas adiantou a agenda dois anos à frente.