
Kimi K3.1 kan ikke fjerne angrepet.
For det første er konklusjonen at:Denne gangen var det ingen capabilityde-angrep evne" og det var ingen tegn på at en "genius infiltration testingeniør gikk ned."
Den mørke siden av månen, ordene er:De fant ut at opplæringsdataene inkorporerte en rekke sikkerhetsfunksjoner, og deretter ble de plukket ut og slettet i to stadier: Midtutdanning og RL.
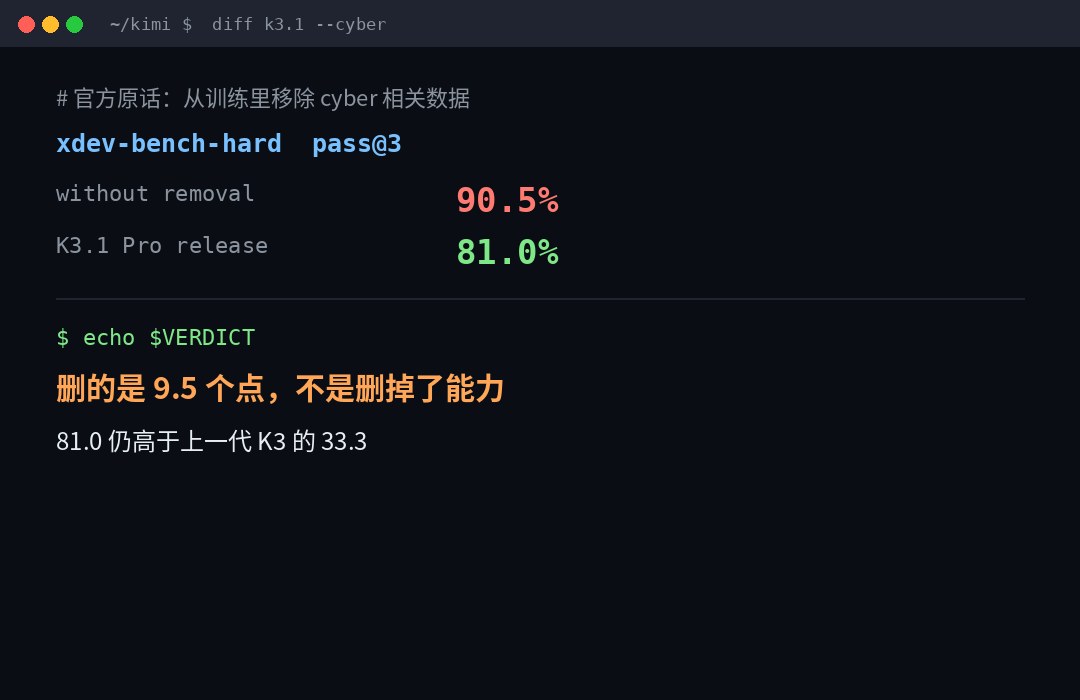
Etter det falt deres egen interne penetrasjons benchmark fra 90,5 prosent til 81,0 prosent.
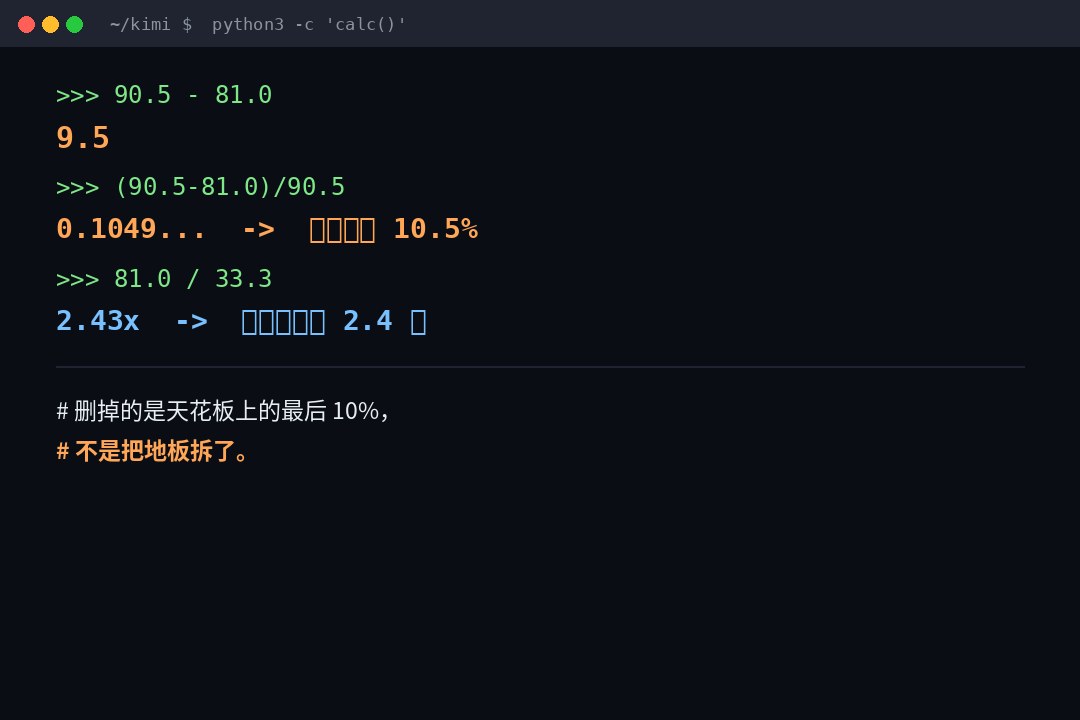
Nedlagt 9,5 poeng. Relativ nedgang 10,5 prosent.
Og?81,0 prosent er fortsatt 2,4 ganger høyere enn 33,3 prosent av deres forgjenger K3.
Så begrepet " å bevege evnen til å angripe" er et logisk nivå med " mannen blir dum fordi han er ned 95 til 90."
La oss se hva som er slettet.
De fleste resitasjonene på Internett stopper ved frasen "Kimi fjerner muligheten til å angripe." Den offisielle teksten er faktisk veldig spesifikk, og jeg vil ta det ned:
Først finner de ut hvor makten kommer fra.
Etter hvert som treningsskalaen har utvidet seg, har kapasiteten til forskningssløyfehull stadig økt. Retroaktiv kildefunn -Cyberinnholdet er innebygd i det generiske mellomutdannede språket, og cyberoppgaven er også i RL-miljøet. Regjeringen bruker en veldig ærlig frase: " Dette er et naturlig biprodukt av opplæring i et bredt spekter av data."
Trinn 2 gjorde de et sammenligningseksperiment.
Validering på interne modeller: Hvis midttrening og RL-faser ikke fjernes, øker nedstrøms cyberkapasiteten betydelig.
Trinn 3 gjorde det i åpen kilde.
For åpenværforespørsel fra K3.1 Pro ble vi enige og flyttet cyberrelaterte data fra begge opplæringsarrangementene, mens vi forblir de generelle kodeverktøyene som trengs for modellbruk.
Legg merke til den siste setningen, " De generiske programmeringsoppgavene som kreves for bruk av modellene, beholdes".
Denne setningen er den mest kritiske i teksten.De slettet " data som spesielt peker på angrepet", ikke " all kunnskap om kode, systemer, loopholes." Sistnevnte eliminerer modellen fordi selve sløyfehullet er en kodefeil.
Det nøyaktige svaret er:Det handler ikke om å fjerne evnen til å angripe, det handler om å fjerne trening bias av - retning til å angripe -
Hvor langt er de to tingene? Se på neste avsnitt.
To, 905. Det er et nummer som aldri er publisert.
Denne detaljen mangler nesten.
Xdev-bench-hard, 90,5%, erIkke gjør det samme cyber trening tube for data fjerning Line- Jeg går ut av sjekkpunktet.
Dette sjekkpunktet har aldri blitt publisert. Det er ikke et generasjonsprodukt, ikke en offentlig versjon, men et hypotetisk produkt som bare eksisterer i interne kontrollforsøk.
Med andre ord er essensen i denne sammenligningen:
" Vi kunne ha gjort 90,5, men vi valgte å publisere 81.0."
Dette er en gang.Offentlig uttalelse av selvrestrainerIkke en gang.Rapport om ulykker om nedbrytning av kapasitetJeg vet ikke.
Å kombinere disse to tingene er den største forvrengningen av syklusen.
Fullmester:
| Modell | xdev-bench-hard (pass@3) |
|---|---|
| GPT-5.6 Sol | 100% |
| Kimi (kontrollpunkt uten fjerning av cyberdata) | 90.5% |
| DeepSeek-V4.1-Flash | 85.7% |
| Kimi K3.1 Pro (reell utgivelse) | 81.0% |
| GM-5.3 | 57.1% |
| Kimi K3 (tidligere generasjon) | 33.3% |
Det er tre kontraintuitive fakta i denne tabellen, sier jeg.
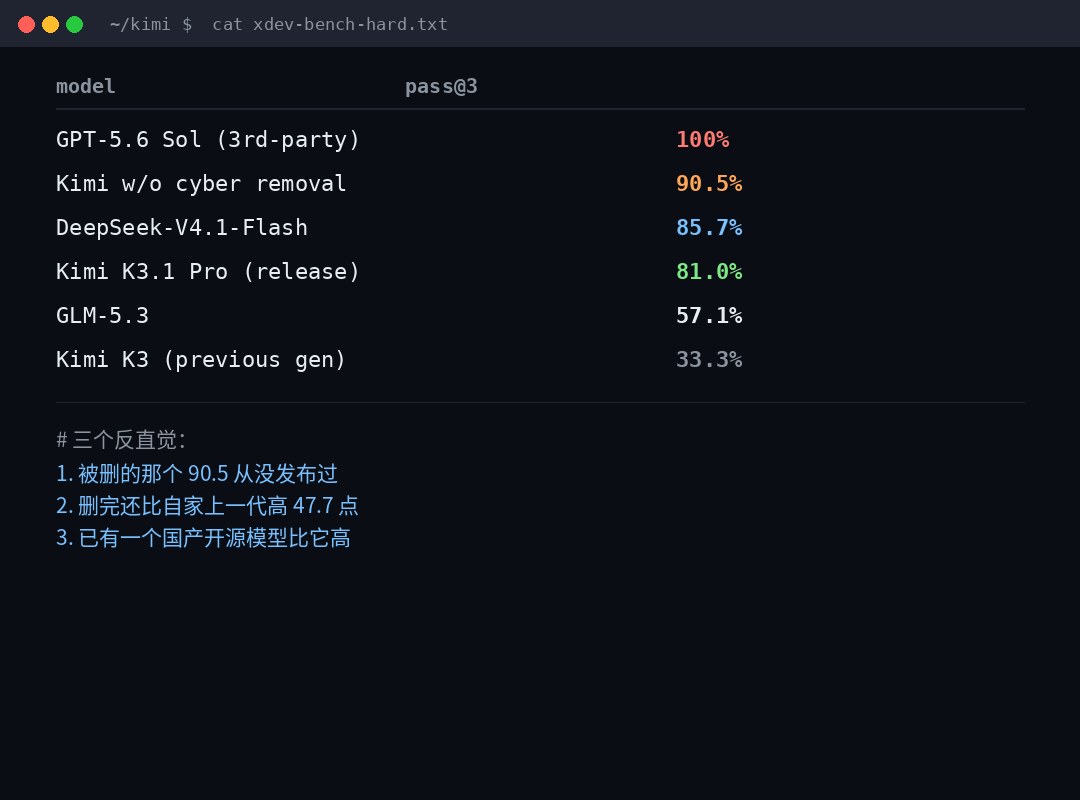
Tre eller tre forsømte fakta, hver snu en populær.
Fakta 1: Den som ble slettet, 90,5, du aldri lastet ned.
Du mistet ikke noe. De kunne ha gjort mer, men de valgte ikke å
Dette er en sikkerhetserklæring, ikke et tap av kapasitet.
Fakta 2: Etter at det var slettet, var det 2,4 ganger sterkere enn den forrige generasjon.
81.0 Ja, 33.3. Det tallet er i tittelen, og historien om det hele er akkurat det motsatte --
Det er ikke Kimi som blir svak, men Kimi blir sterkere.
Fakta III: Det er allerede en open source-modell høyere enn det.
DeepSeek-V4.1-Flash, 85,7 prosent.
Så forskjellen som " andre modeller vil fjerne evnen til å angripe" er faktisk irrelevant.Listen inneholder en 4,7-punkts høy nasjonal produksjonsmodell.
Hvis du sier trender, er trender:Hodet lukket kildemodell er 100%, åpen kilde er mellom 81 og 86, og alle presses i samme skala.
Dette er et helt annet bilde enn " kollektiv kastrasjon".
4. Hva Bahamas er (og det kan ikke måle noe)
Dette avsnittet er den jeg vil ha mest.
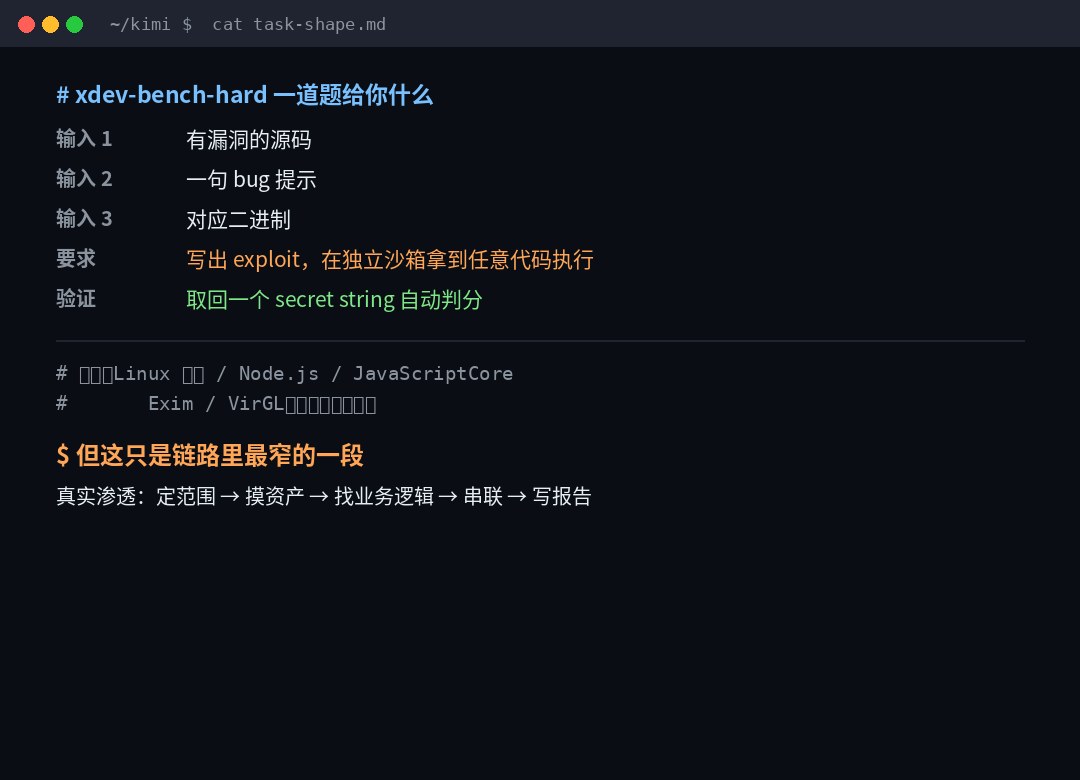
Xdev-bench-hard gir deg tre ting:
- Kildekode med loopholes
- En kule hint
- Tilsvarende binær
Kravet er å skrive en expluit, få enhver kode utført i den uavhengige sandkassen og hente en hemmelig streng for automatisk rating.
Kilden er Linux kjerne, Node.js, JavaScriptCore, Exim, VirGL, den virkelige programvaren. Lee.Nylige åpenbaringerOg...Alt er på lindring.Jeg vet ikke.
Er dette vanskelig? Vanskelig. Bruk av lindringstiltak er virkelig vanskelig.
Men formen er ingenting som ekte penetrasjon.
Den virkelige infiltrasjonen tok lang tid:
Sett omfanget, røre aktiva, finne inngangene, grave forretningslogikk hullene, bevege horisontalt, trekke på bevis, skrive rapporter, forklare til klienten.
Og xdev-bench-hard dekker bare en liten høyre i midten:- Jeg vet det er et hull her, skyt det ned...
Hvor ekte penger er, stegene fremover...
- Kundens aktivaliste er feil. Du må gjøre det selv.
- Et internt verktøy som ser ufarlig ut. Det er et kraftsenter.
- Det er ingen CVE, ingen antydning, ingen binære, bare en pirring som får deg til å føle " hvordan er dette rare?"
- Vi må bevise virkningen.
Ingen av disse kan måles.
Så når noen sier, -AI erstattet infiltrasjonstestingeniøren, - mitt spørsmål er:Hvilken del erstattet du?
Hvis det er eksploit etter et hint av et loophole, - det er sant, AI er raskere enn de fleste mennesker. Det skjedde for to eller tre år siden.
Hvis det betyr " å finne det mest verdt punkt i ansiktet av et merkelig, dårlig definert, grenseløst reelt system,"Langt unna.
V. Hvorfor er dette selvforståelse fornuftig i ingeniørfag?
Beslutningen på den mørke siden av månen, fra et rent teknisk synspunkt, er rasjonell.
For det første er vekten av åpen kildekode ugjenkallelig.
En lukket kildemodell fant ut at det var for i stand til å legge til et gjerde, et begrenset antall og et lukket API.Når vektene fra åpen kildekode er lansert, kan verden laste dem ned og aldri få dem tilbake.
Så den eneste risikokontrollen som kan gjøres med open source-modeller er...Før det går ut.Jeg vet ikke.
For det andre er deres mål godt utformet.
"Vi"Nei, det er jeg ikke.Lanseringen utvider vekten av den absolutte frontlinjen for cyberkapasitet.
Oppmerksomhet mot begrepet " Absolutt foran". Ikke " ingen angrepbare modeller" men " ingen modell som setter bransjens tak opp-
Forskjellen mellom de to linjene er enorm. Den tidligere er tantamount til en dereliksjon av kampsport, mens den sistnevnte er ganske enkelt et feilaktig hode.
For det tredje forpliktet de seg til det motsatte.
Artikkel 2: Vi har tenkt åGraduell økningcyberfunksjoner som er tilgjengelige i åpen kildekode.
Artikkel 3 forklarer rasjonaliteten: å gjøre det mulig for personer som trenger dobbeltbruksevne til å brukeForsvarJeg vet ikke. En kraftig modell åpen kilde, kjører på en brukerstyrt infrastruktur, slik at flere lag kan revidere sine egne vedlikeholdskoder -Disse inkluderer gamle systemer som nesten aldri har vært underlagt en bestemt sikkerhetsoversikt.
Dette er ikke en offentlig relasjonserklæring.Sikkerhetsgjelden i arvesystemet er en av de mest reelle smertene på det kinesiske Internett. Et selvkjørt revisjonsverktøy for forsvaret er tilgjengelig på Intranet, og inntektene er ekte.
Så det er ikke kastrasjon, det er fartsgrense. Retningen er fortsatt framover, bare en bremse.
Det er ikke makten som bekymrer seg. Det er tre ting.
Hvis jeg er sikkerhetsutøver, er jeg ikke bekymret for å være dum.
Jeg er bekymret for tre ting:
1 Klippeeffekten.
Den øvre grensen for evnen til en open source-modell er underlagt en " gjeldende frontlinje lukket kildemodell på et nivå på tre måneder siden " .
"K3.1 Pros cyberkapasitet ligger fortsatt bak dem."Det har vært offentlig tilgjengelig i minst tre måneder.Frontlinjen lukket kildemodell.
Dette " minst tre måneder" er ikke tilfeldig.Det er et tidsgap.Jeg vet ikke.
Hva betyr det for forsvaret? BetydningDe mest kraftige open-source verktøyene du kan få er alltid tre måneder bak de beste verktøyene angriperne kan kjøpe med penger.
Dette gapet forsvinner ikke som følge av valg av en bestemt produsent, og det er normalt på dette stadium.
2 Transparens av datakilder kollapset.
Den mest verdifulle delen av denne kunngjøringen er faktisk ikke 81.0.Det innrømmer at cyberens makt kommer fra det naturlige biproduktet av det felles språket.Jeg vet ikke.
Oversetter: Du vil lære en modell som lekker, du trenger ikke å mate data.Mate nok kode og system kunnskap, gjør det.
Det betyr " å fjerne data" på lang sikt.Det går mot fysikkens lover.Jeg vet ikke. Du har slettet det åpenbare defensive materialet, og den generiske kodekapasiteten vil slippe over i angrepskapasiteten - 81.0 på listen, som er bevis i seg selv.
Benchmarks og realistiske sprekker vil vokse.
Fabrikkens handelskammerer fortsetter å opprettholde sine interne benchmarks (offisielt kjent som \"keyp utvikle våre internasjonale benchmarks\"), fordi de eksisterende referansene mister sin forskjell når de er fullt fylt.
Men...Jo mer presis basislinjen, jo lenger unna den virkelige scenen.Jeg vet ikke. Det er ingen " feil hint" for reell penetrasjon, ingen " negativ binær" for " retribusjon" for " hemmelig streng".
Så referansepoeng vil være høyere og modellen - kan fullføre et ekte prosjekt for deg - vil vises senere enn du forventet.
Vii. Tilbake til spørsmålet: Vil infiltrasjonstestingeniører falle?
Nei. Men...Jobben vil bli fordelt.Og det skjer allerede.
Min dom er i tre:
De blir erstattet:
- PC / extloit
- Mass kode statisk revisjon først.
- Dobbelt konfigurasjonsverifisering, baseline-kontroll
- De delene av rapporten som " replikere for å endre en klients navn"
Det vil ikke bli erstattet:
- Å bedømme hvor dette systemet er mest verdt å kjempe for - det krever forretningsforståelse og avdrag.
- Omsetning av kapitalrekning i tilfeller der selve kapitallisten er feil
- Vil du fikse denne risikoen eller ikke? Det er politikk, ikke teknologi.
- Ta ansvar.Det er noe galt. Det er signert av noen.
Den vil bli forstørret:
- En person + en rekke fester som kan dekke bredden av et tidligere lag
- Poenget er,Kan du bekrefte utgangen av angent?Jeg vet ikke. Validering kapasitet blir nye kjerneferdigheter.
Så det virkelige problemet er ikke å forutse, men...Det forstår penetrasjon test som å skrive ekspluit.Jeg vet ikke.
Denne forståelsen var utdatert før AI dukket opp.
Åtte: Jeg vil gi deg de virkelige parametrene til denne modellen.
Siden det handler om denne modellen, brukes det faktisk noen tall:
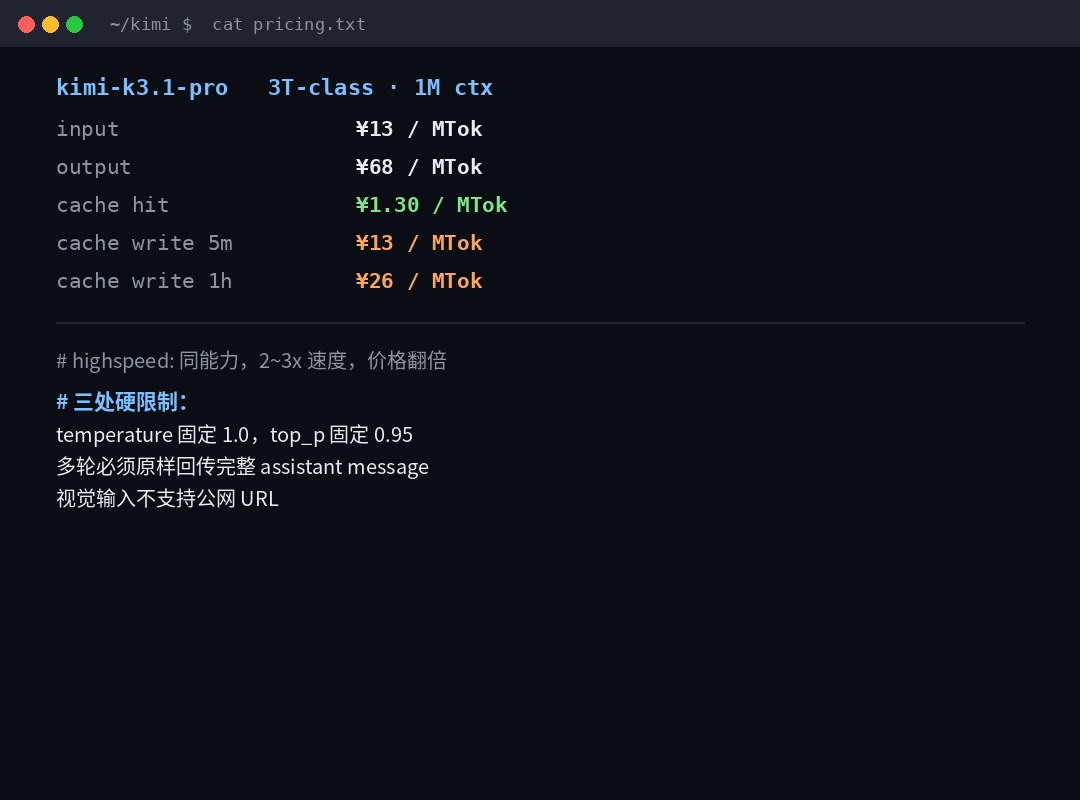
| Artikkel | Kimi K3.1 Pro |
|---|---|
| Parametre | 3 billioner. |
| Kontekst | 1M (1 048 576 polletter) |
| Oppgi pris | ¥13/ Million token |
| Utgangspris | 68/ million token |
| Cache | ¥ 1.30 / Million token |
| Cache Skriv 5 minutter | ¥13/ Million token |
| Cache skrevet 1 time | ¥26 / Million token |
| Express | Konsistens, 2-3 ganger hastighet, dobbel pris (Å26/Å136) |
| Vektpublisering | 4 november |
Prisen er angitt. 5,2 gangerPrisen på cache er angitt. 1/10Jeg vet ikke. Dette er standard lange sammenheng + Cache Prioritet prisstruktur:Jo lengre systemet ditt beveger seg, jo mer stabilt er det, jo større besparelser.
Det er tre mer harde grenser. De som går på den, vil gjøre vondt.
temperatureFast1.0Jeg vet ikke.top_pFast0.95Hvis du overfører en annen verdi, vil du savne det.- Multisyklussamtaler må returneres i sin helhet som de erinkludert
reasoning_contentJeg vet ikke. Hvis du savner det, begynner du å snakke tull. - Visuell inngangBildeadressen støttes ikkebare base64 eller
ms://
Og den siste, tror jeg, er at mange mennesker vil gå på det: du kaster en fotolenke til det, og det ikke laster det ned, og det går bare galt.
Endelig.
I denne artikkelen mener jeg det ikke er 81.0 eller 90.5 som er mest verdt å huske.
Det er det:" Vi har til hensikt å øke kapasiteten til cyber tilgjengelig i åpen kildekode-
Fordi det innrømmer en forutsetning...Funksjoner kan reguleres, ikke bare liberaliseres eller forsegles.
I løpet av de siste to årene har det bare vært to posisjoner i bransjen på dette området: full eller nei.Kimi ga en tredje posisjon denne gangen: åpent, men sakte, og offentlig angitt hvor mye.
Du kan ikke være enig i denne farten. Men i det minste la det på bordet og fortalte deg hvor det var.
Det er mye mer ærlig enn det upåklagelige, stille nekter på RLHF.
Når det gjelder -genius infiltration testingeniører, - de faller ikke.
Det kommer til å skje med folk som bare har vært i stand til å skanne skanneren og endre nyttelasten - de siste ti årene.Dette skjedde før AI dukket opp, AI bare presset tidsplanen to år fremover.