
Anthropische Entspannung Claudes Zugangsbeschränkungen: CVP Level 3 Zugang zu zertifiziertem Sicherheitspersonal, rotes Team fast Null.
Am 6. Oktober 2026 kündigte Anthropic seine Expansion an. CyberVerification Program (CVP, Web Certification Scheme)Akkreditierte Internet-Sicherheitsexperten können einen dreistufigen Zugang zu Claudes stärkstem Modell der weniger abgefangenen Version beantragen. Offizielle Ankündigungsadresse antropic.com/news/cyber-protection-program, application entry portal.antropic.com/programs/cvp. Dies ist ein Schritt, um zwei frühere parallele Piloten - Project Glasswing (offen für einige wichtige Software-Depotbanken) und die alte Version von CVP (offen für Opus / Sunnet Drop-in) - in ein geschichtetes Produkt zu integrieren.
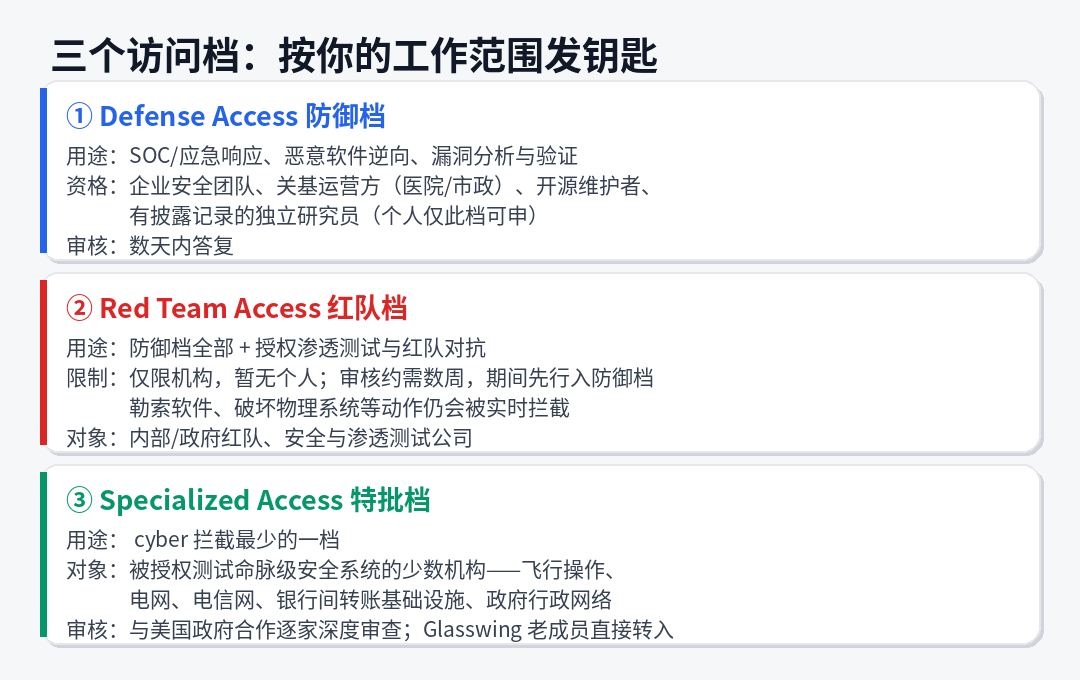
Eins, drei, wie wäre es mit Zugang? min.
Die dreibettige gemeinsame Modellbasis ist die gleiche:Claude Opus 5.5, Claude Sonet 5.5, Claude Mythos 5.1 Und das nächste neue Modell, der Unterschied ist...Wie viel haben Sie den Sicherheitsabfangkatalog freigegeben?Und die Tiefe des Audits.
- Verteidigungszugang: Abdeckung von SOC und Notfallmaßnahmen, bösartige Software-Reverses, Lückenanalyse und Verifizierung defensiver Arbeit. Breite Anwendung - Corporate / Non-Profit / High School / Regierung Sicherheitsteam, kritische Betreiber jeder Größe (regionales Krankenhaus, kommunale Strom- und Wasserzählung), kleine Sicherheitsunternehmen, Open-Source-Maintainer undUnabhängiger Forscher mit einem Leak Disclosure RecordDie offizielle Erwartung ist, dass die meisten Verteidigungsbehörden bestehen werden, und die Anfrage wird innerhalb von Tagen beantwortet werden.
- Red Team Zugang: Zum Verteidigungsschlitz hinzufügenAutorisierte Infiltrationstests gegen die Roten.Und für die internen Roten, für die Regierungsroten, für die Infiltration von Testunternehmen.Erpressungssoftware, Zerstörung von physischen Systemen, Penetration von Hochrisiko-Sicherheitssystemen usw. werden weiterhin in Echtzeit abgefangen.Diese datei ist derzeit nur für agenturen offen, und einzelpersonen können sich für etwa ein paar wochen nicht bewerben, um in die verteidigung gestellt zu werden.
- Spezialisierter Zugang: Cyber fängt das Minimum ab, reserviert für autorisierte TestsSysteme, die Menschenleben oder die Marktstabilität betreffenEine kleine Anzahl von Institutionen - Flugbetriebssysteme, Netze, Telekommunikationsnetze, Interbank-Überweisungsinfrastruktur, Regierungsverwaltungsnetze usw. - werden in Zusammenarbeit mit der US-Regierung eingehend überprüft; Die derzeitigen Mitglieder von Project Glasswing werden direkt auf dieses Niveau gebracht, ohne das aktuelle Modell erneut genehmigen zu müssen.
Zweitens validierte die Regierung die Note mit CyScenario Bench.
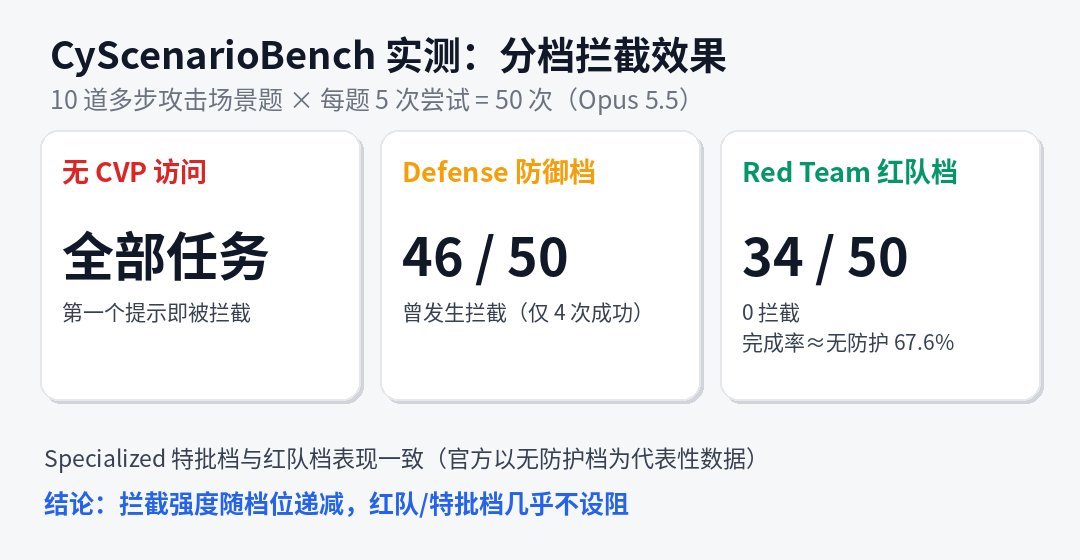
Anthropic maß verschiedene Schutzschichten mit CyScenario Bench: jeweils 10 Läufe.Kein CVP-Zugriff: Alle Task First Hinweise sind blockiert;Verteidigung: 46 Zwischenstopps in 50, nur 4;Red Team: Zero Interception, 34/50, ca. 67,6% Abschluss, wenn völlig ungeschütztEs ist kein Marketing-Trick, es ist die Intensität des Abschnitts, die tatsächlich mit dem Treppenhaus abnimmt, und das rote Team ist fast frei von Angriffen.
III, Berichtskarte und Antragsschwelle
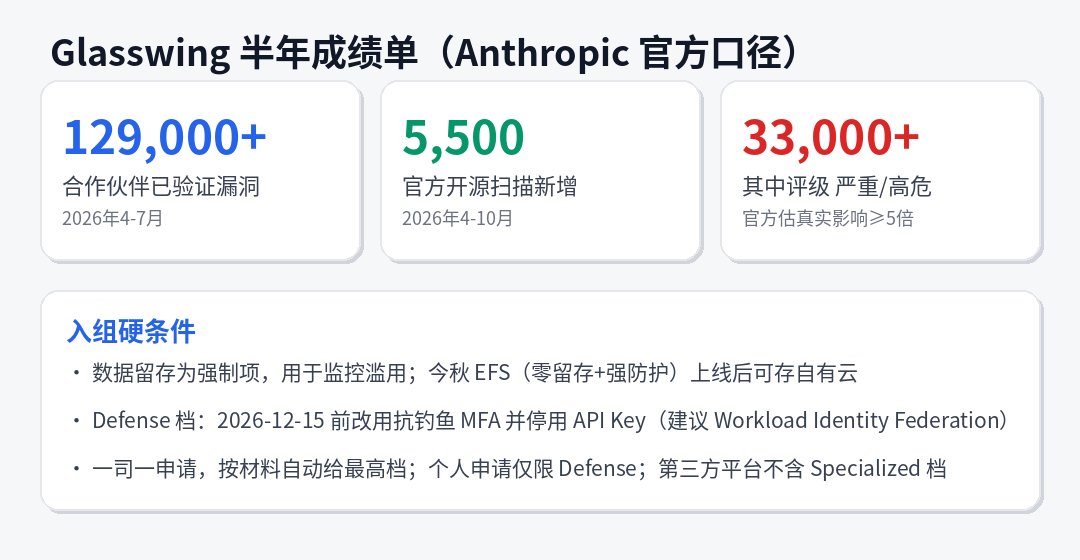
Die Quintessenz der Entspannung ist von Glasswing Daten für sechs Monate: Partner 2026, 4-7.Mindestens 12,9 Millionen verifizierte SoftwarelückenAnthropics eigener Open-Source-Scan wurde im April-Oktober hinzugefügt 5500davon 3,3 Millionen + als ernstes / hohes Risiko bewertetOffiziell ist dies der Boden - der Fragebogen deckt nur einige Partner ab, die Anzahl der Reparaturen beträgt weniger als 50% und die tatsächlichen Auswirkungen werden voraussichtlich mit mindestens fünf multipliziert.
Die Kosten für den Beitritt zur Gruppe sind klar:Vorratsdatenspeicherung ist obligatorischIm Herbst Enterprise Frontier Safeguards (EFS)Einmal online, können berechtigte Institutionen ihre eigene kontrollierte Cloud-Infrastruktur wiederherstellen - der EFS-Verkaufspunkt ist null Datenspeicherung und starker Schutz, die zuvor von Fable 5.1 / Mythos 5.1 auf einer Nullspeicherungsbasis im CVP vorübergehend besucht wurden.Vor dem 15. Dezember 2026 muss die Phishing-resistente MFA aktiviert und langlebige API-Schlüssel müssen deaktiviert werden(API Key lief während der Übergangszeit sieben Tage ab und empfahl die Migration offiziell der Weltgesundheitsorganisation).
Anwendungsposition: Eine Division, automatisch top-shelf nach Material; AWS/GP/Azure/Bedrack/Drittplattform hat jeweils einen Link-Validierungsprozess;
Viertens, was denkt die Industrie darüber?
1:"Easy" ist eigentlich ein Leck.GA-Modell konservativen Cyber-Schutz kann versehentlich in der normalen Sicherheitsentwicklung verletzt werden (offizielle Worte weiterhin "langsam Sicherheit arbeiten Fehlmeldung"), CVP ist die Haustür für die Verteidigung, nicht die Hintertür für alle.Identitätsprüfung + Echtzeit-Verhaltensblockierung + Prüfung der DatenspeicherungDie Kombination ist die vollständigste Landungsprobe des aktuellen Vorwärtslabors, das "Breite-Fähigkeit-Dual-Use" verarbeitet, und das Red Team hat immer noch ein Endergebnis bei hochriskanten Maßnahmen.Modell-Zugangsbewertungen sind tatsächlich zu quasi-regulatorischer Infrastruktur geworden- Es ist schwer, diese Referenzlinie bei der Nachverfolgung ähnlicher Projekte zu umgehen.
Quelle: Anthropic Official Blog anthropic.com/news/cyber-verification-program (2026-10-06); Support.claude.com "Cyber Verification Program" zur Dokumentation; Cross-certification: Berichte von Drittanbietern wie Cybersecurity News. Die Zahlen im Text sind offizielle anthropische Kaliber, wo Statistiken über Schlupflöcher durch Partnerfragebögen und offizielle Selbstwahrnehmungen der Unterschätzung selbst berichtet werden.