
Restricciones de acceso de Claude: CVP Nivel 3 acceso al personal de seguridad certificado, equipo rojo casi cero.
El 6 de octubre de 2026, Antrópico anunció su expansión. CyberVerification Program (CVP, Web Certification Scheme): Los profesionales de seguridad de Internet acreditados pueden solicitar acceso de tres niveles al modelo más fuerte de Claude de la versión menos interceptada. Dirección de anuncio oficial antropic.com/news/cyber-protection-program, portal de entrada de aplicaciones.antropic.com/programs/cvp. Este es un movimiento para integrar dos pilotos paralelos anteriores - Proyecto Glasswing (abierto a algunos custodios de software clave) y la antigua versión de CVP (abierto a Opus/Sonnet drop-in) - en un producto con capas.
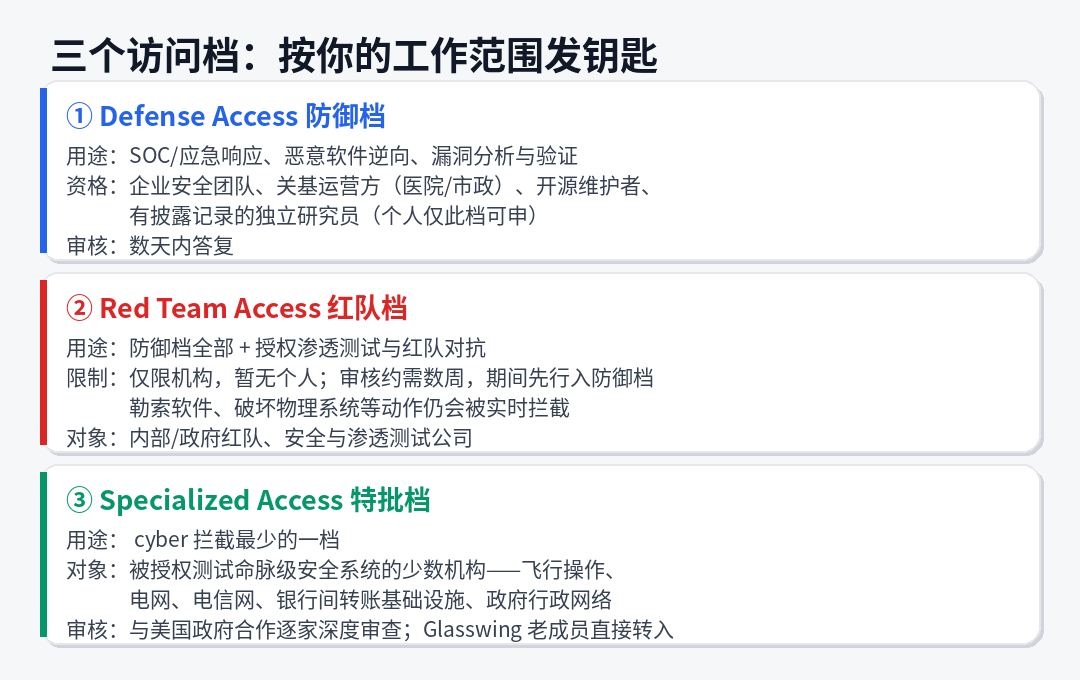
Uno, tres, ¿qué tal el acceso? min
La base de modelos compartidos de tres camas es la misma:Claude Opus 5.5, Claude Sonet 5.5, Claude Mythos 5.1 Y el siguiente nuevo modelo, la diferencia es...¿Cuánto liberó el catálogo de interceptación de seguridad?Y la profundidad de la auditoría.
- Acceso de Defensa: Cobertura de la SOC y respuesta de emergencia, inversa el software malicioso, análisis de brechas y trabajo defensivo de verificación. Amplia aplicación - equipo de seguridad corporativo/no lucrativo/alto de la escuela/gobierno, operadores de base crítica de cualquier tamaño ( hospital regional, electricidad municipal y recuento de agua), pequeñas empresas de seguridad, mantenedores de código abierto yInvestigador independiente con historial de divulgación de fugasLa expectativa oficial es que la mayoría de las agencias de defensa pasarán, y la solicitud será contestada dentro de días.
- Acceso del equipo rojo: Añadir a la ranura de defensaPruebas de infiltración autorizadas contra los Rojos.Y para los Redes internos, para el gobierno Reds, para la infiltración de las compañías de pruebas.El software de extorsión, destrucción de sistemas físicos, penetración de sistemas de seguridad de alto riesgo, etc. aún será interceptado en tiempo real.; este archivo está actualmente abierto sólo a las agencias, y los individuos no pueden solicitar, por unas pocas semanas, ser colocados en la defensa.
- Acceso especializado: ciber intercepta el mínimo, reservado para pruebas autorizadas.Un pequeño número de instituciones -- sistemas operativos de vuelo, redes de telecomunicaciones, infraestructura de transferencia interbancaria, redes administrativas gubernamentales, etc. -- se examinan en profundidad en cooperación con el Gobierno de los Estados Unidos; los miembros actuales del Proyecto Glasswing se trasladan directamente a este nivel sin tener que volver a aprobar el modelo actual.
Dos, el gobierno validó el grado con CyScenario Bench.
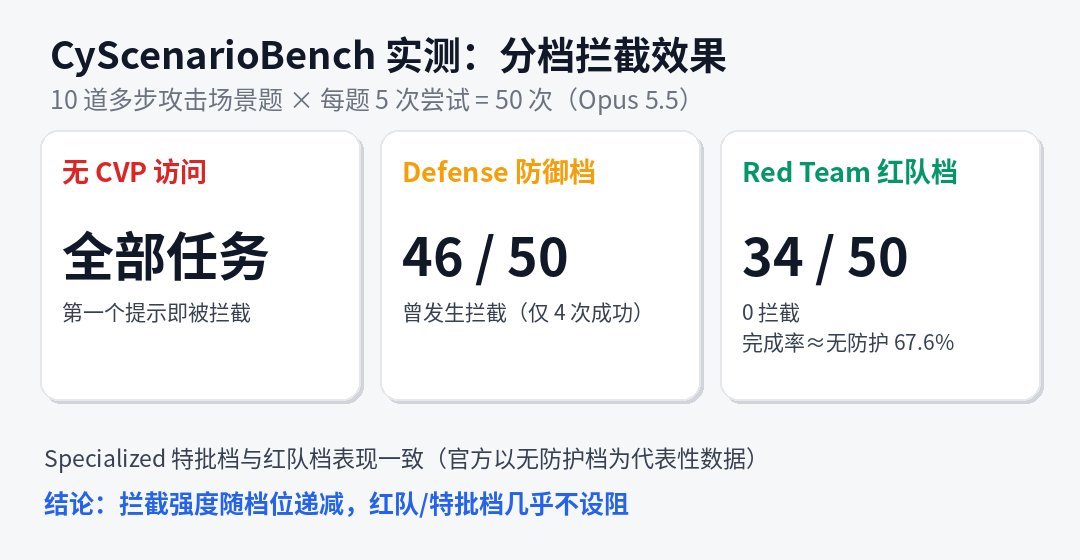
Antrópico midió varias capas de protección con CyScenario Bench: 10 corre cada una.Sin acceso CVP: Todas las primeras pistas de tarea están bloqueadas;Defensa: 46 escalas en 50, sólo 4;Equipo Rojo: Zero Interception, 34/50, aproximadamente 67,6% de terminación cuando completamente desprotegidoNo es un truco de marketing, es la intensidad de la interceptación que en realidad disminuye con la escalera, y el equipo rojo está casi libre de ataque.
III, Report card and application threshold
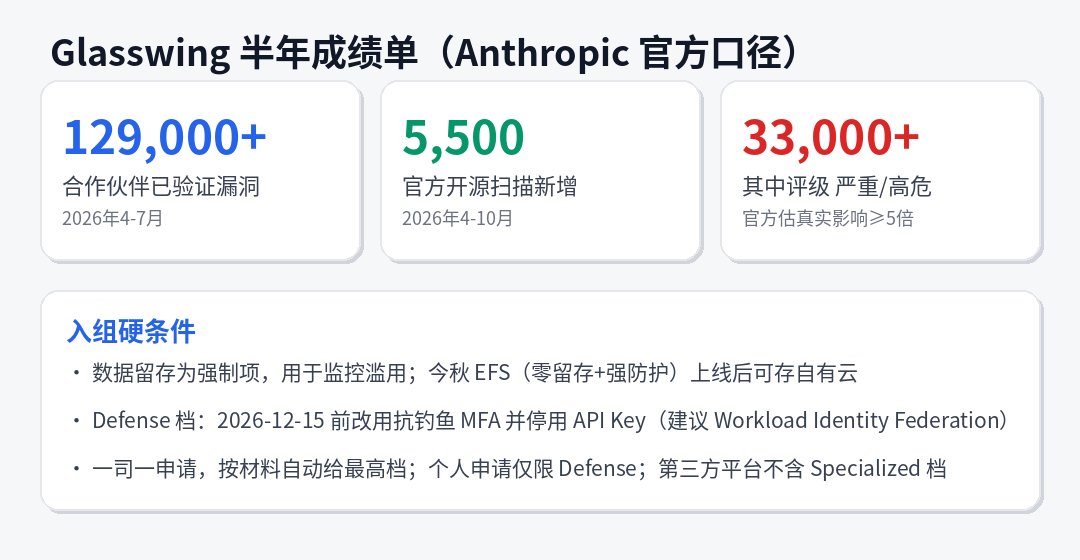
La línea inferior de la relajación es de los datos de Glasswing durante seis meses: Socios 2026, 4-7.Al menos 12,9 millones de lagunas de software verificadasEl propio escáner de código abierto de Antrópico añadido en abril-octubre 5.500de los cuales 3.3 millones + evaluados como riesgo grave/altoOficialmente, esta es la palabra - el cuestionario cubre sólo algunos socios, el número de reparaciones es inferior al 50%, y se espera que el impacto real sea multiplicado por al menos cinco.
Los costos de unirse al grupo son claros:La retención de datos es obligatoriaEste otoño Enterprise Frontier Safeguards (EFS)Una vez en línea, las instituciones elegibles pueden restablecer su propia infraestructura de nube controlada - el punto de venta de EFS es la retención de datos cero y una fuerte protección, que antes fueron visitados por Fable 5.1/ Mythos 5.1 sobre una base de retención cero en CVP de forma temporal.Antes del 15 de diciembre de 2026 debe habilitarse la MFA resistente al phishing y desactivarse las claves API de larga duración(API Key venció siete días durante el período de transición, recomendando oficialmente la migración a la Organización Mundial de la Salud).
Posición de aplicación: Una División, automáticamente la plataforma superior por material; AWS/GP/Azure/Bedrack/third-party platform each has a link validation process;
Cuatro, ¿qué piensa la industria sobre esto?
Uno:"Easy" es en realidad una fuga.: La protección cibernética conservadora del modelo GA puede ser accidentalmente lesionada en el desarrollo normal de la seguridad (las palabras oficiales continúan "de baja seguridad trabajando mal reportando"), CVP es la puerta principal para la defensa, no la puerta trasera para todos.нелиный нениени нани нани нанни нани нани нани нани наныйLa combinación es la muestra de desembarque más completa del proceso de laboratorio de avanzada actual "capacidad de ancho de uso dual" y el equipo rojo todavía tiene una línea inferior en acción de alto riesgo.De hecho, las calificaciones modelo de acceso se han convertido en infraestructuras cuasi regulatorias- Es difícil eludir esta línea de referencia en el seguimiento de proyectos similares.
Fuente: Antrópico blog oficial antropic.com/news/cyber-verification-program (2026-10-06); Support.claude.com "Cyber Verification Program" para ayudar a la documentación; Certificación cruzada: informes de terceros como Cybersecurity News. Las cifras del texto son los calibres oficiales antropópicos, donde las estadísticas de lagunas son autoreportadas por cuestionarios asociados y autopercepciones oficiales de subestimación.