
Anthropique Impossible d'accéder à Claude : Accès de niveau 3 au personnel de sécurité certifié, équipe rouge presque zéro.
Le 6 octobre 2026, Anthropic annonce son expansion. Programme de cybervérification (CVP, système de certification Web)Retirez-vous sur le site de Claude Anthropic.com/news/cyber-vérification-programme, portail.anthropique.com/programs/cvp
C'est pas vrai.
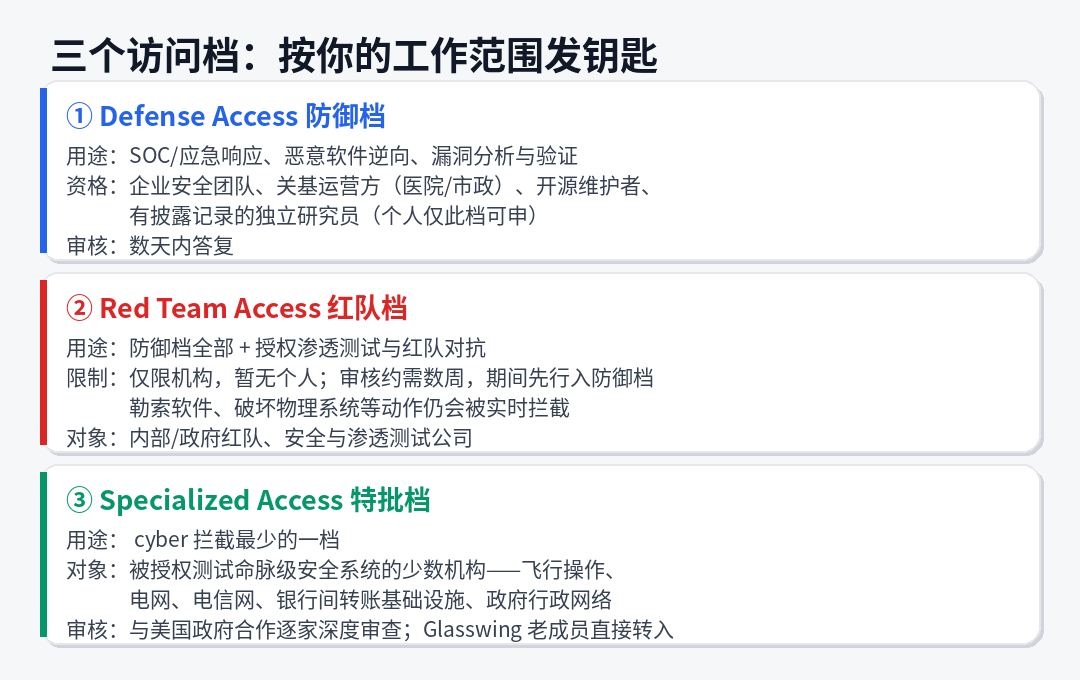
La base de modèles partagés à trois lits est la même :Claude Opus 5.5, Claude Sonet 5.5, Claude Mythos 5.1 Et la différence entre le prochain et le prochain modèle est,Combien avez-vous libéré le catalogueur d'interception de sécurité ?Avec la profondeur de la vérification.
- Accès à la défenseCouverture des travaux de SOC et de défense tels que l'intervention d'urgence, le renversement des logiciels malveillants, l'analyse des lacunes et la validation. Une application étendue - entreprise/sans but lucratif/équipe de sécurité du secondaire/du gouvernement, opérateurs critiques de toute taille (hôpitaux régionaux, électricité et eau municipales), petites entreprises de sécurité, gestionnaires de sources ouvertes, etChercheur indépendant ayant un dossier de divulgation des fuitesJe ne sais pas. L'attente officielle est que la plupart des organismes de défense passeront, et la demande sera répondue dans les jours.
- Accès de l'équipe rouge: Ajouter à la fente de défenseEssais d'infiltration autorisés contre les Rouges.Pour les Reds internes, les Reds du gouvernement, la société de test d'infiltration. Deux: seuls les contre-essais sur les systèmes autorisés, etL'utilisation de logiciels d'extorsion, la destruction de systèmes physiques, la pénétration de systèmes de sécurité à haut risque seront encore interceptées en temps réel.Cette tranche n'est actuellement ouverte qu'aux institutions et les particuliers ne peuvent pas présenter de demande d'examen pendant environ quelques semaines, avant d'entrer dans le dossier de la défense.
- Accès spécialisé:cyber, le moins intercepté, réservé aux essais autorisésC'est pas vrai.Un petit nombre d'organismes - systèmes d'exploitation des vols, réseaux électriques, réseaux de télécommunications, infrastructure de transfert interbancaire, réseaux administratifs gouvernementaux, etc. L'audit a été effectué en collaboration avec le Gouvernement des États-Unis pour un examen interne approfondi; les membres actuels du projet Glasswing sont passés directement à cette tranche sans avoir à réapprouver le modèle actuel.
ii. Officiellement validé la note avec CyScenarioBench.
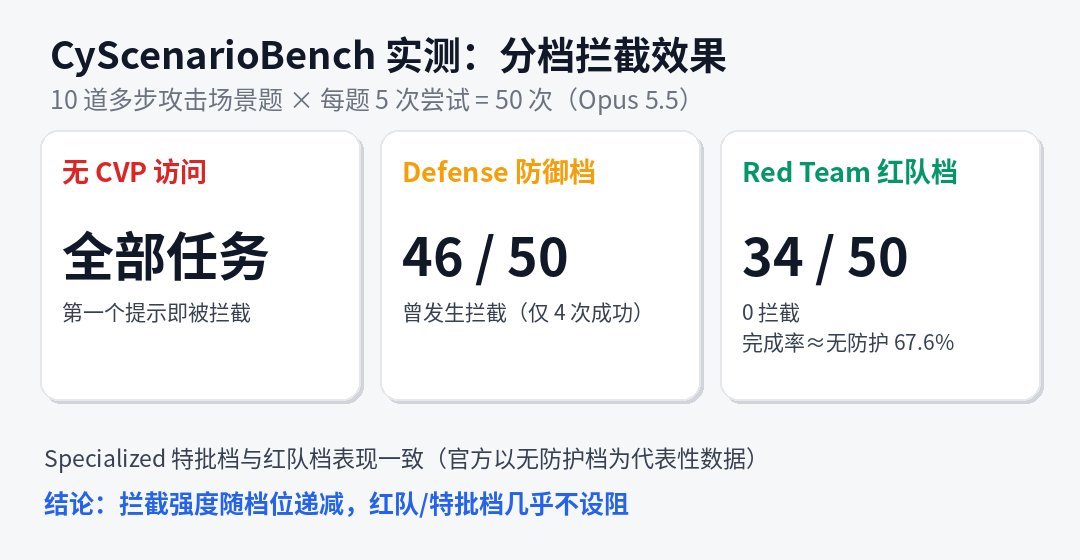
Anthropique mesurait différentes couches de protection avec CyScenario Bench (pour voir si le modèle pouvait planifier des cyberattaques à plusieurs étages sous des contraintes réalistes): 10 tourne chacun. Résultat -Pas d'accès CVP: Toutes les tâches sont arrêtées avec un premier indice;Défense : 46 escales dans 50 cas, seulement 4 sont terminées;Équipe rouge : Interception zéro, 34/50, taux d'achèvement d'environ 67,6 % lorsque complètement non protégé(officiellement représenté dans le fichier spécialisé) Traduction : La sérialisation n'est pas un jargon de marketing, l'intensité de l'interception diminue avec l'escalier, et l'équipe rouge est largement exempte de capacité offensive.
III. ETUDES ET DEMANDES
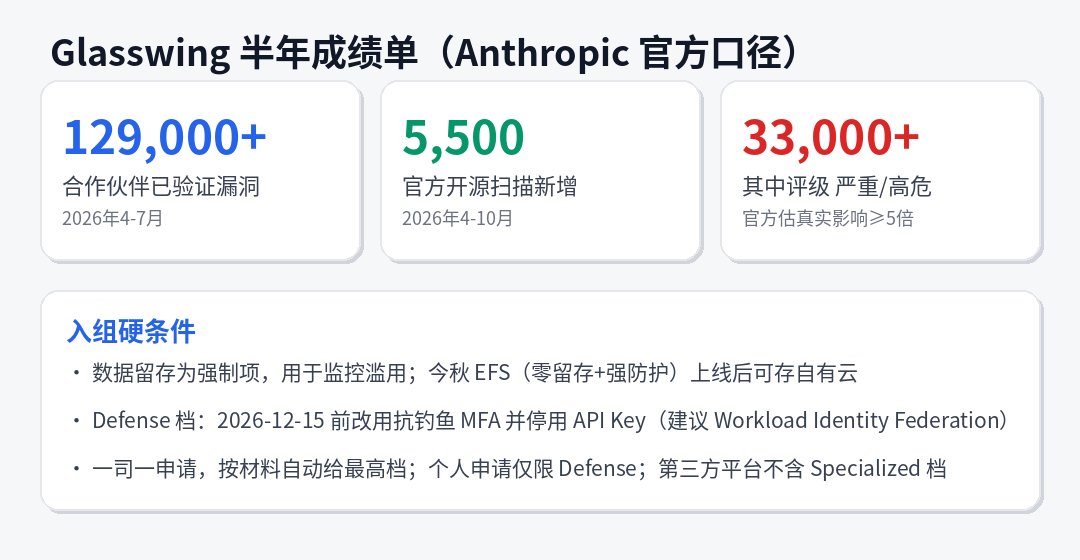
Le résultat de la détente est tiré des données Glasswing pendant six mois : Partners 2026, 4-7.Au moins 12,9 millions d'écarts de logiciels vérifiésSon propre scan open source. 5 500, où 3,3 millions + considérés comme des risques graves/élevésJe ne sais pas. Officiellement, c'est le plancher - le questionnaire ne couvre qu'une partie des partenaires, le nombre de réparations est inférieur à 50 % et l'impact réel devrait être multiplié par au moins cinq.
Les coûts d'adhésion au groupe sont clairs :La conservation des données est obligatoire(pour la surveillance des abus); cet automne Garanties aux frontières des entreprisesC.V.P. DéfenseClé de l'API(==================================================================================================================================================
(En anglais seulement) Défense
Qu'en pense l'industrie?
Trois points à noter. Tout d'abord,"Easy" est une fuite.C'est un code sécurisé,C'est pas vrai.L'équipe rougeLes cotes d'accès modèles sont en fait devenues une infrastructure quasi réglementaire— Il est difficile de contourner cette ligne de référence en suivant des programmes similaires dans d'autres.
* * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * * Nouvelles