
Restrizioni di accesso antropice: CVP Livello 3 accesso al personale di sicurezza certificato, squadra rossa quasi zero.
Il 6 ottobre 2026 Anthropic annunciò la sua espansione. Programma di CyberVerification (CVP, Web Certification Scheme): I professionisti della sicurezza Internet accreditati possono richiedere l'accesso a tre livelli al modello più forte di Claude della versione meno intercettata. Annuncio ufficiale antropic.com/news/cyber-protection-program, applicazione portale.antropic.com/programs/cvp. Si tratta di una mossa per integrare due precedenti piloti paralleli - Project Glasswing (aperta ad alcuni custodi del software chiave) e la vecchia versione di CVP (aperta al drop-in Opus/Sonnet) - in un prodotto a strati.
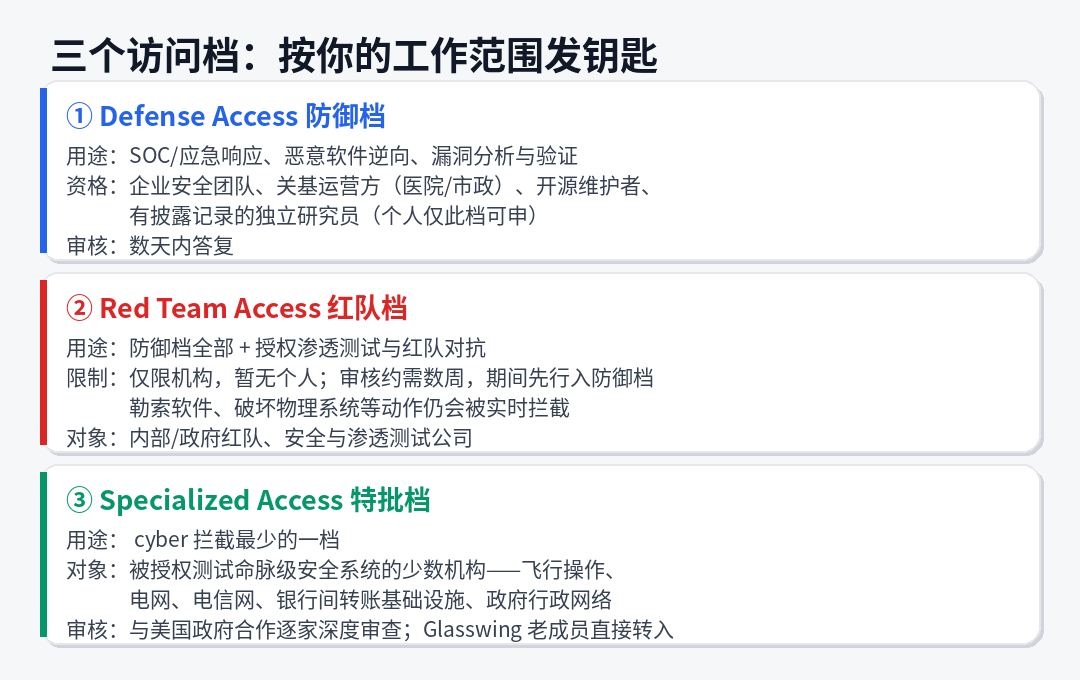
Uno, tre, che ne dici di accedere? min
La base del modello condiviso a tre letti è la stessa:Claude Opus 5.5, Claude Sonet 5.5, Claude Mythos 5.1 E il prossimo nuovo modello, la differenza è...Quanto ha rilasciato il catalogo di intercettazioni di sicurezza?E la profondità dell'audit.
- Accesso alla Difesa: Copertura del SOC e risposta di emergenza, invertimenti del software dannoso, analisi del gap e lavoro difensivo di verifica. Ampia applicazione - corporate/non-profit/high school/government security team, operatori critici di qualsiasi dimensione (ospedale regionale, elettricità comunale e conta acqua), piccole società di sicurezza, manutentori open source eRicercatore indipendente con un record di divulgazione delle perditeL'aspettativa ufficiale è che la maggior parte delle agenzie di difesa passerà, e la richiesta sarà risposto entro giorni.
- Accesso al team rosso: Aggiungere alla fessura di difesaTest di infiltrazione autorizzati contro i Reds.E per i Reds interni, per i Reds del governo, per l'infiltrazione delle società di test.Software di estorsione, distruzione di sistemi fisici, penetrazione di sistemi di sicurezza ad alto rischio, ecc sarà ancora intercettato in tempo reale.; questo file è attualmente aperto solo alle agenzie, e gli individui non possono applicare, per circa poche settimane, da posizionare nella difesa.
- Accesso specializzato: cyber intercetta il minimo, riservato ai test autorizzatiПoooooooooooooooooooUn piccolo numero di istituzioni -- sistemi operativi di volo, griglie, reti di telecomunicazioni, infrastruttura di trasferimento interbancario, reti amministrative governative, ecc -- sono esaminati in profondità in collaborazione con il governo degli Stati Uniti; i membri attuali di Project Glasswing sono spostati direttamente a questo livello senza dover riapprovare il modello attuale.
Due, il governo ha convalidato il grado con CyScenario Bench.
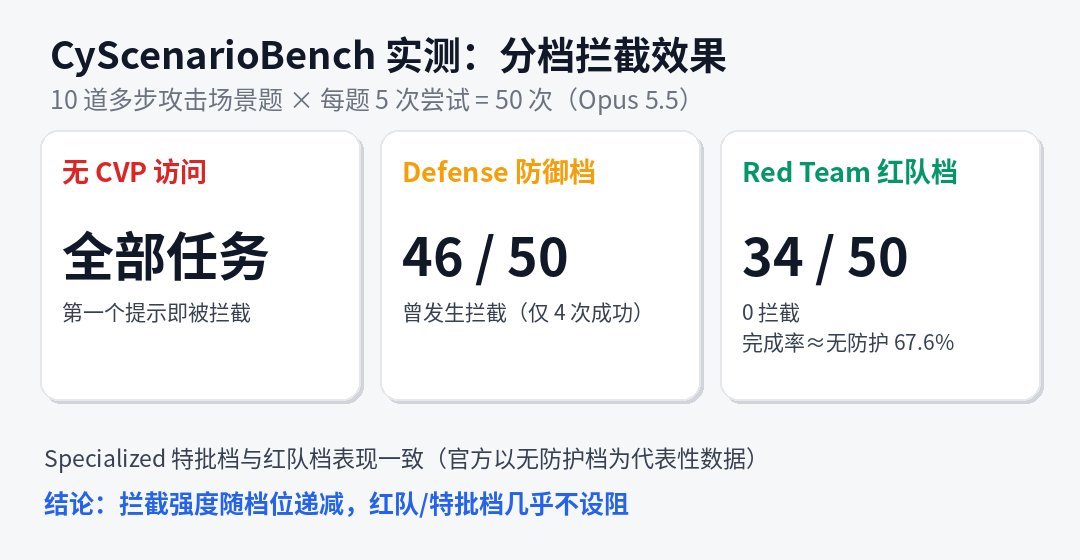
Antropico misurato vari strati di protezione con CyScenario Bench: 10 corre ciascuno.Nessun accesso CVP: Tutti i primi suggerimenti delle attività sono bloccati;Difesa: 46 arresti in 50, solo 4;Red Team: Zero Interception, 34/50, circa 67,6% di completamento quando completamente non protettoNon è un trucco di marketing, è l'intensità dell'intercettazione che in realtà diminuisce con la scala, e la squadra rossa è quasi libera di attacco.
III, carta di relazione e soglia di applicazione
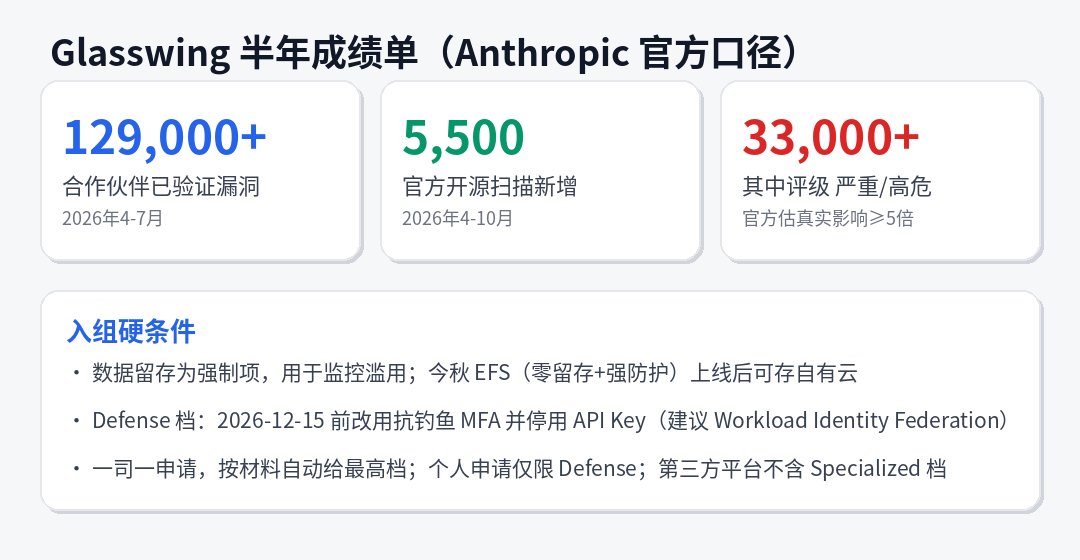
La linea di fondo del relax è da Glasswing dati per sei mesi: Partners 2026, 4-7.Almeno 12,9 milioni di lacune software verificateLa scansione open source di Anthropic aggiunta in aprile-ottobre 5.500di cui 3.3 milioni + valutato come serio/alto rischioUfficialmente, questo è il pavimento - il questionario copre solo alcuni partner, il numero di riparazioni è inferiore al 50%, e l'impatto reale dovrebbe essere moltiplicato di almeno cinque.
I costi di adesione del gruppo sono chiari:La conservazione dei dati è obbligatoriaQuesto autunno Enterprise Frontier Safeguards (EFS)Una volta online, le istituzioni ammissibili possono ristabilire la propria infrastruttura cloud controllata - il punto di vendita EFS è zero conservazione dei dati e una forte protezione, che sono stati precedentemente visitati da Fable 5.1/ Mythos 5.1 su una base di ritenzione zero in CVP su base temporanea.Prima del 15 dicembre 2026 è necessario attivare la MFA anti-phishing e disattivare le chiavi API di lunga durata(API Key è scaduta sette giorni durante il periodo di transizione, raccomandando ufficialmente la migrazione all'Organizzazione Mondiale della Sanità).
Posizione dell'applicazione: Una Divisione, automaticamente top-shelf per materiale; AWS/GP/Azure/Bedrack/piattaforma di terze parti ciascuna ha un processo di convalida del collegamento;
Quattro, cosa ne pensa l'industria?
Uno:"Easy" è in realtà una perdita.: GA modello di protezione informatica conservatrice può essere accidentalmente ferito nel normale sviluppo di sicurezza (le parole ufficiali continuano a "slow security working misreporting"), CVP è la porta d'ingresso per la difesa, non la porta posteriore per tutti.Verifica dell'identità + intercettazione comportamentale in tempo reale + audit della conservazione dei datiLa combinazione è il campione di atterraggio più completo dell'attuale elaborazione di laboratorio in avanti "doppio uso della capacità di larghezza" e il Team Rosso ha ancora una linea di fondo su azione ad alto rischio.I rating di accesso ai modelli sono infatti diventati infrastrutture quasi regolamentari- È difficile aggirare questa linea di riferimento nel follow-up di progetti simili.
Fonte: Antropic blog ufficiale antropoic.com/news/cyber-verification-program (2026-10-06); Support.claude.com "Cyber Verification Program" per assistere la documentazione; Cross-certification: rapporti di terze parti come Cybersecurity News. Le cifre del testo sono calibri ufficiali antropi, dove le statistiche delle scappatoie sono auto-riportate da questionari partner e auto-percezioni ufficiali di sottovalutazione.