
Anthropic 放寬 Claude 訪問限制:向認證安全人員開放 CVP 三級權限,紅隊檔近乎零攔截
2026 年 10 月 6 日,Anthropic 宣佈擴展其 Cyber Verification Program(CVP,網絡驗證計劃):通過認證的網絡安全從業者,可申請三檔訪問權限,拿到”少攔截”版本的 Claude 最強模型。官方公告地址 anthropic.com/news/cyber-verification-program,申請入口 portal.anthropic.com/programs/cvp。這是把此前兩個並行試點——Project Glasswing(向少數關鍵軟件守護者開放 Claude Mythos)與舊版 CVP(向已覈驗安全團隊開放 Opus/Sonnet 降防護版)——整合成一套分層產品的動作。
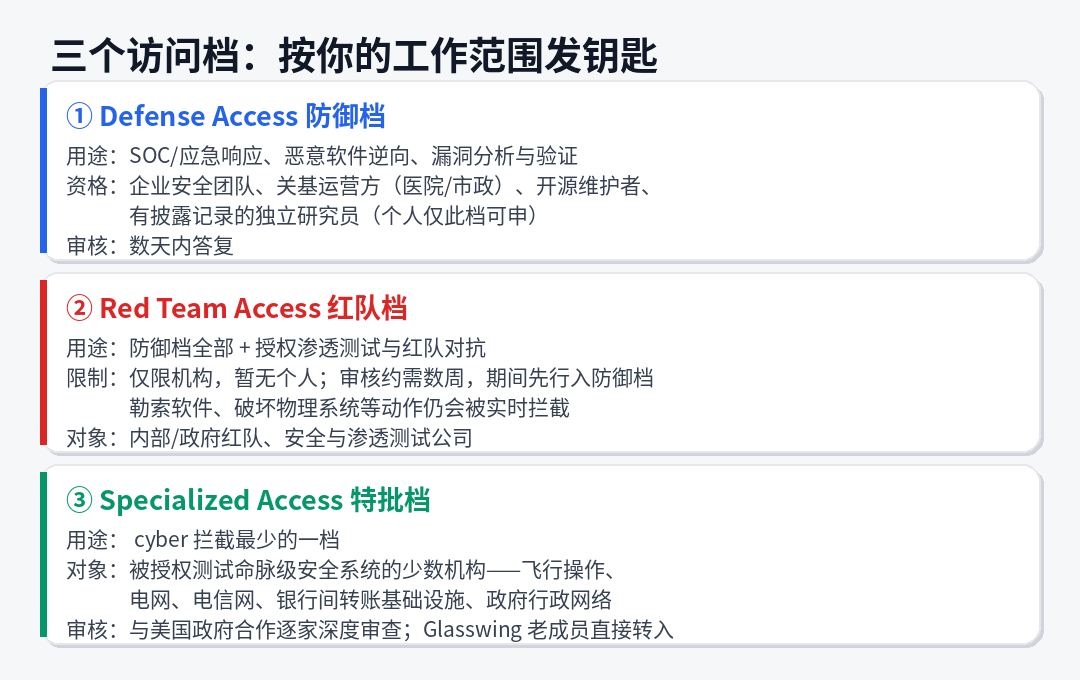
一、三檔權限怎麼分
三檔共用的模型底座相同:Claude Opus 5.5、Claude Sonnet 5.5、Claude Mythos 5.1 及後續新模型,差別在於安全攔截分類器放開多少與審覈深度。
- Defense Access(防禦檔):覆蓋 SOC 與應急響應、惡意軟件逆向、漏洞分析與驗證等防禦性工作。適用面很寬——企業/非營利/高校/政府的安全團隊、任意規模的關基運營方(區域醫院、市政電力水務都算)、小型安全公司、開源維護者,以及有漏洞披露記錄的獨立研究員。官方預期多數做防禦的機構都能過,申請數天內答覆。
- Red Team Access(紅隊檔):在防禦檔之上加入授權滲透測試與紅隊對抗,面向內部紅隊、政府紅隊、滲透測試公司。注意兩點:只能在獲授權的系統上做對抗測試,且勒索軟件投放、破壞物理系統、對高風險安全系統做滲透這類動作仍會被實時攔截;此檔目前僅對機構開放,個人不能申請,審覈約數週,期間先入防禦檔。
- Specialized Access(特批檔):cyber 攔截最少的一檔,只留給獲授權測試關乎人命或市場穩定系統的少數機構——飛行操作系統、電網、電信網絡、銀行間轉賬基礎設施、政府行政網絡等。審覈方式是與美國政府合作逐家深度審查;Project Glasswing 現有成員直接轉入此檔,無需重新審批當前模型。
二、官方拿 CyScenarioBench 驗證了分級有效
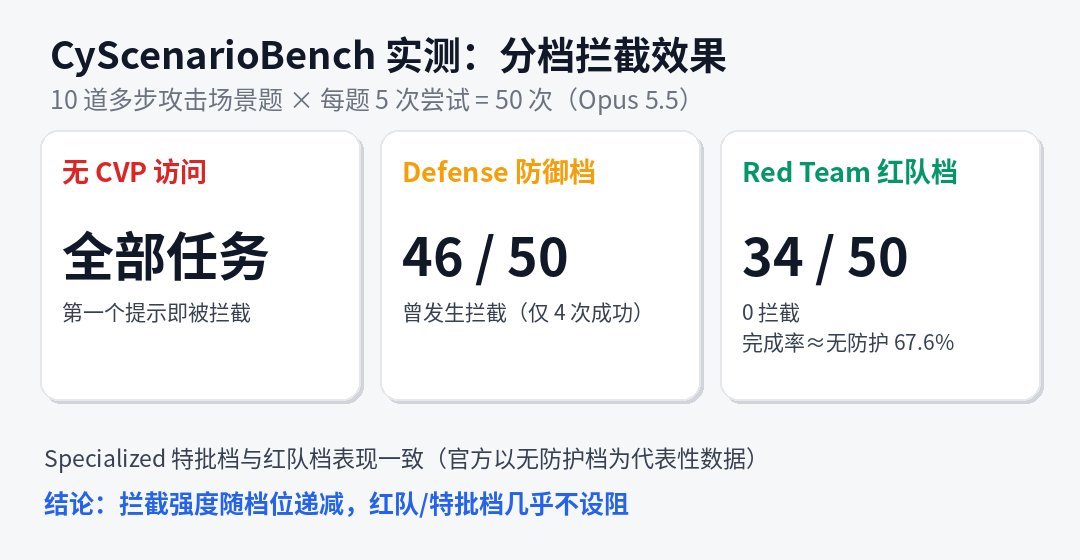
Anthropic 用 CyScenarioBench(考察模型能否在現實約束下規劃執行多階段網絡攻擊行動)測了各檔防護:10 道題各跑 5 次。結果——無 CVP 訪問:全部任務第一個提示就被攔;Defense 檔:50 次中 46 次中途被攔,僅 4 次完成;Red Team 檔:零攔截,完成 34/50,約等於完全不加防護時 67.6% 的完成率(官方以該數據代表 Specialized 檔)。翻譯一下:分檔不是營銷話術,攔截強度確實隨檔位階梯遞減,紅隊檔基本放開進攻能力。
三、成績單與申請門檻
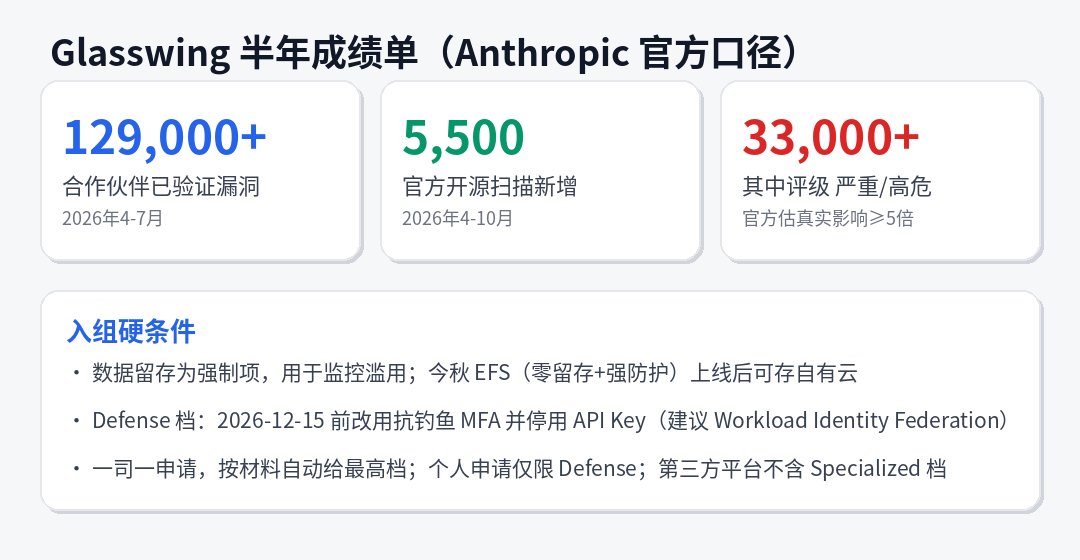
放寬的底氣來自 Glasswing 半年的數據:合作伙伴 2026 年 4-7 月發現至少 12.9 萬個已驗證軟件漏洞,Anthropic 自己的開源掃描 4-10 月另添 5,500 個,其中 3.3 萬+ 被評爲嚴重/高危。官方強調這是下限——問卷只覆蓋部分夥伴,修復數披露不足五成,預計真實影響至少再乘五。
入組要付的代價也寫清楚了:數據留存是強制項(用於監控濫用);今秋 Enterprise Frontier Safeguards(EFS)上線後,合格機構可改存自己控制的雲基礎設施——EFS 賣點是零數據留存與強防護兼得,此前已用零留存方式訪問 Fable 5.1 / Mythos 5.1 的機構可臨時在 CVP 裏保留零留存。Defense 檔給了過渡期:2026 年 12 月 15 日前須啓用抗釣魚 MFA 並停用長效 API Key(過渡期內 API Key 七天過期,官方推薦遷移到 Workload Identity Federation)。
申請姿勢:一司一份,填完按材料自動定到最高檔;AWS/GCP/Azure/Bedrock/第三方平臺各有鏈接驗證流程;個人申請者目前只能拿 Defense 檔。
四、行業怎麼看這件事
值得注意的三點。第一,“放寬”其實是補漏:GA 模型的保守 cyber 防護連正常安全開發都會被誤傷(官方原話仍在”繼續降低 secure coding 誤報”),CVP 是給防守方的正門,而不是給所有人的後門。第二,身份驗證 + 實時行爲攔截 + 數據留存審計這套組合,是目前前沿實驗室處理”網絡能力雙重用途”最完整的落地樣本,Red Team 檔對高危動作仍實時攔截說明放開有底線。第三,與美國政府共審特批檔,意味着模型訪問分級已經事實上變成準監管基礎設施——後續別家的同類計劃很難繞開這條參照線。
信源:Anthropic 官方博客 anthropic.com/news/cyber-verification-program(2026-10-06);條款細則 support.claude.com《Cyber Verification Program》幫助文檔;交叉印證:Cybersecurity News 等第三方報道。文中數字均爲 Anthropic 官方口徑,其中漏洞統計爲合作方問卷自報數據,官方自認存在低估。