
Anthropic Unable to access Claude: CVP Level 3 tillgång till certifierad säkerhetspersonal, röd lag nästan noll.
Den 6 oktober 2026 meddelade Anthropic sin expansion. CyberVerification Program (CVP, Web Certification Scheme)Ackrediterade Internet-säkerhetsutövare kan ansöka om tre nivåers åtkomst till Claudes starkaste modell av den mindre avlyssnade versionen. Officiell tillkännagivande adress antropic.com/news/cyber-protection-program, application entry portal.antropic.com/program/cvp. Detta är ett drag att integrera två tidigare parallella piloter - Project Glasswing (öppen till några viktiga programvaruförvarare) och den gamla versionen av CVP (öppen till Opus / Sonnet drop-in) - i en lager produkt.
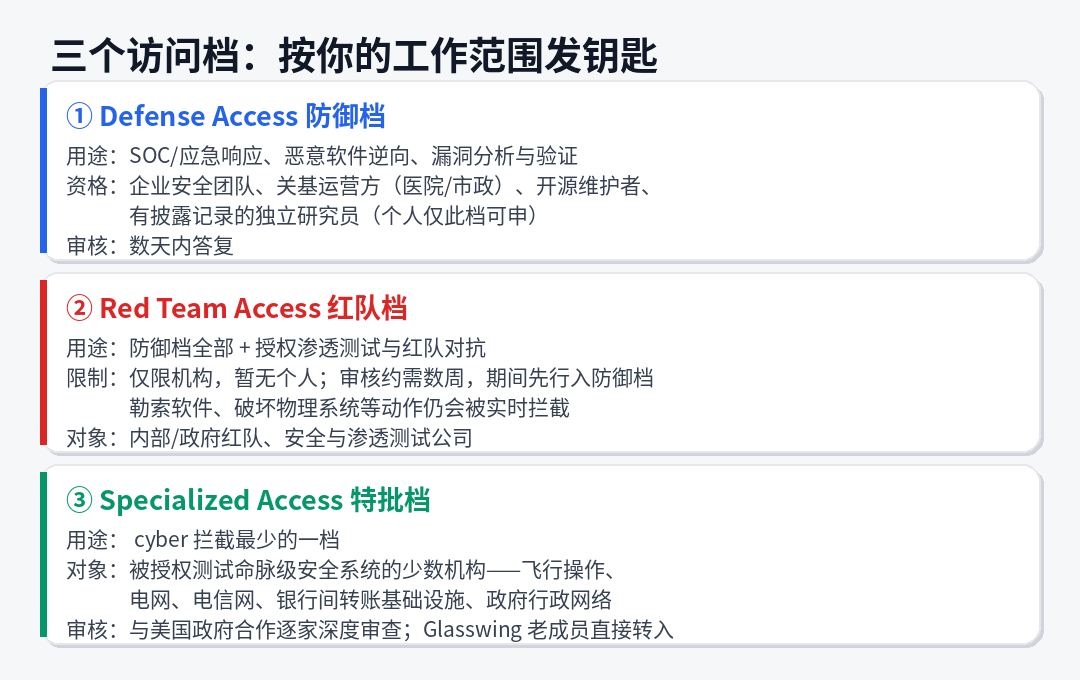
En, tre, hur är det med tillgång? Min min min min min
Den delade trebäddsmodellbasen är densamma:Claude Opus 5.5, Claude Sonet 5.5, Claude Mythos 5.1 Och skillnaden mellan nästa och nästa modell är,Hur mycket släppte du säkerhetsavlyssningskatalogen?Med revisionsdjup.
- FörsvarsåtkomstTäckning av SOC och defensivt arbete som akutrespons, malware reverse, gapanalys och validering. Wide-ranging ansökan - business/non-profit/high school/government security team, kritiska operatörer av alla storlekar (regionala sjukhus, kommunal el och vatten), små säkerhetsföretag, öppen källkod underhållare, ochOberoende forskare med en läck avslöjande rekordJag vet inte. Den officiella förväntan är att de flesta försvarsbyråer kommer att passera, och begäran kommer att besvaras inom några dagar.
- Red Team AccessLägg till försvarsplatsenauktoriserade infiltrationstester mot röda.För de inre röda, regeringen Reds, infiltrationstestföretaget. Två: endast mottester på auktoriserade system ochAnvändningen av utpressningsprogramvara, förstörelse av fysiska system, penetration av högrisksäkerhetssystem kommer fortfarande att avlyssnas i realtid.Denna tranch är för närvarande öppen endast för institutioner och individer kan inte ansöka om granskning i ungefär några veckor innan inträde i försvarsfilen.
- Specialiserad åtkomstCyber, den minst avlyssnade, reserverad för godkänd testningSystem som rör människoliv eller marknadsstabilitetEtt litet antal byråer - flygoperativsystem, elnät, telekommunikationsnätverk, interbanköverföringsinfrastruktur, statliga administrativa nätverk etc. Granskningen genomfördes i samarbete med Förenta staternas regering för en fördjupad hemvistgranskning; de nuvarande medlemmarna i Project Glasswing flyttade direkt till denna transch utan att behöva åter godkänna den nuvarande modellen.
ii. Officiellt validerade betyget med CyScenarioBench.
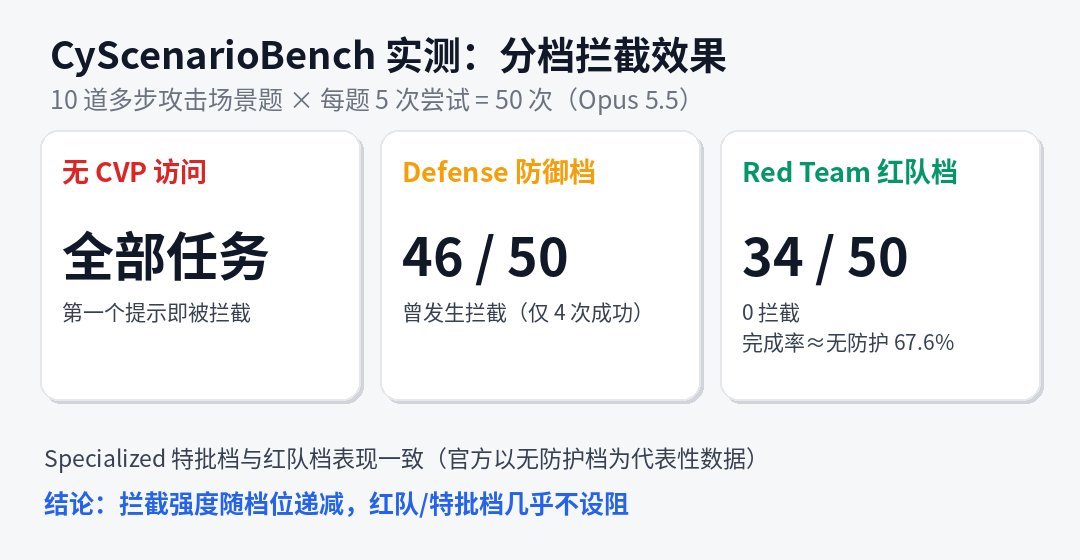
Antropiska mätte olika lager av skydd med CyScenario Bench (för att se om modellen kunde planera för flerstegs cyberattacker under realistiska begränsningar): 10 kör vardera. Resultat -Ingen CVP-åtkomst: Alla uppgifter stoppas med första antydan;Försvar: 46 stopovers i 50 fall, endast 4 slutförda;Red Team: Zero Interception, 34/50, cirka 67,6% slutförandegrad när helt oskyddat(Officiellt representerad i den specialiserade filen) Översättning: Serialisering är inte en marknadsföring jargong, intensiteten av avlyssningen minskar med trappan, och det röda laget är till stor del fri från offensiv kapacitet.
III. Studier och krav
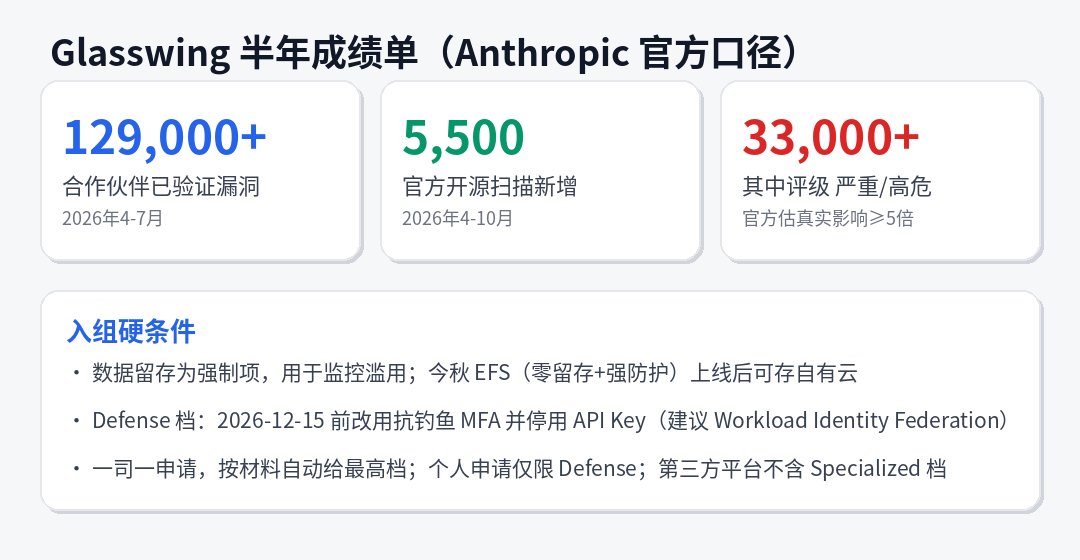
Den nedre raden av avslappning är från Glasswing data i sex månader: Partners 2026, 4-7.Minst 12,9 miljoner verifierade mjukvaruproblemAnthropics egen open-source scan. 5 500Där 3,3 miljoner + bedöms som allvarlig/hög riskJag vet inte. Officiellt är detta golvet - frågeformuläret täcker endast en del av partnerna, antalet reparationer är mindre än 50 procent och den verkliga effekten förväntas multipliceras med minst fem.
Kostnaderna för att gå med i gruppen är tydliga:Datalagring är obligatoriskt(för att övervaka missbruk); detta fall Enterprise Frontier Safeguards (EFS)Fable 5.1 / Mythos 5.1 CVP försvar2026 släpp 12 @ MFA API Key(API Key, Workload Identity Federation)
AWS/GCP/Azure/Bedrock/; Försvar
Vad tycker branschen om detta?
Tre poäng värda att notera. Först av allt,"Easy" är en läcka.GA-modellkonservativt cyberskydd kan av misstag skadas i normal säkerhetsutveckling (officiella ord fortsätter att "långsam säkerhetsrapportering"), CVP är ytterdörren för försvaret, inte bakdörren för alla.Identitetsverifiering + beteendeavlyssning i realtid + granskning av datalagring", ", Red Team",Modelltillgångsbetyg har i själva verket blivit kvasireglerande infrastrukturDet är svårt att kringgå denna referenslinje genom att följa liknande program i andra.
Anthropic Anthropic.com/news/cyber-verification-program(2026-10-06); support.claude.comăCyber Verification Program; :Cybersecurity Nyheter Anthropic,