
KI-Skripte, Ziele, Preise: Phantom verwendet Erpressung als Wasserlinie, muss aber bei jedem Schritt besetzt sein. Kopf
Zunächst heißt es: Phantom Etwas existiert, und es führt reale Invasionen durch, aber ...Es ist nicht "AI". Es ist alles automatisch.Ich weiß es nicht.
Seine wahre Form ist:AI ist für den Vorschlag verantwortlich und die Person ist für das Nicken verantwortlich.Jede Bewegung erfordert die Zustimmung des Betreibers, um nach unten zu gehen - das Wort ist "koordinieren Sie jede Aktion mit mir".
Dies ist im Gegenteil der wertvollste Ort für diesen Artikel. Da Full Auto beängstigend, aber weit weg klingt, klingt jeder Schritt sicher, aber nah.Ein Mann mit einem Haufen KI kann die Arbeit eines ehemaligen Teams beenden.
Drei Zahlen zum Erinnern:8257 Nachrichten / 133 Sitzungen / AI Rechnungen $ 23.920Ich weiß es nicht. Vierundzwanzigtausend Dollar, 62 Organisationen.

Erstens ist die Glaubwürdigkeit der Quelle klar definiert.
Es gibt nur eine Quelle für diesen Artikel:SOCradar Threat Research Team (STRU)Veröffentlicht am 20. Oktober 2026, aktualisiert am 23. 24. Oktober: Claude Security Allianz machte eine Analyse, aber sie schrieb klar:Fast alle öffentlichen Details gehen auf SOC Radar zurück, eine Analyse, die derzeit nicht unabhängig von einem zweiten Forschungsteam, Modellherstellern oder Regierungsbehörden bestätigt wird.
Dies ist wichtig, weil es bestimmt, wie Sie alle Zahlen dahinter verwenden.
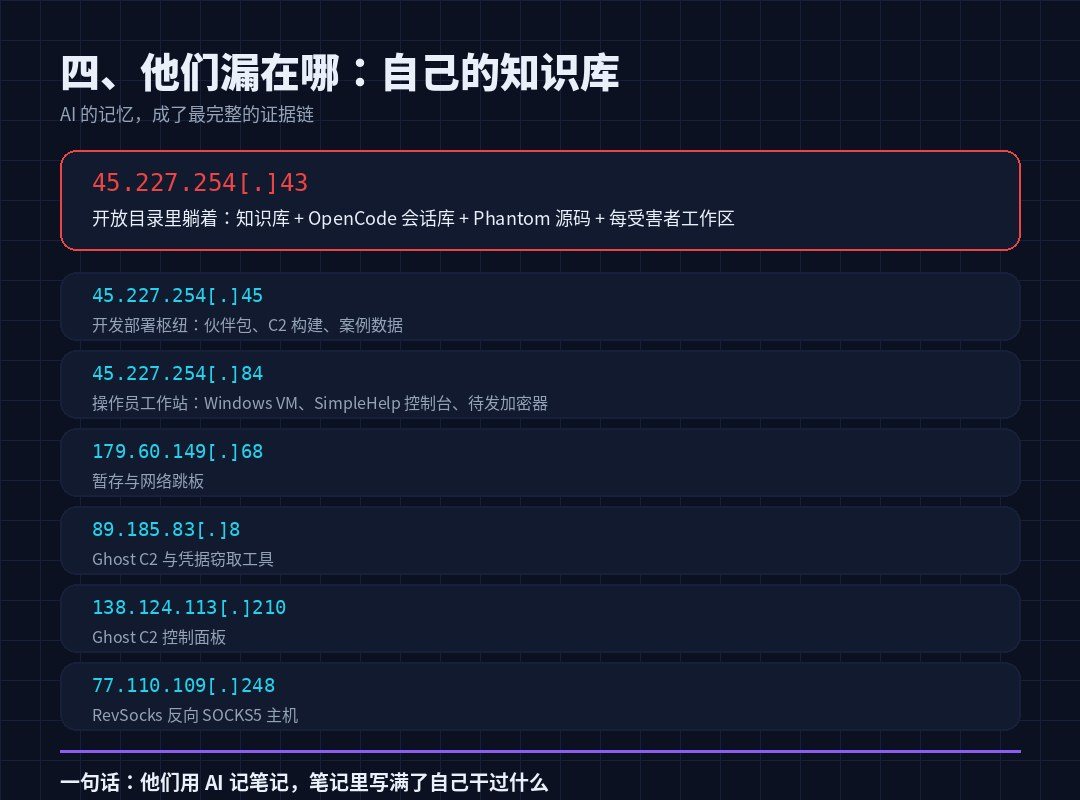
Die gute Nachricht ist, dass die Beweise einzigartig sind:Nicht von außen, sondern von der eigenen Maschine der Angreifer.Ende September 2026 wurde ein C2-Server dem öffentlichen Netzwerk ausgesetzt. 45.227.254[.]43 Die Liste der Verzeichnisse ist offen, die die Wissensdatenbank, die OpenCode-Sitzungsdatenbank, den Phantom-Quellcode und den Workspace für Opfer enthält. Nach der Konfiguration, den Protokollen, den Beweisen berührte STRU sechs weitere, sieben weitere, von denen die meisten aufgehängt waren AS267784(Flyserves S.A.)
Die Zahlen sind also in zwei Kategorien unterteilt, und ich werde sie im Text markieren:
- Nachprüfbar: Anzahl der Sitzungsleisten, Anzahl der Nachrichten, Kontoverbrauch, Anzahl der Verschlüsselungsdateien, Quellstruktur - diese stammen direkt aus der Datei und haben die höchste Glaubwürdigkeit.
- Der Angreifer meldete es.Wie viele Ziele, wie viele Passwörter, wie viele Häuser überfallen wurden - Das sind die Ergebnisse ihrer eigenen Wissensbasis.Niemand überprüft.Es ist das einzige, was sie denken.
ii. Wer ist diese Gang? Was ist offiziell?
Socradars Charakterisierung war sehr zurückhaltend und die drei Konfidenzniveaus wurden getrennt, was es wert ist, gelernt zu werden:
- Vertrauen Sie mir.Die Gastgeber sind aktive Intrusion Development und Kampfstationen.
- Es ist eine große Sache.Mitglieder von INC und The GentlemenGemeinsame BetriebsumgebungIch weiß es nicht.
- Ich glaube es nicht.Es gibt eine formelle Allianz zwischen den beiden Marken.
Die wahrscheinlichsten Formen sind:Ein Anbieter, der sich auf Tools und Infrastruktur spezialisiert hat und gleichzeitig mehrere Erpressermarken bedient.
Wenn dieses Urteil wahr ist, bedeutet es viel mehr als "eine Bande wird stärker" -Phantoms Fähigkeit wird als Dienst genutzt, um in einer erpresserischen Umgebung zu zirkulieren.Und nicht die persönlichen Güter einer bestimmten Familie. Die Zahl der Menschen, die das können, wird steigen.
Operatorporträt:Russisch, Main Event Zeit 06:00-14:00 UTCIch weiß es nicht. Dieses Fenster entspricht der Moskauer Zeit von 21 Uhr bis 17 Uhr, einer normalen arbeitenden Person.
Drei, sechs Wasserlinien, jede mit einem menschlichen Fleck. Kopf
Phantom beschreibt sich selbst als "Autonomes Red Team Kill Chain Framework", 18 Fertigkeitsmodule mit Autopilot und Selbststudium (verkleidet als Windows Update-Komponente). Laufen am Open Source Terminal Offener Code Go, go, go. OpenRouter Rufen Sie es an. anthropic/claude-opus-4.6 und moonshotai/kimi-k3Ich weiß es nicht.
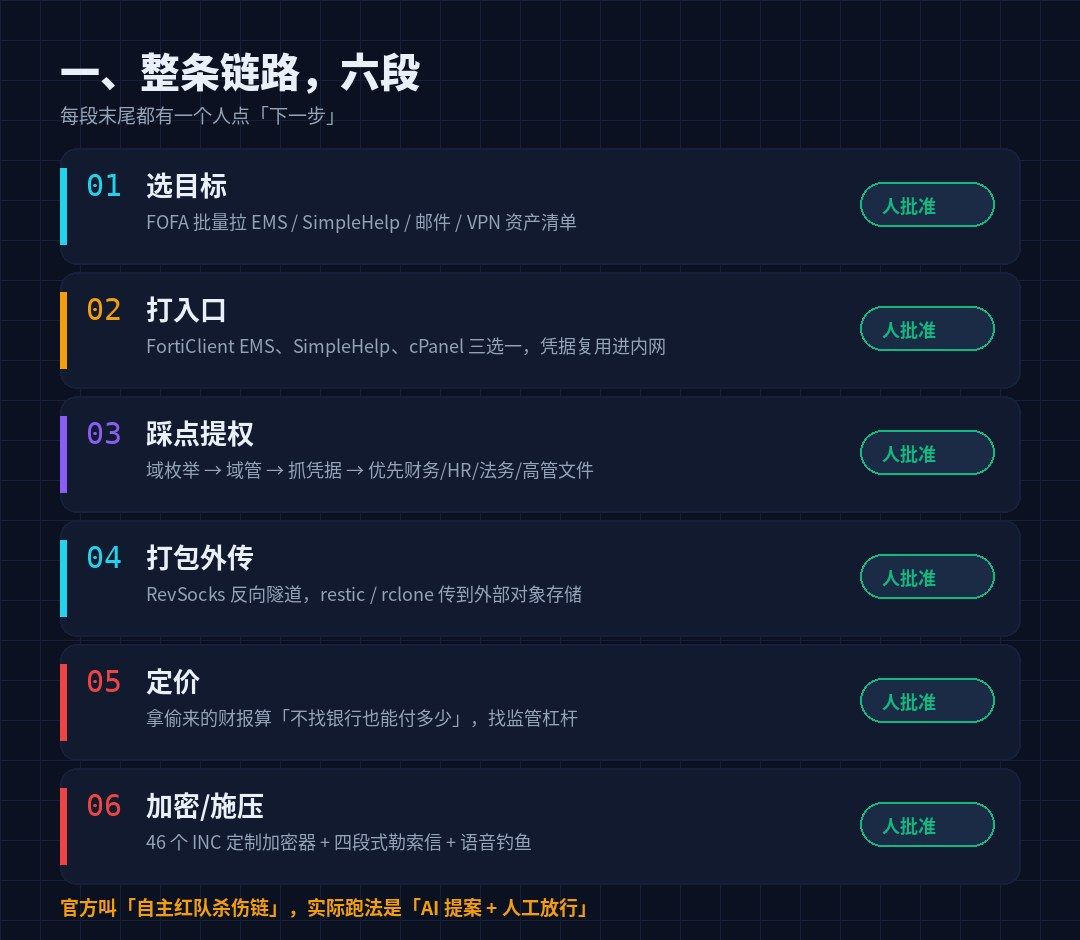
Aber die wahre Art zu laufen sind sechs Abschnitte, von denen jeder mit einer Person endet:
| # | Phase | AI, was? | Was machst du? |
|---|---|---|---|
| 01 | Zielauswahl | Zeichnen Sie EMS / SimpleHelp / Mail / VPN-Liste der Vermögenswerte in FOFA | Bestätigen Sie, welcher Kampf, welcher Befehl. |
| 02 | Ruf den Eingang an. | Bug-Use-Befehle generieren und debugen | Loslassen, entscheiden, welchen Weg zu gehen. |
| 03 | Schritt darauf. | Domain Count, Warrant, Priorität von Dokumenten | Risikobewertung, Entscheidung zur Fortsetzung |
| 04 | Packen Sie die Außenseite. | Schreiben Sie RevSocks Tunnel und Restic / rcline Transfer Command | Kein Trigger bestätigt. |
| 05 | Preisgestaltung | Das gestohlene Geld wird als "wie viel kann ohne die Bank bezahlt werden" und als regulatorische Hebelwirkung geschätzt. | Wie viel ist es? |
| 06 | Verschlüsselung/Pressung | Generieren Sie benutzerdefinierte Verschlüsselungskonfiguration, Erpressungsbriefe, Sprachfischen Skripte | Ich habe beschlossen, das nicht zu tun. |
Der offizielle "autonom" ist ein Marketingbegriff. SocRadars genaue Worte sind: Es ist das erste Mal, dass ich mit Ihnen sprechen kann.- AI Ausführung, manuelle Genehmigung.
CSA gab mir eine Lesung, die ich für richtig hielt: „Das künstliche Tor hat drei Vorteile für den Betreiber:
- Kosteneinsparungen.Modelle schaffen Beweise, übertreiben Entdeckungen (Anthropic beleuchtete das Problem in GTG-1002), und man kann herausgreifen und vermeiden, einen Eingang abzubrennen.
- Kontrolle OPSEC.Das echte Opfernetzwerk, wann und wie schwer es zu beurteilen ist.
- Verschieben Sie Engpässe von Modellen zu Menschen.Man kann auf ein paar Zeilen gleichzeitig starren, viel schneller genehmigen als schreiben.
"Human-approved" wird nicht als "langsam" gelesen.133 Sitzungen, 62 Ziele, und dieser Output kann von einem Team aufrechterhalten werden.
Vier, der Eingang ist immer noch derselbe. Es ist längst überfällig.
Dies ist der am wenigsten "KI" -Abschnitt des gesamten und der am meisten umsetzbare Abschnitt.
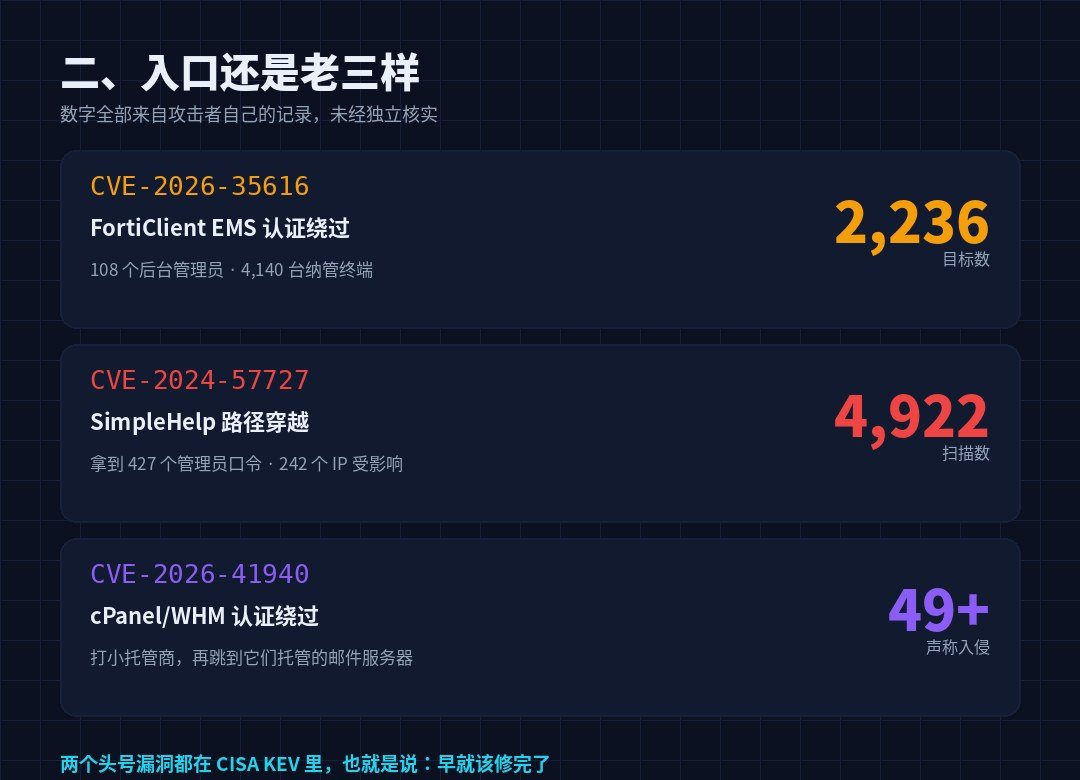
KI beschleunigte den Prozess, aberEs öffnete nicht die Tür.Ich weiß es nicht. Die Angreifer registrierten alle Eingänge am Rande des Internets (die folgenden Zahlen werden selbst gemeldet):
| CVE | Produkte | Ergebnisse aus den Aufzeichnungen der Angreifer |
|---|---|---|
| CVE-2026-3516 | Fortinet FortiClitEMS-Authentifizierung umgangen | 2.236 Ziele 108 Administratorkonten 4.140 Tenet-Terminal |
| CVE-2024-57727 | SimpleHelp RMM-Kreuzung | Gefegt 4,922. 427 Administratorpasswörter 242 IPs betroffen |
| CVE-2026-41940 | cPanel/WHM-Authentifizierungsbypass | Angebliche Invasion von 49+ Small House Custodians Business |
| CVE-2026-15409 | Sonicwall SMA1000 | Wir haben eine Liste von Zielen, nicht bestätigt. |
Keines dieser ersten Löcher ist neu.Fortinet berichtete im April 2026, dass CVE-2026-35616 im Feld verwendet worden war, CISA fügte es am 6. April zu KEV hinzu; SimpleHelp, das Loch, in dem CISA im Juni 2025 eine Ankündigung herausgegeben hatte, dass eine Erpresserbande es für einen nachgelagerten Kunden nahm.
Übersetzung:Diese Türen sind offen, weil niemand sie schließt.
Die Bewegung nach dem Betreten ist ebenfalls Routine: Die Domain-Anzahl bezieht sich auf die Domain-Tube, greift die Beweise, priorisiert die Finanz- / HR- / Rechts- / Exekutivdatei und zieht sie umgekehrt durch den SOCKS-Tunnel heraus.
Wiederverwendung ist der maximale Verstärker.Es gibt einen Fall im Bericht:Ein wiederverwendetes passwort mit vpn, server, rmm, backup und sicherheitskontrollplattform geöffnet.
Verteidigungsumgehung ist durch BYOVD: ein Quick Heal / Seqrit-Killer, der Zemana missbraucht hat. zam64.sysIch weiß es nicht. Das Protokoll des Angreifers zeigt, dass es einen guten oder schlechten Effekt auf eine EDR auf Unternehmensebene gibt - das ist real, was bedeutet, dass EDR kein Papier ist, aber nicht alles.
Fünftens: Wie viel Geld wird ausgegeben, wie viel wird es kosten?
Dieser Teil ist der offensichtlichste Teil der "Beteiligung der KI am Geschäftsurteil".
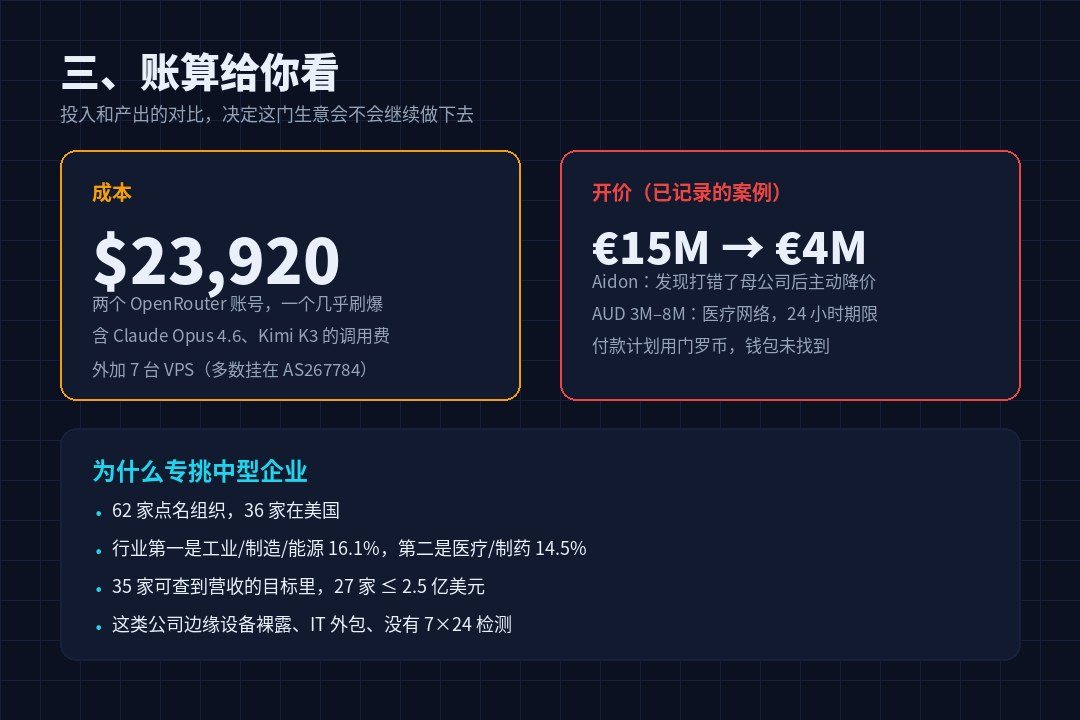
Kostenende:Zwei Zahlungen OpenRouter-Konten, von denen einer $ 23.920 kostete und es fast danach sah. Boden(Erforderlich in Echtzeit am 5. Oktober 2026). Plus sieben VPS. Das ist es.
Preisende, AI tut schlimmer als das Schreiben von Code:Nehmen Sie die gestohlenen Finanzdaten und schätzen Sie, wie viel das Unternehmen zahlen kann, wenn es Banken und Versicherungen nicht schockiert., finden Sie dann regulatorische Hebelwirkung (Kundendaten, Compliance-Verpflichtungen) als Hebelwirkung.
Mehrere Fälle wurden dokumentiert:
- Aidon.: 15 Millionen Euro, bei denen der Betreiber auf 4 Millionen Euro / 2,5 Millionen Euro fiel, als er die falsche Muttergesellschaft entdeckte.
- Leo Schachter DiamantenVierteilige Druckpost, signiert The Gentlemen, mit einem Stimme Angeln Skript.
- Trulit Glas & AluminiumEine gefälschte Station
trulitesupport[.]com"Sicherheitsvorfallmeldung" wird direkt an den Client des Opfers gesendet, der mit der Leak-Seite verknüpft ist. - Ein medizinisches Netzwerk.24 Stunden, AUD 3 Millionen bis 8 Millionen.
Der Rhythmus des Drucks ist festgelegt: nur Textmail an den Chef oder die Exekutive,Kein Zitat.; dann sprachfischerei; dann kunden und partner; dann aufsicht; schließlich offenlegung. Dauer 24-72 Stunden. Zahlungspläne sind in Menrocoin, aberKeine Brieftasche, keine Zahlungsaufzeichnungen.Das Endergebnis ist unbekannt.
Was dieser Abschnitt für die Verteidigung bedeutet:Ihre Finanzen, Ihre Kundenlisten, Ihre Compliance-Verpflichtungen sind Teil des Angriffs.Sie entscheiden, wie viel sie bieten und ob sie zahlen werden.
VI. 62 VIKTIMEN, NICHT QUANTIFISCHE
STRU unterteilte die 62 genannten Organisationen in fünf Gruppen nach Penetrationstiefe:
| Slot | Tiefe | Nummer |
|---|---|---|
| L1 | Nur Aufklärung. | 12 |
| L2 | Holen Sie sich Fuß. | 28 |
| L3 | Lokale Ebene verloren | 14 |
| L4 | Eingabe von Verschlüsselung oder Erpressung | 4 |
| L5 | Es hängt öffentlich an der Leckstelle. | 4 |
Geografisch 36 Haushalte in den Vereinigten Staaten. Industrie zuerst.Industrie/Herstellung/Energie 16,1 %Zweitens,Medizinisch/pharmazeutisch 14,5%Ich weiß es nicht.
Am aufschlussreichsten ist die Verteilung der Einnahmen:Von den 35 Haushalten, die Zugang zu dem Ziel haben, haben 27 250 Millionen Dollar.
Es ist ein typisches mittelgroßes Business-Porträt.Marginalisierte Geräte sind nackt im öffentlichen Netzwerk, die IT wird an MSP ausgelagert, hat keine Testfähigkeit von 7x24, hat aber Geld in den Büchern.Und über die MSP-Linie kann ein kleines Unternehmen angemeldet werden.
vii. Wie sie extrahiert wurden: die Erinnerung an AI
Dieser Abschnitt ist der ironischste und wertvollste Teil meiner Sicht des Berichts insgesamt.
Dieses Geschäft wird funktionieren.Nachhaltige WissensbasisDas Langzeitgedächtnis der KI erinnert sich an den Fortschritt jedes Opfers, die gestohlenen Beweise, den Plan für den nächsten Schritt. Alle drei sind auf dem Server.
Und deshalb drehte es sich um:Knowledge Base + Session Log = ein vollständiger Modus Operandi.Es hat Quellcode, unterstützende Dokumente, Screenshots (einschließlich des SimpleHelp-Bildschirms, der vom Bediener auf dem Computer des Opfers aufgenommen wurde), interne Chat-Datensätze (Rocket). Chat) und eine Diskussion über "Moskauzeit morgen 6 Uhr?" und 46 opferspezifische Verschlüsselungsgeräte.
46 Verschlüsselungsgeräte deckten sechs Opfer ab, Windows und Linux, jeweils mit einer separaten Schlüssel- und Opferidentifikation. Drei von ihnen packten am 30. September und waren bereit für den Start am 1. Oktober.
Die technischen Details des Verschlüsselungsgeräts sind erwähnenswert: das Backup, die Datenbank, der Serviceprozess wird gestoppt;Call Löschen Kopie mit Direct Drive, nicht gehen vssadmin;Add .INC suffix; wirf einen INC-README.txt Zeigen sie auf tor chat portal.
Es gibt auch Hinweise auf ein "In-House-Paket". smilefacesec@gmail.comÜberprüfen Sie es mit dem BlackForums-Konto. sm4l1st123Ich weiß es nicht.Gleiche Person, plattformübergreifend, gleiche Identität.
Sie schrieben an ihre Partner. README_PARTNER.mdDas Werbewort lautet "35 MCP-Server, 55+ Tools, 9K+CVE PoC".Dies ist die Produktbeschreibung von SaaS.
VIII. Listen der Verteidigung, die direkt kopiert werden können
Der Bericht enthält eine Reihe von Empfehlungen, und ich ordne sie neu an als "Können wir es heute tun?"
Heute: Überprüfen Sie, ob diese vier dem öffentlichen Web ausgesetzt sind.
- FortiCliantEMS- Vor allem, wenn es Backstage gibt.
sysadminIch weiß es nicht.fct_svc_*Ich weiß es nicht.ems_monitor_*Solche unerwarteten konten mit hoher priorität; prüfen sie, ob vpn-skripte und konfigurationsdateien geändert wurden. - SimpleHerp/MeshCentral/N-central Diese Art von RMM - zählt, Patches, begrenzt, wer es verwendet.
- cPanel/WHM- vor allem der Treuhänder und seine Kunden.
- Sonicwall SMA1000CVE-2026-15409 wurde in die Liste der Ziele aufgenommen.
Die Management-Schnittstelle kann online aufgerufen werden.Patches bedeuten nicht, das Feld zu löschen.Die Angreifer, die bereits drinnen sind, werden nicht für Patches gehen und müssen eine separate Überprüfung durchführen.
Diese Woche: Brechen Sie das "One Password"
- VPN, RMM, Backup, Virtualisierung, Sicherheitskonsole, separate Kontonummer + MFA, nicht wiederverwenden.
- Verwalten Sie persönliche IP-Whitelists, begrenzt.
- Up, LAPS und gMSA als Administratorschicht (Tier 0/1/2).
- Die gleiche Anforderung wurde für MSP gemacht, um in den Vertrag zu schreiben - die Wiederverwendung des MSP-Kunden war, was passiert war.
Test: Überprüfen Sie nach Verhalten und Rhythmus, nicht nur einem Punkt. Polizei
Die folgenden Handlungen werden im Bericht benannt und können direkt zu den Regeln genommen werden:
Office 进程拉起 PowerShell / curl / certutil
非域控主机发起复制请求(DCSync 特征)
卷影副本里的 ntds.dit 被读取
RC4 Kerberos 服务票据异常增多
restic / rclone 向外部对象存储批量传输
非安装器进程出现 Restart Manager 会话
zam64.sys(Zemana 驱动)加载 + Quick Heal/Seqrite 服务被停
Es gibt zwei spezifische IOCs: geplante Missionen. Vorname RealtekAudioSvcZurück zur Domain. iquickline[.]comIch weiß es nicht. IP-Absatz 45.227.254.xIch weiß es nicht.77.110.109.248Ich weiß es nicht.
Backup: Nein, nein, nein, nein.
Invertierbare Backup- oder Offline-Isolation, Virtualisierung des Mainframes und des Kerndokumentenservers sind vom Benutzersegment getrennt.Das erste, was mit Verschlüsselung zu tun hat, ist, Backup-Dienste zu stoppen und Kopien zu löschen.Es ist ein Designziel, kein Nebeneffekt.
Wenn Sie es selbst tun, Agent,
Diese Architektur...Open Source Agent Harness + MCP Tool Server + Dauerhafte Wissensbasis + Ausrichtungsmodell- Es ist genau die gleiche Struktur wie der anständige Agent-Einsatz in Ihrem Unternehmen.
Das Regierungssystem ist also auch eine Verteidigung:Die Sitzungsprotokolle sind zu führen, Werkzeuge aufzurufen, um autorisiert zu werden, und die Identitäten von Vermittlern sind zu verfolgen.
Es gibt auch einen Modellhersteller und Polymer: Wenn die Anfrage als "Authorized Red Team Society" verpackt wird, wird die Anfrage an den Modellhersteller und das Polymer gerichtet.Das Fehlen einer Autorisierungserklärung zur Validierung des Kontexts sollte als Risiko und nicht als Vertrauenssignal betrachtet werden.Als die Angreifer abgelehnt wurden, war es kein offenes Modell.Reword- Ändern Sie die Vorlage, um weiter zu fragen.
IX. Die letzten drei Sätze
Satz 1:Vollautomatische Erpressung ist noch nicht angekommen, aber ein "eins nach dem anderen" Team ist angekommen.Verwenden Sie nicht "AI can't do it" als Komfort. Es lohnt sich, Menschen nicht zu ersetzen, es macht Menschen zu Engpässen - Engpässe können vergrößert werden.
Satz 2:AI machte den Angriff schneller, aber nicht einfacher.Die Einstiegspunkte für die 62 Ziele, all diese alten Löcher in KEV. Es ist nicht das Modell, das wirklich ängstlich sein sollte, es ist Ihr EMS.
Satz 3:Die Kostenstruktur dieses Geschäfts hat sich geändert.24.000 API-Rechnungen plus 7 VPS unterstützen 133 Sitzungen. Wenn der Input auf dieses Niveau gesunken ist, geht die Annahme "nicht fett genug für niemanden zu kämpfen" los - 250 Millionen Dollar mittelständische Unternehmen sind in Reichweite.
Sie wurden von ihrem eigenen KI-Gedächtnis verkauft. Es erinnert jeden, der Agent macht, dass die Wissensbasis ein Asset und Beweis ist.
Der letzte Satz für diejenigen, die für die Sicherheit gearbeitet haben: Der Bericht hatte nur eine Quelle und eine unabhängige Validierung hatte noch nicht stattgefunden.Schlussfolgerungen können warten, Patches warten nicht.