
एआई स्क्रिप्ट्स, लक्ष्य, कीमतें: प्रेत पानी की एक पंक्ति के रूप में extortion का उपयोग करता है, लेकिन इसे हर कदम पर रखा जाना चाहिए। हेड
सबसे पहले, इसे बुलाया जाता है: Phantom कुछ मौजूद है, और यह वास्तविक जीवन आक्रमण चला जाता है, लेकिन ...यह "AI" नहीं है। यह सब स्वचालित है।मुझे नहीं पता।
इसका वास्तविक रूप है:एआई प्रस्ताव का प्रभारी है और व्यक्ति नोड का प्रभारी है।प्रत्येक चाल के लिए ऑपरेटर की स्वीकृति की आवश्यकता होती है - शब्द "मेरे साथ हर कार्रवाई को समन्वयित" है।
इसके विपरीत, इस लेख के लिए सबसे सार्थक स्थान है। चूंकि पूर्ण ऑटो डरावना लगता है लेकिन दूर, हर कदम सुरक्षित लेकिन बंद लगता है।एआई के एक गुच्छा के साथ एक आदमी एक पूर्व टीम के काम को खत्म कर सकता है।
तीन संख्याओं को याद रखने के लिए:8,257 संदेश / 133 सत्र / एआई बिल $ 23,920मैं नहीं जानता हूँ। चौथी हजार डॉलर, 62 संगठन।

सबसे पहले, स्रोत की विश्वसनीयता स्पष्ट रूप से परिभाषित की जाती है।
इस लेख के लिए केवल एक ही स्रोत है:SOCradar Threat Research Team (STRU)प्रकाशित 20 अक्टूबर 2026, updated 23rd. 24 अक्टूबर को क्लाउड सिक्योरिटी एलायंस ने एक विश्लेषण किया, लेकिन यह स्पष्ट रूप से लिखा:लगभग सभी सार्वजनिक विवरण SOC Radar में वापस जाते हैं, एक विश्लेषण जो वर्तमान में एक दूसरे शोध टीम, मॉडल निर्माताओं या सरकारी एजेंसियों द्वारा स्वतंत्र रूप से पुष्टि नहीं की जाती है।
यह महत्वपूर्ण है क्योंकि यह निर्धारित करता है कि आप सभी संख्याओं का उपयोग कैसे करते हैं।
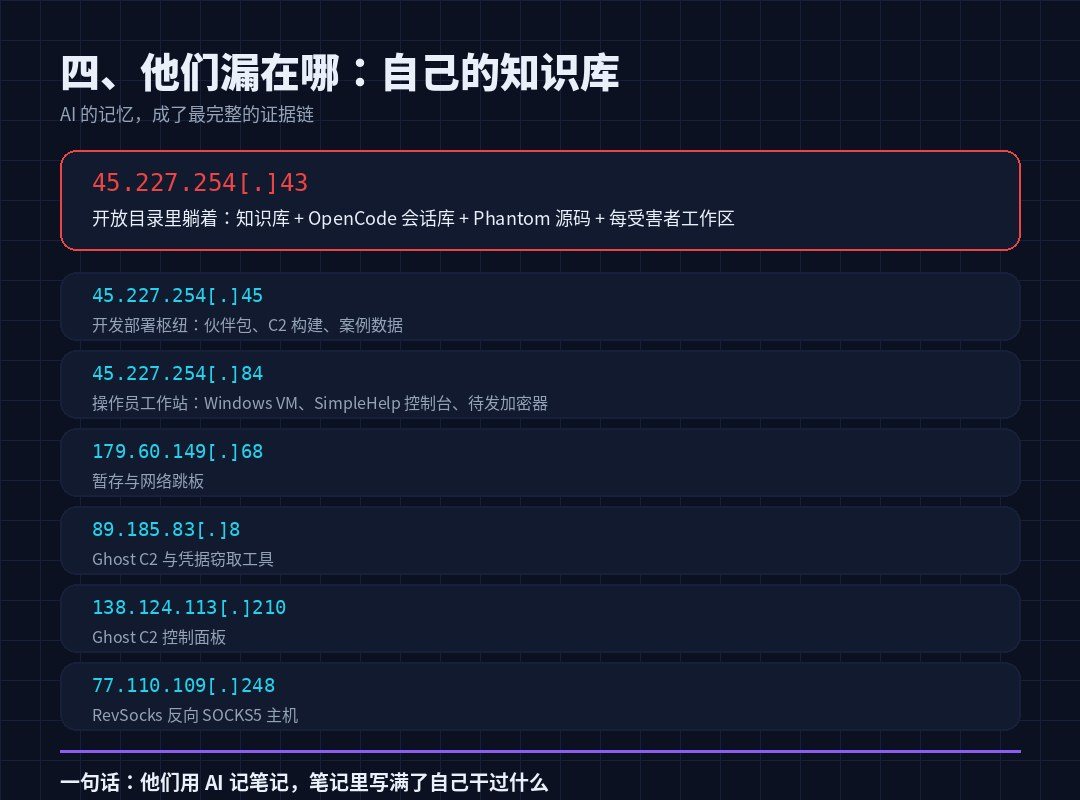
अच्छी खबर यह है कि सबूत अद्वितीय है:बाहर से नहीं, बल्कि हमलावरों की मशीन से।सितंबर, 2026 के अंत में, एक C2 सर्वर सार्वजनिक नेटवर्क के संपर्क में आया। 45.227.254[.]43 निर्देशिकाओं की सूची खुली है, जिसमें ज्ञान का आधार, ओपनकोड सत्र डेटाबेस, फैंटम स्रोत कोड और पीड़ित-by-victim कार्यक्षेत्र शामिल है। कॉन्फ़िगरेशन, लॉग, सबूत के बाद, एसटीआरयू ने छह और सात और सात को छुआ, जिनमें से अधिकांश को लटका दिया गया था। AS267784(Flyserves S.A.)
इसलिए संख्या दो श्रेणियों में हैं, और मैं उन्हें पाठ में चिह्नित करूंगा:
- सत्यापित: सत्र सलाखों की संख्या, संदेशों की संख्या, खाता उपभोग, एन्क्रिप्शन फ़ाइलों की संख्या, स्रोत संरचना - ये सीधे फाइल से हैं और उच्चतम विश्वसनीयता है।
- हत्यारा ने इसे बताया।कितने लक्ष्य, कितने पासवर्ड, कितने घरों पर आक्रमण किया गया है - ये अपने ज्ञान आधार के परिणाम हैं।कोई जांच नहीं की गई।यह वही चीज है जो वे सोचते हैं।
ii. यह कौन है? आधिकारिक क्या है?
Socradar की विशेषता बहुत संयमित थी और तीन आत्मविश्वास स्तर अलग हो गए थे, जो सीखने लायक है:
- मुझे विश्वास करो।मेजबान सक्रिय घुसपैठ विकास और मुकाबला स्टेशन हैं।
- यह एक बड़ा सौदा है।आईएनसी और द जेंटलमैन के संबद्ध सदस्यसाझा परिचालन वातावरणमुझे नहीं पता।
- मुझे विश्वास नहीं है।दोनों ब्रांडों के बीच एक औपचारिक गठबंधन है।
सबसे संभावित रूप हैं:कई ब्लैकमेल ब्रांडों की सेवा करते समय उपकरण और बुनियादी ढांचे में विशेषज्ञता आपूर्तिकर्ता।
यदि यह निर्णय सच है तो इसका मतलब "एक गिरोह मजबूत हो जाता है" -फैंटम की क्षमता का उपयोग ब्लैकमेलिंग वातावरण में प्रसारित करने के लिए एक सेवा के रूप में किया जा रहा है।और एक निश्चित परिवार के व्यक्तिगत सामान नहीं। जो लोग इसे कर सकते हैं की संख्या बढ़ जाएगी।
ऑपरेटर चित्र:रूसी, मुख्य घटना समय 06:00-14:00 UTCमुझे नहीं पता। यह विंडो 9pm से 17pm तक मास्को समय से मेल खाती है।
तीन, छह जल रेखाएं, प्रत्येक मानव स्थान के साथ। हेड
Phantom खुद को "ऑटोनोमियस रेड टीम किल चेन फ्रेमवर्क" के रूप में वर्णित करता है, ऑटोप्लॉट और सेल्फ-स्टडी एनेंट के साथ 18 कौशल मॉड्यूल (विंडोज अपडेट घटक के रूप में संदर्भित)। ओपन सोर्स टर्मिनल पर चलाएं ओपनकोड जाओ, जाओ, जाओ। OpenRouter इसे बुलाओ। anthropic/claude-opus-4.6 और moonshotai/kimi-k3मुझे नहीं पता।
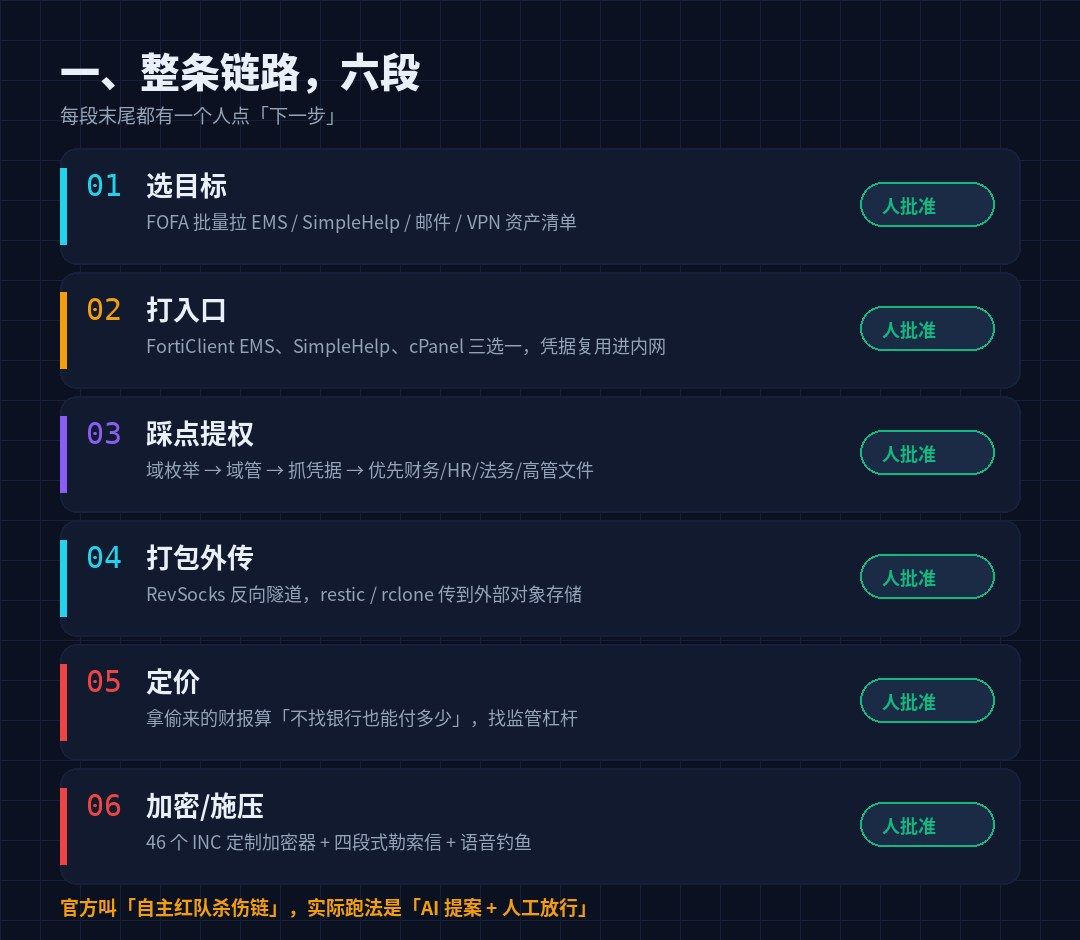
लेकिन चलाने का सही तरीका छह खंड है, जिनमें से प्रत्येक एक व्यक्ति के साथ समाप्त होता है:
| # | चरण | एआई, क्या? | आप क्या कर रहे हैं? |
|---|---|---|---|
| 01 | लक्ष्य चयन | FOFA में परिसंपत्तियों की EMS / SimpleHelp / मेल / वीपीएन सूची तैयार करें | यह पुष्टि करें कि कौन से लड़ते हैं, कौन से आदेश। |
| 02 | प्रवेश द्वार बुलाओ। | बग-उपयोग कमांड जेनरेट और डिबग करें | रिलीज करना, यह तय करना कि किस पथ को लेना है। |
| 03 | इस पर कदम | डोमेन गिनती, वारंट, दस्तावेजों की प्राथमिकता | जोखिम मूल्यांकन, जारी रखने का निर्णय |
| 04 | बाहर पैक करें। | RevSocks सुरंग और Restic / rcline स्थानांतरण कमांड लिखें | कोई ट्रिगर की पुष्टि नहीं की। |
| 05 | मूल्य निर्धारण | चोरी किए गए पैसे का अनुमान है कि "बैंक के बिना कितना भुगतान किया जा सकता है" और नियामक लिवरेज के रूप में। | यह कितना है? |
| 06 | एन्क्रिप्शन | कस्टम एन्क्रिप्शन कॉन्फ़िगरेशन, ब्लैकमेल अक्षर, वॉयस फिशिंग स्क्रिप्ट उत्पन्न करें | मैंने फैसला नहीं किया है। |
आधिकारिक "autonomous" एक विपणन शब्द है। SocRadar के सटीक शब्द हैं: पहली बार मैं आपसे बात करने में सक्षम हूं।- एआई निष्पादन, मैनुअल अनुमोदन।
सीएसए ने मुझे एक पठन दिया कि मैंने सोचा था कि जगह में था: "महत्वपूर्ण गेट ऑपरेटर के लिए तीन फायदे हैं:
- लागत बचतमॉडल साक्ष्य बनाते हैं, अतिरंजित खोज (एंथ्रोपिक ने GTG-1002) में इस मुद्दे को जला दिया, और एक प्रवेश द्वार को जलाने से बच सकता है।
- नियंत्रण OPSEC.वास्तविक शिकार नेटवर्क, कब और कैसे कठिन यह न्याय किया जाना है।
- मॉडल से लोगों तक बोतलबंदी ले जाएँ।एक ही समय में कुछ लाइनों में अभिनय कर सकते हैं, लिखने की तुलना में बहुत तेजी से अनुमोदन करते हैं।
"Human-approved" को "धीमी" के रूप में नहीं पढ़ा जाता है।133 सत्र, 62 लक्ष्य और इस उत्पादन को एक टीम द्वारा बनाए रखा जा सकता है।
चार, प्रवेश द्वार अभी भी वही है। यह बहुत लंबा है।
यह पूरे और सबसे सक्रिय अनुभाग का कम से कम "AI" अनुभाग है।
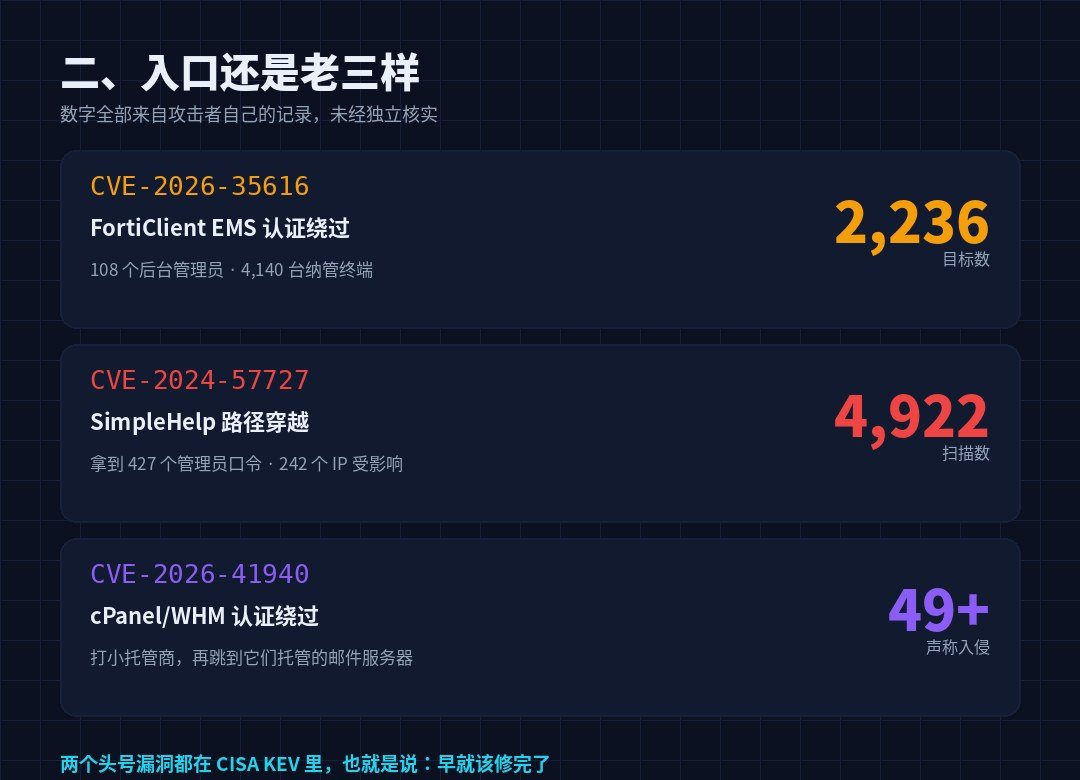
एआई ने प्रक्रिया को तेज कर दिया, लेकिनयह दरवाजा नहीं खोलता।मुझे नहीं पता। हमलावरों ने इंटरनेट के किनारे पर सभी प्रवेशों को दर्ज किया (निम्नलिखित आंकड़े स्व-रिपोर्ट किए गए हैं):
| CVE | उत्पाद | हमलावरों के रिकॉर्ड से परिणाम |
|---|---|---|
| CVE-2026-3516 | Fortinet FortiClitEMS प्रमाणीकरण बायपास | 2,236 लक्ष्य 108 प्रशासक लेखा 4,140 टेनेट टर्मिनल |
| CVE-2024-57727 | सरलहेल्प आरएमएम पथ क्रॉसिंग | 4,922 निगल लिया। 427 व्यवस्थापक पासवर्ड 242 IP प्रभावित |
| CVE-2026-41940 | CPanel / WHM प्रमाणीकरण बाईपास | 49+ छोटे घर custodians व्यापार के आरोपित आक्रमण |
| CVE-2026-15409 | सोनिकवॉल SMA1000 | हमें लक्ष्य की एक सूची मिली है, इसकी पुष्टि नहीं हुई है। |
इनमें से कोई भी पहला छेद नया नहीं है।Fortinet ने अप्रैल 2026 में रिपोर्ट की कि क्षेत्र में CVE-2026-35616 का उपयोग किया गया था, CISA ने इसे 6 अप्रैल को केईवी में जोड़ा; सिम्पलहेल्प, जिसमें छेद CISA ने जून 2025 में घोषणा की थी कि एक ब्लैकमेलिंग गैंग इसे क्लाइंट डाउनस्ट्रीम के लिए ले जा रहा था।
अनुवाद:ये दरवाजे खुले होते हैं क्योंकि उन्हें बंद नहीं किया जाता है।
प्रवेश के बाद आंदोलन भी नियमित है: डोमेन गणना डोमेन ट्यूब को संदर्भित करती है, सबूत पकड़ती है, वित्त / एचआर / कानूनी / कार्यकारी फ़ाइल को प्राथमिकता देती है, इसे रिवर्स में एक से अधिक सुरंग के माध्यम से खींचती है।
Reuse अधिकतम एम्पलीफायर है।रिपोर्ट में एक मामला है:वीपीएन, सर्वर, आरएमएम, बैकअप और सुरक्षा नियंत्रण प्लेटफॉर्म के साथ एक पुन: उपयोग किया गया पासवर्ड खोला गया।
रक्षा परिधि BYOVD द्वारा है: एक त्वरित हील / सैक्राइट किलर जिसने ज़ेमाना का दुरुपयोग किया। zam64.sysमुझे नहीं पता। हमलावर की अपनी लॉग से पता चलता है कि कंपनी के स्तर EDR पर एक अच्छा या बुरा प्रभाव है - यह असली है, जिसका मतलब है कि EDR कागज नहीं है, लेकिन यह सब कुछ नहीं है।
पांच, कितना धन खर्च होता है, कितना खर्च होता है?
यह हिस्सा "व्यापार निर्णय में एआई की भागीदारी" का सबसे स्पष्ट हिस्सा है।
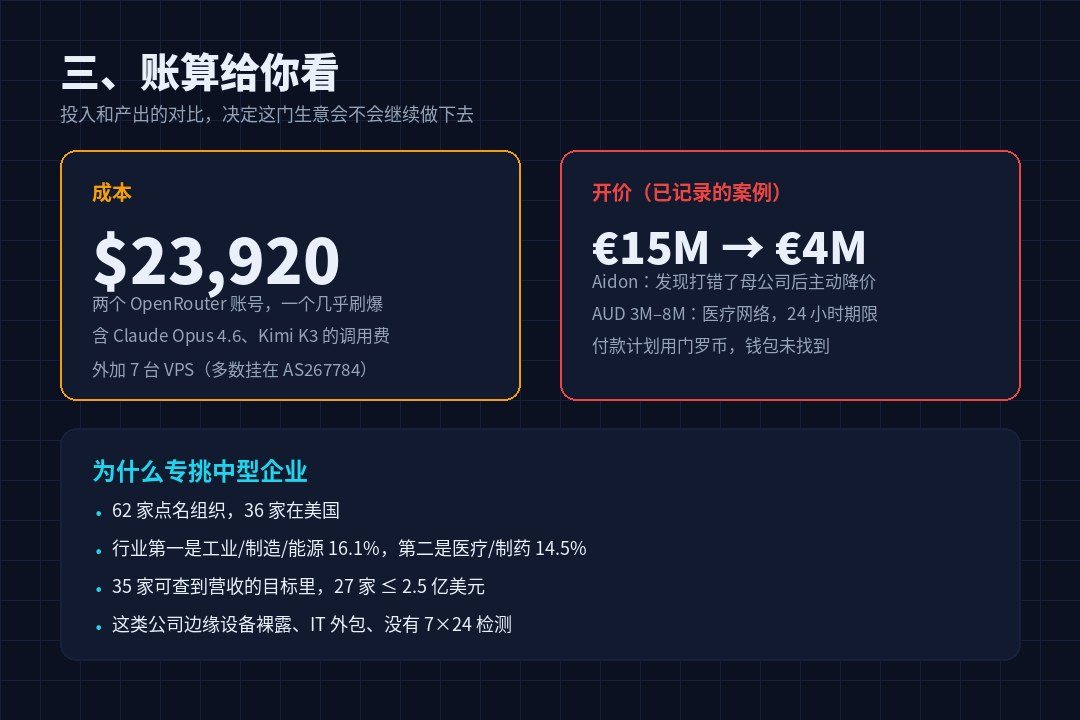
लागत अंत:दो भुगतान OpenRouter खाते, जिनमें से एक $23,920 खर्च करता है और लगभग इसके बाद देखा जाता है। नीचे(Required in real time on 5 अक्टूबर 2026). सात वीपीएस यही है।
मूल्य निर्धारण अंत: एआई लेखन कोड की तुलना में बदतर है:चोरी वित्तीय डेटा ले लो और अनुमान करें कि कंपनी कितनी भुगतान कर सकती है अगर यह बैंक और बीमा को झटका नहीं देता है।इसके बाद नियामक लिवरेज (ग्राहक डेटा, अनुपालन दायित्व) को लिवरेज के रूप में पाते हैं।
कई मामलों को दस्तावेज दिया गया है:
- एडोन।: € 15 मिलियन जिस पर ऑपरेटर ने गलत पैरेंट कंपनी की खोज करते समय 4 मिलियन € / 2.5 मिलियन तक की छूट दी।
- लियो Schachter Diamonds: चार भाग दबाव मेल, एक आवाज मछली पकड़ने स्क्रिप्ट के साथ जेंटलमैन पर हस्ताक्षर किए।
- Trulit ग्लास और एल्यूमिनियम: एक नकली स्टेशन बनाया
trulitesupport[.]com"सुरक्षा घटना अधिसूचना" को सीधे पीड़ित के ग्राहक को भेजा जाता है, जो लीक पेज से जुड़ा होता है। - एक चिकित्सा नेटवर्क।24 घंटे, AUD 3 मिलियन से 8 मिलियन।
दबाव की लय तय की गई है: केवल मालिक या कार्यकारी के लिए पाठ मेल,कोई उद्धरण नहीं।फिर आवाज मछली पकड़ने; फिर ग्राहकों और भागीदारों; फिर पर्यवेक्षण; अंत में प्रकटीकरण। अवधि 24-72 घंटे। भुगतान की योजना Menrocoin में है, लेकिनकोई बटुआ, कोई भुगतान रिकॉर्ड नहीं है।अंतिम परिणाम अज्ञात है।
इस खंड का क्या मतलब है रक्षा के लिए:आपके वित्त, आपकी ग्राहक सूची, आपके अनुपालन दायित्व हमले का हिस्सा हैं।वे तय करते हैं कि वे कितने बोली लगाते हैं और क्या आप भुगतान करेंगे।
VI. 62 VICTIMS, क्वांटिफिक नहीं
STRU ने 62 नामित संगठनों को पांच समूहों में प्रवेश गहराई से विभाजित किया:
| स्लॉट | गहराई | संख्या |
|---|---|---|
| L1 | केवल पुनर्जागरण। | 12 |
| L2 | अपने पैरों को पकड़ो। | 28 |
| L3 | स्थानीय स्तर खो गया | 14 |
| L4 | एन्क्रिप्शन या extortion दर्ज करना | 4 |
| L5 | यह सार्वजनिक रूप से लीक साइट पर लटका हुआ है। | 4 |
संयुक्त राज्य अमेरिका में भौगोलिक रूप से 36 घरों। पहले उद्योग।उद्योग/निर्माण/ऊर्जा 16.1%दूसरा,मेडिकल / फार्मास्युटिकल 14.5%मुझे नहीं पता।
अधिकांश कथन राजस्व का वितरण है:35 परिवारों में से जो लक्ष्य तक पहुंच चुके हैं, 27 में 250 मिलियन डॉलर हैं।
यह एक विशिष्ट मध्यम आकार का व्यवसाय चित्र है।Marginalized उपकरण सार्वजनिक नेटवर्क पर नग्न है, आईटी MSP को आउटसोर्स किया गया है, इसमें 7x24 की परीक्षण क्षमता नहीं है, लेकिन पुस्तकों पर पैसा है।और MSP लाइन के माध्यम से, एक छोटी कंपनी लॉग इन किया जा सकता है।
vii उन्हें कैसे निकाला गया: एआई की स्मृति
यह अनुभाग रिपोर्ट के बारे में मेरे विचार का एक बड़ा हिस्सा है।
यह व्यवसाय काम करने वाला है।सतत ज्ञान आधारएआई की दीर्घकालिक स्मृति प्रत्येक पीड़ित की प्रगति को याद करती है, सबूत चोरी हो गया, अगले चरण की योजना। उनमें से सभी तीन सर्वर पर हैं।
यही कारण है कि यह फट गया है:नॉलेज बेस + सत्र लॉग = एक पूर्ण मोडस ऑपरनेडी।इसमें सोर्स कोड, सहायक दस्तावेज़, स्क्रीनशॉट (विशासित मशीन पर ऑपरेटर द्वारा ली गई सिंपलहेल्प स्क्रीन सहित), आंतरिक चैट रिकॉर्ड (रॉकेट) है। चैट और "मास्को टाइम 6 बजे कल?" पर चर्चा, और 46 पीड़ित-विशिष्ट एन्क्रिप्शन डिवाइस।
46 एन्क्रिप्शन उपकरणों में छह पीड़ितों, विंडोज और लिनक्स शामिल हैं, प्रत्येक में एक अलग कुंजी और पीड़ित पहचान होती है। उनमें से तीन ने 30 सितंबर को पैक किया और 1 अक्टूबर को लॉन्च करने के लिए तैयार थे।
एन्क्रिप्शन डिवाइस का तकनीकी विवरण याद रखने योग्य हैं: बैकअप, डेटाबेस, सेवा प्रक्रिया बंद हो जाती है;प्रत्यक्ष ड्राइव के साथ कॉल डिलीट प्रतिलिपि, बनाम व्यवस्थापक नहीं जाना चाहिएAadd. .INC suffix;throw one INC-README.txt पॉइंट टूर चैट पोर्टल
"इन-हाउस पैकेज" का भी सबूत है। smilefacesec@gmail.comइसे ब्लैकफोरम्स खाते से चेक करें। sm4l1st123मुझे नहीं पता।समान व्यक्ति, क्रॉस-प्लेटफॉर्म, समान पहचान।
उन्होंने अपने सहयोगियों को लिखा। README_PARTNER.mdविज्ञापन शब्द "35 MCP सर्वर, 55+ उपकरण, 9K+CVE PoC" है।यह सास का उत्पाद विवरण है।
VIII रक्षा की सूची जिन्हें सीधे कॉपी किया जा सकता है
रिपोर्ट में कई सिफारिशें शामिल हैं, और मैं उन्हें फिर से व्यवस्थित कर रहा हूं क्योंकि हम आज ऐसा कर सकते हैं?
आज: चेक करें कि क्या ये चार सार्वजनिक वेब के संपर्क में हैं।
- FortiCliantEMS- विशेष रूप से अगर कोई बैकस्टेज है।
sysadminमुझे नहीं पता।fct_svc_*मुझे नहीं पता।ems_monitor_*इस तरह के अप्रत्याशित उच्च प्राथमिकता वाले खाते; जांचें कि क्या वीपीएन स्क्रिप्ट्स और कॉन्फ़िगरेशन फ़ाइलों को संशोधित किया गया है। - SimpleHerp / MeshCentral / N-central इस प्रकार के RMM - गिनती, पैच, सीमाएं जो इसका उपयोग करती हैं।
- cPanel/WHM- विशेष रूप से ट्रस्टी और इसके ग्राहक।
- सोनिकवॉल SMA1000- CVE-2026-15409 लक्ष्य की सूची में शामिल किया गया है।
प्रबंधन इंटरफ़ेस को ऑनलाइन एक्सेस किया जा सकता है।पैच का मतलब फ़ील्ड को साफ़ करना नहीं है।जो हमलावर पहले से ही अंदर हैं वे पैच के लिए नहीं छोड़ेंगे और उन्हें एक अलग जांच करनी होगी।
इस सप्ताह: "एक पासवर्ड" तोड़
- वीपीएन, आरएमएम, बैकअप, वर्चुअलाइजेशन, सुरक्षा कंसोल, अलग खाता संख्या + एमएफए, पुन: उपयोग नहीं करते।
- फेस-टू-फेस आईपी व्हाइट लिस्ट प्रबंधित करें, सीमित।
- व्यवस्थापक परत (Tier 0/1/2) के रूप में ऊपर, LAPS और GMSA।
- उसी आवश्यकता को MSP के लिए अनुबंध में लिखने के लिए बनाया गया था - MSP ग्राहक का पुन: उपयोग क्या हुआ था।
टेस्ट: व्यवहार और लय से जांचें, न केवल एक बिंदु। पुलिस
निम्नलिखित कृत्यों को रिपोर्ट में नामित किया गया है और इसे सीधे नियमों में लिया जा सकता है:
Office 进程拉起 PowerShell / curl / certutil
非域控主机发起复制请求(DCSync 特征)
卷影副本里的 ntds.dit 被读取
RC4 Kerberos 服务票据异常增多
restic / rclone 向外部对象存储批量传输
非安装器进程出现 Restart Manager 会话
zam64.sys(Zemana 驱动)加载 + Quick Heal/Seqrite 服务被停
दो विशिष्ट आईओसी हैं: योजनाबद्ध मिशन। पहला नाम RealtekAudioSvcडोमेन पर वापस जाएँ। iquickline[.]comमुझे नहीं पता। आईपी पैराग्राफ 45.227.254.xमुझे नहीं पता।77.110.109.248मुझे नहीं पता।
बैकअप: नहीं, नहीं, नहीं।
उलटा बैकअप या ऑफलाइन अलगाव, मेनफ्रेम का वर्चुअलाइजेशन और मुख्य दस्तावेज़ सर्वर उपयोगकर्ता खंड से अलग हो जाते हैं।एन्क्रिप्शन के बारे में पहली बात बैक-अप सेवाओं को रोकना और प्रतियां हटाना है।यह एक डिजाइन लक्ष्य है, कोई साइड इफेक्ट नहीं है।
यदि आप इसे स्वयं कर रहे हैं, तो एजेंट,
यह वास्तुकला...ओपन सोर्स एजेंट हार्नेस + MCP टूल सर्वर + एंडिंग नॉलेज बेस + एनलाइनिंग मॉडल- यह आपकी कंपनी में सभ्य एजेंट तैनाती के समान ही संरचना है।
इसलिए शासन की व्यवस्था भी एक रक्षा है:सत्र लॉग को रखा जाना है, उपकरण को अधिकृत किया जाना चाहिए और मध्यस्थों की पहचान का पता लगाया जाना चाहिए।
एक मॉडल निर्माता और बहुलक भी है: जब अनुरोध को "Authorized Red Team Society" के रूप में पैक किया जाता है, तो अनुरोध मॉडल निर्माता और बहुलक को बनाया जाता है।संदर्भ को मान्य करने के लिए प्राधिकरण के बयान की अनुपस्थिति को विश्वास संकेत के बजाय जोखिम माना जाना चाहिए।जब हमलावरों को खारिज कर दिया गया था, तो यह एक खुला अंत मॉडल नहीं था।शब्द- पूछने के लिए टेम्पलेट बदलें।
IX अंतिम तीन वाक्य
पहला वाक्य:पूर्ण स्वचालित ब्लैकमेल अभी तक नहीं आया है, लेकिन एक "एक से एक" टीम आ गई है।आराम के रूप में "AI इसे नहीं कर सकता" का उपयोग न करें। यह लोगों को बदलने के लायक नहीं है, यह लोगों को बछड़े में बदल रहा है - बछड़े को बढ़ाया जा सकता है।
दूसरा वाक्य:एआई ने हमले को तेज़ी से बनाया, लेकिन आसान नहीं है।62 लक्ष्य के लिए प्रवेश बिंदु, केईवी में उन सभी पुराने छेद। यह वह मॉडल नहीं है जो वास्तव में चिंतित होना चाहिए, यह आपका ईएमएस है।
तीसरा वाक्य:इस व्यवसाय की लागत संरचना बदल गई है।24,000 एपीआई बिल, प्लस 7 VPS, 133 सत्रों का समर्थन करेगा। जब इस स्तर पर इनपुट कम हो जाता है, तो "किसी को लड़ने के लिए पर्याप्त वसा नहीं" की धारणा बंद हो जाती है - 250 मिलियन डॉलर मध्यम आकार की कंपनियां रेंज में हैं।
वे अपने स्वयं के एआई मेमोरी द्वारा बेचे गए थे। यह उन सभी को याद दिलाता है जो एजेंट कर रहे हैं कि ज्ञान आधार एक परिसंपत्ति और सबूत है।
आखिरी वाक्य उन लोगों के लिए छोड़ दिया जो सुरक्षा के लिए काम करते थे: रिपोर्ट में केवल एक स्रोत था और स्वतंत्र सत्यापन अभी तक नहीं हुआ था।निष्कर्ष इंतजार कर सकते हैं, पैच इंतजार नहीं करते हैं।