
Scripts d'IA, cibles, prix: Phantom utilise l'extorsion comme une ligne d'eau, mais il doit être doté à chaque étape. Tête
Tout d'abord, ça s'appelle : Fantôme Quelque chose existe, et il fait des invasions réelles, mais...Ce n'est pas "AI". Tout est automatique.Je ne sais pas.
Sa véritable forme est :AI est responsable de la proposition et la personne est responsable du clin d'œil.Chaque mouvement nécessite l'approbation de l'opérateur pour descendre — le mot est «coordonner chaque action avec moi».
C'est au contraire l'endroit le plus intéressant pour cet article. Parce que Full Auto semble effrayant mais loin, chaque étape semble sûre mais proche.Un homme avec une bande d'IA peut finir le travail d'une ancienne équipe.
Trois chiffres à retenir :8 257 messages / 133 séances / factures d'IA 23 920 $Je ne sais pas. Vingt-quatre mille dollars, 62 organisations.

Premièrement, la crédibilité de la source est clairement définie.
Il n'y a qu'une seule source pour cet article:Équipe de recherche SOCradar sur les menaces (STRU)Publié le 20 octobre 2026, mis à jour le 23. Le 24 octobre, Claude Security Alliance a fait une analyse, mais elle a clairement écrit:Presque tous les détails publics remontent au radar SOC, une analyse qui n'est actuellement pas confirmée de façon indépendante par une deuxième équipe de recherche, des fabricants modèles ou des organismes gouvernementaux.
Ceci est important car il détermine comment vous utilisez tous les nombres derrière.
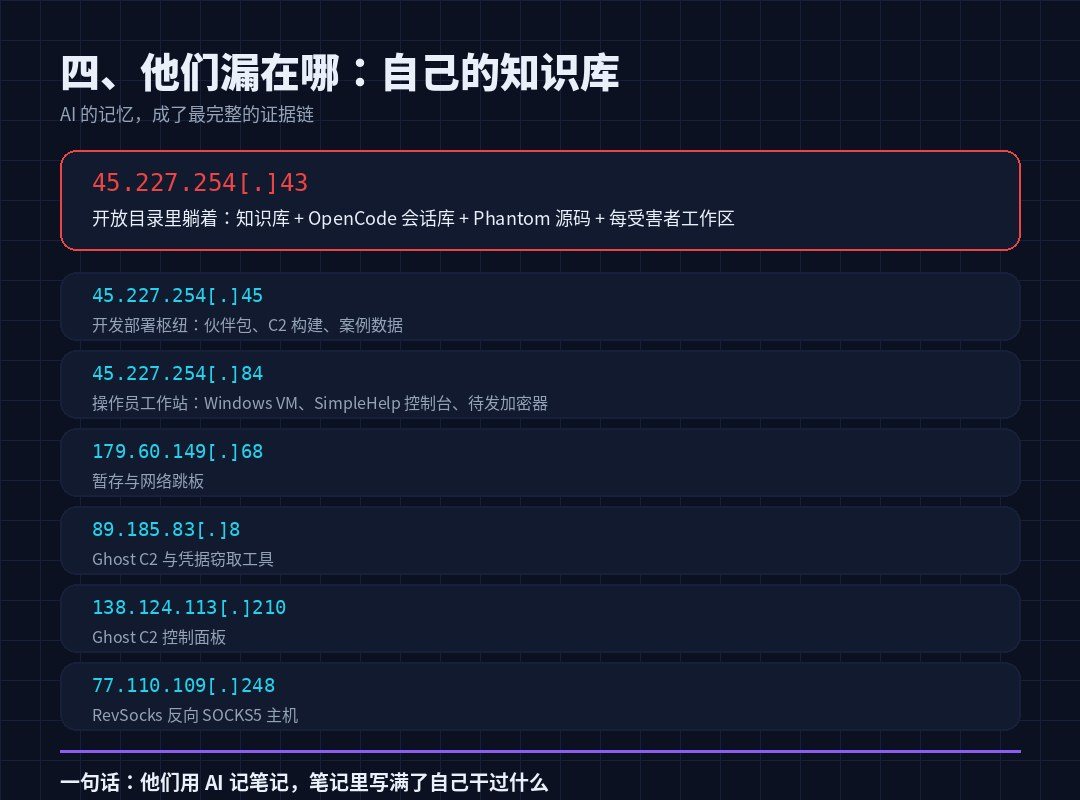
La bonne nouvelle est que la preuve est unique:Pas de l'extérieur, mais de la machine des agresseurs.Fin septembre 2026, un serveur C2 exposé au réseau public. 45.227.254[.]43 La liste des répertoires est ouverte, qui contient la base de connaissances, la base de données de session OpenCode, le code source Phantom et l'espace de travail victime par victime. Après la configuration, les journaux, les épreuves, STRU a touché six autres, sept autres, dont la plupart étaient accrochés à AS267784(Flyserves S.A.)
Les chiffres sont donc en deux catégories, et je vais les marquer dans le texte:
- Vérification: nombre de barres de session, nombre de messages, consommation de compte, nombre de fichiers de cryptage, structure source - ceux-ci sont directement à partir du fichier et ont la plus grande crédibilité.
- L'agresseur l'a signalé.Combien de cibles, combien de mots de passe, combien de maisons ont été envahies - Ce sont les résultats de leur propre base de connaissances.Personne n'a vérifié.C'est la seule chose qu'ils pensent.
ii. Qui est ce gang ? Qu'est-ce qui est officiel ?
La caractérisation de Socradar a été très limitée et les trois niveaux de confiance ont été séparés, ce qui vaut la peine d'être appris :
- Crois-moi.Les hôtes sont des stations actives d'intrusion et de combat.
- C'est important.Membres affiliés de l'INC et des MessieursEnvironnement opérationnel partagéJe ne sais pas.
- Je n'y crois pas.Il existe une alliance formelle entre les deux marques.
Les formes les plus probables sont:Un fournisseur spécialisé dans les outils et l'infrastructure tout en servant plusieurs marques de chantage.
Si ce jugement est vrai, il signifie bien plus qu'un gang devient plus fort.La capacité de Phantom est utilisée comme un service pour circuler dans un environnement de chantage.Et pas les biens personnels d'une certaine famille. Le nombre de personnes qui peuvent le faire augmentera.
Portrait de l'opérateur :Russe, heure de l'événement principal 06:00–14:00 UTCJe ne sais pas. Cette fenêtre correspond à l'heure de Moscou de 21h à 17h, un travailleur normal.
Trois, six lignes d'eau, chacune avec un point humain. Tête
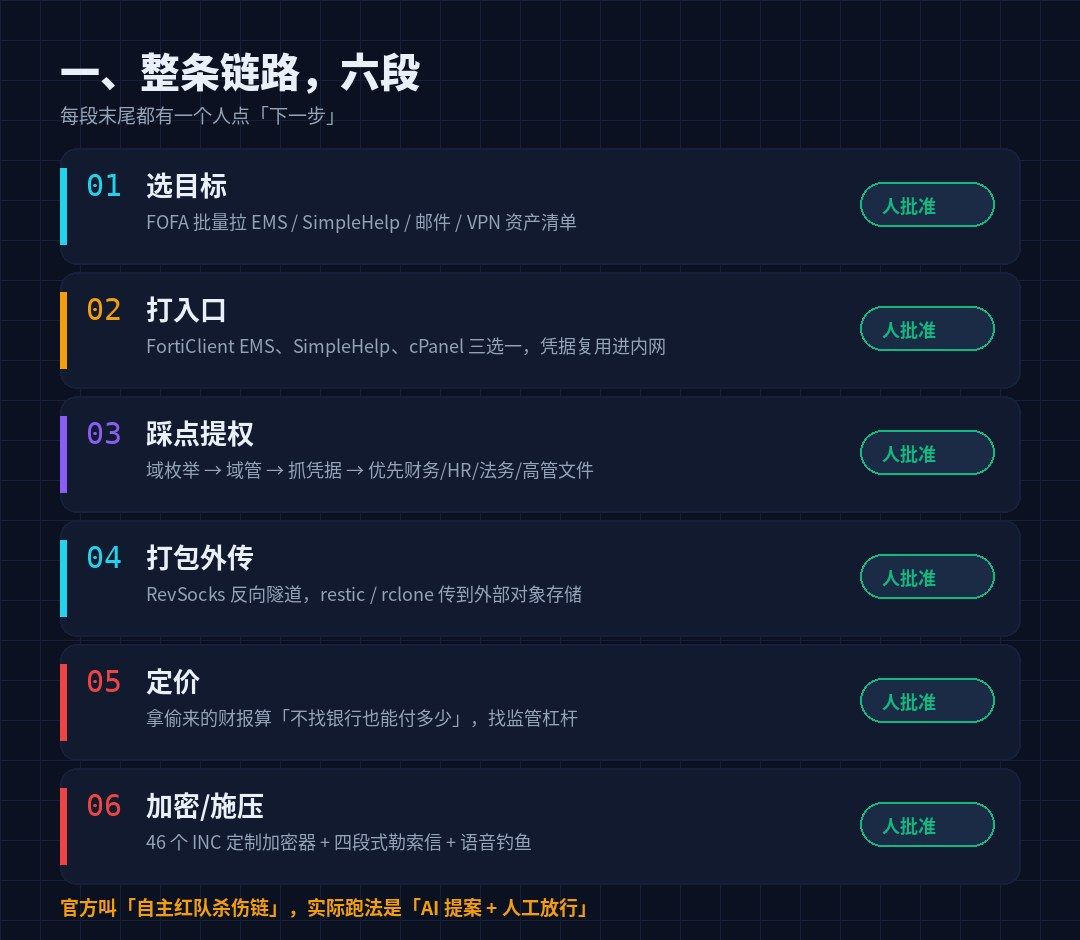
Phantom se décrit comme "Autonomous Red Team Kill Chain Framework", 18 modules de compétences avec pilote automatique et auto-étude anent (disguisé comme composant de mise à jour Windows). Exécuter au terminal open source Ouvrir le code Allez, allez. OuvrirRouter Appelez. anthropic/claude-opus-4.6 et moonshotai/kimi-k3Je ne sais pas.
Mais la vraie façon de courir est six sections, chacune se terminant par une seule personne:
| # | Phase | AI, quoi ? | Que fais-tu ? |
|---|---|---|---|
| 01 | Sélection des cibles | Dessiner EMS/ SimpleHelp/ Mail/ Liste VPN des actifs dans FOFA | Confirmez quel combat, quel ordre. |
| 02 | Appelez l'entrée. | Générer et déboguer les commandes bug-use | Relâchez, décidez quel chemin prendre. |
| 03 | Allez-y. | Nombre de domaines, mandat, priorité des documents | Évaluation des risques, décision de poursuivre |
| 04 | Emballez l'extérieur. | Rédigez le tunnel RevSocks et la commande de transfert Restic/ rcline | Confirmé aucun déclencheur. |
| 05 | Prix | L'argent volé est estimé comme « combien peut être payé sans la banque » et comme un levier réglementaire. | C'est combien ? |
| 06 | Chiffrement/pression | Générer une configuration de chiffrement personnalisée, des lettres de chantage, des scripts de pêche vocale | J'ai décidé de ne pas le faire. |
Le terme officiel "autonome" est un terme marketing. Les mots exacts de SocRadar sont : C'est la première fois que je peux te parler.- Exécution AI, approbation manuelle.
CSA m'a donné une lecture que je pensais être en place: "La porte artificielle a trois avantages pour l'opérateur:
- Économies.Les modèles créent des preuves, exagèrent la découverte (Anthropique a allumé le problème dans GTG-1002), et on peut distinguer et éviter de brûler une entrée.
- Contrôle OPSEC.Le véritable réseau de victimes, quand et à quel point il est difficile d'être jugé.
- Déplacer les goulets d'étranglement des modèles vers les gens.On peut regarder quelques lignes en même temps, approuver beaucoup plus vite que d'écrire.
L'expression « approuvé par l'homme » n'est pas interprétée comme « faible ».133 séances, 62 cibles, et ce produit peut être soutenu par une équipe.
Quatre, l'entrée est toujours la même. Il est tard.
C'est la section la moins "AI" de l'ensemble et la section la plus susceptible d'actionner.
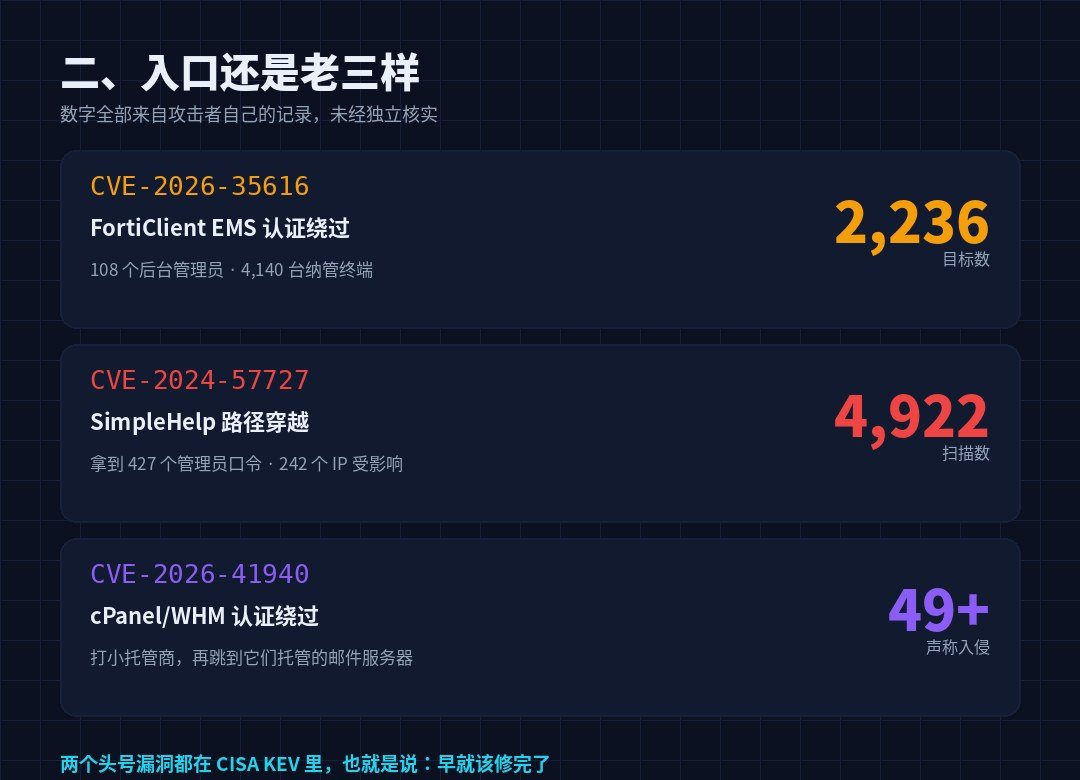
AI a accéléré le processus, maisIl n'a pas ouvert la porte.Je ne sais pas. Les attaquants ont enregistré toutes les entrées en bordure d'Internet (les chiffres suivants sont auto-déclarés):
| CVE | Produits | Résultats des dossiers des agresseurs |
|---|---|---|
| CVE-2026-3516 | Authentification Fortinet FortiClitEMS contournée | 2 236 objectifs 108 comptes d ' administrateur 4 140 Terminal de tension |
| CVE-2024-57727 | SimpleAide RMM Path Crossing | Il a balayé 4922 . Obtenu 427 mots de passe administrateur 242 IPs affectés |
| CVE-2026-41940 | cParamètre d ' authentification du panneau/du WHM | Invasion présumée de plus de 49 gardiens de petites maisons |
| CVE-2026-15409 | Sonicwall SMA1000 | Nous avons une liste de cibles, non confirmée. |
Aucun de ces premiers trous n'est nouveau.Fortinet a signalé en avril 2026 que le CVE-2026-35616 avait été utilisé sur le terrain, la CISA l'a ajouté à KEV le 6 avril; SimpleHelp, le trou dans lequel la CISA avait annoncé en juin 2025 qu'un gang de chantage le prenait pour un client en aval.
Traduction:Ces portes sont ouvertes parce que personne ne les ferme.
Le mouvement après l'entrée est également de routine: le nombre de domaines se réfère au tube de domaine, saisit les preuves, priorise le fichier financier/HR/juridique/ exécutif, le sort dans le tunnel SOCKS en sens inverse.
La réutilisation est l'amplificateur maximal.Il y a un cas dans le rapport:Un mot de passe réutilisé avec VPN, serveur, RMM, sauvegarde et plate-forme de contrôle de sécurité ouverte.
Le contournement de la défense est par BYOVD : un tueur de guérisseur/Seqrite rapide qui a abusé de Zemana. zam64.sysJe ne sais pas. Le journal de bord de l'agresseur montre qu'il y a un bon ou un mauvais effet sur un EDR au niveau de l'entreprise -- c'est réel, ce qui signifie qu'EDR n'est pas du papier, mais ce n'est pas tout.
Cinq, combien d'argent est dépensé, combien ça va coûter ?
Cette partie est la partie la plus évidente de « l'implication d'AI dans le jugement des affaires ».
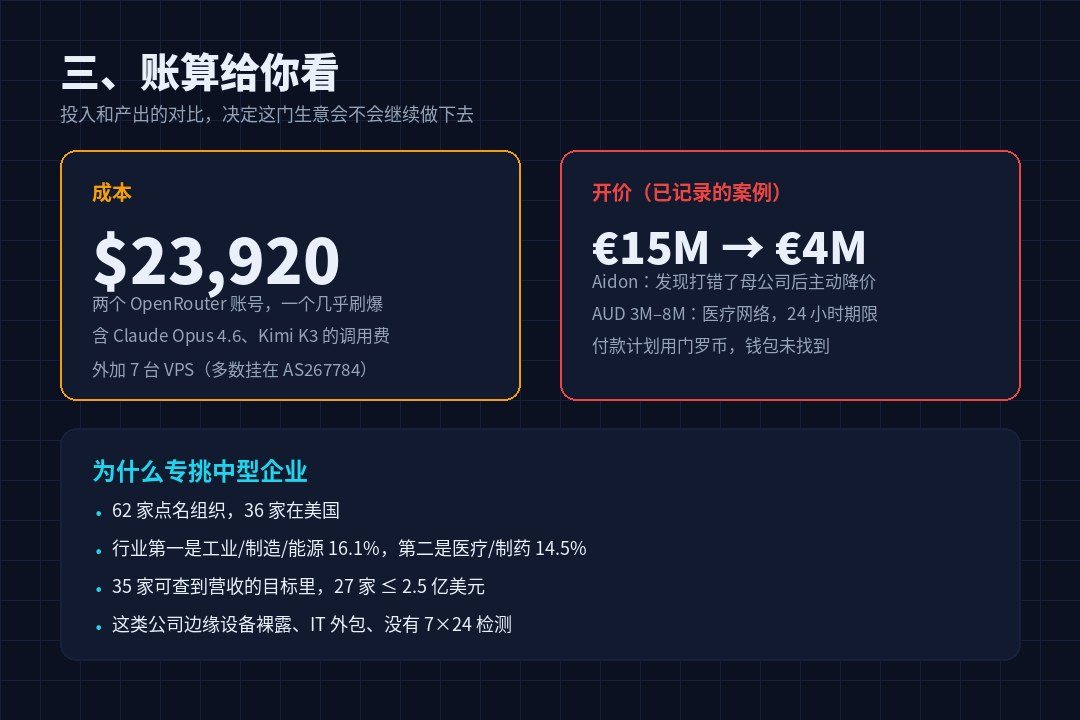
Fin de coût :Deux paiements OpenRouter comptes, dont l'un a coûté 23.920 $ et presque vu après. Bas(Requis en temps réel le 5 octobre 2026). Plus sept VPS. C'est ça.
Fin de tarification, IA faisant pire que de rédiger le code:Prenez les données financières volées et estimez combien l'entreprise peut payer si elle ne choque pas les banques et l'assurance., puis trouver le levier réglementaire (données sur les clients, obligations de conformité) comme levier.
Plusieurs cas ont été documentés :
- Aiden.: 15 millions d'euros auxquels l'opérateur est tombé à 4 millions d'euros / 2,5 millions d'euros lorsqu'il a découvert la mauvaise société mère.
- Leo Schachter Diamants: Message de pression en quatre parties, signé Les Messieurs, avec un script de pêche vocale.
- Verre Trulit et aluminium: A fait une fausse station
trulitesupport[.]comLa « notification d'incident de sécurité » est envoyée directement au client de la victime, liée à la page de fuite. - Un réseau médical.24 heures, 3 à 8 millions d'AUD.
Le rythme de la pression est fixé : seul le message au patron ou à l'exécutif,Pas de citation.; puis la pêche vocale ; puis les clients et les partenaires ; puis la supervision ; enfin la divulgation. Durée 24-72 heures. Les plans de paiement sont en Menrocoin, maisPas de portefeuille, pas de relevés de paiement., le résultat final est inconnu.
Ce que signifie cette section pour la défense :Vos finances, vos listes de clients, vos obligations de conformité font partie de l'attaque.Ils décident du montant de leur offre et si vous paierez.
VI. 62 VICTIMES NON QUANTIFIQUES
STRU a divisé les 62 organisations nommées en cinq groupes par profondeur de pénétration :
| Fente | Profondeur | Numéro |
|---|---|---|
| L1 | Seulement reconnaissance. | 12 |
| L2 | Prends pied. | 28 |
| L3 | Niveau local perdu | 14 |
| L4 | Entrée du chiffrement ou de l'extorsion | 4 |
| L5 | Il est publiquement accroché sur le site de la fuite. | 4 |
Géographiquement, 36 ménages aux États-Unis. L'industrie d'abord.Industrie/industrie/énergie 16,1%Deuxièmement,Médical/pharmaceutique 14,5%Je ne sais pas.
Le plus révélateur est la répartition des revenus :Sur les 35 ménages ayant accès à l'objectif, 27 ont 250 millions de dollars.
C'est un portrait d'entreprise typique de taille moyenne.L'équipement marginalisé est nu sur le réseau public, l'informatique est externalisée au MSP, n'a pas une capacité de test de 7x24, mais a de l'argent sur les livres.Et grâce à la ligne MSP, une petite entreprise peut être connectée.
Oui. Comment ils ont été extraits: la mémoire de l'IA
Cette section est la partie la plus ironique et la plus précieuse de mon point de vue sur l'ensemble du rapport.
Ça va marcher.Base de connaissances durableLa mémoire à long terme de l'IA se souvient des progrès de chaque victime, des preuves volées, du plan pour la prochaine étape. Tous les trois sont sur le serveur.
Et c'est pour ça qu'il a tourné :Base de connaissances + journal de session = un modus operandi complet.Il a un code source, des documents à l'appui, des captures d'écran (y compris l'écran SimpleHelp pris par l'opérateur sur la machine de la victime), des enregistrements de chat interne (Rocket. Chat) et une discussion sur "Moscou 6 heures demain?"), et 46 dispositifs de chiffrement spécifiques aux victimes.
46 dispositifs de cryptage ont couvert six victimes, Windows et Linux, chacun avec une clé séparée et l'identification de la victime. Trois d'entre eux, emballés le 30 septembre, étaient prêts pour le lancement le 1er octobre.
Les détails techniques du périphérique de chiffrement méritent d'être rappelés: la sauvegarde, la base de données, le processus de service est arrêté;Appel de suppression copie avec lecteur direct, ne pas aller vssadmin;ajouter .INC suffixe; lancer un INC-README.txt Pointez vers Tor Chat Portal.
Il y a aussi des preuves d'un paquet interne. smilefacesec@gmail.comRecoupez-le avec le compte BlackForums. sm4l1st123Je ne sais pas.Même personne, multiplateforme, même identité.
Ils ont écrit à leurs partenaires. README_PARTNER.mdLe mot publicitaire est "35 serveurs MCP, 55+ outils, 9K+CVE PoC".Voici la description du produit de SaaS.
VIII. Listes de défenses pouvant être directement copiées
Le rapport contient un certain nombre de recommandations, et je les réordonne comme « pouvons-nous le faire aujourd'hui? »
Aujourd'hui: Vérifiez si ces quatre sont exposés au web public.
- FortiCliantEMS- Surtout en coulisses.
sysadminJe ne sais pas.fct_svc_*Je ne sais pas.ems_monitor_*De tels comptes inattendus hautement prioritaires ; vérifiez si VPN connecte des scripts et des fichiers de configuration ont été modifiés. - SimpleHerp / MeshCentral / N-central Ce type de RMM - compte, patchs, limite qui l'utilise.
- cPanel/WHM- surtout le syndic et ses clients.
- Sonicwall SMA1000— CVE-2026-15409 a été inclus dans la liste des objectifs.
L'interface de gestion est accessible en ligne.Ça ne veut pas dire nettoyer le terrain.Les attaquants qui sont déjà à l'intérieur ne partiront pas pour des correctifs et devront faire un contrôle séparé.
Cette semaine : Break the "One Password"
- VPN, RMM, sauvegarde, virtualisation, console de sécurité, numéro de compte séparé + MFA, pas de réutilisation.
- Gérer les listes blanches IP face à face, limitées.
- Haut, LAPS et gMSA en tant que couche d'administrateur (Niveau 0/1/2).
- La même exigence a été faite pour que MSP écrive dans le contrat - la réutilisation du client de MSP était ce qui s'était passé.
Test: Vérifiez par comportement et rythme, pas seulement un point. Police
Les actes suivants sont mentionnés dans le rapport et peuvent être portés directement aux règles:
Office 进程拉起 PowerShell / curl / certutil
非域控主机发起复制请求(DCSync 特征)
卷影副本里的 ntds.dit 被读取
RC4 Kerberos 服务票据异常增多
restic / rclone 向外部对象存储批量传输
非安装器进程出现 Restart Manager 会话
zam64.sys(Zemana 驱动)加载 + Quick Heal/Seqrite 服务被停
Il y a deux CIO spécifiques : les missions prévues. Prénom RealtekAudioSvcRetourne dans le domaine. iquickline[.]comJe ne sais pas. Paragraphe IP 45.227.254.xJe ne sais pas.77.110.109.248Je ne sais pas.
- Non, non, non, non.
La sauvegarde inversée ou l'isolement hors ligne, la virtualisation de l'ordinateur central et du serveur de documents de base sont séparés du segment utilisateur.La première chose à propos du cryptage est d'arrêter les services de sauvegarde et de supprimer les copies.C'est un objectif de conception, pas un effet secondaire.
Si vous le faites vous-même, Agent,
Cette architecture...Open Source Agent Harness + serveur d'outils MCP + base de connaissances durable + modèle d'alignement- C'est exactement la même structure que le déploiement d'agent décent dans votre entreprise.
Le système de gouvernance est donc aussi une défense :Les journaux de session doivent être conservés, les outils doivent être appelés à être autorisés et l'identité des intermédiaires doit être tracée.
Il y a aussi un fabricant de modèles et un polymère : lorsque la demande est emballée comme « Authorized Red Team Society », la demande est faite au fabricant de modèles et au polymère.L'absence d'une déclaration d'autorisation pour valider le contexte devrait être considérée comme un risque plutôt qu'un signal de confiance.Lorsque les attaquants ont été rejetés, ce n'était pas un modèle ouvert.Reformulation- Changez le modèle pour continuer à demander.
IX. Trois dernières phrases
Première phrase:Le chantage automatique complet n'est pas encore arrivé, mais une équipe « un par un » est arrivée.Ne pas utiliser "AI ne peut pas le faire" comme un confort. Il vaut la peine de ne pas remplacer les gens, il transforme les gens en goulots d'étranglement -- les goulets d'étranglement peuvent être amplifiés.
Deuxième phrase:L'IA a accéléré l'attaque, mais pas facilité.Les points d'entrée pour les 62 cibles, tous ces vieux trous dans KEV. Ce n'est pas le modèle qui devrait vraiment être inquiet, c'est votre EMS.
Troisième phrase:La structure des coûts de cette entreprise a changé.24 000 factures API, plus 7 VPS, supporteront 133 sessions. Lorsque l'apport est réduit à ce niveau, l'hypothèse de «pas assez gras pour que personne ne combatte» s'en va - 250 millions de dollars des entreprises de taille moyenne sont dans la gamme.
Ils ont été vendus par leur propre mémoire d'IA. Il rappelle à tous ceux qui font Agent que la base de connaissances est un atout et une preuve.
La dernière phrase reste pour ceux qui travaillent pour la sécurité : le rapport n'a qu'une source et la validation indépendante n'a pas encore eu lieu.Les conclusions peuvent attendre.