
Phantom sử dụng tống tiền như một dòng nước, nhưng phải có nhân viên ở mỗi bước chân. Đầu
Trước hết, nó được gọi là: Bóng ma Có thứ gì đó tồn tại, và nó thực sự xâm nhập vào đời thực, nhưng...Không phải AI. Tất cả là tự động.Tôi không biết.
Hình dạng thật của nó là:Al phụ trách đề xuất và người phụ trách gật đầu.Mỗi bước di chuyển đòi hỏi phải có sự chấp thuận của người điều hành để đi xuống — từ này là “hãy phối hợp mọi hành động với tôi.
Ngược lại, đây là nơi xứng đáng nhất cho bài này. Bởi vì Auto nghe có vẻ đáng sợ nhưng xa, mỗi bước đi nghe an toàn nhưng gần.Một người với một đống AI có thể hoàn thành công việc của một đội cũ.
Ba con số cần nhớ:8,257 tin nhắn / 133 phiên họp / Al thanh toán $23.920Tôi không biết. 24 ngàn đô, 62 tổ chức.

Thứ nhất, sự đáng tin cậy của nguồn tài liệu được xác định rõ ràng.
Chỉ có một nguồn cho bài này:Nhóm nghiên cứu đe dọa SOCradar (STRU)Xuất bản ngày 20 tháng 10 năm 2026, cập nhật ngày 23 tháng 10. Ngày 24 tháng 10 năm Claude Security Liên minh đã phân tích, nhưng nó viết rõ ràng:Hầu hết các chi tiết công cộng quay trở lại SOC Radar, một phân tích mà hiện nay chưa được xác nhận độc lập bởi một nhóm nghiên cứu thứ hai, các nhà sản xuất mô hình hoặc các cơ quan chính phủ.
Điều này quan trọng vì nó quyết định cách bạn sử dụng tất cả các con số đằng sau.
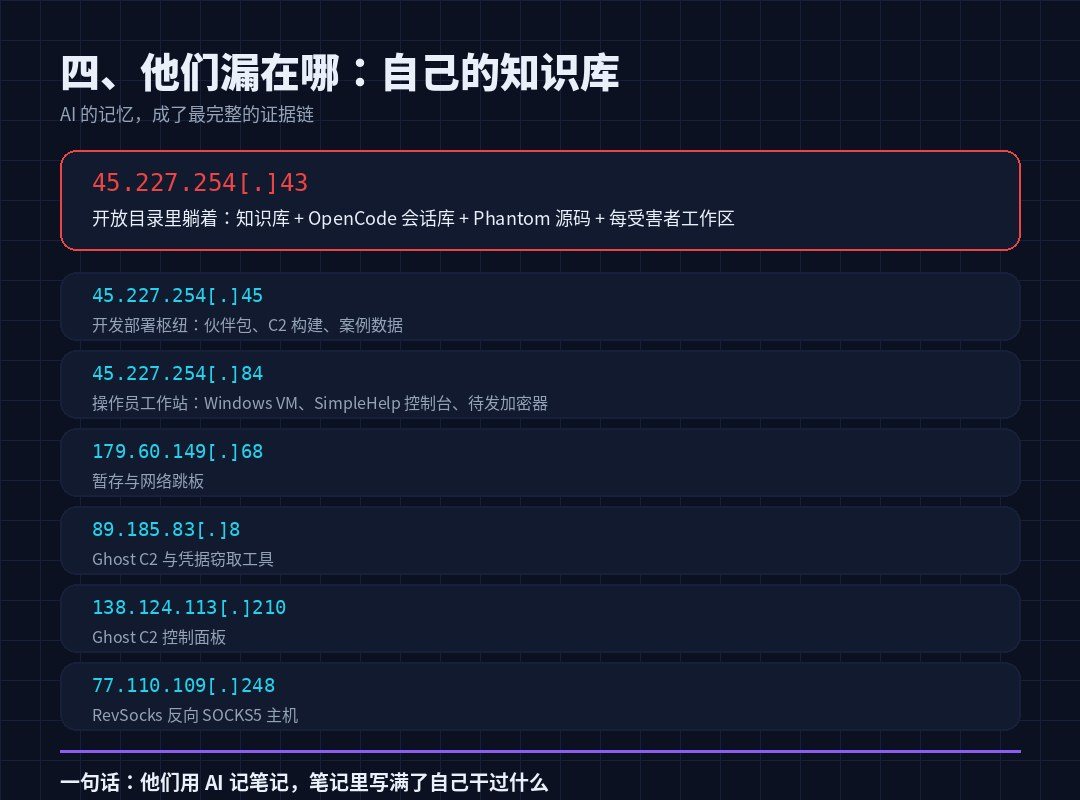
Tin mừng là bằng chứng rất đặc biệt:Không phải từ bên ngoài, mà từ máy của chính bọn tấn công.Vào cuối tháng 9, năm 2026, một máy chủ C2 tiếp xúc với mạng lưới công cộng. 45.227.254[.]43 Danh sách các thư mục đã được mở, bao gồm các cơ sở tri thức, cơ sở dữ liệu phiên chạy OpenCode, mã nguồn Phantom và không gian làm việc của nạn nhân. Sau cấu hình, bản ghi, bằng chứng, SISU chạm vào sáu nữa, bảy nữa, hầu hết đã được treo lên AS267784(Fly phục vụ S.A.)
Vì vậy, các con số là trong hai loại, và tôi sẽ đánh dấu chúng trong văn bản:
- Xác thực: số thanh phiên chạy, số thông điệp, số lượng tài khoản tiêu thụ, số tập tin mã hóa, cấu trúc mã nguồn - đây là trực tiếp từ tập tin và đáng tin cậy nhất.
- Kẻ tấn công đã báo cáo.Bao nhiêu mục tiêu, bao nhiêu mật khẩu, bao nhiêu ngôi nhà đã bị xâm nhập - đây là kết quả của kiến thức của chính họ.Không ai kiểm tra.Đó là điều duy nhất họ nghĩ.
Tôi. Băng này là ai? Chính thức là gì?
Tính cách của Socradar rất hạn chế và ba mức độ tự tin được tách biệt, đáng để học:
- Tin tôi đi.Các chủ thể là các trạm phát triển và chiến đấu.
- Chuyện lớn đấy.Các thành viên của IEC và các quý ôngMôi trường hoạt động chia sẻTôi không biết.
- Không thể tin được.Có một liên minh chính thức giữa hai thương hiệu.
Rất có thể là:Một nhà cung cấp chuyên về công cụ và cơ sở hạ tầng trong khi phục vụ nhiều hãng tống tiền.
Nếu sự phán xét này là đúng, nó có nghĩa nhiều hơn là "một băng nhóm mạnh mẽ hơn"Khả năng của Phantom đang được sử dụng như một dịch vụ lưu thông trong một môi trường tống tiền.Và không phải tài sản cá nhân của một gia đình nào đó. Số người làm được việc này sẽ gia tăng.
Chân dung tổng hợp:Nga, thời gian sự kiện chính 06:00–14:00 UTCTôi không biết. Cửa sổ này tương ứng với thời gian ở Moscow từ 9 giờ tối đến 17 giờ chiều, một người bình thường.
Ba, sáu đường nước, mỗi đường có một điểm. Đầu
Phantom mô tả bản thân là "Một nhóm đỏ tự động giết khung xích", 18 mô-đun kỹ năng với tính tự động và tự học (tự phát hiện là thành phần Windows update). Chạy ở trạm cuối mã nguồn mở OpenCode Đi nào. OpenRouter Gọi đi. anthropic/claude-opus-4.6 và moonshotai/kimi-k3Tôi không biết.
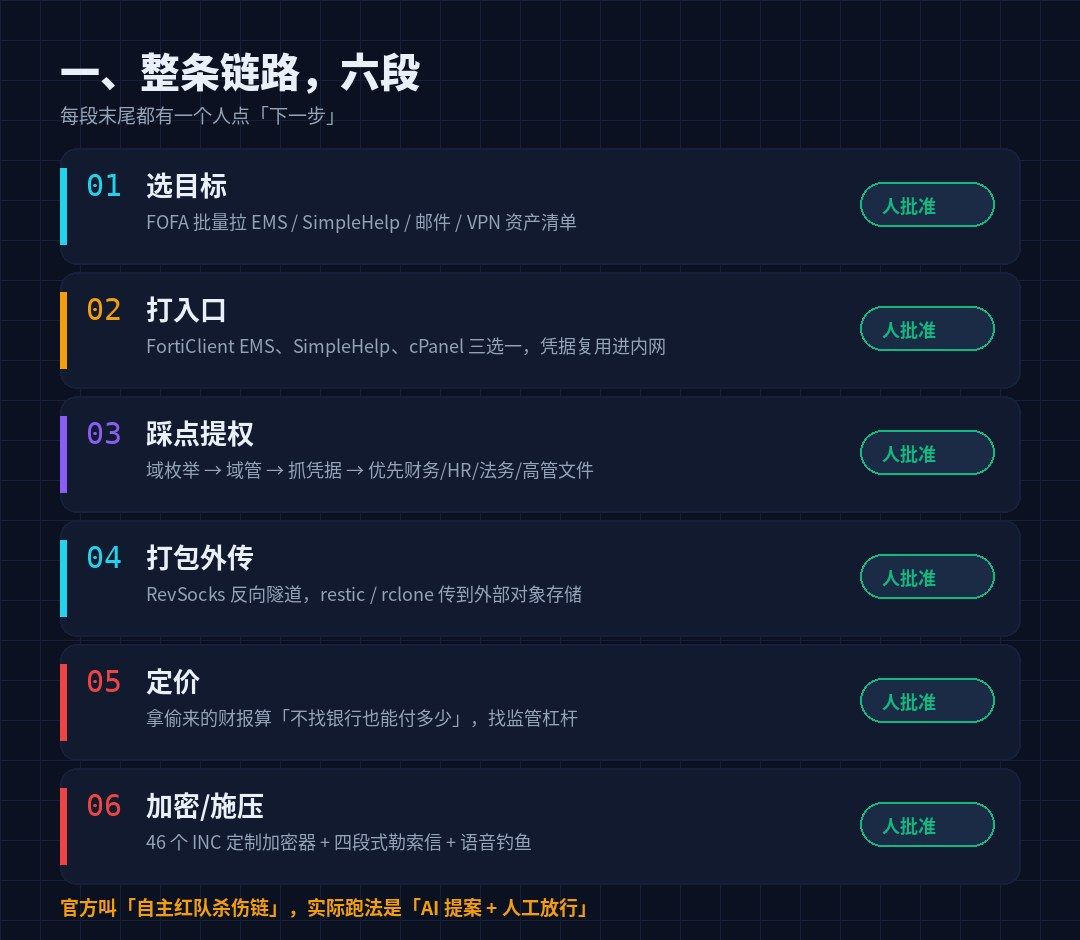
Nhưng cách thực sự để chạy là sáu phần, mỗi phần kết thúc với một người:
| # | Pha | Al, gì cơ? | Anh làm gì vậy? |
|---|---|---|---|
| 01 | Chọn mục tiêu | Vẽ danh sách tài sản EMS/ Đơn giản | Xác nhận trận đấu nào, lệnh nào. |
| 02 | Gọi lối vào. | Tạo ra và gỡ lỗi lệnh dùng lỗi | Thả người ra, quyết định đi đường nào. |
| 03 | Nhấn ga đi. | Số đếm miền, bảo đảm, ưu tiên tài liệu | Đánh giá rủi ro, quyết định tiếp tục |
| 04 | Đóng gói bên ngoài. | Ghi lệnh truyền tin RevSocks | Xác nhận không có cò súng. |
| 05 | Chạy | Số tiền bị đánh cắp được ước tính là "có thể trả bao nhiêu nếu không có ngân hàng" và như một đòn bẩy theo quy định. | Bao nhiêu? |
| 06 | Name | Tạo ra cấu hình mã hóa tự chọn, thư tống tiền, văn lệnh câu cá bằng giọng nói | Tôi đã quyết định không làm thế. |
Chính thức "tự do" là một thuật ngữ tiếp thị. Chính xác lời của SocRadar là: Đây là lần đầu tiên tôi có thể nói chuyện với anh.- Thực hiện AI, chấp thuận thủ công.
CSA đã cho tôi một bài đọc mà tôi nghĩ là đã có: "Cái cổng nhân tạo có ba lợi thế cho người điều hành:
- Chi phí tiết kiệm.Những mô hình tạo ra bằng chứng, phát hiện phóng đại (Antropic thắp sáng vấn đề trong GTG-1002), và một người có thể chọn ra và tránh đốt cháy một lối vào.
- Control OPSEC.Mạng lưới nạn nhân thực sự, đánh giá khi nào và khó như thế nào.
- Di chuyển cổ chai từ người mẫu sang người.Người ta có thể nhìn chằm chằm vào vài dòng cùng một lúc, tán thành nhanh hơn là viết.
"Con người được chấp nhận" không được gọi là "xâm tính."133 phiên điều trị, 62 mục tiêu, và kết quả này có thể được duy trì bởi một đội.
Bốn, lối vào vẫn như cũ. Đã quá lâu rồi.
Đây là phần ít nhất của toàn bộ phần "AI" và phần hoạt động nhất.
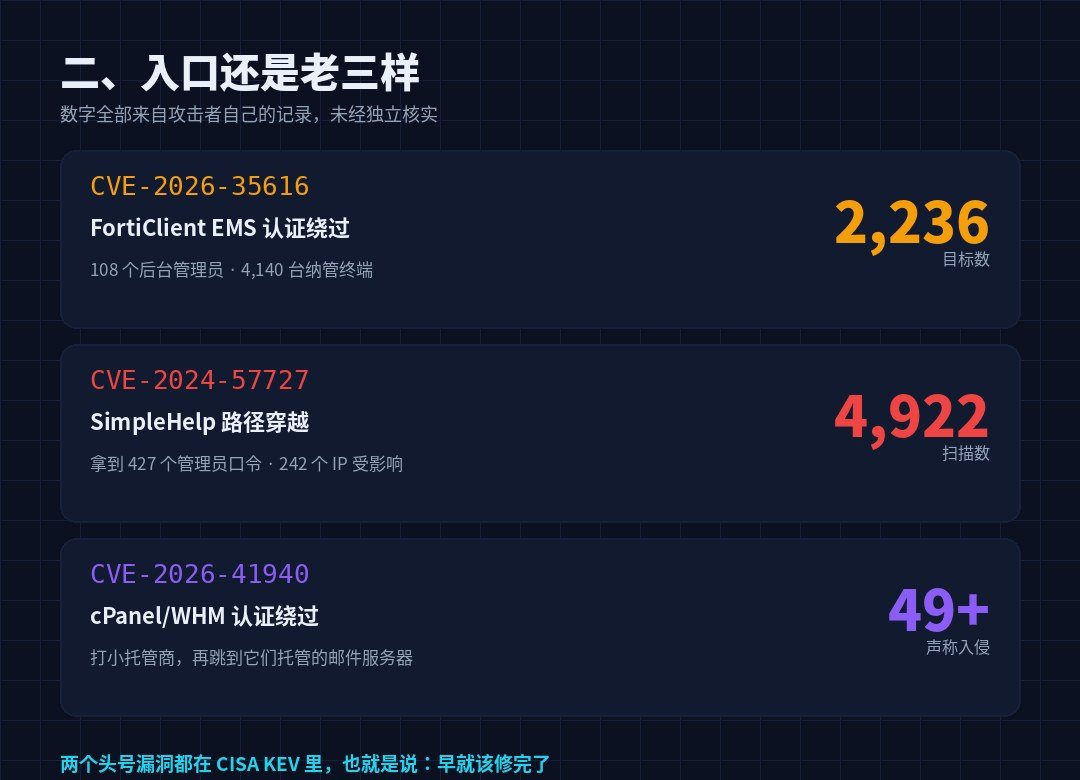
AI đẩy nhanh quá trình, nhưngNó không mở cửa.Tôi không biết. Những kẻ tấn công ghi lại tất cả các lối vào trên Internet (những con số sau đây được tự báo:
| CVE | Sản phẩm | Kết quả từ hồ sơ kẻ tấn công |
|---|---|---|
| CVE-26-3516 | Comment | 2,236 mục tiêu . 108 tài khoản quản trị . 4.140 Cửa sổ dòng lệnh |
| CVE-24-57727 | Trợ giúp Đơn giản | Đã quét 4.922. Name |
| CVE-26-41940 | cPelel/WHM vượt qua | Bị cáo buộc xâm phạm 49+ dịch vụ bảo trì nhà nhỏ |
| CVE-26-15409 | Tường Tây Ban Nha | Chúng tôi có danh sách mục tiêu, chưa xác nhận. |
Không có cái lỗ nào là mới cả.Fortinet tường thuật vào tháng 4 năm 2026 rằng CVE-26-35616 đã được sử dụng trên chiến trường, CISA thêm nó vào KEV vào ngày 6 tháng 4; Sự trợ giúp đơn giản, lỗ hổng mà CISA đã ban hành thông báo vào tháng 6 năm 2025 rằng một băng tống tiền đã lấy nó cho một khách hàng ở phía dưới.
Dịch:Cửa mở vì không ai đóng.
Phong trào sau khi nhập cũng là thường lệ: số lượng miền đề cập đến ống dẫn miền, lấy bằng chứng, ưu tiên tài chính/HR/đường dẫn/đường dẫn hành chính, kéo nó ra thông qua đường hầm SOCKS đảo ngược.
Dùng lại là bộ khuếch đại tối đa.Có một vụ án trong báo cáo:Một mật khẩu được dùng lại với phần mềm VPN, máy chủ, RMM, hỗ trợ và điều khiển bảo mật đã mở.
Một kẻ giết người nhanh Heal/Seqite đã lạm dụng Zemana. zam64.sysTôi không biết. Bản ghi chép của kẻ tấn công cho thấy có một ảnh hưởng tốt hay xấu đến cấp độ EDR của công ty -- điều này là thật, điều đó có nghĩa rằng EDR không phải là giấy, nhưng không phải tất cả.
Năm, người ta tiêu bao nhiêu tiền, giá bao nhiêu?
Phần này là phần rõ ràng nhất của "AI tham gia vào phán quyết kinh doanh."
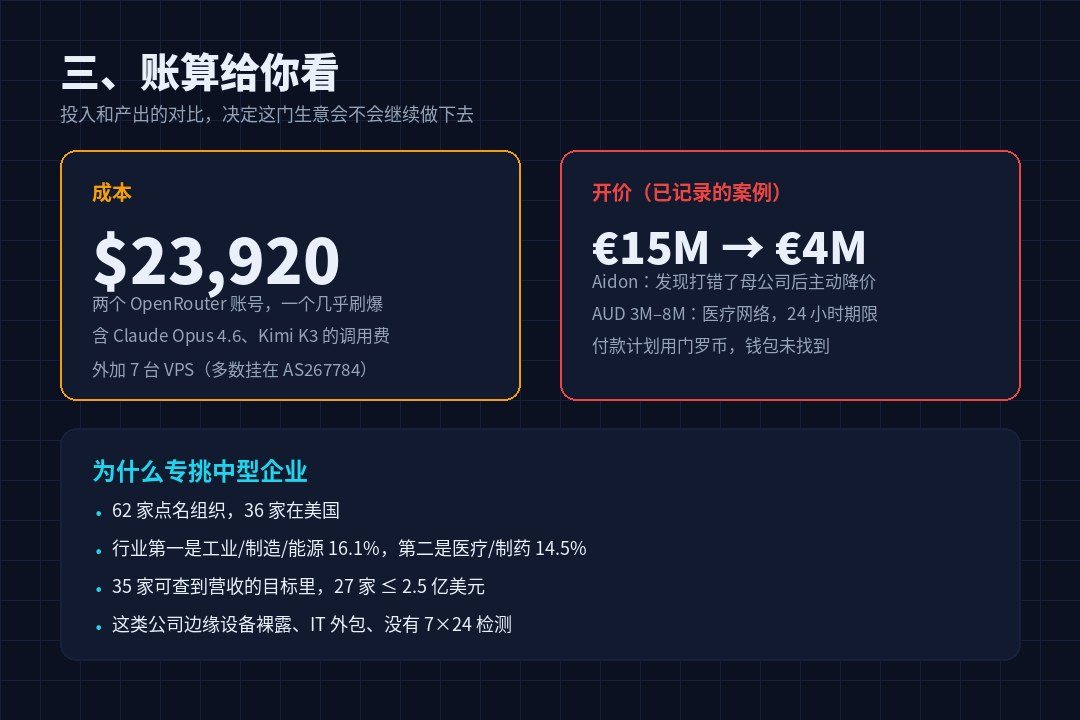
Giá cả:Hai tài khoản OpenRouter, một trong số đó trị giá 2,920 đô la và gần như thấy nó sau đó. Dưới(Xin đáp ứng đúng giờ vào ngày 5 tháng 10 năm 2026). Cộng với 7 VPS. Đúng rồi.
Kết thúc đi lại, AI làm việc tệ hơn là viết mã:Lấy dữ liệu tài chính bị đánh cắp và ước tính công ty có thể trả bao nhiêu nếu nó không gây sốc ngân hàng và bảo hiểm.thì hãy tìm đòn bẩy điều khiển (dữ liệu quen thuộc, nghĩa vụ tuân thủ) như đòn bẩy.
Một số trường hợp đã được ghi lại:
- Trợ giúp.Khoảng 15 triệu đô la mà người điều hành đã giảm xuống còn 4 triệu đô la.5 triệu đô la khi phát hiện sai công ty cha mẹ.
- NameThư áp suất 4 phần, ký các quý ông, với kịch bản câu cá bằng giọng nói.
- Trulit Glass & Alominum: Làm một trạm giả
trulitesupport[.]com"Sự thông báo mật vụ" được gửi trực tiếp đến khách hàng của nạn nhân, liên quan đến trang rò rỉ. - Một mạng lưới y tế.24 giờ, nghe 3 triệu đến 8 triệu.
Giai điệu của áp lực cố định: chỉ có thư gửi cho sếp hoặc giám đốc điều hành,Không trích dẫn.; rồi bắt cá bằng giọng nói; rồi khách hàng và cộng sự; sau đó giám sát; cuối cùng tiết lộ. Thời gian 2472 giờ. Kế hoạch thanh toán nằm trong Menrocoin, nhưngKhông ví, không hồ sơ thanh toán.Kết quả cuối cùng không rõ.
Điều này có nghĩa gì đối với biện hộ:Tài chính, danh sách khách hàng, nghĩa vụ của anh là một phần của cuộc tấn công.Họ quyết định trả bao nhiêu và bạn sẽ trả bao nhiêu.
VI. 62 nạn nhân, không phải thanh tra.
MỘT tổ chức tên 62 nhóm chia thành năm nhóm:
| Khe | Độ sâu | Số |
|---|---|---|
| L1 | Chỉ trinh sát thôi. | 12 |
| L2 | Giữ vị trí. | 28 |
| L3 | Cấp cục bộ bị mất | 14 |
| L4 | Comment | 4 |
| L5 | Nó được công khai treo trên chỗ rò rỉ. | 4 |
Địa lý 36 hộ gia đình ở Hoa Kỳ. Công nghệ trước.Công nghệ/ Nền tảng năng lượng 16.1%Thứ hai,Y khoa/pharmaceuical 14.5%Tôi không biết.
Điều quan trọng nhất là sự phân phối doanh thu:Trong 35 hộ gia đình có thể tiếp cận mục tiêu, có 27 triệu đô la.
Đó là một bức chân dung kinh doanh cỡ trung bình.Thiết bị được lề là khỏa thân trên mạng công cộng, IT được cung cấp bởi MP, không có khả năng kiểm tra 7x24, nhưng có tiền trên sách.Và thông qua đường dây MP, một công ty nhỏ có thể đăng nhập.
Xin chào. Làm thế nào họ đã được chiết xuất: bộ nhớ của AI
Phần này là phần mỉa mai và có giá trị nhất trong quan điểm của tôi về báo cáo nói chung.
Việc này sẽ thành công.Nền tảng kiến thức bền vữngKý ức dài hạn của AI nhớ sự tiến triển của mỗi nạn nhân, bằng chứng bị đánh cắp, kế hoạch cho bước tiếp theo. Cả ba người bọn họ đều ở trên máy chủ.
Và đó là lý do tại sao nó bị lật:Cơ số học tập + bản ghi phiên chạy = một bản chỉnh sửa hoàn chỉnh.Nó có mã nguồn, hỗ trợ tài liệu, ảnh chụp màn hình (bao gồm màn hình Trợ giúp đơn giản được chụp bởi người điều hành máy của nạn nhân), hồ sơ chat nội bộ (Roet. Tán gẫu) và một cuộc thảo luận về "giờ 6 giờ sáng mai" và 46 thiết bị mã hóa nạn nhân cụ thể.
46 thiết bị mã hóa bao gồm 6 nạn nhân, Windows và Linux, mỗi thiết bị có chìa khóa riêng biệt và nhận diện nạn nhân. Ba người trong số họ đóng gói đồ đạc vào ngày 30 tháng 9 và sẵn sàng phóng vào ngày 1 tháng 10.
Chi tiết kỹ thuật của thiết bị mã hóa đáng nhớ: bản sao, cơ sở dữ liệu, quá trình dịch vụ bị dừng;Gọi bản sao xoá với ổ đĩa trực tiếp, không đi vsdmin;add .INC Hậu quả; ném một INC-README.txt Chỉ lối vào cảng Tor Chat.
Cũng có bằng chứng về một gói hàng trong nhà. smilefacesec@gmail.comKiểm tra chéo với tài khoản Black Hallums. sm4l1st123Tôi không biết.Cùng một người, giả mạo, cùng danh tính.
Họ đã viết thư cho cộng sự của họ. README_PARTNER.mdQuảng cáo là "35 máy chủ MCP, 55+ công cụ, 9K+CVE PoC".Đây là mô tả sản phẩm của SaaS.
VIII. Danh sách các phòng thủ có thể được sao chép trực tiếp
Báo cáo có một số đề nghị, và tôi sẽ sắp xếp lại chúng như là "Hôm nay chúng ta có thể làm được không?"
Ngày nay: Hãy kiểm tra xem bốn người này có được tiếp xúc với mạng lưới công cộng không.
- FortiCliantEMS- Nhất là khi có bất kỳ hậu trường nào.
sysadminTôi không biết.fct_svc_*Tôi không biết.ems_monitor_*Như vậy tài khoản ưu tiên cao bất ngờ; kiểm tra nếu VPN kết nối văn lệnh và tập tin cấu hình đã bị thay đổi chưa. - Đơn giảnHerp / MeshCentral / N- giữa Loại RMM - số lượng, đắp vá này, giới hạn những người sử dụng nó.
- cPelel/WHM- Đặc biệt là các ủy viên và khách hàng.
- Tường Tây Ban Nha- CVE-26-15409 đã có trong danh sách các mục tiêu.
Giao diện quản lý có thể truy cập trực tuyến.Đắp vá không có nghĩa là dọn sạch cánh đồng.Những kẻ tấn công đã vào trong sẽ không để lại miếng vá và sẽ phải kiểm tra riêng.
Tuần này: phá vỡ "Một mật khẩu"
- VPN, RMM, sao lưu, ảo hóa, bàn giao tiếp bảo mật, số tài khoản riêng biệt + MFA, không tái sử dụng.
- Quản lý danh sách trắng trực tiếp, hạn chế.
- Lên, LAPS và gMSA là lớp quản trị (Tier 0/1/2).
- Yêu cầu tương tự đã được thực hiện cho CNP để viết vào các hợp đồng - tái sử dụng khách hàng MP là những gì đã xảy ra.
Thử: Kiểm tra hành vi và nhịp điệu, không chỉ một điểm. Cảnh sát
Những hành động sau đây được ghi tên trong báo cáo và có thể được đưa thẳng đến các quy tắc:
Office 进程拉起 PowerShell / curl / certutil
非域控主机发起复制请求(DCSync 特征)
卷影副本里的 ntds.dit 被读取
RC4 Kerberos 服务票据异常增多
restic / rclone 向外部对象存储批量传输
非安装器进程出现 Restart Manager 会话
zam64.sys(Zemana 驱动)加载 + Quick Heal/Seqrite 服务被停
Có hai nhiệm vụ được lên kế hoạch. Tên RealtekAudioSvcQuay lại lãnh địa. iquickline[.]comTôi không biết. Đoạn IP 45.227.254.xTôi không biết.77.110.109.248Tôi không biết.
Không, không, không, không.
@ info/ richĐiều đầu tiên về mã hóa là dừng dịch vụ dự phòng và xóa các bản sao.Đó là mục tiêu thiết kế, không phải tác dụng phụ.
Nếu anh tự làm, đặc vụ,
Kiến trúc này...Trình phục vụ công cụ đa nguồn MởName- Nó chính xác là cấu trúc của một đặc vụ tốt bụng trong công ty của anh.
Vì vậy, hệ thống quản trị cũng là một phòng thủ:Các bản ghi phiên chạy phải được giữ, các công cụ được gọi để được ủy quyền, và danh tính của các trung gian phải được theo dõi.
Cũng có một nhà sản xuất mô hình và chất lỏng: khi yêu cầu được đóng gói như là "Một Hiệp hội Đội Đỏ", yêu cầu được đưa ra cho các nhà sản xuất mô hình và chất lỏng.Việc không có sự cho phép để xác nhận bối cảnh nên được coi là một rủi ro thay vì một tín hiệu tự tin.Khi những kẻ tấn công bị từ chối, nó không phải là một mô hình mở.Từ- Đổi mẫu để tiếp tục hỏi.
IX. Câu cuối
Câu đầu:Sự tống tiền hoàn toàn chưa đến, nhưng một đội "một" đã đến.Đừng dùng "AI can't do it" như một sự an ủi. Nó không đáng để thay thế con người, nó biến con người thành cổ chai -- cổ chai có thể được phóng đại.
Câu thứ hai:Al làm cuộc tấn công nhanh hơn, nhưng không dễ dàng hơn.Các điểm vào của 62 mục tiêu, tất cả những lỗ hổng cũ trong Kov. Nó không phải là mô hình thực sự nên lo lắng, nó là EMS của bạn.
Câu thứ ba:Cấu trúc chi phí của doanh nghiệp này đã thay đổi.2,400 hóa đơn API, cộng với 7 VPS, sẽ hỗ trợ 133 phiên họp. Khi đầu vào giảm xuống mức này, giả định "không đủ béo để không ai có thể chiến đấu" sẽ giảm 250 triệu đô la cho các công ty trung bình.
Chúng được bán bởi trí nhớ của chính AI. Nó nhắc nhở tất cả những ai đang làm đặc vụ rằng kiến thức cơ bản là tài sản và bằng chứng.
Câu cuối cùng còn lại cho những người làm việc cho sự an toàn: Báo cáo này chỉ có một nguồn gốc và một sự xác nhận độc lập chưa xảy ra.Kết luận có thể chờ, đắp vá không đợi.