
AI Scripts, Targets, Prijzen: Phantom gebruikt afpersing als een lijn van water, maar het moet worden bemand bij elke stap. Hoofd
Ten eerste heet het: Phantom Er bestaat iets, en het leidt echte invasies, maar...Het is niet "AI." Het is allemaal automatisch.Ik weet het niet.
Zijn ware vorm is:AI is verantwoordelijk voor het voorstel en de persoon is verantwoordelijk voor de knik.Elke beweging vereist de toestemming van de exploitant om naar beneden te gaan . . Het woord is Coördineer elke actie met mij .
Dit is integendeel de meest waardevolle plaats voor dit artikel. Omdat Full Auto klinkt eng maar ver weg, elke stap klinkt veilig maar dichtbij.Een man met een hoop AI kan het werk van een voormalig team afmaken.
Drie nummers om te onthouden:8,257 berichten / 133 sessies / AI rekeningen $23,920Ik weet het niet. 24.000 dollar, 62 organisaties.

Ten eerste is de geloofwaardigheid van de bron duidelijk gedefinieerd.
Er is maar één bron voor dit artikel:SOCradar Threat Research Team (STRU)Gepubliceerd 20 oktober 2026, bijgewerkt 23th. Op 24 oktober, Claude Security Alliantie maakte een analyse, maar het schreef duidelijk:Bijna alle openbare details gaan terug naar SOC Radar, een analyse die momenteel niet onafhankelijk wordt bevestigd door een tweede onderzoeksteam, modelfabrikanten of overheidsinstellingen.
Dit is belangrijk omdat het bepaalt hoe je alle getallen achter gebruikt.
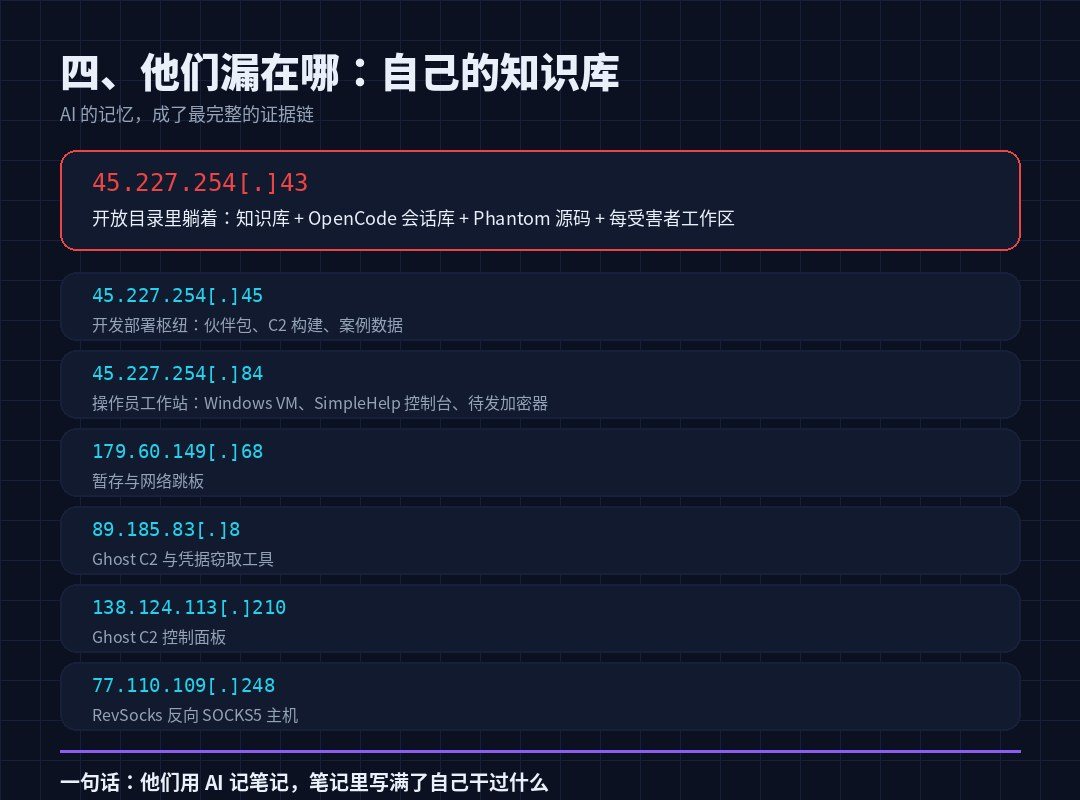
Het goede nieuws is dat het bewijs uniek is:Niet van buitenaf, maar van de machine van de aanvallers.Eind september 2026 werd een C2-server blootgesteld aan het openbare netwerk. 45.227.254[.]43 De lijst van directories is open, die bevat de kennisbasis, OpenCode sessie database, Phantom broncode en slachtoffer-voor-slachtoffer werkruimte. Na de configuratie, logs, bewijzen, STRU raakte zes meer, zeven meer, waarvan de meeste werden opgehangen AS267784(Flyserves S.A.)
Dus de nummers zijn in twee categorieën, en ik zal ze markeren in de tekst:
- Verifieerbaar: aantal sessie bars, aantal berichten, account verbruik, aantal encryptie bestanden, bron structuur - deze zijn rechtstreeks uit het bestand en hebben de hoogste geloofwaardigheid.
- De aanvaller meldde het.Hoeveel doelen, hoeveel wachtwoorden, hoeveel huizen zijn binnengevallen - Dit zijn de resultaten van hun eigen kennisbasis.Niemand heeft het gecontroleerd.Het is het enige wat ze denken.
ii. Wie is die bende? Wat is officieel?
De karakterisering van Socradar was zeer beperkt en de drie vertrouwensniveaus werden gescheiden, wat het leren waard is:
- Vertrouw me.De gastheren zijn actieve indringers en gevechtsstations.
- Het is belangrijk.Gelieerde leden van INC en The GentlemenGedeelde bedrijfsomgevingIk weet het niet.
- Ik geloof het niet.Er is een formele alliantie tussen de twee merken.
De meest waarschijnlijke vormen zijn:Een leverancier gespecialiseerd in tools en infrastructuur, terwijl het bedienen van meerdere chantage merken.
Als dit oordeel waar is, betekent het veel meer dan "een bende wordt sterker" --Phantom's vermogen wordt gebruikt als een dienst om te circuleren in een chantage omgeving.En niet de persoonlijke goederen van een bepaalde familie. Het aantal mensen dat dit kan doen zal toenemen.
Operator portret:Russisch, belangrijkste gebeurtenis tijd 06:00Ik weet het niet. Dit venster komt overeen met de Moskouse tijd van 21:00 tot 17:00, een normale werkende persoon.
Drie, zes waterlijnen, elk met een menselijke plek. Hoofd
Phantom beschrijft zichzelf als "Aautonome Red Team Kill Chain Framework," 18 vaardigheidsmodules met automatische piloot en zelfstudie entent (vermomd als Windows Update component). Uitvoeren bij open bron terminal OpenCode Ga. OpenRouter Meld het. anthropic/claude-opus-4.6 en moonshotai/kimi-k3Ik weet het niet.
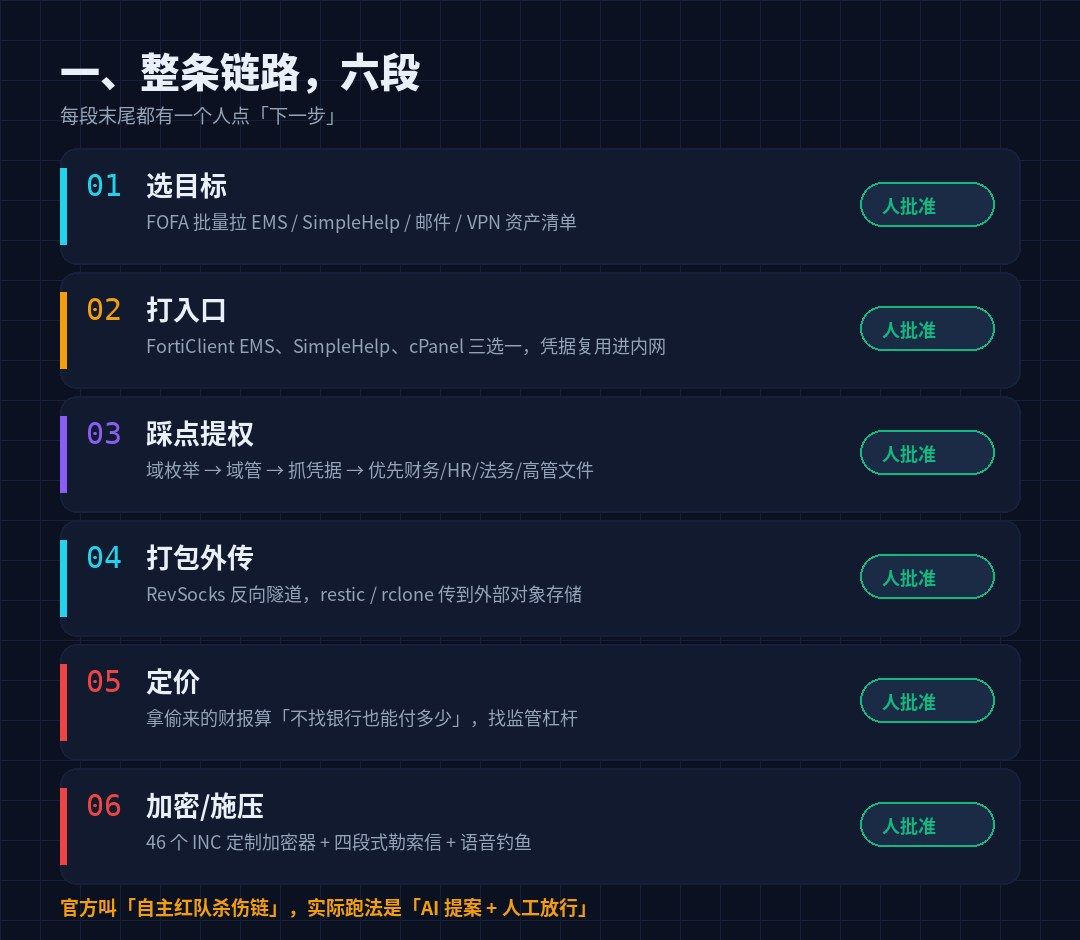
Maar de echte manier om te lopen is zes secties, elk eindigt met één persoon:
| # | Fase | Al, wat? | Wat doe je? |
|---|---|---|---|
| 01 | Doelselectie | Teken EMS / SimpleHelp / Mail / VPN lijst van activa in FOFA | Bevestig welk gevecht, welk bevel. |
| 02 | Bel de ingang. | Opdrachten voor foutgebruik genereren en debuggen | Loslaten, beslissen welk pad te nemen. |
| 03 | Schiet op. | Domeinnummer, bevelschrift, prioriteit van documenten | Risicobeoordeling, besluit om door te gaan |
| 04 | Pak de buitenkant. | RevSocks Tunnel en Restic/rcline Transfer Command schrijven | Bevestigde geen trekker. |
| 05 | Prijzen | Het gestolen geld wordt geschat als "hoeveel kan worden betaald zonder de bank" en als een regelgevend hefboomeffect. | Hoeveel kost het? |
| 06 | Versleuteling/Pressie | Aangepaste encryptieconfiguratie genereren, chantageletters, voice fishing scripts | Ik heb besloten het niet te doen. |
De officiële "autonome" is een marketing term. De exacte woorden van SocRadar zijn: Dit is de eerste keer dat ik met je kan praten.- Al executie, handmatige goedkeuring.
CSA gaf me een lezing die ik dacht was op zijn plaats: "De kunstmatige poort heeft drie voordelen voor de operator:
- Kostenbesparing.Modellen maken bewijs, overdrijven ontdekking (Antroop verlichte het probleem in GTG-1002), en men kan uit te spreken en voorkomen dat het branden van een ingang.
- Control OPSEC.Het echte slachtoffernetwerk, wanneer en hoe moeilijk het is om beoordeeld te worden.
- Knelpunten van modellen naar mensen verplaatsen.Men kan tegelijkertijd naar een paar regels staren, veel sneller goedkeuren dan schrijven.
"Menselijk goedgekeurd" wordt niet gelezen als "langzaam."133 sessies, 62 doelen, en deze output kan worden ondersteund door een team.
Vier, de ingang is nog steeds hetzelfde. Het is al lang geleden.
Dit is het minst "AI" gedeelte van het geheel en het meest actieve gedeelte.
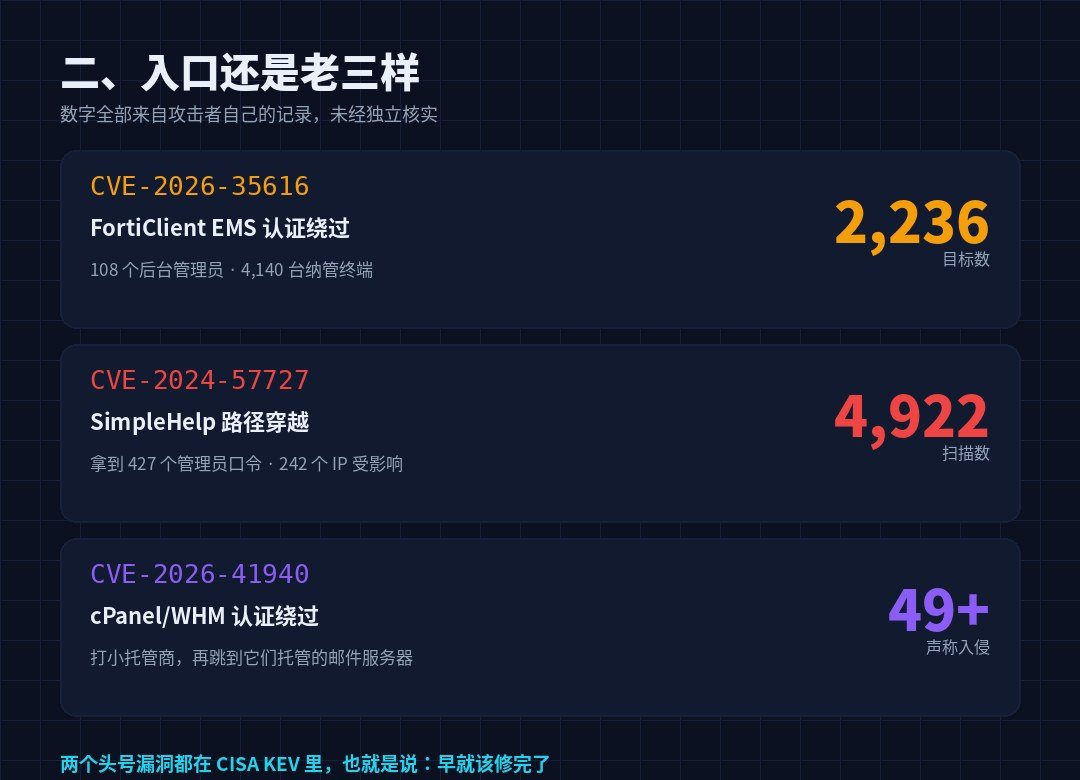
AI versnelde het proces, maarHet deed de deur niet open.Ik weet het niet. De aanvallers registreerden alle ingangen aan de rand van het internet (de volgende figuren worden zelf gemeld):
| CVE | Producten | Resultaten van de aanvallers' records |
|---|---|---|
| CVE-2026-3516 | Fortinet FortiClitEMS-authenticatie omzeild | 2.236 targets . Tenet terminal |
| CVE-2024-57727 | SimpleHelp RMM pad oversteken | Geveegd op 4922. Heb 427 beheerder wachtwoorden 242 IPs beïnvloed |
| CVE-2026-41940 | cPanel/WHM-authenticatie bypass | Vermeende invasie van 49+ kleine huisbewaarders Business |
| CVE-2026-15409 | Sonicwall SMA1000 | We hebben een lijst van doelwitten, niet bevestigd. |
Geen van deze eerste gaten is nieuw.Fortinet rapporteerde in april 2026 dat CVE-2026-35616 was gebruikt in het veld, CISA toegevoegd aan KEV op 6 april; SimpleHelp, het gat waarin CISA een aankondiging had uitgegeven in juni 2025 dat een chantage bende was het nemen voor een cliënt stroomafwaarts.
Vertaling:Deze deuren zijn open omdat niemand ze sluit.
De beweging na het invoeren is ook routine: het domeinnummer verwijst naar de domeinbuis, pakt het bewijsmateriaal, geeft prioriteit aan het financieel/HR/legal/executive bestand, trekt het uit via de SOCKS tunnel in omgekeerde.
Hergebruik is de maximale versterker.Er is een geval in het verslag:Een hergebruikt wachtwoord met VPN, server, RMM, back-up en security control platform geopend.
De verdediging wordt omzeild door BYOVD: een Quick Heal/Seqriet moordenaar die Zemana misbruikte. zam64.sysIk weet het niet. Het eigen logboek van de aanvaller laat zien dat er een goed of slecht effect is op een bedrijfsniveau EDR -- dit is echt, wat betekent dat EDR geen papier is, maar het is niet alles.
Vijf, hoeveel geld wordt er uitgegeven, hoeveel gaat het kosten?
Dit deel is het meest voor de hand liggende deel van "AI's betrokkenheid bij het zakelijke oordeel."
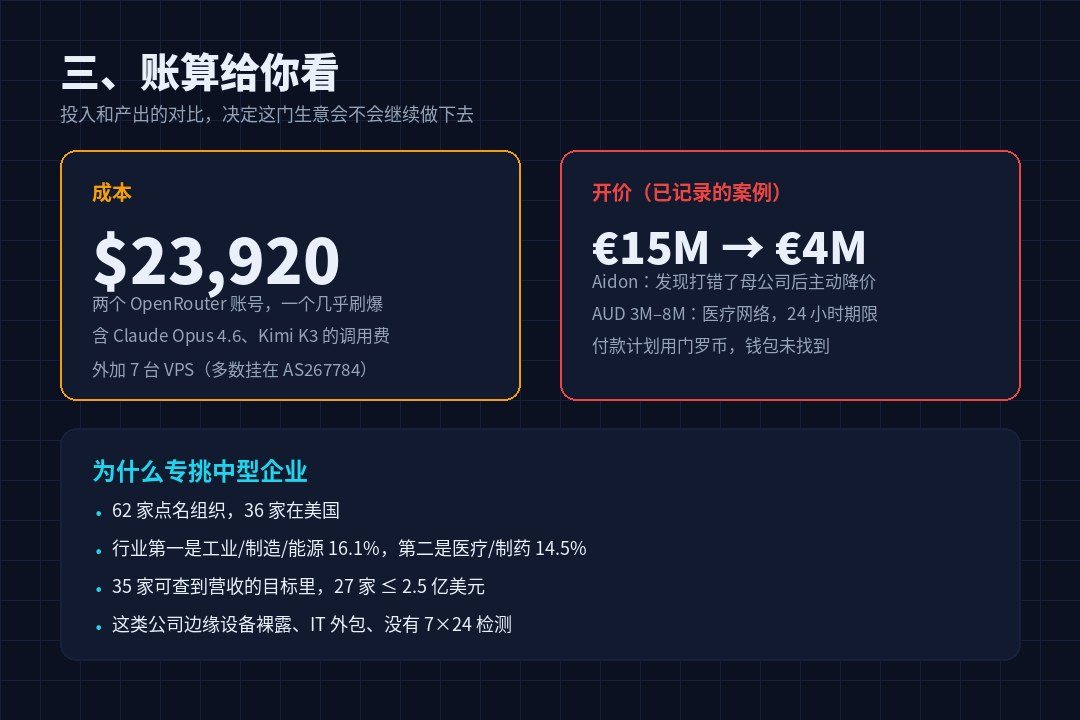
Kosteneinde:Twee betalingen OpenRouter rekeningen, waarvan een kost $23.920 en bijna zag het erna. Onder(Vereist in real time op 5 oktober 2026). Plus zeven VPS. Dat is het.
Prijzen einde, AI doen erger dan schrijven code:Neem de gestolen financiële gegevens en schat hoeveel het bedrijf kan betalen als het niet shock banken en verzekeringen., dan vinden regelgevende hefboomwerking (klantgegevens, nalevingsverplichtingen) als hefboom.
Verschillende gevallen zijn gedocumenteerd:
- Aidon.: € 15 miljoen waarbij de exploitant daalde tot € 4 miljoen / € 2,5 miljoen toen hij het verkeerde moederbedrijf ontdekte.
- Leo Schachter Diamanten: Vierdelige drukpost, ondertekend door The Gentlemen, met een voice fishing script.
- Trulit glas & aluminium: Maakte een vals station
trulitesupport[.]com"Security Incident Notification" wordt rechtstreeks naar de cliënt van het slachtoffer gestuurd, gekoppeld aan de lekpagina. - Een medisch netwerk.24 uur, AUD 3 miljoen tot 8 miljoen.
Het drukritme is vastgesteld: alleen tekstmail naar de baas of executive,Geen citaat.; dan voice fishing; dan klanten en partners; dan toezicht; uiteindelijk openbaarmaking. Duur 24-72 uur. Betalingsplannen zijn in Menrocoin, maarGeen portemonnee, geen betalingsgegevens., het eindresultaat is onbekend.
Wat deze sectie betekent voor de verdediging:Uw financiën, uw klantenlijsten, uw nalevingsverplichtingen maken deel uit van de aanval.Zij beslissen hoeveel ze bieden en of u zult betalen.
VI. 62 VICTIMS, NIET QUANTIFIC
STRU verdeelde de 62 genoemde organisaties in vijf groepen door penetratiediepte:
| Slot | Diepte | Aantal |
|---|---|---|
| L1 | Alleen verkenning. | 12 |
| L2 | Pak je steun. | 28 |
| L3 | Lokaal niveau verloren | 14 |
| L4 | Versleuteling of afpersing invoeren | 4 |
| L5 | Het is publiekelijk opgehangen op de lekplek. | 4 |
Geografisch 36 huishoudens in de Verenigde Staten. Eerst de industrie.Industrie/vervaardiging/energie 16,1%Ten tweede:Medisch/farmaceutisch 14,5%Ik weet het niet.
Het meest te vertellen is de verdeling van de inkomsten:Van de 35 huishoudens die toegang hebben tot het doel, hebben er 27 250 miljoen dollar.
Het is een typisch middelgroot bedrijfsportret.Gemarginaliseerde apparatuur is naakt op het openbare netwerk, IT wordt uitbesteed aan MSP, heeft geen testcapaciteit van 7x24, maar heeft geld op de boeken.En via de MSP-lijn kan een klein bedrijf ingelogd worden.
vii. Hoe ze werden gewonnen: de herinnering aan AI
Dit deel is het meest ironische en waardevolle deel van mijn visie op het verslag als geheel.
Deze zaak komt goed.Duurzame kennisbasisDe lange termijn herinnering van AI herinnert zich de voortgang van elk slachtoffer, het gestolen bewijs, het plan voor de volgende stap. Alle drie zijn ze op de server.
En daarom draaide het om:Kennisbasis + sessielog = een complete modus operandi.Het heeft broncode, ondersteunende documenten, screenshots (inclusief het SimpleHelp scherm genomen door de operator op de machine van het slachtoffer), interne chat records (Rocket. Chat) en een discussie over "Moskou tijd 6 uur morgen?"), en 46 slachtoffer-specifieke encryptie apparaten.
46 encryptieapparaten hadden betrekking op zes slachtoffers, Windows en Linux, elk met een aparte sleutel en slachtofferidentificatie. Drie van hen verpakt op 30 september en waren klaar voor lancering op 1 oktober.
De technische details van het encryptieapparaat zijn het onthouden waard: de back-up, de database, het serviceproces wordt gestopt;Call delete kopie met directe schijf, ga niet vssadmin;add .INC achtervoegsel;een gooien INC-README.txt Wijs naar Tor Chat Portal.
Er is ook bewijs van een "in-house pakket." smilefacesec@gmail.comControleer het met de BlackForums rekening. sm4l1st123Ik weet het niet.Dezelfde persoon, kruisplatform, dezelfde identiteit.
Ze schreven hun partners. README_PARTNER.mdHet advertentiewoord is "35 MCP servers, 55+ tools, 9K+CVE PoC."Dit is de productomschrijving van SaaS.
VIII. Lijsten van verdedigingen die direct gekopieerd kunnen worden
Het rapport bevat een aantal aanbevelingen, en ik herschikk ze als "kunnen we het vandaag doen?"
Vandaag: Controleer of deze vier blootgesteld zijn aan het publieke web.
- FortiClianteMSVooral als er backstage is.
sysadminIk weet het niet.fct_svc_*Ik weet het niet.ems_monitor_*Zulke onverwachte hoge prioriteit accounts; controleer of VPN verbinding maakt met scripts en configuratiebestanden zijn gewijzigd. - SimpleHerp / MeshCentral / N-central Dit type RMM - telt, patches, limiteert wie het gebruikt.
- cPanel/WHM- vooral de trustee en zijn cliënten.
- Sonicwall SMA1000CVE-2026-15409 is opgenomen in de lijst van doelstellingen.
De beheerinterface is online toegankelijk.Patches betekenen niet het veld vrijmaken.De aanvallers die al binnen zullen niet vertrekken voor patches en zal moeten doen een aparte controle.
Deze week: Breek het "één wachtwoord"
- VPN, RMM, back-up, virtualisatie, beveiligingsconsole, aparte rekeningnummer + MFA, niet hergebruiken.
- Beheer IP witte lijsten, beperkt.
- Omhoog, LAPS en gMSA als administratorlaag (Tier 0/1/2).
- Dezelfde eis werd gesteld voor MSP om in het contract te schrijven - het hergebruik van de MSP klant was wat er gebeurd was.
Test: Controleer op gedrag en ritme, niet op één punt. Politie
De volgende besluiten worden in het verslag genoemd en kunnen rechtstreeks aan de regels worden onderworpen:
Office 进程拉起 PowerShell / curl / certutil
非域控主机发起复制请求(DCSync 特征)
卷影副本里的 ntds.dit 被读取
RC4 Kerberos 服务票据异常增多
restic / rclone 向外部对象存储批量传输
非安装器进程出现 Restart Manager 会话
zam64.sys(Zemana 驱动)加载 + Quick Heal/Seqrite 服务被停
Er zijn twee specifieke IOC's: geplande missies. Voornaam RealtekAudioSvcGa terug naar het domein. iquickline[.]comIk weet het niet. IP-paragraaf 45.227.254.xIk weet het niet.77.110.109.248Ik weet het niet.
Nee, nee, nee, nee.
Omkeerbare back-up of offline isolatie, virtualisatie van het mainframe en de core document server worden gescheiden van het gebruikerssegment.Het eerste ding over encryptie is om back-up diensten te stoppen en kopieën te verwijderen.Het is een ontwerpdoel, geen neveneffect.
Als je het zelf doet, agent,
Deze architectuur...Open Source Agent Harness + MCP Tool Server + Enduring Knowledge Base + Uitlijnend Model- Het is precies dezelfde structuur als de fatsoenlijke agent inzet in uw bedrijf.
Het bestuurssysteem is dus ook een verdediging:De sessie logs moeten worden gehouden, hulpmiddelen moeten worden opgeroepen om te worden toegelaten, en de identiteit van tussenpersonen moeten worden opgespoord.
Er is ook een modelfabrikant en polymeer: wanneer de aanvraag is verpakt als "Authorized Red Team Society," wordt het verzoek gedaan aan de modelfabrikant en het polymeer.Het ontbreken van een vergunning om de context te valideren moet eerder als een risico dan als een vertrouwenssignaal worden beschouwd.Toen de aanvallers werden afgewezen, was het geen open model.Herword- Verander het sjabloon om te blijven vragen.
IX. Laatste drie zinnen
Eerste zin:Volautomatische chantage is nog niet aangekomen, maar er is een "een voor een" team aangekomen.Gebruik "AI can't do it" niet als een troost. Het is de moeite waard mensen niet te vervangen, het verandert mensen in knelpunten -- knelpunten kunnen vergroot worden.
Tweede zin:Al maakte de aanval sneller, maar niet gemakkelijker.De ingangen voor de 62 doelen, al die oude gaten in KEV. Het is niet het model dat echt bezorgd moet zijn, het is jouw EMS.
Derde zin:De kostenstructuur van dit bedrijf is veranderd.24.000 API-biljetten, plus 7 VPS, zullen 133 sessies ondersteunen. Wanneer de input tot dit niveau is teruggebracht, gaat de veronderstelling van "niet dik genoeg om niemand te bestrijden" af - 250 miljoen-dollar middelgrote bedrijven zijn binnen bereik.
Ze werden verkocht door hun eigen AI herinnering. Het herinnert iedereen die agent doet eraan dat de kennisbasis een aanwinst en bewijs is.
De laatste zin voor degenen die voor de veiligheid werkten: het rapport had slechts één bron en er was nog geen onafhankelijke validatie.Conclusies kunnen wachten, patches wachten niet.