
AI 寫腳本、挑目標、開價:Phantom 把勒索做成流水線,但每一步都要人點頭
先說結論:這套叫 Phantom 的東西確實存在,也確實在跑真實入侵,但它不是「AI 全自動勒索」。
它的真實形態是:AI 負責提案,人負責點頭。每一個動作都要操作員批准才往下走——原話是「coordinate every action with me」。
這反而是這篇最值得看的地方。因爲「全自動」聽起來嚇人但離得遠,「每步都要批」聽起來安全但離得很近——一個人配一堆 AI,能幹完過去一個團隊的活。
三個數字先記住:8,257 條消息 / 133 個會話 / AI 賬單 $23,920。花兩萬四千美元,點名了 62 家組織。

一、先把信源的可信度擺清楚
這篇的底稿只有一個來源:SOCRadar 威脅研究團隊(STRU),2026 年 10 月 20 日發佈、23 日更新。Cloud Security Alliance 在 10 月 24 日做了一篇分析,但它明確寫了:幾乎所有公開細節都追溯到 SOCRadar 這一份分析,目前沒有第二家研究團隊、模型廠商或政府機構獨立證實。
這一條很重要,因爲它決定了你該怎麼用後面所有數字。
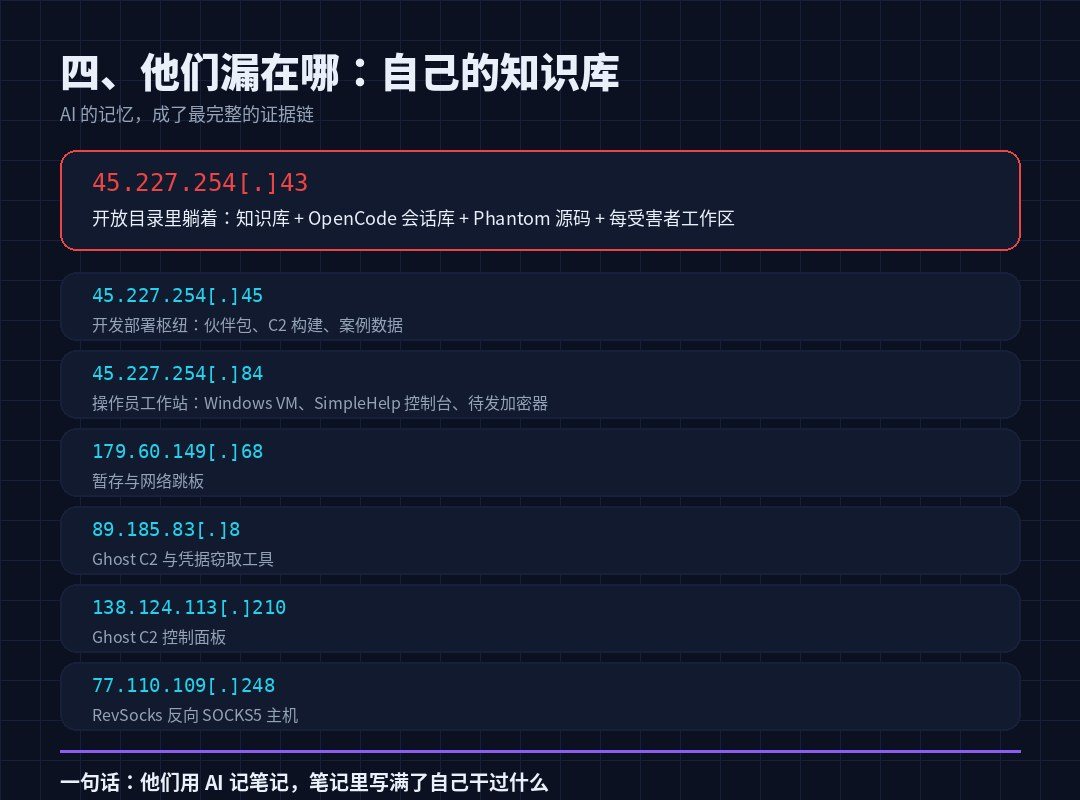
好消息是這次的證據形態很特殊:不是從外面看流量,是從攻擊者自己的機器裏翻出來的。2026 年 9 月底,一臺暴露在公網的 C2 服務器 45.227.254[.]43 開着目錄列表,裏面是知識庫、OpenCode 會話數據庫、Phantom 源碼和按受害者分的工作區。順着裏面的配置、日誌、憑據,STRU 又摸到 6 臺,一共 7 臺,多數掛在 AS267784(Flyservers S.A.)。
所以後面的數字分兩類,我在正文裏會標出來:
- 可驗證的:會話條數、消息數、賬號消費、加密器文件數量、源碼結構——這些是直接從文件裏數的,可信度最高。
- 攻擊者自報的:打了多少目標、拿到多少口令、入侵了多少家——這些是他們自己知識庫裏記的戰果,沒人覈實過,只能當「他們自己認爲的」。
二、這個團伙是誰,官方怎麼定性
SOCRadar 的定性很剋制,三個置信度分開寫的,這點值得學:
- 高置信:這批主機是活躍的入侵開發與作戰工作臺。
- 中到高置信:INC Ransomware 和 The Gentlemen 兩家的附屬成員共用一個作業環境。
- 低置信:兩家品牌之間有正式聯盟。
最可能的形態是:一個專門做工具和基礎設施的供應商,同時服務多個勒索品牌。
如果這個判斷成立,含義比「某團伙變強了」嚴重得多——Phantom 這類能力正在被當作服務,在勒索生態裏流通,而不是某一家的私貨。能上手的人會變多。
操作員畫像:俄語,主要活動時間 06:00–14:00 UTC。這個時間窗對應莫斯科時間 9 點到 17 點,一個正常上班族的作息。
三、六段流水線,每段都要人點頭
Phantom 自稱「Autonomous Red Team Kill Chain Framework」,18 個技能模塊,帶 autopilot 和自研 agent(僞裝成 Windows Update 組件)。跑在開源終端 agent OpenCode 上,模型走 OpenRouter 調,點名用到 anthropic/claude-opus-4.6 和 moonshotai/kimi-k3。
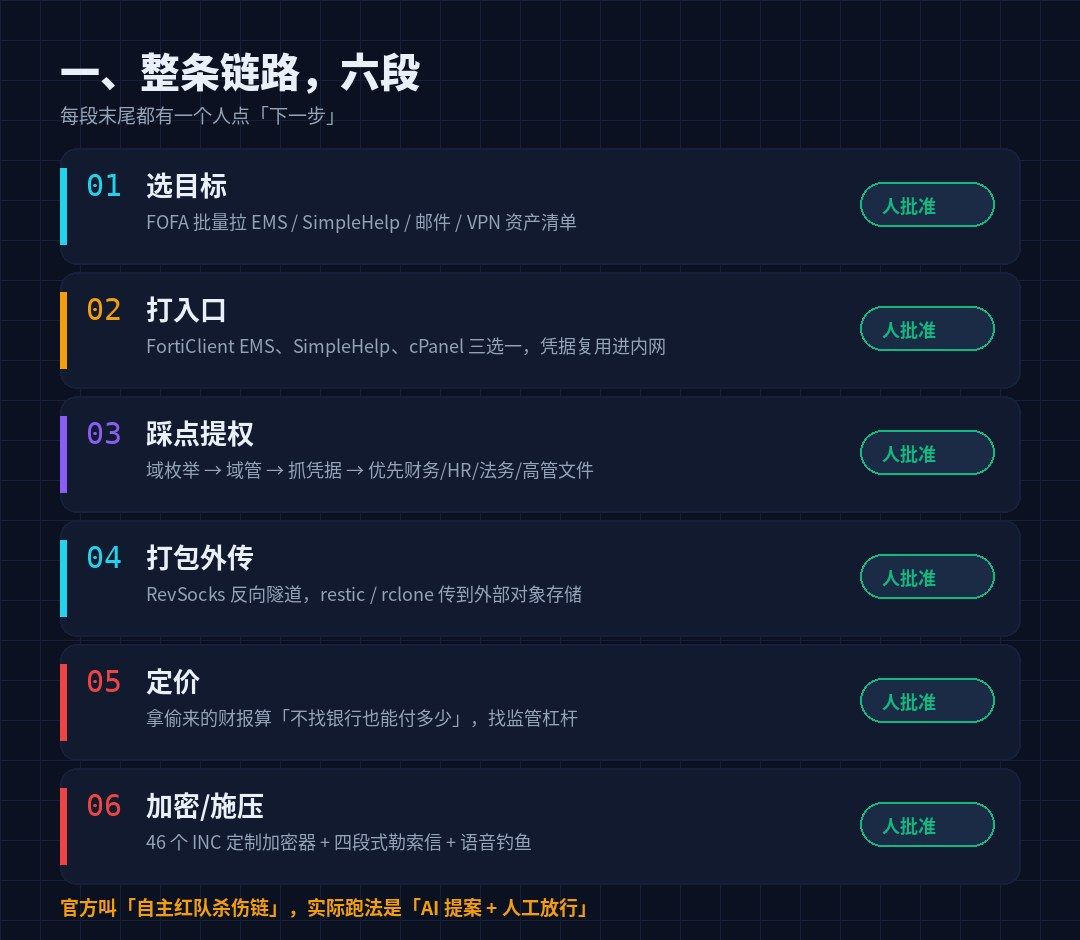
但真實跑法是六段,每段末尾都有一個人批:
| # | 階段 | AI 幹什麼 | 人幹什麼 |
|---|---|---|---|
| 01 | 選目標 | 用 FOFA 拉 EMS / SimpleHelp / 郵件 / VPN 的資產清單 | 確認打哪個、什麼順序 |
| 02 | 打入口 | 生成並調試漏洞利用命令 | 放行,決定用哪條路徑 |
| 03 | 踩點提權 | 域枚舉、抓憑據、給文件優先級排序 | 判斷風險、決定是否繼續 |
| 04 | 打包外傳 | 寫 RevSocks 隧道與 restic/rclone 傳輸命令 | 確認沒觸發告警 |
| 05 | 定價 | 拿偷來的財報估算「不找銀行能付多少」,找監管槓桿 | 拍板要多少 |
| 06 | 加密/施壓 | 生成定製加密器配置、勒索信、語音釣魚腳本 | 決定發不發 |
官方那句「autonomous」是營銷詞。SOCRadar 的原話是 AI-executed, human-approved——AI 執行,人工批准。
CSA 給了一個我覺得很到位的解讀:這個「人工閘門」對操作員有三個好處——
- 省成本。模型會編造憑據、會誇大發現(Anthropic 在 GTG-1002 裏就點過這個問題),人一眼能挑出來,避免白白燒掉一個入口。
- 控 OPSEC。真實受害者網絡裏,什麼時候動手、動多狠,得有人判斷。
- 把瓶頸從模型挪到人。一個人可以同時盯幾條線,approve 比 write 快得多。
別把「human-approved」讀成「慢」。133 個會話、62 家目標,這個產出一個小組就能維持。
四、入口還是老三樣,而且早就該修完
這是全文最不「AI」的一節,也是最有行動價值的一節。
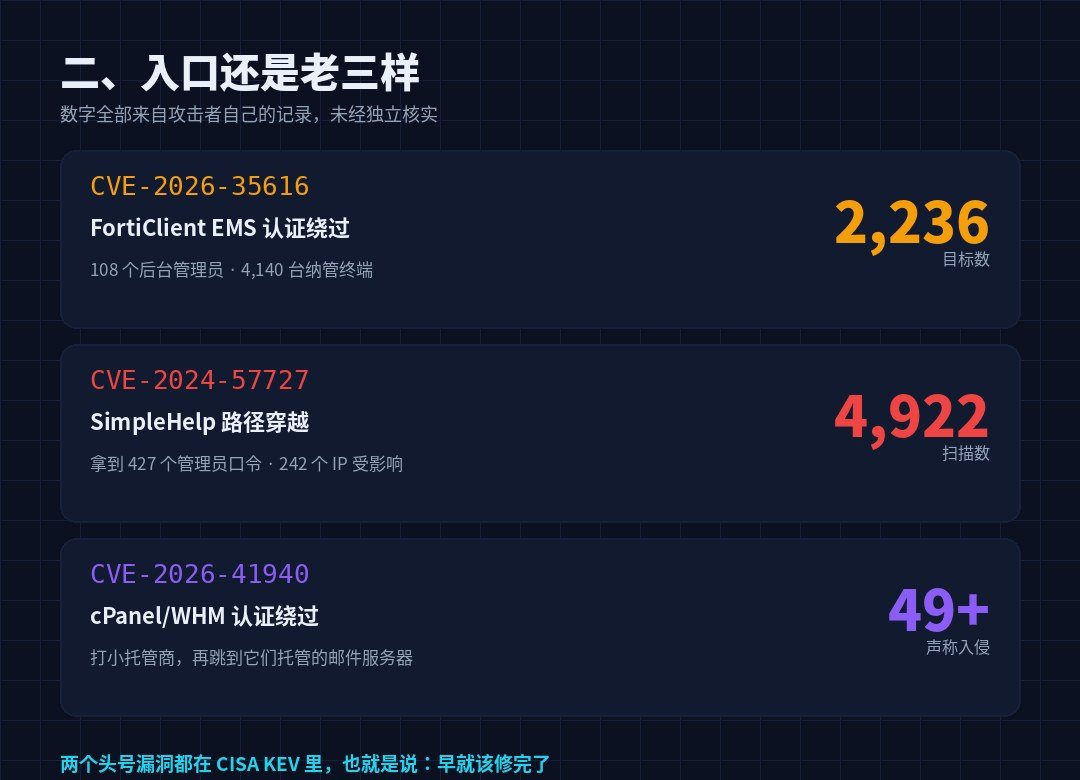
AI 加速了流程,但門不是它開的。攻擊者記錄裏,入口全打在公網邊緣設備上(以下數字均爲攻擊者自報):
| CVE | 產品 | 攻擊者記錄的結果 |
|---|---|---|
| CVE-2026-35616 | Fortinet FortiClient EMS 認證繞過 | 2,236 個目標 · 建了 108 個管理員賬號 · 4,140 臺納管終端 |
| CVE-2024-57727 | SimpleHelp RMM 路徑穿越 | 掃了 4,922 臺 · 拿到 427 個管理員口令 · 242 個 IP 受影響 |
| CVE-2026-41940 | cPanel/WHM 認證繞過 | 聲稱入侵 49+ 家小型託管商 |
| CVE-2026-15409 | SonicWall SMA1000 | 已備好目標清單,未確認得手 |
這兩個頭號漏洞都不是什麼新東西。Fortinet 在 2026 年 4 月就報告了 CVE-2026-35616 的在野利用,CISA 4 月 6 日把它加進 KEV;SimpleHelp 那個洞,CISA 在 2025 年 6 月就發過通告,明確說勒索團伙在拿它打服務商的下游客戶。
翻譯一下:這些門開着,是因爲沒人去關。
進去之後的動作也很常規:域枚舉 → 提到域管 → 抓憑據 → 優先財務/HR/法務/高管文件 → 通過反向 SOCKS 隧道往外拉。
憑據複用是最大放大器。報告裏有個案例:一個複用的口令,同時打開了 VPN、服務器、RMM、備份和安全管控平臺。
防禦規避用的是 BYOVD(自帶易受攻擊驅動):一個 Quick Heal/Seqrite 殺手程序濫用 Zemana 的 zam64.sys。攻擊者自己的日誌顯示,對企業級 EDR 的效果有好有壞——這條挺真實,說明 EDR 不是紙糊的,但也不是萬能的。
五、錢怎麼花,價怎麼開
這部分是「AI 介入業務判斷」最明顯的地方。
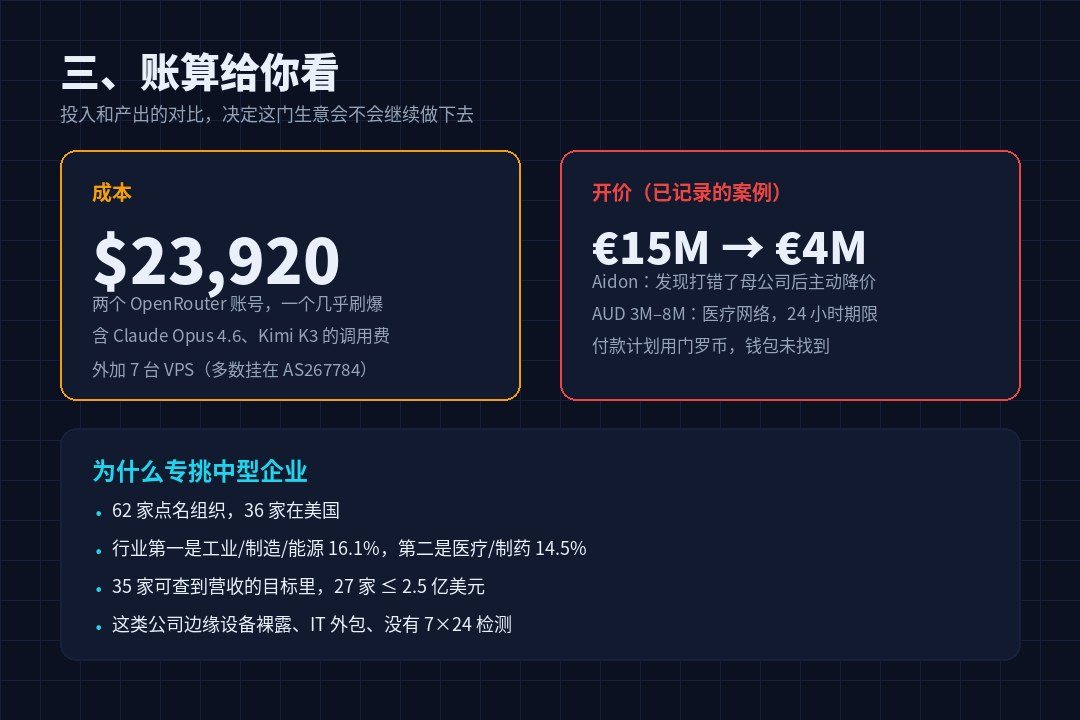
成本端:兩個付費 OpenRouter 賬號,其中一個花了 $23,920 之後幾乎見底(2026 年 10 月 5 日實時查到的)。外加 7 臺 VPS。就這麼點。
定價端,AI 乾的事比寫代碼更狠:拿偷來的財務數據,估算這家公司「不驚動銀行和保險的情況下,最多能掏多少」,再順手找出監管槓桿(客戶數據、合規義務)當籌碼。
已經記錄在案的幾個案子:
- Aidon:開價 €1,500 萬,操作員發現打錯了母公司之後自己降到 €400 萬 / €250 萬。
- Leo Schachter Diamonds:四段式施壓郵件,署名 The Gentlemen,配一份語音釣魚腳本。
- Trulite Glass & Aluminum:做了個仿冒站
trulitesupport[.]com,直接向受害者的客戶發「安全事件通知」,鏈接到泄露頁。 - 某醫療網絡:24 小時期限,AUD 300 萬–800 萬區間。
施壓節奏是固定的:先只發文字郵件給老闆或高管、不報價;然後語音釣魚;再到客戶和合作伙伴;再到監管;最後公開。期限 24–72 小時。付款計劃用門羅幣,但沒找到錢包,也沒找到任何付款記錄,最終結果未知。
這一節對防守方的含義:你的財報、你的客戶名單、你的合規義務,本身就是攻擊面的一部分。它們決定對方開價多少、以及你會不會付。
六、62 家受害者,重點不是數量是中位數
STRU 把 62 家點名組織按滲透深度分了五檔:
| 檔位 | 深度 | 數量 |
|---|---|---|
| L1 | 僅偵察 | 12 |
| L2 | 拿到立足點 | 28 |
| L3 | 域級失陷 | 14 |
| L4 | 進入加密或勒索階段 | 4 |
| L5 | 已被公開掛上泄露站 | 4 |
地域上 36 家在美國。行業第一是工業/製造/能源 16.1%,第二是醫療/製藥 14.5%。
最能說明問題的是營收分佈:35 家能查到營收的目標裏,27 家 ≤ 2.5 億美元。
這就是典型的中型企業畫像——邊緣設備裸在公網上、IT 外包給 MSP、沒有 7×24 的檢測能力、但賬上有錢。而且通過 MSP 這一條線,一家小公司也能被順帶打進去。
七、他們是怎麼被扒出來的:AI 的記憶
這一節是我覺得整份報告最諷刺、也最有價值的部分。
這門生意能做起來,靠的是一個持久化知識庫——AI 的長期記憶,記着每個受害者的進展、偷到的憑據、下一步計劃。三個版本的迭代都在服務器上。
而這也是它翻車的原因:知識庫 + 會話日誌 = 一份完整的作案記錄。裏面有源碼、有憑據、有截圖(包括操作員在受害者機器上拍的那張 SimpleHelp 截圖)、有內部聊天記錄(Rocket.Chat,還討論了「明天莫斯科時間 6 點?」)、還有 46 個按受害者定製的加密器。
46 個加密器覆蓋 6 個受害者,Windows 和 Linux 都有,每個帶獨立密鑰和受害者標識。其中 3 個在 9 月 30 日打包,準備 10 月 1 日投放。
加密器的技術細節值得記一下:停掉備份、數據庫、服務進程;用直接驅動調用刪卷影副本,不走 vssadmin;追加 .INC 後綴;丟一個 INC-README.txt 指向 Tor 聊天門戶。
還有一條「內部配套」的證據:FOFA 掃描賬號綁定的郵箱是 smilefacesec@gmail.com,交叉查到它註冊過 BreachForums 賬號 sm4l1st123。同一個人、跨平臺、同一個身份。
對方還給合作伙伴寫了份 README_PARTNER.md,廣告詞是「35 個 MCP 服務器、55+ 工具、9K+ CVE PoC」。這是 SaaS 的產品說明書寫法。
八、可以直接抄走的防守清單
報告建議不少,我按「今天能不能做」重排了一遍。
今天:查這四樣有沒有暴露在公網
- FortiClient EMS——特別是後臺有沒有出現
sysadmin、fct_svc_*、ems_monitor_*這類非預期高權賬號;檢查 VPN 連接腳本和配置文件有沒有被改。 - SimpleHelp / MeshCentral / N-central 這類 RMM——清點、打補丁、限制誰在用。
- cPanel/WHM——尤其是託管商和它的客戶。
- SonicWall SMA1000——CVE-2026-15409 已被列入目標清單。
管理接口能下公網就下公網。補丁不等於清場,已經在裏面的攻擊者不會因爲打補丁就走,得單獨做一次排查。
本週:把「一個口令通全網」這條斷掉
- VPN、RMM、備份、虛擬化、安全管控臺,各自獨立賬號 + MFA,別複用。
- 管理面做 IP 白名單,能限就限。
- 上 LAPS 和 gMSA,做管理員分層(Tier 0/1/2)。
- 對 MSP 提出同樣的要求,寫進合同——憑據複用打 MSP 客戶是已經發生的事。
檢測:按行爲和節奏找,別隻看單點告警
以下行爲是報告點名的,可以直接拿去寫規則:
Office 进程拉起 PowerShell / curl / certutil
非域控主机发起复制请求(DCSync 特征)
卷影副本里的 ntds.dit 被读取
RC4 Kerberos 服务票据异常增多
restic / rclone 向外部对象存储批量传输
非安装器进程出现 Restart Manager 会话
zam64.sys(Zemana 驱动)加载 + Quick Heal/Seqrite 服务被停
還有兩個很具體的 IOC:計劃任務名 RealtekAudioSvc,回連域名 iquickline[.]com。IP 段 45.227.254.x、77.110.109.248。
備份:這條不做,前面都白搭
不可變備份或離線隔離,虛擬化主機和核心文件服務器跟用戶網段分開。加密器第一件事就是停備份服務、刪卷影副本,這是設計目標,不是副作用。
如果你自己也在做 Agent
這套架構——開源 agent harness + MCP 工具服務器 + 持久化知識庫 + 通過聚合器調模型——和你公司里正經的 Agent 部署,結構完全一樣。
所以那套治理手段同時就是防守手段:會話日誌要留、工具調用要授權、經中間商的身份要能追溯。
還有一條給模型廠商和聚合器:當請求被包裝成「Authorized Red Team Assessment」時,沒有可驗證上下文的授權聲明,應該被當成風險信號,而不是信任信號。這次攻擊者被拒後,做法不是換個不受限的模型,而是改措辭——換個模板繼續問。
九、最後三句判斷
第一句:「全自動勒索」還沒到,但「一個人幹一個團隊」已經到了。別再拿「AI 還不能自己幹」當安慰,它的價值不在取代人,在把人變成瓶頸——而瓶頸是可以加寬的。
第二句:AI 讓攻擊變快,但沒有讓攻擊變容易。62 家目標的入口,全是那幾個早就進了 KEV 的老洞。真正該焦慮的不是模型多強,是你家那臺 EMS 補了沒有。
第三句:這門生意的成本結構已經變了。兩萬四千美元的 API 賬單,配上 7 臺 VPS,就能支撐 133 個會話的作業。當投入低到這個量級,「不夠肥沒人打」這個假設就失效了——2.5 億美元營收的中型公司,也進入了射程。
他們是被自己的 AI 記憶賣掉的。這也提醒所有在做 Agent 的人:知識庫是資產,也是證據。
最後留一句給做安全的人:這份報告只有一個來源,獨立驗證還沒出現。結論可以等,補丁不用等。