
Al Naskah, Target, Prices: Phantom menggunakan pemerasan sebagai baris air, tetapi harus staf di setiap langkah. Kepala
Pertama-tama, itu disebut: Phantom Sesuatu memang ada, dan memang berjalan nyata invasi hidup, tapi...Ini bukan "AI". Semuanya otomatis.Aku tidak tahu.
Bentuk sebenarnya adalah:AI bertanggung jawab atas proposal dan orang yang bertanggung jawab atas anggukan.Setiap langkah membutuhkan persetujuan operator untuk turun - katanya adalah "mengkoordinasikan setiap tindakan dengan saya".
Ini, sebaliknya, tempat yang paling berharga untuk artikel ini. Karena Full Auto terdengar menakutkan tapi jauh, setiap langkah terdengar aman tapi dekat.Seorang pria dengan sekelompok AI dapat menyelesaikan pekerjaan mantan tim.
Tiga angka untuk diingat:8.257 pesan / 133 sesi / tagihan AI $23,920Aku tidak tahu. Empat ribu dolar, 62 organisasi.

Pertama, kredibilitas sumber jelas didefinisikan.
Hanya ada satu sumber untuk artikel ini:SOCradar Threat Research Team (STRU)Diterbitkan 20 Oktober 2026, diperbarui 23. Pada tanggal 24 Oktober, Claude Keamanan Aliansi membuat analisis, tapi jelas ditulis:Hampir semua rincian publik kembali ke SOC Radar, analisis yang saat ini tidak independen dikonfirmasi oleh tim penelitian kedua, model produsen atau lembaga pemerintah.
Hal ini penting karena menentukan bagaimana Anda menggunakan semua angka di belakang.
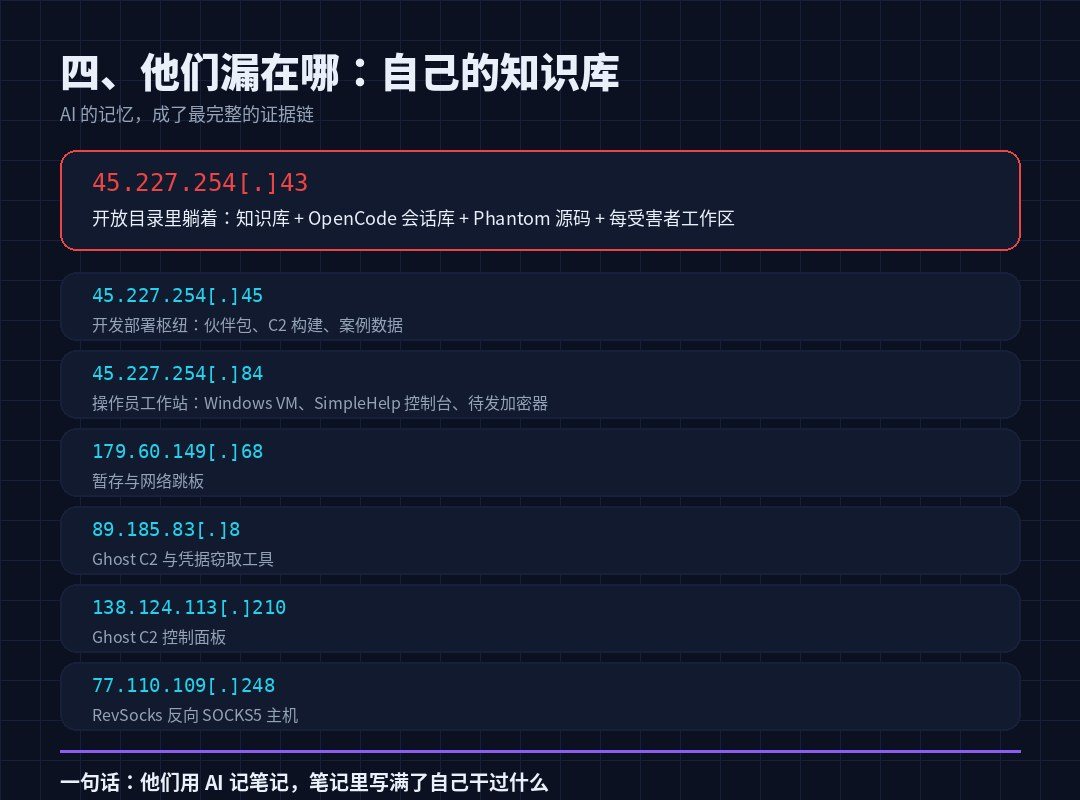
Kabar baiknya adalah bukti unik:Bukan dari luar, tapi dari mesin penyerang sendiri.Pada akhir September 2026, sebuah server C2 yang terpapar jaringan publik. 45.227.254[.]43 Daftar direktori terbuka, yang berisi basis pengetahuan, basis data OpenCode, kode sumber Phantom dan area kerja korban. Setelah konfigurasi, log, bukti, STTU menyentuh enam lebih, tujuh lebih, sebagian besar yang digantung pada AS267784(Flyserys S.A.)
Jadi angkanya ada di dua kategori, dan saya akan menandainya dalam teks:
- Dapat diverifikasi: jumlah dari sesi bar, jumlah pesan, konsumsi akun, jumlah berkas enkripsi, struktur sumber - ini langsung dari file dan memiliki kredibilitas tertinggi.
- Penyerang melaporkannya.Berapa banyak target, berapa banyak password, berapa banyak rumah telah diserbu - ini adalah hasil dari dasar pengetahuan mereka sendiri.Tidak ada yang diperiksa.Hanya itu yang mereka pikirkan.
Ini. Siapa geng ini? Apa yang resmi?
Karakter Socradar sangat terkendali dan tiga tingkat kepercayaan diri dipisahkan, yang layak dipelajari:
- Percayalah.Para host aktif mengganggu pengembangan dan stasiun tempur.
- Ini masalah besar.Anggota INC dan The Gentlemen.Lingkungan operasi bersamaAku tidak tahu.
- Aku tidak percaya.Ada aliansi formal antara dua merek.
Bentuk yang paling mungkin adalah:Pemasok khusus dalam perangkat dan infrastruktur saat melayani berbagai merek pemerasan.
Jika penilaian ini benar, itu berarti jauh lebih dari "geng semakin kuat" -Kemampuan Phantom digunakan sebagai layanan untuk beredar dalam lingkungan pemerasan.Dan bukan barang pribadi dari keluarga tertentu. Jumlah orang yang bisa melakukannya akan meningkat.
Foto Operator:Rusia, waktu acara utama 06: 00-14: 00 UTCAku tidak tahu. Jendela ini sesuai dengan waktu Moskow dari jam 9: 00 sampai 17pm, orang yang bekerja normal.
Tiga, enam garis air, masing-masing dengan titik manusia. Kepala
Phantom menggambarkan dirinya sebagai "Tim Merah Autonomous Kill Chain Framework", 18 modul keterampilan dengan autopilot dan anent studi diri (menyamar sebagai Windows Update komponen). Jalankan pada terminal open source Kode Terbuka Pergi, pergi, pergi. OpenRouter Panggil bantuan. anthropic/claude-opus-4.6 dan moonshotai/kimi-k3Aku tidak tahu.
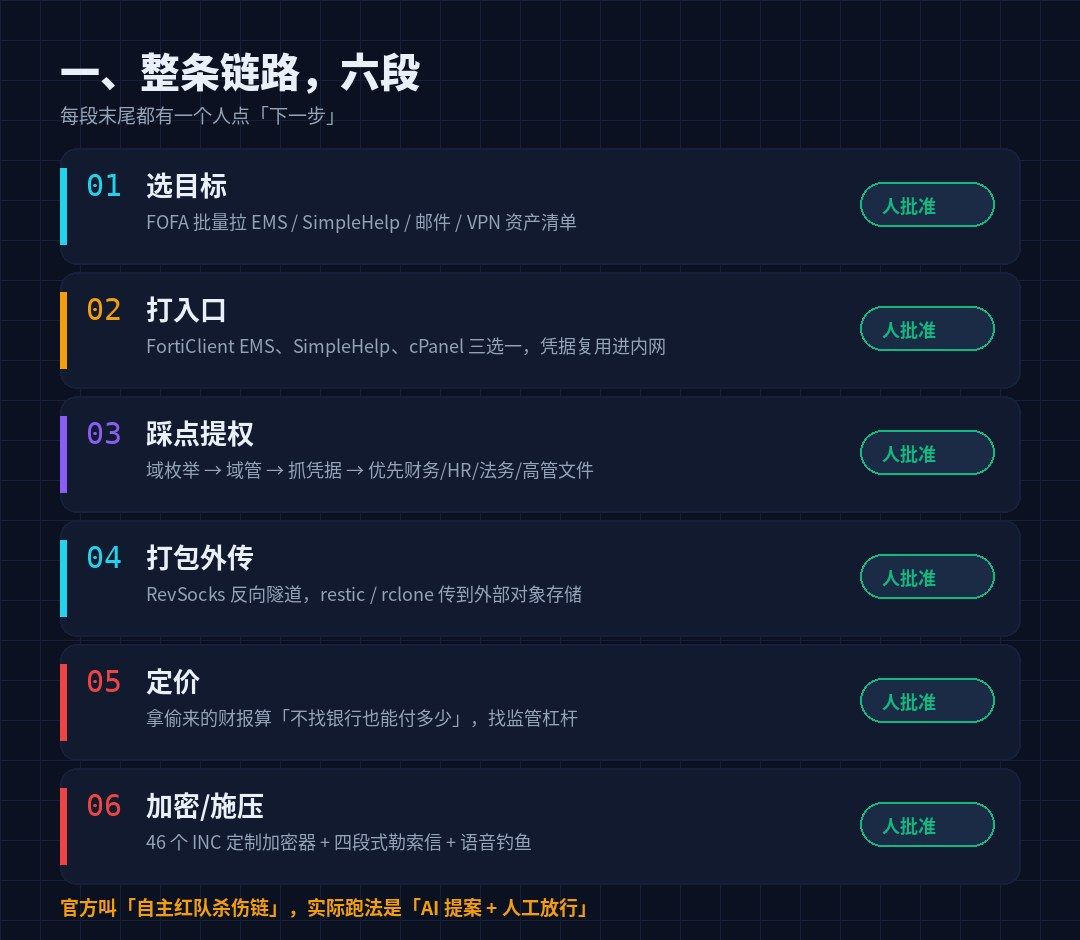
Tapi cara yang benar untuk menjalankan adalah enam bagian, masing-masing berakhir dengan satu orang:
| # | Tahap | AI, apa? | Apa yang kau lakukan? |
|---|---|---|---|
| 01 | Pilihan target | Gambar EMS / SimpleHelp / Mail / VPN daftar aset dalam FOFA | Konfirmasikan yang melawan, yang urutan. |
| 02 | Hubungi pintu masuk. | Hasilkan dan debug bug-use perintah | Lepaskan, putuskan jalan mana yang harus diambil. |
| 03 | Langkah di atasnya. | Jumlah Domain, surat perintah, prioritas dokumen | Penilaian resiko, keputusan untuk melanjutkan |
| 04 | Kemas bagian luar. | Write RevSocks Tunnel and Restic / rcline Transfer Command | Dikonfirmasi tidak ada pemicu. |
| 05 | Harga | Uang yang dicuri diperkirakan sebagai "berapa banyak yang bisa dibayar tanpa bank" dan sebagai pengaruh regulasi. | Berapa harganya? |
| 06 | Enkripsi / Presi | Buat konfigurasi enkripsi gubahan, surat pemerasan, skrip memancing suara | Aku sudah memutuskan untuk tidak. |
Secara resmi "otonom" adalah istilah pemasaran. Kata-kata tepat SocRadar adalah: Ini pertama kalinya aku bisa bicara denganmu.- Eksekusi AI, persetujuan manual.
CSA memberi saya bacaan yang saya pikir ada di tempat: "Gerbang buatan memiliki tiga keuntungan untuk operator:
- Biaya tabungan.Model membuat bukti, penemuan yang berlebihan (Anthropic menyalakan isu di GT-1002), dan satu dapat tunggal keluar dan menghindari membakar pintu masuk.
- Kontrol OPSEC.Jaringan korban yang sebenarnya, kapan dan betapa sulitnya untuk dinilai.
- Pindahkan botol dari model ke orang.Orang dapat menatap beberapa baris pada saat yang sama, menyetujui jauh lebih cepat daripada menulis.
"Manusia disetujui" tidak dibaca sebagai "lambat".133 sesi, 62 target, dan keluaran ini dapat dipertahankan oleh sebuah tim.
Four, pintu masuknya masih sama. Sudah lama tertunda.
Ini adalah bagian paling tidak "AI" dari seluruh dan bagian yang paling dapat ditindaklanjuti.
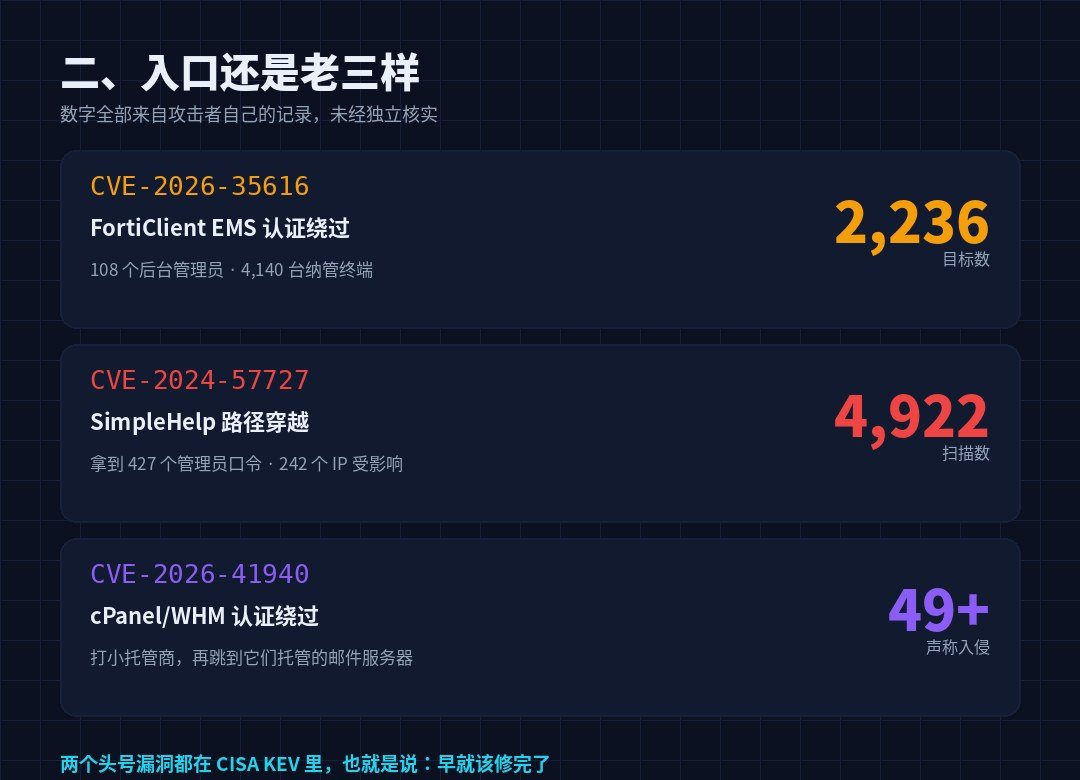
AI mempercepat proses, tapiPintunya tidak terbuka.Aku tidak tahu. Para penyerang merekam semua pintu masuk di tepi Internet (angka berikut adalah laporan diri):
| CVE | Produk | Hasil dari catatan penyerang ' |
|---|---|---|
| CVE- 2026- 3516 | Otentikasi FortiClitEMS Forinet dilewati | 2,236 target. 108 rekening administrator. 4.140 Terminal Tenet |
| CVE- 2024- 57727 | Sederhanakan Bantuan RMM Path Crossing | Disapu 4.922. Ada 427 password administrator 242 IP yang terpengaruh |
| CVE- 2026- 41940 | bypass otentikasi cPanel / WHM | Dugaan invasi 49 + rumah kecil penjaga Bisnis |
| CVE- 2026- 15409 | Sonicwall SMA1000 | Kami punya daftar target, tidak dikonfirmasi. |
Tak satu pun dari lubang pertama ini adalah baru.Gerbang dilaporkan pada bulan April 2026 bahwa CVE-2026-35616 telah digunakan di lapangan, CISA menambahkannya ke KEV pada 6 April; SimpleHelp, lubang di mana CISA telah mengeluarkan pengumuman pada bulan Juni 2025 bahwa geng pemerasan mengambil untuk klien downstream.
Terjemahan:Pintu ini terbuka karena tidak ada yang menutup mereka.
Gerakan setelah masuk juga rutin: jumlah domain mengacu pada tabung domain, mengambil bukti, memprioritaskan file keuangan / HR / legal / eksekutif, menariknya keluar melalui terowongan SOCKS secara terbalik.
Reuse adalah amplifier maksimum.Ada kasus dalam laporan:Sandi yang digunakan ulang dengan VPN, server, RMM, platform kendali keamanan terbuka.
Kesulitan pertahanan adalah oleh BYOVD: Seorang pembunuh Cepat Heal / Seqritual yang menyalahgunakan Zemana. zam64.sysAku tidak tahu. Catatan penyerang menunjukkan bahwa ada efek yang baik atau buruk pada komunitas-level EDR -- ini nyata, yang berarti EDR bukanlah kertas, tapi tidak semuanya.
Lima, berapa banyak uang yang dihabiskan, berapa banyak biayanya?
Bagian ini adalah bagian yang paling jelas dari "keterlibatan AI dalam penilaian bisnis".
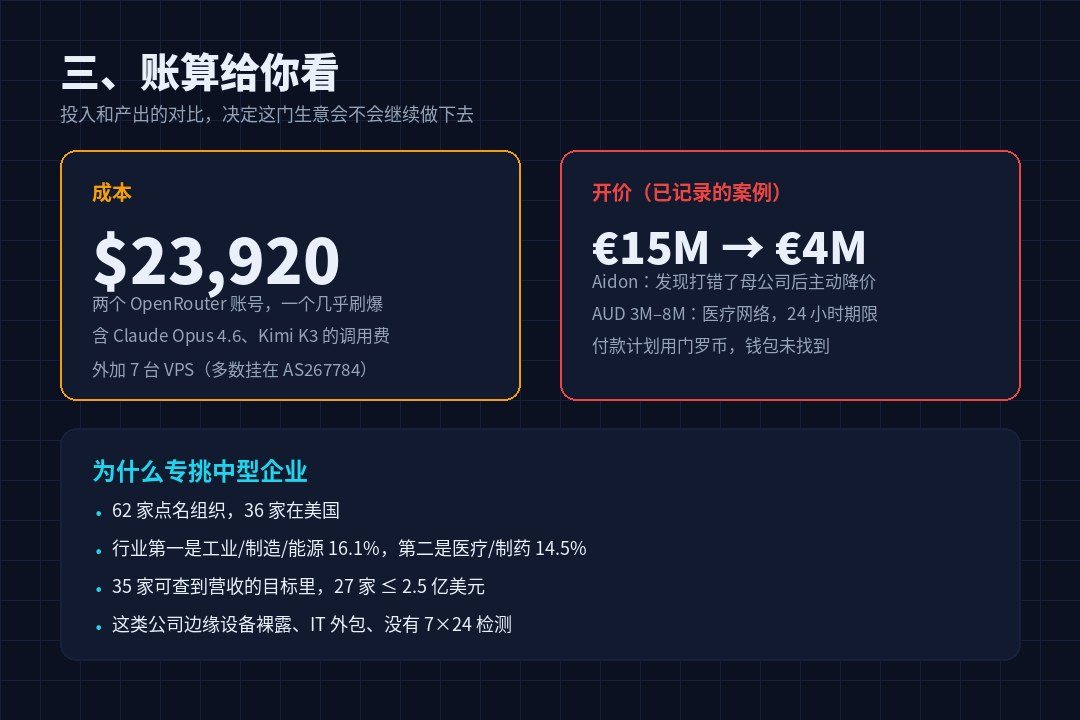
Biaya akhir:Dua pembayaran rekening OpenRouter, salah satunya biaya $23,920 dan hampir melihatnya setelah. Dasar(Diperlukan secara real time pada 5 Oktober 2026). Ditambah tujuh VPS. Itu saja.
Harga berakhir, AI melakukan lebih buruk daripada menulis kode:Mengambil data keuangan dicuri dan memperkirakan berapa banyak perusahaan dapat membayar jika tidak mengejutkan bank dan asuransi., kemudian menemukan pengaruh regulasi (data pelanggan, kewajiban kepatuhan) sebagai leverage.
Beberapa kasus telah didokumentasikan:
- Aidon.$15 juta di mana operator jatuh ke $4 juta / €2,5 juta ketika ia menemukan perusahaan orangtua yang salah.
- Leo Schachter DiamondEmpat surat tekanan bagian, ditandatangani Tuan-tuan, dengan naskah memancing suara.
- Trulit Glass & Aluminum: Membuat stasiun palsu
trulitesupport[.]com"Laporan Insiden Keamanan" dikirim langsung ke klien korban, terkait dengan halaman kebocoran. - Sebuah jaringan medis.24 jam, AUD 3 juta sampai 8 juta.
Ritme tekanan tetap: hanya teks surat kepada bos atau eksekutif,Tidak ada kutipan.; kemudian memancing suara; kemudian klien dan mitra; kemudian pengawasan; akhirnya mengungkapkan. Durasi 24-72 jam. Rencana pembayaran berada di Menrocoin, tapiTidak ada dompet, tidak ada catatan pembayaran., hasil akhir tidak diketahui.
Apa bagian ini berarti untuk pertahanan:Keuangan Anda, daftar klien Anda, kewajiban kepatuhan Anda adalah bagian dari serangan.Mereka memutuskan berapa banyak mereka tawaran dan apakah Anda akan membayar.
VI. 62 VICTIMS, Not QUANTIFIC
STRUU membagi 62 organisasi bernama menjadi lima kelompok dengan kedalaman penetrasi:
| Slot | Kedalaman | Nomor |
|---|---|---|
| L1 | Hanya pengintaian. | 12 |
| L2 | Dapatkan pijakan Anda. | 28 |
| L3 | Tingkat lokal hilang | 14 |
| L4 | Memasuki enkripsi atau pemerasan | 4 |
| L5 | Hal ini digantung di situs kebocoran. | 4 |
Secara geografis 36 rumah di Amerika Serikat. Industri pertama.Industri / pembuatan / energi 16,1%Kedua,Medis / farmasi 14,5%Aku tidak tahu.
Yang paling tahu adalah distribusi pendapatan:Dari 35 rumah tangga yang memiliki akses ke target, 27 memiliki $250 juta.
Ini adalah potret bisnis biasa.Peralatan marjinalisasi telanjang di jaringan publik, IT outsourced ke MSP, tidak memiliki kemampuan tes dari 7x24, tetapi memiliki uang pada buku-buku.Dan melalui garis MSP, sebuah perusahaan kecil dapat login.
Vi. Bagaimana mereka diekstraksi: memori AI
Bagian ini adalah yang paling ironis dan berharga bagian dari pandangan saya laporan secara keseluruhan.
Bisnis ini akan berhasil.Dasar pengetahuan yang layakMemori jangka panjang AI mengingat kemajuan setiap korban, bukti dicuri, rencana untuk langkah berikutnya. Mereka bertiga ada di server.
Dan itulah mengapa membalik:Pengetahuan dasar + sesi log = sebuah modus operandi lengkap.Ini memiliki kode sumber, mendukung dokumen, cuplikan layar (termasuk layar SimpleHelp diambil oleh operator pada mesin korban), rekaman percakapan internal (Rocket. Obrolan) dan diskusi di "Moskow waktu 06: 00 besok?"), dan 46 korban-tertentu perangkat enkripsi.
46 perangkat enkripsi meliputi enam korban, Windows dan Linux, masing-masing dengan kunci terpisah dan identifikasi korban. Tiga dari mereka dikemas pada 30 September dan siap untuk peluncuran pada 1 Oktober.
Rincian teknis perangkat enkripsi layak diingat: backup, database, proses layanan dihentikan;Panggil hapus salinan dengan drive langsung, jangan pergi vssadmin; tambah .INC akhiran; buang satu INC-README.txt Arahkan ke Tor Chat Portal.
Ada juga bukti paket in- house. smilefacesec@gmail.comCross- periksa dengan akun BlackForums. sm4l1st123Aku tidak tahu.Orang yang sama, penghubung, identitas yang sama.
Mereka menulis kepada mitra mereka. README_PARTNER.mdKata iklannya adalah "35 MCP server, 55 + tools, 9K + CVE PoC".Ini adalah deskripsi produk SaaS.
VIII. Daftar pertahanan yang dapat disalin secara langsung
Laporannya berisi sejumlah rekomendasi, dan aku memerintahkannya sebagai "Bisakah kita melakukannya hari ini?"
Hari ini, periksa apakah keempat orang ini terkena jaringan publik.
- FortiCliantEMS- Terutama jika ada belakang panggung.
sysadminAku tidak tahu.fct_svc_*Aku tidak tahu.ems_monitor_*Akun prioritas tinggi yang tidak terduga seperti itu; periksa apakah VPN menghubungkan berkas skrip dan konfigurasi telah diubah. - Sederhana Herp / MeshCentral / N-central RMM jenis ini - jumlah, patch, batas yang menggunakannya.
- cPanel / WHM- Terutama wali dan kliennya.
- Sonicwall SMA1000- CVE - 2026- 15409 telah dimasukan dalam daftar target.
Antar muka manajemen dapat diakses secara online.Patch tidak berarti membersihkan lapangan.Para penyerang yang sudah di dalam tidak akan meninggalkan untuk patch dan akan harus melakukan pemeriksaan terpisah.
Minggu ini: pecahkan "Satu Sandi"
- VPN, RMM, backup, virtualisasi, konsol keamanan, nomor rekening terpisah + MFA, bukan reuse.
- Atur wajah-ke-wajah daftar putih IP, terbatas.
- Naik, LAPS dan GMSA sebagai lapisan administrator (Tier 0 / 1 / 2).
- Permintaan yang sama dibuat untuk MSP untuk menulis ke dalam kontrak - penggunaan kembali dari pelanggan MSP adalah apa yang telah terjadi.
Tes: Periksa dengan perilaku dan irama, bukan hanya satu titik. Polisi
Aksi berikut ini dinamai dalam laporan dan dapat dibawa langsung ke aturan:
Office 进程拉起 PowerShell / curl / certutil
非域控主机发起复制请求(DCSync 特征)
卷影副本里的 ntds.dit 被读取
RC4 Kerberos 服务票据异常增多
restic / rclone 向外部对象存储批量传输
非安装器进程出现 Restart Manager 会话
zam64.sys(Zemana 驱动)加载 + Quick Heal/Seqrite 服务被停
Ada dua IOC spesifik: rencana misi. Nama Pertama RealtekAudioSvcKembali ke domain. iquickline[.]comAku tidak tahu. Paragraf IP 45.227.254.xAku tidak tahu.77.110.109.248Aku tidak tahu.
Bantuan: tidak, tidak, tidak, tidak.
Backup yang dapat diperbaiki atau isolasi offline, virtualisasi mainframe dan server dokumen inti dipisahkan dari segmen pengguna.Hal pertama tentang enkripsi adalah untuk menghentikan layanan backup-up dan menghapus salinan.Ini adalah tujuan desain, bukan efek samping.
Jika kau melakukannya sendiri, Agen,
Arsitektur ini...Open Source Agent Harness + MCP Tool Server + Enduring Dasar Pengetahuan + Aligning Model- Ini adalah struktur yang sama seperti penyebaran Agen yang layak di perusahaan Anda.
Jadi sistem pemerintahan juga merupakan pertahanan:Catatan sesi akan disimpan, alat-alat akan dipanggil untuk diberi izin, dan identitas dari perantara yang akan dilacak.
Ada juga produsen model dan polimer: ketika permintaan dikemas sebagai "Otorised Red Team Society", permintaan dibuat untuk produsen model dan polimer tersebut.Ketidakhadiran pernyataan otorisasi untuk memvalidasi konteks harus dianggap risiko daripada sinyal kepercayaan diri.Ketika penyerang ditolak, itu bukan model yang terbuka.Kata Ulang- Ubah template untuk terus bertanya.
IX. Tiga kalimat terakhir
Kalimat pertama:Pemerasan otomatis penuh belum tiba, tapi tim "satu per satu" telah tiba.Jangan gunakan "AI tidak bisa melakukannya" sebagai kenyamanan. Perlu tidak mengganti orang, itu mengubah orang menjadi botol -- botol dapat diperbesar.
Kalimat kedua:AI membuat serangan lebih cepat, tapi tidak lebih mudah.Titik masuk untuk 62 target, semua lubang tua di KEV. Ini bukan model yang benar-benar harus cemas, itu EMS Anda.
Kalimat ketiga:Struktur biaya bisnis ini telah berubah.24.000 tagihan API, ditambah 7 VPS, akan mendukung 133 sesi. Ketika masukan turun ke tingkat ini, asumsi "tidak cukup gemuk untuk tidak ada orang untuk melawan" berbunyi -- 250 juta dolar perusahaan berukuran berada dalam jangkauan.
Mereka dijual oleh memori AI mereka sendiri. Ini mengingatkan semua orang yang melakukan Agen bahwa dasar pengetahuan adalah aset dan bukti.
Kalimat terakhir yang tersisa bagi mereka yang bekerja untuk keamanan: laporan hanya memiliki satu validasi sumber dan independen belum terjadi.Kesimpulan bisa menunggu, patch tidak menunggu.