
Når hackere giver sig selv en kendelse? Det får ikke politiet ud af operationen.
Iværksættelse af et razzia: Afslører opfattelsen af undergravning
Længe leve! I 2025 iscenesatte Cyber Security Circle et vanvittigt spil hackere, der gav sig selv en kendelse. Hvordan kan en afpresning bande aktivt forfalske en Interpol belønning ordre til "se for opmærksomhed"? Hvad er endnu mere latterligt er, at de ikke kun foregiver at være Europol, men også offentliggør "ønsker sig selv" på Telegram, selv politiet kalder det "fiktion"? Og den såkaldte "belønning" står stadig på $50.000. Er det sandt, at der oprettes retshåndhævende myndigheder?
Tror du på det? Selv om han ikke skjuler sig for politiet, hvorfor giver han så sig selv besked? I august 2025 blev en belønning meddelelse fra Europol pludselig rundsendt på internettet, rettet mod de centrale medlemmer af afpresning samfundets "adel" -Qilin afpresning organisationer. [1Det ved jeg ikke.
Hvad er mere? Ikke blot turde de spille, men de lod også som om de var Europol, selv gennem hackerens fælles Telegram platform, hvis bølge gjorde det umuligt for det virkelige politi - et presserende rygte fra Europol: "Dette er en uofficiel udgivelse!" [omskrivning]2]
Hvad er virkelig skræmmende? cirkulæret indeholder også en begyndende "summation af 50.000 dollars for medlemmer", som er en bagslag af hackere, eller er der en anden bag det? [Bifald]3]
Denne falske meddelelse, som blev udsendt i Telegram, hævder, at Europol tilbød $50.000 til at følge op på oplysninger fra de to ledere af organisationen, som ved første øjekast syntes at ligne et komplet smuthul. Europol gjorde det hurtigt klart, at "disse oplysninger blev offentliggjort uofficielt" og bekræftede, at det var en farce fremstillet af hackere (eller skadeligt organiseret af konkurrenter).2Det ved jeg ikke. Når toprangerende afpresning organisationer flytte fra at være "ønskede" til "falske eftersøgte personer", bølgen ikke kun opdaterer "reverse operation" tærskel for cyberkriminalitet, men også gør det sjældent og haster for internationale retshåndhævende myndigheder til at præcisere - trods alt, politiet har aldrig set en hacker så "fanget" så meget.3Det ved jeg ikke.
Hændelse Hud: Follow-up til afspilnings- tilbage begivenheder og organisatoriske kontekst
Begivenheds tidslinje: fra falsk belønning til officielle rygter
En nat i august 2025, en mystisk Telegram kanal kaldet @ europol cti pludselig sprang op... - Et falsk Europol cirkulære blev udstedt her, hævder en belønning på $50.000 til to centrale medlemmer af organisationen, "Haise" og "Xoracle", for "koordinering af datterselskaber og overvågning af afpresning aktiviteter". Nyheden, som en bombe, der gik ind i en cyber- sikkerhed cirkel, blev hurtigt gengivet af en række cybersecurity medier, såsom den australske Daily News, hvor emnet "Europol Heavy Cash Wanted Hackere" blev malet i branchen.2][3Det ved jeg ikke.
Men farcen vendte sig hurtigt. Den 22. august bekræftede Europols talsmand indtrængende over for The Cyber Express, at oplysningerne var et komplet bedrageri, idet han understregede, at "oplysningerne ikke kom fra Europol" og bekræftede, at Telegram aldrig var blevet brugt til officielle meddelelser, og at de officielle kanaler kun omfattede Instagram, LinkedIn og Facebook.2][3Det ved jeg ikke. Denne "ønskede at spille" af hackere selv endte med en delvis "dreje bil" i medierne, en "blacking af en hacker arrestordre" i internettet.
Det er ikke første gang, at tritiumorganisationen har været så arrogant. Tilbage til sin "sorte historie", i juni 2024, organisationen lanceret et målrettet angreb på Synnolis, en outsourcet laboratorietjeneste udbyder af British National Health Service (NHS), stjæle et stort antal hospital og patient data. Efter de mislykkede forhandlinger fulgte de ikke engang den "konventionelle rute" af det traditionelle mørknet lækagested, der lækkede 400 GB følsomme data direkte gennem Telegram, hvilket resulterede i en afbrydelse af næsten 10.000 medicinske udnævnelser [4Det ved jeg ikke. I 2025 var tritiumorganisationen intensiveret og hævdede åbent, at den havde 400 + ofre, og at dens høje niveau af afpresning på tværs af platforme havde forårsaget, at sikkerhedsagenturerne led under det.5Det ved jeg ikke.
Officiel påmindelseEuropol har gjort det klart, at dets officielle meddelelser aldrig vil blive offentliggjort via Telegram, og at det, hvis oplysningerne skal verificeres, kan konsulteres via Instagrams, LinkedIn 's og Facebook' s officielle regnskaber for at undgå at blive vildledt af falske oplysninger.
Det bør være @ din ven, der kan lide at viderebringe "chok" nyheder, vise ham, der er den rigtige trickster - trods alt, hacker, der kan "ikke" politiet, og fløjte operation genopfriske afpresningsorganisationens "løft loft".
Organisatorisk baggrund: Raas model og dobbelt afpresning strategi
Hvis det sorte marked sammenlignes med en stor "kriminel kæde", tritium afpresning organisation er absolut "link ejer" af "kister". Denne gruppe af hackere (tidligere kendt som "Agenda"), som har været aktive siden 2022, bruger "RaaS" model til at starte angrebet virksomhed, som om det var en "Black Production Union" butik, og hvis du ønsker at være en hacker og ikke skrive dine egne koder og værktøjer, betale for hele rækken af angreb våben.6][7Det ved jeg ikke.
Hvordan deler vi det? Konvergenspolitikken er temmelig "fleksibel": 80% for enhjørninger, hvis de afpresser mindre end $30.000; mere end $30.000, 85% for tilknyttede hackere og kun 15% for enhjørninger.6][8Det ved jeg ikke. Som "hovedkontor support", Tritium også giver tilpassede "våben depoter": hjælpehackere kan generere proprietære afpresning software med deres ondsindede software bygherrer, og endda individualiserede løsesum meddelelser - for eksempel ved at skrive navnet på offerets virksomhed og mængden af brugerdefinerede løsesum, som kan være præcist matches selv i tidszonen [og]8][9Det ved jeg ikke. Denne "packing- in" model gør hacker angreb, der ellers kræver en teknisk tærskel en "lav-risiko, high- return business" åben for alle.
Viden point: Ra 's model har fået hacker tærskel til at kollapse, som i tilfældet med svig industrien.
I fortiden, når hackere var i stand til at forstå koden og infiltrere, var der nu en Raas model, som var ligesom at åbne op for "antallet af hackere" - gæller giver "kilder" (afpresning software), "logistik" (angreb værktøjer), "post- salg" (teknisk support) - og hjælpehackere blot tage ansvar for "klient- søger" (mål valg). Denne arbejdsdeling har på dramatisk vis øget effektiviteten af den sorte produktion, idet 400 + ofre blev erklæret i 2025 og 356 nye tilfælde alene i 2025 [1].2][7Det ved jeg ikke.
"Medlemskabsmodellen" alene er ikke nok, og pelikanerne er glubske i deres "dobbelt afpresning" strategi - kort sagt "både penge og liv". Den traditionelle afpresning tvinger kun dig til at betale for det, mens enhjørningen spiller kombinationskassen: først, kopiere dine centrale data, derefter kryptere systemet, og derefter true med at "videregive data uden at betale for det".6][10Det ved jeg ikke.
I juni 2024 blev den britiske NHS patologi tjenesteudbyder, Synnolis, slået med denne kombination: thorium krypteret sit system, krævede $50 millioner i løsesum (mere end 60 gange organisationens regelmæssige løsesum) og nægtede at offentliggøre 400 GB data direkte på nettet - 300 millioner patienters blod test resultater, personlige medicinske oplysninger, resulterer i over 10.000 ud-af-patient udnævnelser, 1.710 sene operationer, og endda indirekte i døden af en patient.3][6Det ved jeg ikke. En lignende sag er lækagen af Japanese-født bil design data i 2025, når kernen design tegninger blev stjålet, og gællerne var ikke kun afpresse ransoms, men også truer med at sælge dem til deres konkurrenter, forlader virksomheder i dilemmaet med "at betale penge, ikke miste deres markeder" [para.11Det ved jeg ikke.
Denne metode til "lukke virksomheden og stjæle data til at ødelægge omdømme" har ført til en hurtig stigning i afpresning industrien. Fra sin afrejse i 2022 til den nuværende, dens vifte af angreb strækker sig fra medicinsk behandling og uddannelse til bilproduktion, med ransoms spænder fra $50.000 til $50 millioner, og i 2024 det tegnede sig for 5 procent af de globale ofre for afpresning. []6][7Det ved jeg ikke. Når traditionel kriminalitet stadig er "one-on-one", har tritium bygget en standardiseret sort-og-sort linje med "medlemskab model + dobbelt afpresning", som kan være den virkelige årsag til, at det kan "finde" politiet.
Der er et hul i det: tre stykker Conan- stil falsk varsel.
Lad os komme til Conan- kun med et forstørrelsesglas for at se, hvor meget vi kan se i denne "selvstyrede arrestordre" bølge af Triple Extortion. Jeg siger ikke meget.
Løgner: Er det første pause?
Distributionskanalen er for fasan.
Formelle Interpol-meddelelser udstedes kun via det officielle netværk, det centrale politibureau i medlemsstaterne eller en officielt godkendt social konto. Men hvad med de falske nyheder? Den nye Telegram-kanal, @ europolcti, blev født i bestyrelsen for Den Europæiske Politienhed (Europol): "Vi bruger aldrig Telegram til at udstede officielle meddelelser", hvis officielle platform er Instagram, LinkedIn og Facebook med Blue V-certificerede konti.
Familie, det er som om nogen har en "domstol stævning" med et mikrobogstav. Tror du på det? En kanal, der ikke engang kan være officielt certificeret, troværdigheden af budskabet er dybest set svarer til en "venners-baserede fortjenester-tune kommercielle".
Det er det, jeg mener
Rødt lys i bonusenheden.
Interpol-belønningen blev aldrig kun brugt i lovlige valutaer som USA 's dollar, og euroen, trods alt, Bitcoin var et "navneord" for hvidvaskning af penge instrumenter og kunne ikke berøres af en formel institution. Hvad er endnu mere latterligt er mængden af penge - den falske ønskede meddelelse er kun $50.000, og se på den sande sag: LockBit afpresser software for $10 millioner og ikke Petya angreb relaterede hackere for $10 millioner. 50.000 dollars? Jeg ved ikke, om det er en løgner, der tror, politiet er "økonomisk nervøs".

Det er som at blive bedt om at give dig en "slutningen af året" pris, og det er afgjort i et spil valuta, og det er bare fem coppers -- små mønstre, mere skuespil!
Det er den tredje
Dokumentformat mangler stempel
De sande røde meddelelser er "tredobbelt sikkerhed": standardiserede numre (f.eks. 2025 / XXX), Interpol-logoer, detaljeret identifikation (fødselsdato, nationalitet osv.). Men hvad med den falske besked? Der var hverken et enkelt nummer eller et officielt logo, og hverken "Haise" eller "Xoracle" havde endda grundlæggende identitetsoplysninger.
Det er som at få en til at vise dig et eksamensbevis, og der er ingen skolesegl, intet skolenummer, selv rektor underskrift er "Kongen ved siden af" -- tør du tage det til arbejde?
Endelig er der fokus på Europol, som har gjort det klart, at "$50.000 dusøren er falsk". Det kan kun siges, at bølgen har vendt sætningen "kaste og fange tyve" til udtrykket "blæse tyve" og foreslår, at svindlerne næste gang supplere "International Criminal Police Office officielle skriftligt lektioner".
En vejledning i at undgå huller: en liste over faktiske øvelser mod svig
Fem identificerende punkter:
Hvordan kan almindelige mennesker hurtigt forstå forklædninger i lyset af udbredelsen af cyber- svigtende, især den karade af "bryggere og røvere" som Triple Extortion? Følgende liste over teknikker til bekæmpelse af svig anvendes i form af et mundstykke plus en sag.
Type et: Tjek regnskaberne - officielle oplysninger er kun for officielle netværk / politi, Telegram, Weibo er alle vilde.
HovedlogikOfficielle oplysninger som efterlysninger, belønningsmeddelelser osv. fra internationale retshåndhævende myndigheder kan kun offentliggøres via autoritative kanaler. Oplysninger som Interpol offentliggøres kun via sit officielle netværk (www.interpol.int) eller gennem medlemsstaternes politikanaler og vil aldrig blive offentliggjort på uofficielle platforme såsom Telegram, det lille crowd forum, Twitter-fællesskabet osv.3][12Det ved jeg ikke.
Sammenligning af sager: Det er gennem Telegram, at der udstedes en falsk "efterlyst arrestordre", og Det Europæiske Krigsforbryderpoliti (Europol) har spredt rygter gennem det officielle netværk inden for 24 timer efter bedrageriet, og begge kanalers autoritet er klar. [Telegram]3Det ved jeg ikke.
Type to: Lytte til accenter -- Interpol åbnede ikke telefonen postkasse.
HovedlogikInterpol har ikke en åben postkasse eller telefon, og ethvert opkald eller e-mail hævder, at "Jeg er Interpol, og du er involveret" er svindel. I den formelle proces skal videregivelsen af oplysninger om tværnationale sager foregå via det nationale politi, og der vil ikke blive taget direkte kontakt til personer, der anmoder om overførsler, og som giver oplysninger om bankkort [.12][13Det ved jeg ikke.
Sammenligning af sager: I 2022, Indien Call Centre imiteret Interpol, der kræver, at offerets overførsel være "selvrensede" på grund af "mistanke om hvidvaskning af penge" og i sidste ende ødelagt af politiet. På samme måde har Kinas generalkonsulat i New York specifikt advaret om, at telefonopkald ikke vil blive sendt til "International Criminal Police Centre", eller at bankoplysninger vil være nødvendige.13][14Det ved jeg ikke.
Type III: Kig på tegnebogen - bonus er mere end TT = hvidvaskning af penge kode, og den formelle belønning er kun RMB / US $
Hovedlogik: Den formelle belønning betales på en måde, der nødvendigvis er legitim og ikke udpeger krypteret valuta (såsom bitcoin) som den eneste kanal. Essensen af efterspørgslen efter overførsel af Bitcoin, tedcoin osv. er brugen af anonym hvidvaskning af penge i krypteret valuta, hvoraf 100% er svindel.3][15Det ved jeg ikke.
Sammenligning af sagerDer var en "Bitcoin dusør fælde" i 2018, hvor en svindler smedede en "international arrestordre" hævder at give fingerpeg om, at han kunne modtage en bitcoin belønning, og faktisk lokket offeret til at miste kontakten med den krypterede valuta. I modsætning hertil, den formelle belønning betalt af FBI for afpresning af lederen af softwaren ofte beløber sig til millioner af dollars og udtrykkeligt støtter betaling af dollars.14Det ved jeg ikke.
Formular 4: Certifikat: Rød ønskede ordre med nummer plus logo, hvoraf ingen er "tre produkter".
Hovedlogik: Interpol Red Notice har streng formalitet: Det skal indeholde oplysninger om standardiserede numre (f.eks. 2025 / XXX), Interpol logoer, og standardiserede fotografier, biometri osv. af eftersøgte personer.12][16Det ved jeg ikke.
Sammenligning af sagerI den "ønskede ordre", der er smedet af tritiumorganisationen, er der hverken et kodenummer eller et Interpol-logo, og dokumentet er i grov form og i første omgang "tre produkter". Den sande røde meddelelse er tilgængelig på Interpols netværk for referencenumre, der er komplette og sporbare.3Det ved jeg ikke.
Type fem: Beskyttelse - men hvem gør dig "ikke fortælle din familie og venner" er en bedrager.
HovedlogikLøgnerne, der frygter ofrets kommunikation med omverdenen, beder dig ofte om at "ikke fortælle nogen" med den begrundelse, at "sager behandles fortroligt" og "beskytte deres familier". For eksempel, hævder, at "du er mistænkt for hvidvaskning af penge og fortæller din familie, at du kommer til at skade dem" faktisk forhindrer dig i at søge hjælp fra din familie og venner og fra at bryde ordningen.12][13Det ved jeg ikke.
Sammenligning af sagerDen kinesiske generalkonsulat i New York har gentagne gange advaret om, at når man ringer til, at et barn er blevet bortført, at et familiemedlem er blevet dræbt ved et uheld, og er blevet bedt om ikke at fortælle sin familie, er det vigtigt at bevare roen og gennem officielle kanaler at kontrollere, at en sådan "nødsituation + fortrolighed" ordning er svigagtig.13Det ved jeg ikke.
Snigskytte.: Tjek kanaler, kontaktoplysninger, belønning, dokumentformat, alarm i tilfælde af fortrolighed. Husk: regelmæssige agenturer ikke haste dig, ikke holde hemmeligheder, ikke tildele krypterede penge, men hvem gør dig "hurtig og stille" er en løgner!
Man kan se de fem hovedpunkter, uanset hvordan løgneren skjuler dem. I tilfælde af en mistænkelig situation, kan det være nyttigt at kontrollere listen en efter en, eller at ringe direkte 110, National Anti-Svig Centre hotline 96110, at gøre svindlere ubrugelige.
To hovedkanaler for rapportering: afsløring og rapportering
Husk, "Ring til politiet to trin" og gå hurtigt! Begge kanaler kan hjælpe dig med at få oplysninger direkte til politiet, uanset om der har været svig eller en offshore tip.
Indenlandsk alarm: dial- in linje + APP for dobbelt forsikring
National anti-svig linje 96110Det er dit første svar - når du ringer op, vil fagfolk registrere vigtige oplysninger om bedrageriteknikker, tid, penge og kontaktoplysninger, uanset om tidlig varsling, anti-svig rådgivning eller rapportering fører. [T]17Undskyld. Hvis det er sædvane at operere online,Det nationale kontor for bekæmpelse af svig (APP)Modulet "Jeg vil rapportere" giver dig mulighed for at udfylde detaljerne i svig, fra tekstmeddelelse til at overføre optegnelser, og til at indsende alle beviser ved en nøgle, og til at modtage politiets feedback samtidigt.18][19Det ved jeg ikke.
Hjemmefodtøj: Hvornår, hvor og hvordan man skal bedrage, når man skal rapportere telefonopkald, huske at optage chatten før APP rapport, indgive beslaglæggelse af overførslen vouchers, jo mere komplet beviserne, jo hurtigere politiet håndtere det!
Internationale spor: Ambassade og konsulat bistand + Postboks til politiet
Hvis bedrageren er i udlandet eller du er i udlandet,Kinesiske ambassader og konsulater i udlandetVi kan koordinere det lokale politi. Vi kan ringe efter en nødsituation.Udenrigsministeriet Global Consultar Protection Hotline 12308Hjælp17Undskyld. Den mere direkte måde er igennemPostboks til rapportering uden for Interpols nationale centrale kontor, Ministeriet for Offentlig Sikkerhed(interpol.china @ mps.gov.cn) Indsend spor, under hensyntagen til detaljerne i den mistænkte 's navn, dokumentnummer, fotografi, kommunikationsmidler, for at lette præcis politisporing [0] [0]20Det ved jeg ikke. I andre lande, såsom USA, kan der foretages samtidig indberetning til lokale institutioner, såsom internetsvindel med IC3 (https: / / www.ic3.gov /) og identitetstyveri i tilknytning til FTC (https: / / www.identitytheft.gov /) [4], hvorved der skabes grænseoverskridende rapporteringssynergier.
Læg disse kanaler i telefonens memo! * *
Professionel dybde: omvendt markedsføring og håndhævelse af hackere
Omvendt markedsføring: hackerens "flowkode"
Når afpresning software gruppe spiller "Red Web" rute, selv politiet beklagede "hackere vil være i stand til at leve". Den seneste "selvbelønnede" drift af Neptunium Software Organization, kendt som den sorte industris reverse marketing lærebog - angiveligt en karade af hacker-ønskede hackere - skjuler en præcis strøm af likviditet og risiko- undgåelse logik, lever off det mørke net som den vigtigste "krybskytteri" position.
I den sorte industri, emnet maker: en tvist om eksponering
Det er ligesom online rød er en hot søgning på kontroversielle emner, og det er "sort rød er rød" ting. I de seneste måneder, som en "påviseligt førende organisation for afpresning software", dens spontane falske belønning begivenheder, uanset om stammer fra interne konflikter eller ekstern spekulation, har objektivt hævet sin "synlighed" i underjordiske netværk.2Det ved jeg ikke. Dette er ikke en isoleret sag: i 2021 angreb den amerikanske hacker Pompopurin FBI 's postsystem og sendte 100.000 narrestreger, der hævdede, at "kun at påpege et smuthul" var en succes med at tiltrække opmærksomhed fra hele netværket ved at foregive at være en myndighed til at skabe en hændelse.21][22Det ved jeg ikke. Tritiumets "selvberigende" er simpelthen en eskalering af spillet: at bruge det politibelønnede hoved som en "flowkode" til at skabe et diskussionsboom i det mørke web.
Tre pile: den nederste logik i omvendt markedsføring
Platin operation er ikke et blodbad, men en præcision målretning af tre centrale mål:
Darknet "Handelskammer": Tiltrækning af potentielle partnere
Ved at skabe hotness af emnet, tritium er lig med gratis reklame på nettet, rettet mod "affiliates" (underordnede angribere), der ønsker at deltage i kæden af afpresning. Efter alt, under RaaS model, "synlighed" er den hårde valuta at rekruttere partnere, og jo mere angriberne deltage, jo større afpresning netværk.2Det ved jeg ikke.
Ofre "screenere": målretning af højværdimål
Når et sikkerhedsteam eller en virksomhed er interesseret i information om en belønning, kan tritium stille og roligt markere virksomheder, der er "meget følsomme over for sikkerhedsdynamik" ved at overvåge respondentens IP-adresse. Det er potentielle ofre, der er stærkt defensive, men af højere dataværdi og kan beskrives som "fiskeri med agn".
Undersøgelse af "smog bomber":
Den største effekt af falske oplysninger er at forvirre synet. Ligesom hacker Pompopurin 's forfalskende FBI-cirkulærer for at vildlede offentligheden, kan en falsk belønning udstedt af et tritium også tillade politiet at fejlbedømme sine kernemedlemmer eller skjule sig for at købe tid til reel handling. [15]23Det ved jeg ikke.
Omkostningerne ved trafikken raving: den sorte liste over verden, når pulveret steg.
Et dobbelt-kantet sværd er bag den mørke net hot liste. Bølgen gjorde en masse cylindriske pulver, selv betragtes som et "vellykket tilfælde af omvendt markedsføring".24Det ved jeg ikke. Men den høje profil omkostninger er også klart: det er ligesom over- begrænset på platformen, og "selveksponering" af neptunium sætter det på politiets vigtigste sortliste. Når en afpressende organisation trods alt begynder at operere med et "markedsføringssind", kan det være begyndelsen på sin rejse fra "underjordisk subsidence" til "offentlig henrettelse".
Interpol Regular Process: Hvordan går den røde meddelelse?
Interpols røde meddelelse (det officielle navn "rød meddelelse") er den højeste ønskede mekanisme i verden, og dens emissionsproces er langt mere stringent end forventet. Et sådant dokument, der almindeligvis kaldes en "international arrestordre", er på ingen måde en tilfældig "global eftersøgt reklame", men kræver en streng proces, der kan sammenlignes med en godkendelse af banklån.
Fra ansøgning til offentliggørelse: "juridisk godkendelse" af tværnationale sager
Der er brug for en rød kendelse først.Medlemsstaternes centralkontorer(f.eks. Kinas ministerium for offentlig sikkerhed 's internationale samarbejdsagentur)Arrestordre eller domog identiteten af den mistænkte (navn, nationalitet, fingeraftryk osv.) og beskrivelse af overtrædelsens faktiske omstændigheder [1]. Disse materialer vil blive sendt til Interpol 's generalsekretariat i Lyon, Frankrig, med henblik på juridiske eksperters kontrol - selv i yderst hastende tilfælde, der tidligst tager mere end 20 timer - og i almindelige tilfælde, der tager omkring to uger [2]. Efter gennemgangen udstedte direktøren for medlemsstaternes centrale kontor sammen med generalsekretæren for Interpol den for en periode på fem år med en ubegrænset forlængelse, indtil den mistænkte blev anholdt [1, 3].
Denne proces design sikrer, at hver rød meddelelse har et solidt retsgrundlag. I 2018 ansøgte det kinesiske politi f.eks. om udstedelse af en rød meddelelse om Wang Shijun, hvorved ministeriet for offentlig sikkerhed først færdiggjorde den nationale retsproces og derefter offentliggjorde en global meddelelse via Interpol-kanaler [4].
Officielle kanaler og incitamentsmekanismer: Afvisning af "No way".
Der er klare grænser for de kanaler, hvorigennem officielle røde meddelelser udstedes: kun gennemInterpolnettet, medlemsstaternes centrale kontorsystemer eller officielle sociale kontiOffentligt deles intern information gennem medlemsstaternes retshåndhævelsesnetværk [2, 3]. Det er værd at bemærke, at InterpolBrug aldrig uofficielle platforme som Telegram.Offentliggørelse af ønskede oplysninger - et af de centrale elementer i identifikationen af forfalskede ønskede meddelelser [1, 3].
For så vidt angår belønningen af almenvellet, ligger den besluttende magt udelukkende hos medlemsstaterne. I FBI 's tilfælde går den høje belønning normalt over.Regelmæssige pressekonferencernår den monetære tildeling er i lovlig valuta, såsom amerikanske dollar, og ikke i krypteret valuta eller andre uofficielle betalingsmidler [1]. Dette mønster af "officiel påtegning + lovpligtig valuta" er i skarp kontrast til "Telegram privat tale belønning", almindelig i forfalskning af ønskede meddelelser.
En sætning der opsummerer forskellen mellem formalitet og forfalskningFormelle røde ønskede ordrer er som banklån - materialer er slet ikke afvist, juridiske tilladelser er strenge, og procedurer er markeret; falske ønskede meddelelser er som gadereklamer - når ordet "officielle" er trykt, "ønskede" er udstedt med Telegram, og belønningen gives i krypteret valuta, som i bund og grund er en dårlig præstation af en svig.
Gennem denne standardiserede proces sikrer Interpol alvoren og legitimiteten af røde efterlysninger i grænseoverskridende retshåndhævelse. Når vi ser på absurde nyheder som "hackeren er efterlyst af Interpol", lad os se på disse kriterier først - trods alt, den virkelige Red Notice aldrig "falder fra himlen" i Telegrams chatboks.
Historisk sag: to "retshåndhævende myndigheder" svindelnumre
Scenerne af bedrageres rolleller var altid dramatiske - de troede, de kunne krydse havet under frakker af retshåndhævende myndigheder, men de vidste ikke, at hver revne var så indlysende som lus af skaldede hoveder. Lad os gå tilbage til to klassiske "politi myndigheder" svindel og se, hvordan disse dårlige forestillinger er brudt.
Interpol Bitcoin Trap 2018: Hvidvaskning af penge + krypteret valuta Høst
Der mindes om, at østrigske kriminelle grupper på vegne af Den Internationale Kriminalpolitiorganisation (Interpol) har sendt investorer truende budskaber om "identitetstyveri for hvidvaskning af penge", idet de hævder, at offeret var involveret i grænseoverskridende kriminalitet, og at kun overførslen af Bitcoin til såkaldte "sikkerhedskonti" kunne vise sig at være uskyldig. For at øge deres troværdighed, de endda faked sociale medier tweets, efterlignede berømthed konti, offentliggjort "krypterede penge gave" og førte ofre til at klikke. Fish links og overførsler 0,1 til 2 BTC som "identificere" og forpligter sig til at returnere 10 til 20 BTC "belønninger". Ordningen til sidst opslugt over 100.000 ofre i hele verden, svarende til $115 millioner.
Breaking bogen: Der er to fatale smuthuller i bedragerens omhyggeligt udformede manuskript: For det første er kommunikationskanalerne afsløret - alle "efterforskningsmeddelelser" sendes via uofficielle postkasser, og regelmæssige retshåndhævende myndigheder, såsom Interpol, vil aldrig bruge private postkasser til at håndtere sager; for det andet er kravene om overførsel i strid med almindelig sund fornuft - de retshåndhævende myndigheders efterforskning af de pågældende midler vil juridisk indefryse konti, og der er ingen mulighed for, at den pågældende person vil blive forpligtet til at overføre krypterede penge til en ukendt adresse.
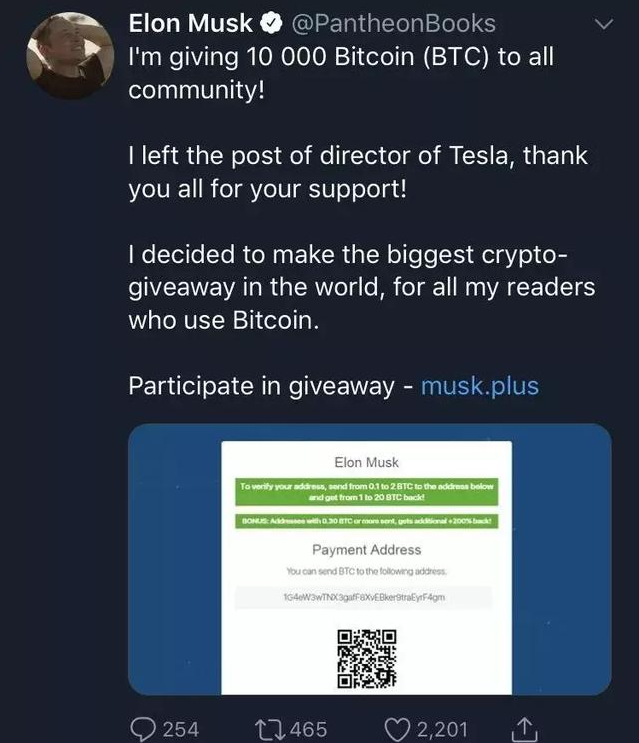 Forfalskning af Interpolrelateret Bitcoin svig i 2018
FBI Mail Incursion 2021: Urlong Allegation af Hacker Pompopurin
Historien: Hacker Pompompurin sendte 100.000 + falske advarsler i Homeland Security 's navn ved at hacke FBI' s Law Enforcement Enterprise Portal (LEEP) server. E-mail beskyldte Vinny Troia, grundlægger af Dark Overlord, for at være medlem af hacker organisation, hævder, at det var "en trussel mod systemets sikkerhed", til en bred vifte af mennesker, herunder Jay- Z, prominente journalister og andre. Hvad der er endnu mere absurd er, at hackere tidligere har hacket børnebeskyttelse hjemmesider og skadeligt indrammet Vinny Troia som pædofil i et forsøg på at miskreditere deres mål gennem flere falske beskyldninger.
Breaking: Dette tilsyneladende "officielle" e-mail angreb afslører sandheden - når politiet undersøger den truende person, de vil aldrig offentliggøre anklagerne via masse e-mail, endsige sende "kriminelle beviser" direkte til uafhængige personer. FBI derefter fremsat en presserende erklæring om, at det var kun en ekstern anmeldelse server, der var blevet invaderet, og at interne data ikke var blevet lækket, og at farce var i sidste ende blevet et værktøj til at vise ud hacker teknologi.
Det almindelige ved bedrag: den gamle formel ved intimidering + forførelse
Uanset om "sikkerhedskontoen" i 2018 eller den falske anklage i 2021, svindlere foregiver at være retshåndhævende myndigheder følger det samme sæt af scripts: først, ved hjælp af "identitetstyveri" til at skabe panik (intimidering) og derefter droppe lokkemad (invitation), at "samarbejde med en undersøgelse ville frikende" fra "returnere en høj belønning". Den centrale tilgang, der løber igennem, er at kræve ofre til at "hemmeligt operere" - overføre midler, give kontooplysninger, og ikke fortælle nogen. Husk denne anti-svig formel."Men den, der hævder at være en betjent og beder dig om" diskret overførsel "" skjulte operationer "er et forfædres mønster af løgnere. Formelle agenturundersøgelser vil aldrig tillade borgerne at overføre til mærkelige konti, endsige" rydde op mistanke "i krypteret valuta.
Du og jeg er internettilskuere. Mennesker
I dag har du hørt om en falsk efterlysning, og i morgen mister du sikkert en af firmaerne til afpresningssoftware. Cyberkriminalitet har aldrig været en fjern digital krig, og når angreb af tritium organisation indirekte forårsaget død af NHS patienter, vi endelig forstå, at hver tilsyneladende uafhængige cyber- svig kan være fatal i den virkelige verden. Fra et "debatangreb" til en nøjagtig ordning af Den Internationale Straffedomstol (Interpol) for forfalskning af en eftersøgt arrestordre, bliver midlerne til svindel mere og mere skjulte, men den mest sofistikerede forklædning er uden for offentlighedens øjne.
I lyset af mistænkelige oplysninger som "officielle varsel" "presserende ønskede", huske dette.Tre principperDet hjælper dig med at undgå 90% af fælderne: ikke nemt at klikke på uofficielle links, ikke overføre til mærkelige konti, ikke lække personlige følsomme oplysninger. Hver af dine verifikationer - såsom at ringe til en officiel telefon for at bekræfte ægtheden af en "ønsket ordre", og hver af rapporterne - via APP af National Anti-Svig Centre, tilføjer mursten til Internet sikkerhedslinjen.
Populær svindel er aldrig et slogan. Når vi forvandler "troværdig, multiverificeret" til en betinget refleksion, når hver familie har en "anti-svig propagandist", mister den omhyggeligt designede spil af svindleren scenen. Nu videresend denne artikel, @ Vennen i dit mikrobrev, der brugte den "officielle meddelelse" som et budskab, lad os bruge vores kollektive vågen, lad koret angreb gå ingen steder og gøre internettet virkelig et sikkert hjem.
Interaktiv afstemning: test af kapacitet til bekæmpelse af svig
Vil du vide, om din anti-svindel radar er følsom nok? Lad os lave en lille test!
Hvilke af følgende er typiske træk ved falske ønskede meddelelser?
A. Betaling af bonusser i amerikanske dollars
B. Offentliggørelse på Interpols netværk
C. Krav om overførsel til "sikre konti"
D. Rød ønsket løbenummer (f.eks. 2025 / XXX)
Tænk i tre sekunder. Hvad er dit svar?
Korrekt svar: C
Analyse: Kernen i en formel efterlysning er at informere den mistænkte og kræve hjælp i forbindelse med anholdelsen, og der vil aldrig være krav om følsomme operationer, såsom overførsler, for almindelige mennesker. Husk dette anti-svindel trick: "Enhver kendelse, der tænder dig er en bedrager!" Et ægte juridisk dokument vil kun få dig til at kontakte politiet og vil ikke direkte nogen penge transaktioner.
Er det rigtigt? Hvis du vælger forkert eller forkert, skal du ikke bekymre dig, lad os tale om, hvordan du dømmer - hvilke andre "fake-and-a-fake" ordninger har du mødt? Eller dele din lille anti-svig teknik og få flere mennesker til at øve "The Eye of Fire"!