
¿Cuando los hackers se dan una orden? No va a sacar a la policía de esta operación.
Lanzamiento de una redada: Revelar la percepción de la subversión
¡Larga vida! En 2025, el Círculo de Seguridad Cibernética escenificó un juego frenético de hackers dándole una orden. ¿Cómo puede una banda chantajeadora forjar activamente una orden de recompensa de la Interpol para “ver atención”? Lo que es aún más ridículo es que no sólo pretenden ser Europol, sino que también publican "se quieren" en Telegram, incluso la policía lo llama "ficción"? Y esta llamada “reverencia” todavía está escrita en $50.000. ¿Es cierto que se han creado organismos encargados de hacer cumplir la ley?
¿Crees eso? Incluso si no se esconde de la policía, ¿cómo es que se está dando un aviso buscado? En agosto de 2025, un anuncio de recompensa de Europol se distribuyó repentinamente en Internet, apuntando a los miembros centrales de las organizaciones de extorsión de la comunidad de extorsión “nobleza”-Qilin.[1No lo sé.
¿Qué es más? No sólo se atrevieron a jugar, sino que también pretendían ser Europol, incluso a través de la plataforma común de telegramas del hacker, cuya ola hizo imposible para la policía real, un rumor urgente de Europol: ¡Esto es una liberación no oficial! [parafrase]2]
¿Qué es realmente aterrador? La circular también contiene un incipiente “sumo de 50.000 dólares para los miembros”, que es un backlash por los hackers o hay alguien más detrás de él? [Aplausos]3]
Este falso anuncio, que fue difundido en Telegram, afirma que Europol ofreció $50,000 para dar seguimiento a la información de los dos gerentes de la organización, que a primera vista parecía un vacío completo. Europol dejó rápidamente claro que “esta información fue publicada no oficialmente” y confirmó que era una farsa fabricada por los hackers (o orquestada malintencionadamente por los competidores).2No lo sé. Cuando las organizaciones de extorsión de alto rango pasan de ser “deseados” a “falsas personas buscadas”, la ola no sólo actualiza el umbral de “operación reversa” para el delito cibernético, sino que también hace que sea raro y urgente que los organismos internacionales encargados de hacer cumplir la ley aclare — después de todo, la policía nunca ha visto un hacker tan “trapped” tanto.3No lo sé.
Esquía de incidentes: seguimiento de los eventos de play-back y contexto organizativo
Calendario del evento: de la recompensa falsa a los rumores oficiales
Una noche en agosto de 2025, un misterioso canal Telegram llamado @europol cti repentinamente explotó... - Aquí se emitió una falsa circular Europol, reclamando una recompensa de $50.000 a dos miembros principales de la organización, “Haise” y “Xoracle”, por “coordinación de filiales y supervisión de actividades de extorsión”. Las noticias, como una bomba que entró en un círculo de seguridad cibernética, fueron rápidamente reproducidas por varios medios de ciberseguridad, como el Australian Daily News, donde el tema de "Europol Heavy Cash Wanted Hackers" fue pintado en la industria.2][3No lo sé.
Pero la farsa se volvió rápidamente. El 22 de agosto, el portavoz de Europol confirmó urgentemente a The Cyber Express que la información era un fraude completo, destacando que “la información no provenía de Europol” y confirmando que Telegram nunca había sido utilizado para anuncios oficiales, y que los canales oficiales incluían sólo Instagram, LinkedIn y Facebook.2][3No lo sé. Este “juego deseado” por los propios hackers terminó con un “carro giratorio” parcial en los medios, un "negro de la orden de arresto de un hacker" en Internet.
Esta no es la primera vez que la organización tritio ha sido tan arrogante. De regreso a su “historia negra”, en junio de 2024, la organización lanzó un ataque selectivo contra Synnovis, un proveedor de servicios de laboratorio externo del Servicio Nacional de Salud británico (NHS), robando un gran número de datos hospitalarios y pacientes. Después de las negociaciones fallidas, ni siquiera siguieron la ruta convencional del sitio de filtración tradicional de redes oscuras, filtrando datos confidenciales de 400 GB directamente a través de Telegram, lo que provocó la interrupción de casi 10.000 citas médicas.[4No lo sé. Para 2025, la organización tritio se había intensificado, afirmando abiertamente que tenía más de 400 víctimas y que su alto nivel de software de extorsión multiplataforma había causado que las agencias de seguridad sufrieran.5No lo sé.
Recordatorio oficialEuropol ha dejado claro que sus anuncios oficiales nunca serán publicados a través de Telegram y que, si se quiere verificar la información, se puede consultar a través de las cuentas oficiales de las plataformas Instagram, LinkedIn y Facebook para evitar ser mal guiado por información falsa.
Debe ser @ su amigo que le gusta transmitir las noticias "shock", mostrarle quién es el verdadero tramposo — después de todo, el hacker que puede "no" la policía, y la operación de flauta refresca el "techo elevado" de la organización chantaje.
Antecedentes organizativos: Modelo Raas y estrategia doble de chantaje
Si el mercado negro se compara con una gran “cadena criminal”, la organización de chantaje tritio es definitivamente el “propietario de enlace” de los “coffers”. Este grupo de hackers (antes conocido como “Agenda”), que ha estado activo desde 2022, utiliza el modelo “RaaS” para iniciar el negocio de ataque como si fuera una tienda “Unión de Producción Negra”, y si quieres ser un hacker y no escribir tus propios códigos y herramientas, pagar por toda la gama de armas de asalto.6][7No lo sé.
¿Cómo lo dividimos? The Convergence Policy is rather “flexible”: 80 per cent for unicorns if they extort less than $30,000; more than $30,000, 85 per cent for affiliated hackers and only 15 per cent for unicorns.6][8No lo sé. Como “apoyo de las sedes”, tritium también proporciona “depósitos de armas” personalizados: los hackers auxiliares pueden generar software de extorsión patentada con sus constructores de software maliciosos, e incluso avisos de rescate individualizados, por ejemplo, escribiendo el nombre de la empresa de la víctima y la cantidad del rescate personalizado, que puede ser exactamente igualado incluso en la zona horaria [y]8][9No lo sé. Este modelo de “envasado” hace que los ataques de hacker que de otro modo requieren un umbral técnico un “ negocio de bajo riesgo y de alto rendimiento” abierto a todos.
🔗 Punto de conocimiento: El modelo de Ra ha causado que el umbral de hacker colapse, como en el caso de la industria del fraude.
En el pasado, cuando los hackers fueron capaces de entender el código e infiltrarse, ahora había un modelo Raas, que era como abrir “el número de hackers” — ginebras que proporcionan “fuentes” (software de la extorsión), “logística” (herramientas de ataque), “post-venta” (apoyo técnico) — y los hackers auxiliares simplemente toman la responsabilidad de “busca de cliente”. Esta división del trabajo ha incrementado drásticamente la eficiencia de la producción negra, con 400 víctimas declaradas por 2025 y 356 nuevos casos por solo 2025.[1]2][7No lo sé.
El “modelo de la membresía” no es suficiente, y los pelícanos son feroces en su estrategia “doble chantaje” — en resumen, “tanto dinero como vida”. El chantaje tradicional sólo le obliga a pagar por ello, mientras que el unicornio juega la caja de combinación: primero, copiar sus datos básicos, luego encriptar el sistema, y luego amenazar con "descubrir los datos sin pagar por ello".6][10No lo sé.
En junio de 2024, el proveedor británico de servicios de patología del NHS, Synnovis, fue golpeado con esta combinación: el thorium encriptó su sistema, exigió $50 millones en rescate (más de 60 veces el rescate regular de la organización) y se negó a publicar datos de 400 GB directamente en la red — 300 millones de resultados de análisis de sangre de pacientes, información médica personal, resultando en más de 10.000 citas fuera de pacientes, 1.710 operaciones tardías, e incluso indirectamente en la muerte.3][6No lo sé. Un caso similar es el de la fuga de datos de diseño de automóviles nacidos en Japón en 2025, cuando los dibujos de diseño de núcleo fueron robados, y las riendas no sólo extorsionaban rescates sino también amenazaban con venderlos a sus competidores, dejando a las empresas en el dilema de “pagar dinero, no perder sus mercados” [párr.11No lo sé.
Este método de “cerrar el negocio y robar los datos para destruir la reputación” ha llevado a un rápido aumento en la industria de la extorsión. Desde su partida en 2022 hasta el presente, su gama de ataques se extiende desde la atención médica y la educación hasta la fabricación de automóviles, con rescates de 50.000 a 50 millones de dólares, y en 2024 representó el 5% de las víctimas globales de extorsión.[]6][7No lo sé. Cuando el crimen tradicional sigue siendo “uno a uno”, el tritio ha construido una línea de negro y negro estandarizada con el “modelo de pertenencia + doble chantaje”, que puede ser la verdadera razón por la que puede “encontrar” a la policía.
Hay un agujero en él: tres piezas de falso aviso de estilo Conan.
Ahora, detectives, vamos a Conan-kun con una lupa para ver cuánto podemos ver en esta ola de Triple Extorsión "autodirigida". No digo mucho.
Puntuaciones de mentiroso: ¿Este es el primer descanso?
El canal de distribución es demasiado faisán.
Formal Interpol quería que los avisos se emitieran únicamente a través de la red oficial, las oficinas centrales de policía de los Estados miembros o una cuenta social oficialmente certificada. ¿Y las noticias falsas? El nuevo canal Telegram, @europolcti, nació en la junta directiva de la Oficina Europea de Policía (Europol): “Nunca utilizamos Telegram para emitir anuncios oficiales”, cuya plataforma oficial es Instagram, LinkedIn y Facebook con cuentas certificados por Blue V.
Familia, es como si alguien tuviera una cita con un microletter. ¿Lo crees? Un canal que ni siquiera puede ser certificado oficialmente, la credibilidad del mensaje es básicamente equivalente a un “mercado de fortuna basado en amigos”.
*De eso estoy hablando*
Luz roja en la unidad de bonificación.
La recompensa de la INTERPOL nunca se utilizó sólo en monedas legales como el dólar de los Estados Unidos y el euro, después de todo, el bitcoin era un “nombre” para instrumentos de blanqueo de dinero y no podía ser tocado por una institución formal. Lo que es aún más ridículo es la cantidad de dinero — el falso aviso buscado es sólo $50,000, y mira el verdadero caso: LockBit chantajes software para $10 millones y No Petya ataques hackers relacionados por $10 millones. ¿50.000 dólares? No sé si es un mentiroso quien piensa que la policía está "financiadamente nerviosa".

Es como si te dijeran que te dieran un premio "fin del año", y está establecido en una moneda de juego, y son sólo cinco cobres - pequeños patrones, más actuar!
♪ Ese es el tercero ♪
Formato de documento desaparecido sello
Los verdaderos Avisos Rojos son “triple security”: standardized numbers (e.g. 2025/XXX), Interpol logos, identificación detallada (fecha de nacimiento, nacionalidad, etc.). ¿Y el falso aviso? No había ni un solo número ni un logotipo oficial, y ni “Haise” ni “Xoracle” se referían a información de identidad básica.
Es como si alguien te mostrara un diploma universitario, y no hay sello escolar, ni número de escuela, ni siquiera la firma del director es "El Rey al lado"... ¿Te atreves a llevarla al trabajo?
Finalmente, el enfoque es en Europol, quien ha dejado claro que “la recompensa de $50,000 es falsa”. Sólo se puede decir que la ola ha convertido la frase “golpeando y capturando ladrones” en la frase “bloqueando ladrones” y sugiere que los estafadores complementan la próxima vez “Lecciones oficiales de la Oficina Internacional de Policía Criminal”.
Una guía para evitar agujeros: una lista de ejercicios reales contra el fraude
Cinco puntos de identificación:
¿Cómo puede la gente común entender rápidamente los disfraces ante la proliferación del ciberfraudamiento, especialmente la charada de “breachers y ladrones” como Triple Extortion? La siguiente lista de técnicas de “protección antifraude” se utiliza en forma de boquilla más un caso.
Tipo uno: Revisa las cuentas - la información oficial es sólo para las redes oficiales/policía, Telegram, Weibo son todos salvajes.
Lógica básicaLa información oficial como avisos buscados, anuncios de recompensas, etc. de los organismos internacionales encargados de hacer cumplir la ley sólo puede publicarse por conductos autorizados. La información como la de la Interpol se publica sólo a través de su red oficial (www.interpol.int) o a través de los canales de policía de los Estados miembros, y nunca aparecerá en plataformas no oficiales como Telegram, el pequeño foro de la multitud, la comunidad de Twitter, etc.3][12No lo sé.
Comparación de casos: Es a través de Telegram que se emite una falsa “autorización deseada”, y la Policía Criminal Europea (Europol) ha difundido rumores a través de la red oficial dentro de las 24 horas del fraude, y la autoridad de ambos canales es clara. [Telegrama]3No lo sé.
Tipo dos: Escuchando acentos - Interpol no abrió el buzón de correo telefónico.
Lógica básicaInterpol no tiene un buzón abierto o teléfono, y cualquier llamada o correo electrónico que afirma que "Yo soy Interpol y usted está involucrado" es fraude. En el proceso formal, la transmisión de información sobre casos transnacionales se canalizará a través de la policía nacional, y no se establecerá contacto directo con personas que soliciten transferencias y proporcionen información sobre tarjetas bancarias.[12][13No lo sé.
Comparación de casos: En 2022, el Centro de Llamadas de la India infectó a la Interpol, exigiendo que la transferencia de la víctima sea “autodespejada” por “lavado de dinero sospechoso” y finalmente destruida por la policía. Del mismo modo, el Consulado General de China en Nueva York ha advertido específicamente que las llamadas telefónicas no serán remitidas al Centro Internacional de Policía Criminal ni que se requerirá información de la cuenta bancaria.13][14No lo sé.
Tipo III: Mira la cartera - el bono es más que el TT = código de lavado de dinero, y la recompensa formal es sólo RMB/ US$
Lógica básica: La recompensa formal se paga de una manera que es necesariamente legítima y no designa moneda cifrada (como bitcoin) como el único canal. La esencia de la demanda de transferencias de bitcoin, tedcoin, etc. es el uso de lavado de dinero anónimo en moneda cifrada, el 100% de los cuales es un fraude.3][15No lo sé.
Comparación de casosEn 2018 hubo una “trapa de recompensa de bitcoin”, en la que un estafador forjó una “detención internacional” alegando que podía recibir una recompensa de bitcoin, y de hecho atrajo a la víctima a perder contacto con la moneda cifrada. En cambio, la recompensa formal pagada por el FBI por la extorsión del jefe del software a menudo equivale a millones de dólares y apoya explícitamente el pago de dólares.14No lo sé.
Forma cuatro: Certificado: Orden rojo quería con número más logotipo, ninguno de los cuales es "tres productos".
Lógica básica: El Aviso Rojo INTERPOL tiene una formalidad estricta: debe contener información sobre números estandarizados (por ejemplo, 2025/XXX), logos de Interpol y fotografías estandarizadas, biometría, etc. de personas buscadas.12][16No lo sé.
Comparación de casosEn el “orden deseado” forjado por la organización tritio, no hay un número de código ni un logotipo de Interpol, y el documento está en forma rugosa y, en primera instancia, “tres productos”. El verdadero Aviso Rojo está disponible en la red Interpol para números de referencia completos y rastreables.3No lo sé.
Tipo cinco: protección... pero quien te haga "no le diga a tu familia y amigos" es un fraude.
Lógica básicaLos mentirosos, que temen la comunicación de la víctima con el mundo exterior, a menudo le piden que “no le digan a nadie” porque “los casos son confidenciales” y “protejan a sus familias”. Por ejemplo, afirmando que "se sospecha de lavado de dinero y decirle a su familia que va a lastimarlos" en realidad le impide buscar ayuda de su familia y amigos y romper el esquema.12][13No lo sé.
Comparación de casosEl Consulado General de China en Nueva York ha advertido repetidamente que cuando se hace una llamada de que un niño ha sido secuestrado, que un miembro de la familia ha sido asesinado por accidente, y se le ha pedido que no le diga a su familia, es importante mantener la calma y verificar, a través de canales oficiales, que ese esquema de “emergencia + confidencialidad” es fraudulento.13No lo sé.
Sniper.: Compruebe los canales, detalles de contacto, recompensa, formato de documento, alerta en caso de confidencialidad. Recuerda: las agencias regulares no te apresuren, no guardes secretos, no asigne dinero cifrado, pero quien te haga "quick and quiet" es un mentiroso!
Puedes ver los cinco puntos principales, sin importar cómo los disimule el mentiroso. En caso de situación sospechosa, puede ser útil comprobar la lista una por una, o llamar directamente 110, la línea directa del Centro Nacional AntiFraud 96110, para que los estafadores sean inoperables.
Dos canales principales de presentación de informes: detección y presentación de informes
Recuerda: "Llama a la policía dos pasos" y muévete rápido! Ambos canales pueden ayudarle a obtener información directamente a la policía, independientemente de si ha habido fraude o una propina offshore.
alarma nacional: línea de línea + APP para doble seguro
National Anti-Fraud Line 96110Es su primera línea de respuesta - cuando se marca, los profesionales registrarán información clave sobre técnicas de fraude, tiempo, dinero y datos de contacto, ya sea alerta temprana, asesoramiento antifraude o guías de reporte. [T]17Lo siento. Si es habitual operar en línea,National Anti-Fraud Centre APPEl módulo “Voy a informar” le permite rellenar los detalles del fraude, desde el mensaje de texto a los registros de transferencia, y presentar todas las pruebas por una clave, y recibir comentarios policiales simultáneamente.18][19No lo sé.
Tintes domésticos: Cuando, dónde y cómo ser engañado cuando para informar de la llamada telefónica, recuerde grabar el chat antes del informe de APP, archivar la convulsión de los vales de transferencia, cuanto más completa la evidencia, más rápido que la policía maneja!
International leads: Embassy and Consulate assistance + Mailbox to Police
Si el estafador está en el extranjero o si está en el extranjero,Embajadas y consulados chinos en el extranjeroPodemos coordinar la intervención policial local. Podemos llamar en una emergencia.Ministry of Foreign Affairs Global Consular Protection Hotline 12308Ayuda17Lo siento. La forma más directa es a travésMailbox for reporting outside the National Central Bureau of Interpol, Ministry of Public Security(interpol.china@mps.gov.cn) Presentar pistas, teniendo en cuenta los detalles del nombre del sospechoso, número de documento, fotografía, medios de comunicación, para facilitar el seguimiento preciso de la policía [0][0]20No lo sé. En otros países, como los Estados Unidos, se pueden presentar informes simultáneos a instituciones locales, como el fraude en Internet que solicita IC3 (https://www.ic3.gov/) y el robo de identidad que se vincula con FTC (https://www.identitytheft.gov/)[4], creando sinergias transfronterizas en materia de presentación de informes.
Pon estos canales en el memo teléfono!**
Profundidad profesional: el marketing inverso y la ejecución de hackers
Comercialización inversa: “código de flujo” de hacker
Cuando el grupo de software de chantaje juega la ruta "Red Web", incluso la policía lamenta "los hackers podrán vivir". La reciente operación de “autorización” de la Organización del Software Neptunium, conocida como el libro de texto de marketing inverso de la industria negra — ostensiblemente una charada de hackers anhelados— oculta un flujo preciso de liquidez y lógica de riesgo-voidancia, viviendo fuera de la red oscura como la principal posición de “pocación”.
En la industria negra, el fabricante de temas: una disputa por la exposición
Es como el rojo en línea es una búsqueda caliente en temas polémicos, y es la cosa "rojo negro es rojo". En los últimos meses, como una “organización líder de manera demostrada para el software de extorsión”, sus eventos espontáneos de recompensa falsa, ya sea derivados de conflictos internos o especulación externa, han planteado objetivamente su “visibilidad” en la red subterránea.2No lo sé. Este no es un caso aislado: en 2021, el hacker americano Pompopurin atacó el sistema de correo del FBI y envió 100.000 bromas afirmando que “sólo para señalar un vacío” fue exitoso en atraer la atención de toda la red al insinuar una autoridad para crear un incidente.21][22No lo sé. El “autorizar” del tritio es simplemente una escalada del juego: usar la cabeza revertida por la policía como un “código de flujo” para crear un boom de discusión en la web oscura.
Tres flechas: la lógica inferior del marketing inverso
La operación de platino no es un baño de sangre, sino un objetivo preciso de tres objetivos centrales:
Darknet “Chamber of Commerce”: Attracting potential partners
Mediante la creación de la calidez del tema, el tritio equivale a la publicidad gratuita en la red, dirigida a “afiliados” (agredientes inferiores) que quieren unirse a la cadena de extorsión. Después de todo, bajo el modelo RaaS, la “visibilidad” es la moneda dura de reclutar socios, y cuanto más se unen los atacantes, más grande es la red de extorsión.2No lo sé.
“pantallas” de las víctimas: objetivos de alto valor
Cuando un equipo de seguridad o negocio está interesado en información sobre una recompensa, tritio puede estar marcando tranquilamente empresas que son “altamente sensibles a las dinámicas de seguridad” monitoreando la dirección IP del demandado. Son víctimas potenciales que son altamente defensivas pero de mayor valor de datos y pueden describirse como “pesca con cebo”.
Investigación de “bombas de humo”:
El mayor efecto de la información falsa es confundir la vista. Como hacker Pompopurin falsificando circulares del FBI para engañar al público, una recompensa falsa emitida por un tritio también puede permitir que la policía malinterprete a sus miembros principales o se esconda para comprar tiempo para una acción real.[15]23No lo sé.
El costo del tráfico raving: la lista negra del mundo cuando el polvo se levantó.
Una espada de doble filo está detrás de la lista de la red oscura. La onda hizo un montón de polvo de cilíndrico, incluso considerado un "successful case of reverse marketing".24No lo sé. Pero el costo de alto perfil también es claro: es como sobre-restricted en la plataforma, y el "auto-exposure" de neptunium lo pone en la lista negra principal de la policía. Después de todo, cuando una organización de chantaje comienza a operar con una “ mente de marketing”, puede ser el comienzo de su viaje de “subvención subterránea” a “ejecución pública”.
Proceso Ordinario Interpol: ¿Cómo va el Aviso Rojo?
El Aviso Rojo de la Interpol (el nombre oficial “Notificación Roja”) es el mecanismo deseado de más alto nivel en el mundo y su proceso de emisión es mucho más riguroso de lo esperado. Dicho documento, comúnmente conocido como una “autorización internacional de detención”, no es, en modo alguno, un “propiación global buscada”, sino que requiere un proceso riguroso comparable al de la aprobación del préstamo bancario.
De aplicación a publicación: “aprobación legal” de casos transnacionales
Primero se necesita una orden roja.Mesas centrales de los Estados miembros(por ejemplo, el Ministerio de Seguridad Pública de China, la Agencia Internacional de Cooperación)Sentencia de arresto o sentenciay la identidad del sospechoso (nombre, nacionalidad, huellas dactilares, etc.) y descripción de los hechos del delito [1]. Estos materiales serán enviados a la Secretaría General de la Interpol en Lyon, Francia, para el escrutinio de expertos legales, incluso en casos de extrema urgencia, que duran más de 20 horas lo antes posible, y en casos ordinarios, que duran aproximadamente dos semanas.[2] Following the review, the Director of the Central Bureau of the Member States, together with the Secretary-General of Interpol, issued it for a period of five years, with an indefinite extension until the suspect is arrested.[1, 3]
Este diseño de proceso garantiza que cada aviso rojo tenga una base legal sólida. Por ejemplo, en 2018, la policía china solicitó la publicación de un Aviso Rojo para Wang Shijun, por el que el Ministerio de Seguridad Pública terminaría primero el proceso judicial interno y luego haría un anuncio global a través de canales de Interpol.[4]
Canales oficiales y mecanismos de incentivo: rechazo de la Imposibilidad.
Hay límites claros a los canales por los cuales se emiten avisos rojos oficiales: sólo a través deRed de Interpol, sistemas de oficinas centrales de Estados miembros o cuentas sociales oficialesPublicly, internal information is shared through member law enforcement networks [2, 3]. Vale la pena señalar que InterpolNunca use plataformas no oficiales como Telegram.Publicación de información deseada - una de las características principales de la identificación de avisos falsos buscados [1, 3].
En cuanto a las recompensas por el interés público, el poder de adopción de decisiones recae totalmente en los Estados Miembros. En el caso del FBI, la alta recompensa suele pasar.Conferencias de prensa ordinariascuando el premio monetario está en moneda legal, como dólares de los Estados Unidos, y no en moneda cifrada u otros medios no oficiales de pago [1]. Este patrón de “avalor oficial + moneda estatutaria” contrasta con la “compañía de charla privada del programa”, común en la falsificación de los avisos deseados.
Una frase resumiendo la diferencia entre formalidad y falsificaciónLas órdenes formales de rojo son como préstamos bancarios — los materiales no se rechazan en absoluto, las autorizaciones legales son estrictas, y los procedimientos están marcados; falsos avisos buscados son como anuncios callejeros — cuando la palabra “oficial” se imprime, “quiere” se emite con Telegram, y la recompensa se da en moneda cifrada, que es esencialmente un mal desempeño por un fraude.
Mediante este proceso estandarizado, la INTERPOL garantiza la seriedad y legitimidad de los avisos buscados en rojo en la aplicación de la ley transnacional. Cuando vemos noticias absurdas como "el hacker es buscado por Interpol", vamos a ver estos criterios primero - después de todo, el verdadero Red Notice nunca "cae del cielo" en la caja de chat de Telegram.
Caso histórico: dos estafas " agencias de aplicación de la ley "
Las escenas de los vuelcos de los engañadores siempre fueron dramáticas — pensaron que podían cruzar el mar bajo los abrigos de las agencias de seguridad, pero no sabían que cada grieta era tan obvia como los piojos de las cabezas calvas. Volvamos a dos estafas clásicas de “agentes de cumplimiento de la ley” y veamos cómo se rompen estos rendimientos pobres.
Interpol Bitcoin Trap 2018: Lavado de dinero Intimidación + Cosecha de moneda cifrada
It is recalled that Austrian criminal groups, in the name of the International Criminal Police Organization (Interpol), have sent to investors threatening messages of “identity theft for money-wash”, claiming that the victim was involved in transnational crime and that only the transfer of Bitcoin to so-called “security accounts” could prove innocent. Para aumentar su credibilidad, incluso falsificaron tuits de redes sociales, imitaron cuentas de celebridades, publicaron "regalo de dinero cifrado" y llevaron a las víctimas a hacer clic. Enlaces de pescado y transferencias 0.1 a 2 BTC como “identifique” y se compromete a devolver 10 a 20 BTC “regresa”. El plan eventualmente envolvió a más de 100.000 víctimas en todo el mundo, por un monto de 115 millones de dólares.
Romper el libro: Hay dos lagunas fatales en el guión cuidadosamente diseñado del estafador: primero, los canales de comunicación están expuestos - todos los avisos de investigación se envían a través de buzones no oficiales y agencias regulares de cumplimiento de la ley, tales como Interpol, nunca utilizarán buzones privados para manejar casos; segundo, los requisitos de transferencia son contrarios al sentido común - la investigación de las agencias de seguridad de los fondos en cuestión requiere legalmente cuentas y no hay posibilidad de transferencia de dinero para la persona interesada
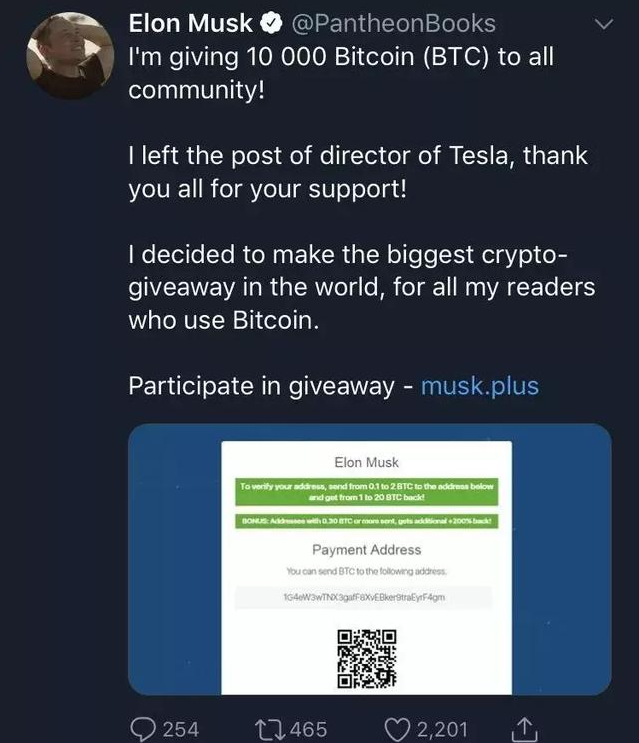 Falsificación del fraude de bitcoin relacionado con la Interpol en 2018
Incursión de correo del FBI 2021: La alegación de Urlong de Hacker Pompopurin
La historia: Hacker Pompompurin envió más de 100.000 correos electrónicos de advertencia en nombre de Seguridad Nacional hackeando el servidor del Portal de Empresas de Ejecución de la Ley del FBI (LEEP). El correo electrónico acusó a Vinny Troia, fundador de Dark Overlord, de ser miembro de la organización hacker, afirmando que era “una amenaza para la seguridad del sistema”, a una amplia gama de personas, incluyendo a Jay-Z, periodistas prominentes y otros. Lo que es aún más absurdo es que los hackers han hackeado anteriormente sitios web de protección infantil y malintencionadamente enmarcado Vinny Troia como un pedófilo en un intento de desacreditar sus objetivos a través de múltiples acusaciones falsas.
Breaking: Este aparentemente “oficial” ataque de correo electrónico revela la verdad, cuando los organismos de orden público investigan a la persona amenazante, nunca harán público los cargos por correo electrónico masivo, y mucho menos enviar “prueba criminal” directamente a personas no relacionadas. El FBI hizo entonces una declaración urgente de que era sólo un servidor de notificación externa que había sido invadido y que los datos internos no habían sido filtrados, y que la farsa finalmente se había convertido en una herramienta para mostrar la tecnología hacker.
La comúnidad del engaño: la fórmula ancestral de intimidación + seducción
Ya sea la “cuenta de seguridad” en 2018 o la falsa acusación en 2021, los estafadores que imitan a las agencias de seguridad siguen el mismo conjunto de scripts: primero, usando “ robo de identidad” para crear pánico (intimidación) y luego dejar caer el cebo (intribución) que “cooperar con una investigación exonerar” de “retornar una recompensa alta”. El enfoque básico que se lleva a cabo es exigir a las víctimas que “operen secretamente” — fondos de transferencia, proporcionen información sobre la cuenta y no le digan a nadie. Recuerda esta fórmula antifraude.“Pero quien alegue ser oficial de la ley y le pida que “transfiera de forma discreta” “operaciones ocultas” es un patrón ancestral de mentirosos. Las investigaciones de los organismos formales nunca permitirán que los ciudadanos se trasladen a cuentas extrañas, y mucho menos “limpien sospechas” en moneda cifrada.
Fin de la promoción: Tú y yo somos vigilantes de Internet. Personas
Hoy has aprendido acerca de un falso aviso buscado, y mañana probablemente perderás a una de las empresas al software de chantaje. El cibercrimen nunca ha sido una guerra digital distante, y cuando los ataques de la organización tritio indirectamente causaron la muerte de pacientes del NHS, finalmente entendemos que todo ciberfraud aparentemente no relacionado puede ser fatal en el mundo real. De un “ataque debatido” a un esquema preciso de la Organización Internacional de Policía Criminal (Interpol) para la falsificación de una orden de búsqueda, los medios de fraude se están ocultando cada vez más, pero el disfraz más sofisticado está más allá de los ojos del público.
Ante informaciones sospechosas como "notificación oficial" "fuera urgente", recuerde esto.Tres principiosTe ayuda a evitar el 90% de las trampas: no hacer clic fácilmente en enlaces no oficiales, no transferir a cuentas extrañas, no filtrar información confidencial personal. Cada una de sus verificaciones, como llamar a una llamada telefónica oficial para confirmar la autenticidad de un orden deseado y cada uno de los informes, a través de la APP del Centro Nacional Anti-Fraud, está agregando ladrillos a la línea de seguridad de Internet.
El fraude popular nunca es un lema. Cuando nos convertimos "credible, multiverificado" en un reflejo condicional, cuando cada familia tiene un " propagandista antifraude", el juego cuidadosamente diseñado por el estafador pierde el escenario. Ahora adelante este artículo, @El amigo en su micro-letter que utilizó el "anuncio oficial" como mensaje, vamos a utilizar nuestro despertar colectivo, dejar que el ataque del coro no vaya a ninguna parte y hacer de Internet realmente un hogar seguro.
Voto interactivo: prueba de capacidad antifraude
¿Quieres saber si tu radar antifraude es suficientemente sensible? Hagamos una pequeña prueba.
¿Cuál de las siguientes son características típicas de falsos avisos buscados?
A. Pago de primas en dólares de los Estados Unidos
B. Publicación en la red Interpol
C. Requisición de transferencias a " cuentas seguras "
D. Red quería el número de pedido (por ejemplo 2025/XXX)
Piensa por tres segundos. ¿Cuál es tu respuesta?
Respuesta correcta: C
Análisis: The core of a formal wanted notice is to inform the suspect and to call for assistance in his arrest, and there will never be a requirement for sensitive operations, such as transfers, for ordinary people. Recuerda este truco antifraude: "¡Cualquier orden que te encienda es un fraude!" Un verdadero documento judicial sólo le incitará a ponerse en contacto con la policía y no dirigirá ninguna transacción monetaria.
¿Es cierto? Si eliges el mal o el mal, no te preocupes, hablemos de cómo estás juzgando, ¿qué otros esquemas de “fake-and-a-fake” has encontrado? ¡O compartir tu pequeña técnica antifraude y conseguir que más personas practiquen "El Ojo del Fuego"!