
जब हैकर्स खुद को एक वारंट देते हैं? यह इस ऑपरेशन से बाहर पुलिस को प्राप्त करने के लिए नहीं है।
एक छापा लॉन्च करना: सबवर्जन की धारणा को प्रकट करना
लंबे जीवन! 2025 में, साइबर सिक्योरिटी सर्कल ने हैकर्स को खुद को एक वारंट देने के लिए एक उन्माद नाटक का मंचन किया। कैसे एक ब्लैकमेलिंग गैंग सक्रिय रूप से "ध्यान देने के लिए देखें" के लिए एक इंटरपोल इनाम आदेश प्राप्त कर सकते हैं? और भी हास्यास्पद क्या है कि वे न केवल यूरोपोल होने का वादा करते हैं बल्कि टेलीग्राम पर "वंट खुद" भी प्रकाशित करते हैं, यहां तक कि पुलिस ने इसे "फिक्शन" कहते हैं? और यह तथाकथित "reward" अभी भी 50,000 डॉलर में लिखा गया है। क्या यह सच है कि कानून प्रवर्तन एजेंसियों को स्थापित किया गया है?
क्या आप मानते हैं? भले ही वह पुलिस से छिपा नहीं है, तो वह खुद को एक वांछित नोटिस कैसे दे रहा है? अगस्त 2025 में, यूरोपोल से एक पुरस्कार घोषणा अचानक इंटरनेट पर परिचालित की गई थी, जो एक्सटोरेशन कम्युनिटी के "नोबिलिटी"-क्विलिन एक्सटोरेशन संगठनों के मुख्य सदस्यों को लक्षित करती थी।1मुझे नहीं पता।
क्या है? न केवल उन्होंने खेलने की कोशिश की, बल्कि उन्होंने यूरोपोल भी होने का वादा किया, यहां तक कि हैकर के कॉमन टेलीग्राम प्लेटफॉर्म के माध्यम से भी, जिसके लहर ने वास्तविक पुलिस के लिए यह असंभव बना दिया - यूरोपोल द्वारा एक तत्काल अफवाह: "यह एक अनौपचारिक रिलीज है!" [paraphrase]2]
वास्तव में क्या डरावना है? सर्कुलर में एक "सदस्य सदस्यों के लिए 50,000 डॉलर" भी शामिल है, जो हैकर्स द्वारा एक बैकलैश है या उसके पीछे कोई और है? [Applause]3]
यह झूठी घोषणा, जिसे टेलीग्राम में प्रसारित किया गया था, का दावा है कि यूरोपोल ने संगठन के दो प्रबंधकों से जानकारी का पालन करने के लिए $50,000 की पेशकश की, जो पहली बार एक पूर्ण लूपहोल की तरह दिखाई दिया। Europol ने जल्दी से यह स्पष्ट किया कि "यह जानकारी अनौपचारिक रूप से जारी नहीं की गई थी" और पुष्टि की कि यह हैकर्स (या दुर्भावनापूर्ण रूप से प्रतियोगियों द्वारा ऑर्केस्ट्रेटेड) द्वारा निर्मित एक बहुत दूर था।2मुझे नहीं पता। जब शीर्ष रैंकिंग एक्सटोरशन संगठन "विशाल" से "फाल्सी चाहता था व्यक्ति" तक चले जाते हैं, तो लहर न केवल साइबर अपराध के लिए "रिवर्स ऑपरेशन" थ्रेसहोल्ड को अपडेट करती है, बल्कि अंतरराष्ट्रीय कानून प्रवर्तन एजेंसियों के लिए भी यह दुर्लभ और जरूरी बनाता है - आखिरकार, पुलिस ने कभी भी एक हैकर नहीं देखा है इसलिए "ट्रैप्ड" उतना ही अधिक है।3मुझे नहीं पता।
घटना त्वचा: प्लेबैक घटनाओं और संगठनात्मक संदर्भ के लिए अनुवर्ती
घटना समयरेखा: झूठे इनाम से आधिकारिक अफवाहों तक
अगस्त 2025 में एक रात, एक रहस्यमय टेलीग्राम चैनल जिसे @europol cti अचानक उड़ा दिया गया था ... - यहां एक झूठे यूरोपोल परिपत्र जारी किया गया था, जिसने संगठन के दो मुख्य सदस्यों, "हैज़" और "एक्सोरकल" के पुरस्कार का दावा किया था, "सहायकों के समन्वय और extortion गतिविधियों के पर्यवेक्षण" के लिए। समाचार, जैसे कि एक बम जो साइबर सुरक्षा सर्कल में गया था, को कई साइबर सुरक्षा मीडिया द्वारा जल्दी से पुन: उत्पन्न किया गया था, जैसे ऑस्ट्रेलियाई दैनिक समाचार, जहां उद्योग में "यूरोपोल हेवी कैश वांटेड हैकर्स" का विषय चित्रित किया गया था।2][3मुझे नहीं पता।
लेकिन दूर जल्दी से चारों ओर मुड़ गया। 22 अगस्त को, यूरोपोल प्रवक्ता ने तत्काल पुष्टि की कि साइबर एक्सप्रेस यह सूचना पूरी धोखाधड़ी थी, यह दर्शाता है कि “सूचना यूरोपोल से नहीं आई थी” और पुष्टि करते हुए कि टेलीग्राम का आधिकारिक घोषणाओं के लिए इस्तेमाल नहीं किया गया था, और आधिकारिक चैनलों में केवल इंस्टाग्राम, लिंक्डइन और फेसबुक शामिल था।2][3मुझे नहीं पता। हैकर्स द्वारा यह "वांटेड प्ले" खुद मीडिया में आंशिक "मर्निंग कार" के साथ समाप्त हो गया, जो इंटरनेट में एक हैकर की गिरफ्तारी वारंट का ब्लैकिंग था।
यह पहली बार नहीं है कि ट्रिटियम संगठन इतना अभिमानी रहा है। जून 2024 में, संगठन ने ब्रिटिश नेशनल हेल्थ सर्विस (एनएचएस) के आउटसोर्स प्रयोगशाला सेवा प्रदाता सिनोविस पर एक लक्षित हमला शुरू किया, जो बड़ी संख्या में अस्पताल और रोगी डेटा चोरी कर रहा था। असफल बातचीत के बाद, उन्होंने पारंपरिक डार्क-नेट लीक साइट के "पारंपरिक मार्ग" का भी पालन नहीं किया, सीधे टेलीग्राम के माध्यम से 400-GB संवेदनशील डेटा लीक किया, जिसके परिणामस्वरूप लगभग 10,000 चिकित्सा नियुक्तियों की रुकावट हुई।4मुझे नहीं पता। 2025 तक, ट्रिटियम संगठन ने निष्क्रिय कर दिया था, खुले तौर पर दावा किया कि इसमें 400+ पीड़ित थे और इसके उच्च स्तर के क्रॉस-प्लेटफॉर्म एक्सटोरेशन सॉफ्टवेयर ने सुरक्षा एजेंसियों को सामना करने के लिए मजबूर किया था।5मुझे नहीं पता।
सरकारी अनुस्मारकयूरोपोल ने यह स्पष्ट कर दिया है कि इसकी आधिकारिक घोषणाएं कभी टेलीग्राम के माध्यम से प्रकाशित नहीं की जाएंगी और यदि जानकारी सत्यापित की जाए तो इसे इंस्टाग्राम, लिंक्डइन और फेसबुक प्लेटफॉर्म के आधिकारिक खातों के माध्यम से गलत जानकारी से बचने के लिए परामर्श दिया जा सकता है।
यह आपके दोस्त होना चाहिए जो "शॉक" समाचार को रिले करना पसंद करते हैं, उसे दिखाएं कि कौन वास्तविक चाल है - आखिरकार, हैकर जो पुलिस को "नहीं" कर सकता है, और बांसुरी ऑपरेशन ब्लैकमेल संगठन की "लिफ्टिंग छत" को ताज़ा करता है।
संगठनात्मक पृष्ठभूमि: रास मॉडल और डबल ब्लैकमेल रणनीति
यदि ब्लैक मार्केट की तुलना एक बड़ी "क्रिमिनल चेन" की तुलना में की जाती है, तो ट्रिटियम ब्लैकमेल संगठन निश्चित रूप से "कॉफर्स" का "लिंक मालिक" है। हैकर्स का यह समूह (जिसे पहले "Agenda" कहा जाता है) जिसे 2022 से सक्रिय किया गया है, हमले के व्यवसाय को शुरू करने के लिए "RaaS" मॉडल का उपयोग करता है जैसे कि यह "ब्लैक प्रोडक्शन यूनियन" स्टोर था, और यदि आप एक हैकर बनना चाहते हैं और अपने स्वयं के कोड और उपकरण नहीं लिखना चाहते हैं, तो हमला हथियारों की पूरी श्रृंखला के लिए भुगतान करें।6][7मुझे नहीं पता।
हम इसे कैसे विभाजित कर सकते हैं? अभिसरण नीति "flexible" के बजाय है: यूनिकॉर्न के लिए 80 प्रतिशत, यदि वे $ 10,000 से कम छूटते हैं; संबद्ध हैकरों के लिए $ 30,000 से अधिक, 85 प्रतिशत और यूनिकॉर्न के लिए केवल 15 प्रतिशत।6][8मुझे नहीं पता। "मुख्यधारा समर्थन" के रूप में, ट्रिटियम भी अनुकूलित "weapons डिपो" प्रदान करता है: सहायक हैकर अपने दुर्भावनापूर्ण सॉफ़्टवेयर बिल्डरों के साथ मालिकाना एक्सटोरेशन सॉफ्टवेयर उत्पन्न कर सकते हैं, और यहां तक कि व्यक्तिगत रैंसम नोटिस भी - उदाहरण के लिए, पीड़ित की कंपनी का नाम लिखकर और कस्टम रैंसम की राशि, जिसे समय क्षेत्र [और] में भी सही ढंग से मिलान किया जा सकता है।8][9मुझे नहीं पता। यह "पैकिंग-इन" मॉडल हैकर हमलों कि अन्यथा एक तकनीकी सीमा एक "कम जोखिम, उच्च वापसी व्यापार" हर किसी के लिए खुला की आवश्यकता बनाता है।
ज्ञान बिंदु: रा के समक्ष मॉडल ने धोखाधड़ी उद्योग के मामले में हैकर थ्रेसहोल्ड को पतन करने का कारण बना दिया है।
अतीत में, जब हैकर कोड को समझने और घुसपैठ करने में सक्षम थे, तो अब एक रास मॉडल था, जो "हैकर्स की संख्या" को खोलने की तरह था - गिल्स "सोर्स" (विस्तारण सॉफ्टवेयर), "लॉजिस्टिक्स" (टैक उपकरण), "पोस्ट-सेल" (तकनीकी समर्थन) - और सहायक हैकर्स बस "क्लाइंट-सीकिंग" (लक्ष्य चयन) के लिए जिम्मेदारी लेते हैं। श्रम का यह विभाजन नाटकीय रूप से काले उत्पादन की दक्षता में वृद्धि हुई है, जिसमें 400+ पीड़ितों को 2025 तक घोषित किया गया था और केवल 2025 तक 356 नए मामले।[1]2][7मुझे नहीं पता।
अकेले "सदस्यता मॉडल" पर्याप्त नहीं है, और पेलिकन अपनी "डबल ब्लैकमेल" रणनीति में क्रूर हैं - संक्षेप में, "दोनों पैसे और जीवन"। पारंपरिक ब्लैकमेल केवल आपको इसके लिए भुगतान करने के लिए मजबूर करता है, जबकि यूनिकॉर्न संयोजन बॉक्स को बजाता है: सबसे पहले, अपने कोर डेटा को कॉपी करें, फिर सिस्टम को एन्क्रिप्ट करें, और फिर "इसके लिए भुगतान किए बिना डेटा को बंद करें" की धमकी दें।6][10मुझे नहीं पता।
जून 2024 में, ब्रिटिश एनएचएस पैथोलॉजी सेवा प्रदाता, Synnovis को इस संयोजन के साथ हराया गया था: थोरियम ने अपने सिस्टम को एन्क्रिप्ट किया, जिसने रैंसम में $50 मिलियन की मांग की (संगठन के नियमित रैंसम के 60 गुना से अधिक) और नेट पर सीधे 400 जीबी डेटा प्रकाशित करने से इनकार कर दिया - 300 मिलियन रोगियों के रक्त परीक्षण परिणाम, व्यक्तिगत चिकित्सा जानकारी, जिसके परिणामस्वरूप 10,000 से अधिक रोगी नियुक्तियां, 1,710 देर से संचालन और यहां तक कि अप्रत्यक्ष रूप से एक रोगी की मौत में भी।3][6मुझे नहीं पता। एक समान मामला यह है कि 2025 में जापानी जन्मे कार डिजाइन डेटा के लीक के कारण, जब कोर डिजाइन चित्र चोरी हो गए थे, और गिल्स न केवल रैंसम को बहिष्कार कर रहे थे बल्कि उन्हें अपने प्रतिद्वंद्वियों को बेचने की धमकी भी दे रहे थे, जिससे व्यवसायों को "भुगतान धन की दुविधा में छोड़ दिया गया, अपने बाजारों को खोने नहीं" [para।11मुझे नहीं पता।
"व्यापार को बंद करने और प्रतिष्ठा को नष्ट करने के लिए डेटा चोरी करने" की इस विधि ने extortion उद्योग में तेजी से वृद्धि हुई है। 2022 में इसके प्रस्थान से लेकर वर्तमान तक, इसके हमलों की सीमा चिकित्सा देखभाल और शिक्षा से कार निर्माण तक फैली हुई है, जिसमें 50,000 डॉलर से 50 मिलियन डॉलर की दूरी पर रैंसम शामिल है, और 2024 में यह एक्सटोरेशन के वैश्विक पीड़ितों के 5 प्रतिशत के लिए जिम्मेदार है।6][7मुझे नहीं पता। जब पारंपरिक अपराध अभी भी "one-on-one" है, तो ट्रिटियम ने "membership मॉडल + डबल ब्लैकमेल" के साथ एक मानकीकृत ब्लैक-एंड-ब्लैक लाइन बनाई है, जो वास्तविक कारण हो सकता है कि यह पुलिस को "find" क्यों कर सकता है।
इसमें एक छेद है: कॉनन शैली के झूठे नोटिस के तीन टुकड़े।
अब, जासूस, चलो एक मैग्नीफाइंग ग्लास के साथ कॉनन-कुन को देखते हैं कि कैसे हम इस "स्वयं निर्देशित गिरफ्तारी वारंट" में ट्रिपल एक्सटोरेशन की लहर देख सकते हैं। मैं बहुत ज्यादा नहीं कह रहा हूँ।
स्कोर: यह पहला ब्रेक है?
वितरण चैनल बहुत घातक है।
औपचारिक इंटरपोल चाहता था नोटिस केवल आधिकारिक नेटवर्क, सदस्य राज्यों में पुलिस के केंद्रीय ब्यूरो या आधिकारिक तौर पर प्रमाणित सामाजिक खाता के माध्यम से जारी किए जाते हैं। लेकिन झूठी खबर के बारे में क्या? नया टेलीग्राम चैनल, @europolcti, यूरोपीय पुलिस ऑफिस (Europol) के बोर्ड पर पैदा हुआ था: "हम कभी आधिकारिक घोषणाओं को जारी करने के लिए टेलीग्राम का उपयोग नहीं करते हैं", जिसका आधिकारिक मंच इंस्टाग्राम, लिंक्डइन और ब्लू वी-प्रमाणित खातों के साथ फेसबुक है।
परिवार, ऐसा लगता है कि किसी को माइक्रोलेटर के साथ "कोर्ट सबपोना" मिला है। क्या आप इसे मानते हैं? एक ऐसा चैनल जो आधिकारिक तौर पर प्रमाणित नहीं किया जा सकता है, संदेश की विश्वसनीयता मूल रूप से "दोस्त-आधारित भाग्य-ट्यून वाणिज्यिक" के बराबर है।
♪ यह क्या है?
बोनस यूनिट में रेड लाइट।
इंटरपोल रिवॉर्ड का उपयोग केवल कानूनी मुद्राओं जैसे कि यूनाइटेड स्टेट्स डॉलर और यूरो में कभी नहीं किया गया था, आखिरकार, बिटकॉइन धन वैध उपकरण के लिए एक "noun" था और इसे औपचारिक संस्थान द्वारा नहीं छुआ जा सकता था। अधिक हास्यास्पद क्या है, यह धन की राशि है - झूठी इच्छा नोटिस केवल $50,000 है, और सही मामला देखें: लॉकबिट ब्लैकमेल सॉफ्टवेयर $ 10 मिलियन के लिए और नॉट पेट्या हमलों से संबंधित हैकर्स $ 10 मिलियन के लिए। $50,000? मुझे नहीं पता कि क्या यह एक झूठ है जो सोचता है कि पुलिस "वित्तीय तंत्रिका" है।

यह आपको "अंत वर्ष" पुरस्कार देने के लिए कहा जा रहा है, और यह एक खेल मुद्रा में बसा हुआ है, और यह सिर्फ पांच तांबे - छोटे पैटर्न, अधिक अभिनय!
♪ यह तीसरा है
दस्तावेज़ प्रारूप लापता स्टाम्प
वास्तविक रेड नोटिस "ट्रिपल सुरक्षा" हैं: मानकीकृत संख्या (जैसे 2025/XXX), इंटरपोल लोगो, विस्तृत पहचान (जन्म तिथि, राष्ट्रीयता आदि)। लेकिन झूठी इच्छा के बारे में क्या? वहाँ न तो एक नंबर और न ही एक आधिकारिक लोगो था, और न ही "हैज़" और न ही "Xoracle" भी बुनियादी पहचान जानकारी के लिए जाना जाता है।
यह आपको एक कॉलेज डिप्लोमा दिखाने की तरह है, और कोई स्कूल सील नहीं है, कोई स्कूल नंबर नहीं है, यहां तक कि हेडमास्टर का हस्ताक्षर "द किंग अगले दरवाजे" है - क्या आप इसे काम करने की हिम्मत करते हैं?
अंत में, फोकस यूरोपोल पर है, जिसने इसे स्पष्ट कर दिया है कि "$50,000 इनाम झूठ है"। यह केवल कहा जा सकता है कि लहर ने वाक्यांश को "बौने चोरों" में बदल दिया है और सुझाव दिया है कि अगले समय धोखाधड़ी करने वाले व्यक्ति "अंतर्राष्ट्रीय आपराधिक पुलिस कार्यालय आधिकारिक लेखन सबक" पूरक हैं।
छेद से बचाव के लिए एक गाइड: धोखाधड़ी के खिलाफ वास्तविक अभ्यास की एक सूची
पांच पहचान बिंदु:
कैसे साधारण लोग जल्दी से साइबर धोखाधड़ी के प्रसार के चेहरे में disguises, विशेष रूप से ट्रिपल एक्सटोरेशन की तरह "ब्रीचर और रॉबर्स" का पीछा करते हैं? "एंटी-फ्रॉड प्रोटेक्शन" तकनीकों की निम्नलिखित सूची का उपयोग एक मुखपत्र के रूप में भी किया जाता है।
एक टाइप करें: खातों की जांच करें - आधिकारिक जानकारी केवल आधिकारिक नेटवर्क / पुलिस, टेलीग्राम, वीबो सभी जंगली हैं।
कोर लॉजिकअंतरराष्ट्रीय कानून प्रवर्तन एजेंसियों से वांछित नोटिस, इनाम घोषणा आदि जैसी आधिकारिक जानकारी केवल आधिकारिक चैनलों के माध्यम से प्रकाशित की जा सकती है। इंटरपोल की सूचना केवल अपने आधिकारिक नेटवर्क (www.interpol.int) के माध्यम से या सदस्य राज्यों के पुलिस चैनलों के माध्यम से प्रकाशित की जाती है, और कभी भी टेलीग्राम, छोटी भीड़ फोरम, ट्विटर समुदाय आदि जैसे अनौपचारिक प्लेटफार्मों पर दिखाई नहीं देगी।3][12मुझे नहीं पता।
केस तुलनायह टेलीग्राम के माध्यम से है कि एक झूठी "वैध वारंट" जारी किया गया है, और यूरोपीय आपराधिक पुलिस (यूरोपोल) धोखाधड़ी के 24 घंटों के भीतर आधिकारिक नेटवर्क के माध्यम से अफवाह फैला रहा है, और दोनों चैनलों का अधिकार स्पष्ट है। [Telegram]3मुझे नहीं पता।
टाइप दो: उच्चारण को सुनना - इंटरपोल ने फोन मेलबॉक्स को नहीं खोला।
कोर लॉजिकइंटरपोल में एक खुला मेलबॉक्स या टेलीफोन नहीं है, और किसी भी कॉल या ई-मेल का दावा है कि "मैं इंटरपोल हूँ और आप शामिल हैं" धोखाधड़ी है। औपचारिक प्रक्रिया में, ट्रांसनेशनल मामलों के बारे में जानकारी का प्रसारण राष्ट्रीय पुलिस के माध्यम से किया जाना है और बैंक कार्ड की जानकारी प्रदान करने वाले व्यक्तियों के साथ कोई सीधा संपर्क नहीं किया जाएगा।12][13मुझे नहीं पता।
केस तुलना2022 में, इंडिया कॉल सेंटर ने इंटरपोल को प्रतिमानित किया, यह मांग करते हुए कि पीड़ितों का स्थानांतरण "स्वयं साफ़" हो सकता है और अंततः पुलिस द्वारा नष्ट हो गया। इसी तरह, न्यूयॉर्क में चीन के वाणिज्य दूतावास जनरल ने विशेष रूप से चेतावनी दी है कि टेलीफोन कॉल को "अंतर्राष्ट्रीय आपराधिक पुलिस केंद्र" के लिए अग्रेषित नहीं किया जाएगा।13][14मुझे नहीं पता।
टाइप III: वॉलेट पर देखो - बोनस टीटी = मनी लॉन्डरिंग कोड से अधिक है, और औपचारिक इनाम केवल RMB/ है। US$
कोर लॉजिक: औपचारिक पुरस्कार एक तरीके से भुगतान किया जाता है जो आवश्यक रूप से वैध है और केवल चैनल के रूप में एन्क्रिप्टेड मुद्रा (जैसे बिटकॉइन) को नामित नहीं किया जाता है। बिटकॉइन, tedcoin, आदि के हस्तांतरण की मांग का सार एन्क्रिप्टेड मुद्रा में अनाम धन का उपयोग है, जिनमें से 100 प्रतिशत धोखाधड़ी है।3][15मुझे नहीं पता।
केस तुलना2018 में एक "बिटकॉइन रिवॉर्ड ट्रैप" था, जिसमें एक धोखाधड़ीकर्ता ने एक "अंतरराष्ट्रीय गिरफ्तारी वारंट" का दावा किया कि वह एक बिटकॉइन रिवॉर्ड प्राप्त कर सकता था, और वास्तव में पीड़ित को एन्क्रिप्टेड मुद्रा के साथ संपर्क खोने के लिए मजबूर कर दिया। इसके विपरीत, सॉफ्टवेयर के प्रमुख के extortion के लिए एफबीआई द्वारा भुगतान किए गए औपचारिक इनाम में अक्सर लाखों डॉलर होते हैं और स्पष्ट रूप से डॉलर के भुगतान का समर्थन करते हैं।14मुझे नहीं पता।
फॉर्म चार: प्रमाणपत्र: रेड नंबर प्लस लोगो के साथ ऑर्डर करना चाहता था, जिनमें से कोई भी "तीन उत्पाद" नहीं है।
कोर लॉजिक: इंटरपोल रेड नोटिस में सख्त औपचारिकता है: इसमें मानकीकृत संख्याओं (जैसे 2025/XXX), इंटरपोल लोगो और मानकीकृत फोटोग्राफ, बॉयोमेट्रिक्स आदि पर जानकारी होनी चाहिए।12][16मुझे नहीं पता।
केस तुलनाट्रिटियम संगठन द्वारा धारित "वांटेड ऑर्डर" में, न तो एक कोड संख्या और न ही एक इंटरपोल लोगो है, और दस्तावेज़ किसी न किसी रूप में है और पहली बार "तीन उत्पाद" में है। सही रेड नोटिस संदर्भ संख्याओं के लिए इंटरपोल नेटवर्क पर उपलब्ध है जो पूर्ण और पता योग्य हैं।3मुझे नहीं पता।
पांच प्रकार: संरक्षण-- लेकिन जो भी आपको "अपने परिवार और दोस्तों को नहीं बताओ" बनाता है वह धोखाधड़ी है।
कोर लॉजिकझूठा, जो बाहर की दुनिया के साथ पीड़ित के संचार से डरते हैं, अक्सर आपको "किसी को नहीं बताने" के लिए कहते हैं कि "केस को गोपनीय रखा जाता है" और "उनके परिवारों की रक्षा"। उदाहरण के लिए, दावा करते हुए कि "आपको पैसे की वैधानिकता का संदेह है और अपने परिवार को बताते हुए कि आप उन्हें चोट पहुंचा रहे हैं" वास्तव में आपको अपने परिवार और दोस्तों से मदद मांगने से रोकता है और इस योजना को तोड़ने से रोकता है।12][13मुझे नहीं पता।
केस तुलनान्यूयॉर्क में चीनी वाणिज्य दूतावास-जनरल ने बार-बार चेतावनी दी है कि जब एक कॉल किया जाता है कि एक बच्चे को अपहरण किया गया है, तो एक परिवार के सदस्य को दुर्घटना से मारा गया है, और उसे अपने परिवार को बताने के लिए नहीं कहा गया है, यह महत्वपूर्ण है कि शांत रहना और सत्यापित करना, आधिकारिक चैनलों के माध्यम से, इस तरह की "आपातकालीन + गोपनीयता" योजना धोखाधड़ी है।13मुझे नहीं पता।
स्निपर।: चेक चैनल, संपर्क विवरण, इनाम, दस्तावेज़ प्रारूप, गोपनीयता के मामले में चेतावनी। याद रखें: नियमित एजेंसियां आपको नहीं बढ़ाती हैं, रहस्य नहीं रखते हैं, एन्क्रिप्टेड धन को असाइन नहीं करते हैं, लेकिन जो भी आपको "क्विक और शांत" बनाता है वह झूठा है!
आप पांच मुख्य बिंदुओं को देख सकते हैं, इससे कोई फर्क नहीं पड़ता कि कैसे झूठ उन्हें अलग करता है। एक संदिग्ध स्थिति की स्थिति में, धोखाधड़ी करने वालों को निष्क्रिय करने के लिए धोखाधड़ी करने के लिए, सीधे 110, राष्ट्रीय विरोधी धोखाधड़ी केंद्र हॉटलाइन 96110 को बुलाने के लिए सूची को एक-एक करके जांचना उपयोगी हो सकता है।
रिपोर्टिंग के लिए दो मुख्य चैनल: डिटेक्शन और रिपोर्टिंग
याद रखें, "पुलिस को दो चरणों में कॉल करें" और जल्दी से आगे बढ़ें! दोनों चैनल आपको सीधे पुलिस में जानकारी प्राप्त करने में मदद कर सकते हैं, चाहे वह धोखाधड़ी हो या ऑफशोर टिप हो।
घरेलू अलार्म: डबल बीमा के लिए डायल-इन लाइन + एपीपी
नेशनल एंटी फ्रॉड लाइन 96110यह आपकी पहली प्रतिक्रिया है - जब डायल किया जाता है, तो पेशेवर धोखाधड़ी तकनीकों, समय, धन और संपर्क विवरण के बारे में महत्वपूर्ण जानकारी रिकॉर्ड करेंगे, चाहे जल्दी चेतावनी, विरोधी धोखाधड़ी परामर्श या रिपोर्टिंग लीड। [T]17मुझे खेद है। अगर यह ऑनलाइन काम करने के लिए प्रथागत है,नेशनल एंटी फ्रॉड सेंटर एपीपी"मैं रिपोर्ट करने जा रहा हूं" मॉड्यूल आपको धोखाधड़ी के विवरण को भरने की अनुमति देता है, पाठ संदेश से रिकॉर्ड स्थानांतरित करने के लिए, और एक कुंजी द्वारा सभी सबूत जमा करने और एक साथ पुलिस प्रतिक्रिया प्राप्त करने के लिए।18][19मुझे नहीं पता।
घरेलू टिपरजब फोन कॉल की रिपोर्ट करने के लिए कहाँ और कैसे धोखा दिया जाए, तो एपीपी रिपोर्ट से पहले चैट रिकॉर्ड करने के लिए याद रखें, ट्रांसफर वाउचर के दौरे को दायर करें, सबूत को पूरा करें, पुलिस जितनी तेज़ी से इसे संभालती है!
अंतर्राष्ट्रीय नेतृत्व: दूतावास और वाणिज्य दूतावास सहायता + मेलबॉक्स से पुलिस
यदि आप विदेश में हैं या यदि आप विदेश में हैं, तो धोखाधड़ी विदेश में है।चीनी दूतावास और विदेशों में वाणिज्य दूतावासहम स्थानीय पुलिस हस्तक्षेप का समन्वय कर सकते हैं। हम आपातकाल में कॉल कर सकते हैं।विदेश मंत्रालय वैश्विक कांसुलर संरक्षण हॉटलाइन 12308सहायता17मुझे खेद है। अधिक प्रत्यक्ष तरीका हैलोक सुरक्षा मंत्रालय के इंटरपोल के राष्ट्रीय केंद्रीय ब्यूरो के बाहर रिपोर्टिंग के लिए मेलबॉक्स(interpol.china@mps.gov.cn) सुराग जमा करें, सटीक पुलिस ट्रैकिंग को सुविधाजनक बनाने के लिए संदिग्ध के नाम, दस्तावेज़ संख्या, फोटोग्राफ, संचार के साधन के विवरण को ध्यान में रखते हुए [0][0]]20मुझे नहीं पता। अन्य देशों में, जैसे कि संयुक्त राज्य अमेरिका, एक साथ रिपोर्टिंग स्थानीय संस्थानों में की जा सकती है, जैसे कि इंटरनेट धोखाधड़ी आईसी3 (https://www.ic3.gov/) की मांग करते हैं और एफटीसी (https://www.identitytheft.gov/)[4] को जोड़ने वाली पहचान की चोरी।
इन चैनलों को फोन मेमो में रखें!*
व्यावसायिक गहराई: हैकर्स के रिवर्स मार्केटिंग और प्रवर्तन
रिवर्स मार्केटिंग: हैकर का "प्रवाह कोड"
जब ब्लैकमेल सॉफ़्टवेयर समूह "लाल वेब" मार्ग का नाटक करता है, यहां तक कि पुलिस ने "हैकर्स को जीवित रहने में सक्षम होंगे"। हाल ही में "स्वयं-rewarding" Neptunium सॉफ्टवेयर संगठन का ऑपरेशन, जिसे ब्लैक इंडस्ट्री के रिवर्स मार्केटिंग टेक्स्टबुक के नाम से जाना जाता है - आश्चर्यजनक रूप से हैकर-wanted हैकर्स का एक charade - तरलता और जोखिम-अवॉइडेंस लॉजिक का सटीक प्रवाह छुपाता है, जो मुख्य "poaching" स्थिति के रूप में अंधेरे नेट को जीवित रखता है।
ब्लैक इंडस्ट्री में, विषय निर्माता: जोखिम के लिए एक विवाद
यह ऑनलाइन लाल की तरह विवादास्पद विषयों पर एक गर्म खोज है, और यह "काला लाल है" बात है। हाल के महीनों में, "विरोधी सॉफ्टवेयर के लिए विशेष रूप से अग्रणी संगठन" के रूप में, इसके सहज झूठे इनाम की घटनाओं, चाहे आंतरिक संघर्ष या बाहरी अटकलों से स्टेम हो, ने उद्देश्य से भूमिगत नेटवर्क में अपनी "विज़िबिलिटी" को बढ़ा दिया है।2मुझे नहीं पता। यह एक पृथक मामला नहीं है: 2021 में, अमेरिकी हैकर पोम्पोपुरिन ने एफबीआई मेल सिस्टम पर हमला किया और 100,000 pranks को यह दावा करते हुए भेजा कि "केवल एक लूपहोल को इंगित करने के लिए" एक घटना बनाने के लिए एक अधिकार की नकल करके पूरे नेटवर्क का ध्यान आकर्षित करने में सफल रहा।21][22मुझे नहीं पता। ट्रिटियम का "आत्म-रिवार्डिंग" केवल खेल का एक escalation है: अंधेरे वेब में एक चर्चा बूम बनाने के लिए पुलिस-रिवार्ड हेड को "प्रवाह कोड" के रूप में उपयोग करना।
तीन तीर: रिवर्स मार्केटिंग का नीचे तर्क
प्लैटिनम ऑपरेशन एक खून का नहीं है, लेकिन तीन मुख्य उद्देश्यों का एक सटीक लक्ष्य है:
डार्कनेट "चेम्बर ऑफ कॉमर्स": संभावित भागीदारों को आकर्षित करना
इस विषय की गर्मता पैदा करके, ट्रिटियम नेट पर विज्ञापन मुक्त करने के लिए टैंटामाउंट है, जो "संबद्ध" ( अधीनस्थ हमलावरों) को लक्षित करता है जो कि एक्सटोरेशन की श्रृंखला में शामिल होना चाहते हैं। आखिरकार, रास मॉडल के तहत, "विज़िबिलिटी" भर्ती भागीदारों की कड़ी मुद्रा है, और अधिक हमलावरों में शामिल हो जाते हैं, एक्सटोरेशन नेटवर्क बड़ा होता है।2मुझे नहीं पता।
Victims' "स्क्रीनर्स": लक्ष्य उच्च मूल्य लक्ष्य
जब एक सुरक्षा टीम या व्यापार पुरस्कार के बारे में जानकारी में दिलचस्पी रखता है, तो ट्रिटियम चुपचाप उन उद्यमों को चिह्नित कर सकता है जो उत्तरदाता के आईपी पते की निगरानी करके "सुरक्षा गतिशीलता के प्रति अत्यधिक संवेदनशील" हैं। ये संभावित पीड़ित हैं जो अत्यधिक रक्षात्मक हैं लेकिन उच्च डेटा मूल्य के हैं और उन्हें "बैट के साथ मछली" के रूप में वर्णित किया जा सकता है।
"धूम्र बम" की जांच:
झूठी जानकारी का सबसे बड़ा प्रभाव दृष्टि को भ्रमित करना है। हैकर पोम्पोपुरिन के झूठ बोलने वाले FBI परिपत्रों की तरह जनता को भ्रमित करने के लिए, एक ट्रिटियम द्वारा जारी झूठे इनाम भी पुलिस को अपने मुख्य सदस्यों को गलत करने या वास्तविक कार्रवाई के लिए समय खरीदने के लिए बाहर छिपाने की अनुमति दे सकता है।[15]23मुझे नहीं पता।
यातायात की लागत: पाउडर गुलाब होने पर दुनिया की काली सूची।
एक डबल एज्ड तलवार अंधेरे नेट गर्म सूची के पीछे है। लहर ने cylindrium पाउडर का एक बहुत बना दिया, यहां तक कि "रिवर्स मार्केटिंग का असफल मामला" भी माना गया।24मुझे नहीं पता। लेकिन उच्च प्रोफ़ाइल लागत भी स्पष्ट है: यह मंच पर अति-restricted की तरह है, और नेप्टुनियम के "स्वयं एक्सपोजर" इसे पुलिस के मुख्य ब्लैकलिस्ट पर डाल देता है। आखिरकार, जब एक ब्लैकमेलिंग संगठन "मार्केटिंग मन" के साथ काम करना शुरू कर देता है, तो यह "भूमिगत सब्सिडी" से "सार्वजनिक निष्पादन" तक अपनी यात्रा की शुरुआत हो सकती है।
Interpol नियमित प्रक्रिया: कैसे लाल नोटिस जाना है?
इंटरपोल की रेड नोटिस ( आधिकारिक नाम "लाल नोटिस") दुनिया में उच्चतम स्तर की इच्छा तंत्र है और इसकी जारी करने की प्रक्रिया उम्मीद से ज्यादा कठोर है। ऐसा दस्तावेज़, जिसे आमतौर पर "अंतरराष्ट्रीय गिरफ्तारी वारंट" के रूप में जाना जाता है, इसका मतलब यह नहीं है कि एक यादृच्छिक "वैश्विक चाहता था विज्ञापन", लेकिन बैंक ऋण स्वीकृति की तुलना में कठोर प्रक्रिया की आवश्यकता होती है।
आवेदन से प्रकाशन तक: अंतरराष्ट्रीय मामलों के "कानूनी अनुमोदन"
पहले एक लाल वारंट की आवश्यकता होती है।सदस्य राज्यों के केंद्रीय ब्यूरो(जैसे, चीन के सार्वजनिक सुरक्षा मंत्रालय की अंतर्राष्ट्रीय सहयोग एजेंसी)गिरफ्तारी वारंट या निर्णयऔर संदिग्ध (नाम, राष्ट्रीयता, फिंगरप्रिंट आदि) की पहचान और अपराध के तथ्यों का वर्णन [1]। इन सामग्रियों को कानूनी विशेषज्ञों द्वारा जांच के लिए लियोन, फ्रांस में इंटरपोल जनरल सचिवालय को भेजा जाएगा - यहां तक कि चरम उर्जा के मामलों में भी, जो शुरुआती दिनों में 20 घंटे से अधिक समय लेते हैं - और साधारण मामलों में, जो लगभग दो सप्ताह लगते हैं। समीक्षा के बाद, केंद्रीय सदस्य राज्यों के ब्यूरो के निदेशक ने इंटरपोल के महासचिव के साथ मिलकर पांच साल की अवधि के लिए इसे जारी किया, जब तक कि संदिग्ध को गिरफ्तार नहीं किया जाता तब तक अनिश्चित विस्तार के साथ।
यह प्रक्रिया डिजाइन यह सुनिश्चित करता है कि हर लाल नोटिस का एक ठोस कानूनी आधार है। उदाहरण के लिए, 2018 में, चीनी पुलिस ने वांग शिजुन के लिए रेड नोटिस जारी करने के लिए आवेदन किया, जिससे सार्वजनिक सुरक्षा मंत्रालय पहले घरेलू न्यायिक प्रक्रिया को पूरा करेगा और फिर इंटरपोल चैनलों के माध्यम से वैश्विक घोषणा करेगा। [4]
आधिकारिक चैनल और प्रोत्साहन तंत्र: कोई रास्ता नहीं।
उन चैनलों की स्पष्ट सीमाएं हैं जिनके माध्यम से आधिकारिक लाल नोटिस जारी किए जाते हैं: केवल माध्यम सेइंटरपोल नेटवर्क, सदस्य राज्यों या आधिकारिक सामाजिक खातों के केंद्रीय ब्यूरो सिस्टमसार्वजनिक रूप से, आंतरिक सूचना सदस्य कानून प्रवर्तन नेटवर्क [2, 3] के माध्यम से साझा की जाती है। यह ध्यान देने योग्य है कि इंटरपोलकभी भी टेलीग्राम जैसे अनौपचारिक प्लेटफार्मों का उपयोग न करें।वांछित जानकारी का प्रकाशन - जाली वांछित नोटिस की पहचान की मुख्य विशेषताओं में से एक [1, 3]।
सार्वजनिक हित के लिए पुरस्कार के लिए, निर्णय लेने की शक्ति सदस्य राज्यों के साथ पूरी तरह से आराम करती है। एफबीआई के मामले में, उच्च इनाम आमतौर पर गुजरता है।नियमित प्रेस सम्मेलनजब मौद्रिक पुरस्कार कानूनी मुद्रा में होता है, जैसे कि संयुक्त राज्य अमेरिका डॉलर, और एन्क्रिप्टेड मुद्रा या भुगतान के अन्य अनौपचारिक साधनों में नहीं [1]। "आधिकारिक समर्थन + वैधानिक मुद्रा" का यह पैटर्न "टेलीग्राम प्राइवेट टॉक रिवॉर्ड" के विपरीत है, जो कि वांछित नोटिसों के forgery में आम है।
एक वाक्य औपचारिकता और forgery के बीच अंतर को संक्षेप में प्रस्तुत करता हैऔपचारिक लाल वांछित आदेश बैंक ऋण की तरह हैं - सामग्री को बिल्कुल नहीं बदल दिया जाता है, कानूनी मंजूरी सख्त होती है, और प्रक्रियाएं चिह्नित होती हैं; झूठे वांछित नोटिस सड़क विज्ञापनों की तरह होते हैं - जब शब्द "आधिकारिक" मुद्रित होता है, तो "वित्त" को टेलीग्राम के साथ जारी किया जाता है, और इनाम एन्क्रिप्टेड मुद्रा में दिया जाता है, जो अनिवार्य रूप से धोखाधड़ी से बुरा प्रदर्शन होता है।
इस मानकीकृत प्रक्रिया के माध्यम से, इंटरपोल ट्रांसनेशनल कानून प्रवर्तन में लाल वांछित नोटिस की गंभीरता और वैधता सुनिश्चित करता है। जब हम absurd समाचार को देखते हैं जैसे "हैकर इंटरपोल द्वारा चाहते हैं", तो आइए पहले इन मानदंडों को देखते हैं - आखिरकार, रियल रेड नोटिस कभी नहीं " आकाश से गिरता है" टेलीग्राम के चैट बॉक्स में।
ऐतिहासिक मामला: दो "कानून प्रवर्तन एजेंसियों" घोटाले
डिसेवर्स के रोलओवर के दृश्य हमेशा नाटकीय थे - उन्होंने सोचा कि वे कानून प्रवर्तन एजेंसियों के कोट के नीचे समुद्र को पार कर सकते थे, लेकिन उन्हें पता नहीं था कि हर दरार बाल्ड हेड की जूँ के रूप में स्पष्ट थी। चलो दो क्लासिक "कानून प्रवर्तन एजेंसियों" घोटाले वापस जाते हैं और देखते हैं कि ये खराब प्रदर्शन टूट गए हैं।
इंटरपोल बिटकॉइन ट्रैप 2018: मनी लॉन्डरिंग इंटिमिडेशन + एनक्रिप्टेड मुद्रा हार्वेस्ट
यह याद किया जाता है कि अंतर्राष्ट्रीय आपराधिक पुलिस संगठन (इंटरपोल) के नाम से ऑस्ट्रियाई आपराधिक समूह ने निवेशकों को "पैसे-लांडरिंग के लिए पहचान चोरी" के संदेशों को धमकी देने के लिए भेजा है, यह दावा करते हुए कि पीड़ित ट्रांसनेशनल अपराध में शामिल था और केवल बिटकॉइन का हस्तांतरण तथाकथित "सुरक्षा लेखा" निर्दोष साबित हो सकता है। अपनी विश्वसनीयता बढ़ाने के लिए, उन्होंने सोशल मीडिया ट्वीट्स, नकली सेलिब्रिटी खातों, प्रकाशित "एन्क्रिप्टेड मनी गिफ्ट" और पीड़ितों को क्लिक करने का नेतृत्व किया। फिश लिंक्स और 0.1 से 2 BTC को "identify" के रूप में ट्रांसफर करता है और 10 से 20 BTC "rewards" वापस करने का कार्य करता है। इस योजना ने अंततः दुनिया भर में 100,000 से अधिक पीड़ितों को engulfed किया, जो $15 मिलियन की राशि थी।
पुस्तक को तोड़ना: धोखाधड़ी के सावधानी से डिजाइन किए गए स्क्रिप्ट में दो घातक लूपहोल हैं: सबसे पहले, संचार के चैनल उजागर होते हैं - सभी "निवेश नोटिस" को अनौपचारिक मेलबॉक्सों और नियमित कानून प्रवर्तन एजेंसियों जैसे इंटरपोल के माध्यम से भेजा जाता है, कभी भी मामलों को संभालने के लिए निजी मेलबॉक्सों का उपयोग नहीं करेगा; दूसरा, हस्तांतरण आवश्यकताएं सामान्य अर्थ के विपरीत हैं - सवाल में निधियों की कानून प्रवर्तन एजेंसियों की जांच कानूनी रूप से खातों को फ्रीज करेगी और कोई संभावना नहीं है कि संबंधित व्यक्ति को एन्क्रिप्टेड धन को अज्ञात पते में स्थानांतरित करने की आवश्यकता होगी।
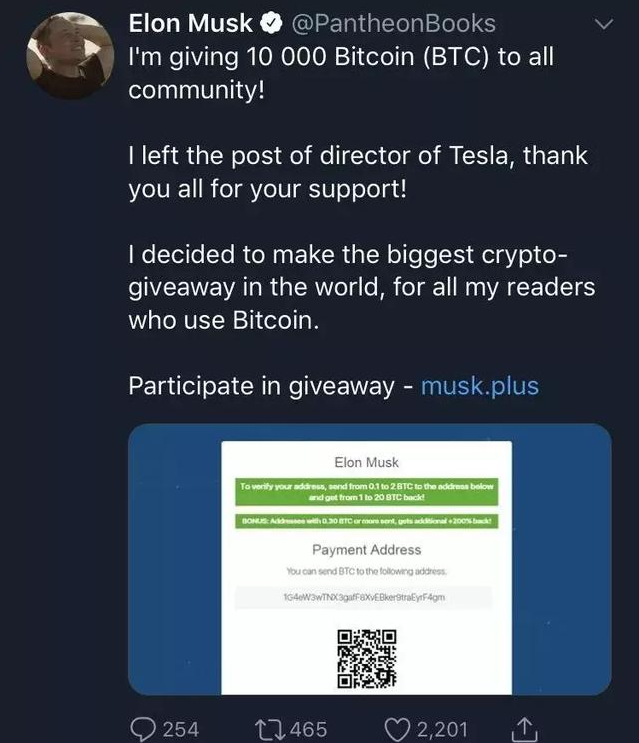 2018 में इंटरपोल से संबंधित बिटकॉइन धोखाधड़ी का मुकाबला
FBI Mail Incursion 2021: The Urlong Allegation by hacker Pompopurin
कहानी: हैकर पोम्पोमपुरिन ने FBI के लॉ प्रवर्तन एंटरप्राइज पोर्टल (LEEP) सर्वर को हैक करके होमलैंड सिक्योरिटी के नाम पर 100,000+ झूठे चेतावनी ईमेल भेजे। ई-मेल आरोपी विनी ट्राउआ, डार्क ओवरलॉर्ड के संस्थापक, हैकर संगठन के सदस्य होने के कारण, दावा करते हुए कि यह "सिस्टम की सुरक्षा के लिए खतरा" था, जिसमें जे-जेड, प्रमुख पत्रकारों और अन्य शामिल हैं। और भी absurd क्या है कि हैकर्स ने पहले चाइल्ड प्रोटेक्शन वेबसाइटों को हैक कर लिया है और कई झूठे आरोपों के माध्यम से अपने लक्ष्यों को अस्वीकार करने के प्रयास में pedophile के रूप में विन्नी Troia को फ्रेम किया है।
ब्रेकिंग: यह प्रतीत होता है कि "आधिकारिक" ई-मेल हमले सच को प्रकट करता है - जब कानून प्रवर्तन एजेंसियां धमकी देने वाले व्यक्ति की जांच करती हैं, तो वे सामूहिक ई-मेल द्वारा कभी भी सार्वजनिक रूप से चार्ज नहीं करेंगे, अकेले "criminal साक्ष्य" को सीधे असंबंधित व्यक्तियों को भेज दें। इसके बाद एफबीआई ने एक तत्काल बयान दिया कि यह केवल एक बाहरी अधिसूचना सर्वर था जो आक्रमण किया गया था और उस आंतरिक डेटा को लीक नहीं किया गया था, और अंततः वह हैकर प्रौद्योगिकी को दिखाने के लिए एक उपकरण बन गया था।
धोखे की सामान्यता: निष्क्रियता + seduction का ancestral सूत्र
क्या 2018 में "सुरक्षा खाता" या 2021 में झूठे आरोप, कानून प्रवर्तन एजेंसियों की नकल करने वाले धोखाधड़ी ने स्क्रिप्ट के समान सेट का पालन किया: सबसे पहले, पैनिक (सूचना) बनाने के लिए "पहचानात्मकता चोरी" का उपयोग करके और फिर बैट (इंट्रिब्यूशन) को छोड़ दें कि "एक जांच के साथ सहयोग करना" "एक उच्च इनाम को वापस" कर देगा। जिस मुख्य दृष्टिकोण के माध्यम से चलाता है वह पीड़ितों को "secretly संचालित" की आवश्यकता होती है - ट्रांसफर फंड, खाता जानकारी प्रदान करते हैं, और किसी को नहीं बताते हैं। इस विरोधी फ्रॉड सूत्र को याद रखें।"लेकिन जो कोई भी कानून प्रवर्तन अधिकारी होने का दावा करता है और आपसे पूछता है कि "डिस्क्रीटली ट्रांसफर" "हिडन ऑपरेशंस" झूठ का एक पैतृक पैटर्न है। औपचारिक एजेंसी जांच कभी भी नागरिकों को अजीब खातों में स्थानांतरित करने की अनुमति नहीं देगी, अकेले एन्क्रिप्टेड मुद्रा में "समाधान" को साफ़ करें।
पदोन्नति का अंत: आप और मैं इंटरनेट दर्शक हैं। लोग
आज आपने झूठे नोटिस के बारे में सीखा है, और कल आप शायद ब्लैकमेल सॉफ्टवेयर के लिए कंपनियों में से एक खो देंगे। साइबरक्राइम कभी दूर डिजिटल युद्ध नहीं रहा है, और जब ट्रिटियम संगठन के हमलों ने अप्रत्यक्ष रूप से एनएचएस रोगियों की मौत का कारण बना दिया, तो हम अंततः समझते हैं कि हर प्रतीत होता है कि वास्तविक दुनिया में गैर-संबंधित साइबर धोखाधड़ी घातक हो सकती है। एक "डिबेट हमले" से लेकर अंतरराष्ट्रीय आपराधिक पुलिस संगठन (इंटरपोल) की एक सटीक योजना के लिए एक वांछित वारंट के लिए, धोखाधड़ी का साधन अधिक से अधिक छिपा हुआ हो रहा है, लेकिन सबसे परिष्कृत disguise जनता की आंखों से परे है।
"आधिकारिक सूचना" जैसे संदिग्ध जानकारी के चेहरे पर "अर्जेंट चाहते थे" यह याद रखें।तीन सिद्धांतयह आपको 90% जालों से बचने में मदद करता है: आसानी से अनौपचारिक लिंक पर क्लिक नहीं करना, अजीब खातों में स्थानांतरित नहीं करना, व्यक्तिगत संवेदनशील जानकारी को लीक नहीं करना। आपके प्रत्येक सत्यापन - जैसे कि एक आधिकारिक फोन कॉल को कॉल करने के लिए एक प्रामाणिकता की पुष्टि करने के लिए, और प्रत्येक रिपोर्ट - नेशनल एंटी-फ्रॉड सेंटर के एपीपी के माध्यम से, इंटरनेट सुरक्षा लाइन में ईंटें जोड़ रही हैं।
लोकप्रिय धोखाधड़ी कभी नहीं है। जब हम एक सशर्त प्रतिबिंब में "क्रेडिबल, बहु-सत्यापित" को बदल देते हैं, जब हर परिवार के पास "एंटी-फ्रॉड प्रोपागडिस्ट" होता है, तो धोखाधड़ी के द्वारा सावधानीपूर्वक डिजाइन किए गए खेल मंच को खो देते हैं। अब इस लेख को आगे बढ़ाने के लिए, अपने माइक्रो-लेटर में मित्र जो संदेश के रूप में "आधिकारिक घोषणा" का इस्तेमाल करते थे, हमें हमारे जागृति सामूहिकता का उपयोग करने देते हैं, कोरस हमले को कहीं नहीं जाना चाहिए और इंटरनेट को वास्तव में एक सुरक्षित घर बनाने दें।
इंटरैक्टिव मतदान: विरोधी धोखाधड़ी क्षमता परीक्षण
आप जानना चाहते हैं कि क्या आपका एंटी-फ्रॉड रडार काफी संवेदनशील है? चलो थोड़ा परीक्षण करते हैं!
निम्नलिखित में से कौन सा झूठी इच्छा नोटिस की विशिष्ट विशेषताएं हैं?
A. संयुक्त राज्य अमेरिका डॉलर में बोनस का भुगतान
B. Interpol नेटवर्क पर प्रकाशन
C. "सुरक्षित खातों" में स्थानांतरण की आवश्यकता
डी. रेड चाहता था ऑर्डर संख्या (जैसे 2025/XXX)
तीन सेकंड के लिए सोचो। आपका जवाब क्या है?
सही उत्तर: C
विश्लेषण: एक औपचारिक चाहता नोटिस का मूल संदिग्ध को सूचित करना और उसकी गिरफ्तारी में सहायता के लिए बुलाना है, और सामान्य लोगों के लिए स्थानांतरण जैसे संवेदनशील संचालन की आवश्यकता कभी नहीं होगी। इस विरोधी धोखाधड़ी को याद रखें: "कोई भी वारंटी जो आपको लगता है वह धोखाधड़ी है! एक वास्तविक न्यायिक दस्तावेज़ केवल आपको पुलिस से संपर्क करने के लिए प्रेरित करेगा और किसी भी पैसे लेनदेन को निर्देशित नहीं करेगा।
क्या यह सही है? यदि आप गलत या गलत चुनते हैं, तो चिंता न करें, चलो इस बात के बारे में बात करते हैं कि आप किस तरह कर रहे हैं - क्या अन्य "नकली और एक नकली" योजना आपको सामना करना पड़ा है? या अपनी छोटी एंटी फ्रॉड तकनीक साझा करें और "द आई ऑफ फायर" का अभ्यास करने के लिए अधिक लोगों को प्राप्त करें!