
Wenn Hacker sich selbst einen Haftbefehl erteilen? Es wird die Bullen nicht aus dieser Operation herausholen.
Einen Raid starten: Die Wahrnehmung von Subversion enthüllen
Lang lebe! Im Jahr 2025 inszenierte der Cyber Security Circle ein rasendes Spiel von Hackern, die sich selbst einen Haftbefehl erteilten. Wie kann eine erpresserbande aktiv einen interpol-belohnungsbefehl schmieden, um "aufmerksamkeit zu sehen". Noch lächerlicher ist, dass sie nicht nur vorgeben, Europol zu sein, sondern auch "sich selbst" auf Telegram veröffentlichen, sogar die Polizei nennt es "Fiktion"? Und diese sogenannte "Belohnung" wird immer noch bei 50.000 Dollar geschrieben. Stimmt es, dass Strafverfolgungsbehörden eingerichtet werden?
Glauben Sie das? Auch wenn er sich nicht vor der Polizei versteckt, wie kommt es, dass er sich selbst eine gewünschte Mitteilung macht? Im August 2025 wurde plötzlich eine Belohnungsmeldung von Europol im Internet verbreitet, die auf die Kernmitglieder der "Adel" - Qilin-Erpressungsorganisationen der Erpressungsgemeinschaft abzielte.1Ich weiß es nicht.
Was ist mehr? Sie wagten nicht nur zu spielen, sondern gaben auch vor, Europol zu sein, sogar durch die gemeinsame Telegram-Plattform des Hackers, deren Welle es der echten Polizei unmöglich machte - ein dringendes Gerücht von Europol: "Dies ist eine inoffizielle Veröffentlichung!"2]
Was ist wirklich beängstigend? Das Rundschreiben enthält auch eine beginnende "Zusammenfassung von 50.000 Dollar für Mitglieder", die eine Gegenreaktion von Hackern ist oder jemand anderes dahinter steckt? [Beifall]3]
Diese falsche Ankündigung, die in Telegram verbreitet wurde, behauptet, dass Europol $ 50.000 angeboten hat, um Informationen von den beiden Managern der Organisation zu verfolgen, die auf den ersten Blick wie eine komplette Lücke aussahen. Europol machte schnell klar, dass "diese Informationen inoffiziell veröffentlicht wurden" und bestätigte, dass es sich um eine von Hackern fabrizierte (oder von Konkurrenten böswillig orchestrierte) Farce handelte.2Ich weiß es nicht. Wenn hochrangige Erpressungsorganisationen von „gesuchten zu „falsch gesuchten Personen übergehen, aktualisiert die Welle nicht nur die „umgekehrte Operation-Schwelle für Cyberkriminalität, sondern macht es auch selten und dringend für internationale Strafverfolgungsbehörden zu klären – schließlich hat die Polizei noch nie einen Hacker gesehen, der so „gefangen ist.3Ich weiß es nicht.
Incident Skin: Follow-up zu Playback-Events und organisatorischem Kontext
Event-Timeline: Von falscher Belohnung bis hin zu offiziellen Gerüchten
Eines Nachts im August 2025 explodierte plötzlich ein mysteriöser Telegram-Kanal namens @europol cti... - Hier wurde ein falsches Europol-Rundschreiben herausgegeben, in dem eine Belohnung von 50.000 US-Dollar an zwei Kernmitglieder der Organisation, "Haise" und "Xoracle", für "Koordination von Tochtergesellschaften und Überwachung von Erpressungsaktivitäten" gefordert wurde. Die Nachrichten, wie eine Bombe, die in einen Cyber-Sicherheitskreis ging, wurde schnell von einer Reihe von Cybersicherheitsmedien reproduziert, wie der Australian Daily News, wo das Thema "Europol Heavy Cash Wanted Hackers" in der Branche gemalt wurde.2][3Ich weiß es nicht.
Aber die Farce drehte sich schnell um. Am 22. August bestätigte der Europol-Sprecher gegenüber The Cyber Express dringend, dass es sich bei den Informationen um einen vollständigen Betrug handelte, wobei er betonte, dass „die Informationen nicht von Europol stammten und bestätigte, dass Telegram nie für offizielle Ankündigungen verwendet worden war und dass die offiziellen Kanäle nur Instagram, LinkedIn und Facebook enthielten.2][3Ich weiß es nicht. Dieses "gesuchte Spiel" der Hacker selbst endete mit einem teilweisen "Drehen des Autos" in den Medien, einem "Schwärzen des Haftbefehls eines Hackers" im Internet.
Dies ist nicht das erste Mal, dass die Tritium-Organisation so arrogant ist. Zurück zu ihrer „schwarzen Geschichte, startete die Organisation im Juni 2024 einen gezielten Angriff auf Synnovis, einen ausgelagerten Labordienstleister des britischen National Health Service (NHS), der eine große Anzahl von Krankenhaus- und Patientendaten stahl. Nach den gescheiterten Verhandlungen folgten sie nicht einmal der "konventionellen Route" der traditionellen Dark-Net-Leck-Site, die 400-GB-sensible Daten direkt über Telegram durchsickern ließ, was zur Unterbrechung von fast 10.000 Arztterminen führte.4Ich weiß es nicht. Bis 2025 hatte sich die tritium-organisation intensiviert und offen behauptet, dass sie über 400 opfer hatte und dass ihre hohe plattformübergreifende erpressungssoftware sicherheitsbehörden leiden ließ.5Ich weiß es nicht.
Offizielle ErinnerungEuropol hat deutlich gemacht, dass seine offiziellen Ankündigungen niemals über Telegram veröffentlicht werden und dass, wenn Informationen überprüft werden sollen, diese über die offiziellen Konten der Plattformen Instagram, LinkedIn und Facebook abgefragt werden können, um nicht durch falsche Informationen in die Irre geführt zu werden.
Es sollte @ dein Freund sein, der gerne die "Schock" -Nachrichten weitergibt, ihm zeigt, wer der wahre Betrüger ist - schließlich der Hacker, der die Polizei "nicht" kann, und die Flötenoperation aktualisiert die "Hubdecke" der Erpresserorganisation.
Organisatorischer Hintergrund: Raas-Modell und doppelte Erpressungsstrategie
Wenn der Schwarzmarkt mit einer großen "kriminellen Kette" verglichen wird, ist die Tritium-Erpressungsorganisation definitiv der "Linkbesitzer" der "Kassen". Diese Gruppe von Hackern (früher bekannt als "Agenda"), die seit 2022 aktiv ist, nutzt das "RaaS" -Modell, um das Angriffsgeschäft zu starten, als wäre es ein "Black Production Union" -Shop, und wenn Sie ein Hacker sein wollen und nicht Ihre eigenen Codes und Tools schreiben, zahlen Sie für die gesamte Palette von Angriffswaffen.6][7Ich weiß es nicht.
Wie teilen wir es auf? Die Konvergenzpolitik ist eher „flexibel: 80 Prozent für Einhörner, wenn sie weniger als 30.000 Dollar erpressen; mehr als 30.000 Dollar, 85 Prozent für angeschlossene Hacker und nur 15 Prozent für Einhörner.6][8Ich weiß es nicht. Als "Hauptquartier-Unterstützung" bietet Tritium auch maßgeschneiderte "Waffendepots" an: Hilfshacker können mit ihren bösartigen Software-Buildern proprietäre Erpressungssoftware und sogar individualisierte Lösegeldbenachrichtigungen generieren - zum Beispiel, indem sie den Namen des Unternehmens des Opfers und den Betrag des benutzerdefinierten Lösegeldes schreiben, das auch in der Zeitzone genau angepasst werden kann [und]8][9Ich weiß es nicht. Dieses „Packing-in“-Modell macht Hackerangriffe, die sonst eine technische Schwelle erfordern, zu einem „risikoarmen, renditestarken Geschäft“, das allen offen steht.
Wissenspunkt: Ras Modell hat dazu geführt, dass die Hackerschwelle zusammenbricht, wie im Fall der Betrugsindustrie.
In der Vergangenheit, als Hacker in der Lage waren, den Code zu verstehen und zu infiltrieren, gab es jetzt ein Raas-Modell, das so war, als würde man "die Anzahl der Hacker" öffnen - Kiemen, die "Quellen" (Erpressungssoftware), "Logistik" (Angriffswerkzeuge), "Post-Sale" (technischer Support) und Hilfshacker, die einfach die Verantwortung für "Kundensuche" (Zielauswahl) übernehmen. Diese Arbeitsteilung hat die Effizienz der Schwarzproduktion dramatisch erhöht, mit 400 + Opfern bis 2025 und 356 neuen Fällen allein bis 2025.2][7Ich weiß es nicht.
Das "Mitgliedschaftsmodell" allein reicht nicht aus, und die Pelikane sind in ihrer "doppelten Erpressungsstrategie" - kurz gesagt, "sowohl Geld als auch Leben". Die traditionelle Erpressung zwingt Sie nur, dafür zu bezahlen, während das Einhorn die Kombinationsbox spielt: Zuerst kopieren Sie Ihre Kerndaten, verschlüsseln Sie dann das System und drohen Sie dann, "die Daten zu veröffentlichen, ohne dafür zu bezahlen".6][10Ich weiß es nicht.
Im Juni 2024 wurde der britische NHS-Pathologie-Dienstleister Synnovis mit dieser Kombination geschlagen: Thorium verschlüsselte sein System, verlangte 50 Millionen Dollar Lösegeld (mehr als 60 Mal das reguläre Lösegeld der Organisation) und weigerte sich, 400 GB Daten direkt im Netz zu veröffentlichen - 300 Millionen Bluttestergebnisse von Patienten, persönliche medizinische Informationen, was zu über 10.000 Terminen außerhalb des Patienten, 1.710 späten Operationen und sogar indirekt zum Tod eines Patienten führte.3][6Ich weiß es nicht. Ein ähnlicher Fall ist der Fall des Durchsickerns von in Japan geborenen Autodesigndaten im Jahr 2025, als die Kernzeichnungen gestohlen wurden und die Kiemen nicht nur Lösegeld erpressten, sondern auch drohten, sie an ihre Konkurrenten zu verkaufen, was Unternehmen in das Dilemma brachte, "Geld zu zahlen, ihre Märkte nicht zu verlieren".11Ich weiß es nicht.
Diese Methode, "das Geschäft zu schließen und die Daten zu stehlen, um den Ruf zu zerstören", hat zu einem schnellen Anstieg der Erpressungsindustrie geführt. Von seinem Abgang im Jahr 2022 bis heute erstreckt sich seine Palette von Angriffen von der medizinischen Versorgung und Bildung bis zur Automobilherstellung, mit Lösegeldern im Bereich von 50.000 bis 50 Millionen US-Dollar, und im Jahr 2024 entfielen 5 Prozent der globalen Opfer von Erpressung.6][7Ich weiß es nicht. Wenn das traditionelle Verbrechen immer noch "eins zu eins" ist, hat das Tritium eine standardisierte schwarz-schwarze Linie mit dem "Mitgliedschaftsmodell + doppelte Erpressung" aufgebaut, was der wahre Grund sein kann, warum es die Polizei "finden" kann.
Es gibt ein Loch darin: drei Stücke von Conan-Stil falsche Mitteilung.
Nun, Detektive, lasst uns mit einer Lupe nach Conan-kun kommen, um zu sehen, wie viel wir in dieser "selbstgesteuerten Haftbefehlswelle" von Triple Extortion sehen können. Ich sage nicht viel.
Lügner: Das ist die erste Pause?
Der Vertriebskanal ist zu faul.
Formale Interpol-Nachrichten werden nur über das offizielle Netzwerk, die Zentralbehörden der Polizei in den Mitgliedstaaten oder ein offiziell zertifiziertes Sozialkonto herausgegeben. Aber was ist mit den falschen Nachrichten? Der neue Telegram-Kanal, @europolcti, wurde im Vorstand des Europäischen Polizeiamts (Europol) geboren: "Wir verwenden Telegram niemals, um offizielle Ankündigungen zu veröffentlichen", dessen offizielle Plattform Instagram, LinkedIn und Facebook mit Blue V-zertifizierten Konten sind.
Familie, es ist, als hätte jemand eine "gerichtliche Vorladung" mit einem Mikrobrief. Glauben Sie das? Ein Kanal, der nicht einmal offiziell zertifiziert werden kann, die Glaubwürdigkeit der Nachricht entspricht im Grunde einem "Freunde-basierten Fortune-Tune-Werbespot".
♪ Das ist es, worüber ich spreche ♪
Rotes Licht in der Bonuseinheit.
Die INTERPOL-Belohnung wurde nie nur in legalen Währungen wie dem US-Dollar und dem Euro verwendet, schließlich war Bitcoin ein "Substantiv" für Geldwäscheinstrumente und konnte von einer formellen Institution nicht berührt werden. Was noch lächerlicher ist, ist die Menge an Geld - die falsche gewünschte Nachricht ist nur $ 50.000, und schauen Sie sich den wahren Fall an: LockBit erpresst Software für $ 10 Millionen und Nicht Petya greift Hacker für $ 10 Millionen an. $ 50.000? Ich weiß nicht, ob es ein Lügner ist, der denkt, die Polizei sei "finanziell nervös".

Es ist, als würde man dir ein "Ende des Jahres" geben, und es ist in einer Spielwährung angesiedelt, und es sind nur fünf Kupfer - kleine Muster, mehr Schauspiel!
♪ Das ist der dritte ♪
Dokumentformat fehlender Stempel
Die wahren Red Notices sind „dreifache Sicherheit: standardisierte Nummern (z.B. 2025/XXX), Interpol-Logos, detaillierte Identifikation (Geburtsdatum, Nationalität, etc.). Aber was ist mit der falschen Wunschanzeige? Es gab weder eine einzelne Zahl noch ein offizielles Logo, und weder "Haise" noch "Xoracle" hatten auch nur grundlegende Identitätsinformationen.
Es ist, als würde Ihnen jemand ein College-Diplom zeigen, und es gibt kein Schulsiegel, keine Schulnummer, sogar die Unterschrift des Schulleiters ist "Der König von nebenan" - wagen Sie es, es zur Arbeit zu bringen?
Schließlich liegt der Fokus auf Europol, das deutlich gemacht hat, dass "die 50.000 Dollar Belohnung falsch ist". Es kann nur gesagt werden, dass die Welle die Phrase "Werfen und Fangen von Dieben" in die Phrase "Blasen von Dieben" verwandelt hat und darauf hindeutet, dass die Betrüger das nächste Mal "Internationales Kriminalpolizeiamt, das Unterrichtsstunden schreibt" ergänzen.
Ein Leitfaden zur Lochvermeidung: eine Liste der tatsächlichen Übungen gegen Betrug
Fünf Kennzeichnungspunkte:
Wie können gewöhnliche Menschen Verkleidungen angesichts der Verbreitung von Cyber-Betrug schnell verstehen, insbesondere die Scharade von "Verbrechern und Räubern" wie Triple Extortion? Die folgende Liste von "Anti-Betrugsschutz" -Techniken wird in Form eines Mundstücks plus eines Falles verwendet.
Typ eins: Überprüfen Sie die Konten - offizielle Informationen sind nur für offizielle Netzwerke / Polizei, Telegram, Weibo sind alle wild.
KernlogikOffizielle Informationen wie gewünschte Mitteilungen, Belohnungsanzeigen usw. von internationalen Strafverfolgungsbehörden können nur über maßgebliche Kanäle veröffentlicht werden. Informationen wie die von Interpol werden nur über sein offizielles Netzwerk (www.interpol.int) oder über die Polizeikanäle der Mitgliedstaaten veröffentlicht und werden niemals auf inoffiziellen Plattformen wie Telegram, dem Small Crowd Forum, der Twitter-Community usw. erscheinen.3][12Ich weiß es nicht.
FallvergleichEs ist durch Telegram, dass ein falscher "gesuchter Haftbefehl" ausgestellt wird, und die Europäische Kriminalpolizei (Europol) hat innerhalb von 24 Stunden nach dem Betrug Gerüchte über das offizielle Netzwerk verbreitet, und die Autorität beider Kanäle ist klar. [Telegramm]3Ich weiß es nicht.
Typ zwei: Akzente hören - Interpol öffnete die Telefonpostbox nicht.
KernlogikInterpol hat kein offenes Postfach oder Telefon, und jeder Anruf oder jede E-Mail, die behauptet, dass "Ich bin Interpol und Sie sind beteiligt" Betrug ist. Im formellen Prozess soll die Übermittlung von Informationen über transnationale Fälle über die nationale Polizei geleitet werden, und es wird kein direkter Kontakt mit Personen hergestellt, die Überweisungen beantragen und Bankkarteninformationen bereitstellen.12][13Ich weiß es nicht.
FallvergleichIm Jahr 2022 verkörperte sich das India Call Center als Interpol und forderte, dass der Transfer des Opfers aufgrund von "verdächtiger Geldwäsche" "selbst gelöscht" und schließlich von der Polizei zerstört werde. In ähnlicher Weise hat das Generalkonsulat von China in New York ausdrücklich gewarnt, dass Telefongespräche nicht an das "International Criminal Police Centre" weitergeleitet werden oder dass Bankkontoinformationen erforderlich sind.13][14Ich weiß es nicht.
Typ III: Schauen Sie sich die Brieftasche an - der Bonus ist mehr als der TT = Geldwäschecode und die formale Belohnung ist nur RMB / US$
KernlogikDie formale Belohnung wird in einer Weise bezahlt, die notwendigerweise legitim ist und keine verschlüsselte Währung (wie Bitcoin) als einzigen Kanal bezeichnet. Der Kern der Nachfrage nach Überweisungen von Bitcoin, Tedcoin usw. ist die Verwendung anonymer Geldwäsche in verschlüsselter Währung, von der 100 Prozent ein Betrug sind.3][15Ich weiß es nicht.
FallvergleichEs gab eine "Bitcoin-Belohnungsfalle" im Jahr 2018, in der ein Betrüger einen "internationalen Haftbefehl" fälschte, der Hinweise darauf gab, dass er eine Bitcoin-Belohnung erhalten könnte, und in der Tat das Opfer dazu verlockte, den Kontakt mit der verschlüsselten Währung zu verlieren. Im Gegensatz dazu beträgt die formale Belohnung, die vom FBI für die Erpressung des Software-Chefs gezahlt wird, oft Millionen von Dollar und unterstützt ausdrücklich die Zahlung von Dollar.14Ich weiß es nicht.
Formular vier: Zertifikat: Rot wollte Bestellung mit Nummer plus Logo, von denen keines "drei Produkte" ist.
KernlogikDie INTERPOL Red Notice hat eine strenge Formalität: Sie muss Informationen über standardisierte Nummern (z. B. 2025/XXX), Interpol-Logos und standardisierte Fotos, Biometrie usw. von gesuchten Personen enthalten.12][16Ich weiß es nicht.
FallvergleichIn der von der Tritium-Organisation gefälschten "gewünschten Bestellung" gibt es weder eine Codenummer noch ein Interpol-Logo, und das Dokument ist in Rohform und in erster Linie "drei Produkte". Die echte Red Notice ist im Interpol-Netzwerk für Referenznummern verfügbar, die vollständig und rückverfolgbar sind.3Ich weiß es nicht.
Typ fünf: Schutz - aber wer auch immer dich dazu bringt, "erzähl es deiner Familie und deinen Freunden nicht" ist ein Betrug.
KernlogikDie lügner, die die kommunikation des opfers mit der außenwelt fürchten, bitten sie oft, "niemanden zu sagen" mit der begründung, dass "fälle vertraulich behandelt werden" und "ihre familien schützen". Zum Beispiel, zu behaupten, dass "Sie der Geldwäsche verdächtigt werden und Ihrer Familie sagen, dass Sie sie verletzen werden", hindert Sie tatsächlich daran, Hilfe von Ihrer Familie und Freunden zu suchen und das Schema zu brechen.12][13Ich weiß es nicht.
FallvergleichDas chinesische Generalkonsulat in New York hat wiederholt gewarnt, dass es bei einem Anruf, bei dem ein Kind entführt wurde, ein Familienmitglied durch einen Unfall getötet wurde, wichtig ist, ruhig zu bleiben und über offizielle Kanäle zu überprüfen, dass ein solches "Notfall + Vertraulichkeit" -System betrügerisch ist.13Ich weiß es nicht.
Sniper.: Überprüfen Sie Kanäle, Kontaktdaten, Belohnung, Dokumentformat, Warnung im Falle der Vertraulichkeit. Denken Sie daran: regelmäßige Agenturen eilen Sie nicht, bewahren Sie keine Geheimnisse auf, weisen Sie kein verschlüsseltes Geld zu, aber wer Sie "schnell und ruhig" macht, ist ein Lügner!
Sie können die fünf Hauptpunkte sehen, egal wie der Lügner sie verschleiert. Im Falle einer verdächtigen Situation kann es sinnvoll sein, die Liste einzeln zu überprüfen oder direkt 110 anzurufen, die Hotline 96110 des Nationalen Betrugsbekämpfungszentrums, um Betrüger unbrauchbar zu machen.
Zwei Hauptkanäle für die Berichterstattung: Erkennung und Berichterstattung
Denken Sie daran, "Rufen Sie die Polizei zwei Schritte" und bewegen Sie sich schnell! Beide Kanäle können Ihnen helfen, Informationen direkt an die Polizei zu bringen, unabhängig davon, ob es Betrug oder einen Offshore-Tipp gab.
Inlandsalarm: Einwahlleitung + APP für Doppelversicherung
Nationale Betrugsbekämpfungslinie 96110Es ist Ihre erste Antwortlinie - wenn Sie gewählt werden, werden Fachleute wichtige Informationen über Betrugstechniken, Zeit, Geld und Kontaktdetails aufzeichnen, ob Frühwarnung, Betrugsbekämpfungsberatung oder Berichterstattung.17Es tut mir leid. Wenn es üblich ist, online zu arbeiten,Nationales Betrugsbekämpfungszentrum APPDas Modul "Ich werde berichten" ermöglicht es Ihnen, die Details des Betrugs auszufüllen, von Textnachrichten bis hin zur Übertragung von Aufzeichnungen, und alle Beweise mit einem Schlüssel einzureichen und gleichzeitig Polizeifeedback zu erhalten.18][19Ich weiß es nicht.
Inländische KipperWann, wo und wie Sie getäuscht werden können, wenn Sie den Anruf melden, denken Sie daran, den Chat vor dem APP-Bericht aufzuzeichnen, die Beschlagnahme der Überweisungsgutscheine einzureichen, je vollständiger die Beweise sind, desto schneller wird die Polizei damit umgehen!
International führt: Botschaft und Konsulat Hilfe + Mailbox zur Polizei
Wenn der Betrüger im Ausland ist oder wenn Sie im Ausland sind,Chinesische Botschaften und Konsulate im AuslandWir können lokale Polizeieinsätze koordinieren. Wir können im Notfall rufen.Ministerium für auswärtige Angelegenheiten Globale konsularische Schutz-Hotline 12308Hilfe17Es tut mir leid. Der direktere Weg ist durchMailbox für die Berichterstattung außerhalb des National Central Bureau of Interpol, Ministerium für öffentliche Sicherheit(interpol.china@mps.gov.cn) Einreichung von Leads unter Berücksichtigung der Details des Namens des Verdächtigen, der Dokumentennummer, des Fotos, der Kommunikationsmittel, um eine genaue Verfolgung durch die Polizei zu ermöglichen [0][0]20Ich weiß es nicht. In anderen Ländern, wie den Vereinigten Staaten, können gleichzeitige Meldungen an lokale Institutionen erfolgen, wie Internetbetrug, der IC3 (https://www.ic3.gov/) und Identitätsdiebstahl, der mit FTC verknüpft ist (https://www.identitytheft.gov/)[4], wodurch grenzüberschreitende Meldesynergien entstehen.
Setzen Sie diese Kanäle in das Telefonmemo! **
Professionelle Tiefe: Reverse Marketing und Durchsetzung von Hackern
Reverse Marketing: Hackers „Flow Code
Als die erpresser-softwaregruppe die route des roten webs spielt, beklagte sogar die polizei, dass die hacker leben können. Die jüngste "selbstbelohnende" Operation der Neptunium Software Organization, bekannt als das Reverse-Marketing-Lehrbuch der Schwarzindustrie - angeblich eine Scharade von Hacker-gesuchten Hackern - verbirgt einen genauen Fluss von Liquidität und Risikovermeidungslogik, die vom dunklen Netz als Hauptposition der "Wilderei" lebt.
In der Schwarzindustrie, das Thema Maker: ein Streit um Exposition
Es ist wie Online-Rot ist eine heiße Suche nach kontroversen Themen, und es ist das "schwarze Rot ist rot". Als „nachweislich führende Organisation für Erpressungssoftware“ haben ihre spontanen falschen Belohnungsereignisse, sei es aus internen Konflikten oder externen Spekulationen, in den letzten Monaten ihre „Sichtbarkeit“ im Untergrundnetzwerk objektiv erhöht.2Ich weiß es nicht. Dies ist kein Einzelfall: Im Jahr 2021 griff der amerikanische Hacker Pompopurin das FBI-Mailsystem an und schickte 100.000 Streiche, in denen behauptet wurde, dass "nur um auf ein Schlupfloch hinzuweisen", die Aufmerksamkeit des gesamten Netzwerks auf sich gezogen wurde, indem er sich als Autorität für einen Vorfall ausgab.21][22Ich weiß es nicht. Die "selbstbelohnung" von tritium ist einfach eine eskalation des spiels, den von der polizei belohnten kopf als "flusscode" zu verwenden, um einen diskussionsboom im dunklen netz zu erzeugen.
Drei Pfeile: die unterste Logik des Reverse Marketing
Der Platin-Betrieb ist kein Blutbad, sondern ein präzises Targeting von drei Kernzielen:
Darknet „Handelskammer: Potenzielle Partner gewinnen
Durch die Schaffung der Schärfe des Themas ist Tritium gleichbedeutend mit kostenloser Werbung im Internet, die auf "Affiliates" (untergeordnete Angreifer) abzielt, die sich der Erpressungskette anschließen wollen. Nach dem RaaS-Modell ist "Sichtbarkeit" die harte Währung der Rekrutierung von Partnern, und je mehr sich die Angreifer anschließen, desto größer ist das Erpressungsnetzwerk.2Ich weiß es nicht.
„Screener der Opfer: Targeting hochwertiger Ziele
Wenn ein sicherheitsteam oder ein unternehmen an informationen über eine belohnung interessiert ist, kann tritium unternehmen, die "sehr empfindlich auf sicherheitsdynamiken" sind, leise markieren, indem es die ip-adresse des befragten überwacht. Dies sind potenzielle opfer, die sehr defensiv sind, aber einen höheren datenwert haben und als "fischen mit köder" bezeichnet werden können.
Untersuchung von „Smogbomben:
Der größte Effekt falscher Informationen besteht darin, die Sicht zu verwirren. Wie Hacker Pompopurins gefälschte FBI-Rundschreiben, um die Öffentlichkeit in die Irre zu führen, kann eine falsche Belohnung, die von einem Tritium ausgegeben wird, es der Polizei auch ermöglichen, ihre Kernmitglieder falsch zu beurteilen oder sich zu verstecken, um Zeit für echtes Handeln zu gewinnen.23Ich weiß es nicht.
Die Kosten des Verkehrs raving: die schwarze Liste der Welt, wenn das Pulver stieg.
Ein zweischneidiges schwert steht hinter der dunklen hot liste. Die Welle machte eine Menge Zylindriumpulver, sogar als "erfolgreicher Fall von Reverse-Marketing".24Ich weiß es nicht. Aber die hochkarätigen Kosten sind auch klar: Es ist wie überbeschränkt auf der Plattform, und die "Selbstexposition" von Neptunium bringt es auf die Haupt-Blacklist der Polizei. Wenn eine erpresserische Organisation anfängt, mit einem "Marketing-Geist" zu arbeiten, kann dies der Beginn ihrer Reise von "Untergrundsenkung" zu "öffentlicher Hinrichtung" sein.
Interpol Regular Process: Wie läuft die Red Notice ab?
Interpol's Red Notice (der offizielle Name "Red Notice") ist der höchstrangige gesuchte Mechanismus der Welt und sein Ausgabeprozess ist viel strenger als erwartet. Ein solches Dokument, das gemeinhin als "internationaler Haftbefehl" bezeichnet wird, ist keineswegs eine zufällige "globale gesuchte Werbung", sondern erfordert einen strengen Prozess, der mit dem der Genehmigung von Bankkrediten vergleichbar ist.
Von der Bewerbung bis zur Veröffentlichung: „rechtliche Genehmigung transnationaler Fälle
Ein roter Haftbefehl wird zuerst benötigt.Zentralbüros der Mitgliedstaaten(z.B. Chinas Ministry of Public Security's International Cooperation Agency)Haftbefehl oder UrteilIdentität des Verdächtigen (Name, Staatsangehörigkeit, Fingerabdrücke usw.) und Beschreibung des Tatbestands [1]. Diese Materialien werden an das Interpol-Generalsekretariat in Lyon, Frankreich, zur Prüfung durch Rechtsexperten geschickt - auch in Fällen extremer Dringlichkeit, die frühestens mehr als 20 Stunden dauern - und in gewöhnlichen Fällen, die etwa zwei Wochen dauern. Nach der Überprüfung erteilte der Direktor des Zentralbüros der Mitgliedstaaten zusammen mit dem Generalsekretär von Interpol diese für einen Zeitraum von fünf Jahren mit unbefristeter Verlängerung bis zur Festnahme des Verdächtigen.[1, 3]
Dieses Prozessdesign stellt sicher, dass jede rote Nachricht eine solide Rechtsgrundlage hat. So beantragte die chinesische Polizei im Jahr 2018 die Ausstellung einer Roten Mitteilung für Wang Shijun, wobei das Ministerium für Öffentliche Sicherheit zunächst den inländischen Gerichtsprozess abschließen und dann eine globale Ankündigung über Interpol-Kanäle machen würde.
Offizielle Kanäle und Anreizmechanismen: Ablehnung des Nein.
Es gibt klare Grenzen für die Kanäle, über die offizielle rote Mitteilungen herausgegeben werden: nur durchInterpol-Netzwerk, Zentralbürosysteme der Mitgliedstaaten oder offizielle SozialkontenÖffentlich werden interne Informationen über die Strafverfolgungsnetzwerke der Mitglieder geteilt [2, 3]. Es ist erwähnenswert, dass InterpolVerwenden Sie niemals inoffizielle Plattformen wie Telegram.Veröffentlichung der gewünschten Informationen - eines der Kernmerkmale der Identifizierung gefälschter gewünschter Nachrichten [1, 3].
Was die Belohnungen für das öffentliche Interesse betrifft, so liegt die Entscheidungsbefugnis ausschließlich bei den Mitgliedstaaten. Im Falle des FBI geht die hohe Belohnung normalerweise vorüber.Regelmäßige Pressekonferenzenwenn der Geldpreis in gesetzlicher Währung, wie US-Dollar, und nicht in verschlüsselter Währung oder anderen inoffiziellen Zahlungsmitteln [1] vorliegt. Dieses muster der "offiziellen unterstützung + gesetzliche währung" steht in krassem kontrast zur "telegram private talk reward", die bei der fälschung von gewünschten mitteilungen üblich ist.
Ein Satz fasst den Unterschied zwischen Formalität und Fälschung zusammenFormale rote gesuchte Bestellungen sind wie Bankkredite - Materialien werden überhaupt nicht abgelehnt, Rechtsfreigaben sind streng und Verfahren sind markiert; falsche gesuchte Mitteilungen sind wie Straßenwerbung - wenn das Wort "offiziell" gedruckt wird, "gesucht" mit Telegramm ausgegeben wird und Belohnung in verschlüsselter Währung gegeben wird, was im Wesentlichen eine schlechte Leistung durch einen Betrug ist.
Durch diesen standardisierten Prozess stellt INTERPOL die Seriosität und Legitimität von Red Wanted Notices in der transnationalen Strafverfolgung sicher. Wenn wir uns absurde nachrichten wie "der hacker wird von interpol gesucht" ansehen, schauen wir uns zuerst diese kriterien an - schließlich fällt die echte rote nachricht nie vom himmel in telegrams chatbox.
Historischer Fall: zwei "Strafverfolgungsbehörden" Betrügereien
Die Szenen von Betrügern waren immer dramatisch - sie dachten, sie könnten das Meer unter den Mänteln der Strafverfolgungsbehörden überqueren, aber sie wussten nicht, dass jeder Riss so offensichtlich war wie die Läuse der Glatzenköpfe. Gehen wir zurück zu zwei klassischen "Strafverfolgungsbehörden" Betrügereien und sehen, wie diese schlechten Leistungen gebrochen werden.
Interpol Bitcoin Trap 2018: Geldwäsche-Einschüchterung + verschlüsselte Währungsernte
Es wird daran erinnert, dass österreichische kriminelle Gruppen im Namen der Internationalen Kriminalpolizeilichen Organisation (Interpol) Investoren mit der Drohung eines „Identitätsdiebstahls wegen Geldwäsche“ gedroht haben und behaupteten, das Opfer sei in transnationale Kriminalität verwickelt gewesen und nur die Überweisung von Bitcoin auf sogenannte „Sicherheitskonten“ könne sich als unschuldig erweisen. Um ihre Glaubwürdigkeit zu erhöhen, fälschten sie sogar Social-Media-Tweets, imitierten Promi-Konten, veröffentlichten "verschlüsseltes Geldgeschenk" und veranlassten die Opfer zu klicken. Fisch verbindet und überträgt 0,1 bis 2 BTC als "identifizieren" und verpflichtet sich, 10 bis 20 BTC "Belohnungen" zurückzugeben. Das Programm umfasste schließlich über 100.000 Opfer auf der ganzen Welt, in Höhe von 115 Millionen Dollar.
Das Buch brechen: Es gibt zwei fatale Schlupflöcher in dem sorgfältig entworfenen Skript des Betrügers: Erstens sind die Kommunikationskanäle freigelegt - alle "Untersuchungsbenachrichtigungen" werden durch inoffizielle Briefkästen gesendet und reguläre Strafverfolgungsbehörden wie Interpol werden niemals private Briefkästen verwenden, um Fälle zu behandeln; Zweitens widersprechen die Überweisungsanforderungen dem gesunden Menschenverstand - die Untersuchung der betreffenden Gelder durch die Strafverfolgungsbehörden wird Konten legal einfrieren und es besteht keine Möglichkeit, dass die betreffende Person verpflichtet wird, verschlüsseltes Geld an eine unbekannte Adresse zu übertragen.
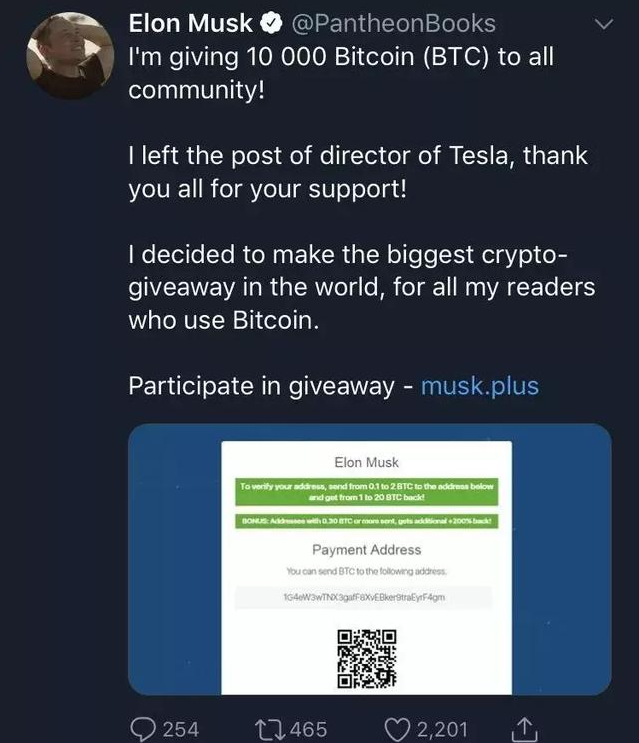 Fälschung des Interpol-bezogenen Bitcoin-Betrugs im Jahr 2018
FBI Mail Incursion 2021: Die Urlong Behauptung von Hacker Pompopurin
Die Geschichte: Hacker Pompompurin schickte 100.000 falsche Warn-E-Mails im Namen von Homeland Security, indem er den Server des FBI Law Enforcement Enterprise Portal (LEEP) hackte. In der E-Mail wurde Vinny Troia, Gründerin von Dark Overlord, beschuldigt, Mitglied der Hacker-Organisation zu sein, und behauptete, es sei "eine Bedrohung für die Sicherheit des Systems", für eine Vielzahl von Menschen, darunter Jay-Z, prominente Journalisten und andere. Noch absurder ist, dass Hacker zuvor Kinderschutz-Websites gehackt und Vinny Troia böswillig als Pädophilen eingerahmt haben, um ihre Ziele durch mehrere falsche Anschuldigungen zu diskreditieren.
Dieser scheinbar "offizielle" e-mail-angriff enthüllt die wahrheit - wenn strafverfolgungsbehörden die bedrohliche person untersuchen, werden sie die anklage niemals per massen-e-mail veröffentlichen, geschweige denn "kriminelle beweise" direkt an nicht verwandte personen senden. Das FBI gab dann eine dringende Erklärung ab, dass es nur ein externer Benachrichtigungsserver war, der überfallen worden war und dass interne Daten nicht durchgesickert waren und dass die Farce schließlich ein Werkzeug geworden war, um Hacker-Technologie zu zeigen.
Die Gemeinsamkeit der Täuschung: die uralte Formel der Einschüchterung + Verführung
Ob das "Sicherheitskonto" im Jahr 2018 oder die falsche Anschuldigung im Jahr 2021, Betrüger, die sich als Strafverfolgungsbehörden ausgeben, folgen den gleichen Skripten: Erstens, indem sie "Identitätsdiebstahl" verwenden, um Panik zu erzeugen (Einschüchterung) und dann den Köder fallen lassen (Intribution), der "mit einer Untersuchung zusammenarbeiten" würde entlasten "eine hohe Belohnung zurückgeben". Der kernansatz, der durchläuft, besteht darin, von den opfern zu verlangen, "heimlich zu operieren" - geld zu überweisen, kontoinformationen bereitzustellen und es niemandem zu sagen. Denken Sie an diese Betrugsbekämpfungsformel."Aber wer behauptet, ein Strafverfolgungsbeamter zu sein und Sie auffordert, "versteckte Operationen" diskret zu übertragen, ist ein uraltes Muster von Lügnern." Formale Ermittlungen der Agentur werden es den Bürgern niemals erlauben, auf seltsame Konten zu übertragen, geschweige denn den Verdacht in verschlüsselter Währung "aufzuräumen".
Ende der Promotion: Sie und ich sind Internetbeobachter. Menschen
Heute haben Sie von einer falschen gewünschten Nachricht erfahren, und morgen werden Sie wahrscheinlich eines der Unternehmen durch Erpressung von Software verlieren. Cyberkriminalität war noch nie ein entfernter digitaler Krieg, und als die Angriffe der Tritium-Organisation indirekt den Tod von NHS-Patienten verursachten, verstehen wir endlich, dass jeder scheinbar unzusammenhängende Cyberbetrug in der realen Welt tödlich sein kann. Von einem "Debattenangriff" bis hin zu einem genauen Schema der Internationalen Kriminalpolizeiorganisation (Interpol) für die Fälschung eines gesuchten Haftbefehls werden die Betrugsmittel immer mehr versteckt, aber die raffinierteste Verkleidung ist außerhalb der Augen der Öffentlichkeit.
Angesichts verdächtiger Informationen wie "offizielle Mitteilung" "dringend gesucht", denken Sie daran.Drei PrinzipienEs hilft Ihnen, 90% der Fallen zu vermeiden: nicht einfach auf inoffizielle Links zu klicken, nicht auf seltsame Konten zu übertragen, keine persönlichen sensiblen Informationen zu verlieren. Jede Ihrer Überprüfungen - wie das Anrufen eines offiziellen Telefonanrufs, um die Echtheit einer "gewünschten Bestellung" zu bestätigen, und jeder der Berichte - über die APP des Nationalen Betrugsbekämpfungszentrums fügt der Internet-Sicherheitslinie Steine hinzu.
Populärer Betrug ist nie ein Slogan. Wenn wir "glaubwürdig, multi-verifiziert" in eine bedingte Reflexion verwandeln, wenn jede Familie einen "Anti-Betrugspropagandisten" hat, verliert das sorgfältig entworfene Spiel des Betrügers die Bühne. Nun weiter diesen Artikel, @ Der Freund in Ihrem Mikro-Brief, der die "offizielle Ankündigung" als Botschaft benutzte, lasst uns unser kollektives Wachsein nutzen, lasst den Chorangriff nirgendwohin gehen und das Internet wirklich zu einem sicheren Zuhause machen.
Interaktives Voting: Prüfung der Betrugsbekämpfungsfähigkeit
Sie möchten wissen, ob Ihr Anti-Betrugsradar empfindlich genug ist? Lasst uns einen kleinen Test machen!
Welche der folgenden sind typische Merkmale von falschen gesuchten Benachrichtigungen?
A. Zahlung von Boni in US-Dollar
B. Veröffentlichung im Interpol-Netz
C. Anforderung von Überweisungen auf "sichere Konten"
D. Red wollte Bestellnummer (z.B. 2025/XXX)
Denken Sie drei Sekunden nach. Was ist Ihre Antwort?
Richtige Antwort: C
Analyse: Der Kern einer formellen Notifizierung besteht darin, den Verdächtigen zu informieren und um Hilfe bei seiner Festnahme zu bitten, und es wird niemals eine Anforderung für sensible Operationen wie Transfers für normale Menschen geben. Denken Sie an diesen Betrugsbekämpfungstrick: "Jeder Haftbefehl, der Sie anmacht, ist ein Betrug!" Ein echtes gerichtliches Dokument fordert Sie nur auf, sich an die Polizei zu wenden und leitet keine Geldtransaktionen.
Ist das richtig? Wenn Sie falsch oder falsch wählen, machen Sie sich keine Sorgen, lassen Sie uns darüber sprechen, wie Sie urteilen - welche anderen "Fake-and-a-Fake" -Schemata haben Sie getroffen? Oder teilen Sie Ihre kleine Anti-Betrugs-Technik und bringen Sie mehr Leute dazu, "Das Auge des Feuers" zu praktizieren!