
當黑客給自己發通緝令?麒麟勒索組織這波操作把警察都整不會了
開場暴擊:用反問直擊認知顛覆
活久見!2025年網絡安全圈居然上演了一出“黑客給自己發通緝令”的荒誕戲碼——你敢信嗎?勒索團伙居然主動僞造國際刑警懸賞令“求關注”?更離譜的是,他們不僅敢冒充歐洲刑警組織,還堂而皇之地在Telegram上發佈“通緝自己”的消息,連警察都直呼“離譜”?而且這所謂的“懸賞金”還明晃晃寫着5萬美元,真當執法機構是擺設嗎?
你敢信? 勒索黑客不躲警察就算了,居然主動給自己發“通緝令”求曝光?2025年8月,一則聲稱來自歐洲刑警組織的懸賞通告突然在網絡流傳,目標赫然是勒索界“名人”——麒麟(Qilin)勒索組織的核心成員[1]。
更離譜的是? 他們不僅敢演,還直接冒充歐洲刑警組織,連發布渠道都選在了黑客常用的Telegram平臺,這波操作把真警察都整不會了——歐洲刑警組織緊急下場闢謠:“此消息非官方發佈!”[2]
細思極恐的是? 通告裏還煞有介事地寫着“懸賞5萬美元徵集成員信息”,這到底是黑客的反向挑釁,還是另有黑手在背後炒作?[3]
這則在Telegram傳播的虛假通告,聲稱歐洲刑警組織懸賞5萬美元追查麒麟組織兩名管理員信息,乍一看像模像樣,實則漏洞百出。歐洲刑警組織很快明確打臉:“此消息非官方發佈”,坐實了這是一場由黑客自編自導(或競爭對手惡意策劃)的鬧劇[2]。當頂級勒索組織從“被通緝者”變成“僞造通緝令的主角”,這波操作不僅刷新了網絡犯罪的“反向操作”下限,更讓國際執法機構罕見地緊急下場澄清——畢竟,連警察都沒見過這麼“求抓”的黑客[3]。
事件扒皮:追劇式還原事件經過與組織背景
事件時間線:從假懸賞發佈到官方闢謠
2025年8月某夜,一個名爲@europol_cti的神祕Telegram頻道突然炸場——一條僞造的歐洲刑警組織通告在此發佈,聲稱對麒麟勒索軟件組織兩名核心成員“Haise”和“Xoracle”懸賞5萬美元,直指二人“協調附屬機構並監督勒索活動”。這條消息如同投入網絡安全圈的一顆炸彈,迅速被澳大利亞《網絡日報》等多家 cybersecurity 媒體轉載,一時間“歐洲刑警重金通緝黑客”的話題在行業羣裏刷屏[2][3]。
但這場鬧劇很快迎來反轉。8月22日,歐洲刑警組織發言人緊急向《The Cyber Express》證實該消息爲徹頭徹尾的騙局,強調“此消息不來自歐洲刑警組織”,並明確官方從未使用Telegram發佈公告,正規渠道僅包括Instagram、LinkedIn和Facebook[2][3]。這場由黑客自導自演的“通緝戲碼”,最終以部分媒體“翻車”、網友調侃“黑客給自己發通緝令”收場。
這並非麒麟組織首次如此囂張。回溯其“黑歷史”,2024年6月,該組織曾對英國國家醫療服務體系(NHS)的外包實驗室服務提供商Synnovis發起針對性攻擊,竊取大量醫院和患者數據。在談判失敗後,他們甚至不走傳統暗網泄露站點的“常規路線”,直接通過Telegram公開泄露400GB敏感數據,導致近萬例醫療預約被迫中斷[4]。到了2025年,麒麟組織更是變本加厲,公開宣稱已擁有400+受害者,其跨平臺勒索軟件的高度 sophistication讓安全機構頭疼不已[5]。
官方提醒:歐洲刑警組織明確表示,其官方公告絕不會通過Telegram發佈,如需覈實信息,可通過Instagram、LinkedIn和Facebook三大平臺的官方賬號查詢,避免被虛假信息誤導。
此刻應該@你那位愛轉發“震驚體”新聞的朋友,讓他看看誰纔是真·戲精——畢竟能把警察“整不會”的黑客,麒麟這波操作確實刷新了勒索組織的“整活天花板”。
組織背景:RaaS模式與雙重勒索策略
如果把網絡黑產比作一個龐大的“犯罪產業鏈”,那麒麟勒索組織絕對是其中最會“搞加盟招商”的“連鎖店老闆”。這個自2022年起活躍的黑客團體(曾用名“Agenda”),靠着“勒索軟件即服務”(RaaS)模式把攻擊生意做得風生水起——就像開了家“黑產加盟店”,只要你想當黑客,不用自己寫代碼、搭工具,交加盟費(分成)就能直接“進貨”全套攻擊武器[6][7]。
具體怎麼分成?麒麟的“加盟政策”相當“靈活”:如果附屬黑客(affiliates)勒索到3萬美元以下,自己留80%,給麒麟20%;超過3萬美元,附屬黑客能拿85%,麒麟只抽15%[6][8]。作爲“總部支持”,麒麟還提供定製化“武器庫”:附屬黑客能用他們的惡意軟件構建器生成專屬勒索軟件,甚至能個性化贖金通知——比如寫上受害者公司名稱、定製贖金金額,連時區都能精準匹配[8][9]。這種“拎包入住”的模式,讓原本需要技術門檻的黑客攻擊,變成了人人可參與的“低風險高回報生意”。
🔗 知識點:RaaS模式讓黑客門檻暴跌,就像“詐騙界的拼多多”
過去想當黑客得懂代碼、會滲透,現在有了RaaS模式,就像打開了“黑客版拼多多”——麒麟提供“貨源”(勒索軟件)、“物流”(攻擊工具)、“售後”(技術支持),附屬黑客只需負責“找客戶”(選目標)。這種分工讓黑產效率飆升,截至2025年,麒麟已宣稱400+受害者,僅2025年就新增356起案例[2][7]。
光靠“加盟模式”還不夠,麒麟的狠辣之處在於它的“雙重勒索”策略——簡單說就是“既要錢,又要命”。傳統勒索只加密數據逼你交錢,麒麟卻玩起了“組合拳”:先偷偷拷貝你的核心數據,再加密系統,然後威脅“不付錢就公開數據”[6][10]。
2024年6月,英國NHS病理服務供應商Synnovis就被這套組合拳打懵了:麒麟先加密其系統,索要5000萬美元贖金(是該組織常規贖金的60多倍),被拒後直接在暗網公開400GB數據——裏面有3億患者的血液測試結果、個人醫療信息,導致超1萬門診預約延誤、1710臺手術推遲,甚至間接造成1名患者死亡[3][6]。類似的案例還有2025年的日產汽車設計數據泄露事件,核心設計圖紙被竊取後,麒麟不僅勒索贖金,還威脅要賣給競爭對手,讓企業陷入“交錢保數據,不交丟市場”的兩難[11]。
這種“既要加密鎖死業務,又要偷數據毀掉聲譽”的打法,讓麒麟在勒索界迅速崛起。從2022年出道至今,它的攻擊範圍從醫療、教育延伸到汽車製造,贖金金額從5萬美元到5000萬美元不等,2024年更是佔據全球勒索受害者的5%[6][7]。當傳統犯罪還在“單打獨鬥”時,麒麟已經靠“加盟模式+雙重勒索”搭建起標準化黑產流水線,這或許就是它能讓警察都“整不會了”的真正原因。
漏洞拆解:柯南式揭祕假通緝令三大破綻
各位偵探家人們,今天咱們就化身柯南,用放大鏡看看麒麟勒索組織這波“自導自演通緝令”到底有多少漏洞。話不多說,直接上證據鏈——
🤡 騙子演技評分:第一個破綻就這?
發佈渠道太野雞
正規國際刑警組織的通緝令,只會通過官網、成員國警方中心局或官方認證社交賬號發佈。但這則假消息呢?居然誕生在一個新創建的Telegram頻道@europolcti上!歐洲刑警組織(Europol)早就拍板:“我們從不使用Telegram發官方公告”,人家的正規平臺是Instagram、LinkedIn和Facebook這些帶藍V認證的賬號。
家人們,這就像有人用微信小號發“法院傳票”,你信嗎?一個連官方認證都捨不得做的渠道,發的消息可信度基本等於“朋友圈算命廣告”。
🤡 騙子演技評分:第二個破綻就這?
獎金單位亮紅燈
國際刑警的懸賞金從來只用美元、歐元這類法定貨幣,畢竟比特幣是洗錢工具的“代名詞”,正規機構不可能碰。更離譜的是金額——這則假通緝令只敢開5萬美元,而看看真實案例:LockBit勒索軟件主謀懸賞1000萬美元,NotPetya攻擊相關黑客懸賞1000萬美元。5萬美元?怕不是騙子覺得警方“經費緊張”?

這就像有人說要給你“發年終獎”,結果用遊戲幣結算,還只給5個銅板——格局小了,演技更拉胯了!
🤡 騙子演技評分:第三個破綻就這?
文件格式缺公章
真正的紅色通緝令有“三重防僞”:標準化編號(如2025/XXX)、國際刑警徽標、詳細身份描述(出生日期、國籍等)。但這則假通緝令呢?既沒有統一編號,也沒有官方徽標,提到的“Haise”和“Xoracle”兩人連基本身份信息都沒有。
這好比有人給你看“大學畢業證”,結果上面沒有學校公章,沒有學號,甚至校長簽名是“隔壁老王”——你敢拿這證去找工作嗎?
最後劃重點:Europol已經官方闢謠,明確表示“5萬美元懸賞消息爲虛假信息”。只能說,這波操作把“賊喊捉賊”演成了“賊逗捉賊”,建議騙子下次先補補“國際刑警公文寫作課”。
避坑指南:反詐防身術實操清單
五大識別要點:練就火眼金睛
面對層出不窮的網絡詐騙,尤其是像麒麟勒索組織這樣“賊喊捉賊”的迷惑操作,普通人如何快速識破僞裝?以下這套“反詐防身術”清單,用口訣+案例的形式幫你練就火眼金睛,輕鬆識別騙局套路。
第一式:查戶口——官方信息只認官網/警方,Telegram、微信羣都是野路子
核心邏輯:國際執法機構的通緝令、懸賞公告等官方信息,只會通過權威渠道發佈。像國際刑警組織(INTERPOL)的信息僅通過其官網(www.interpol.int)或成員國警方渠道公佈,絕不會出現在Telegram、小衆論壇、微信羣等非官方平臺[3][12]。
案例對照:麒麟勒索組織正是通過Telegram發佈僞造的“通緝令”,而歐洲刑警在騙局擴散後24小時內就通過官網闢謠,兩者渠道的權威性一目瞭然[3]。
第二式:聽口音——國際刑警沒公開電話郵箱,讓你“轉賬自證清白”的都是騙子
核心邏輯:國際刑警組織沒有公開的郵箱或電話,任何聲稱“我是國際刑警,你涉案了”的來電、郵件,都是詐騙。正規流程中,跨國案件的信息傳遞需通過本國警方中轉,絕不會直接聯繫個人要求轉賬、提供銀行卡信息[12][13]。
案例對照:2022年印度呼叫中心曾冒充國際刑警,以“涉嫌洗錢”爲由要求受害者轉賬“自證清白”,最終被警方搗毀。類似地,中國駐紐約總領館明確提醒:不會將電話轉接至“國際刑警中心”,更不會索要銀行賬戶信息[13][14]。
第三式:看錢包——獎金要比特幣=洗錢暗號,正規懸賞只收人民幣/美元
核心邏輯:正規懸賞金的支付方式必然合法合規,絕不會指定加密貨幣(如比特幣)作爲唯一渠道。要求用比特幣、泰達幣(USDT)等轉賬的,本質是利用加密貨幣的匿名性洗錢,100%是騙局[3][15]。
案例對照:2018年曾出現“比特幣懸賞陷阱”,騙子僞造“國際通緝令”,聲稱提供線索可獲比特幣獎勵,實則誘導受害者轉入加密貨幣後失聯。而FBI對勒索軟件頭目的正規懸賞常高達數百萬美元,且明確支持美元支付,兩者對比鮮明[14]。
第四式:驗公章——紅色通緝令有編號+徽標,沒這些的都是“三無產品”
核心邏輯:國際刑警組織的“紅色通緝令”(Red Notice)有嚴格的格式規範:必須包含標準化編號(如2025/XXX)、國際刑警徽標,以及被通緝人的標準化照片、生物特徵等信息[12][16]。
案例對照:麒麟組織僞造的“通緝令”中,既沒有符合規範的編號,也缺少國際刑警徽標,文件格式粗糙,一看就是“三無產品”。而真實的紅色通緝令可在國際刑警官網查詢編號,信息完整且可追溯[3]。
第五式:防套路——但凡讓你“別告訴家人朋友”的,必是騙局
核心邏輯:騙子最怕受害者與外界溝通,因此常以“案件保密”“保護家人安全”爲由,要求你“別告訴任何人”。比如聲稱“你涉嫌洗錢,告訴家人會連累他們”,實則阻止你向親友求助、識破騙局[12][13]。
案例對照:中國駐紐約總領館多次提醒,若接到來電稱“孩子被綁架”“親人意外身亡”,並要求“別告訴家人”時,務必冷靜掛斷,通過官方渠道覈實——這類“緊急+保密”的套路,十有八九是詐騙[13]。
口訣速記:查渠道、辨聯繫方式,看獎勵、驗文件格式,遇保密要求立刻警惕!記住:正規機構不催你、不保密、不指定加密貨幣,但凡讓你“快轉錢、別聲張”的,都是騙子!
掌握這五大要點,無論騙子如何僞裝,你都能一眼識破。遇到可疑情況時,不妨對照清單逐一排查,或直接撥打110、國家反詐中心熱線96110求助,讓詐騙分子無機可乘。
兩大舉報渠道:發現即舉報
遇到網絡詐騙或可疑線索別慌,記住“報警兩步走”就能快速行動!無論是國內遭遇詐騙還是境外線索舉報,這兩套渠道能幫你把信息直達警方。
國內報警:撥通專線+APP留證雙保險
96110全國反詐專線是你的第一反應線——撥通後會有專業人員記錄詐騙手段、時間、金額和對方聯繫方式等關鍵信息,無論是預警勸阻、防騙諮詢還是舉報線索,撥通就有人管[17]。如果習慣線上操作,國家反詐中心APP的“我要舉報”模塊能讓你詳細填寫詐騙細節,從短信截圖到轉賬記錄,所有證據一鍵提交,還能同步接收警方反饋[18][19]。
國內舉報小貼士:電話舉報時儘量說清“何時、何地、如何被騙”,APP舉報前記得給聊天記錄、轉賬憑證截圖存檔,證據越全,警方處理越快!
國際線索:使領館協助+郵箱直達警方
如果詐騙分子在境外,或你身處國外遭遇侵害,中國駐外使領館能協調當地警方介入,緊急情況可撥打外交部12308全球領事保護熱線求助[17]。更直接的方式是通過公安部國際刑警組織中國國家中心局境外舉報郵箱(interpol.china@mps.gov.cn)提交線索,記得附上嫌疑人姓名、證件號、照片、通訊方式等詳細信息,方便警方精準追蹤[0][20]。若在美國等國家,還可同步向當地機構舉報,比如網絡詐騙找IC3(https://www.ic3.gov/),身份被盜聯繫FTC(https://www.identitytheft.gov/)[4],形成跨國舉報合力。
快把這倆渠道存進手機備忘錄!**@你爸媽**檢查下他們的短信箱——那些“中獎通知”“退款鏈接”可能就是騙子留下的線索,早舉報早止損,讓詐騙分子無處遁形!
專業深度:揭祕黑客的反向營銷與執法流程
反向營銷:黑客的“流量密碼”
當勒索軟件組織玩起“網紅套路”,連警察都得感嘆“這屆黑客太會整活”。麒麟勒索軟件組織近期的“自我懸賞”操作,堪稱黑產界反向營銷的教科書——表面上是黑客通緝黑客的荒誕戲碼,實則藏着一套精準的流量變現與風險規避邏輯,活脫脫把暗網當成了“漲粉”主陣地。
黑產界的“話題製造機”:用爭議換曝光
就像網紅靠爭議話題衝上熱搜,麒麟深諳“黑紅也是紅”的道理。作爲近幾個月“顯著領先的頂級勒索軟件組織”,其主動製造的虛假懸賞事件,無論源於內部衝突還是外部炒作,客觀上都讓它在地下網絡的“知名度”飆升[2]。這種操作並非孤例:2021年美國黑客Pompompurin攻擊FBI郵件系統發送十萬封惡作劇郵件,聲稱“只是爲了指出漏洞”,實則通過冒充權威機構製造事件,成功吸引了全網關注[21][22]。麒麟的“自我懸賞”不過是把這套玩法升級:用警方懸賞的噱頭當“流量密碼”,在暗網掀起討論熱潮。
一箭三雕:反向營銷的底層邏輯
麒麟的操作絕非心血來潮,而是精準瞄準了三個核心目標:
1. 暗網“招商會”:吸引潛在合夥人
通過製造話題熱度,麒麟相當於在暗網打了免費廣告,目標直指那些想加入勒索產業鏈的“affiliates”(附屬攻擊者)。畢竟在RaaS(勒索即服務)模式下,“知名度”就是招募合夥人的硬通貨,越多攻擊者加入,勒索網絡就越龐大[2]。
2. 受害者“篩選器”:鎖定高價值目標
當安全團隊或企業關注懸賞信息時,麒麟可能通過監測響應者的IP地址,悄悄標記那些“對安全動態高度敏感”的企業——這些恰恰是防禦能力強但數據價值更高的潛在受害者,堪稱“用魚餌釣大魚”。
3. 調查“煙霧彈”:給警方下套
假信息最大的作用是混淆視線。就像黑客Pompompurin僞造FBI通知誤導公衆,麒麟發佈的虛假懸賞也可能讓警方誤判其核心成員身份或藏身地,爲真實行動爭取時間[23]。
流量狂歡的代價:漲粉一時,上黑名單一世
📈 暗網熱搜榜的熱鬧背後,是一把雙刃劍。這波操作確實讓麒麟“漲粉”不少,甚至被業內視爲“反向營銷的成功案例”[24]。但高調的代價也很明顯:就像網紅炒作過度會被平臺限流,麒麟的“自我曝光”也讓它徹底登上了警方的重點黑名單。畢竟,當一個勒索組織開始用“營銷思維”運營犯罪,或許正是它從“地下潛伏”走向“公開處刑”的開始。
國際刑警正規流程:紅色通緝令怎麼發?
國際刑警組織的紅色通緝令(正式名稱“紅色通報”)作爲全球最高級別通緝機制,其發佈流程遠比想象中嚴格。這種被俗稱爲“國際逮捕令”的文件,絕非隨意可發的“全球通緝廣告”,而是需要經過一套堪比銀行貸款審批的嚴謹流程。
從申請到發佈:堪比跨國案件的“法律審批”
紅色通緝令的發佈首先需要成員國中心局(如中國公安部國際合作局)提交申請,核心材料必須包括法院簽發的逮捕令或判決書,以及嫌疑人的身份信息(姓名、國籍、指紋等)和犯罪事實說明[1, 3]。這些材料會被送往法國里昂的國際刑警組織總祕書處,由法律專家進行嚴格審覈——即便是特急案件,最快也需20多小時,普通案件則需要2周左右[2]。審覈通過後,由成員國中心局局長與國際刑警祕書長共同簽發,有效期爲5年,期滿未抓獲可無限續期直至嫌疑人落網[1, 3]。
這種流程設計確保了每一份紅色通緝令都有堅實的法律基礎。例如2018年中國警方申請發佈的王世君紅色通緝令,便是先由公安部完成國內司法程序,再通過國際刑警渠道全球通報[4]。
官方渠道與獎勵機制:拒絕“野路子”
正規紅色通緝令的發佈渠道有着明確限定:僅通過國際刑警官網、成員國中心局系統或官方社交賬號對外公開,內部信息則通過成員國執法網絡共享[2, 3]。值得注意的是,國際刑警組織絕不會使用Telegram等非官方平臺發佈通緝信息——這也是辨別僞造通緝令的核心特徵之一[1, 3]。
至於公衆關心的懸賞獎勵,其決定權完全在成員國手中。以美國FBI爲例,其高額懸賞通常通過正規新聞發佈會公佈,且獎金單位爲美元等法定貨幣,而非加密貨幣或其他非官方支付方式[1, 3]。這種“官方背書+法定貨幣”的模式,與僞造通緝令中常見的“Telegram私聊領賞”形成鮮明對比。
一句話總結正規與僞造的區別:正規紅色通緝令像銀行辦貸款——材料不全秒拒、法律審覈嚴格、流程全程留痕;而假通緝令則像街頭小廣告——印個“官方”字樣就敢吆喝,用Telegram發“通緝令”、用加密貨幣當懸賞,本質是騙子的拙劣表演。
通過這套標準化流程,國際刑警組織確保了紅色通緝令在跨國執法中的嚴肅性與合法性。當我們看到類似“黑客自曝被國際刑警通緝”的荒誕消息時,不妨先對照這些標準——畢竟,真正的紅色通緝令,從不會在Telegram的聊天框裏“從天而降”。
歷史案例:兩起“冒充執法機構”騙局
騙子前輩的翻車現場總是充滿戲劇性——他們以爲披上執法機構的外衣就能瞞天過海,卻不知每個破綻都像禿子頭上的蝨子一樣明顯。讓我們覆盤兩起經典“冒充執法機構”騙局,看看這些拙劣演技如何被一眼拆穿。
2018年國際刑警比特幣陷阱:洗錢恐嚇+加密貨幣收割
劇情回顧:奧地利犯罪團伙僞造國際刑警名義,向投資者發送“身份被盜用於洗錢”的恐嚇信息,聲稱受害者已捲入跨國犯罪,唯有將比特幣轉入所謂“安全賬戶”才能證明清白。爲增加可信度,他們甚至僞造社交媒體推文,模仿名人賬號發佈“加密貨幣贈送”活動,引導受害者點擊釣魚鏈接並轉賬0.1至2 BTC以“驗證身份”,承諾返還10至20 BTC的“獎勵”。這場騙局最終席捲全球超10萬受害者,涉案金額高達1.15億美元。
破綻覆盤:騙子精心設計的劇本里藏着兩個致命漏洞:一是溝通渠道暴露馬腳——所有“調查通知”均通過非官方郵箱發送,國際刑警等正規執法機構絕不會用私人郵箱處理案件;二是轉賬要求違背常識——執法機構調查涉案資金會依法凍結賬戶,絕不可能要求當事人向陌生地址轉賬加密貨幣。
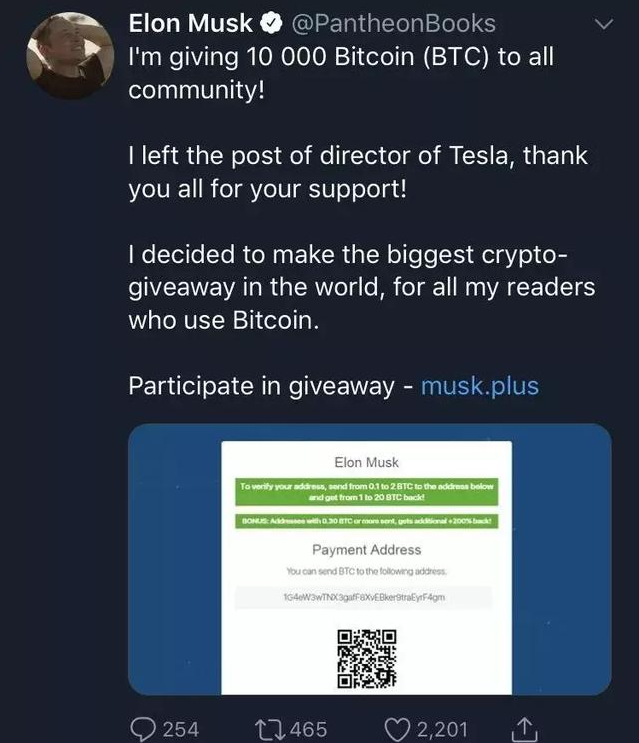 2018年僞造國際刑警相關比特幣詐騙的虛假推文截圖
2021年FBI郵件入侵事件:黑客Pompompurin的烏龍指控
劇情回顧:黑客Pompompurin通過入侵FBI的執法企業門戶(LEEP)服務器,冒用國土安全部名義發送了10萬+封虛假警告郵件。郵件指控暗網情報公司創始人Vinny Troia是“Dark Overlord”黑客組織成員,聲稱其“正威脅系統安全”,收件人包括Jay-Z、知名記者等各界人士。更荒誕的是,黑客此前還曾黑進兒童保護網站,惡意誣陷Vinny Troia爲戀童癖,試圖通過多重虛假指控搞臭目標聲譽。
破綻覆盤:這起看似“官方”的郵件攻擊,邏輯矛盾暴露了真相——執法機構調查威脅者時,絕不會通過羣發郵件公開指控,更不會將“犯罪證據”直接發送給無關人士。FBI隨後緊急聲明,被入侵的僅是外部通知服務器,內部數據未泄露,這場鬧劇最終淪爲黑客炫耀技術的工具。
騙局共性:恐嚇+利誘的祖傳配方
無論是2018年的“安全賬戶”還是2021年的虛假指控,冒充執法機構的騙子都遵循同一套劇本:先用“涉嫌犯罪”“身份被盜”製造恐慌(恐嚇),再拋出“配合調查就能免責”“返還高額獎勵”的誘餌(利誘)。而貫穿始終的核心套路,就是要求受害者“祕密操作”——轉賬、提供賬戶信息、不告訴任何人。 記住這個反詐公式:但凡自稱執法人員,要求你“私下轉賬”“保密操作”的,都是騙子的祖傳套路。正規機構調查絕不會讓公民向陌生賬戶轉賬,更不會用加密貨幣“洗清嫌疑”。
結尾昇華:你我都是互聯網守門人
今天你識破一個假通緝令,明天就可能少一個企業淪爲勒索軟件的受害者。網絡犯罪從來不是遙遠的數字戰爭,當麒麟組織的攻擊間接造成NHS患者死亡時,我們終於明白:每一個看似無關的網絡詐騙,都可能在現實世界掀起致命漣漪。從僞造通緝令的“擬態攻擊”到冒充國際刑警的精準騙局,騙子的手段越來越隱蔽,但再高明的僞裝也敵不過全民警惕的眼睛。
面對“官方通告”“緊急通緝”等可疑信息,記住這三不原則能幫你避開90%的陷阱:不輕易點擊非官方鏈接、不向陌生賬戶轉賬、不泄露個人敏感信息。你的每一次覈實——比如撥打官方電話確認“通緝令”真僞,每一次舉報——通過國家反詐中心APP提交可疑線索,都是在爲互聯網安全防線添磚加瓦。
全民反詐從來不是一句口號。當我們把“不輕信、多核實”變成條件反射,當每個家庭都有一個“反詐宣傳員”,騙子精心設計的劇本就會失去舞臺。現在就轉發這篇文章,@你微信裏那個總把“官方通知”當聖旨的朋友,讓我們用集體的清醒,讓擬態攻擊無處遁形,讓互聯網真正成爲安全的家園。
互動投票:反詐能力測試
想知道自己的反詐雷達夠不夠靈敏?來做個小測試吧!
以下哪個是假通緝令的典型特徵?
A. 獎金用美元支付
B. 在國際刑警官網發佈
C. 要求轉賬到“安全賬戶”
D. 有紅色通緝令編號(如2025/XXX)
思考3秒鐘,你的答案是哪個?
正確答案:C
解析:正規通緝令的核心是告知嫌疑人信息並呼籲協助抓捕,絕不會要求普通民衆進行轉賬等敏感操作。記住這個反詐口訣:“凡是讓你轉錢的‘通緝令’,100%是騙局!” 真正的司法文書只會提示你聯繫警方,不會引導任何資金交易。
你答對了嗎?如果不小心選錯也別擔心,評論區聊聊你是怎麼判斷的——你還遇到過哪些“一眼假”的詐騙套路?或者分享下你的反詐小技巧,讓更多人練就“火眼金睛”!