
När hackare ger sig själva en garanti? Det kommer inte att få polisen ur denna operation.
Starta en raid: avslöja uppfattningen om subversion
Länge leve! År 2025 iscensatte Cyber Security Circle ett frenetiserat spel av hackare som gav sig själva en garanti. Hur kan en utpressning gäng aktivt skapa en Interpol belöningsorder för att "se för uppmärksamhet"? Vad är ännu mer löjligt är att de inte bara låtsas vara Europol, utan också publicera "vill sig" på Telegram, även polisen kallar det "fiktion"? Och denna så kallade "belöning" är fortfarande skriven på $ 50.000. Är det sant att brottsbekämpande organ inrättas?
Tror du det? Även om han inte gömmer sig från polisen, hur kommer han att ge sig själv ett önskat meddelande? I augusti 2025 cirkulerades ett belöningsmeddelande från Europol plötsligt på Internet, riktat mot kärnmedlemmarna i utpressningsgemenskapens ”nobilitet”-Qilin-utpressningsorganisationer.1Jag vet inte.
Vad är mer? Inte bara vågade de spela, men de låtsades också vara Europol, även genom hackerns gemensamma Telegram-plattform, vars våg gjorde det omöjligt för den riktiga polisen - ett brådskande rykte av Europol: "Detta är en inofficiell release!"2]
Vad är riktigt skrämmande? Cirkuläret innehåller också en begynnande "summation på 50 000 dollar för medlemmar", vilket är ett bakslag av hackare eller finns det någon annan bakom det? [Applåder]3]
Detta falska tillkännagivande, som spreds i Telegram, hävdar att Europol erbjöd 50 000 dollar att följa upp information från organisationens två chefer, som vid första anblicken verkade se ut som ett komplett kryphål. Europol gjorde snabbt klart att "denna information släpptes inofficiellt" och bekräftade att det var en fars som tillverkades av hackare (eller skadligt iscensatt av konkurrenter).2Jag vet inte. När topprankade utpressningsorganisationer flyttar från att vara "önskade" till "falska önskade personer", uppdaterar vågen inte bara tröskeln "omvänd operation" för cyberbrottslighet, men gör det också sällsynt och brådskande för internationella brottsbekämpande myndigheter att klargöra - trots allt har polisen aldrig sett en hacker så "fångad" så mycket.3Jag vet inte.
Incident Skin: Uppföljning för uppspelningsevenemang och organisatoriskt sammanhang
Event timeline: från falsk belöning till officiella rykten
En natt i augusti 2025, en mystisk telegramkanal som heter @europol cti plötsligt blåste upp ... - En falsk Europol cirkulär utfärdades här, hävdar en belöning på $ 50 000 till två kärnmedlemmar i organisationen, "Haise" och "Xoracle", för "koordinering av dotterbolag och övervakning av utpressningsaktiviteter". Nyheten, som en bomb som gick in i en cybersäkerhetscirkel, reproducerades snabbt av ett antal cybersäkerhetsmedia, som Australian Daily News, där ämnet "Europol Heavy Cash Wanted Hackers" målades i branschen.2][3Jag vet inte.
Men farsen vände snabbt om. Den 22 augusti bekräftade Europols talesman brådskande för The Cyber Express att informationen var ett fullständigt bedrägeri och betonade att "informationen inte kom från Europol" och bekräftade att Telegram aldrig hade använts för officiella tillkännagivanden och att de officiella kanalerna endast inkluderade Instagram, LinkedIn och Facebook.2][3Jag vet inte. Detta "önskade spel" av hackare själva slutade med en partiell "vända bil" i media, en "svartning av en hackers arresteringsorder" på Internet.
Detta är inte första gången som tritiumorganisationen har varit så arrogant. Tillbaka till sin "svarta historia", i juni 2024, lanserade organisationen en riktad attack mot Synnovis, en outsourcad laboratorieleverantör av British National Health Service (NHS), som stjäl ett stort antal sjukhus och patientdata. Efter de misslyckade förhandlingarna följde de inte ens den ”konventionella rutten” på den traditionella mörka nettoläckan, som läcker 400 GB känsliga data direkt via Telegram, vilket resulterade i avbrott av nästan 10 000 medicinska möten.4Jag vet inte. År 2025 hade tritiumorganisationen intensifierats, öppet hävdar att det hade 400+ offer och att dess höga nivå av plattformsutpressningsprogram hade orsakat säkerhetsbyråer att lida.5Jag vet inte.
Officiell påminnelseEuropol har gjort det klart att dess officiella tillkännagivanden aldrig kommer att publiceras via Telegram och att, om informationen ska verifieras, kan den konsulteras via de officiella kontona på Instagram, LinkedIn och Facebook-plattformar för att undvika att vilseledas av falsk information.
Det borde vara @ din vän som gillar att vidarebefordra "chock" nyheter, visa honom som är den verkliga trickster - trots allt hackare som kan "göra inte" polisen, och flöjtoperationen uppdaterar utpressningsorganisationens "lyftande tak".
Organisationsbakgrund: Raas modell och dubbel utpressningsstrategi
Om den svarta marknaden jämförs med en stor "kriminell kedja", är tritiumutpressningsorganisationen definitivt "länkägare" av "kassan". Denna grupp av hackare (tidigare känd som "Agenda"), som har varit aktiv sedan 2022, använder "RaaS" -modellen för att starta attackbranschen som om det var en "Black Production Union" -butik, och om du vill vara en hacker och inte skriva dina egna koder och verktyg, betala för hela utbudet av angreppsvapen.6][7Jag vet inte.
Hur delar vi den? Konvergenspolicyn är ganska "flexibel": 80 procent för enhörningar om de utpressar mindre än $ 30.000; mer än $ 30.000, 85 procent för anslutna hackare och endast 15 procent för enhörningar.6][8Jag vet inte. Som "högkvartersstöd", ger tritium också anpassade "vapendepåer": hjälphackare kan generera proprietär utpressning programvara med sina skadliga mjukvarubyggare, och även individualiserade lösenmeddelanden - till exempel genom att skriva namnet på offrets företag och mängden av den anpassade lösen, som kan exakt matchas även i tidszonen [och]8][9Jag vet inte. Denna "packing-in" modell gör hackerattacker som annars kräver en teknisk tröskel en "låg-risk, hög-return-verksamhet" öppen för alla.
Kunskapspunkt: Ras modell har orsakat hackertröskeln att kollapsa, som i fallet med bedrägeriindustrin.
Tidigare, när hackare kunde förstå koden och infiltrera, fanns det nu en Raas-modell, som var som att öppna upp "antalet hackare" - gills som tillhandahåller "källor" (utpressningsprogram), "logistik" (attackverktyg), "post-sale" (tekniskt stöd) - och hjälp hackare helt enkelt ta ansvar för "klientsökande" (målval). Denna arbetsdelning har dramatiskt ökat effektiviteten i svart produktion, med 400+ offer som deklarerades av 2025 och 356 nya fall av 2025 ensam.2][7Jag vet inte.
"Medlemskapsmodellen" räcker inte, och pelikanerna är vilda i sin "dubbla utpressning" -strategi - kort sagt, "både pengar och liv". Den traditionella utpressningen tvingar dig bara att betala för det, medan enhörningen spelar kombinationsrutan: först kopiera dina kärndata, kryptera sedan systemet och hotar sedan att "avslöja data utan att betala för det."6][10Jag vet inte.
I juni 2024 misshandlades den brittiska NHS-patologitjänstleverantören Synnovis med denna kombination: thorium krypterade sitt system, krävde 50 miljoner dollar i lösensumma (mer än 60 gånger organisationens vanliga lösensumma) och vägrade att publicera 400 GB-data direkt på nätet - 300 miljoner patienters blodprovresultat, personlig medicinsk information, vilket resulterade i över 10.000 out-of-patient möten, 1 710 sena operationer, och även indirekt i döden av en patient.3][6Jag vet inte. Ett liknande fall är att läckan av japanskfödda bildesigndata år 2025, när kärndesignritningarna stulits, och gälarna inte bara utpressade lösensummor utan också hotar att sälja dem till sina konkurrenter, lämnar företag i dilemma av att "betala pengar, inte förlora sina marknader" [para.11Jag vet inte.
Denna metod för att "stänga verksamheten och stjäla data för att förstöra ryktet" har lett till en snabb ökning av utpressningsindustrin. Från avgången 2022 till nutiden sträcker sig dess utbud av attacker från sjukvård och utbildning till biltillverkning, med lösen från $ 50 000 till $ 50 miljoner, och år 2024 stod det för 5 procent av de globala offren för utpressning.6][7Jag vet inte. När traditionell brottslighet fortfarande är "en-mot-en", har tritiumet byggt en standardiserad svart-och-svart linje med "medlemsmodell + dubbelutpressning", vilket kan vara den verkliga anledningen till att det kan "hitta" polisen.
Det finns ett hål i det: tre bitar av Conan-stil falskt meddelande.
Nu, detektiver, låt oss komma till Conan-kun med ett förstoringsglas för att se hur mycket vi kan se i denna "självstyrda arresteringsorder" våg av Triple Extortion. Jag säger inte mycket.
Liar poäng: Detta är den första pausen?
Distributionskanalen är för sjuk.
Formal Interpol ville ha meddelanden utfärdas endast via det officiella nätverket, den centrala byrån för polisen i medlemsländerna eller ett officiellt certifierat socialt konto. Vad sägs om de falska nyheterna? Den nya telegramkanalen, @europolcti, föddes på styrelsen för Europeiska polisbyrån (Europol): "Vi använder aldrig Telegram för att utfärda officiella meddelanden", vars officiella plattform är Instagram, LinkedIn och Facebook med Blue V-certifierade konton.
Familj, det är som om någon har en "domstol" med ett mikrobrev. Tror du det? En kanal som inte ens kan vara officiellt certifierad, är trovärdigheten i meddelandet i grunden likvärdig med en "vänner-baserad förmögenhet-tune kommersiell".
Det är vad jag pratar om <<
Rött ljus i bonusenheten.
INTERPOL-belöningen användes aldrig bara i juridiska valutor som USA-dollarn och euron, trots allt, bitcoin var ett "noun" för penningtvättsinstrument och kunde inte beröras av en formell institution. Vad som är ännu mer löjligt är mängden pengar - det falska önskade meddelandet är bara $ 50.000, och titta på det verkliga fallet: LockBit-utpressningsprogramvara för $ 10 miljoner och inte Petya-attacker relaterade hackare för $ 10 miljoner. 50 000 dollar? Jag vet inte om det är en lögnare som tror att polisen är "finansiellt nervös".

Det är som att bli tillsagd att ge dig en "slut på året" utmärkelse, och det är bosatt i en spelvaluta, och det är bara fem koppar - små mönster, mer skådespelande!
Det är den tredje ¢
Dokumentformat saknas stämpel
De sanna röda meddelandena är "trippelsäkerhet": standardiserade nummer (t.ex. 2025/XXX), Interpol logotyper, detaljerad identifiering (datum för födelse, nationalitet etc.). Men vad sägs om det falska ville ha meddelande? Det fanns varken ett enda nummer eller en officiell logotyp, och varken ”Haise” eller ”Xoracle” hänvisade till hade grundläggande identitetsinformation.
Det är som att ha någon visar dig ett college diplom, och det finns ingen skolsegling, ingen skolnummer, även rektorns signatur är "Kungen bredvid" - vågar du ta det till jobbet?
Slutligen är fokus på Europol, som har gjort det klart att "de $ 50 000 belöningen är falsk". Det kan bara sägas att vågen har vänt frasen "kasta och fånga tjuvar" i frasen "blåsa tjuvar" och föreslår att bedragarna nästa gång komplettera "International Criminal Police Office officiella skrivlektioner".
En guide för att undvika hål: en lista över faktiska övningar mot bedrägeri
Fem identifierande punkter:
Hur kan vanliga människor snabbt förstå förklädnader inför spridningen av cyberbedrägeri, särskilt charaden av "brytare och rånare" som Triple Extortion? Följande lista över "anti-bedrägeri skydd" tekniker används i form av en munstycke plus ett fall.
Skriv ett: Kontrollera kontona - officiell information är endast för officiella nätverk / polis, Telegram, Weibo är alla vilda.
KärnlogikOfficiell information som önskade meddelanden, belöningsmeddelanden etc. från internationella brottsbekämpande organ kan endast publiceras via auktoritativa kanaler. Information som Interpol publiceras endast via sitt officiella nätverk (www.interpol.int) eller via medlemsländernas poliskanaler, och kommer aldrig att visas på inofficiella plattformar som Telegram, det lilla publikforumet, Twitter-communityt etc.3][12Jag vet inte.
Fall jämförelseDet är genom Telegram som en falsk "önskvärd garanti" utfärdas, och den europeiska straffpolisen (Europol) har spridit rykten genom det officiella nätverket inom 24 timmar efter bedrägeriet, och myndigheten i båda kanalerna är tydlig. [Telegram]3Jag vet inte.
Typ 2: Lyssna på accenter - Interpol öppnade inte telefonpostlådan.
KärnlogikInterpol har inte en öppen brevlåda eller telefon, och alla samtal eller e-post som hävdar att "Jag är Interpol och du är inblandad" är bedrägeri. I den formella processen ska överföringen av information om gränsöverskridande fall kanaliseras via den nationella polisen, och ingen direkt kontakt kommer att göras med personer som begär överföringar och tillhandahåller bankkortsinformation.12][13Jag vet inte.
Fall jämförelseÅr 2022 imiterade India Call Centre Interpol och krävde att offrets överföring skulle "självklaras" på grund av "misstänkt penningtvätt" och så småningom förstörs av polisen. På samma sätt har generalkonsulatet i Kina i New York särskilt varnat för att telefonsamtal inte kommer att vidarebefordras till "International Criminal Police Centre" eller att bankkontoinformation kommer att krävas.13][14Jag vet inte.
Typ III: Titta på plånboken - bonusen är mer än TT = penningtvättskod, och den formella belöningen är bara RMB/ US$$
KärnlogikDen formella belöningen betalas på ett sätt som nödvändigtvis är legitimt och inte utser krypterad valuta (t.ex. bitcoin) som den enda kanalen. Kärnan i efterfrågan på överföringar av bitcoin, tedcoin, etc. är användningen av anonym penningtvätt i krypterad valuta, varav 100 procent är ett bedrägeri.3][15Jag vet inte.
Fall jämförelseDet fanns en "bitcoin belöningsfälla" i 2018, där en bedragare smidde en "internationell arresteringsorder" som hävdade att ge ledtrådar att han kunde få en bitcoin-belöning, och i själva verket lockade offret att förlora kontakten med krypterad valuta. Däremot uppgår den formella belöningen som FBI betalar för utpressning av programvarans chef ofta till miljontals dollar och stöder uttryckligen betalningen av dollar.14Jag vet inte.
Form fyra: Certifikat: Röd önskad ordning med nummer plus logotyp, ingen av dem är "tre produkter".
KärnlogikInterpol Red Notice har strikt formalitet: den måste innehålla information om standardiserade nummer (t.ex. 2025/XXX), Interpol logotyper och standardiserade fotografier, biometri, etc. av önskade personer.12][16Jag vet inte.
Fall jämförelseI den "önskade ordningen" som skapats av tritiumorganisationen finns det varken ett kodnummer eller en Interpol-logotyp, och dokumentet är i grov form och i första hand "tre produkter". Det sanna röda meddelandet finns tillgängligt på Interpol-nätverket för referensnummer som är kompletta och spårbara.3Jag vet inte.
Typ 5: skydd - men den som gör dig "inte berätta för din familj och vänner" är ett bedrägeri.
KärnlogikLögnerna, som fruktar offrets kommunikation med omvärlden, ber dig ofta att "inte berätta för någon" på grund av att "fall hålls konfidentiella" och "skydda sina familjer". Till exempel, hävdar att "du misstänks för penningtvätt och berätta för din familj att du kommer att skada dem" faktiskt hindrar dig från att söka hjälp från din familj och vänner och att bryta systemet.12][13Jag vet inte.
Fall jämförelseDen kinesiska generalkonsulatet i New York har upprepade gånger varnat för att när en uppmaning görs att ett barn har blivit bortfört, att en familjemedlem har dödats av en olycka, och har blivit ombedd att inte berätta för sin familj, är det viktigt att hålla sig lugn och att verifiera, genom officiella kanaler, att ett sådant "nöd + sekretess" system är bedrägligt.13Jag vet inte.
Sniper.Kontrollera kanaler, kontaktuppgifter, belöning, dokumentformat, varning vid konfidentialitet. Kom ihåg: vanliga byråer rusar inte dig, inte hålla hemligheter, inte tilldela krypterade pengar, men den som gör dig "snabb och tyst" är en lögnare!
Du kan se de fem huvudpunkterna, oavsett hur lögnaren döljer dem. I händelse av en misstänkt situation kan det vara användbart att kontrollera listan en efter en, eller att ringa direkt 110, National Anti-Fraud Centre hotline 96110, för att göra bedrägerier oanvändbara.
Två huvudkanaler för rapportering: upptäckt och rapportering
Kom ihåg, "Ring polisen två steg" och gå snabbt! Båda kanalerna kan hjälpa dig att få information direkt till polisen, oavsett om det har varit bedrägeri eller ett offshore tips.
Inrikeslarm: uppringningslinje + APP för dubbelförsäkring
National Anti-Fraud Line 96110Det är din första svarslinje - när du ringer kommer yrkesverksamma att spela in viktig information om bedrägeritekniker, tid, pengar och kontaktuppgifter, oavsett om tidig varning, bedrägeribekämpning eller rapportering leder.17Jag är ledsen. Om det är vanligt att arbeta online,National Anti-Fraud Centre APPModulen "Jag ska rapportera" låter dig fylla i detaljerna i bedrägeri, från textmeddelanden för att överföra poster, och att skicka alla bevis med en nyckel och att ta emot polisåterkoppling samtidigt.18][19Jag vet inte.
Inhemska tippersNär, var och hur man luras när man ska rapportera telefonsamtal, kom ihåg att spela in chatten innan APP-rapporten, lämna in anfallet av överföringskupongerna, desto mer slutföra bevisen, ju snabbare polisen hanterar det!
Internationella ledningar: Ambassad och konsulathjälp + Mailbox till polisen
Om bedragaren är utomlands eller om du är utomlands,Kinesiska ambassader och konsulat utomlandsVi kan samordna lokala polisinsatser. Vi kan ringa i en nödsituation.Utrikesministeriet Global Consular Protection Hotline 12308Hjälp Hjälp17Jag är ledsen. Ju mer direkta vägen är genomMailbox för rapportering utanför National Central Bureau of Interpol, Department of Public Security(interpol.china@mps.gov.cn) Skicka in leads, med tanke på detaljerna i den misstänktes namn, dokumentnummer, fotografi, kommunikationsmedel, för att underlätta korrekt polisspårning [0]20Jag vet inte. I andra länder, till exempel USA, kan samtidig rapportering göras till lokala institutioner, till exempel Internetbedrägeri som söker IC3 (https://www.ic3.gov/) och identitetsstöld som länkar till FTC (https://www.identitytheft.gov/)[4], vilket skapar gränsöverskridande rapporteringssynergier.
Sätt dessa kanaler i telefonmemo!*
Professionellt djup: omvänd marknadsföring och verkställighet av hackare
Omvänd marknadsföring: hackers "flödeskod"
När utpressningsprogramgruppen spelar "Red Web" -rutten, till och med polisen beklagade "hackare kommer att kunna leva". Den senaste "självbelönande" driften av Neptunium Software Organization, känd som den svarta industrins omvända marknadsföringsbok - skenbart en charad av hacker-önskade hackare - döljer ett exakt flöde av likviditet och risk-undvikande logik, som lever av det mörka nätet som den viktigaste "poaching" position.
I den svarta industrin, ämnestillverkaren: en tvist om exponering
Det är som online röd är en het sökning på kontroversiella ämnen, och det är den "svarta röda är röd" sak. Under de senaste månaderna, som en "demonstrably ledande organisation för utpressningsprogramvara", har dess spontana falska belöningshändelser, oavsett om de härrör från interna konflikter eller externa spekulationer, objektivt höjt sin "synlighet" i det underjordiska nätverket.2Jag vet inte. Detta är inte ett isolerat fall: 2021 attackerade den amerikanska hackern Pompopurin FBI-postsystemet och skickade 100 000 pranks som hävdade att "bara för att påpeka ett kryphål" var framgångsrikt för att locka uppmärksamheten hos hela nätverket genom att imitera en myndighet för att skapa en incident.21][22Jag vet inte. "Självbelöning" av tritium är helt enkelt en eskalering av spelet: med hjälp av polisbelönt huvud som en "flödeskod" för att skapa en diskussionsboom i den mörka webben.
Tre pilar: den nedre logiken för omvänd marknadsföring
Platinoperationen är inte ett blodbad, utan en precision som riktar sig till tre kärnmål:
Darknet "Chamber of Commerce": Attrahera potentiella partners
Genom att skapa ämnets hethet är tritium liktydigt med fri reklam på nätet, inriktad på "affiliates" (subordinate angripare) som vill gå med i utpressningskedjan. När allt kommer omkring, under RaaS-modellen, är "synlighet" den hårda valutan för rekryteringspartners, och ju mer angriparna går, desto större utpressningsnätverket.2Jag vet inte.
Victims "screeners": riktar sig till höga värden
När ett säkerhetsteam eller företag är intresserad av information om en belöning, kan tritium vara tyst markera företag som är "högkänsliga för säkerhetsdynamik" genom att övervaka respondentens IP-adress. Dessa är potentiella offer som är mycket defensiva men av högre datavärde och kan beskrivas som "fiske med bete".
Undersökning av "smog bomber":
Den största effekten av falsk information är att förvirra synen. Liksom hacker Pompopurins förfalskade FBI-cirkulationer för att vilseleda allmänheten, kan en falsk belöning utfärdad av ett tritium också tillåta polisen att missbedöma sina kärnmedlemmar eller gömma sig för att köpa tid för riktiga handlingar.23Jag vet inte.
Kostnaden för trafiken raving: världens svarta lista när pulveret steg.
Ett dubbelkantat svärd ligger bakom den mörka netto-hotlistan. Vågen gjorde mycket cylindriumpulver, även ansåg ett "framgångsrikt fall av omvänd marknadsföring".24Jag vet inte. Men den höga profilkostnaden är också tydlig: den är som överbegränsad på plattformen, och "självexponering" av neptunium sätter den på polisens huvudsakliga svartlista. När en utpressningsorganisation trots allt börjar arbeta med ett "marknadsföringssinne", kan det vara början på sin resa från "underjordiskt subvention" till "offentlig utförande".
Interpol Regular Process: Hur går det röda meddelandet?
Interpols röda meddelande (det officiella namnet "Red Notice") är den högsta önskade mekanismen i världen och dess emissionsprocess är mycket mer rigorös än väntat. Ett sådant dokument, allmänt känt som en "internationell arresteringsorder", är inte på något sätt en slumpmässig "global önskad annons", men kräver en rigorös process jämförbar med banklånets godkännande.
Från ansökan till publicering: ”juridiskt godkännande” av transnationella fall
En röd garanti behövs först.Centralbyråkrati i medlemsstaternaKinas ministerium för offentlig säkerhet s International Cooperation Agency)Arrest warrant eller domoch den misstänktes identitet (namn, nationalitet, fingeravtryck etc.) och beskrivning av brottets fakta [1]. Dessa material kommer att skickas till Interpols generalsekretariat i Lyon, Frankrike, för granskning av juridiska experter - även i fall av extrem brådska, som tar mer än 20 timmar i det tidigaste - och i vanliga fall, som tar cirka två veckor. Efter översynen utfärdade direktören för centralbyrån i medlemsstaterna, tillsammans med Interpols generalsekreterare, den under en period av fem år, med en obestämd förlängning tills den misstänkte arresteras.[1, 3]
Denna processdesign säkerställer att varje rött meddelande har en solid rättslig grund. Till exempel under 2018 ansökte den kinesiska polisen om utfärdande av ett rött meddelande för Wang Shijun, där ministeriet för allmän säkerhet först skulle slutföra den inhemska rättsprocessen och sedan göra ett globalt tillkännagivande genom Interpol-kanaler.
Officiella kanaler och incitamentsmekanismer: avslag på Ingen väg.
Det finns tydliga gränser för de kanaler genom vilka officiella röda meddelanden utfärdas: endast genomInterpolnätverk, centralbyråsystem i medlemsstaterna eller officiella sociala kontonAllmänt delas intern information via medlemsrättsliga tillsynsnätverk [2, 3]. Det är värt att notera att InterpolAnvänd aldrig inofficiella plattformar som Telegram.Offentliggörande av önskad information - en av kärnfunktionerna i identifieringen av smidda önskade meddelanden [1, 3].
När det gäller belöningar för allmänt intresse vilar beslutsmakten helt med medlemsstaterna. När det gäller FBI passerar den höga belöningen vanligtvis.Regelbundna presskonferenserNär penningutmärkelsen är i juridisk valuta, till exempel amerikanska dollar, och inte i krypterad valuta eller andra inofficiella betalningsmedel [1]. Detta mönster av "officiell godkännande + lagstadgad valuta" är i skarp kontrast till "Telegram privata talk belöning", vanlig i förfalskningen av önskade meddelanden.
En mening summerar skillnaden mellan formalitet och förfalskningFormella röda önskade beställningar är som banklån - material vänds inte alls, juridiska clearances är strikta, och förfaranden är markerade; falska efterlysta meddelanden är som gatuannonser - när ordet "officiell" skrivs ut, "önskade" utfärdas med Telegram och belöning ges i krypterad valuta, vilket i huvudsak är en dålig prestanda av ett bedrägeri.
Genom denna standardiserade process säkerställer INTERPOL allvaret och legitimiteten hos rött efterlysta meddelanden i gränsöverskridande brottsbekämpning. När vi tittar på absurda nyheter som "hackern är önskvärd av Interpol", låt oss titta på dessa kriterier först - trots allt "faller det verkliga röda meddelandet aldrig från himlen" i Telegrams chattruta.
Historiskt fall: två "lagstiftningsbyråer" bedrägerier
Scenerna för deceivers rollovers var alltid dramatiska - de trodde att de kunde korsa havet under lagstiftande myndigheter, men de visste inte att varje spricka var lika uppenbart som lössen av skalliga huvuden. Låt oss gå tillbaka till två klassiska "lagstiftningsbyråer" bedrägerier och se hur dessa dåliga prestationer bryts.
Interpol Bitcoin Trap 2018: Pengartvätt Intimidation + Krypterad valutaskörd
Det erinras om att österrikiska kriminella grupper, i namn av International Criminal Police Organization (Interpol), har skickat till investerare som hotar meddelanden om "identitetsstöld för penningtvätt", hävdar att offret var inblandat i gränsöverskridande brott och att endast överföringen av Bitcoin till så kallade "säkerhetskonton" kan visa sig oskyldiga. För att öka sin trovärdighet, de även fejkade sociala medier tweets, imiterade kändis konton, publicerade "krypterad pengar gåva" och ledde offer att klicka. Fisk länkar och överför 0,1 till 2 BTC som "identifiera" och åtar sig att returnera 10 till 20 BTC "belöningar". Systemet uppslukade så småningom över 100 000 offer runt om i världen och uppgick till 15 miljoner dollar.
Att bryta boken: Det finns två dödliga kryphål i det noggrant utformade skriptet av bedragaren: för det första utsätts kommunikationskanalerna - alla "undersökningsmeddelanden" skickas via inofficiella brevlådor och regelbundna brottsbekämpande organ, såsom Interpol, kommer aldrig att använda privata brevlådor för att hantera fall; för det andra strider överföringskraven mot sunt förnuft - brottsbekämpande myndigheters undersökning av medel i fråga kommer att frysa konton och det finns ingen möjlighet att den berörda personen kommer att krävas för att överföra krypterade pengar till en okänd adress.
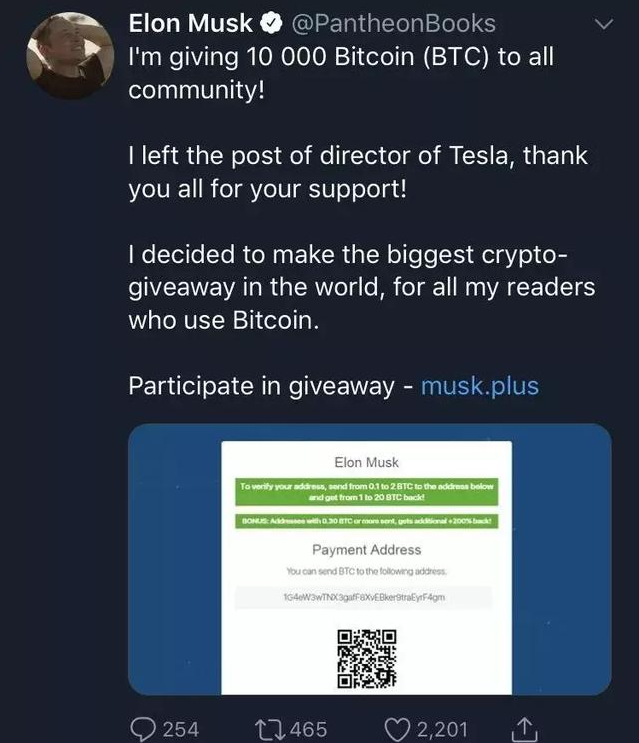 Förfalskning av Interpol-relaterade bitcoinbedrägerier 2018
FBI Mail Incursion 2021: Urlong Allegation av Hacker Pompopurin
Historien: Hacker Pompompurin skickade 100.000 + falska varningsmeddelanden i namnet Homeland Security genom att hacka FBI: s Law Enforcement Enterprise Portal (LEEP) server. E-posten anklagade Vinny Troia, grundare av Dark Overlord, för att vara medlem i hackerorganisationen och hävdade att det var "ett hot mot systemets säkerhet", till ett brett spektrum av människor, inklusive Jay-Z, framstående journalister och andra. Vad som är ännu mer absurt är att hackare tidigare hackat barnskydd webbplatser och skadligt inramade Vinny Troia som en pedofil i ett försök att misskreditera sina mål genom flera falska anklagelser.
Breaking: Detta till synes "officiella" e-postattack avslöjar sanningen - när brottsbekämpande myndigheter undersöker den hotande personen kommer de aldrig att offentliggöra anklagelserna via masse-post, än mindre skicka "kriminella bevis" direkt till orelaterade personer. FBI gjorde sedan ett brådskande uttalande att det bara var en extern meddelandeserver som hade invaderats och att interna data inte hade läckts, och att farsen så småningom hade blivit ett verktyg för att visa upp hackerteknik.
Vanligheten av bedrägeri: förfäders formel av skrämsel + förförelse
Oavsett om ”säkerhetskontot” 2018 eller den falska anklagelsen år 2021, följer bedrägerier som efterlever brottsbekämpande organ samma uppsättning skript: först, med hjälp av ”identitetsstöld” för att skapa panik (intimidation) och sedan släppa betet (fördelning) som ”samverkar med en undersökning skulle utplåna” från ”återlämna en hög belöning”. Det grundläggande tillvägagångssättet som går igenom är att kräva att offren "hemligt fungerar" - överföringsfonder, ge kontoinformation och inte berätta för någon. Kom ihåg denna anti-bedrägeri formel.Men den som påstår sig vara en brottsbekämpande tjänsteman och ber dig att "diskret överföra" "dolda operationer" är ett förfädersmönster av lögnare. Formella byråutredningar kommer aldrig att tillåta medborgare att överföra till konstiga konton, än mindre "städa upp misstankar" i krypterad valuta.
Slut på kampanjen: Du och jag är internetvaktare. Människor
Idag har du lärt dig om ett falskt önskat meddelande, och imorgon kommer du förmodligen att förlora ett av företagen att utpressa programvara. Cyberbrott har aldrig varit ett avlägset digitalt krig, och när attackerna från tritiumorganisationen indirekt orsakade NHS-patienters död, förstår vi äntligen att varje till synes obunden cyberbedrägeri kan vara dödlig i den verkliga världen. Från en "debattattack" till ett korrekt system för Internationella brottspolisorganisationen (Interpol) för förfalskning av en önskad garanti, blir bedrägerierna alltmer dolda, men den mest sofistikerade förklädnaden är bortom allmänhetens ögon.
Mot bakgrund av misstänkt information som "officiellt meddelande" "urgent ville", kom ihåg detta.Tre principerDet hjälper dig att undvika 90% av fällorna: inte enkelt klicka på inofficiella länkar, inte överföra till konstiga konton, inte läcker personlig känslig information. Var och en av dina verifieringar - som att ringa ett officiellt telefonsamtal för att bekräfta äktheten av en "önskad ordning", och var och en av rapporterna - genom APP av National Anti-Fraud Centre, lägger till tegel till Internetsäkerhetslinjen.
Populärt bedrägeri är aldrig en paroll. När vi förvandlar "trovärdig, multiverifierad" till en villkorlig reflektion, när varje familj har en "anti-bedrägeri propagandist", förlorar den noggrant utformade leken av bedrägerier scenen. Nu vidare denna artikel, @ Vännen i ditt mikrobrev som använde "officiellt tillkännagivande" som ett meddelande, låt oss använda vår kollektiva vakenhet, låt körattacken gå ingenstans och göra Internet verkligen ett säkert hem.
Interaktiv röstning: test av bedrägeribekämpning
Du vill veta om din anti-bedrägeri radar är känslig nog? Låt oss göra ett litet test!
Vilka av följande är typiska egenskaper hos falska efterlysta meddelanden?
A. Betalning av bonusar i amerikanska dollar
B. Publicering på Interpol-nätverket
C. Krav på överföringar till ”säkra konton”
D. Red ville ha ordernummer (t.ex. 2025/XXX)
Tänk i tre sekunder. Vad är ditt svar?
Rätt svar: C
Analys: Kärnan i ett formellt önskat meddelande är att informera den misstänkte och att kräva hjälp i hans gripande, och det kommer aldrig att finnas ett krav på känsliga operationer, såsom överföringar, för vanliga människor. Kom ihåg detta bedrägeri: "Varje garanti som slår på dig är ett bedrägeri!" Ett sant juridiskt dokument uppmanar dig bara att kontakta polisen och kommer inte att rikta några pengar.
Är det rätt? Om du väljer fel eller fel, oroa dig inte, låt oss prata om hur du dömer - vilka andra "falska och falska" system har du stött på? Eller dela din lilla anti-bedrägeri teknik och få fler människor att träna "The Eye of Fire"!