
Når hackere gir seg selv en garanti? Det får ikke politiet ut av operasjonen.
Å lansere et raid: Å avsløre oppfatningen av subversjon
Lenge live! I 2025, Cyber Security Circle iscenesatte en frizied spill av hackere gi seg selv en garanti. Hvordan kan en utpressende gjeng aktivt forfalske en Interpol belønning for å «se etter oppmerksomhet»? Det som er enda mer latterlig er at de ikke bare later som om de er Europol, men også publiserer seg selv on på Telegram, selv politiet kaller det "fiction"? Og denne såkalte \"belønningen\" er fortsatt skrevet til $ 50 000. Er det sant at politivesenet er opprettet?
Tror du det? Selv om han ikke skjuler seg for politiet, hvorfor gir han seg selv en ønsket beskjed? I august 2025, en belønning kunngjøring fra Europol ble plutselig sirkulert på Internett, rettet mot kjernemedlemmene i utpressingssamfunnets \"adel\"-Qilin utpressende organisasjoner.[1Jeg vet ikke.
Hva mer? Ikke bare våget de å spille, men de lates også å være Europol, selv gjennom hackerens felles Telegram plattform, som gjorde det umulig for det virkelige politiet - et presserende rykte fra Europol: \"Dette er en uoffisiell utgivelse!\"2]
Hva er virkelig skremmende? Sirkulæren inneholder også en initiator \"summering av 50 000 dollar for medlemmer\", som er en backlash av hackere eller er det noen andre bak det? [Applåder]3]
Denne falske kunngjøringen, som ble spredt i Telegram, hevder at Europol tilbød $ 50 000 å følge opp informasjon fra de to ledere i organisasjonen, som ved første øyekast syntes å se ut som et komplett loophole. Europol gjorde det raskt klart at \"denne informasjonen ble uoffisielt utgitt\" og bekreftet at den var en farce som ble produsert av hackere (eller skadelig orkesterisert av konkurrenter).2Jeg vet ikke. Når topprangerte utpressningsorganisasjoner beveger seg fra å være \"ønsket\" til \"falske ettersøkte personer\", oppdaterer bølgen ikke bare \"omvendt operasjon\" terskelen for cyberkriminalitet, men gjør det også sjeldne og presserende for internasjonale politimyndigheter å klargjøre - tross alt, politiet har aldri sett en hacker så \"trapped\" så mye.3Jeg vet ikke.
Incident Skin: Oppfølging til tilbakespillingsarrangementer og organisasjonskontekst
Event timeline: fra falsk belønning til offisielle rykter
En natt i august 2025, en mystisk Telegram-kanal kalt @europol cti plutselig sprengt opp... - En falsk Europols sirkel ble utstedt her, som hevder en belønning på $ 50 000 til to kjernemedlemmer av organisasjonen, \"Haise\" og \"Xoracle\", for \"koordinasjon av datterselskaper og tilsyn med utpressingsaktiviteter\". Nyhetene, som en bombe som gikk inn i en cybersikkerhetssirkel, ble raskt reprodusert av en rekke cybersikkerhetsmedier, som Australian Daily News, hvor emnet "Europol Heavy Cash Wanted Hackers" ble malt i bransjen.2][3Jeg vet ikke.
Men farsen snudde seg raskt. Den 22. august bekreftet Europols talsmann for Cyber Express at informasjonen var et fullstendig svindel, understreker at «informasjonen ikke kom fra Europol», og bekrefter at Telegram aldri hadde blitt brukt til offisielle kun Instagram, LinkedIn og Facebook.2][3Jeg vet ikke. Dette \"ønsket spill\" av hackere selv endte med en delvis \"vendende bil\" i media, en -svarting av en hackers arrestordre\" på Internett.
Dette er ikke første gang tritiumorganisasjonen har vært så arrogant. Tilbake til sin «svarte historie», i juni 2024 lanserte organisasjonen et målrettet angrep på Synnovis, en utskild laboratorietjenesteleverandør av British National Health Service (NHS), som stjal et stort antall sykehus og pasientdata. Etter de mislykkede forhandlingene fulgte de ikke engang den «konvensjonelle ruten» av det tradisjonelle mørkenettslekkasjen som lekket sammen 400-GB sensitive data direkte gjennom Telegram, noe som førte til avbrudd på nesten 10 000 medisinske avtaler.[4Jeg vet ikke. I 2025 hadde tritiumorganisasjonen intensivert, åpent hevdet at den hadde 400+ ofre og at dens høye nivå av utpressingsprogramvare på tvers av plattformene hadde fått sikkerhetsbyråer til å lide.5Jeg vet ikke.
Offisiell påminnelseEuropol har gjort det klart at dets offisielle kunngjøringer aldri vil bli publisert gjennom Telegram, og at hvis informasjon skal verifiseres, kan det konsulteres gjennom de offisielle kontoene på Instagram, LinkedIn og Facebook plattformer for å unngå å bli vildledet av falsk informasjon.
Det bør være @ din venn som liker å releire - shock - nyheter, vis ham som er den virkelige trikster - tross alt hackeren som kan \"ikke\" politiet, og fløyteoperasjonen oppdaterer utpressingsorganisasjonens \"løftetak\".
Organisasjonsbakgrunn: Raas-modell og dobbel utpressingsstrategi
Hvis det svarte markedet er sammenlignet med en stor \"kriminell kjede\", tritium utpressing organisasjonen er definitivt \"link eier\" av \"koffere\". Denne gruppen hackere (tidligere kjent som \"Agenda\"), som har vært aktiv siden 2022, bruker \"RaaaS\"-modellen til å starte opp angrepsbransjen som om det var en \"Black Production Union\"-butikk, og hvis du vil være hacker og ikke skrive dine egne koder og verktøy, betale for hele spekteret av angrepsvåpen.6][7Jeg vet ikke.
Hvordan deler vi den? Konvergenspolitikken er ganske \"fleksibel\": 80 prosent for enhjørninger hvis de utpresser mindre enn $ 30 000; mer enn $ 30 000, 85 prosent for tilknyttede hackere og bare 15 prosent for enhjørninger.6][8Jeg vet ikke. Som \"hovedkvarterer støtte\", gir tritium også tilpasset \"våpen depots\": hjelpe hackere kan generere proprietære utpressing programvare med sine ondsinnede programvarebyggere, og til og med individuelle løsepenger - for eksempel ved å skrive navnet på offerets selskap og mengden av den egendefinerte løsepengen, som kan nøyaktig matches selv i tidssonen [og]8][9Jeg vet ikke. Denne \"pakke-in\"-modellen gjør hackerangrep som ellers krever en teknisk terskel en \"lav risiko, høy returvirksomhet\" åpen for alle.
🔗 Kunnskapspunkt: Ras modell har forårsaket hackergrensen til å kollapse, som i tilfelle svindelindustrien.
I det siste, da hackere var i stand til å forstå koden og infiltrere, var det nå en Raas-modell, som var som å åpne opp \"antallet hackere\" - gjeller som tilbyr \"kilder\" (utvidelsesprogramvare), \"logikk\" (angrepsverktøy), \"post-salg\" (teknisk støtte) - og hjelpe hackere bare tar ansvar for \"klientsøkende\" (målvalg). Denne arbeidsdelingen har dramatisk økt effektiviteten av svart produksjon, med 400 + ofre erklært innen 2025 og 356 nye saker innen 2025 alene.[1]2][7Jeg vet ikke.
\"Membership model\" alene er ikke nok, og pelikanene er ivrige i sin \"dobbelt utpressing\" strategi - kort sagt \"både penger og liv\". Den tradisjonelle utpressing bare tvinger deg til å betale for det, mens enhjørningen spiller kombinasjonsboksen: først kopiere kjernedataene dine, deretter kryptere systemet, og deretter true med å lukke dataene uten å betale for det -6][10Jeg vet ikke.
I juni 2024 ble den britiske NHS patologitjenesteleverandøren, Synnovis, slått med denne kombinasjonen: thorium kryptert sitt system, krevde 50 millioner dollar i løsepenger (mer enn 60 ganger organisasjonens vanlige løsepenger) og nektet å publisere 400 GB data direkte på nettet — 300 millioner pasienters blodprøver resultater, personlig medisinsk informasjon, noe som resulterer i over 10 000 ut av pasientens avtaler, 1.710 sen operasjoner, og selv indirekte i døden til en pasient.3][6Jeg vet ikke. Et lignende tilfelle er lekkasje av japansk fødte bildesigndata i 2025, da kjernedesign tegningene ble stjålet, og gjellene var ikke bare utfordrende løsepenger, men også truet med å selge dem til sine konkurrenter, etterlater bedrifter i dilemmaet om å \"betale penger, ikke miste sine markeder\" [para.11Jeg vet ikke.
Denne metoden for å «lukke virksomheten og stjele dataene for å ødelegge omdømmet» har ført til en rask økning i utpressingsindustrien. Fra dens avgang i 2022 til nå, strekker det seg fra medisinsk omsorg og utdanning til bilproduksjon, med løsepenger som spenner fra 50 000 til 50 millioner dollar, og i 2024 utgjorde det 5 prosent av de globale ofrene for utpressing.6][7Jeg vet ikke. Når tradisjonelle forbrytelser fortsatt er \"en-mot-en\", har tritium bygget en standardisert svart-svart linje med \"medlemskapsmodellen + dobbel utpressing\", noe som kan være den virkelige grunnen til at det kan \"finne\" politiet.
Det er et hull i det: tre stykker av Conan-stil falske varsel.
Nå, detektiver, la oss komme til Conan-kun med et forstørrelsesglass for å se hvor mye vi kan se i denne - selvstyrt arrestordre - bølge av Triple Extortion. Jeg sier ikke mye.
Liar Scorer: Er det første pausen?
Distribusjonskanalen er for fasant.
Formell Interpol ønsket meldinger utgis kun gjennom det offisielle nettverket, sentralbyråene til politiet i medlemsstatene eller en offisielt sertifisert sosial konto. Men hva med falske nyheter? Den nye Telegramkanalen, @europolcti, ble født i styret til European Police Office (Europol): «Vi bruker aldri Telegram til å utstede offisielle kunngjøringer», som er den offisielle plattformen som er Instagram, LinkedIn og Facebook med Blå V-sertifiserte kontoer.
Familie, det er som om noen har en - court subpoena - med en mikrobokstav. Tror du det? En kanal som ikke kan være offisielt sertifisert, er troverdigheten til budskapet i utgangspunktet ekvivalent med en \"venner-basert formue-tune kommersiell\".
Det er det jeg snakker om
Rødt lys i bonusenheten.
Interpol belønningen ble aldri brukt bare i juridiske valutaer som USA-dollar og euroen, tross alt, Bitcoin var en \"nomen\" for pengevaskeinstrumenter og kunne ikke berøres av en formell institusjon. Hva som er enda mer latterlig er mengden penger - den falske ønsket varsel er bare $ 50 000, og se på det sanne tilfellet: LockBit utpressing programvare for $ 10 millioner og ikke Petya angrep relaterte hackere for $ 10 millioner. 50 000 dollar? Jeg vet ikke om det er en løgner som tror politiet er økonomisk nervøs.

Det er som å bli fortalt å gi deg en - slutten av året - pris, og det er avgjort i en spillvaluta, og det er bare fem kobber -- små mønstre, mer skuespiller!
Det er den tredje
Dokumentformat mangler stempel
De sanne røde meldingene er \"trippelsikkerhet\": standardiserte tall (f.eks. 2025/XXX), Interpol logoer, detaljert identifikasjon (fødselsdato, nasjonalitet osv.). Men hva med den falske ønsket varsel? Det var verken et enkelt tall eller en offisiell logo, og verken \"Haise\" eller \"Xoracle\" referert til hadde til og med grunnleggende identitetsinformasjon.
Det er som å ha noen vise deg et college diplom, og det er ingen skolesegl, ingen skolenummer, selv rektorens signatur er - Kongen ved siden av - - våger du å ta det til jobb?
Endelig er fokuset på Europol, som har gjort det klart at \"$50 000 belønningen er falsk\". Det kan bare sies at bølgen har forvandlet uttrykket \"kaste og fange tyver\" til uttrykket \"blæsende tyver\" og antyder at svindlerne neste gang supplerer \"International Criminal Police Office offisiell skriveundervisning\".
En guide til hull unngåelse: en liste over faktiske øvelser mot svindel
Fem identifikasjonspunkter:
Hvordan kan vanlige mennesker raskt forstå forkledninger i møte med spredningen av cyber-svindel, spesielt charade av \"brydere og røvere\" som Triple Extortion? Følgende liste over \"anti-bedrag beskyttelse\" teknikker brukes i form av et munnstykke pluss et tilfelle.
Type 1: Sjekk kontoene - offisiell informasjon er bare for offisielle nettverk / police, Telegram, Weibo er alle vilde.
KernelogikkOffisiell informasjon som ønsket meldinger, belønningsannonser osv. fra internasjonale politimyndigheter kan kun publiseres via autoritative kanaler. Informasjon som for eksempel Interpol er kun publisert gjennom sitt offisielle nettverk (www.interpol.int) eller gjennom politikanalene i medlemsstatene, og vil aldri vises på uoffisielle plattformer som Telegram, det lille publikumsforumet, Twitter-samfunnet, etc.3][12Jeg vet ikke.
Case sammenligningDet er gjennom Telegram at en falsk \"ønsket fullmakt\" utstedes, og det europeiske straffepolitiet (Europol) har spredt rykter gjennom det offisielle nettverket innen 24 timer etter svindel, og autoriteten i begge kanaler er klar. [Telegram]3Jeg vet ikke.
Skriv inn to: Lytte til aksenter - Interpol åpnet ikke telefonpostkassen.
KernelogikkInterpol har ikke åpen postkasse eller telefon, og noen anrop eller e-post som hevder at \"Jeg er Interpol og du er involvert\" er svindel. I den formelle prosessen skal overføring av informasjon om transnasjonale tilfeller kanaliseres gjennom det nasjonale politiet, og ingen direkte kontakt vil bli gjort med enkeltpersoner som ber om overføring og gi bankkortinformasjon.12][13Jeg vet ikke.
Case sammenligningI 2022, India Call Centre impersonisert Interpol, som krever at offerets overføring bli \"selv ryddet\" på grunn av \"passet hvitvasking av penger\" og til slutt ødelagt av politiet. På samme måte har Kinas konsulat i New York spesielt advart om at telefonsamtaler ikke vil bli videresendt til \"International Criminal Police Centre\" eller at bankkontoinformasjon vil bli nødvendig.13][14Jeg vet ikke.
Type III: Se på lommeboken - bonusen er mer enn TT = hvitvaskingskode, og den formelle belønningen er bare RMB / US$
Kernelogikk: Den formelle belønningen er betalt på en måte som nødvendigvis er legitim og ikke betegner kryptert valuta (for eksempel bitcoin) som den eneste kanalen. Essensen av etterspørselen etter overføring av bitcoin, tedcoin, etc. er bruken av anonym hvitvasking av penger i kryptert valuta, 100 prosent av dem er et svindel.3][15Jeg vet ikke.
Case sammenligningDet var en \"bitcoin belønningsfelle\" i 2018, der en svindel smidde en \"internasjonal arrestordre\" som hevdet å gi ledetråder om at han kunne få en bitcoin belønning, og faktisk lokket offeret til å miste kontakt med kryptert valuta. I motsetning til dette, utgjør den formelle belønningen som FBI betalte for utpressing av lederen av programvaren ofte millioner av dollar og støtter eksplisitt betaling av dollar.14Jeg vet ikke.
Form fire: Certifikat: Rød ønsket rekkefølge med nummer pluss logo, ingen av dem er - tre produkter -
KernelogikkInterpols røderklæring har streng formalitet: den må inneholde opplysninger om standardiserte tall (f.eks. 2025/XXX), Interpol-logotyper og standardiserte fotografier, biometriske, etc. av ønskete personer.12][16Jeg vet ikke.
Case sammenligningI den \"ønskede rekkefølgen\" forfalsket av tritiumorganisasjonen, det er verken et kodenummer eller en Interpol-logo, og dokumentet er i grov form og i første tilfelle \"tre produkter\". Den sanne røde meldingen er tilgjengelig på Interpol-nettverket for referansenumre som er komplette og sporbare.3Jeg vet ikke.
Type fem: beskyttelse - men den som får deg til å - ikke si til familien din og vennene dine - er et svindel.
KernelogikkLøgnerne, som frykter at offerets kommunikasjon med omverdenen, ber deg ofte om å \"ikke si det til noen\" på grunn av at \"saker holdes konfidensielle\" og \"beskytte sine familier\". For eksempel, hevder at " du er mistenkt for hvitvasking av penger og forteller familien din at du kommer til å skade dem" faktisk hindrer deg i å søke hjelp fra familien din og venner og fra å bryte ordningen.12][13Jeg vet ikke.
Case sammenligningDen kinesiske generalkonsulatet i New York har gjentatte ganger advart om at når det er gjort et kall om at et barn har blitt bortført, at et familiemedlem er blitt drept ved et uhell, og har blitt bedt om å ikke fortelle familien sin, er det viktig å holde seg rolig og å kontrollere, gjennom offisielle kanaler, at en slik \"svag + konfidensialitet\" ordning er svindel.13Jeg vet ikke.
Sniper.: Sjekk kanaler, kontaktinformasjon, belønning, dokumentformat, varsling i tilfelle konfidensialitet. Husk: vanlige byråer ikke rush deg, ikke hold hemmeligheter, ikke tilordne krypterte penger, men den som gjør deg - rask og stille - er en løgner!
Du kan se de fem viktigste poengene, uansett hvordan løgneren skjuler dem. I tilfelle en mistenkelig situasjon, kan det være nyttig å sjekke listen én etter én, eller å ringe direkte 110, Nasjonal Anti-Sivil Centre hotline 96110, for å gjøre svindel ubrukelig.
To hovedkanaler for rapportering: deteksjon og rapportering
Husk: Ring politiet to skritt - og gå raskt! Begge kanalene kan hjelpe deg å få informasjon direkte til politiet, uansett om det har vært svindel eller et offshore tips.
Innenlandsk alarm: innringt linje + APP for dobbel forsikring
Nasjonal anti-svindel linje 96110Det er din første responslinje - når du ringer, vil fagfolk registrere nøkkelinformasjon om svindelteknikker, tid, penger og kontaktopplysninger, enten tidlig advarsel, anti-svindel rådgivning eller rapportering fører.17Jeg beklager. Hvis det er vanlig å operere på nettet,Nasjonal anti-svindel senter APPModulen \"Jeg kommer til å rapportere\" lar deg fylle ut detaljene i svindel, fra tekstmelding til overføringsposter, og å sende alle bevis med én nøkkel, og å motta politiet tilbakemelding samtidig.18][19Jeg vet ikke.
Innenlandske tippere: Når, hvor og hvordan å bli lurt når du skal rapportere telefonsamtalen, huske å registrere chatten før APP-rapporten, sende beslaglegget av overføringskupongene, jo mer fullføre bevisene, jo raskere politiet håndtere det!
Internasjonale ledere: Embassy and Consulate Assistance + Mailbox til Politiet
Hvis svindleren er i utlandet eller hvis du er i utlandet,Kinesiske ambassader og konsulater i utlandetVi kan koordinere lokale politiinngrep. Vi kan ringe i en nødsituasjon.Utenriksdepartementet Global konsulær beskyttelse Hotline 12308Hjelp17Unnskyld. Den mer direkte veien er gjennomPostkasse for rapportering utenfor Interpols sentralbyrå, departementet for offentlig sikkerhet(interpol.china@mps.gov.cn) Legg inn leads, med tanke på detaljene i den mistenktes navn, dokumentnummer, fotografi, kommunikasjonsmiddel, for å lette nøyaktig politisporing [0][0]20Jeg vet ikke. I andre land, som for eksempel USA, kan det gjøres samtidig rapportering til lokale institusjoner, som for eksempel Internett-svindel som søker IC3 (https://www.ic3.gov/) og identitetstyveri som knytter seg til FTC (https://www.identitytheft.gov/)[4], og oppretter tverrgrensende rapporterings synergier.
Legg disse kanalene i telefonnotatet!**
Profesjonell dybde: omvendt markedsføring og håndheving av hackere
Reverse markedsføring: hackers \"flytkode\"
Når den utpressende programvaregruppen spiller "Red Web" ruten, selv politiet beklaget " hackerne vil kunne leve." Den nylige \"selvbelønte\" driften av Neptun-programvareorganisasjonen, kjent som den svarte industriens omvendte markedsføringslærebok - uten tvil en charade av hacker-ønskede hackere - skjuler en nøyaktig strøm av likviditet og risiko-unngåelse logikk, som lever av det mørke nettet som den viktigste \"poaching\" posisjon.
I den svarte industrien, emnet maker: en tvist for eksponering
Det er som online rødt er et varmt søk på kontroversielle emner, og det er det " svart rødt er rødt" ting. I de siste månedene, som en «demonstrerende ledende organisasjon for utpressing programvare», har dens spontane falske belønningsbegivenheter, enten det kommer fra interne konflikter eller ekstern spekulasjon, objektivt hevet sin «visbarhet» i undergrunnsnettverket.2Jeg vet ikke. Dette er ikke et isolert tilfelle: i 2021 angrep den amerikanske hackeren Pompopurin FBI-postsystemet og sendte 100.000 pranks som hevdet at «bare å peke ut et sløyfehull» var vellykket i å tiltrekke seg hele nettverkets oppmerksomhet ved å imitere en myndighet til å skape en hendelse.21][22Jeg vet ikke. Den \"selvbelønte\" av tritium er bare en eskalering av spillet: ved hjelp av det politibelønte hodet som en \"flow code\" for å skape en diskusjon boom i det mørke nettet.
Tre piler: bunnlogikken til omvendt markedsføring
Platinaoperasjonen er ikke en blodbad, men en presisjon målrettet på tre kjernemål:
Darknet “Chamber of Commerce”: Tiltrekke potensielle partnere
Ved å skape hetheten til emnet, tritium er tantamount til gratis reklame på nettet, rettet mot \"tilknyttede\" (delordinære angripere) som ønsker å bli med i kjeden av utpressing. Tross alt, under RaaS-modellen, \"visibility\" er den harde valutaen til rekrutteringspartnere, og jo mer angriperne blir, jo større utpressing nettverket.2Jeg vet ikke.
Offers \"skjermer\": målrettet mål
Når et sikkerhetsteam eller en virksomhet er interessert i informasjon om en belønning, kan tritium være stille å markere bedrifter som er \"høyt følsomme for sikkerhetsdynamikk\" ved å overvåke respondentens IP-adresse. Dette er potensielle ofre som er svært defensive, men av høyere dataverdi og kan beskrives som \"fiske med agn\".
Forskning av \"smog bomber\":
Den største effekten av falsk informasjon er å forvirre synet. Som hacker Pompopurins falserende FBI-sirkulasjoner for å vildlede publikum, kan en falsk belønning utstedt av et tritium også tillate politiet å mistenke sine kjernemedlemmer eller skjule seg for å kjøpe tid til reell handling.23Jeg vet ikke.
Kostnaden for trafikken raving: verdens svarteliste når pulveret steg.
Et dobbeltegget sverd ligger bak den mørke nettvarme listen. Bølgen gjorde mye cylindrium pulver, selv vurdert som et " vellykket tilfelle av omvendt markedsføring."24Jeg vet ikke. Men den høye profilkostnaden er også klar: det er som over-begrenset på plattformen, og \"selvutsetning\" av neftunium setter det på politiets viktigste svarteliste. Når en utpressende organisasjon begynner å operere med et «markedsføringssinne», kan det være begynnelsen på sin reise fra «undergrunnssubsidensen» til «offentlig henrettelse».
Interpol regelmessig prosess: Hvordan går den røde meldingen?
Interpol's Red Notice (den offisielle navnet «Red Notice») er den høyeste ønskete mekanismen i verden og dens utstedelsesprosessen er mye strengere enn forventet. Et slikt dokument, vanligvis kjent som en \"internasjonal arrestordre\", er på ingen måte en tilfeldig \"global ønsket reklame\", men krever en streng prosess som er sammenlignbar med den av banklån godkjenning.
Fra søknad til utgivelse: \"lovlig godkjenning\" av transnasjonale saker
En rød garanti trengs først.sentralbyrå i medlemsstatene(f.eks. Kinas internasjonale samarbeidsbyrå for offentlig sikkerhet)arrestordre eller domog identiteten til den mistenkte (navn, nasjonalitet, fingeravtrykk osv.) og beskrivelse av fakta om lovbruddet [1]. Disse materialene vil bli sendt til Interpols generalsekretariat i Lyon, Frankrike, for kontroll av juridiske eksperter - selv i tilfeller av ekstrem haster, som tar mer enn 20 timer tidligst - og i vanlige tilfeller, som tar ca to uker. Etter undersøkelsen utstedte direktøren for sentralbyrået i medlemsstatene, sammen med generalsekretæren i Interpol, den i en periode på fem år, med en ubegrenset forlengelse inntil den mistenkte blir arrestert.
Denne prosessen design sikrer at alle røde meldinger har et solid grunnlag. For eksempel i 2018 søkte det kinesiske politiet om utstedelse av en rød kunngjøring for Wang Shijun, hvor departementet for offentlig sikkerhet først ville fullføre den innenlandske rettsprosessen og deretter gjøre en global kunngjøring gjennom Interpol-kanaler.
Offisielle kanaler og incitamentsmekanismer: avvisning av den ingene veien.
Det er klare grenser for de kanalene som offisielle rødmeldinger utstedes gjennom: bare gjennomInterpolnettverk, sentralbyråsystemer i medlemsstatene eller offisielle sosialregnskapOffentlig informasjon deles gjennom medlemsrettshåndhevelsesnettverk [2, 3]. Det er verdt å merke seg at InterpolBruk aldri uoffisielle plattformer som Telegram.Publikasjon av ønsket informasjon - en av kjernetrekkene i identifikasjon av forfalskede ønskede meldinger [1, 3].
Når det gjelder belønninger for offentlig interesse, hviler beslutningsmakten helt hos medlemsstatene. For FBI går den høye belønningen vanligvis.Regulære pressekonferansernår pengeprisen er i juridisk valuta, for eksempel amerikanske dollar, og ikke i kryptert valuta eller andre uoffisielle betalingsmidler [1]. Dette mønsteret av \"offisiell støtte + lovbestemt valuta\" er i skarp kontrast til \"Telegram privat tale belønning\", vanlig i forfalskning av ønskede meldinger.
En setning oppsummerer forskjellen mellom formalitet og forfalskningFormell rødønsket ordre er som banklån - materialet er ikke avslått i det hele tatt, juridiske klargjøringer er strenge, og prosedyrer er merket; falske ønskede meldinger er som gateannonser - når ordet \"offisiell\" er trykt, \"ønsket\" utstedes med Telegram, og belønning er gitt i kryptert valuta, som i hovedsak er en dårlig ytelse av en svindel.
Gjennom denne standardiserte prosessen sikrer Interpol alvor og legitimitet av røde ønsket meldinger i transnasjonal rettshåndhevelse. Når vi ser på absurde nyheter som \"hackeren er ønsket av Interpol\", la oss se på disse kriteriene først - tross alt, den ekte røde meldingen \"faller aldri fra himmelen\" i Telegrams chatteboks.
Historisk sak: to \"lovhåndhevende byråer\" svindel
Scenene av bedrageres rollovers var alltid dramatiske - de trodde at de kunne krysse havet under frakker av rettshåndhevende byråer, men de visste ikke at hver sprekk var så åpenbar som lus av skallede hoder. La oss gå tilbake til to klassiske \"lovhåndhevende byråer\" svindel og se hvordan disse dårlige forestillingene er brutt.
Interpol Bitcoin Trap 2018: Penger Laundering Intimidation + Kryptert valuta Harvest
Det blir husket at østerrikske kriminelle grupper, i navnet til International Criminal Police Organization (Interpol), har sendt til investorer som truer meldinger om \"identitetstyveri for penger-vasking\", som hevder at offeret var involvert i transnasjonal kriminalitet og at bare overføringen av Bitcoin til såkalte \"sikkerhetskontoer\" kan vise seg uskyldig. For å øke troverdigheten deres, falske de til og med sosiale medier tweets, imiterte kjendiskontoer, publisert - kryptert pengegave - og førte ofre til å klikke. Fiskekoblinger og overføringer 0,1 til 2 BTC som \"identifisere\" og forplikter seg til å returnere 10 til 20 BTC \"belønninger\". Planen overtok til slutt over 100.000 ofre rundt om i verden, som utgjorde 15 millioner dollar.
Bryter boken: Det er to dødelige løkkehull i det nøye utformede manuset til svindeleren: For det første vil kommunikasjonskanalene bli eksponert - alle \"investeringsmeldinger\" sendes gjennom uoffisielle postkasser og vanlige rettshåndhevende byråer, som Interpol, aldri bruke private postkasser til å håndtere saker; for det andre er overføringskravene i strid med sunn fornuft - rettshåndhevelsesorganenes undersøkelse av de aktuelle midlene vil lovlig fryse kontoene, og det er ingen mulighet for at den berørte vil bli pålagt å overføre krypterte penger til en ukjent adresse.
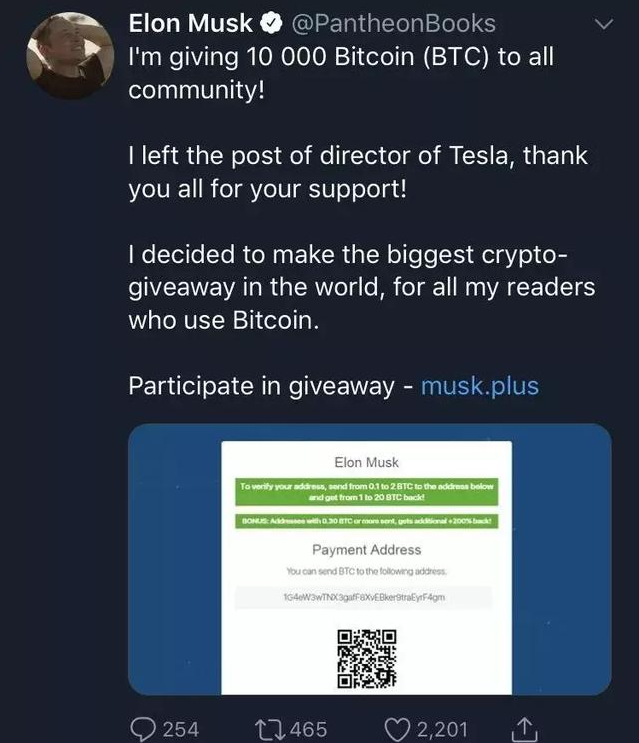 Bekjempelse av Interpol-relatert bitcoin svindel i 2018
FBI Mail Incursion 2021: The Urlong Allegation av Hacker Pompopurin
Historien: Hacker Pompompurin sendte 100.000 + falske advarsels-e-poster i navnet på Homeland Security ved å hacke FBIs Law Enforcement Enterprise Portal (LEEP) server. E-posten anklaget Vinny Troia, grunnleggeren av Dark Overlord, for å være medlem av hackerorganisasjonen, og hevdet at det var «en trussel mot sikkerheten i systemet», til en rekke mennesker, inkludert Jay-Z, fremtredende journalister og andre. Det som er enda mer absurd er at hackere tidligere har hacket barnevern nettsteder og skadelig innrammet Vinny Troia som pedofil i et forsøk på å miskreditere sine mål gjennom flere falske beskyldninger.
Breaking: Dette tilsynelatende \"offisielle\" e-postangrep avslører sannheten - når politimyndigheter undersøker den truende personen, vil de aldri offentliggjøre anklagene ved masse e-post, ikke minst sende \"kriminelle bevis\" direkte til ikke-relaterte personer. FBI gjorde så en presserende uttalelse om at det bare var en ekstern varslingsserver som hadde blitt invadert og at interne data ikke hadde blitt lekket, og at farsen til slutt hadde blitt et verktøy for å vise frem hackerteknologi.
Den vanlige bedragsformelen: den opprinnelige formelen for intimidasjon + forføring
Enten \"sikkerhetskontoen\" i 2018 eller den falske anklagen i 2021, svindlere som immaterielle rettshåndhevelsesbyråer følger det samme settet av skript: først, ved å bruke \"identitetstyveri\" for å skape panikk (intimidasjon) og deretter slippe agn (inndeling) som \"samarbeid med en etterforskning ville eksonere\" fra \"gjenvende en høy belønning\". Den sentrale tilnærmingen som går gjennom, er å kreve at ofrene \"hemmelig opererer\" - overføre midler, gi kontoinformasjon, og ikke fortelle noen. Husk denne svindelformelen.\"Men den som hevder å være en politimann og ber deg om å \"diskret overføre\" \"skjulte operasjoner\" er et forfedremønster av løgnere. Formale byråundersøkelser vil aldri tillate borgerne å overføre til merkelige kontoer, og ikke minst “rense opp mistanke” i kryptert valuta.
Slutten på kampanjen: Du og jeg er internett watchere. Folk
I dag har du lært om en falsk ønsket varsel, og i morgen vil du sannsynligvis miste en av selskapene til utpressing programvare. Cyberkriminalitet har aldri vært en fjern digital krig, og når angrepene fra tritiumorganisasjonen indirekte forårsaket død av NHS-pasienter, forstår vi til slutt at hver tilsynelatende ikke-relatert cybersvindel kan være dødelig i den virkelige verden. Fra et «debattangrep» til en nøyaktig ordning av International Criminal Police Organization (Interpol) for forfalskning av en ønsket garanti, blir svindelmidler mer og mer skjult, men den mest sofistikerte forkledning er utenfor publikums øyne.
I møte med mistenkelig informasjon som " offisiell varsel " " ville " huske dette.Tre prinsipperDet hjelper deg å unngå 90% av feller: ikke lett å klikke på uoffisielle koblinger, ikke overføre til merkelige kontoer, ikke lekke personlig sensitiv informasjon. Hver av dine verifiseringer - som å ringe en offisiell telefonsamtale for å bekrefte autentisiteten til en \"ønsket ordre\", og hver av rapportene - gjennom APP i det nasjonale anti-svindel senteret, legger murstein til Internett-sikkerhetslinjen.
Populært svindel er aldri et slagord. Når vi forvandler \"troverdig, multi-verifisert\" til en betinget refleksjon, når hver familie har en \"anti-svindel propagandist\", den nøye designet spillet av svindelist mister scenen. Nå videresende denne artikkelen, @Kvinnen i mikrobrevet som brukte den "offisielle kunngjøringen" som en melding, la oss bruke vår kollektive våkenhet, la refrenget angrepet gå ingen steder og gjøre Internett virkelig et trygt hjem.
Interaktiv stemmegivning: anti-svindel evne test
Vil du vite om din anti-svindel radar er følsom nok? La oss gjøre en liten test!
Hvilke av følgende er typiske trekk ved falske ønsket varsel?
A. Betaling av bonuser i amerikanske dollar
B. Offentliggjøring på Interpol-nettverket
C. Krav til overføring til «sikre kontoer»
D. Rød ønsket ordrenummer (f.eks. 2025/XXX)
Tenk i tre sekunder. Hva er svaret ditt?
Korrekt svar: C
Analyse: Kjernen i en formell ønsket melding er å informere den mistenkte og å kreve bistand i hans arrestasjon, og det vil aldri være krav til sensitive operasjoner, som overføringer, for vanlige mennesker. Husk dette svindeltricket: - Enhver garanti som slår deg på er et svindel - Et rettslig dokument vil bare be deg om å kontakte politiet og vil ikke lede noen pengetransaksjoner.
Er det sant? Hvis du velger feil eller feil, ikke bekymre deg, la oss snakke om hvordan du dømmer - hvilke andre \"falske\" ordninger har du møtt? Eller dele din lille anti-svindel teknikk og få flere mennesker til å øve " The Eye of Fire"!