
Quando gli hacker si danno un mandato? Non tirerà fuori la polizia da questa operazione.
Avviare un raid: Rivelare la percezione della sovversione
Lunga vita! Nel 2025, il Cyber Security Circle mise in scena un gioco frenetico di hacker dando se stessi un mandato. Come può una banda di ricatto forgiare attivamente una ricompensa Interpol ordine di “vedere per l’attenzione”? Che cosa è ancora più ridicolo è che non solo fingono di essere Europol, ma anche pubblicare "vole se stessi" su Telegram, anche la polizia lo chiama "fiction"? E questo cosiddetto “reward” è ancora scritto a $50.000. E' vero che le forze dell'ordine sono fondate?
Ci credi? Anche se non si nasconde dalla polizia, come mai si sta dando un avviso ricercato? Nel mese di agosto 2025, un annuncio di ricompensa da Europol è stato improvvisamente circolato su Internet, mirando i membri principali delle organizzazioni di estorsione "nobilità"-Qilin estorsione.1Non lo so.
Cos'altro? Non solo hanno osato giocare, ma hanno anche finto di essere Europol, anche attraverso la piattaforma Telegram comune dell'hacker, la cui ondata ha reso impossibile per la vera polizia - una voce urgente di Europol: "Questa è un rilascio non ufficiale!" [parafraso]2]
Cosa fa davvero paura? La circolare contiene anche un incipiente "somma di 50.000 dollari per i membri", che è un backlash da parte degli hacker o c'è qualcun altro dietro di esso? [Applausi]3]
Questo falso annuncio, che è stato diffuso in Telegram, sostiene che Europol ha offerto $50.000 per seguire le informazioni dai due manager dell'organizzazione, che a prima vista sembravano apparire come una scappatoia completa. Europol ha rapidamente chiarito che “queste informazioni non sono state ufficialmente rilasciate” e ha confermato che era una farsa fabbricata da hacker (o maledettamente orchestrata dai concorrenti).2Non lo so. Quando le organizzazioni di estorsione di primo grado si spostano dall'essere “desiderate” a “false persone ricercate”, l'onda non solo aggiorna la soglia “operazione inversa” per il cybercrimine, ma rende anche raro e urgente per le agenzie di polizia internazionali per chiarire - dopotutto, la polizia non ha mai visto un hacker così “trappolato” tanto.3Non lo so.
Incident Skin: Seguire gli eventi di play-back e il contesto organizzativo
Timeline evento: dalla falsa ricompensa alle voci ufficiali
Una notte nell'agosto del 2025, un misterioso canale Telegram chiamato @europol cti improvvisamente è esploso... - Una falsa circolare Europol è stata emessa qui, sostenendo una ricompensa di $50.000 a due membri principali dell'organizzazione, “Haise” e “Xoracle”, per “coordinamento delle controllate e supervisione delle attività di estorsione”. La notizia, come una bomba che è entrata in un circolo di sicurezza informatica, è stata rapidamente riprodotta da un certo numero di media di sicurezza informatica, come l'Australian Daily News, dove il tema di "Europol Heavy Cash Wanted Hackers" è stato dipinto nel settore.2][3Non lo so.
Ma la farsa si girò rapidamente. Il 22 agosto, il portavoce di Europol ha confermato con urgenza a The Cyber Express che le informazioni erano una frode completa, sottolineando che “le informazioni non sono arrivate da Europol” e confermando che Telegram non era mai stato utilizzato per annunci ufficiali, e che i canali ufficiali includevano solo Instagram, LinkedIn e Facebook.2][3Non lo so. Questo “gioco desiderato” da parte degli hacker stessi si è concluso con una parziale “auto capovolgente” nei media, un “sbiancamento del mandato di arresto di un hacker” in Internet.
Non è la prima volta che l'organizzazione trizio è stata così arrogante. Tornando alla sua "storia nera", nel giugno 2024, l'organizzazione ha lanciato un attacco mirato a Synnovis, un fornitore di servizi di laboratorio outsourced del British National Health Service (NHS), rubando un gran numero di dati ospedalieri e pazienti. Dopo i negoziati falliti, non hanno nemmeno seguito il “percorso convenzionale” del tradizionale sito di perdite dark-net, che perde 400-GB di dati sensibili direttamente attraverso Telegram, con conseguente interruzione di quasi 10.000 appuntamenti medici.4Non lo so. Entro il 2025, l'organizzazione tritium si era intensificata, sostenendo apertamente che aveva 400+ vittime e che il suo alto livello di software di estorsione multipiattaforma aveva causato le agenzie di sicurezza a soffrire.5Non lo so.
Reminder ufficialeEuropol ha chiarito che i suoi annunci ufficiali non saranno mai pubblicati attraverso Telegram e che, se le informazioni devono essere verificate, può essere consultato attraverso i conti ufficiali delle piattaforme Instagram, LinkedIn e Facebook per evitare di essere ingannato da false informazioni.
Dovrebbe essere @ il vostro amico che ama relay il "shock" notizie, mostrargli chi è il vero imbroglione — dopotutto, l'hacker che può "non fare" la polizia, e l'operazione flauto rinfresca il "soffitto di sollevamento dell'organizzazione del ricatto".
Sfondo organizzativo: modello Raas e doppia strategia di ricatto
Se il mercato nero è paragonato a una grande “catena criminale”, l’organizzazione di ricatti tritium è sicuramente il “link proprietario” delle “coffer”. Questo gruppo di hacker (precedentemente noto come “Agenda”), attivo dal 2022, utilizza il modello “RaaS” per avviare l’attività di attacco come se fosse un negozio “Black Production Union”, e se si desidera essere un hacker e non scrivere i propri codici e strumenti, pagare per l’intera gamma di armi d’assalto.6][7Non lo so.
Come facciamo a dividerlo? La politica di convergenza è piuttosto “flessibile”: l’80 per cento per gli unicorni se estorceno meno di $30.000; più di $30.000, 85 per cento per gli hacker affiliati e solo il 15 per cento per gli unicorni.6][8Non lo so. Come “supporto di quartier generale”, tritium fornisce anche “depositi di armi” personalizzati: hacker ausiliari possono generare software di estorsione proprietario con i loro costruttori di software dannosi, e anche avvisi di riscatto individualizzati — per esempio, scrivendo il nome della società della vittima e la quantità del riscatto personalizzato, che può essere esattamente abbinato anche nella zona di tempo [e]8][9Non lo so. Questo modello “packing-in” fa attacchi di hacker che altrimenti richiedono una soglia tecnica un “low-risk, high-return business” aperto a tutti.
🔗 Punto di conoscenza: il modello di Ra ha causato il crollo della soglia dell'hacker, come nel caso dell'industria delle frodi.
In passato, quando gli hacker erano in grado di capire il codice e infiltrarsi, c'era ora un modello Raas, che era come l'apertura “il numero di hacker” — branchie che forniscono “sorse” (software di estorsione), “logistica” (attrezzi di attacco), “post-sale” (supporto tecnico) — e hacker ausiliari semplicemente assumersi la responsabilità di “client-seeking” (la selezione di obiettivi). Questa divisione del lavoro ha notevolmente aumentato l'efficienza della produzione nera, con 400+ vittime dichiarate da 2025 e 356 nuovi casi da soli 2025[1].2][7Non lo so.
Il “modello di appartenenza” da solo non è sufficiente, e i pellicani sono feroci nella loro strategia “doppio ricatto” — in breve, “entrambi i soldi e la vita”. Il ricatto tradizionale obbliga solo a pagare per esso, mentre l'unicorno suona la scatola di combinazione: prima, copiare i dati del nucleo, poi crittografare il sistema, e poi minacciare di "scuotere i dati senza pagare per esso."6][10Non lo so.
Nel giugno 2024, il provider di servizi di patologia NHS britannico, Synnovis, è stato battuto con questa combinazione: il torio ha crittografato il suo sistema, ha richiesto $50 milioni di riscatto (più di 60 volte il riscatto regolare dell'organizzazione) e ha rifiutato di pubblicare 400 GB di dati direttamente sulla rete — 300 milioni di risultati del test del sangue dei pazienti, informazioni mediche personali, con oltre 10.000 appuntamenti fuori del paziente, 1.710 operazioni in ritardo, e anche uno indirettamente.3][6Non lo so. Un caso simile è quello della perdita di dati di progettazione di auto giapponesi nel 2025, quando i disegni del core design sono stati rubati, e le branchie non erano solo estorcendo ransoms ma anche minacciando di venderli ai loro concorrenti, lasciando le imprese nel dilemma di "pagare soldi, non perdere i loro mercati" [para.11Non lo so.
Questo metodo di “chiudere il business e rubare i dati per distruggere la reputazione” ha portato ad un rapido aumento nel settore estorsione. Dalla sua partenza nel 2022 fino ad oggi, la sua gamma di attacchi si estende dall'assistenza medica e dall'istruzione alla produzione di automobili, con riscattamenti che vanno da $50,000 a $50 milioni, e nel 2024 ha rappresentato il 5 per cento delle vittime globali di estorsione.6][7Non lo so. Quando il crimine tradizionale è ancora “one-on-one”, il tritium ha costruito una linea standardizzata nera e nera con il “modello di appartenenza + doppio ricatto”, che può essere il vero motivo per cui può “trovare” la polizia.
C'è un buco in esso: tre pezzi di Conan-style falso avviso.
Ora, detective, arriviamo a Conan-kun con una lente d'ingrandimento per vedere quanto possiamo vedere in questa ondata di "autodiretto mandato d'arresto" di Triple Extortion. Non sto dicendo molto.
Punteggi: E' la prima pausa?
Il canale di distribuzione è troppo fagiano.
Formal Interpol ha voluto che le comunicazioni sono emesse solo attraverso la rete ufficiale, gli uffici centrali della polizia negli Stati membri o un conto sociale ufficialmente certificato. E la falsa notizia? Il nuovo canale Telegram, @europolcti, è nato a bordo dell’Ufficio di Polizia Europeo (Europol): “Non usiamo mai Telegram per rilasciare annunci ufficiali”, la cui piattaforma ufficiale è Instagram, LinkedIn e Facebook con Blue V-certified account.
Famiglia, e' come se qualcuno avesse un mandato in tribunale con un microletto. Ci credi? Un canale che non può nemmeno essere ufficialmente certificato, la credibilità del messaggio è sostanzialmente equivalente a un “commerciale di fortuna basato sugli amici”.
♪ That's what I'm talking about ♪
Luce rossa nell'unità bonus.
Il premio INTERPOL non è mai stato utilizzato solo in valute legali come il dollaro degli Stati Uniti e l’euro, dopotutto, bitcoin era un “noun” per strumenti di riciclaggio di denaro e non poteva essere toccato da un’istituzione formale. Ciò che è ancora più ridicolo è la quantità di denaro — il falso ha voluto preavviso è solo $50,000, e guardare il vero caso: LockBit ricatti software per $10 milioni e Not Petya attacchi hacker correlati per $10 milioni. 50.000 dollari? Non so se e' un bugiardo che pensa che la polizia sia "trovamente nervosa".

E' come dire di darvi un premio "fine dell'anno", ed e' deciso in una valuta di gioco, ed e' solo cinque rames, piccoli schemi, piu' recitazione!
# E' il terzo #
Formato documento timbro mancante
Le avvertenze rosse sono “triple security”: numeri standardizzati (ad esempio 2025/XXX), loghi Interpol, identificazione dettagliata (data di nascita, nazionalità, ecc.). Ma che mi dici del falso preavviso? Non c'era né un singolo numero né un logo ufficiale, né “Haise” né “Xoracle” di cui si parla avevano anche informazioni di identità di base.
E' come se qualcuno ti mostrasse un diploma di college, e non c'e' nessun sigillo scolastico, nessun numero di scuola, anche la firma del preside e' "Il Re della porta accanto" - osi portarlo al lavoro?
Infine, il focus à ̈ su Europol, che ha chiarito che âla ricompensa di $50.000 à ̈ falsaâ. Si può solo dire che l'onda ha trasformato la frase "crescere e catturare ladri" nella frase "blowing ladri" e suggerisce che i truffatori la prossima volta supplemento "International Criminal Police Office lezioni di scrittura ufficiale".
Una guida per evitare il buco: un elenco di esercizi effettivi contro la frode
Cinque punti identificativi:
Come possono le persone comuni comprendere rapidamente i travestimenti di fronte alla proliferazione del cyber-frauding, in particolare la farsa di “insegnanti e ladri” come tripla estorsione? L'elenco seguente delle tecniche di protezione antifrode viene utilizzato sotto forma di bocchino più un caso.
Tipo uno: Controllare i conti - le informazioni ufficiali sono solo per le reti ufficiali / politica, Telegram, Weibo sono tutti selvaggi.
Logica di baseLe informazioni ufficiali come le comunicazioni volute, gli annunci di ricompensa, ecc. dalle agenzie internazionali di polizia possono essere pubblicate solo attraverso canali autorevoli. Informazioni come quella di Interpol sono pubblicate solo attraverso la sua rete ufficiale (www.interpol.int) o attraverso i canali di polizia degli Stati membri, e non compariranno mai su piattaforme non ufficiali come Telegram, il piccolo forum di folla, la comunità di Twitter, ecc.3][12Non lo so.
Confronto dei casi: È attraverso Telegram che viene emesso un falso “ mandato desiderato” e la Polizia Criminale Europea (Europol) ha diffuso voci attraverso la rete ufficiale entro 24 ore dalla frode, e l’autorità di entrambi i canali è chiara. [Telegramma]3Non lo so.
Tipo due: Ascoltando accenti -- Interpol non ha aperto la casella di posta del telefono.
Logica di baseInterpol non ha una casella di posta aperta o telefono, e qualsiasi chiamata o e-mail sostenendo che “Io sono Interpol e tu sei coinvolto” è frode. Nel processo formale, la trasmissione di informazioni sui casi transnazionali deve essere canalizzata attraverso la polizia nazionale, e nessun contatto diretto sarà fatto con persone che richiedono trasferimenti e forniscono informazioni sulle carte bancarie.12][13Non lo so.
Confronto dei casi: Nel 2022, l'India Call Centre impersonò l'Interpol, chiedendo che il trasferimento della vittima fosse "autorisolto" per motivi di "spettato riciclaggio di denaro" e infine distrutto dalla polizia. Allo stesso modo, il Consolato Generale della Cina di New York ha specificamente avvertito che le telefonate non saranno inoltrate al “International Criminal Police Centre” né che le informazioni sul conto bancario saranno richieste.13][14Non lo so.
Tipo III: Guarda il portafoglio - il bonus è più di TT = codice riciclaggio di denaro, e la ricompensa formale è solo RMB/ US$
Logica di base: La ricompensa formale viene pagata in modo che sia necessariamente legittimo e non designa la valuta crittografata (come il bitcoin) come l'unico canale. L'essenza della domanda di trasferimenti di bitcoin, tedcoin, ecc. è l'uso di riciclaggio di denaro anonimo in valuta crittografata, il 100 per cento dei quali è una frode.3][15Non lo so.
Confronto dei casiC'è stata una “trappola di ricompensa bitcoin” nel 2018, in cui un truffatore ha falsificato un “ mandato di arresto internazionale” sostenendo di fornire indizi che potrebbe ricevere una ricompensa bitcoin, e infatti ha attirato la vittima per perdere contatto con la valuta crittografata. Al contrario, la ricompensa formale pagato dall'FBI per estorsione del capo del software spesso ammonta a milioni di dollari e sostiene esplicitamente il pagamento di dollari.14Non lo so.
Modulo quattro: Certificato: Rosso ha voluto ordine con numero più logo, nessuno dei quali è "tre prodotti".
Logica di base: L'Avviso Rosso INTERPOL ha una rigida formalità: deve contenere informazioni sui numeri standardizzati (ad esempio 2025/XXX), i loghi Interpol e le fotografie standardizzate, le biometrie, ecc. delle persone ricercate.12][16Non lo so.
Confronto dei casiNel “ordine desiderato” forgiato dall’organizzazione tritium, non c’è né un codice né un logo Interpol, e il documento è in forma ruvida e, in primo luogo, “tre prodotti”. La vera Avviso Rosso è disponibile sulla rete Interpol per numeri di riferimento completi e tracciabili.3Non lo so.
Tipo cinque: protezione, ma chiunque ti faccia "non dirlo alla tua famiglia e agli amici" è una frode.
Logica di baseI bugiardi, che temono la comunicazione della vittima con il mondo esterno, spesso ti chiedono di “non dirlo a nessuno” perché “i casi sono tenuti riservati” e “proteggi le loro famiglie”. Ad esempio, sostenendo che "si è sospettato di riciclaggio di denaro e dire alla vostra famiglia che si sta andando a fargli del male" in realtà impedisce di cercare aiuto dalla vostra famiglia e amici e di rompere lo schema.12][13Non lo so.
Confronto dei casiIl Consolato Generale Cinese di New York ha ripetutamente avvertito che quando una chiamata è fatta che un bambino è stato rapito, che un membro della famiglia è stato ucciso per caso, ed è stato chiesto di non dire alla sua famiglia, è importante rimanere calmo e verificare, attraverso canali ufficiali, che tale sistema di "emergenza + riservatezza" è fraudolento.13Non lo so.
Cecchino.: Canali di controllo, dettagli di contatto, ricompensa, formato documento, avviso in caso di riservatezza. Ricorda: le agenzie regolari non ti affrettano, non tenere segreti, non assegnare soldi cifrati, ma chiunque ti renda "caldo e tranquillo" è un bugiardo!
Si possono vedere i cinque punti principali, non importa come il bugiardo li travesti. In caso di situazione sospettosa, può essere utile controllare l'elenco uno per uno, o chiamare direttamente 110, la linea calda del National Anti-Fraud Centre 96110, per rendere i truffatori inoperabili.
Due canali principali per la segnalazione: rilevamento e reporting
Ricordate, "Chiama la polizia due passi" e muovetevi rapidamente! Entrambi i canali possono aiutare a ottenere informazioni direttamente alla polizia, indipendentemente dal fatto che ci sia stata frode o una punta off-shore.
Allarme domestico: linea dial-in + APP per doppia assicurazione
Linea Nazionale Anti-Fraud 96110È la vostra prima linea di risposta - quando si compone, i professionisti registreranno le informazioni chiave sulle tecniche di frode, il tempo, i soldi e i dettagli di contatto, se i primi avvertimenti, la consulenza anti-frode o la segnalazione conduce.17Mi dispiace. Se è consuetudine operare online,Centro nazionale antifrode APPIl modulo “I'm going to report” consente di compilare i dettagli delle frodi, dal messaggio di testo ai record di trasferimento, e di inviare tutte le prove da una chiave, e di ricevere il feedback della polizia contemporaneamente.18][19Non lo so.
Tippers nazionali: Quando, dove e come essere ingannato quando segnalare la telefonata, ricordatevi di registrare la chat prima del rapporto APP, presentare il sequestro dei voucher di trasferimento, più completano le prove, più veloce la polizia lo gestisce!
Conduce internazionali: Ambasciata e Consola assistenza + Mailbox alla polizia
Se il truffatore è all'estero o se sei all'estero,Ambasciate e consolati cinesi all'esteroPossiamo coordinare l'intervento della polizia locale. Possiamo chiamare in emergenza.Ministero degli Affari Esteri Protezione Consolare Globale Hotline 12308Aiuto17Mi dispiace. La via più diretta è attraversoMailbox per la segnalazione al di fuori del National Central Bureau of Interpol, Ministero della Pubblica Sicurezza(interpol.china@mps.gov.cn) Inviare conduce, tenendo presente i dettagli del nome del sospettato, numero di documento, fotografia, mezzi di comunicazione, per facilitare il monitoraggio accurato della polizia [0][0]20Non lo so. In altri paesi, come gli Stati Uniti, è possibile effettuare relazioni simultanee alle istituzioni locali, come ad esempio le frodi Internet che cercano IC3 (https://www.ic3.gov/) e il furto di identità che collegano FTC (https://www.identitytheft.gov/)[4], creando sinergie di reporting transfrontaliere.
Metti questi canali nel memo del telefono!**
Profondità professionale: il reverse marketing e l'applicazione degli hacker
Reverse marketing: il “codice di flusso” di hacker
Quando il gruppo di software di ricatto gioca il percorso "Red Web", anche la polizia lamentava "gli hacker saranno in grado di vivere". La recente operazione “auto-rewarding” della Neptunium Software Organization, conosciuta come il libro di testo di marketing inverso dell'industria nera — ostensibilmente una farsa di hacker-desiderati — nasconde un flusso preciso di liquidità e logica di tentativo di rischio, vivendo fuori la rete oscura come la posizione principale “poaching”.
Nell'industria nera, l'argomento maker: una disputa per l'esposizione
E' come se il rosso on-line fosse una ricerca calda su argomenti controversi, ed e' la cosa del "rosso nero e' rosso". Negli ultimi mesi, come “organizzazione leader dimostrabilmente per il software di estorsione”, i suoi eventi di falsità spontanei, sia che si tratti di conflitti interni o di speculazione esterna, hanno obiettivamente sollevato la sua “visibilità” nella rete sotterranea.2Non lo so. Questo non è un caso isolato: nel 2021, l'hacker americano Pompopurin ha attaccato il sistema di posta dell'FBI e ha inviato 100.000 scherzi sostenendo che "solo per indicare una scappatoia" ha avuto successo nell'attrarre l'attenzione dell'intera rete impersonando un'autorità per creare un incidente.21][22Non lo so. Il “self-rewarding” del tritium è semplicemente un’escalation del gioco: usando la testa ritratta dalla polizia come “codice di flusso” per creare un boom di discussione nel web scuro.
Tre frecce: la logica inferiore del marketing inverso
L'operazione di platino non è un bagno di sangue, ma un obiettivo preciso di tre obiettivi principali:
Darknet “Chamber of Commerce”: Attrarre potenziali partner
Creando la caldazza dell'argomento, il trizio equivale alla pubblicità gratuita in rete, mirando “affiliati” (subordinati attaccanti) che vogliono unirsi alla catena di estorsione. Dopotutto, sotto il modello RaaS, “visibilità” è la valuta difficile di reclutare partner, e più gli attaccanti si uniscono, più grande è la rete di estorsione.2Non lo so.
“screeners” delle vittime: mirare obiettivi di alto valore
Quando un team di sicurezza o un business è interessato alle informazioni su una ricompensa, il trizio può essere tranquillamente marcando le imprese che sono “altamente sensibili alle dinamiche di sicurezza” monitorando l'indirizzo IP del rispondente. Queste sono potenziali vittime che sono altamente difensive ma di maggiore valore dei dati e possono essere descritte come “pesca con esca”.
Indagine sulle “bombe di fumo”:
Il più grande effetto delle false informazioni è quello di confondere la vista. Come l'hacker Pompopurin che falsifica le circolari dell'FBI per ingannare il pubblico, una falsa ricompensa rilasciata da un trizio può anche consentire alla polizia di giudicare i suoi membri del nucleo o nascondersi al fine di acquistare il tempo per azione reale.[15]23Non lo so.
Il costo del raving del traffico: la lista nera del mondo quando la polvere si è alzata.
Una spada a doppio taglio è dietro la lista calda della rete scura. L'onda ha fatto un sacco di cilindrio polvere, anche considerato un "caso riuscito di reverse marketing".24Non lo so. Ma il costo di alto profilo è anche chiaro: è come sovra-restricted sulla piattaforma, e la “auto-esposizione” del neptunium lo mette sulla lista nera principale della polizia. Dopo tutto, quando un'organizzazione di ricatto inizia a operare con una "fonte di marketing", può essere l'inizio del suo viaggio da "sottofondo sotterraneo" a "esecuzione pubblica".
Interpol Processo Regolare: Come va l'Avviso Rosso?
L'Avviso Rosso di Interpol (il nome ufficiale “Red Avviso”) è il meccanismo più alto livello voluto nel mondo e il suo processo di emissione è molto più rigoroso del previsto. Tale documento, comunemente noto come un “ mandato di arresto internazionale”, non è affatto un casuale “annuncio globale voluto”, ma richiede un processo rigoroso paragonabile a quello dell’approvazione del prestito bancario.
Dall’applicazione alla pubblicazione: “l’approvazione legale” dei casi transnazionali
Prima serve un mandato rosso.Central bureaux degli Stati membri(ad esempio, l'Agenzia internazionale di cooperazione del Ministero della sicurezza pubblica della Cina)Mandato di arresto o giudizioe l'identità del sospettato (nome, nazionalità, impronte digitali, ecc.) e la descrizione dei fatti del reato [1]. Questi materiali saranno inviati al Segretariato Generale dell'Interpol a Lione, in Francia, per il controllo da parte di esperti legali — anche in caso di estrema urgenza, che richiedono più di 20 ore al più presto — e in casi ordinari, che richiedono circa due settimane. In seguito alla revisione, il direttore dell'Ufficio centrale degli Stati membri, insieme al segretario generale dell'Interpol, lo ha rilasciato per un periodo di cinque anni, con una proroga indefinita fino all'arresto del sospettato.
Questo processo di progettazione assicura che ogni avviso rosso ha una solida base giuridica. Ad esempio, nel 2018, la polizia cinese ha chiesto l'emissione di un avviso rosso per Wang Shijun, per cui il Ministero della Pubblica Sicurezza avrebbe prima completato il processo giudiziario interno e poi fare un annuncio globale attraverso i canali Interpol.
Canali ufficiali e meccanismi di incentivazione: rifiuto del No way.
Ci sono limiti chiari ai canali attraverso i quali sono emessi gli avvisi rossi ufficiali: solo attraversoRete Interpol, sistemi centrali di uffici degli Stati membri o conti sociali ufficialiPubblicamente, le informazioni interne sono condivise attraverso le reti di applicazione della legge [2, 3]. Vale la pena notare che InterpolNon usare mai piattaforme non ufficiali come Telegram.Pubblicazione di informazioni ricercate - una delle caratteristiche principali dell'identificazione di falsi avvisi ricercati [1, 3].
Per quanto riguarda le ricompense per l'interesse pubblico, il potere decisionale spetta interamente agli Stati membri. Nel caso dell'FBI, l'alta ricompensa di solito passa.Conferenze stampa regolariquando il premio monetario è in valuta legale, come dollari USA, e non in valuta crittografata o altri mezzi non ufficiali di pagamento [1]. Questo modello di “approvazione ufficiale + valuta legale” è in netto contrasto con il “Telegram private talk award”, comune nella falsificazione di avvisi ricercati.
Una frase che riassume la differenza tra formalità e falsificazioneIl rosso formale ha voluto gli ordini sono come i prestiti bancari — i materiali non sono rifiutati affatto, le autorizzazioni legali sono severe, e le procedure sono marcate; i falsi avvisi ricercati sono come pubblicità di strada — quando la parola "ufficiale" è stampata, "desiderato" è rilasciato con Telegram, e la ricompensa è dato in valuta crittografata, che è essenzialmente una cattiva prestazione da una frode.
Attraverso questo processo standardizzato, INTERPOL assicura la serietà e la legittimità delle comunicazioni di rosso ricercate nell'applicazione della legge transnazionale. Quando guardiamo a notizie assurde come “l'hacker è voluto da Interpol”, diamo un'occhiata a questi criteri prima — dopotutto, la vera Red Notizia non “cade dal cielo” nella chat di Telegram.
Caso storico: due “agenzie di polizia” truffe
Le scene dei fallimenti dei ingannatori erano sempre drammatiche — pensavano di poter attraversare il mare sotto i cappotti delle forze dell'ordine, ma non sapevano che ogni crepa era così evidente come i pidocchi delle teste calve. Torniamo a due classici “agenzie di polizia” truffe e vediamo come queste prestazioni povere sono rotto.
Interpol Bitcoin Trap 2018: Intimidazione di riciclaggio di denaro + Harvest valuta crittografato
Si ricorda che i gruppi criminali austriaci, in nome dell'Organizzazione Internazionale della Polizia Criminale (Interpol), hanno inviato agli investitori messaggi minacciosi di “danni di identità per riciclaggio di denaro”, sostenendo che la vittima è stata coinvolta nel crimine transnazionale e che solo il trasferimento di Bitcoin ai cosiddetti “conti di sicurezza” potrebbe rivelarsi innocente. Per aumentare la loro credibilità, hanno anche falsificato i tweet dei social media, imitato i conti delle celebrità, pubblicato "dono cifrato" e portato le vittime a fare clic. Link di pesce e trasferimenti da 0,1 a 2 BTC come “identificare” e si impegna a restituire 10 a 20 BTC “ricompense”. Lo schema alla fine ha inghiottito oltre 100.000 vittime in tutto il mondo, pari a $115 milioni.
Rompere il libro: Ci sono due scappatoie fatali nello script attentamente progettato del truffatore: in primo luogo, i canali di comunicazione sono esposti — tutte le “avviso di indagine” sono inviate attraverso caselle di posta non ufficiali e le agenzie regolari di applicazione della legge, come Interpol, non useranno mai le caselle di posta private crittografate per gestire i casi; in secondo luogo, i requisiti di trasferimento sono contrari al senso comune — l'indagine delle forze dell'ordine dei fondi in questione sarà legalmente congelare gli account e non vi è alcuna possibilità che il trasferimento di denaro.
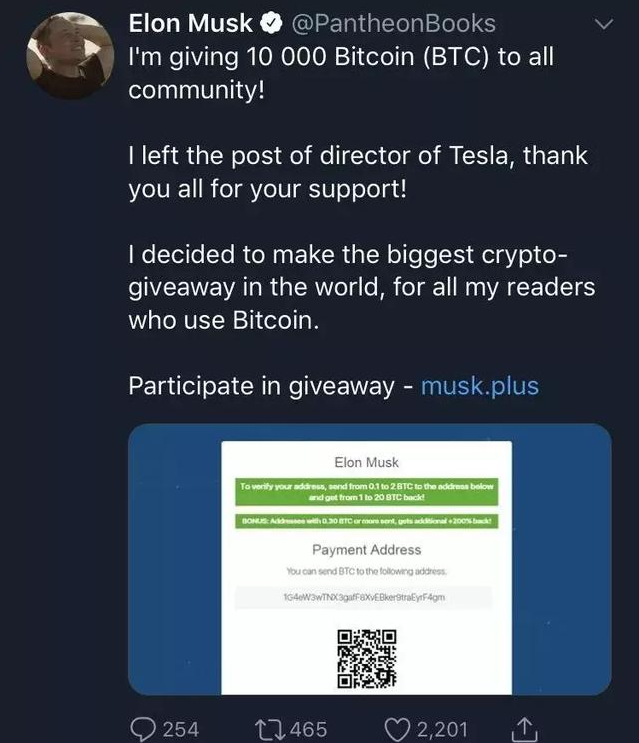 Controfeiting del bitcoin legato all'Interpol nel 2018
FBI Mail Incursion 2021: La Allegazione Urlong di Hacker Pompopurin
La storia: Hacker Pompompurin ha inviato 100,000+false email di avviso in nome di Homeland Security hackerando il server Law Enforcement Enterprise Portal (LEEP). L'e-mail ha accusato Vinny Troia, fondatore di Dark Overlord, di essere un membro dell'organizzazione hacker, sostenendo che era "una minaccia per la sicurezza del sistema", a una vasta gamma di persone, tra cui Jay-Z, giornalisti di primo piano e altri. Ciò che è ancora più assurdo è che gli hacker hanno precedentemente hackerato siti di protezione dei bambini e malignamente incastrato Vinny Troia come un pedofilo nel tentativo di screditare i loro obiettivi attraverso molteplici false accuse.
Breaking: Questo apparentemente “ufficiale” attacco e-mail rivela la verità — quando le forze dell’ordine indagano sulla persona minacciante, non faranno mai pubblicizzare le accuse per e-mail di massa, figuriamoci inviare “prove penali” direttamente a persone non correlate. L'FBI ha poi fatto una dichiarazione urgente che era solo un server di notifica esterno che era stato invaso e che i dati interni non erano stati trapelati, e che la farsa era alla fine diventato uno strumento per mostrare la tecnologia hacker.
La comunità dell'inganno: la formula ancestrale di intimidazione + seduzione
Se il “account di sicurezza” nel 2018 o la falsa accusa nel 2021, i truffatori che impersonano le forze dell’ordine seguono lo stesso insieme di script: in primo luogo, utilizzando “il furto di identità” per creare il panico (l’intimazione) e poi cadere l’esca (l’intribution) che “cooperare con un’indagine esonera” da “ritornare un alto premio”. L’approccio principale che attraversa è quello di richiedere alle vittime di “operare segretamente” — i fondi di trasferimento, fornire informazioni sul conto, e non dire a nessuno. Ricordate questa formula anti-fraud.“Ma chi pretende di essere un ufficiale dell’applicazione della legge e vi chiede di “trasferire con discrezione” “operazioni nascoste” è un modello ancestrale di bugiardi. Le indagini di agenzia formale non permetteranno mai ai cittadini di trasferire a conti strani, per non parlare di “pulire il sospetto” in valuta crittografata.
Fine della promozione: Io e te siamo osservatori di Internet. Persone
Oggi hai saputo di un falso avviso voluto, e domani probabilmente perderai una delle aziende per ricattare il software. Cybercrime non è mai stata una guerra digitale lontana, e quando gli attacchi dell'organizzazione trizio hanno indirettamente causato la morte dei pazienti NHS, finalmente capiamo che ogni cyber-fraud apparentemente non correlato può essere fatale nel mondo reale. Da un “attacco di dibattito” a uno schema preciso dell’Organizzazione internazionale della polizia penale (Interpol) per la falsificazione di un mandato ricercato, i mezzi di frode stanno diventando sempre più nascosti, ma il travestimento più sofisticato è al di là degli occhi del pubblico.
Di fronte a informazioni sospette come "avviso ufficiale" "urgent voluto", ricordate questo.Tre principiTi aiuta ad evitare il 90% delle trappole: non facilmente cliccando su link non ufficiali, non trasferendo a conti strani, non perdendo informazioni personali sensibili. Ognuna delle vostre verifiche — come chiamare una telefonata ufficiale per confermare l'autenticità di un "ordine desiderato", e ciascuna delle relazioni — attraverso l'APP del Centro Nazionale Anti-Fraud, sta aggiungendo mattoni alla linea di sicurezza Internet.
Le frodi popolari non sono mai uno slogan. Quando trasformiamo “credible, multi-verified” in una riflessione condizionale, quando ogni famiglia ha un “propagandista antifrode”, il gioco attentamente progettato dal truffatore perde la fase. Ora avanti questo articolo, @The amico nel vostro micro-letter che ha usato il "annuncio ufficiale" come un messaggio, usiamo la nostra sveglia collettiva, lasciare che l'attacco del coro non vada da nessuna parte e rendere Internet veramente una casa sicura.
Voto interattivo: test di capacità antifrode
Vuoi sapere se il tuo radar antifrode è abbastanza sensibile? Facciamo un piccolo test!
Quali sono le caratteristiche tipiche di falsi avvisi ricercati?
A. Pagamento dei bonus in dollari statunitensi
B. Pubblicazione della rete Interpol
C. Requisito dei trasferimenti a “conti sicuri”
D. Red voleva il numero di ordine (ad esempio 2025/XXX)
Pensa per tre secondi. Qual e' la tua risposta?
Risposta corretta: C
Analisi: Il nucleo di un avviso formale voluto è quello di informare il sospettato e di chiedere assistenza nel suo arresto, e non ci sarà mai un requisito per operazioni sensibili, come trasferimenti, per le persone ordinarie. Ricordate questo trucco antifrode: "Ogni mandato che vi eccita è una frode!" Un vero documento giudiziario vi chiederà solo di contattare la polizia e non dirigerà alcuna transazione di denaro.
Davvero? Se si sceglie sbagliato o sbagliato, non si preoccupi, parliamo di come si sta giudicando — quali altri schemi “fake-and-a-fake” avete incontrato? O condividi la tua piccola tecnica anti-frode e ottieni più persone a praticare "The Eye of Fire"!