
تحديث OpenClaw 4.14: أُطلق الإصدار أثناء النوم، مع أكثر من 20 إصلاحًا
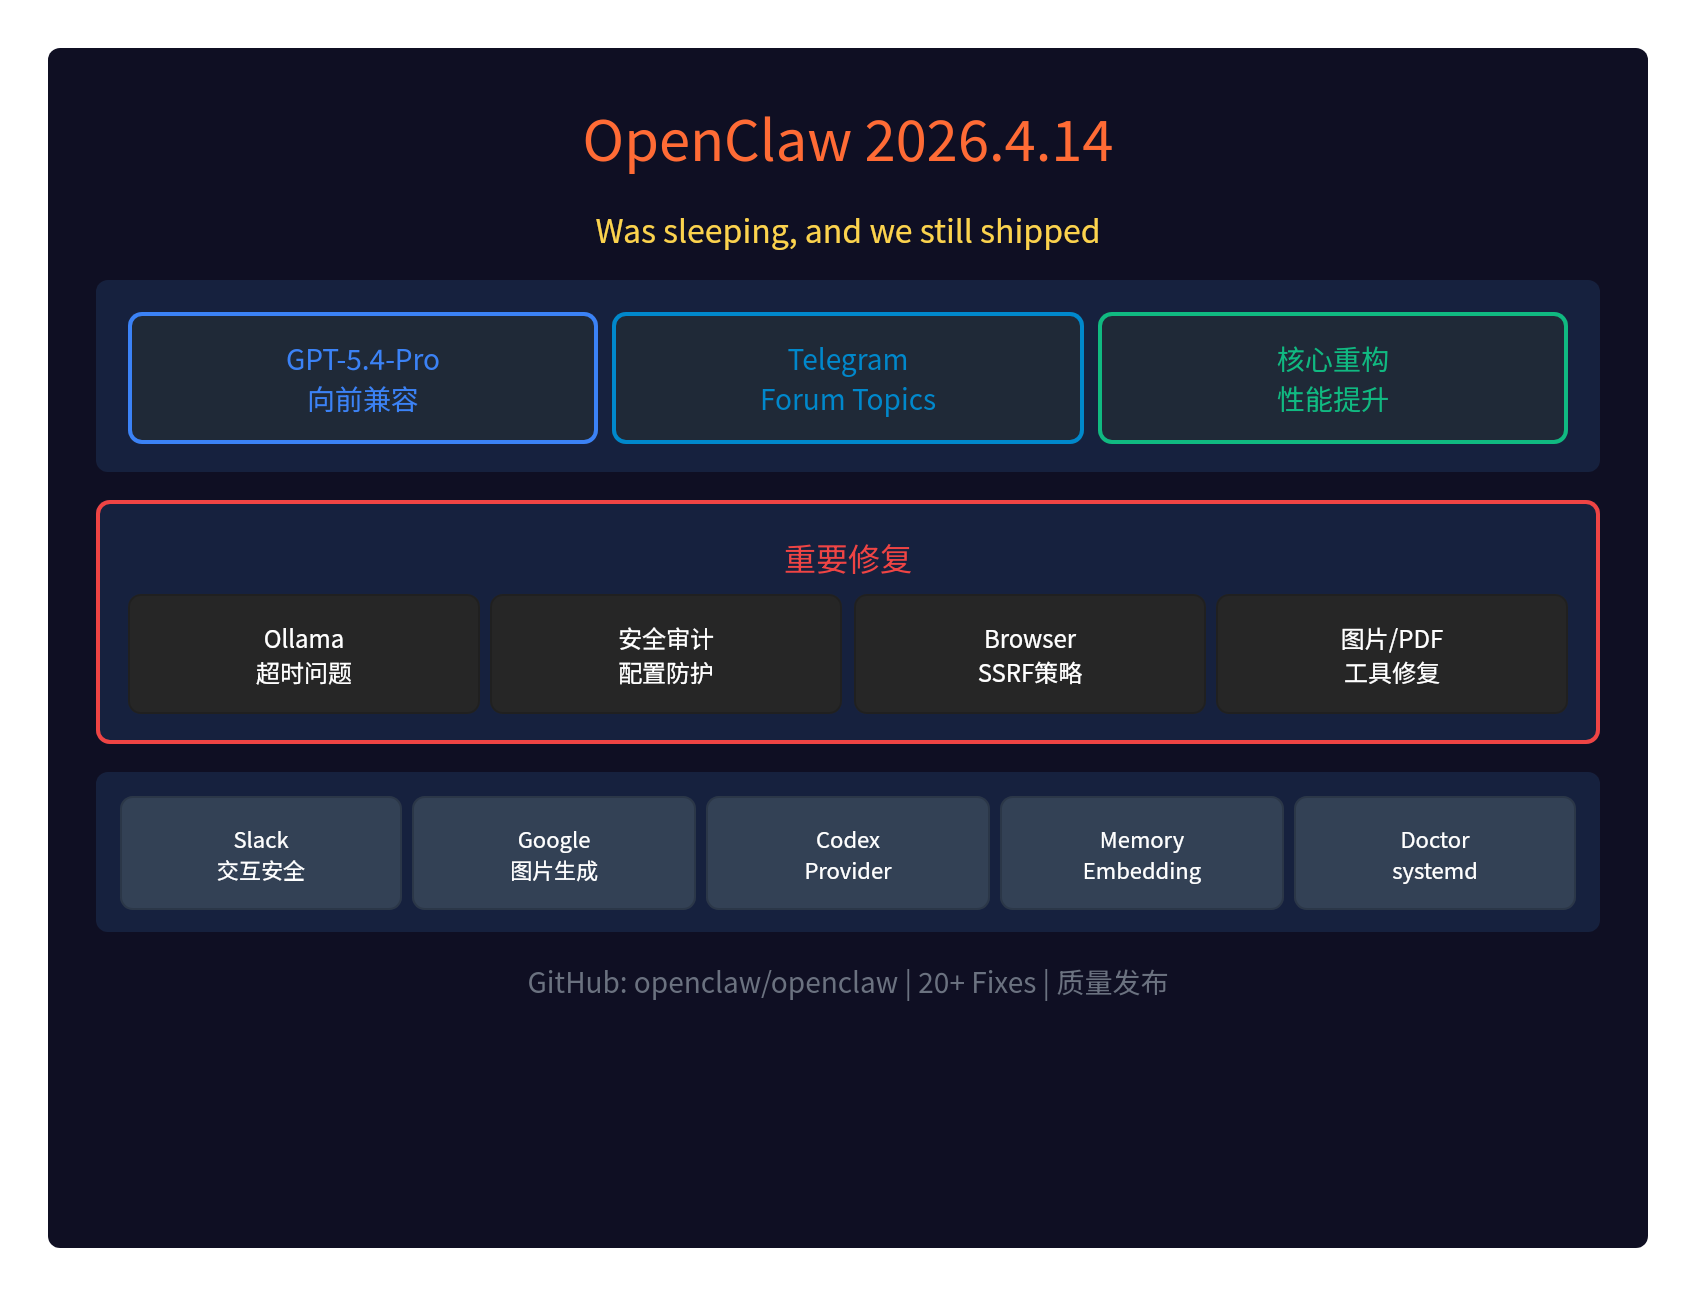
🔥 تحديث OpenClaw 4.14: أُطلق الإصدار حتى أثناء النوم
التغريدة الرسمية كانت جملة واحدة:“Was sleeping, and we still shipped.”— أي أنه أُطلق الإصدار أثناء النوم.
يُعد OpenClaw 2026.4.14إصدارًا واسع النطاق لتحسين الجودة، يركّز بشكل أساسي علىتحسينات مزودي النماذجوإصلاح مشكلات مزودي القنوات، إلى جانب إعادة هيكلة نواة الشيفرة البرمجية لتعزيز الأداء العام.
🎯 أهم التحسينات
1. التوافق الأمامي مع GPT-5.4-Pro
أضاف OpenAI Codex/modelsدعم التوافق الأمامي:
- دعم gpt-5.4-pro كنموذج
- بما في ذلك تسعير/حدود Codex
- إمكانية رؤية list/status قبل تحديث الكتالوج الرسمي
هذا يعني أنه حتى قبل أن يحدّث OpenAI كتالوج النماذج رسميًا، يمكن لمستخدمي OpenClawاستخدام GPT-5.4-Pro مسبقًا.
2. تحسينات Telegram Forum Topics
تحسّن كبير في ميزة مواضيع المنتدى في Telegram:
- عرض أسماء المواضيع القابلة للقراءة البشرية: تُعرض في Agent context وprompt metadata وplugin hook metadata
- التعلّم من رسائل الخدمة: تعلّم أسماء المواضيع تلقائيًا من Telegram forum service messages
- تخزين دائم: استمرار استخدام أسماء المواضيع المتعلّمة بعد إعادة التشغيل
3. إعادة هيكلة النواة البرمجية
تمت إعادة هيكلةنواة الشيفرة الأساسية:
- تحسين الأداء: تحسين الأداء العام
- جودة الشيفرة: إعادة هيكلة الوحدات الأساسية
🔧 إصلاحات مهمة
| الإصلاح | الوصف |
|---|---|
| انتهاء مهلة Ollama | لم يعد تشغيل Ollama محليًا يرث stream cutoff الافتراضي |
| مفتاح Codex apiKey | إصلاح مشكلة رفض أداة التحقق Pi ModelRegistry |
| أدوات الصور/PDF | لم تعد نماذج Ollama vision تُرفض كـ unknown |
| أمان تفاعلات Slack | إصلاح مشكلة تجاوز allowlist في تشغيل التفاعلات |
| مسارات المرفقات | لم تعد أخطاء realpath تُخفّض فحوصات الأمان |
| أمان Gateway-tool | رفض تعديلات الإعدادات الخطرة (مثل dangerouslyDisableDeviceAuth) |
🔒 إصلاحات أمنية
حماية أمن Gateway-tool عبر التدقيق
يُرفض الآن من Gateway-toolتعديل الإعدادات الخطرة:
- dangerouslyDisableDeviceAuth
- allowInsecureAuth
- dangerouslyAllowHostHeaderOriginFallback
- hooks.gmail.allowUnsafeExternalContent
- tools.exec.applyPatch.workspaceOnly: false
تبقى العلامات المُفعّلة سابقًا دون تغيير، ولكنيُرفض تفعيل العلامات الخطرة الجديدة.
أمان تفاعلات Slack
ستقوم أحداث تفاعل Slack الآن بما يلي:
- تطبيق global allowFrom owner allowlist المُعد
- اشتراط التحقق المتقاطع من sender id المتوقع
- رفض أنواع القنوات الغامضة
🌐 إصلاح SSRF في Browser
إصلاح سياسة SSRF في Browser:
- استعادة التنقل عبر hostname: استُعيد ضمن سياسة SSRF الافتراضية
- إبقاء strict mode قابلاً للوصول: عبر إعداده صراحةً من config
- التحكم عبر CDP لا يتأثر: سياسة التحكم المحلي عبر CDP مستقلة
📝 مزيد من الإصلاحات
تشمل الإصلاحات المهمة الأخرى:
- توليد الصور من Google: إصلاح عودة طلبات صور Gemini بالخطأ 404
- Memory embeddings: إصلاح مشكلة فقدان بادئة البروكسي
- Doctor/systemd: لم تعد تُضمّن أسرار dotenv-backed
- GitHub Copilot thinking: السماح لـ gpt-5.4 باستخدام xhigh reasoning
- Ollama/OpenAI-compat: إرسال stream_options.include_usage
- تنزيلات وسائط Telegram: إصلاح مشكلات DNS في بيئات البروكسي
- Media-understanding/proxy env: إصلاح فشل التحليل المسبق لـ DNS في بيئات البروكسي
- Onboarding/custom providers: استخدام max_tokens=16 في مسار التحقق التجريبي
📝 الخلاصة
يُعد OpenClaw 2026.4.14إصدارًا نوعيًا:
- دعم التوافق الأمامي مع GPT-5.4-Pro
- تحسينات كبيرة في Telegram Forum Topics
- إعادة هيكلة النواة البرمجية وتحسين الأداء
- أكثر من 20 إصلاحًا تغطي Ollama وCodex وSlack وBrowser وغيرها
- حماية أمنية بالتدقيق ورفض تعديلات الإعدادات الخطرة
أُطلق الإصدار حتى أثناء النوم — هذا هو إيقاع OpenClaw.
إصدارات GitHub:https://github.com/openclaw/openclaw/releases