
OpenClaw 4.14: wersja wydana przez sen, 20+ poprawek
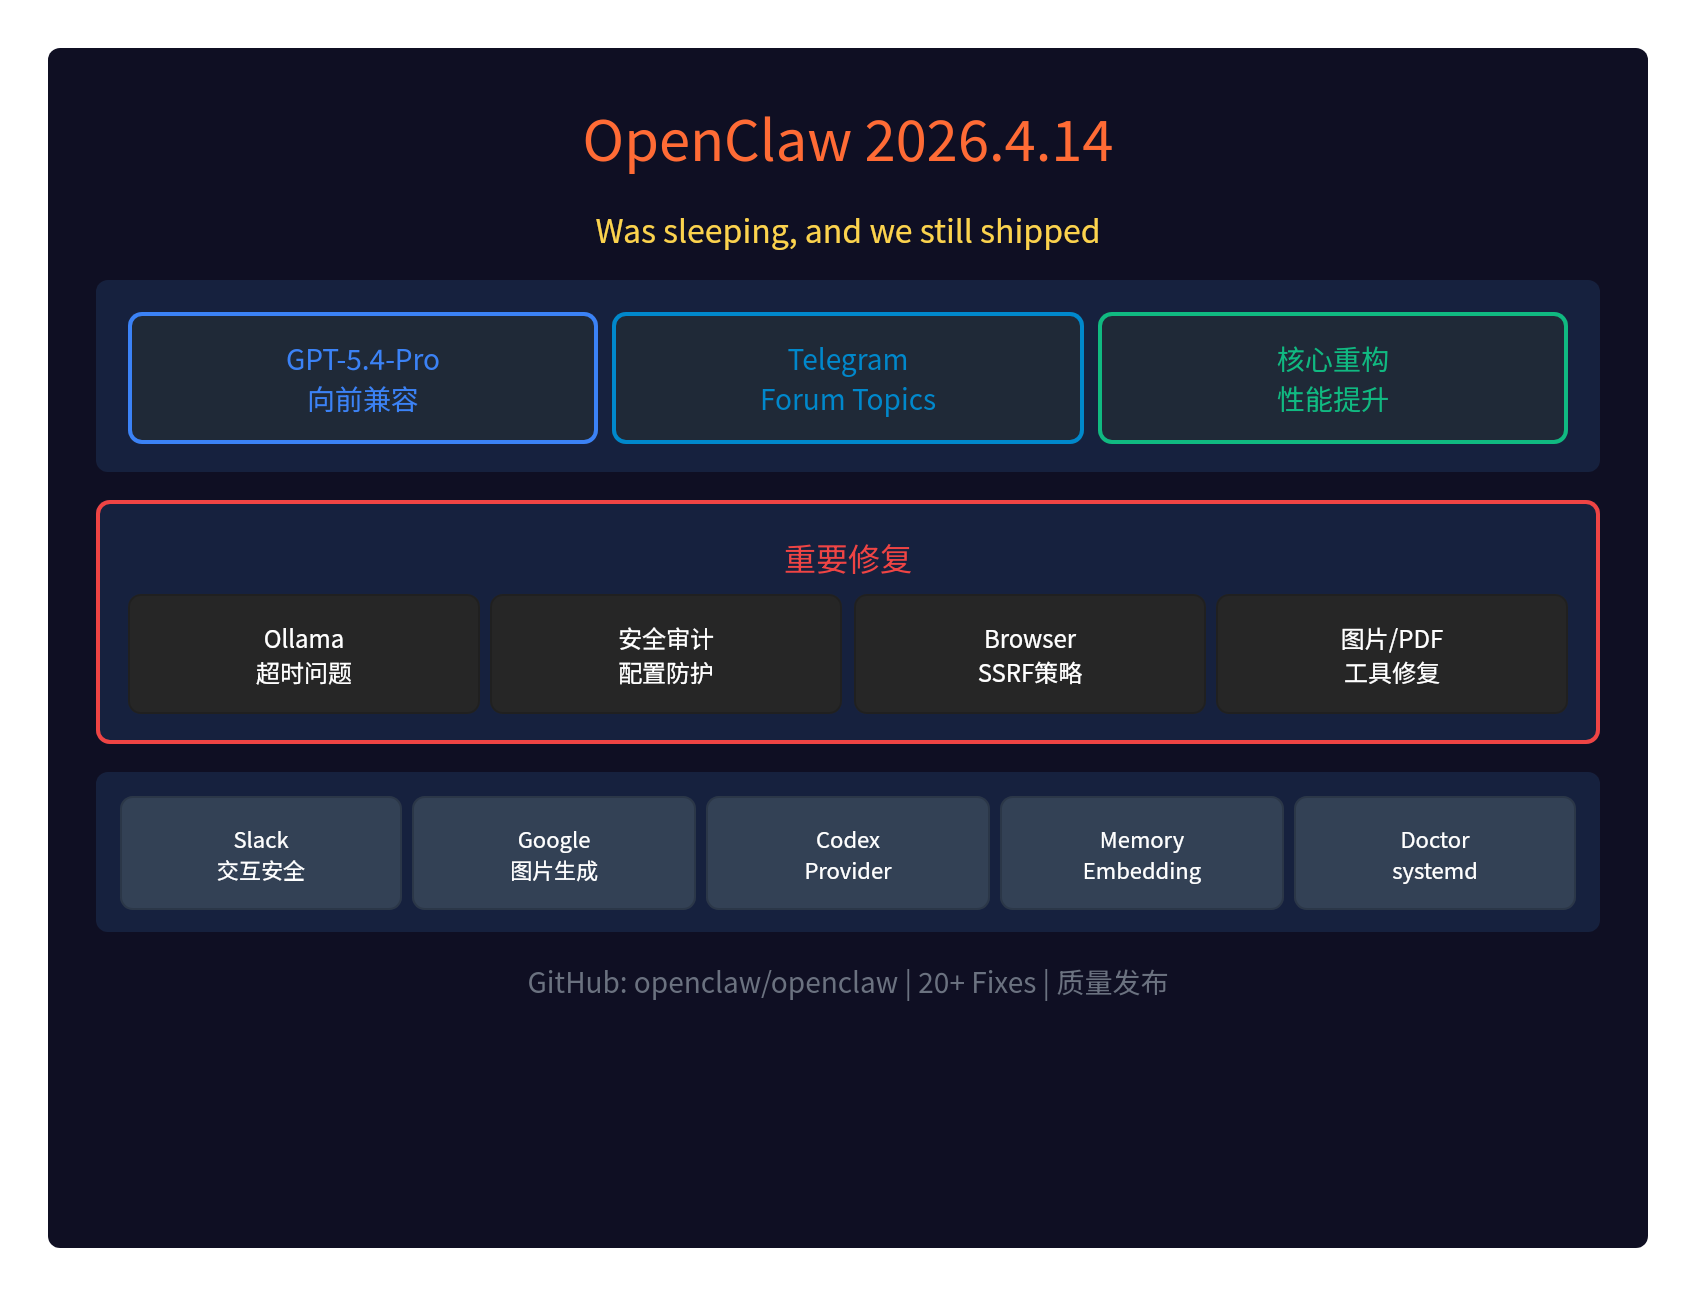
🔥 OpenClaw 4.14: wersja wydana przez sen
Oficjalny wpis to zaledwie jedno zdanie:“Was sleeping, and we still shipped.”— spaliśmy, a mimo to wydaliśmy nową wersję.
OpenClaw 2026.4.14 toszeroko zakrojone wydanie jakościowe, skupiające się głównie naudoskonaleniach dostawców modeli orazpoprawkach problemów z dostawcami kanałów, a przy okazji zrefaktoryzowano główną bazę kodu, aby poprawić ogólną wydajność.
🎯 Najważniejsze usprawnienia
1. GPT-5.4-Pro: kompatybilność w przód
W OpenAI Codex/models dodanoobsługę kompatybilności w przód:
- obsługa gpt-5.4-pro modelu
- w tym cennika i limitów Codex
- list/status widoczny jeszcze przed aktualizacją oficjalnego catalog
Oznacza to, że nawet jeśli OpenAI nie zaktualizowało jeszcze katalogu modeli, użytkownicy OpenClaw mogąkorzystać z GPT-5.4-Pro wcześniej.
2. Usprawnienia Telegram Forum Topics
Funkcja wątków forum Telegram została znacznie rozbudowana:
- Wyświetlanie czytelnych dla człowieka nazw wątków: widoczne w Agent context, prompt metadata i plugin hook metadata
- Nauka z komunikatów serwisowych: automatyczne uczenie nazw wątków z Telegram forum service messages
- Trwały zapis: nauczone nazwy wątków pozostają dostępne po restarcie
3. Refaktoryzacja kodu rdzenia
Wniskopoziomowej bazie kodu rdzeniaprzeprowadzono refaktoryzację:
- Wzrost wydajności: optymalizacja ogólnej wydajności
- Jakość kodu: refaktoryzacja kluczowych modułów
🔧 Ważne poprawki
| Poprawka | Opis |
|---|---|
| Timeouty Ollama | lokalne uruchomienia Ollama nie dziedziczą już domyślnego stream cutoff |
| Codex apiKey | naprawiono odrzucanie przez walidator Pi ModelRegistry |
| Narzędzia obrazów/PDF | modele Ollama vision nie są już odrzucane jako unknown |
| Bezpieczeństwo interakcji Slack | naprawiono omijanie allowlist przez wyzwalacze interakcji |
| Ścieżki załączników | błędy realpath nie obniżają już poziomu kontroli bezpieczeństwa |
| Bezpieczeństwo Gateway-tool | odrzucanie niebezpiecznych zmian konfiguracji (np. dangerouslyDisableDeviceAuth) |
🔒 Poprawki bezpieczeństwa
Zabezpieczenia audytu bezpieczeństwa Gateway-tool
Gateway-tool terazodrzuca niebezpieczne zmiany konfiguracji:
- dangerouslyDisableDeviceAuth
- allowInsecureAuth
- dangerouslyAllowHostHeaderOriginFallback
- hooks.gmail.allowUnsafeExternalContent
- tools.exec.applyPatch.workspaceOnly: false
Włączone już flagi pozostaną bez zmian, jednaknowe włączanie niebezpiecznych flag będzie odrzucane.
Bezpieczeństwo interakcji Slack
Zdarzenia interakcji Slack teraz:
- stosują skonfigurowaną global allowFrom owner allowlist
- wymagają weryfikacji krzyżowej oczekiwanego sender id
- odrzucają niejednoznaczne channel types
🌐 Poprawki Browser SSRF
Poprawki polityki Browser SSRF:
- Przywrócenie hostname navigation: przywrócone w domyślnej polityce SSRF
- strict mode pozostaje osiągalny: ustawiany jawnie z config
- Kontrola CDP bez zmian: lokalna polityka sterowania CDP jest niezależna
📝 Więcej poprawek
Inne istotne poprawki obejmują:
- Generowanie obrazów Google: naprawiono zwracanie 404 przez żądania obrazów Gemini
- Memory embeddings: naprawiono gubienie prefiksu proxy
- Doctor/systemd: nie osadza już sekretów obsługiwanych przez dotenv
- GitHub Copilot thinking: umożliwia gpt-5.4 korzystanie z xhigh reasoning
- Ollama/OpenAI-compat: wysyłanie stream_options.include_usage
- Telegram media downloads: naprawiono problemy z DNS w środowisku proxy
- Media-understanding/proxy env: naprawiono błędy pre-resolucji DNS w środowisku proxy
- Onboarding/custom providers: sonda weryfikacyjna z max_tokens=16
📝 Podsumowanie
OpenClaw 2026.4.14 towydanie jakościowe:
- obsługa kompatybilności w przód dla GPT-5.4-Pro
- znaczne usprawnienia Telegram Forum Topics
- refaktoryzacja kodu rdzenia i wzrost wydajności
- 20+ poprawek obejmujących m.in. Ollama, Codex, Slack i Browser
- zabezpieczenia audytu odrzucające niebezpieczne zmiany konfiguracji
Wydać wersję przez sen — takie jest tempo OpenClaw.
GitHub Releases:https://github.com/openclaw/openclaw/releases