
OpenClaw 4.14-Update: Im Schlaf released, 20+ Fixes
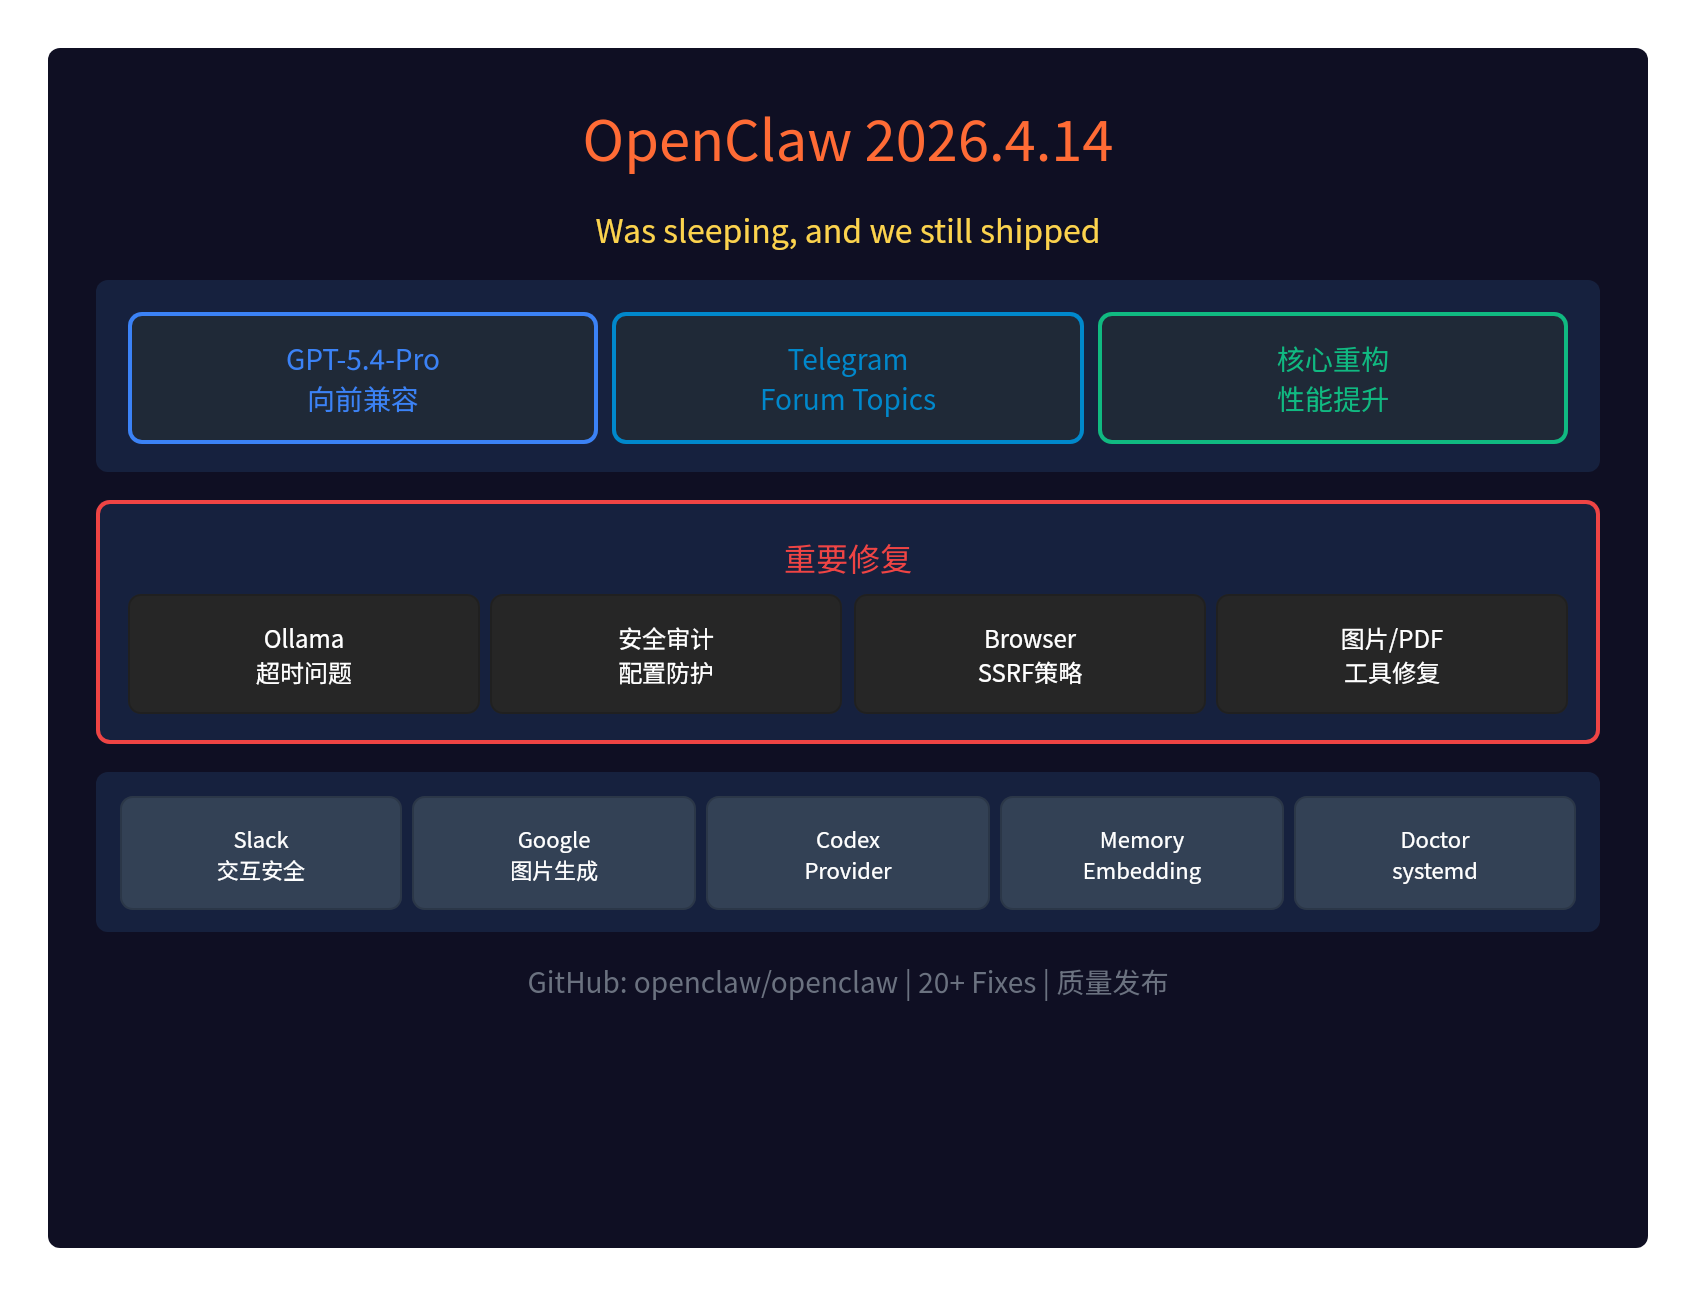
🔥 OpenClaw 4.14 Update: Im Schlaf released
Der offizielle Tweet bestand nur aus einem Satz:“Was sleeping, and we still shipped.”– noch im Schlaf war das Release draußen.
OpenClaw 2026.4.14 ist einumfassendes Qualitäts-Release, das sich vor allem aufVerbesserungen bei Modell-AnbieternundFehlerbehebungen bei Kanal-Anbieternkonzentriert, zugleich wurde der Kern-Codebase für eine bessere Gesamtleistung refaktoriert.
🎯 Wichtigste Verbesserungen
1. GPT-5.4-Pro Forward-Kompatibilität
OpenAI Codex/models erhieltenUnterstützung für Forward-Kompatibilität:
- Unterstützung des gpt-5.4-pro Modells
- einschließlich Codex-Preisen/-Limits
- list/status schon vor dem offiziellen Katalog-Update sichtbar
Das bedeutet: Auch wenn OpenAI den Modellkatalog noch nicht offiziell aktualisiert hat, können OpenClaw-NutzerGPT-5.4-Pro schon vorab nutzen.
2. Verbesserte Telegram Forum Topics
Die Telegram-Forumsthemen-Funktion wurde deutlich verbessert:
- Anzeige lesbarer Themennamen: werden im Agent context, prompt metadata und plugin hook metadata angezeigt
- Lernen aus Service-Nachrichten: Themennamen werden automatisch aus Telegram forum service messages gelernt
- Persistente Speicherung: gelernte Themennamen bleiben nach einem Neustart erhalten
3. Refactoring des Kern-Codes
Diezugrunde liegende Kern-Codebasewurde refaktoriert:
- Leistungssteigerung: optimierte Gesamtleistung
- Codequalität: Kernmodule überarbeitet
🔧 Wichtige Fixes
| Fix | Beschreibung |
|---|---|
| Ollama-Timeouts | Lokale Ollama-Läufe erben den Standard-stream cutoff nicht mehr |
| Codex apiKey | Problem behoben, dass der Pi ModelRegistry validator ablehnte |
| Bild-/PDF-Tools | Ollama vision-Modelle werden nicht mehr als unknown abgelehnt |
| Slack-Interaktionssicherheit | Behoben: Interaktionstrigger konnten die Allowlist umgehen |
| Anhangspfade | realpath-Fehler schwächen die Sicherheitsprüfung nicht mehr ab |
| Gateway-tool-Sicherheit | Gefährliche Konfigurationsänderungen (z. B. dangerouslyDisableDeviceAuth) werden abgelehnt |
🔒 Sicherheitsfixes
Gateway-tool-Schutz durch Sicherheitsaudit
Das Gateway-toollehnt nun gefährliche Konfigurationsänderungenab:
- dangerouslyDisableDeviceAuth
- allowInsecureAuth
- dangerouslyAllowHostHeaderOriginFallback
- hooks.gmail.allowUnsafeExternalContent
- tools.exec.applyPatch.workspaceOnly: false
Bereits aktivierte Flags bleiben unverändert, aberneu aktivierte gefährliche Flags werden abgelehnt.
Slack-Interaktionssicherheit
Slack-Interaktionsereignisse werden jetzt:
- gegen die konfigurierte global allowFrom owner allowlist geprüft
- mit einer Kreuzprüfung gegen die erwartete sender id abgesichert
- mehrdeutige channel types werden abgelehnt
🌐 Browser-SSRF-Fix
Fix der Browser-SSRF-Richtlinie:
- hostname navigation wiederhergestellt: unter der Standard-SSRF-Richtlinie wiederhergestellt
- strict mode erreichbar gehalten: explizit über die config einstellbar
- CDP-Steuerung bleibt unberührt: die lokale CDP-Steuerungsrichtlinie bleibt unabhängig
📝 Weitere Fixes
Weitere wichtige Fixes umfassen:
- Google-Bildgenerierung: behoben, dass Gemini-Bildanfragen mit 404 fehlschlugen
- Memory embeddings: behoben, dass das Proxy-Präfix verloren ging
- Doctor/systemd: bettet dotenv-backed secrets nicht mehr ein
- GitHub Copilot thinking: erlaubt gpt-5.4 xhigh reasoning
- Ollama/OpenAI-compat: sendet stream_options.include_usage
- Telegram media downloads: DNS-Probleme in Proxy-Umgebungen behoben
- Media-understanding/proxy env: fehlgeschlagene DNS-Vorauflösung in Proxy-Umgebungen behoben
- Onboarding/custom providers: Verifizierungsprobes mit max_tokens=16
📝 Fazit
OpenClaw 2026.4.14 ist einQualitäts-Release:
- GPT-5.4-Pro-Forward-Kompatibilität
- deutlich verbesserte Telegram Forum Topics
- Kern-Code-Refactoring mit mehr Leistung
- 20+ Fixes, u. a. für Ollama, Codex, Slack und Browser
- Sicherheitsaudit-Schutz, der gefährliche Konfigurationsänderungen ablehnt
Im Schlaf released – so ist der OpenClaw-Rhythmus.
GitHub Releases:https://github.com/openclaw/openclaw/releases