
OpenClaw 4.14-opdatering: Udgivet i søvne, 20+ rettelser
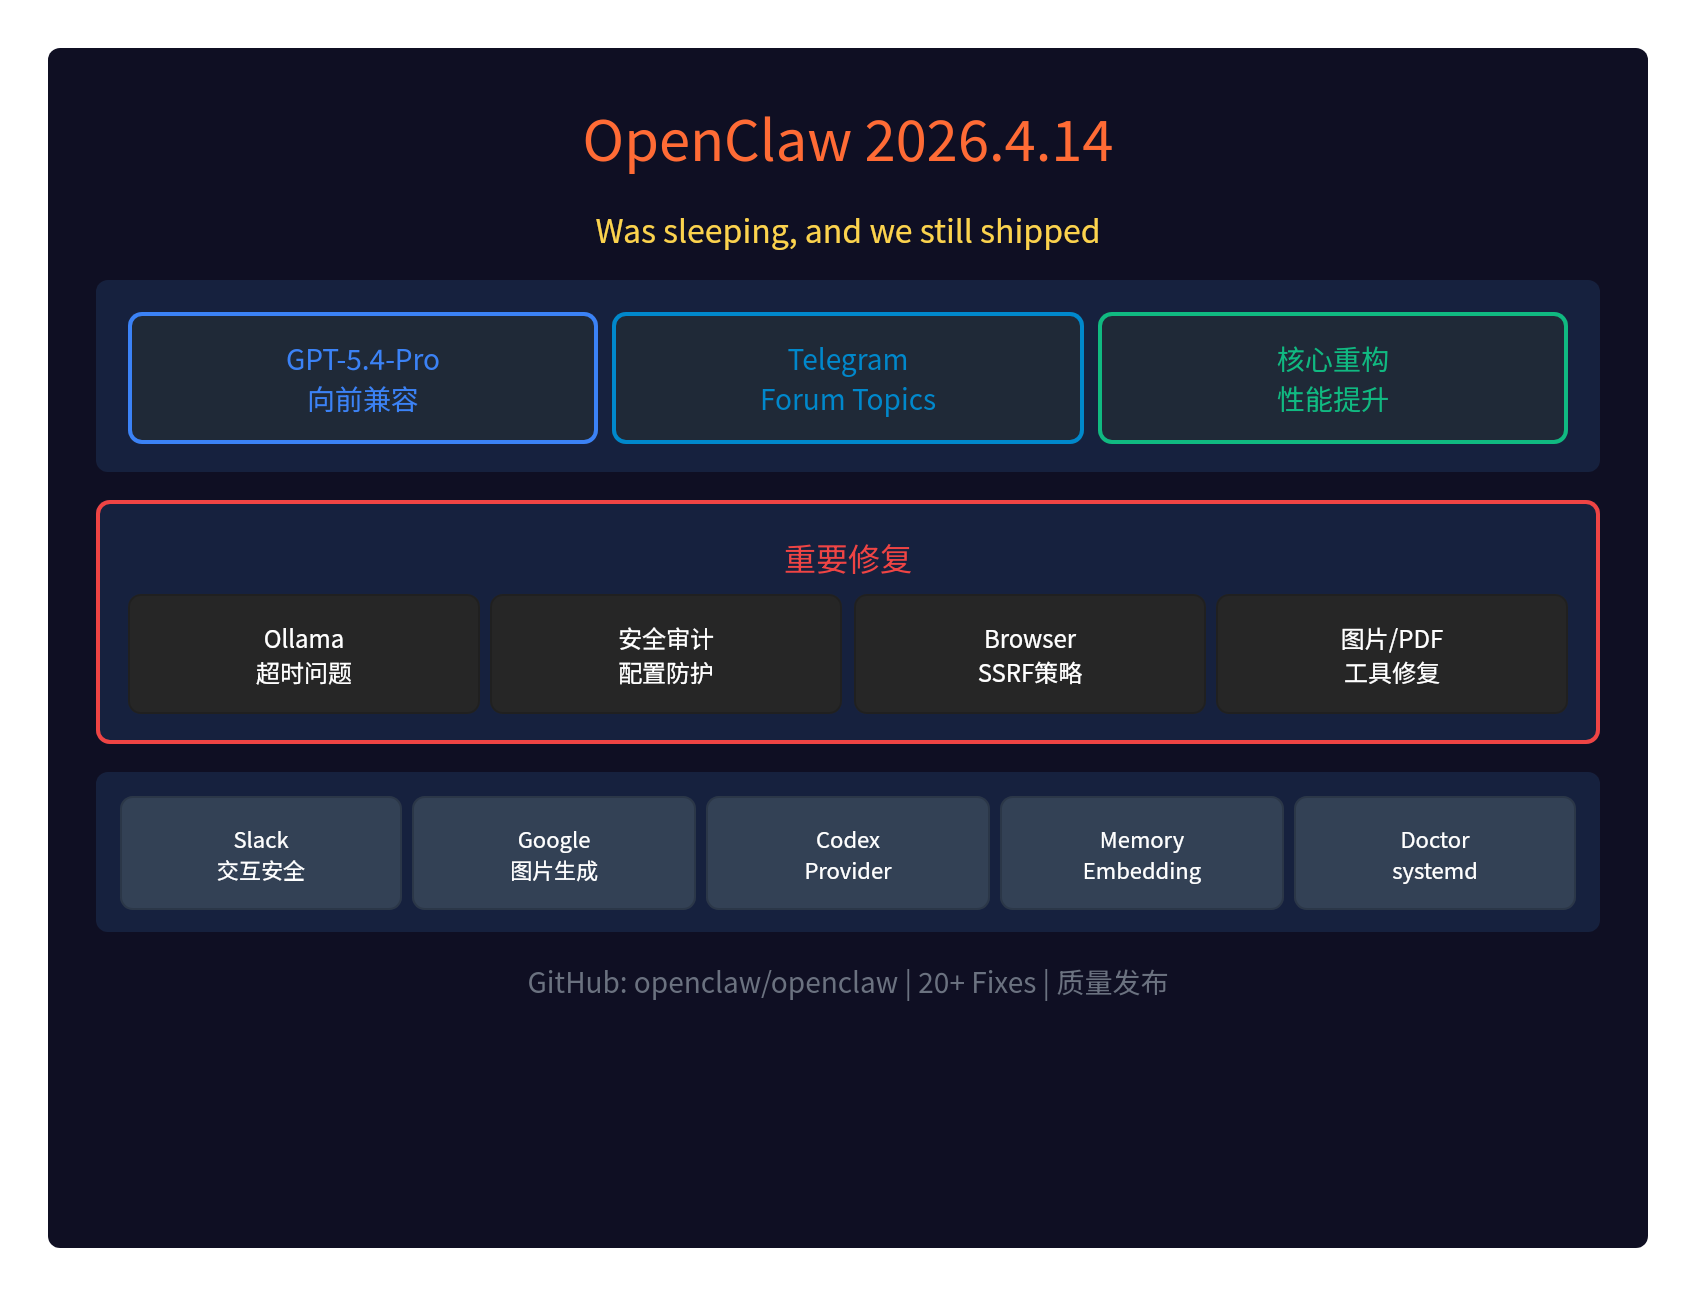
🔥 OpenClaw 4.14-opdatering: Udgivet i søvne
Det officielle tweet var kun én sætning:"Was sleeping, and we still shipped."– udgivet i søvne.
OpenClaw 2026.4.14 er enomfattende kvalitetsudgivelse, der primært fokuserer påforbedringer af modeludbydereogrettelser af kanaludbyder-problemer, samtidig med at kernekoden er blevet refaktoreret for at forbedre den samlede ydeevne.
🎯 Vigtigste forbedringer
1. Forward-kompatibilitet med GPT-5.4-Pro
OpenAI Codex/models har fåetunderstøttelse af forward-kompatibilitet:
- Understøtter gpt-5.4-pro -modellen
- Inkluderer Codex-priser/grænser
- Kan ses i list/status, før den officielle catalog opdateres
Det betyder, at OpenClaw-brugere kanbruge GPT-5.4-Pro før tid, selv før OpenAI officielt opdaterer modelkataloget.
2. Forbedringer af Telegram Forum Topics
Telegram forum-emnefunktionen er kraftigt forbedret:
- Viser menneskelæsbare emnenavne: vises i Agent context, prompt metadata og plugin hook metadata
- Lærer fra servicebeskeder: lærer automatisk emnenavne fra Telegram forum service messages
- Persistent lagring: de indlærte emnenavne overlever genstart
3. Refaktorering af kernekode
Der er lavet refaktorering afden underliggende kernekodebase:
- Ydeevneforbedring: samlet ydeevneoptimering
- Kodekvalitet: refaktorering af kernemoduler
🔧 Vigtige rettelser
| Rettelse | Beskrivelse |
|---|---|
| Ollama timeout | Lokal Ollama-kørsel arver ikke længere den standardmæssige stream cutoff |
| Codex apiKey | Rettet problem, hvor Pi ModelRegistry validator afviste |
| Billede/PDF-værktøjer | Ollama vision-modeller afvises ikke længere som unknown |
| Slack-interaktionssikkerhed | Rettet problem, hvor interaktionstriggere kunne omgå allowlisten |
| Vedhæftningsstier | realpath-fejl nedgraderer ikke længere sikkerhedstjek |
| Gateway-tool-sikkerhed | Afviser farlige konfigurationsændringer (f.eks. dangerouslyDisableDeviceAuth) |
🔒 Sikkerhedsrettelser
Gateway-tool sikkerhedsbeskyttelse ved revision
Gateway-tool afviser nufarlige konfigurationsændringer:
- dangerouslyDisableDeviceAuth
- allowInsecureAuth
- dangerouslyAllowHostHeaderOriginFallback
- hooks.gmail.allowUnsafeExternalContent
- tools.exec.applyPatch.workspaceOnly: false
Allerede aktiverede flag forbliver uændrede, mennyt aktiverede farlige flag afvises.
Slack-interaktionssikkerhed
Slack-interaktionshændelser gør nu følgende:
- Anvender den konfigurerede globale allowFrom owner allowlist
- Kræver krydsvalidering af den forventede sender id
- Afviser tvetydige channel types
🌐 Browser SSRF-rettelse
Rettelse af Browser SSRF-politikken:
- Gendanner hostname-navigation: gendannet under standard SSRF-politikken
- Holder strict mode tilgængelig: kan eksplicit aktiveres via config
- CDP-kontrol påvirkes ikke: lokal CDP-kontrolpolitik er uafhængig
📝 Flere rettelser
Andre vigtige rettelser omfatter:
- Google billedgenerering: rettet 404-fejl i Gemini-billedanmodninger
- Memory embeddings: rettet problem med manglende agentpræfiks
- Doctor/systemd: indlejrer ikke længere dotenv-baserede secrets
- GitHub Copilot thinking: tillader gpt-5.4 at bruge xhigh reasoning
- Ollama/OpenAI-compat: sender stream_options.include_usage
- Telegram-mediedownloads: rettet DNS-problem i proxy-miljøer
- Media-understanding/proxy env: rettet fejl i DNS-forudløsning i proxy-miljøer
- Onboarding/custom providers: bruger max_tokens=16 til verifikationsprobe
📝 Opsummering
OpenClaw 2026.4.14 er enkvalitetsudgivelse:
- Forward-kompatibilitet med GPT-5.4-Pro
- Kraftige forbedringer af Telegram Forum Topics
- Refaktorering af kernekode og forbedret ydeevne
- 20+ rettelser, der dækker Ollama, Codex, Slack, Browser m.fl.
- Sikkerhedsbeskyttelse, der afviser farlige konfigurationsændringer
Udgivet i søvne – sådan er OpenClaws rytme.
GitHub Releases:https://github.com/openclaw/openclaw/releases