
Обновление OpenClaw 4.14: релиз во сне, 20+ исправлений
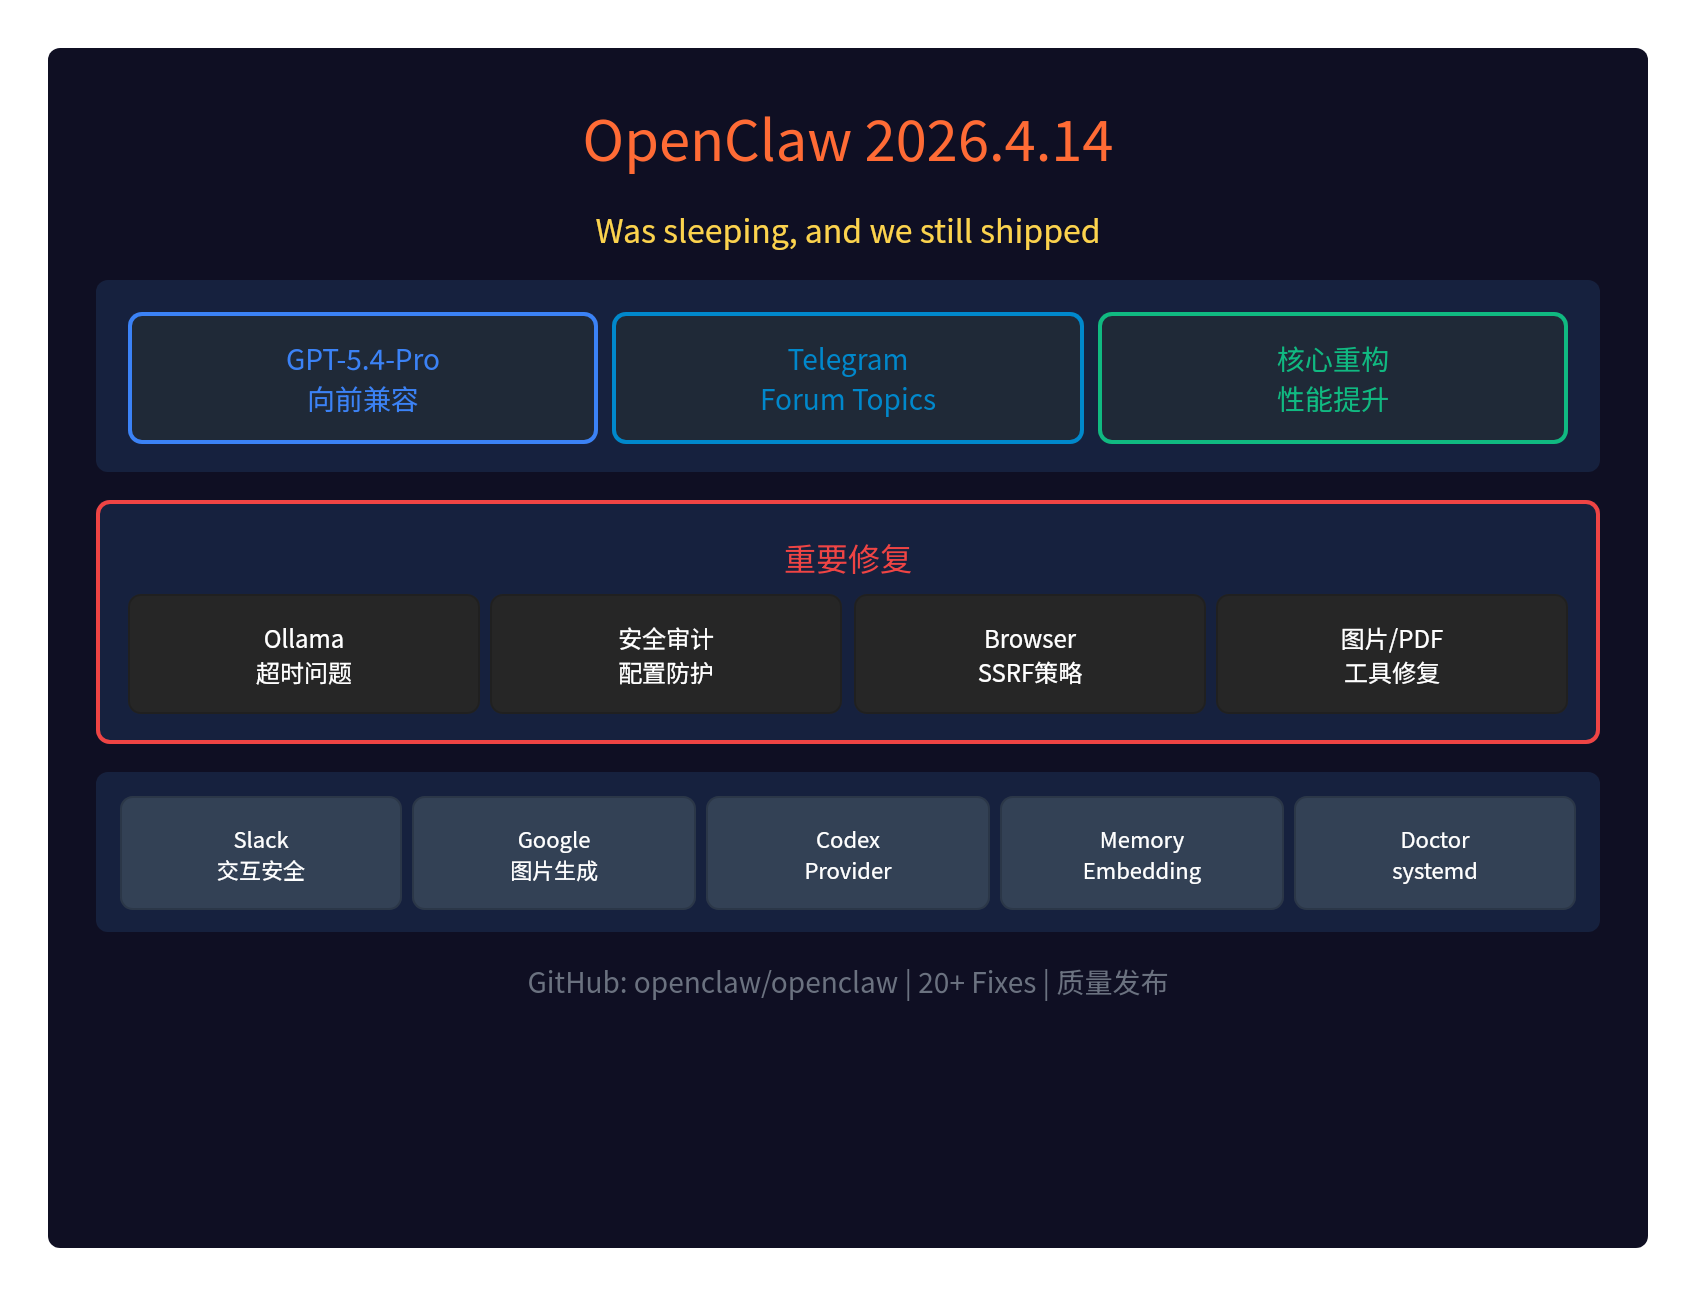
🔥 Обновление OpenClaw 4.14: релиз вышел, пока мы спали
В официальном твите всего одна фраза: “Was sleeping, and we still shipped.” — то есть релиз вышел, пока мы спали.
OpenClaw 2026.4.14 — это масштабный релиз качества, сосредоточенный главным образом на улучшениях провайдеров моделей и исправлении проблем провайдеров каналов, а также на рефакторинге основного кода для повышения общей производительности.
🎯 Основные улучшения
1. Forward-совместимость GPT-5.4-Pro
В OpenAI Codex/models добавлена forward-совместимость:
- поддержка gpt-5.4-pro модели
- включая цены/лимиты Codex
- возможность видеть list/status до обновления официального каталога
Это значит, что даже если OpenAI ещё не обновила официальный каталог моделей, пользователи OpenClaw смогут начать пользоваться GPT-5.4-Pro заранее.
2. Улучшения Telegram Forum Topics
Функция форум-тем Telegram значительно улучшена:
- отображение человекочитаемых названий тем: показываются в Agent context, prompt metadata, plugin hook metadata
- обучение из сервисных сообщений: названия тем автоматически изучаются из Telegram forum service messages
- персистентное хранение: изученные названия тем сохраняются после перезапуска
3. Рефакторинг основного кода
Выполнен рефакторинг базовой кодовой базы ядра:
- Повышение производительности: общая оптимизация производительности
- Качество кода: рефакторинг ключевых модулей
🔧 Важные исправления
| Исправление | Описание |
|---|---|
| Таймауты Ollama | локальные запуски Ollama больше не наследуют стандартный stream cutoff |
| Codex apiKey | исправлено отклонение со стороны валидатора Pi ModelRegistry |
| Инструменты изображений/PDF | vision-модели Ollama больше не отклоняются как unknown |
| Безопасность интеракций Slack | исправлен обход allowlist при срабатывании интеракций |
| Пути вложений | ошибки realpath больше не ослабляют проверки безопасности |
| Безопасность Gateway-tool | отклонение опасных изменений конфигурации (например, dangerouslyDisableDeviceAuth) |
🔒 Исправления безопасности
Защита по итогам security-аудита Gateway-tool
Теперь Gateway-tool отклоняет опасные изменения конфигурации:
- dangerouslyDisableDeviceAuth
- allowInsecureAuth
- dangerouslyAllowHostHeaderOriginFallback
- hooks.gmail.allowUnsafeExternalContent
- tools.exec.applyPatch.workspaceOnly: false
Уже включённые флаги остаются без изменений, но новое включение опасных флагов будет отклонено.
Безопасность интеракций Slack
События интеракций Slack теперь:
- применяют настроенный global allowFrom owner allowlist
- требуют перекрёстной проверки ожидаемого sender id
- отклоняют неоднозначные channel types
🌐 Исправления Browser SSRF
Исправления политики Browser SSRF:
- восстановлена hostname navigation: работает при SSRF-политике по умолчанию
- strict mode остаётся доступным: задаётся явно через config
- Управление CDP не затронуто: политика локального управления CDP независима
📝 Другие исправления
Среди других важных исправлений:
- Генерация изображений Google: исправлены 404-ошибки запросов изображений Gemini
- Memory embeddings: исправлена потеря префикса прокси
- Doctor/systemd: dotenv-backed secrets больше не встраиваются
- GitHub Copilot thinking: разрешён xhigh reasoning для gpt-5.4
- Ollama/OpenAI-compat: отправляется stream_options.include_usage
- Telegram media downloads: исправлены проблемы DNS в окружении прокси
- Media-understanding/proxy env: исправлен сбой DNS-предварительного разрешения в окружении прокси
- Onboarding/custom providers: проверочный запрос выполняется с max_tokens=16
📝 Итоги
OpenClaw 2026.4.14 — это качественный релиз:
- forward-совместимость с GPT-5.4-Pro
- значительные улучшения Telegram Forum Topics
- рефакторинг основного кода, рост производительности
- 20+ исправлений, затрагивающих Ollama, Codex, Slack, Browser и другие
- защита по итогам security-аудита, отклонение опасных изменений конфигурации
Уснули — а релиз вышел. Таков ритм OpenClaw.
GitHub Releases:https://github.com/openclaw/openclaw/releases