
อัปเดต OpenClaw 4.14: หลับอยู่ก็ยังปล่อยเวอร์ชันใหม่ พร้อมการแก้ไขมากกว่า 20 รายการ
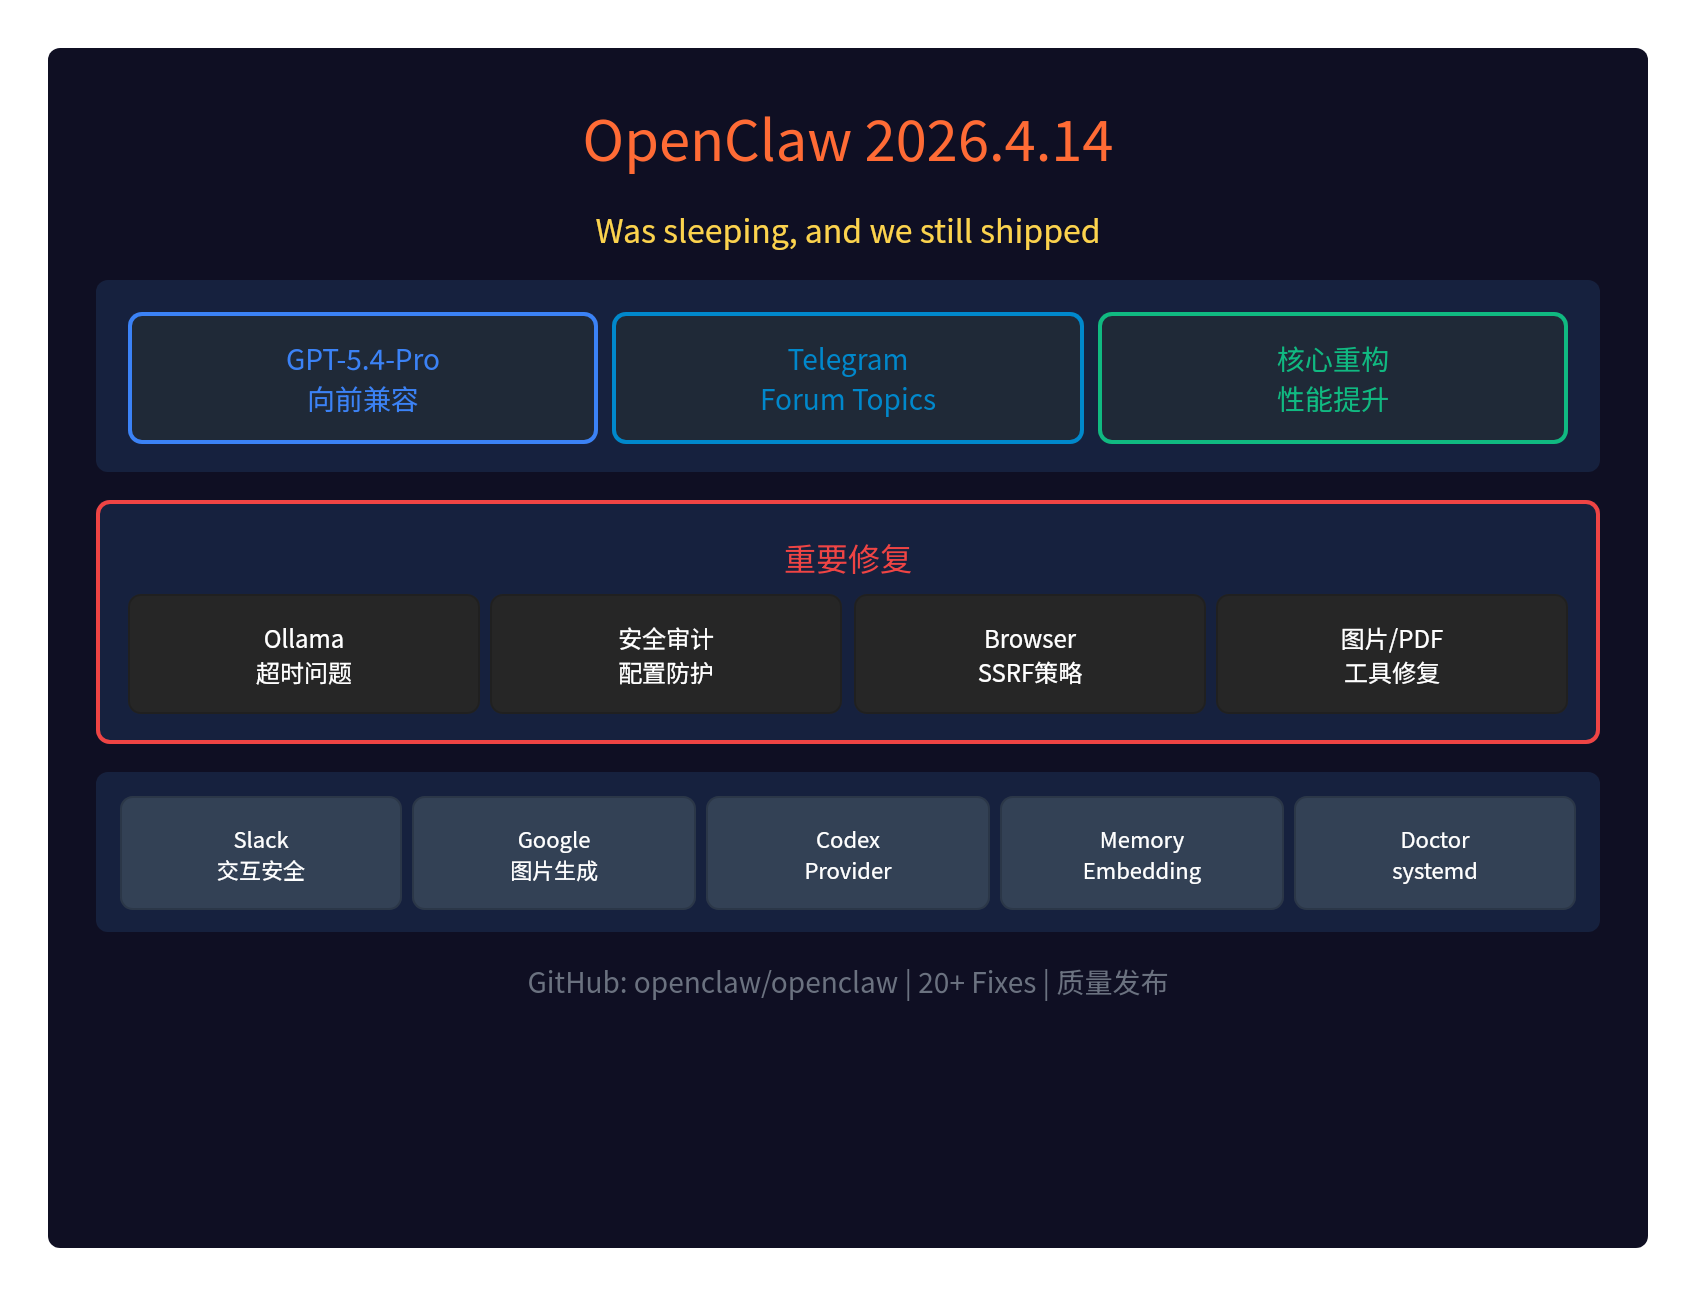
🔥 อัปเดต OpenClaw 4.14: หลับอยู่ก็ยังปล่อยเวอร์ชันใหม่
ทีมงานทวีตอย่างเป็นทางการไว้เพียงประโยคเดียว:“Was sleeping, and we still shipped.”—แปลว่าหลับอยู่ก็ยังปล่อยเวอร์ชันใหม่นั่นเอง
OpenClaw 2026.4.14 เป็นการเผยแพร่ที่เน้นคุณภาพในวงกว้างโดยเน้นหลักที่การปรับปรุงด้านผู้ให้บริการโมเดลและการแก้ไขปัญหาของผู้ให้บริการช่องทางต่าง ๆพร้อมกับการรีแฟกเตอร์โค้ดหลักเพื่อเพิ่มประสิทธิภาพโดยรวม
🎯 การปรับปรุงหลัก
1. ความเข้ากันได้แบบฟอร์เวิร์ดของ GPT-5.4-Pro
OpenAI Codex/models ได้เพิ่มการสนับสนุนความเข้ากันได้แบบฟอร์เวิร์ด:
- รองรับโมเดล gpt-5.4-pro แล้ว
- รวมถึงราคา/ขีดจำกัดของ Codex
- เห็น list/status ได้ก่อนที่ catalog อย่างเป็นทางการจะอัปเดต
หมายความว่าแม้ OpenAI ยังไม่ได้อัปเดตแคตตาล็อกโมเดลอย่างเป็นทางการ ผู้ใช้ OpenClaw ก็ใช้งาน GPT-5.4-Pro ได้ก่อนใคร.
2. การปรับปรุง Telegram Forum Topics
ฟีเจอร์หัวข้อฟอรัมของ Telegram ได้รับการปรับปรุงครั้งใหญ่:
- แสดงชื่อหัวข้อที่มนุษย์อ่านแล้วเข้าใจได้: แสดงใน Agent context, prompt metadata และ plugin hook metadata
- เรียนรู้จากข้อความบริการ: เรียนรู้ชื่อหัวข้อจาก Telegram forum service messages โดยอัตโนมัติ
- จัดเก็บถาวร: ใช้ชื่อหัวข้อที่เรียนรู้ไว้ได้ต่อเนื่องแม้หลังรีสตาร์ท
3. การรีแฟกเตอร์โค้ดหลัก
ได้มีการรีแฟกเตอร์โค้ดหลักระดับพื้นฐานดังนี้:
- ประสิทธิภาพสูงขึ้น: ปรับปรุงประสิทธิภาพโดยรวม
- คุณภาพโค้ด: รีแฟกเตอร์โมดูลหลัก
🔧 การแก้ไขสำคัญ
| การแก้ไข | รายละเอียด |
|---|---|
| Ollama หมดเวลา | การรัน Ollama แบบโลคัลไม่สืบทอด stream cutoff เริ่มต้นอีกต่อไป |
| Codex apiKey | แก้ไขปัญหาที่ Pi ModelRegistry validator ปฏิเสธ |
| เครื่องมือรูปภาพ/PDF | โมเดล vision ของ Ollama ไม่ถูกปฏิเสธว่าเป็น unknown อีกต่อไป |
| ความปลอดภัยการโต้ตอบใน Slack | แก้ไขปัญหาที่ทริกเกอร์การโต้ตอบข้าม allowlist ได้ |
| เส้นทางไฟล์แนบ | ข้อผิดพลาด realpath ไม่ลดทอนการตรวจสอบความปลอดภัยอีกต่อไป |
| ความปลอดภัยของ Gateway-tool | ปฏิเสธการแก้ไขคอนฟิกที่อันตราย (เช่น dangerouslyDisableDeviceAuth) |
🔒 การแก้ไขด้านความปลอดภัย
การป้องกันจากการตรวจสอบความปลอดภัยของ Gateway-tool
ตอนนี้ Gateway-tool จะปฏิเสธการแก้ไขคอนฟิกที่อันตราย ได้แก่:
- dangerouslyDisableDeviceAuth
- allowInsecureAuth
- dangerouslyAllowHostHeaderOriginFallback
- hooks.gmail.allowUnsafeExternalContent
- tools.exec.applyPatch.workspaceOnly: false
ฟลากที่เปิดใช้งานอยู่แล้วจะคงเดิม แต่การเปิดใช้ฟลากอันตรายแบบใหม่จะถูกปฏิเสธ.
ความปลอดภัยการโต้ตอบใน Slack
ตอนนี้เหตุการณ์การโต้ตอบใน Slack จะ:
- ใช้ allowlist ของ global allowFrom owner ที่ตั้งค่าไว้ในคอนฟิก
- ต้องมีการตรวจสอบข้ามกับ sender id ที่คาดหวัง
- ปฏิเสธ channel types ที่ไม่ชัดเจน
🌐 การแก้ไข Browser SSRF
แก้ไขนโยบาย Browser SSRF:
- กู้คืน hostname navigation: กู้คืนภายใต้นโยบาย SSRF เริ่มต้น
- ให้ strict mode ยังคงเข้าถึงได้: ตั้งค่าแบบชัดเจนจาก config
- การควบคุมผ่าน CDP ไม่ได้รับผลกระทบ: นโยบายการควบคุม CDP ในเครื่องเป็นอิสระจากกัน
📝 การแก้ไขอื่น ๆ
การแก้ไขสำคัญอื่น ๆ ได้แก่:
- การสร้างรูปภาพของ Google: แก้ไขปัญหาคำขอรูปภาพของ Gemini ตอบ 404
- Memory embeddings: แก้ไขปัญหา proxy prefix หายไป
- Doctor/systemd: ไม่ฝัง secrets ที่มาจาก dotenv อีกต่อไป
- GitHub Copilot thinking: อนุญาตให้ gpt-5.4 ใช้ reasoning ระดับ xhigh
- Ollama/OpenAI-compat: ส่ง stream_options.include_usage
- Telegram media downloads: แก้ไขปัญหา DNS ในสภาพแวดล้อมที่มี proxy
- Media-understanding/proxy env: แก้ไขปัญหาการ pre-resolve DNS ล้มเหลวในสภาพแวดล้อม proxy
- Onboarding/custom providers: ใช้ max_tokens=16 เป็น probe สำหรับตรวจสอบ
📝 สรุป
OpenClaw 2026.4.14 เป็นการเผยแพร่ที่เน้นคุณภาพ:
- รองรับ GPT-5.4-Pro แบบฟอร์เวิร์ด
- Telegram Forum Topics ได้รับการปรับปรุงครั้งใหญ่
- รีแฟกเตอร์โค้ดหลัก ประสิทธิภาพสูงขึ้น
- แก้ไขมากกว่า 20 รายการ ครอบคลุม Ollama, Codex, Slack, Browser และอื่น ๆ
- การป้องกันจากการตรวจสอบความปลอดภัย ปฏิเสธการแก้ไขคอนฟิกที่อันตราย
หลับอยู่ก็ยังปล่อยเวอร์ชันใหม่ นี่คือจังหวะแบบ OpenClaw
GitHub Releases:https://github.com/openclaw/openclaw/releases