
Pembaruan OpenClaw 4.14: rilis sambil tidur, 20+ perbaikan
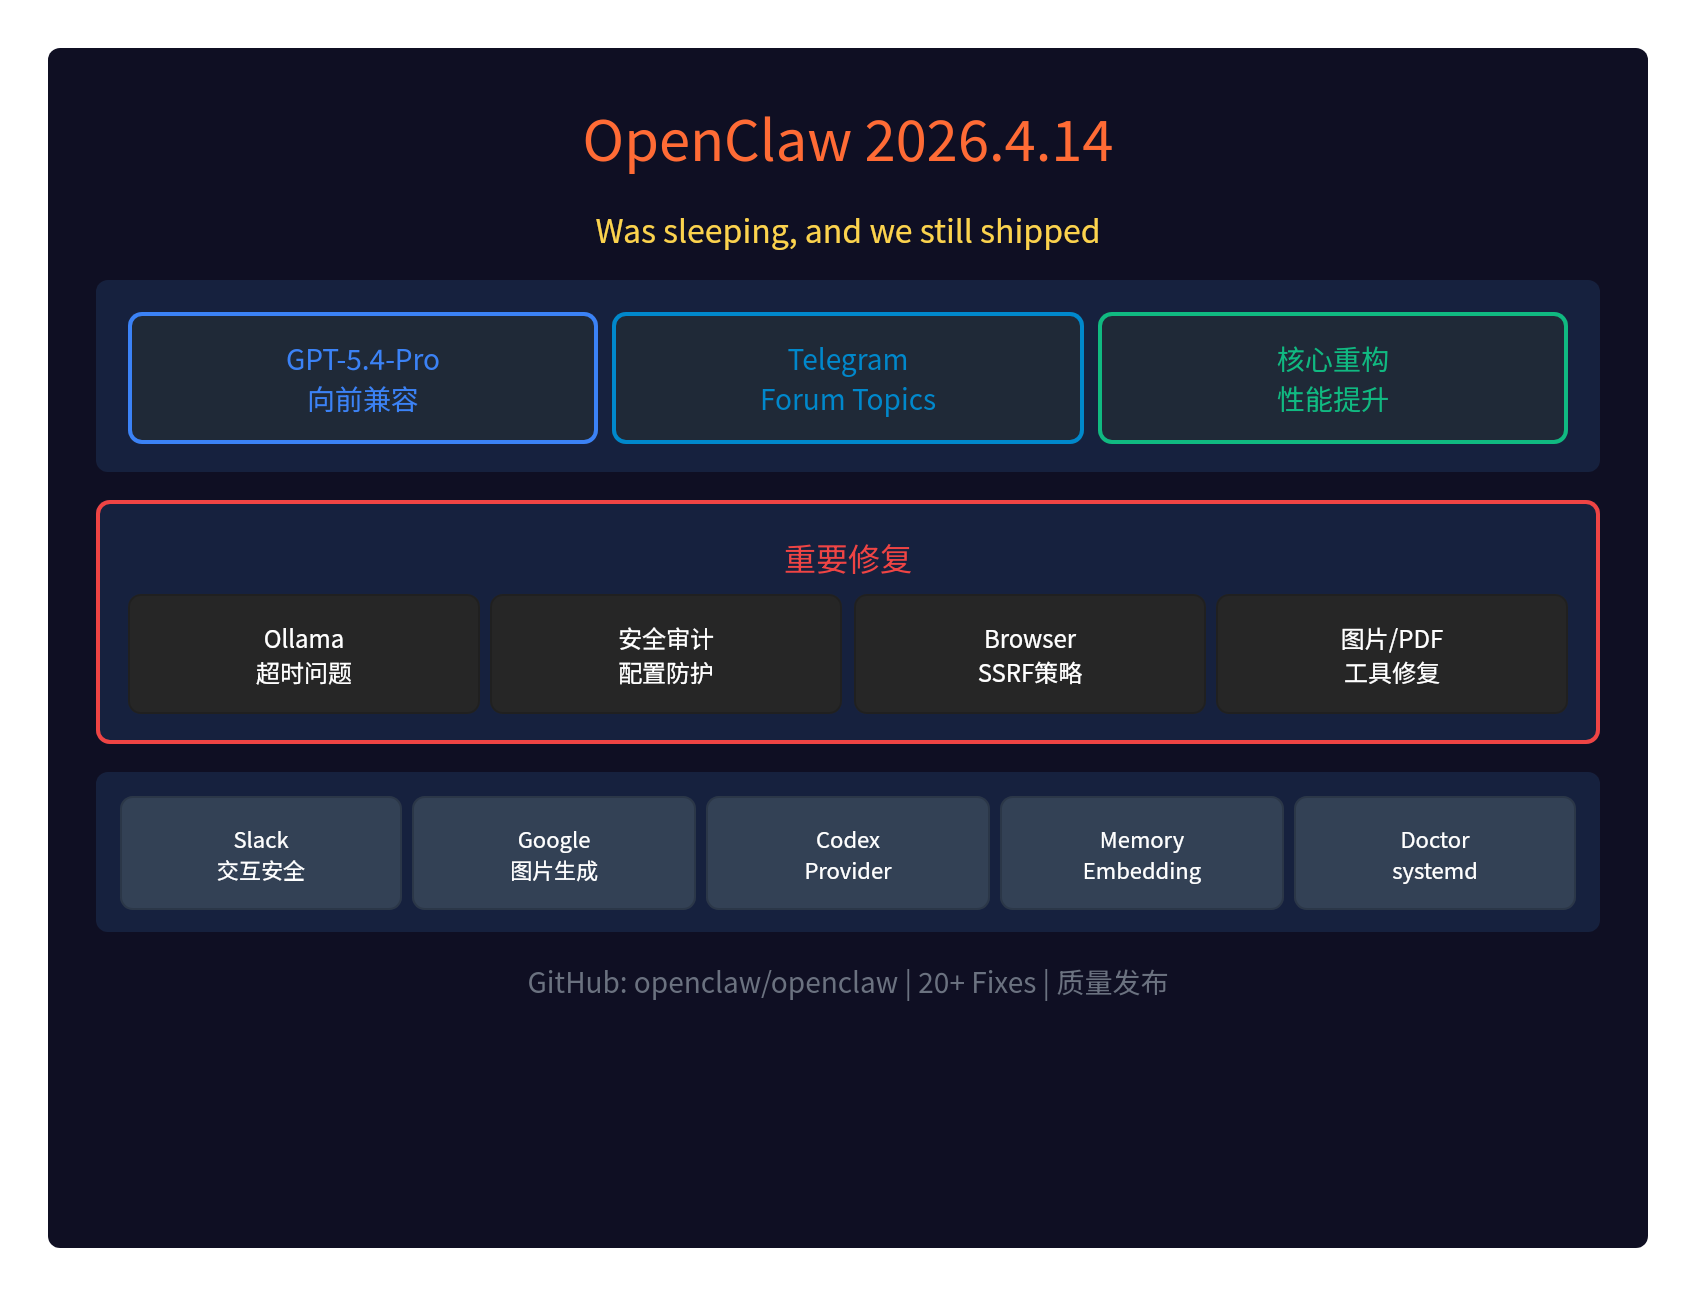
🔥 Pembaruan OpenClaw 4.14: rilis sambil tidur
Tweet resminya hanya satu kalimat:“Was sleeping, and we still shipped.”— rilis sambil tidur.
OpenClaw 2026.4.14 adalahrilis kualitas yang luas, yang berfokus terutama padapeningkatan penyedia modeldanperbaikan masalah penyedia kanal, sekaligus melakukan refactor pada basis kode inti untuk meningkatkan performa keseluruhan.
🎯 Peningkatan Utama
1. Kompatibilitas maju GPT-5.4-Pro
OpenAI Codex/models menambahkandukungan kompatibilitas maju:
- Mendukung gpt-5.4-pro model
- termasuk harga/batasan Codex
- dapat melihat list/status sebelum katalog resmi diperbarui
Artinya, meskipun OpenAI belum memperbarui katalog model resminya, pengguna OpenClaw tetap bisamenggunakan GPT-5.4-Pro lebih awal.
2. Peningkatan Telegram Forum Topics
Fitur topik forum Telegram ditingkatkan secara signifikan:
- Menampilkan nama topik yang mudah dibaca manusia: ditampilkan dalam Agent context, prompt metadata, dan plugin hook metadata
- Belajar dari pesan layanan: otomatis mempelajari nama topik dari Telegram forum service messages
- Penyimpanan persisten: nama topik yang sudah dipelajari tetap tersedia setelah restart
3. Refactor kode inti
Melakukanrefactor pada basis kode inti bagian bawah:
- Peningkatan performa: optimasi performa keseluruhan
- Kualitas kode: refactor modul inti
🔧 Perbaikan Penting
| Perbaikan | Keterangan |
|---|---|
| Timeout Ollama | Ollama lokal tidak lagi mewarisi stream cutoff bawaan |
| Codex apiKey | Memperbaiki masalah validator Pi ModelRegistry yang menolak |
| Alat gambar/PDF | Model vision Ollama tidak lagi ditolak sebagai unknown |
| Keamanan interaksi Slack | Memperbaiki masalah pemicu interaksi yang melewati allowlist |
| Path lampiran | Kesalahan realpath tidak lagi menurunkan pemeriksaan keamanan |
| Keamanan Gateway-tool | Menolak perubahan konfigurasi berbahaya (seperti dangerouslyDisableDeviceAuth) |
🔒 Perbaikan Keamanan
Perlindungan audit keamanan Gateway-tool
Gateway-tool sekarang akanmenolak perubahan konfigurasi berbahaya:
- dangerouslyDisableDeviceAuth
- allowInsecureAuth
- dangerouslyAllowHostHeaderOriginFallback
- hooks.gmail.allowUnsafeExternalContent
- tools.exec.applyPatch.workspaceOnly: false
Flag yang sudah aktif tetap tidak berubah, tetapipengaktifan flag berbahaya yang baru akan ditolak.
Keamanan interaksi Slack
Peristiwa interaksi Slack sekarang akan:
- Menerapkan global allowFrom owner allowlist yang dikonfigurasi
- Mewajibkan verifikasi silang sender id yang diharapkan
- Menolak channel types yang ambigu
🌐 Perbaikan SSRF Browser
Perbaikan kebijakan SSRF Browser:
- Memulihkan navigasi hostname: dipulihkan di bawah kebijakan SSRF default
- Tetap dapat dijangkau dalam strict mode: diatur secara eksplisit melalui config
- Kontrol CDP tidak terpengaruh: kebijakan kontrol CDP lokal bersifat independen
📝 Perbaikan Lainnya
Perbaikan penting lainnya meliputi:
- Pembuatan gambar Google: memperbaiki permintaan gambar Gemini yang mengalami 404
- Memory embeddings: memperbaiki masalah hilangnya awalan proxy
- Doctor/systemd: tidak lagi menyematkan secrets bawaan dotenv
- GitHub Copilot thinking: mengizinkan gpt-5.4 menggunakan reasoning xhigh
- Ollama/OpenAI-compat: mengirim stream_options.include_usage
- Unduhan media Telegram: memperbaiki masalah DNS di lingkungan proxy
- Media-understanding/proxy env: memperbaiki kegagalan pra-resolusi DNS di lingkungan proxy
- Onboarding/custom providers: menggunakan max_tokens=16 untuk probe verifikasi
📝 Kesimpulan
OpenClaw 2026.4.14 adalahrilis kualitas:
- Dukungan kompatibilitas maju GPT-5.4-Pro
- Peningkatan besar pada Telegram Forum Topics
- Refactor kode inti, performa meningkat
- 20+ perbaikan, mencakup Ollama, Codex, Slack, Browser, dan lainnya
- Perlindungan audit keamanan, menolak perubahan konfigurasi berbahaya
Rilis sambil tidur — itulah ritme OpenClaw.
GitHub Releases:https://github.com/openclaw/openclaw/releases