
Aktualizace OpenClaw 4.14: verzi jsme vydali i ve spánku, více než 20 oprav
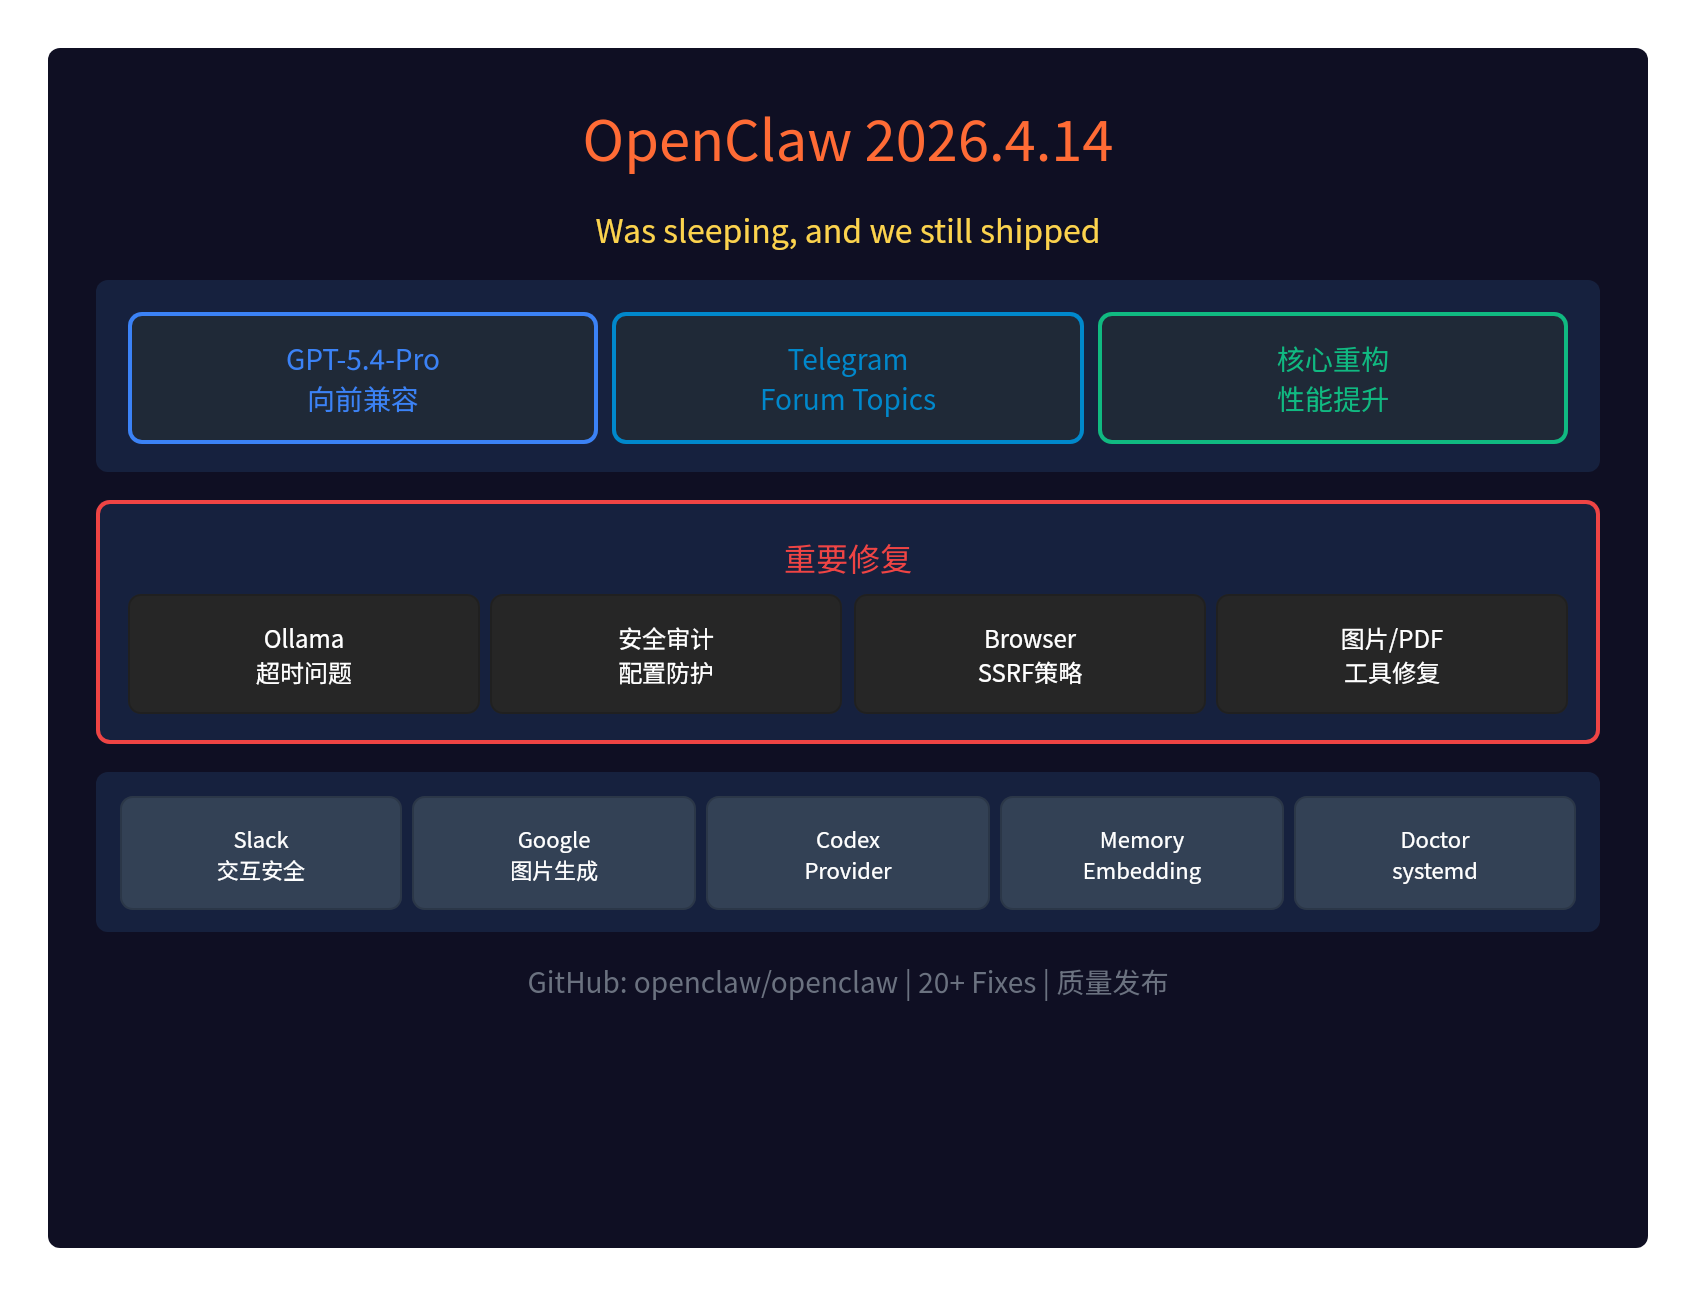
🔥 Aktualizace OpenClaw 4.14: verzi jsme vydali, i když jsme spali
Oficiální příspěvek říká jen jednu větu:„Was sleeping, and we still shipped.“— verzi jsme prostě vydali i ve spánku.
OpenClaw 2026.4.14 jerozsáhlá kvalitativní verze, která se zaměřuje především navylepšení poskytovatelů modelůaopravy problémů poskytovatelů kanálů, a zároveň refaktoruje základní kódovou základnu pro vyšší celkový výkon.
🎯 Hlavní vylepšení
1. Dopředná kompatibilita GPT-5.4-Pro
OpenAI Codex/models přidalopodporu dopředné kompatibility:
- Podpora gpt-5.4-pro modelu
- včetně cen a limitů Codex
- zobrazí seznam/status ještě před aktualizací oficiálního katalogu
To znamená, že i když OpenAI ještě neaktualizovalo katalog modelů, uživatelé OpenClaw mohoupoužívat GPT-5.4-Pro s předstihem.
2. Vylepšení Telegram Forum Topics
Funkce témat fór na Telegramu se výrazně zlepšila:
- Zobrazování čitelných názvů témat: zobrazují se v kontextu agenta, metadatech promptu a metadatech plugin hooků
- Učení ze servisních zpráv: automatické učení názvů témat ze servisních zpráv fór Telegramu
- Trvalé ukládání: naučené názvy témat zůstávají dostupné i po restartu
3. Refaktoring jádra
Refaktorována bylanízká úroveň základní kódové základny:
- Zvýšení výkonu: optimalizace celkového výkonu
- Kvalita kódu: refaktoring klíčových modulů
🔧 Důležité opravy
| Oprava | Popis |
|---|---|
| Vypršení časového limitu Ollama | Místní běh Ollama už nedědí výchozí hodnotu stream cutoff |
| Codex apiKey | Oprava odmítání validátorem Pi ModelRegistry |
| Nástroje pro obrázky/PDF | Modely Ollama vision už nejsou odmítány jako neznámé |
| Zabezpečení interakcí Slack | Oprava problému, kdy spouštění interakcí obcházelo allowlist |
| Cesty příloh | Chyby realpath už nesnižují úroveň bezpečnostních kontrol |
| Zabezpečení Gateway-tool | Odmítání nebezpečných změn konfigurace (např. dangerouslyDisableDeviceAuth) |
🔒 Bezpečnostní opravy
Ochrana bezpečnostního auditu Gateway-tool
Gateway-tool nyníodmítá nebezpečné změny konfigurace:
- dangerouslyDisableDeviceAuth
- allowInsecureAuth
- dangerouslyAllowHostHeaderOriginFallback
- hooks.gmail.allowUnsafeExternalContent
- tools.exec.applyPatch.workspaceOnly: false
Již povolené příznaky zůstanou zachovány, alenové povolení nebezpečných příznaků bude odmítnuto.
Zabezpečení interakcí Slack
Interakční události Slack nyní:
- aplikují nakonfigurovaný global allowFrom owner allowlist
- vyžadují křížové ověření očekávaného sender id
- odmítají nejednoznačné channel types
🌐 Oprava Browser SSRF
Oprava politiky Browser SSRF:
- Obnovení hostname navigation: obnoveno ve výchozí politice SSRF
- Zachování dostupnosti strict mode: explicitní nastavení z config
- Ovládání CDP není dotčeno: politika místního ovládání CDP je nezávislá
📝 Další opravy
Mezi další důležité opravy patří:
- Generování obrázků Google: oprava vracení chyby 404 u obrazových požadavků Gemini
- Memory embeddings: oprava ztráty prefixu proxy
- Doctor/systemd: už nevkládá tajné údaje uložené v dotenv
- GitHub Copilot thinking: povoluje xhigh reasoning pro gpt-5.4
- Ollama/OpenAI-compat: odesílá stream_options.include_usage
- Telegram media downloads: oprava problémů s DNS v prostředí proxy
- Media-understanding/proxy env: oprava selhání předběžného překladu DNS v prostředí proxy
- Onboarding/custom providers: ověřovací sonda s max_tokens=16
📝 Shrnutí
OpenClaw 2026.4.14 jekvalitativní verzí:
- Podpora dopředné kompatibility GPT-5.4-Pro
- Výrazné vylepšení Telegram Forum Topics
- Refaktoring jádra kódu a zvýšení výkonu
- Více než 20 oprav pokrývajících Ollama, Codex, Slack, Browser a další
- Ochrana bezpečnostního auditu, která odmítá nebezpečné změny konfigurace
Verzi jsme vydali i během spánku — přesně takové je tempo OpenClaw.
GitHub Releases:https://github.com/openclaw/openclaw/releases