
OpenClaw 4.14-uppdatering: versionen släpptes i sömnen, med 20+ korrigeringar
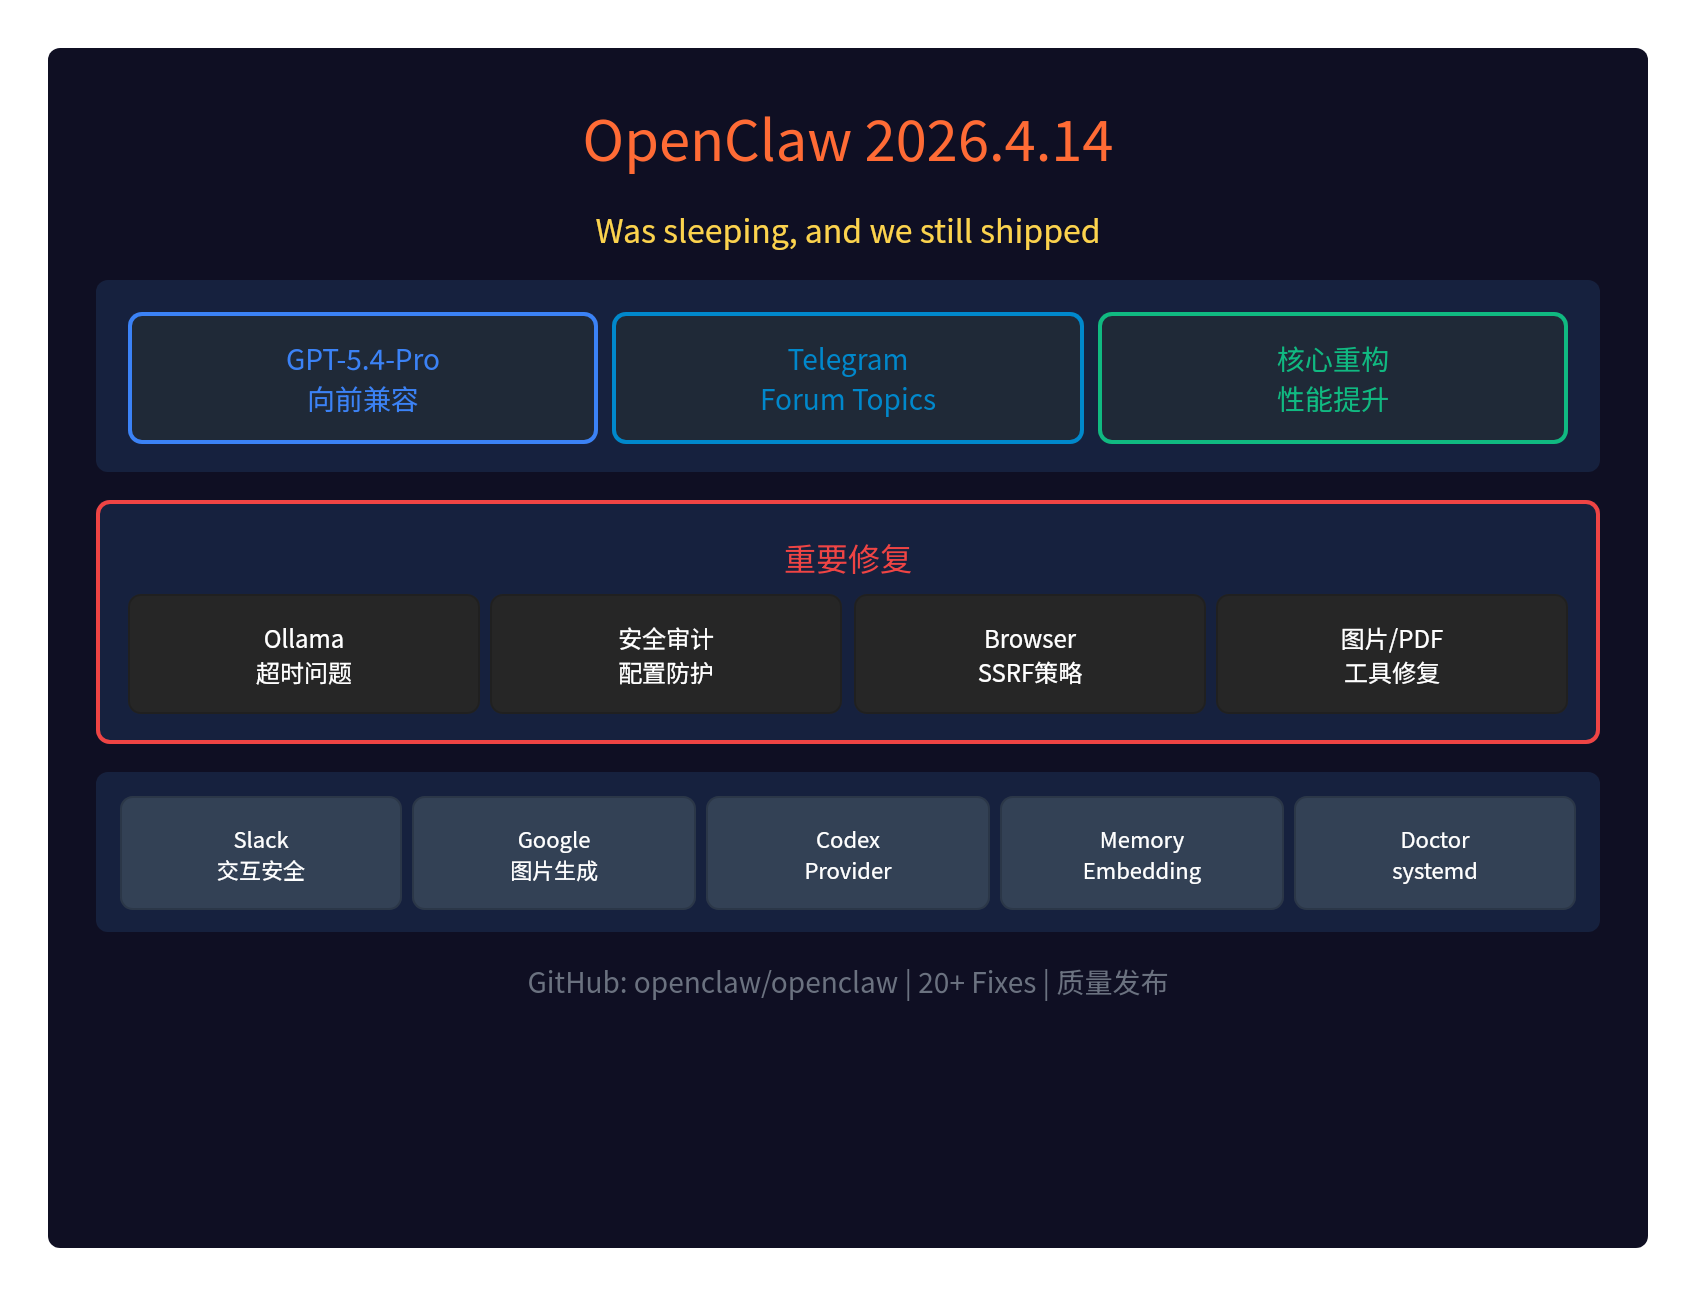
🔥 OpenClaw 4.14-uppdatering: versionen släpptes i sömnen
Det officiella inlägget bestod av en enda mening:”Was sleeping, and we still shipped.”– versionen släpptes medan teamet sov.
OpenClaw 2026.4.14 är enomfattande kvalitetsreleasemed fokus framför allt påförbättringar hos modellleverantörerochfelkorrigeringar för kanalleverantörer, samtidigt som kärnkodbasen har refaktorerats för bättre total prestanda.
🎯 Viktiga förbättringar
1. Framåtkompatibilitet för GPT-5.4-Pro
OpenAI Codex/models har fåttstöd för framåtkompatibilitet:
- Stöd för gpt-5.4-pro modellen
- Inkluderar Codex-prissättning/gränser
- list/status kan visas innan den officiella katalogen uppdateras
Det innebär att OpenClaw-användare kananvända GPT-5.4-Pro i förtid.
2. Förbättringar av Telegram Forum Topics
Stora förbättringar av Telegrams forumämnesfunktion:
- Visar mänskligt läsbara ämnesnamn: visas i Agent context, prompt metadata och plugin hook metadata
- Lär sig från servicemeddelanden: hämtar automatiskt ämnesnamn från Telegrams forum-servicemeddelanden
- Persistent lagring: de inlärda ämnesnamnen finns kvar efter omstart
3. Refaktorering av kärnkoden
En refaktorering avden underliggande kärnkodbasenhar genomförts:
- Bättre prestanda: total prestandaoptimering
- Kodkvalitet: kärnmodulerna har refaktorerats
🔧 Viktiga korrigeringar
| Korrigering | Beskrivning |
|---|---|
| Ollama-timeout | Lokala Ollama-körningar ärver inte längre standardvärdet för stream cutoff |
| Codex apiKey | Fixar problemet där Pi ModelRegistry-validatorn nekade |
| Bild/PDF-verktyg | Ollama vision-modeller nekas inte längre som unknown |
| Säkerhet för Slack-interaktioner | Fixar problemet där interaktionsutlösare kringgick allowlist |
| Sökvägar för bilagor | realpath-fel degraderar inte längre säkerhetskontrollen |
| Gateway-tool-säkerhet | Farliga konfigurationsändringar (t.ex. dangerouslyDisableDeviceAuth) nekas |
🔒 Säkerhetskorrigeringar
Skydd vid säkerhetsrevision av Gateway-tool
Gateway-tool nekar nufarliga konfigurationsändringar:
- dangerouslyDisableDeviceAuth
- allowInsecureAuth
- dangerouslyAllowHostHeaderOriginFallback
- hooks.gmail.allowUnsafeExternalContent
- tools.exec.applyPatch.workspaceOnly: false
Redan aktiverade flaggor lämnas orörda, mennya aktiveringar av farliga flaggor nekas.
Säkerhet för Slack-interaktioner
Slacks interaktionshändelser gör nu följande:
- Tillämpar den konfigurerade globala allowFrom owner-allowlisten
- Kräver korsvalidering mot förväntat sender id
- Nekar tvetydiga channel types
🌐 Korrigering av Browser-SSRF
Korrigering av Browser-SSRF-policyn:
- Hostname-navigation återställd: återställs under standard-SSRF-policyn
- Strict mode förblir nåbar: ställs in explicit via config
- CDP-kontroll påverkas inte: policyn för lokal CDP-kontroll är oberoende
📝 Fler korrigeringar
Andra viktiga korrigeringar inkluderar:
- Google-bildgenerering: fixar 404-fel vid Gemini-bildförfrågningar
- Memory embeddings: fixar problemet med borttappat agentprefix
- Doctor/systemd: bäddar inte längre in dotenv-baserade secrets
- GitHub Copilot thinking: tillåter xhigh reasoning för gpt-5.4
- Ollama/OpenAI-compat: skickar stream_options.include_usage
- Telegram-medienedladdningar: fixar DNS-problem i proxymiljöer
- Media-understanding/proxy env: fixar misslyckad DNS-föruppslagning i proxymiljöer
- Onboarding/custom providers: använder max_tokens=16 för valideringsprober
📝 Sammanfattning
OpenClaw 2026.4.14 är enkvalitetsrelease:
- Framåtkompatibilitet för GPT-5.4-Pro
- Stora förbättringar av Telegram Forum Topics
- Refaktorerad kärnkod med bättre prestanda
- 20+ korrigeringar som täcker Ollama, Codex, Slack, Browser med flera
- Skydd vid säkerhetsrevision: farliga konfigurationsändringar nekas
Versionen släpptes medan teamet sov – så här tempot håller OpenClaw.
GitHub Releases:https://github.com/openclaw/openclaw/releases