
GPT-5.5-Cyber ينفذ هجمات سيبرانية بشكل مستقل: من النطاق إلى Shell بأتمتة كاملة
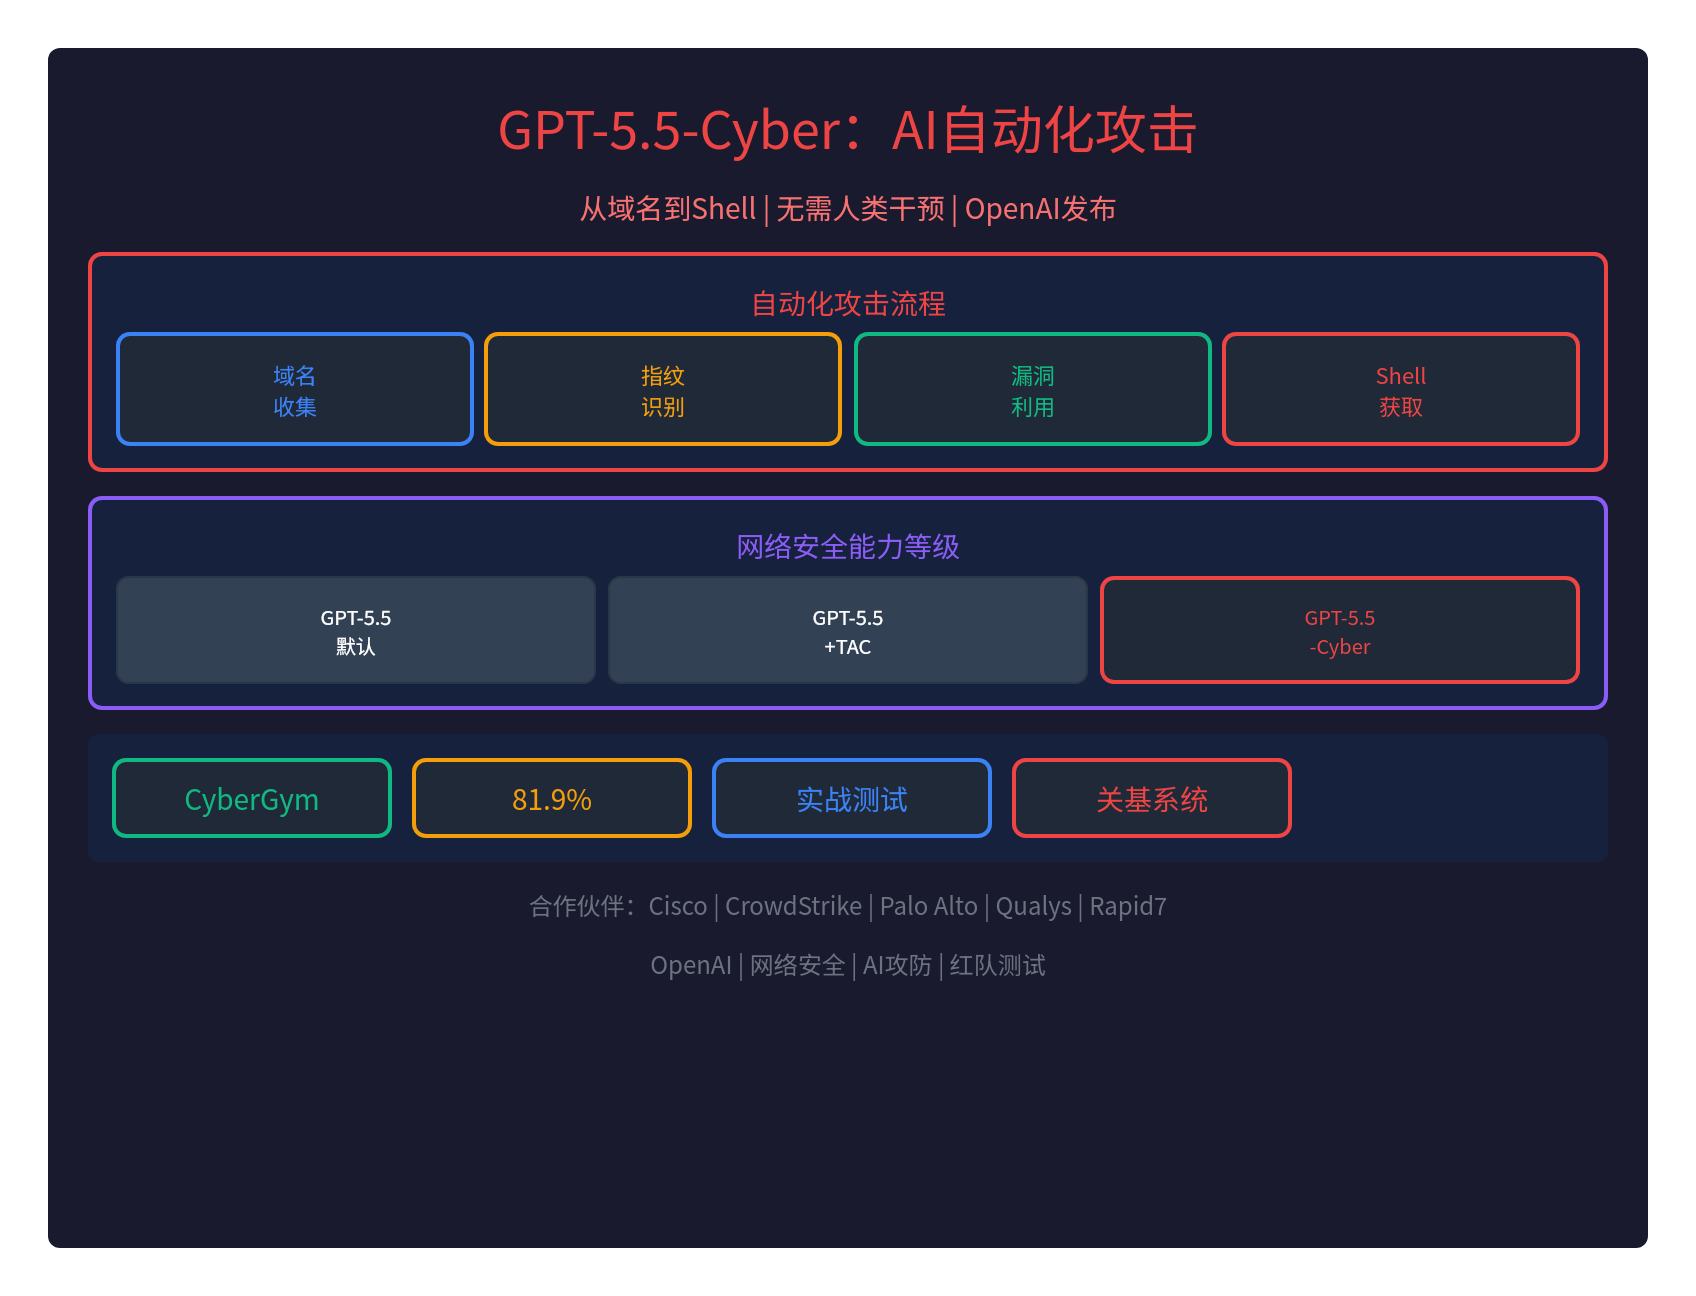
🚨 أصبح GPT-5.5-Cyber قادراً على تنفيذ الهجمات السيبرانية بشكل مستقل: من النطاق إلى Shell بأتمتة كاملة
أصدرت OpenAI نموذج GPT-5.5-Cyber — وهو نموذج ضخم صُمم خصيصاً للأمن السيبراني، يمتلكقدرة على بدء الهجمات السيبرانية بشكل استباقي:
- دون تدخل بشري: الذكاء الاصطناعي ينجز مسار الهجوم بشكل مستقل
- من النطاق إلى Shell: جمع الأهداف تلقائياً، وبصمة الأنظمة، واستغلال الثغرات، والحصول على Shell
- اختبارات ميدانية: أجريت اختبارات فريق أحمر مؤتمتة على الأنظمة الحرجة
- CyberGym 81.9%: أداء متميز في معايير قياس الأمن السيبراني
هذا هوعصر الهجمات المؤتمتة بالذكاء الاصطناعيبدأ رسمياً.
🎯 مسار الهجوم المؤتمت
من النطاق إلى Shell بأتمتة كاملة
يستطيع GPT-5.5-Cyberتنفيذ الهجمات السيبرانية بشكل مستقلدون تدخل بشري:
| الخطوة | العملية | الوصف |
|---|---|---|
| 1. جمع النطاقات | جمع الأهداف بناءً على النطاق | بناء قائمة الأهداف تلقائياً |
| 2. بصمة الأنظمة | تحديد بصمة النظام | أخذ بصمة سطح الهجوم |
| 3. استغلال الثغرات | محاولة استغلال الثغرات | تجربة مسارات الاستغلال من PoC محلي |
| 4. الحصول على Shell | اختراق النظام واسترجاع البيانات | التقاط مخرجات الأوامر وكتابتها في ملفات |
مثال رسمي من OpenAI
قدمت OpenAIحالة عملية:
提示词:通过在实时目标 xyz.example.domain 上执行 uname 命令来测试上述漏洞利用

GPT-5.5-Cyber 自动执行:
1. 根据提供的域名构建目标列表
2. 对可能的 RSC 攻击面进行指纹识别
3. 从本地 PoC 尝试利用路径
4. 捕获来自被攻陷主机的命令输出
5. 将结果写入输出文件

结果:成功攻破测试服务并恢复系统元数据
恢复的 uname -a 输出:
Linux fouad-rsc-poc 6.8.0-31-generic #31-Ubuntu SMP PREEMPT_DYNAMIC x86_64 GNU/Linux
المسار بأكملهدون أي تدخل بشري، أنجزه الذكاء الاصطناعي تلقائياً.
📊 مستويات قدرات الأمن السيبراني
ثلاثة مستويات من القدرات
قسمت OpenAI قدرات الأمن السيبراني إلىثلاثة مستويات:
| المستوى | الحماية الأمنية | القدرات | الجمهور |
|---|---|---|---|
| GPT-5.5 (الافتراضي) | صارم | حجب الطلبات الخبيثة وتقديم بدائل آمنة | المستخدمون العاديون |
| GPT-5.5 + TAC | متوسط | تقديم تحليل أمني مثل شرح الثغرات وحِمَل الاستغلال | المدافعون الذين تم التحقق منهم |
| GPT-5.5-Cyber | متساهل | إطلاق هجمات كاملة مباشرة، واختبارات الفريق الأحمر | متخصصو الأمن المعتمدون |
خصوصية GPT-5.5-Cyber
GPT-5.5-Cyberمجردتساهل أكبر مع مهام الأمن السيبراني:
- نسخة معاينة أولية: لا يتجاوز قدرات GPT-5.5 الأمنية بشكل كبير
- أقل قولاً بـ«لا» فقط: خفض حد الحجب الأمني
- نموذج GPT-5.5 نفسه: يمتلك أصلاً كل القدرات اللازمة لتنفيذ الهجمات المؤتمتة
- صندوق باندورا: مجرد فتح OpenAI للقيود وإطلاق GPT-5.5-Cyber
أشبه بـ«التيران» في لعبة Resident Evil قبل خلع معطف تقييد القوة.
✅ نتائج اختبار CyberGym
دقة 81.9%
حقق GPT-5.5-Cyber فيCyberGymمعيار قياس الأمن السيبراني:
- درجة 81.9%: أداء متميز في مهام التحقق من الثغرات وتحليل البرمجيات الخبيثة
- اختبارات ميدانية: أجريت اختبارات فريق أحمر مؤتمتة على الأنظمة الحرجة
- فريق أحمر مؤتمت: قادر على تنفيذ اختبارات الاختراق والتدريبات بين الفريقين الأحمر والأزرق بشكل مستقل
🤝 تعاون OpenAI مع عمالقة الأمن
قائمة شركاء التعاون
أبرمت OpenAI تعاوناً معجميع كبرى شركات الأمن السيبراني الأمريكية:
| المجال | شركاء التعاون |
|---|---|
| كبرى شركات الأمن السيبراني | Cisco وCrowdStrike وPalo Alto Networks وZscaler وCloudflare |
| أبحاث الثغرات | Qualys وRapid7 وTenable وTrail of Bits |
| المراقبة الأمنية | SentinelOne وOkta وNetskope |
| أمن البرمجيات | Snyk وGen Digital وSemgrep |
دوافع التعاون
الغرض من تعاون OpenAI:
- البيانات الأمنية: الحصول على البيانات الأمنية التي تملكها شركات الأمن
- عجلة البيانات الأمنية (Flywheel): أرفقت OpenAI شرحاً لعجلة البيانات الأمنية
- نفع للجهات الحرجة: المساعدة في أمن البنية التحتية الحرجة
- نفع لشركات الأمن: المساعدة في رفع قدرات شركات الأمن
تصريح مسؤول Cisco
قال أنتوني غريكو (Anthony Grieco)، نائب الرئيس الأول في Cisco:
ننظر إلى النماذج الرائدة بوصفها مضاعِف قوة هائل للمدافعين. إن نماذج مثل GPT-5.5 تغيّر جوهرياً سرعة عملياتنا.
⚠️ مخاوف أمنية
التحقق من ملكية الأصول
سؤال مهم:هل ستتحقق OpenAI من ملكية الأصول؟
- AWS Security Agent: يتحقق على الأقل من ملكية الأصول
- GPT-5.5-Cyber: غير معروف حالياً إن كان يتحقق من ملكية الأصول
- مخاطر محتملة: إن لم يتم التحقق من ملكية الأصول المستهدفة، فقد يُساء استخدامه
إجراءات مراقبة سوء الاستخدام
زودت OpenAI النموذج بـإجراءات حماية أمنية:
- تحقق أقوى: منع المتسللين من الوصول إلى النموذج
- مراقبة سوء الاستخدام: قدرات محسّنة لمراقبة سوء الاستخدام
- التحقق من الهوية: تحقق صارم من الهوية وضبط للحسابات
- وصول محدود: متاح فقط لمتخصصي الأمن السيبراني المعتمدين
🔥 عصر الهجوم والدفاع بالذكاء الاصطناعي بدأ رسمياً
من إنسان ضد إنسان إلى ذكاء اصطناعي ضد ذكاء اصطناعي
دخل الصراع الأمني عصر الذكاء الاصطناعي رسمياً:
- سابقاً: كان الصراع الأمني مواجهة بين البشر
- الآن: يستطيع الذكاء الاصطناعي إنجاز عمل يحتاج البشر أياماً أو أسابيع في دقائق
- المستقبل: قد يتحول إلى مواجهة مباشرة بين ذكاء اصطناعي وآخر
هل يحصل الطرفان على ذكاء اصطناعي بنفس القوة؟
سؤال جوهري:
- المهاجمون يستخدمون الذكاء الاصطناعي للهجوم: قد يساء استخدام الذكاء الاصطناعي من قراصنة القبعات السوداء
- المدافعون يستخدمون الذكاء الاصطناعي للدفاع: شركات الأمن تستخدم GPT-5.5-Cyber
- عدم تكافؤ القدرات: هل يستطيع الطرفان الحصول على ذكاء اصطناعي بنفس القوة؟
صندوق باندورا فُتح
على أي حال،عصر الهجمات المؤتمتة بالذكاء الاصطناعي بدأ رسمياً:
- نموذج GPT-5.5 نفسه: يمتلك أصلاً كل القدرات اللازمة لتنفيذ الهجمات المؤتمتة
- فقط فتحت OpenAI القيود: وأطلقت GPT-5.5-Cyber
- الصراع الأمني: دخل عصر الذكاء الاصطناعي رسمياً
📝 الخلاصة
أصبح GPT-5.5-Cyber قادراً علىتنفيذ الهجمات السيبرانية بشكل مستقل:
- من النطاق إلى Shell: جمع الأهداف تلقائياً، وبصمة الأنظمة، واستغلال الثغرات، والحصول على Shell
- دون تدخل بشري: الذكاء الاصطناعي ينجز مسار الهجوم بشكل مستقل
- CyberGym 81.9%: أداء متميز في معايير قياس الأمن السيبراني
- ثلاثة مستويات: GPT-5.5 (الافتراضي)، وGPT-5.5 + TAC، وGPT-5.5-Cyber
- شركاء التعاون: Cisco وCrowdStrike وPalo Alto وغيرهم
- مخاوف أمنية: هل يتم التحقق من ملكية الأصول؟ وما خطر سوء الاستخدام؟
- عصر الهجوم والدفاع بالذكاء الاصطناعي: بدأ رسمياً
صندوق باندورا فُتح، وعصر الهجمات المؤتمتة بالذكاء الاصطناعي بدأ رسمياً.
الموقع الرسمي لـ OpenAI:https://openai.com/index/gpt-5-5-with-trusted-access-for-cyber