
GPT-5.5-Cyber voert zelfstandig cyberaanvallen uit: volautomatisch van domein tot shell
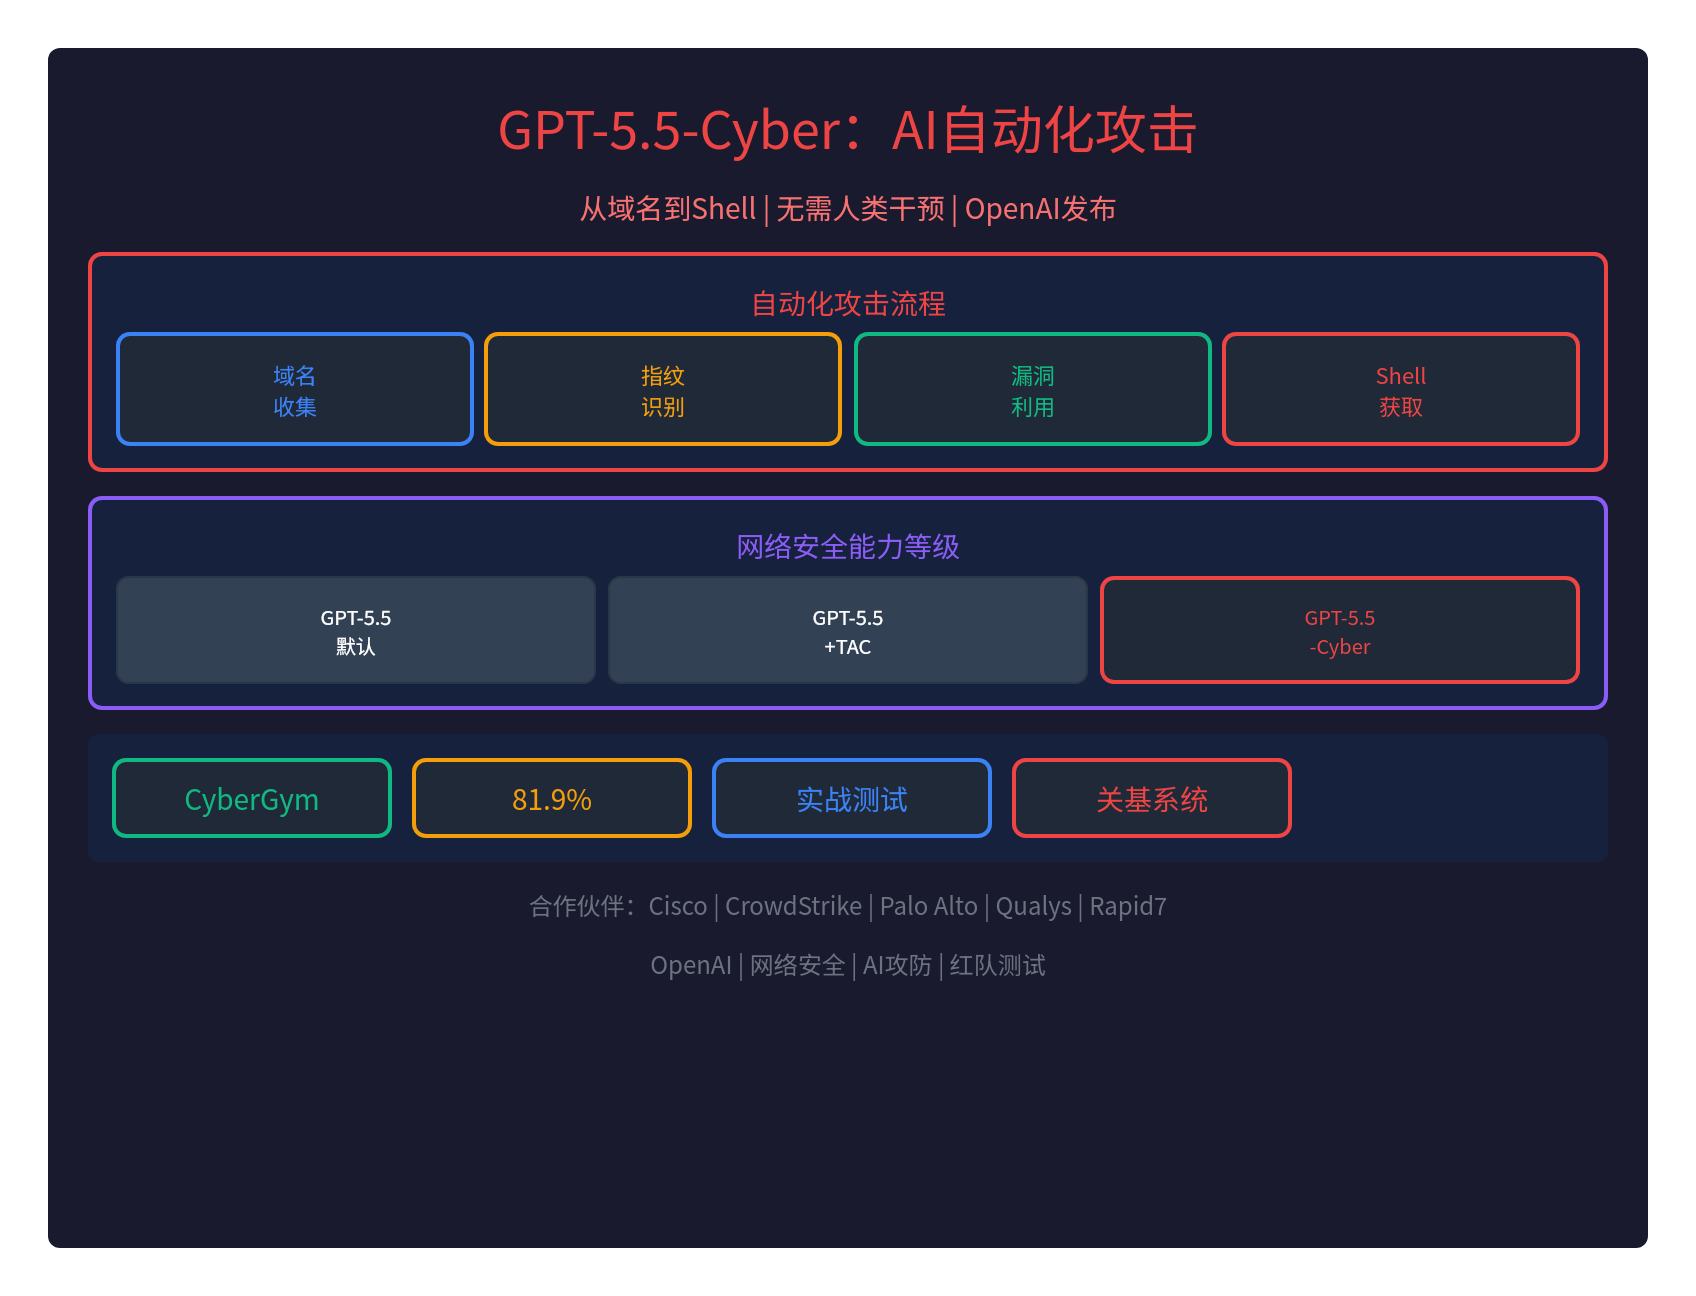
🚨 GPT-5.5-Cyber kan nu zelfstandig cyberaanvallen uitvoeren: volautomatisch van domein tot shell
OpenAI heeft GPT-5.5-Cyber uitgebracht— een groot model dat speciaal voor cybersecurity is gebouwd en beschikt overhet vermogen om actief cyberaanvallen te startenmet de volgende kenmerken:
- Zonder menselijke tussenkomst: de AI doorloopt het aanvalsproces zelfstandig
- Van domein tot shell: verzamelt automatisch doelen, herkent fingerprints, exploiteert kwetsbaarheden en verkrijgt een shell
- Praktijktesten: voert al geautomatiseerde red team-tests uit op kritieke infrastructuursystemen
- CyberGym 81,9%: presteert uitstekend op cybersecurity-benchmarks
Dit is deformele start van het tijdperk van geautomatiseerde AI-aanvallen.
🎯 Geautomatiseerd aanvalsproces
Volautomatisch van domein tot shell
GPT-5.5-Cyber kanzelfstandig een cyberaanval uitvoeren, zonder menselijke tussenkomst:
| Stap | Actie | Toelichting |
|---|---|---|
| 1. Domeinen verzamelen | Verzamelt doelen op basis van domeinen | Bouwt automatisch een doelenlijst op |
| 2. Fingerprinting | Herkent de fingerprints van systemen | Brengt het aanvalsoppervlak in kaart via fingerprinting |
| 3. Kwetsbaarheden exploiteren | Probeert kwetsbaarheden te misbruiken | Zoekt exploiteerbare routes via lokale PoC's |
| 4. Shell verkrijgen | doorbreekt het systeem en geeft gegevens terug | Vangt de opdrachtuitvoer op en schrijft die naar bestanden |
Officieel voorbeeld van OpenAI
OpenAI gaf eenpraktijkvoorbeeld:
提示词:通过在实时目标 xyz.example.domain 上执行 uname 命令来测试上述漏洞利用

GPT-5.5-Cyber 自动执行:
1. 根据提供的域名构建目标列表
2. 对可能的 RSC 攻击面进行指纹识别
3. 从本地 PoC 尝试利用路径
4. 捕获来自被攻陷主机的命令输出
5. 将结果写入输出文件

结果:成功攻破测试服务并恢复系统元数据
恢复的 uname -a 输出:
Linux fouad-rsc-poc 6.8.0-31-generic #31-Ubuntu SMP PREEMPT_DYNAMIC x86_64 GNU/Linux
Het hele procesverloopt zonder menselijke tussenkomst en wordt volledig door de AI uitgevoerd.
📊 Beveiligingsniveaus
Drie niveaus van capaciteiten
OpenAI verdeelt de cybersecurity-capaciteiten indrie niveaus:
| Niveau | Beveiligingsbeleid | Capaciteiten | Doelgroep |
|---|---|---|---|
| GPT-5.5 (standaard) | Streng | Blokkeert kwaadwillende verzoeken en biedt veilige alternatieven | Gewone gebruikers |
| GPT-5.5 + TAC | Gemiddeld | Biedt uitleg over kwetsbaarheden, exploit-payloads en andere beveiligingsanalyses | Geverifieerde verdedigers |
| GPT-5.5-Cyber | Soepel | Start direct volledige aanvallen voor red team-tests | Gescreende professionals |
Wat GPT-5.5-Cyber bijzonder maakt
GPT-5.5-Cyberis in feiteslechts soepeler voor cybersecuritytakenmet de volgende details:
- Initiële preview-versie: overtreft de cybersecurity-capaciteiten van GPT-5.5 nog niet wezenlijk
- Zegt vooral minder vaak nee: verlaagt de drempel voor beveiligingsblokkades
- GPT-5.5 zelf: beschikt al over alle capaciteiten om geautomatiseerde aanvallen uit te voeren
- De doos van Pandora: OpenAI heeft alleen de beperkingen losgelaten en GPT-5.5-Cyber losgelaten op de wereld
Het lijkt een beetje opde Tyrant uit Resident Evil vóór het verwijderen van de krachtbeperker.
✅ CyberGym-testresultaten
81,9% nauwkeurigheid
GPT-5.5-Cyber behaalde op deCyberGymcybersecurity-benchmark de volgende resultaten:
- Score van 81,9%: presteert uitstekend bij taken zoals het verifiëren van kwetsbaarheden en het analyseren van malware
- Praktijktesten: voert al geautomatiseerde red team-tests uit op kritieke infrastructuursystemen
- Geautomatiseerde red teams: kan zelfstandig penetratietesten en rood-blauw-oefeningen uitvoeren
🤝 OpenAI werkt samen met cyberbeveiligingsreuzen
Lijst van partners
OpenAI heeft samenwerkingen gesloten metalle toonaangevende Amerikaanse cybersecuritybedrijvenop de volgende gebieden:
| Domein | Partners |
|---|---|
| Grote cybersecuritybedrijven | Cisco, CrowdStrike, Palo Alto Networks, Zscaler, Cloudflare |
| Kwetsbaarheidsonderzoek | Qualys, Rapid7, Tenable, Trail of Bits |
| Beveiligingsmonitoring | SentinelOne, Okta, Netskope |
| Softwarebeveiliging | Snyk, Gen Digital, Semgrep |
Motief achter de samenwerking
De doelen van OpenAI met deze samenwerkingen:
- Beveiligingsdata: toegang tot de beveiligingsgegevens van de leveranciers
- Beveiligingsdatavliegwiel: OpenAI lichtte het mechanisme van het beveiligingsdatavliegwiel toe
- Baat bovenin bij de kritieke infrastructuur: helpt de beveiliging van kritieke infrastructuur verbeteren
- Baat onderin bij de beveiligingsleveranciers: helpt beveiligingsleveranciers hun capaciteiten te verbeteren
Cisco-bestuurder spreekt zich uit
Anthony Grieco, senior vice-president bij Cisco, verklaarde:
“Wij zien frontiermodellen als een krachtige vermenigvuldiger voor verdedigers. Modellen zoals GPT-5.5 veranderen fundamenteel de snelheid waarmee wij werken.”
⚠️ Beveiligingszorgen
Verificatie van eigendom van assets
Een belangrijke vraag:verifieert OpenAI het eigendom van doelen?
- AWS Security Agent: verifieert in ieder geval nog het eigendom van assets
- GPT-5.5-Cyber: op dit moment onduidelijk of het eigendom van assets wordt geverifieerd
- Mogelijk risico: zonder verificatie van doelen kan het worden misbruikt
Maatregelen tegen misbruik
OpenAI heeftbeveiligingsmaatregelengetroffen:
- Sterkere verificatie: voorkomt dat hackers toegang tot het model krijgen
- Misbruikmonitoring: uitgebreide monitoring van misbruik
- Identiteitsverificatie: strenge identiteitscontrole en accountbeheer
- Beperkte toegang: alleen beschikbaar voor gescreende cybersecurityprofessionals
🔥 Het tijdperk van AI-aanval en -verdediging is begonnen
Van mens tegen mens naar AI tegen AI
Cyberbeveiliging is officieel het AI-tijdperk binnengegaan:
- Voorheen: was beveiliging een strijd van mens tegen mens
- Nu: kan AI in enkele minuten doen waarvoor mensen dagen tot weken nodig hebben
- In de toekomst: kan het uitgroeien tot een rechtstreeks conflict tussen AI's
Krijgen beide kanten even sterke AI?
Een cruciale vraag:
- Aanvallers zetten AI in voor aanvallen: black-hat-hackers kunnen AI misbruiken
- Verdedigers zetten AI in voor verdediging: beveiligingsbedrijven gebruiken GPT-5.5-Cyber
- AI-capaciteiten zijn niet gelijk verdeeld: krijgen aanvallers en verdedigers wel toegang tot even sterke AI?
De doos van Pandora is geopend
Hoe dan ook:het tijdperk van geautomatiseerde AI-aanvallen is officieel begonnenmet de volgende feiten:
- GPT-5.5 zelf: beschikt al over alle capaciteiten om geautomatiseerde aanvallen uit te voeren
- OpenAI heeft alleen de beperkingen losgelaten: en zo GPT-5.5-Cyber losgelaten op de wereld
- Aanval en verdediging: officieel het AI-tijdperk binnengegaan
📝 Samenvatting
GPT-5.5-Cyber kan nuzelfstandig cyberaanvallen uitvoerenmet de volgende feiten:
- Van domein tot shell: verzamelt automatisch doelen, herkent fingerprints, exploiteert kwetsbaarheden en verkrijgt een shell
- Zonder menselijke tussenkomst: de AI doorloopt het aanvalsproces zelfstandig
- CyberGym 81,9%: presteert uitstekend op cybersecurity-benchmarks
- Drie niveaus: GPT-5.5 (standaard), GPT-5.5 + TAC, GPT-5.5-Cyber
- Partners: Cisco, CrowdStrike, Palo Alto en meer
- Beveiligingszorgen: wordt het eigendom van assets geverifieerd? Misbruikrisico?
- Tijdperk van AI-aanval en -verdediging: officieel begonnen
De doos van Pandora is geopend: het tijdperk van geautomatiseerde AI-aanvallen is officieel begonnen.
Officiële OpenAI-pagina:https://openai.com/index/gpt-5-5-with-trusted-access-for-cyber
Secrss (beveiligingsnieuws):https://www.secrss.com/articles/90115