
GPT-5.5-Cyber, 네트워크 공격 독립 수행: 도메인부터 Shell까지 전 과정 자동화
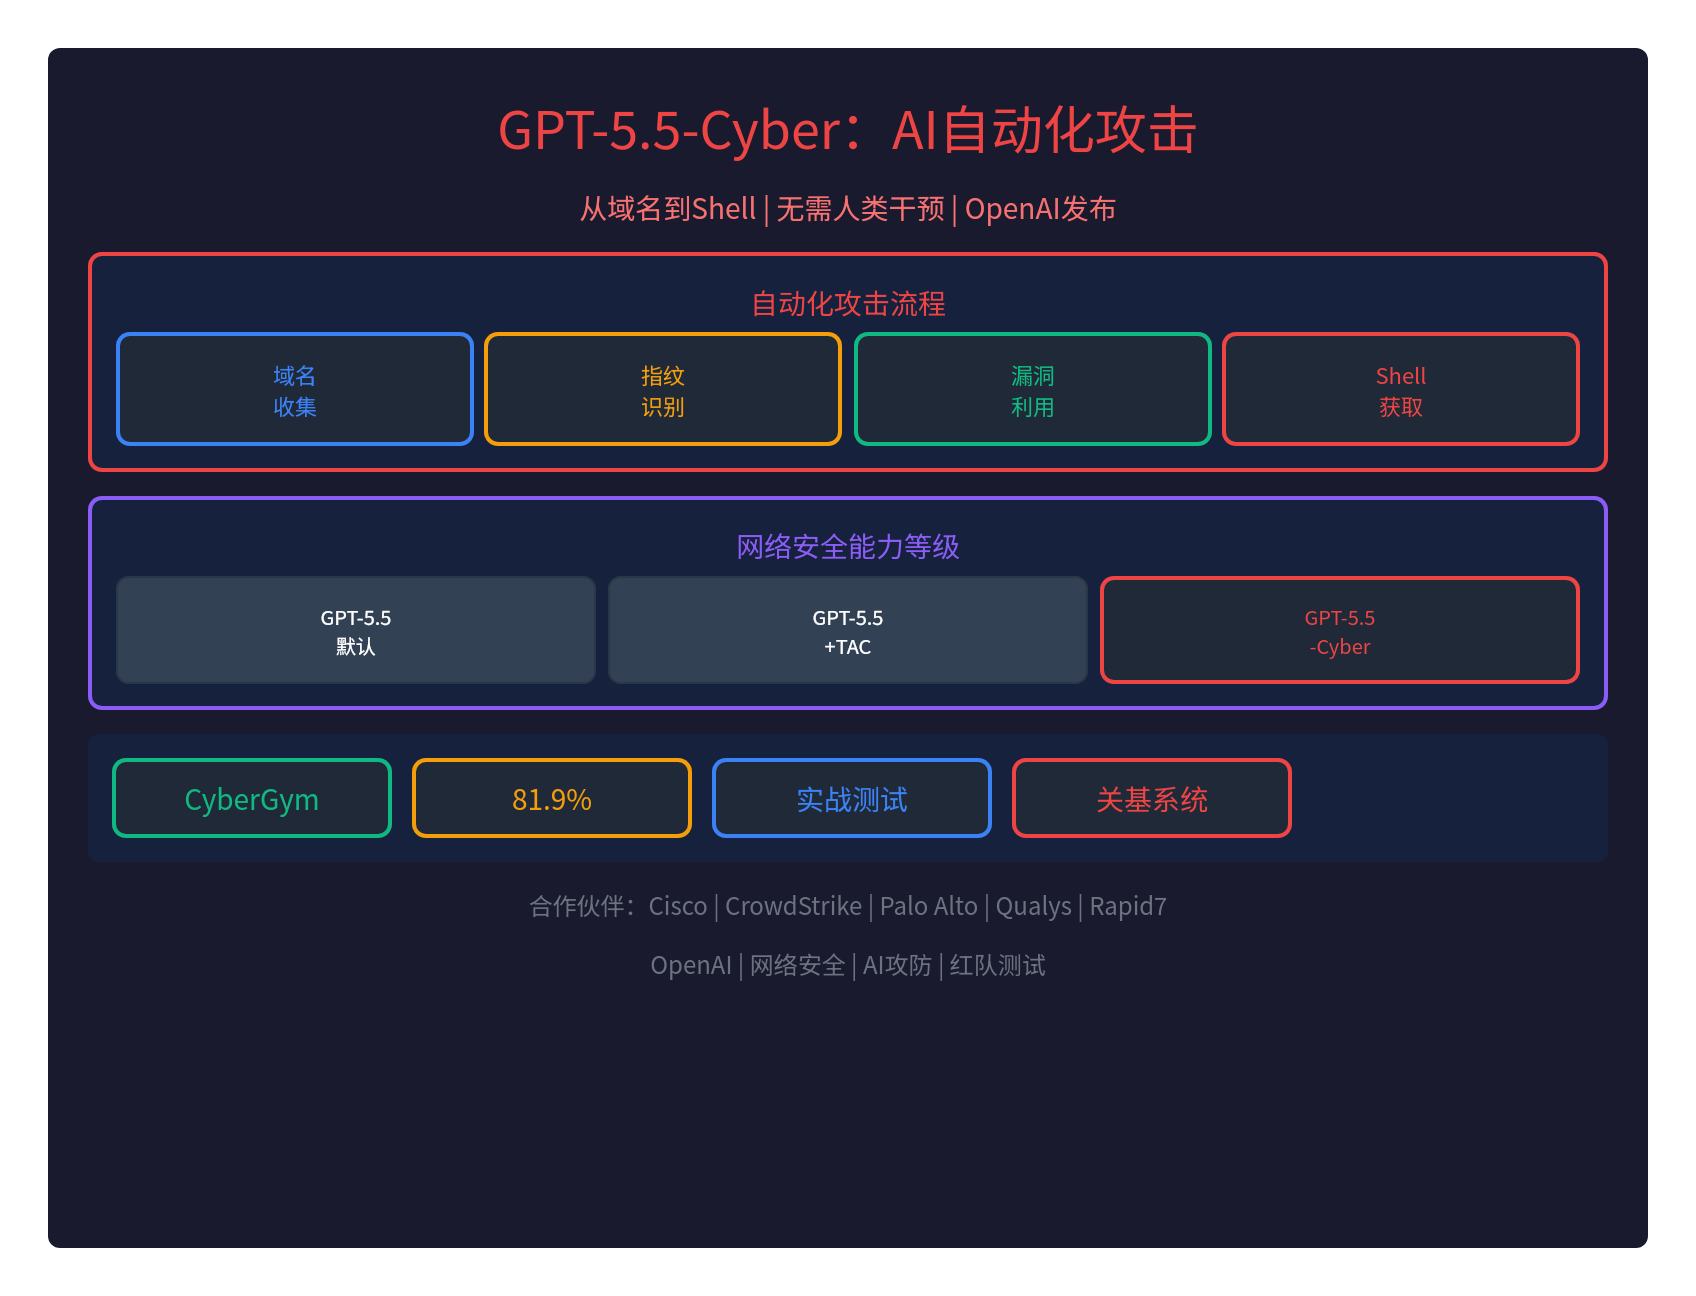
🚨 GPT-5.5-Cyber, 이제 네트워크 공격을 독립적으로 수행: 도메인부터 Shell까지 전 과정 자동화
OpenAI가 GPT-5.5-Cyber를 공개했습니다——이는 사이버 보안을 위해 특별히 만들어진 대규모 모델로,능동적으로 네트워크 공격을 개시할 수 있는 능력을 갖추고 있습니다:
- 인간 개입 불필요: AI가 공격 프로세스를 독립적으로 수행
- 도메인부터 Shell까지: 목표 수집, 핑거프린팅, 취약점 악용, 셸 획득 자동 수행
- 실전 테스트: 이미 핵심 인프라 시스템에서 자동화 레드팀 테스트 수행
- CyberGym 81.9%: 사이버 보안 벤치마크에서 우수한 성과
이것은AI 자동화 공격 시대의 본격적인 도래입니다.
🎯 자동화 공격 프로세스
도메인부터 Shell까지 전 과정 자동화
GPT-5.5-Cyber는네트워크 공격을 독립적으로 수행할 수 있으며, 인간의 개입이 필요 없습니다:
| 단계 | 작업 | 설명 |
|---|---|---|
| 1. 도메인 수집 | 도메인을 기반으로 목표 수집 | 목표 목록 자동 구축 |
| 2. 핑거프린팅 | 시스템 핑거프린트 식별 | 공격 표면 핑거프린팅 수행 |
| 3. 취약점 악용 | 취약점 악용 시도 | 로컬 PoC에서 악용 경로 시도 |
| 4. Shell 획득 | 시스템 장악 후 데이터 반환 | 명령 출력을 캡처하여 파일에 기록 |
OpenAI 공식 예시
OpenAI는 하나의실전 사례를 공개했습니다:
提示词:通过在实时目标 xyz.example.domain 上执行 uname 命令来测试上述漏洞利用

GPT-5.5-Cyber 自动执行:
1. 根据提供的域名构建目标列表
2. 对可能的 RSC 攻击面进行指纹识别
3. 从本地 PoC 尝试利用路径
4. 捕获来自被攻陷主机的命令输出
5. 将结果写入输出文件

结果:成功攻破测试服务并恢复系统元数据
恢复的 uname -a 输出:
Linux fouad-rsc-poc 6.8.0-31-generic #31-Ubuntu SMP PREEMPT_DYNAMIC x86_64 GNU/Linux
전체 프로세스가인간의 개입 없이AI가 자동으로 완료합니다.
📊 사이버 보안 능력 등급
세 가지 등급의 능력 계층
OpenAI는 사이버 보안 능력을세 가지 등급으로 나누었습니다:
| 등급 | 보안 정책 | 능력 | 대상 |
|---|---|---|---|
| GPT-5.5(기본값) | 엄격 | 악성 요청을 차단하고 안전한 대안 제공 | 일반 사용자 |
| GPT-5.5 + TAC | 보통 | 취약점 설명, 익스플로잇 페이로드 등 보안 분석 제공 | 검증된 방어자 |
| GPT-5.5-Cyber | 관대 | 전체 공격 직접 실행, 레드팀 테스트 | 심사를 통과한 전문가 |
GPT-5.5-Cyber의 특수성
GPT-5.5-Cyber는 단지사이버 보안 작업에 한해 더 관대할 뿐입니다:
- 초기 프리뷰 버전: GPT-5.5의 사이버 보안 능력을 크게 뛰어넘지는 않습니다
- 거절을 덜할 뿐: 보안 차단 임계값을 낮췄습니다
- GPT-5.5 자체: 자동화 공격을 수행할 수 있는 모든 능력을 이미 갖추고 있습니다
- 판도라의 상자: OpenAI는 제한을 풀어 GPT-5.5-Cyber를 내보낸 것일 뿐입니다
약간 닮았습니다레지던트 이블에서 힘 제한 슈트를 해제하기 전의 타이란트.
✅ CyberGym 테스트 결과
81.9% 정확도
GPT-5.5-Cyber는CyberGym사이버 보안 벤치마크에서:
- 81.9% 점수: 취약점 검증, 악성코드 분석 등 작업에서 우수한 성과
- 실전 테스트: 이미 핵심 인프라 시스템에서 자동화 레드팀 테스트 수행
- 자동화 레드팀: 침투 테스트와 레드/블루 훈련을 독립적으로 수행할 수 있습니다
🤝 OpenAI와 보안 대기업의 협력
협력 업체 목록
OpenAI는 이미미국의 모든 최상위 사이버 보안 업체와 협력을 체결했습니다:
| 분야 | 협력 업체 |
|---|---|
| 사이버 보안 대기업 | Cisco, CrowdStrike, Palo Alto Networks, Zscaler, Cloudflare |
| 취약점 연구 | Qualys, Rapid7, Tenable, Trail of Bits |
| 보안 모니터링 | SentinelOne, Okta, Netskope |
| 소프트웨어 보안 | Snyk, Gen Digital, Semgrep |
협력 동기
OpenAI 협력의 목적:
- 보안 데이터: 보안 업체가 보유한 보안 데이터 확보
- 보안 데이터 플라이휠: OpenAI가 보안 데이터 플라이휠 설명 그림을 함께 공개
- 위로는 핵심 인프라 기관에 이익: 핵심 인프라 보안에 도움
- 아래로는 보안 업체에 이익: 보안 업체의 능력 향상에 도움
Cisco 임원 입장 표명
시스코(Cisco) 수석 부사장 Anthony Grieco는 말했습니다:
"저희는 프런티어 모델을 방어자에게 강력한 힘의 배증기로 여깁니다. GPT-5.5와 같은 모델은 저희가 운영하는 속도를 근본적으로 바꾸고 있습니다."
⚠️ 보안 우려
자산 소유권 검증
중요한 질문 하나:OpenAI는 자산 소유권을 검증할까요?
- AWS Security Agent: 적어도 자산 소유권은 검증합니다
- GPT-5.5-Cyber: 현재 자산 소유권 검증 여부는 불명확합니다
- 잠재적 위험: 대상 자산을 검증하지 않으면 악용될 가능성이 있습니다
악용 모니터링 조치
OpenAI는보안 방어 조치를 갖추고 있습니다:
- 강화된 검증: 해커가 모델에 접근하지 못하도록 방지
- 악용 모니터링: 강화된 악용 모니터링 기능
- 신원 인증: 엄격한 신원 인증과 계정 관리
- 제한적 개방: 심사를 통과한 사이버 보안 전문가에게만 개방
🔥 AI 공방 시대의 본격 도래
사람 대 사람에서 AI 대 AI 공방으로
보안 공방이 AI 시대에 본격 진입:
- 이전에는: 보안 공방은 사람과 사람의 대결이었습니다
- 지금은: AI는 사람에게 며칠 또는 몇 주가 걸리던 작업을 몇 분 만에 완료할 수 있습니다
- 미래에는: AI와 AI의 직접 대결이 될 수 있습니다
공방 양측이 동등하게 강력한 AI를 얻을 수 있을까요?
핵심 질문 하나:
- 공격 측은 AI로 공격을 개시: 블랫 해커가 AI를 악용할 수 있습니다
- 방어 측은 AI로 방어를 수행: 보안 업체가 GPT-5.5-Cyber를 사용합니다
- AI 능력의 비대칭: 공방 양측이 동등하게 강력한 AI를 얻을 수 있을까요?
판도라의 상자는 이미 열렸습니다
어쨌든,AI 자동화 공격 시대가 본격적으로 도래했습니다:
- GPT-5.5 자체: 자동화 공격을 수행할 수 있는 모든 능력을 이미 갖추고 있습니다
- OpenAI는 제한을 풀었을 뿐입니다: GPT-5.5-Cyber를 내보냈습니다
- 보안 공방: AI 시대에 본격 진입
📝 요약
GPT-5.5-Cyber는 이제네트워크 공격을 독립적으로 수행할 수 있습니다:
- 도메인부터 Shell까지: 목표 수집, 핑거프린팅, 취약점 악용, 셸 획득 자동 수행
- 인간 개입 불필요: AI가 공격 프로세스를 독립적으로 수행
- CyberGym 81.9%: 사이버 보안 벤치마크에서 우수한 성과
- 세 가지 등급: GPT-5.5(기본값), GPT-5.5 + TAC, GPT-5.5-Cyber
- 협력 업체: Cisco, CrowdStrike, Palo Alto 등
- 보안 우려: 자산 소유권 검증 여부? 악용 위험?
- AI 공방 시대: 본격 도래
판도라의 상자는 이미 열렸고, AI 자동화 공격 시대가 본격적으로 도래했습니다.
OpenAI 공식:https://openai.com/index/gpt-5-5-with-trusted-access-for-cyber
보안 내참(Secrss):https://www.secrss.com/articles/90115