
GPT-5.5-Cyber führt eigenständig Cyberangriffe durch: Vollautomatisch von der Domain bis zur Shell
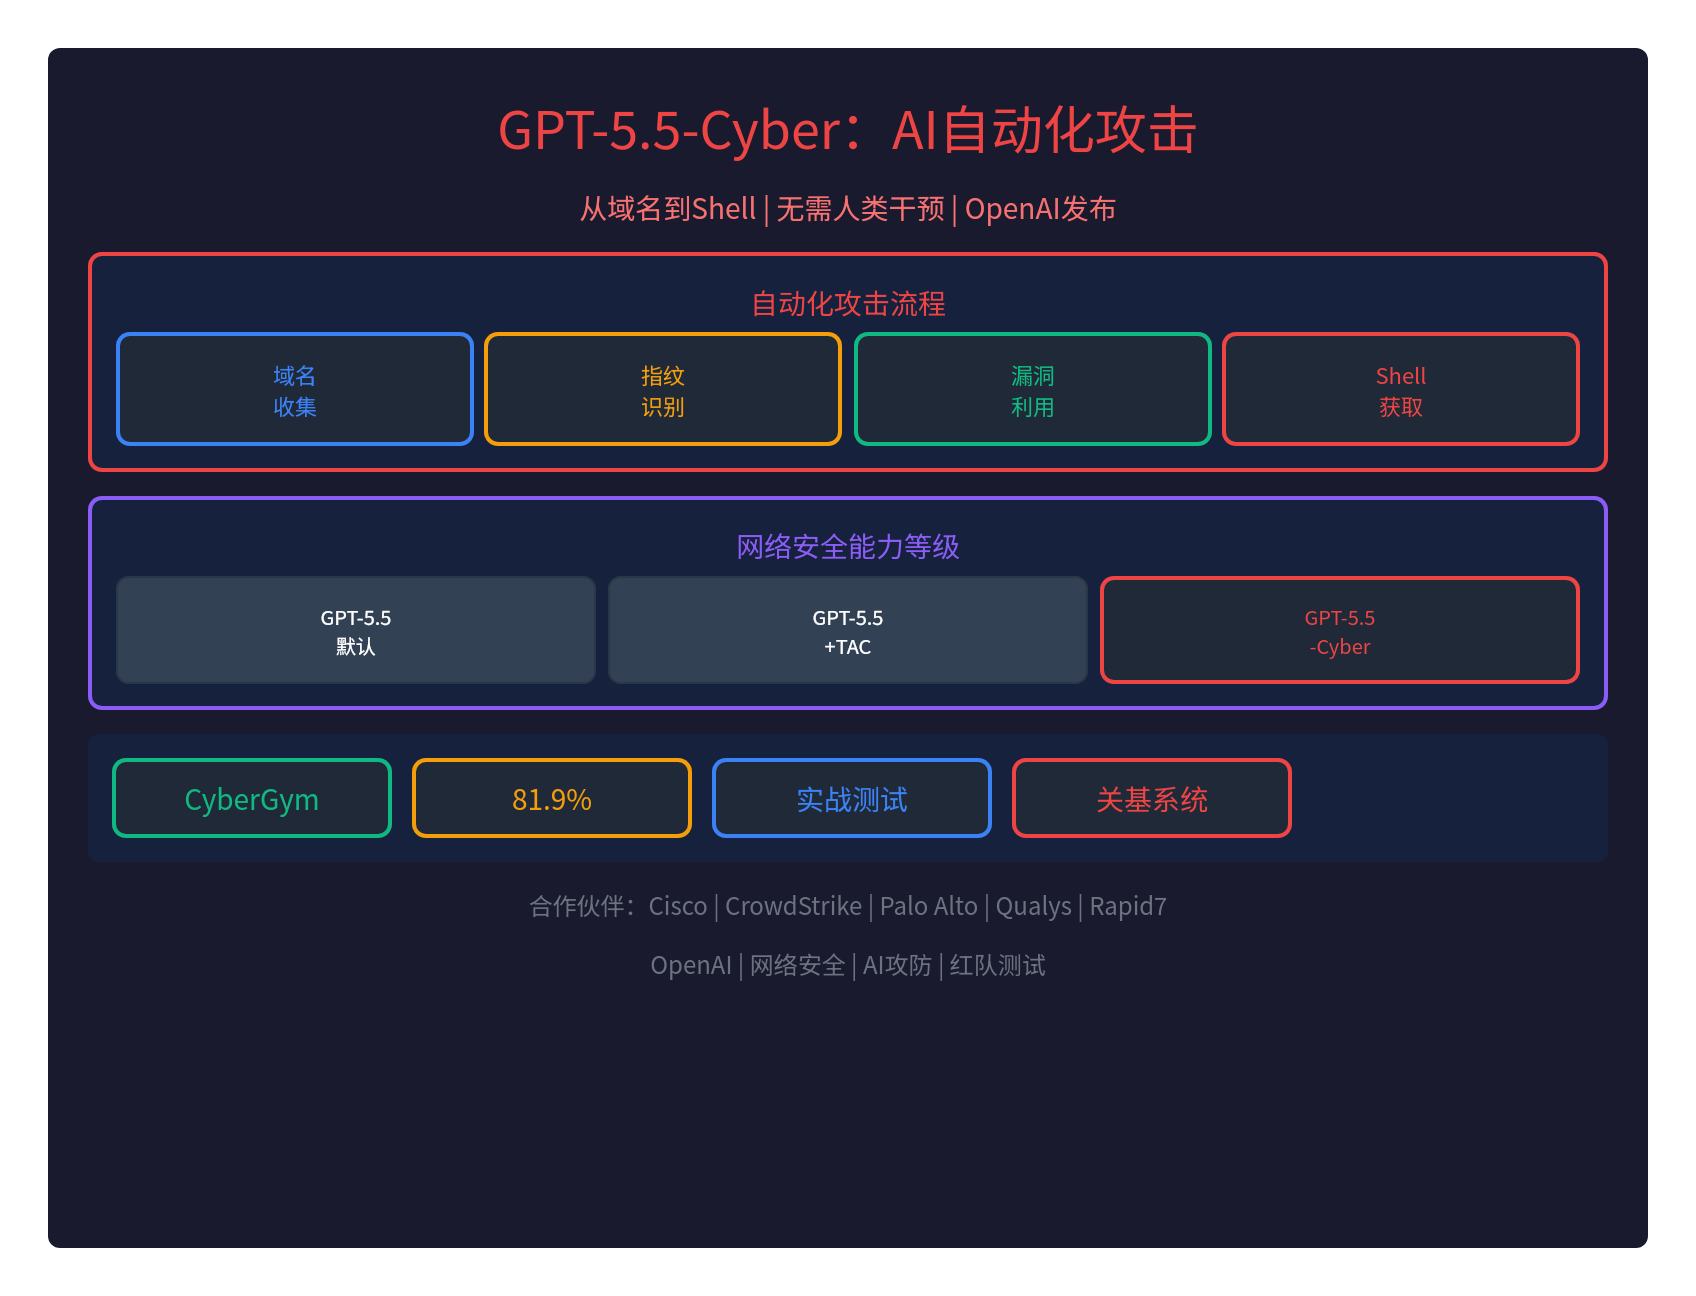
🚨 GPT-5.5-Cyber kann nun eigenständig Cyberangriffe durchführen: vollautomatisch von der Domain bis zur Shell
OpenAI hat GPT-5.5-Cyber veröffentlicht– ein großes Sprachmodell, das speziell für die Cybersicherheit entwickelt wurde und überdie Fähigkeit verfügt, Cyberangriffe aktiv zu starten:
- Ohne menschliches Eingreifen: die KI durchläuft den Angriffsprozess eigenständig
- Von der Domain bis zur Shell: Ziele automatisch sammeln, Fingerabdrücke identifizieren, Schwachstellen ausnutzen, Shell erlangen
- Praxistests: automatisierte Red-Team-Tests wurden bereits an Systemen kritischer Infrastruktur durchgeführt
- CyberGym 81.9%: hervorragende Ergebnisse im Cybersicherheits-Benchmark
Damit istdas Zeitalter der automatisierten KI-Angriffeoffiziell angebrochen.
🎯 Automatisierter Angriffsablauf
Vollautomatisch von der Domain bis zur Shell
GPT-5.5-Cyber kannCyberangriffe eigenständig durchführen, ohne menschliches Eingreifen:
| Schritt | Aktion | Beschreibung |
|---|---|---|
| 1. Sammlung der Domains | Ziele anhand von Domains sammeln | Zielliste automatisch erstellen |
| 2. Fingerabdruck-Erkennung | System-Fingerabdrücke identifizieren | Angriffsfläche fingerprinten |
| 3. Schwachstellen-Ausnutzung | Ausnutzung von Schwachstellen versuchen | Ausnutzungspfade anhand lokaler PoCs testen |
| 4. Shell-Erlangung | System kompromittieren und Daten zurückgeben | Befehlsausgabe erfassen und in Datei schreiben |
Offizielles OpenAI-Beispiel
OpenAI hat einPraxisbeispielgeliefert:
提示词:通过在实时目标 xyz.example.domain 上执行 uname 命令来测试上述漏洞利用

GPT-5.5-Cyber 自动执行:
1. 根据提供的域名构建目标列表
2. 对可能的 RSC 攻击面进行指纹识别
3. 从本地 PoC 尝试利用路径
4. 捕获来自被攻陷主机的命令输出
5. 将结果写入输出文件

结果:成功攻破测试服务并恢复系统元数据
恢复的 uname -a 输出:
Linux fouad-rsc-poc 6.8.0-31-generic #31-Ubuntu SMP PREEMPT_DYNAMIC x86_64 GNU/Linux
Der gesamte Ablauferfolgt ohne menschliches Eingreifen, die KI führt ihn automatisch aus.
📊 Fähigkeitsstufen in der Cybersicherheit
Drei Stufen der Fähigkeiten
OpenAI unterteilt die Cybersicherheitsfähigkeiten indrei Stufen:
| Stufe | Schutzmaßnahmen | Fähigkeiten | Zielgruppe |
|---|---|---|---|
| GPT-5.5 (Standard) | streng | blockiert böswillige Anfragen und bietet sichere Alternativen | normale Nutzer |
| GPT-5.5 + TAC | moderat | bietet Sicherheitsanalysen wie Schwachstellenbeschreibungen und Exploit-Payloads | verifizierte Verteidiger |
| GPT-5.5-Cyber | locker | startet direkt vollständige Angriffe für Red-Team-Tests | geprüfte Fachleute |
Was GPT-5.5-Cyber besonders macht
GPT-5.5-Cyberist lediglichbei Cybersicherheitsaufgaben toleranter:
- Erste Vorschauversion: die Cybersicherheitsfähigkeiten übertreffen die von GPT-5.5 nicht deutlich
- Nur weniger „Nein“: die Schwelle für Sicherheitsblockaden wurde gesenkt
- GPT-5.5 selbst: verfügt bereits über alle Fähigkeiten, um automatisierte Angriffe durchzuführen
- Die Büchse der Pandora: OpenAI hat lediglich die Beschränkungen geöffnet und GPT-5.5-Cyber freigesetzt
Das erinnert ein wenig anden Tyrannen in Resident Evil vor dem Entfernen seines Kraftbegrenzers.
✅ CyberGym-Testergebnisse
81.9% Genauigkeit
GPT-5.5-Cyber erreicht imCyberGym-Benchmark für Cybersicherheit:
- 81.9% Punktzahl: hervorragende Leistungen bei Aufgaben wie Schwachstellenvalidierung und Malware-Analyse
- Praxistests: automatisierte Red-Team-Tests wurden bereits an Systemen kritischer Infrastruktur durchgeführt
- Automatisierte Red Teams: kann Penetrationstests und Red-Blue-Übungen eigenständig durchführen
🤝 OpenAI kooperiert mit Sicherheitskonzernen
Liste der Partner
OpenAI hat mitallen führenden US-CybersicherheitsunternehmenKooperationen geschlossen:
| Bereich | Partner |
|---|---|
| Große Cybersicherheitsunternehmen | Cisco, CrowdStrike, Palo Alto Networks, Zscaler, Cloudflare |
| Schwachstellenforschung | Qualys, Rapid7, Tenable, Trail of Bits |
| Sicherheitsüberwachung | SentinelOne, Okta, Netskope |
| Softwaresicherheit | Snyk, Gen Digital, Semgrep |
Motive der Kooperation
Das Ziel der OpenAI-Kooperationen:
- Sicherheitsdaten: Zugriff auf die Sicherheitsdaten der Sicherheitsanbieter
- Sicherheitsdaten-Flywheel: OpenAI lieferte eine Erklärung zum Sicherheitsdaten-Flywheel
- Nutzen für Betreiber kritischer Infrastruktur: stärkt die Sicherheit kritischer Infrastruktur
- Nutzen für Sicherheitsanbieter: hilft Sicherheitsanbietern, ihre Fähigkeiten zu verbessern
Statement eines Cisco-Managers
Anthony Grieco, Senior Vice President bei Cisco, erklärte:
Wir sehen Modelle an der technologischen Spitze als leistungsstarke Kraftmultiplikatoren für Verteidiger. Modelle wie GPT-5.5 verändern grundlegend das Tempo unserer Arbeit.
⚠️ Sicherheitsbedenken
Verifizierung des Eigentums an Assets
Eine wichtige Frage:Wird OpenAI das Eigentum an den Assets verifizieren?
- AWS Security Agent: verifiziert zumindest die Eigentumsrechte an den Assets
- GPT-5.5-Cyber: derzeit unklar, ob das Asset-Eigentum verifiziert wird
- Potenzielles Risiko: ohne Verifizierung der Ziel-Assets könnte es missbraucht werden
Maßnahmen gegen Missbrauch
OpenAI hatSicherheitsvorkehrungengetroffen:
- Stärkere Verifizierung: verhindert, dass Hacker Zugang zum Modell erhalten
- Missbrauchsüberwachung: erweiterte Funktionen zur Missbrauchserkennung
- Identitätsprüfung: strenge Identitätsverifizierung und Kontokontrolle
- Eingeschränkter Zugang: nur für geprüfte Cybersicherheitsfachleute
🔥 Das Zeitalter des KI-Angriffs und der KI-Verteidigung beginnt
Vom Mensch gegen Mensch zur KI gegen KI
Angriff und Verteidigung in der Cybersicherheit treten offiziell ins KI-Zeitalter:
- Früher: Angriff und Verteidigung waren ein Wettstreit von Mensch gegen Mensch
- Heute: die KI erledigt in wenigen Minuten, wofür Menschen Tage oder Wochen brauchen
- Zukunft: möglicherweise eine direkte Konfrontation von KI gegen KI
Erhalten Angreifer und Verteidiger Zugang zu gleichermaßen starker KI?
Eine entscheidende Frage:
- die Angreifer nutzen KI für Angriffe: Black-Hat-Hacker könnten KI missbrauchen
- die Verteidiger nutzen KI zur Abwehr: Sicherheitsanbieter setzen GPT-5.5-Cyber ein
- Ungleiche KI-Fähigkeiten: erhalten Angreifer und Verteidiger Zugang zu gleichermaßen starker KI?
Die Büchse der Pandora ist geöffnet
Wie auch immer,das Zeitalter der automatisierten KI-Angriffe hat offiziell begonnen:
- GPT-5.5 selbst: verfügt bereits über alle Fähigkeiten für automatisierte Angriffe
- OpenAI hat nur die Beschränkungen geöffnet: und GPT-5.5-Cyber freigesetzt
- Angriff und Verteidigung: treten offiziell ins KI-Zeitalter
📝 Fazit
GPT-5.5-Cyber kann nunCyberangriffe eigenständig durchführen:
- Von der Domain bis zur Shell: Ziele automatisch sammeln, Fingerabdrücke identifizieren, Schwachstellen ausnutzen, Shell erlangen
- Ohne menschliches Eingreifen: die KI durchläuft den Angriffsprozess eigenständig
- CyberGym 81.9%: hervorragende Ergebnisse im Cybersicherheits-Benchmark
- Drei Stufen: GPT-5.5 (Standard), GPT-5.5 + TAC, GPT-5.5-Cyber
- Partner: Cisco, CrowdStrike, Palo Alto und weitere
- Sicherheitsbedenken: Wird das Asset-Eigentum verifiziert? Missbrauchsrisiken?
- Zeitalter des KI-Angriffs und der KI-Verteidigung: offiziell angebrochen
Die Büchse der Pandora ist geöffnet – das Zeitalter der automatisierten KI-Angriffe hat offiziell begonnen.
Offizielle OpenAI-Seite:https://openai.com/index/gpt-5-5-with-trusted-access-for-cyber