
GPT-5.5-Cyber Uavhengig fullført cyberattack: full automatisk fra domenenavn til Shell
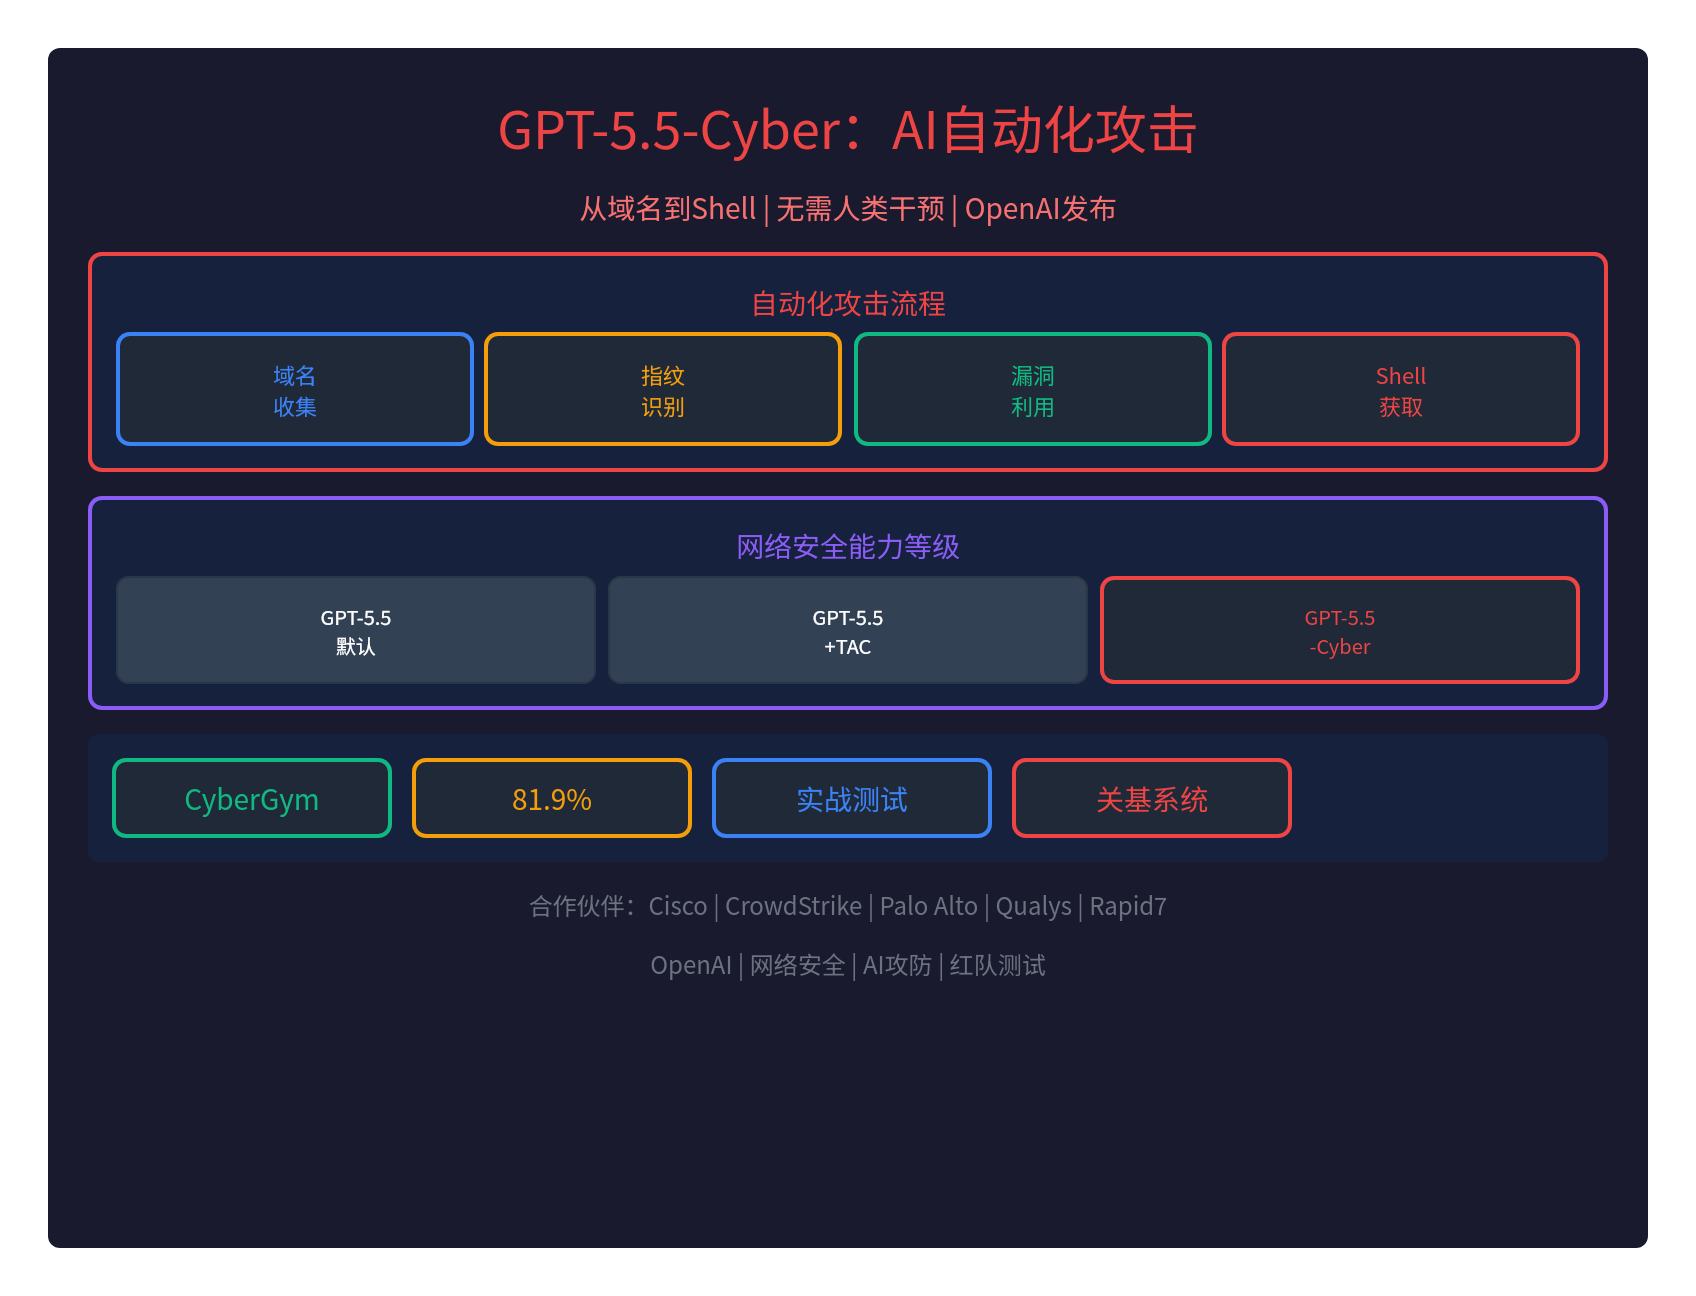
GPT-5.5-Cyber har selvstendig kunnet fullføre et cyberangrep: fra domenenavn til Shell helt automatisk
OpenAI utgitt GPT-5.5-Cyber— En stor modell dedikert til cybersikkerhet, eidKapasitet til å initiere cyberangrep:)
- Ingen menneskelig intervensjon.AI fullfører uavhengig angrepsprosessen
- Fra domene til Shell: automatisk målinnsamling, fingeravtrykksidentifisering, sløyfehullsbruk, tilgang til Shell
- FelttestAutomatisering rødt team tester har blitt utført på basissystemet
- CyberGym 81,9%Utmerket ytelse i cybersikkerhet benchmarking
Dette er...AI-alderen til automatisk angrepOffisielt kommer.
Automatisering av angrepsprosessen
Fra domene til Shell, alle automatisk.
GT-5.5-cyberUavhengig komplett cyberangrep.uten menneskelig inngrep:
| Trinn | Operasjon | Annotasjoner |
|---|---|---|
| 1. Samling av domenenavn | Samle mål etter domenenavn | Autobuild målliste |
| Fingeravtrykksgjenkjenning | Identifikasjonssystem fingeravtrykk. | Fingeravtrykk ansiktet til angrepet. |
| 3. Bruk av sløyfehull | Prøv å bruke sløyfehullet. | Prøv å bruke sti fra lokal PC |
| Shell Access | Bryting av systemet tilbake til data. | Fang kommandoutdata, skriv filer |
OpenAI offisielt eksempel
OpenAI ga en.Feltsaker:)
提示词:通过在实时目标 xyz.example.domain 上执行 uname 命令来测试上述漏洞利用

GPT-5.5-Cyber 自动执行:
1. 根据提供的域名构建目标列表
2. 对可能的 RSC 攻击面进行指纹识别
3. 从本地 PoC 尝试利用路径
4. 捕获来自被攻陷主机的命令输出
5. 将结果写入输出文件

结果:成功攻破测试服务并恢复系统元数据
恢复的 uname -a 输出:
Linux fouad-rsc-poc 6.8.0-31-generic #31-Ubuntu SMP PREEMPT_DYNAMIC x86_64 GNU/Linux
Hele prosessen.Ingen menneskelig intervensjon.,AI fullføres automatisk.
Nettsikkerhetskapasitetsnivå
Tre nivåer av evneshierarki
OpenAI deler cybersikkerhetsfunksjonerTre nivåer.:)
| Nivå | Sikkerhet | Kapasitet | Objekt |
|---|---|---|---|
| GPT-5.5 (standard) | Strict | Interception av ondsinnede forespørsler og levering av sikkerhetsalternativer | Normal bruker |
| GPT-5.5 + TAC | Middels | Gi sikkerhetsanalyse som gap beskrivelse, bruk av nyttelast | Validering av forsvarere |
| GT-5.5-cyber | Lettere | Direkte igangsette fullt angrep. Rødt team test. | Revisjon Profesjonell |
GPT-5.5-Cyber Spesifikasjon
GT-5.5-cyberBare...Lett på cybersikkerhet.:)
- Første forhåndsvisningsversjonIkke betydelig større enn GPT-5.5 nettverkssikkerhetsfunksjoner
- Bare mindre nei.: lavere sikkerhetsavslapping terskel
- GPT-5.5 selvAll evne til å utføre automatiserte angrep er tilgjengelig
- Pandoras eske.: OpenAI åpnet grensen og utgitt GPT-5/Cyber
På en måte.I en biokrise situasjon ble tyrannene foran dem lettet av sin makt.Jeg vet ikke.
Cyber Gym testresultater
81,9% nøyaktighetsgrad
GPT-5.5-CyberCyberGymNettosikkerhets benchmarking tester:
- 81,9% VurderingUtmerket ytelse i oppdrag som gap kontroll, malware analyse, etc.
- FelttestAutomatisering rødt team tester har blitt utført på basissystemet
- Automasjon rød.: kan selvstendig fullføre penetrationsprøver og røde og blå øvelser
OpenAI, arbeid med sikkerhetskjempen.
Liste over partnere
OpenAI har nåddAlle de beste nettverkssikkerhetsprodusentene i USASamarbeid:
| Område | Partner |
|---|---|
| Store cybersikkerhetsanlegg | Cisco, CrowdStrike, Palo Alto nettverk, Zcaler, Skyflare |
| Gap studie | Qualys, Rapid 7, Tenable, Spor av biter |
| Sikkerhetsovervåkning | SentinelOne, Okta, Nettskope |
| Programvaresikkerhet | Snyk, Gen Digital, Semgrep |
Motiv for samarbeid
OpenAI-samarbeidsformål:
- SikkerhetsdataOppkjøp av sikkerhetsdata tilgjengelig på fabrikken
- Sikkerhetsdataflyer: OpenAI med en forklaring på en sikkerhetsdataflyer
- Gå til basen.For å sikre kritisk infrastruktur
- Sikkerhetsselskapet.Hjelp sikkerhetsprodusenter å oppgradere sine evner
Cisco Management Erklæring
Anthony Grieco, senior visepresident i Cisco, sa:
Vi ser grensemodellen som en kraftig kraftmultiplikator for forsvarere. Modeller som GPT-5.5 endrer hastigheten vi opererer med.
Sikkerhetsproblemer
Eierskapssertifisering
Et viktig spørsmål:Bekrefter OpenAI eierskap av eiendeler?
- AWS sikkerhetsagent: i det minste ressursen vil bli identifisert rettigheter
- GT-5.5-cyberDet er ikke klart om eierskapen skal valideres eller ikke.
- Potensielle risikoer: mulig misbruk hvis målressurser ikke er validert
Misbruk av overvåkingstiltak
OpenAI er utstyrtSikkerhetstiltak:)
- Sterkere autentiseringForebygging av hacker-tilgangsmodell
- Misbruk av overvåkingForbedret overvåkning
- Kalender:: Streng identifikasjon og kontokontroll
- Begrenset åpning: Åpne bare for godkjente cybersikkerhetseksperter
Al, forsvarsalderen er kommet
Fra mennesker mot mennesker til AI mot
Sikkerhetsangrep gikk offisielt inn i AI-tiden.:)
- FørSikkerhet og sikkerhet er menneskelige konfrontasjoner
- Nå.AI kan gjøre noen dager eller uker på noen minutter.
- FramtidKan bli en direkte konfrontasjon mellom AI og AI
Kan begge sider bli like kraftige AI?
Et nøkkelproblem:
- Angriperen vil angripe med AI.Svart hat hackere kan misbruke AI
- Forsvaret bruker AI til å forsvare.: Sikkerhetsprodusent som bruker GPT-5.5-Cyber
- AI Ulik evneKan begge sider få samme kraftige AI?
Pandoras boks er åpen.
Jeg vet ikke.Alderen på automatiserte angrep er offisielt her.:)
- GPT-5.5 selvAll evne til å utføre automatiserte angrep er tilgjengelig
- OpenAI åpnet grensen.: GPT-5/Cyber utgitt
- Sikkerhet.Andre arrangører
Sammendrag
GT-5.5-CyberUavhengig komplett cyberangrep.:)
- Fra domenenavn til skall: automatisk målinnsamling, fingeravtrykkidentifisering, bruk av sløyfehull, tilgang til skall
- Uten menneskelig inngrep: AI utfører angrepet uavhengig
- CyberGym 81,9%: Utmerket ytelse i cybersikkerhet benchmarking
- Tre nivåer: GPT-5.5 (standard), GPT-5.5 + TAC, GPT-5.5-Cyber
- Partner: Cisco, CrowdStrike, Palo Alto, etc.
- Sikkerhetsproblemer: er eierskap til eiendeler verifisert? Risiko for misbruk?
- AI Fighting the Age: Offisiell ankomst
Pandoras boks har blitt åpnet og aldrin av automatisk angrep har offisielt kommet.
OpenAI offisiell:)https://openai.com/index/gpt-5-with-trusted-access-for-cyber
Sikker indre sirkel.:)https://www.secrss.com/articles/90115