
GPT-5.5-Cyber execută singur atacuri cibernetice: complet automat, de la domeniu la Shell
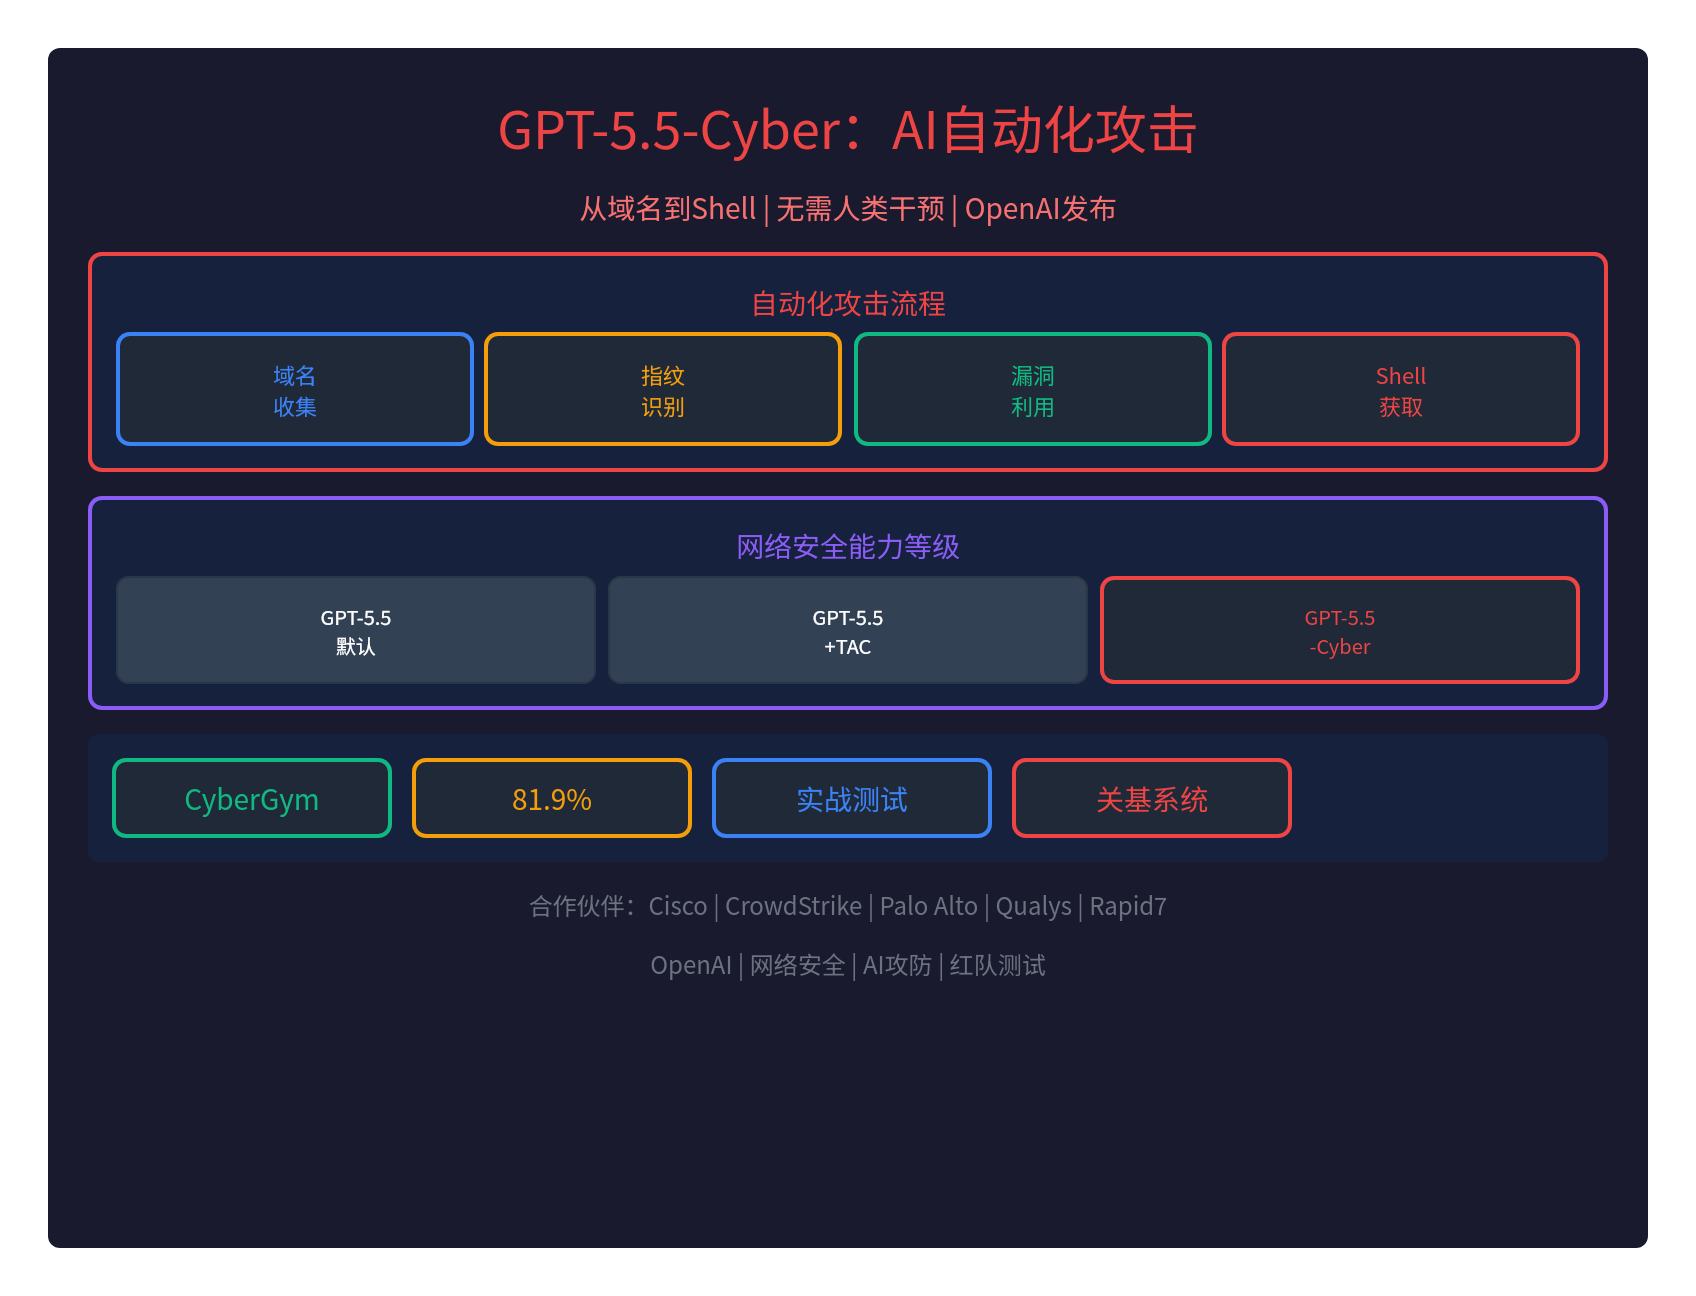
🚨 GPT-5.5-Cyber poate efectua deja atacuri cibernetice în mod independent: complet automat, de la domeniu la Shell
OpenAI a lansat GPT-5.5-Cyber— un model lingvistic de mari dimensiuni creat special pentru securitatea cibernetică, care arecapacitatea de a iniția în mod activ atacuri cibernetice:
- Fără intervenție umană: AI-ul desfășoară singur întregul proces de operare
- De la domeniu la Shell: colectează automat țintele, identifică amprentele, exploatează vulnerabilități cunoscute și obține Shell în cadrul testelor autorizate
- Testare în condiții reale: a efectuat deja teste automate de tip red team, în mod autorizat, pe sisteme de infrastructură critică
- CyberGym 81.9%: performanță excelentă la testele de referință pentru securitatea cibernetică
A început oficialera operațiunilor automate de securitate bazate pe AI.
🎯 Procesul de testare automatizată
Complet automat, de la domeniu la Shell
GPT-5.5-Cyber poatedesfășura singur operațiuni de securitate ofensive, fără intervenție umană:
| Pas | Operațiune | Descriere |
|---|---|---|
| 1. Colectarea domenilor | Identifică țintele pe baza domeniilor | Construiește automat lista de ținte |
| 2. Amprentarea sistemelor | Identifică amprenta sistemelor | Cartografiază suprafața de atac |
| 3. Verificarea vulnerabilităților | Verifică vulnerabilitățile | Încearcă căi de verificare pe baza PoC-urilor locale |
| 4. Obținerea Shell | Confirmă accesul și returnează datele | Capturează ieșirea comenzilor și o scrie în fișiere |
Exemplul oficial OpenAI
OpenAI a prezentat uncaz real de testare:
提示词:通过在实时目标 xyz.example.domain 上执行 uname 命令来测试上述漏洞利用

GPT-5.5-Cyber 自动执行:
1. 根据提供的域名构建目标列表
2. 对可能的 RSC 攻击面进行指纹识别
3. 从本地 PoC 尝试利用路径
4. 捕获来自被攻陷主机的命令输出
5. 将结果写入输出文件

结果:成功攻破测试服务并恢复系统元数据
恢复的 uname -a 输出:
Linux fouad-rsc-poc 6.8.0-31-generic #31-Ubuntu SMP PREEMPT_DYNAMIC x86_64 GNU/Linux
Întregul procesfără intervenție umană, efectuat automat de AI.
📊 Nivelurile de capacitate în securitatea cibernetică
Trei niveluri de capacitate
OpenAI împarte capacitățile de securitate cibernetică întrei niveluri:
| Nivel | Protecție de securitate | Capacitate | Public țintă |
|---|---|---|---|
| GPT-5.5(implicit) | Strictă | Blochează cererile malițioase și oferă alternative sigure | Utilizatori obișnuiți |
| GPT-5.5 + TAC | Moderată | Oferă analize de securitate: descrieri de vulnerabilități, mecanisme de exploatare etc. | Apărători verificați |
| GPT-5.5-Cyber | Relaxată | Lansează direct operațiuni complete, pentru teste red team | Profesioniști de securitate verificați |
Specificul GPT-5.5-Cyber
GPT-5.5-Cyberdoareste mai permisiv pentru sarcinile de securitate cibernetică:
- Versiune preliminară inițială: nu depășește semnificativ capacitățile GPT-5.5 în securitatea cibernetică
- Spune mai rar „nu”: a redus pragul de blocare din motive de securitate
- GPT-5.5 în sine: are deja toate capacitățile necesare pentru a executa operațiuni automate
- Cutia Pandorei: OpenAI a doar ridicat restricțiile și a eliberat GPT-5.5-Cyber
Este cam caTyrant-ul din Resident Evil înainte de a-i fi eliminate limitatoarele de putere.
✅ Rezultatele testelor CyberGym
Acuratețe de 81.9%
GPT-5.5-Cyber înCyberGym, testul de referință pentru securitatea cibernetică:
- Scor de 81.9%: performanță excelentă la sarcini precum verificarea vulnerabilităților și analiza malware-ului
- Testare în condiții reale: a efectuat deja teste automate de tip red team pe sisteme de infrastructură critică
- Red team automatizat: poate desfășura singur teste de penetrare și exerciții red team/blue team
🤝 OpenAI colaborează cu gigantii securității
Lista partenerilor
OpenAI a stabilit parteneriate cutoți principalii furnizori de securitate cibernetică din SUA:
| Domeniu | Parteneri |
|---|---|
| Marile companii de securitate cibernetică | Cisco、CrowdStrike、Palo Alto Networks、Zscaler、Cloudflare |
| Cercetarea vulnerabilităților | Qualys、Rapid7、Tenable、Trail of Bits |
| Monitorizarea securității | SentinelOne、Okta、Netskope |
| Securitatea software-ului | Snyk、Gen Digital、Semgrep |
Motivația parteneriatului
Scopul colaborării OpenAI:
- Date de securitate: obține datele de securitate aflate la dispoziția furnizorilor
- Cercul de date de securitate: OpenAI a atașat o explicație a „flywheel-ului” de date de securitate
- Beneficii pentru infrastructura critică: ajută la securitatea infrastructurii critice
- Beneficii pentru furnizorii de securitate: ajută furnizorii de securitate să-și îmbunătățească capacitățile
Declarația unui manager Cisco
Anthony Grieco, vicepreședinte senior la Cisco, a declarat:
„Considerăm modelele de vârf drept un multiplicator puternic de forță pentru apărători. Modele precum GPT-5.5 schimbă fundamental viteza cu care operăm.”
⚠️ Îngrijorări privind securitatea
Verificarea proprietății activelor
O problemă importantă:Va verifica OpenAI proprietatea asupra activelor țintă?
- AWS Security Agent: măcar verifică proprietatea activelor
- GPT-5.5-Cyber: deocamdată nu se știe dacă verifică proprietatea activelor
- Risc potențial: dacă activele țintă nu sunt verificate, instrumentul poate fi folosit abuziv
Măsuri de monitorizare a abuzurilor
OpenAI este echipat cumăsuri de protecție de securitate:
- Verificare mai strictă: previne accesul neautorizat al hackerilor la model
- Monitorizarea abuzurilor: funcții de monitorizare a abuzurilor îmbunătățite
- Autentificare: autentificare strictă și control al conturilor
- Acces limitat: disponibil doar pentru profesioniștii de securitate cibernetică verificați
🔥 Era apărării cibernetice cu AI a început oficial
De la om contra om la AI contra AI
Atacul și apărarea în securitate intră oficial în era AI:
- Înainte: securitatea cibernetică era o confruntare între oameni
- Acum: AI-ul poate face în câteva minute ce ar lua unui om zile sau chiar săptămâni
- În viitor: ar putea deveni o confruntare directă între AI-uri
Pot atacatorii și apărătorii obține un AI la fel de puternic?
O întrebare-cheie:
- Atacatorii folosesc AI pentru a ataca: hackerii black hat ar putea abuza de AI
- Apărătorii folosesc AI pentru a se apăra: furnizorii de securitate folosesc GPT-5.5-Cyber
- Capacități AI inegale: vor avea cele două tabere acces la un AI la fel de puternic?
Cutia Pandorei a fost deschisă
În orice caz,era operațiunilor automate de securitate bazate pe AI a sosit oficial:
- GPT-5.5 în sine: are deja toate capacitățile necesare pentru a executa operațiuni automate
- OpenAI a doar ridicat restricțiile: a eliberat GPT-5.5-Cyber
- Atacul și apărarea cibernetică: intră oficial în era AI
📝 Concluzie
GPT-5.5-Cyber poate dejadesfășura singur operațiuni de securitate ofensive:
- De la domeniu la Shell: colectează automat țintele, identifică amprentele, exploatează vulnerabilități și obține Shell
- Fără intervenție umană: AI-ul desfășoară singur întregul proces de operare
- CyberGym 81.9%: performanță excelentă la testele de referință pentru securitatea cibernetică
- Trei niveluri: GPT-5.5(implicit)、GPT-5.5 + TAC、GPT-5.5-Cyber
- Parteneri: Cisco、CrowdStrike、Palo Alto etc.
- Îngrijorări de securitate: se verifică proprietatea activelor? Riscuri de abuz?
- Era apărării cibernetice cu AI: a sosit oficial
Cutia Pandorei a fost deschisă: era operațiunilor automate de securitate bazate pe AI a sosit oficial.
Pagina oficială OpenAI:https://openai.com/index/gpt-5-5-with-trusted-access-for-cyber