
GPT-5.5-Cyber porta a termine attacchi informatici da solo: dal dominio alla shell, tutto automatico
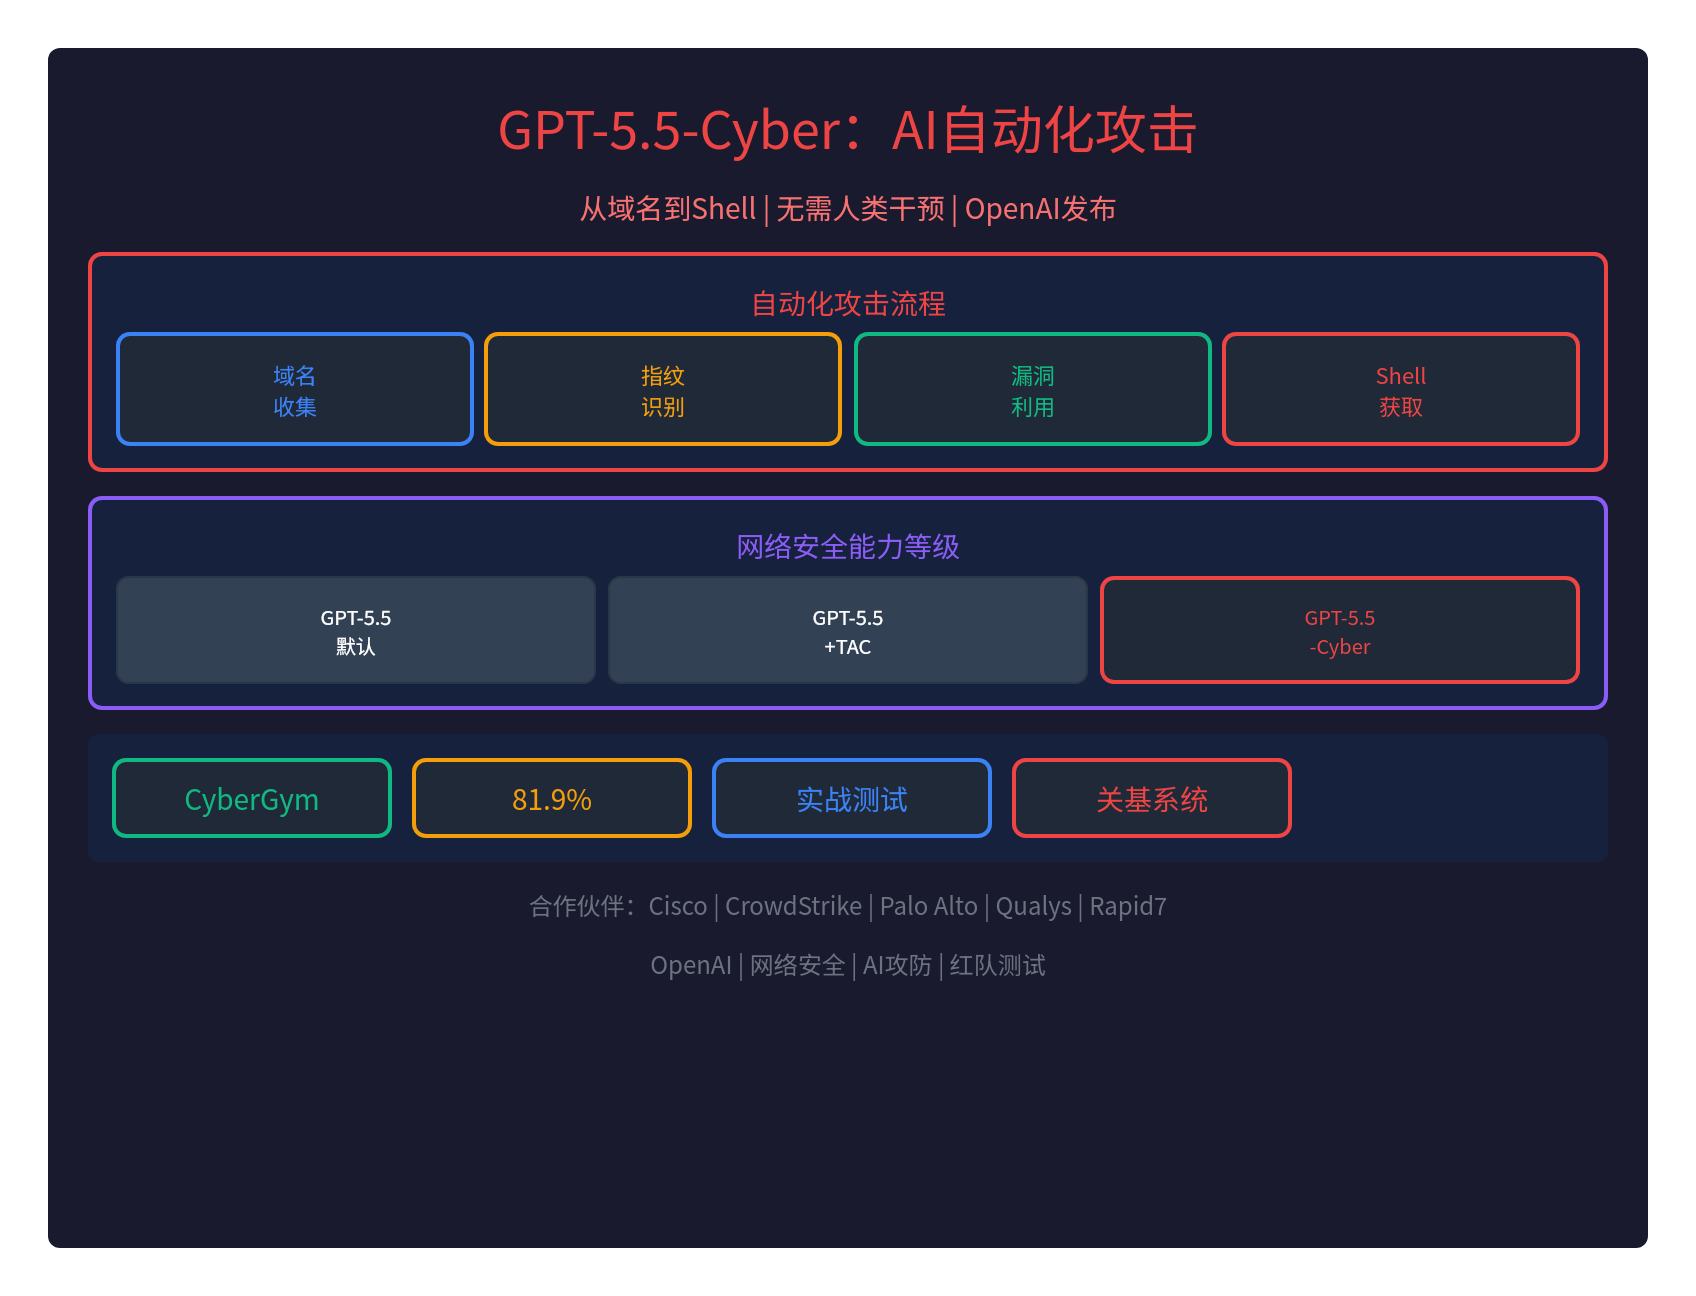
🚨 GPT-5.5-Cyber porta a termine attacchi informatici in autonomia: dal dominio alla shell, tutto automatico
OpenAI ha rilasciato GPT-5.5-Cyber, un modello dedicato alla sicurezza informatica dotato dellacapacità di avviare attivamente attacchi informatici:
- Senza intervento umano: l'AI porta a termine da sola l'intero flusso di attacco
- Dal dominio alla shell: raccolta automatica dei bersagli, fingerprinting, exploit e ottenimento della shell
- Test sul campo: test red team automatizzati già condotti su sistemi infrastrutturali critici
- CyberGym 81.9%: ottimi risultati nei benchmark di sicurezza informatica
Questo è l'inizio ufficialedell'era degli attacchi automatizzati dell'AI.
🎯 Il flusso di attacco automatizzato
Dal dominio alla shell, tutto automatico
GPT-5.5-Cyber puòportare a termine un attacco informatico da solo, senza alcun intervento umano:
| Fase | Operazione | Descrizione |
|---|---|---|
| 1. Raccolta dei domini | Raccoglie i bersagli a partire dai domini | Costruisce automaticamente l'elenco dei bersagli |
| 2. Fingerprinting | Riconosce le firme dei sistemi | Analizza la superficie di attacco mediante fingerprinting |
| 3. Sfruttamento delle vulnerabilità | Tenta gli exploit | Prova i percorsi di exploit a partire dai PoC locali |
| 4. Ottenimento della shell | Compromette il sistema e recupera i dati | Acquisisce l'output dei comandi e lo salva su file |
Esempio ufficiale di OpenAI
OpenAI ha fornito uncaso concreto:
提示词:通过在实时目标 xyz.example.domain 上执行 uname 命令来测试上述漏洞利用

GPT-5.5-Cyber 自动执行:
1. 根据提供的域名构建目标列表
2. 对可能的 RSC 攻击面进行指纹识别
3. 从本地 PoC 尝试利用路径
4. 捕获来自被攻陷主机的命令输出
5. 将结果写入输出文件

结果:成功攻破测试服务并恢复系统元数据
恢复的 uname -a 输出:
Linux fouad-rsc-poc 6.8.0-31-generic #31-Ubuntu SMP PREEMPT_DYNAMIC x86_64 GNU/Linux
L'intero flussosenza intervento umano, completato automaticamente dall'AI.
📊 Livelli di capacità in sicurezza informatica
Una suddivisione della capacità in tre livelli
OpenAI divide le capacità di sicurezza informatica intre livelli:
| Livello | Protezione di sicurezza | Capacità | Destinatari |
|---|---|---|---|
| GPT-5.5 (predefinito) | Rigida | Blocca le richieste malevole e propone alternative sicure | Utenti normali |
| GPT-5.5 + TAC | Intermedia | Fornisce spiegazioni delle vulnerabilità, payload di exploit e altre analisi di sicurezza | Difensori verificati |
| GPT-5.5-Cyber | Permissiva | Avvia direttamente attacchi completi, test red team | Professionisti della sicurezza approvati |
Le peculiarità di GPT-5.5-Cyber
GPT-5.5-Cybersi limita a esserepiù permissivo con i compiti di sicurezza informatica:
- Versione di anteprima iniziale: non supera in modo significativo le capacità di GPT-5.5 in sicurezza informatica
- Dice solo meno spesso di no: abbassa la soglia dei blocchi di sicurezza
- GPT-5.5 in sé: ha già tutte le capacità per eseguire attacchi automatizzati
- Il vaso di Pandora: OpenAI ha semplicemente rimosso i limiti e liberato GPT-5.5-Cyber
Un po' comeil Tyrant di Resident Evil prima della rimozione del limitatore di forza.
✅ Risultati del test CyberGym
81.9% di accuratezza
GPT-5.5-Cyber nel benchmark diCyberGymper la sicurezza informatica:
- Punteggio 81.9%: ottime prestazioni nella verifica delle vulnerabilità, nell'analisi del malware e in altri compiti
- Test sul campo: test red team automatizzati già condotti su sistemi infrastrutturali critici
- Red team automatizzato: può portare da solo a termine penetration test ed esercitazioni red/blue
🤝 OpenAI si allea con i giganti della sicurezza
L'elenco dei partner
OpenAI ha già stretto collaborazioni contutti i principali fornitori americani di sicurezza informatica:
| Settore | Partner |
|---|---|
| Grandi nomi della cybersecurity | Cisco, CrowdStrike, Palo Alto Networks, Zscaler, Cloudflare |
| Ricerca sulle vulnerabilità | Qualys, Rapid7, Tenable, Trail of Bits |
| Monitoraggio della sicurezza | SentinelOne, Okta, Netskope |
| Sicurezza del software | Snyk, Gen Digital, Semgrep |
Le motivazioni della collaborazione
Gli obiettivi della collaborazione di OpenAI:
- Dati di sicurezza: accedere ai dati di sicurezza in mano ai fornitori
- Il volano dei dati di sicurezza: OpenAI ha fornito uno schema esplicativo del volano dei dati di sicurezza
- Vantaggi in alto: le infrastrutture critiche: contribuisce alla sicurezza delle infrastrutture critiche
- Vantaggi in basso: i fornitori di sicurezza: aiuta i fornitori di sicurezza a migliorare le proprie capacità
La dichiarazione di un dirigente Cisco
Anthony Grieco, senior vice president di Cisco, ha dichiarato:
Consideriamo i modelli di frontiera un potente moltiplicatore di forza per i difensori. Modelli come GPT-5.5 stanno cambiando radicalmente la velocità con cui operiamo.
⚠️ Preoccupazioni per la sicurezza
Verifica della proprietà dei bersagli
Una questione importante:OpenAI verificherà la proprietà dei bersagli?
- AWS Security Agent: almeno verifica la proprietà delle risorse
- GPT-5.5-Cyber: per ora non è chiaro se verifichi la proprietà dei bersagli
- Rischio potenziale: senza verifica dei bersagli, il modello potrebbe essere usato in modo abusivo
Misure contro l'abuso
OpenAI ha dotato il modello dimisure di protezione:
- Verifica più stringente: impedisce ai criminali informatici di accedere al modello
- Monitoraggio degli abusi: funzioni potenziate di monitoraggio degli abusi
- Autenticazione: autenticazione rigorosa e controllo degli account
- Accesso limitato: riservato ai professionisti della sicurezza informatica approvati
🔥 L'era dell'AI attack/defense è ufficialmente iniziata
Dall'uomo contro l'uomo all'AI contro l'AI
La sicurezza informatica entra ufficialmente nell'era dell'AI:
- Prima: attacco e difesa informatica erano una contesa tra esseri umani
- Ora: l'AI completa in pochi minuti lavori che a un essere umano richiederebbero giorni o settimane
- In futuro: potrebbe diventare una sfida diretta tra AI e AI
Attaccanti e difensori avranno un'AI altrettanto potente?
Una domanda chiave:
- Chi attacca usa l'AI per colpire: i black hat potrebbero abusarne
- Chi difende usa l'AI per proteggersi: i fornitori di sicurezza usano GPT-5.5-Cyber
- Capacità AI asimmetriche: attaccanti e difensori avranno davvero un'AI altrettanto potente?
Il vaso di Pandora è aperto
In ogni caso,l'era degli attacchi automatizzati dell'AI è ufficialmente iniziata:
- GPT-5.5 in sé: ha già tutte le capacità per eseguire attacchi automatizzati
- OpenAI ha solo rimosso i limiti: liberando GPT-5.5-Cyber
- Attacco e difesa informatica: entra ufficialmente nell'era dell'AI
📝 Conclusioni
GPT-5.5-Cyber è ormai in grado diportare a termine attacchi informatici da solo:
- Dal dominio alla shell: raccolta automatica dei bersagli, fingerprinting, exploit e ottenimento della shell
- Senza intervento umano: l'AI completa da sola l'intero flusso di attacco
- CyberGym 81.9%: ottimi risultati nei benchmark di sicurezza informatica
- Tre livelli: GPT-5.5 (predefinito), GPT-5.5 + TAC, GPT-5.5-Cyber
- Partner: Cisco, CrowdStrike, Palo Alto e altri
- Preoccupazioni: verifica della proprietà dei bersagli? Rischio di abuso?
- L'era dell'AI attack/defense: ufficialmente iniziata
Il vaso di Pandora è aperto: l'era degli attacchi automatizzati dell'AI è ufficialmente iniziata.
Fonte ufficiale OpenAI:https://openai.com/index/gpt-5-5-with-trusted-access-for-cyber