
GPT-5.5-Cyber genomför självständigt cyberattacker: helt automatiskt från domän till Shell
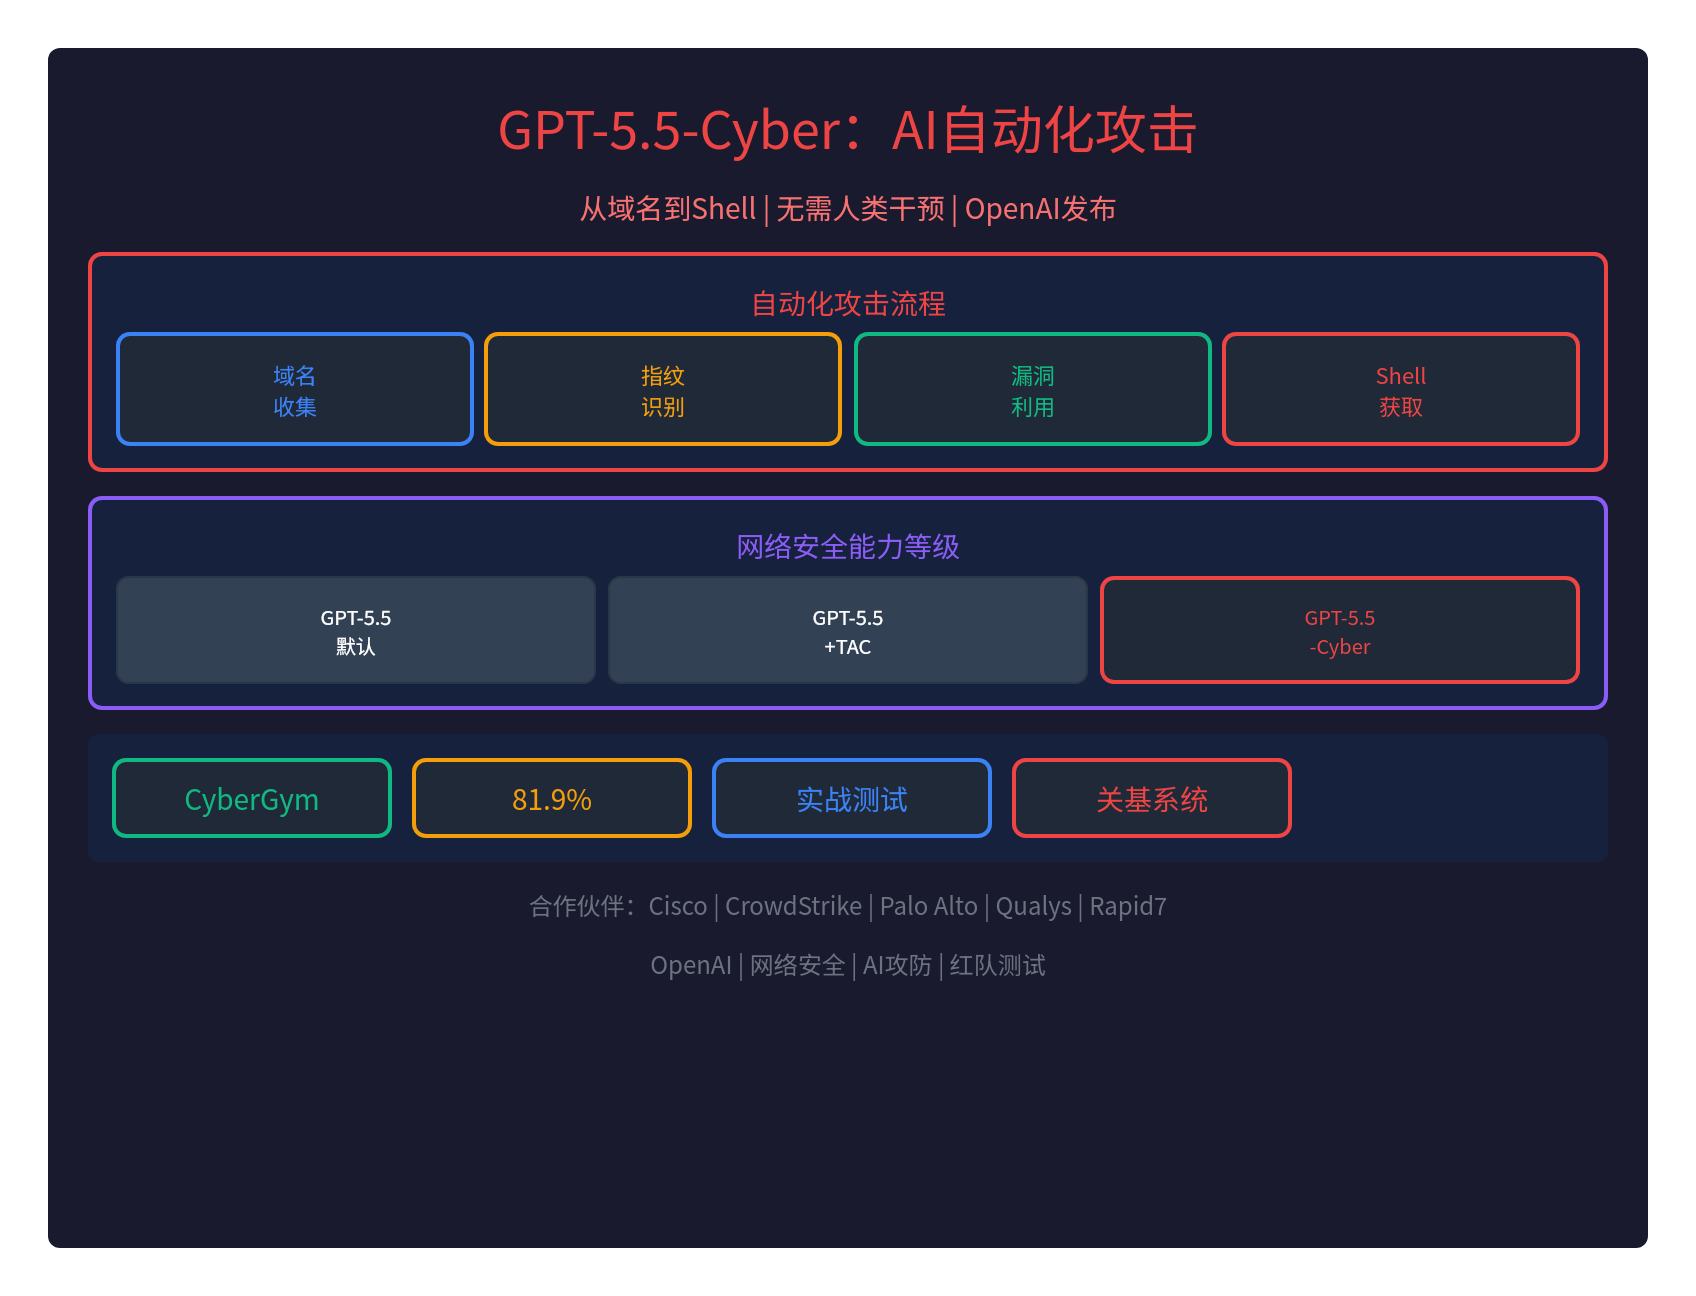
🚨 GPT-5.5-Cyber kan nu självständigt genomföra cyberattacker: helt automatiskt från domän till Shell
OpenAI har släppt GPT-5.5-Cyber — en stor modell byggd speciellt för cybersäkerhet, medförmåga att aktivt inleda cyberattacker:
- Ingen mänsklig inblandning: AI genomför hela attackflödet på egen hand
- Från domän till Shell: samlar automatiskt in mål, identifierar fingeravtryck, utnyttjar sårbarheter och får ett Shell
- Praktiska tester: har redan använts för automatiserade röda lagstester på kritiska infrastruktursystem
- CyberGym 81,9 %: presterar utmärkt i riktmärkestester för cybersäkerhet
Detta ärden automatiserade AI-attackens erasom nu officiellt har inletts.
🎯 Automatiserat attackflöde
Helt automatiskt från domän till Shell
GPT-5.5-Cyber kangenomföra cyberattacker helt på egen hand, utan mänsklig inblandning:
| Steg | Åtgärd | Beskrivning |
|---|---|---|
| 1. Domäinsamling | Identifierar mål utifrån domäner | Bygger automatiskt en mållista |
| 2. Fingeravtrycksidentifiering | Identifierar systemets fingeravtryck | Kartlägger attackytans fingeravtryck |
| 3. Sårbarhetsutnyttjande | Försöker utnyttja sårbarheter | Provar utnyttjandevägar utifrån lokala PoC:er |
| 4. Shell-tillgång | Bryter sig in i systemet och returnerar data | Fångar kommandoutdata och skriver till fil |
OpenAIs officiella exempel
OpenAI har visat ettfall från verkligheten:
提示词:通过在实时目标 xyz.example.domain 上执行 uname 命令来测试上述漏洞利用

GPT-5.5-Cyber 自动执行:
1. 根据提供的域名构建目标列表
2. 对可能的 RSC 攻击面进行指纹识别
3. 从本地 PoC 尝试利用路径
4. 捕获来自被攻陷主机的命令输出
5. 将结果写入输出文件

结果:成功攻破测试服务并恢复系统元数据
恢复的 uname -a 输出:
Linux fouad-rsc-poc 6.8.0-31-generic #31-Ubuntu SMP PREEMPT_DYNAMIC x86_64 GNU/Linux
Hela flödetsker utan mänsklig inblandning — AI klarar allt automatiskt.
📊 Nivåer av cybersäkerhetsförmåga
Indelning i tre nivåer
OpenAI delar in cybersäkerhetsförmågan itre nivåer:
| Nivå | Säkerhetsskydd | Förmåga | Målgrupp |
|---|---|---|---|
| GPT-5.5 (standard) | Strikt | Blockerar skadliga förfrågningar och erbjuder säkra alternativ | Vanliga användare |
| GPT-5.5 + TAC | Måttlig | Ger sårbarhetsbeskrivningar, nyttolaster och annan säkerhetsanalys | Verifierade försvarare |
| GPT-5.5-Cyber | Tillåtande | Startar fullständiga attacker direkt, röda lagstester | Granskade säkerhetsproffs |
Det unika med GPT-5.5-Cyber
GPT-5.5-Cyberär baramer tillåten för cybersäkerhetsuppgifter:
- Tidig förhandsversion: överträffar inte märkbart GPT-5.5:s cybersäkerhetsförmåga
- Säger bara nej mindre ofta: tröskeln för säkerhetsblockering har sänkts
- GPT-5.5 i sig: har redan all förmåga som krävs för att genomföra automatiserade attacker
- Pandoras ask: OpenAI öppnade bara begränsningarna och släppte fram GPT-5.5-Cyber
Lite somTyranten i Resident Evil innan hans kraftbegränsande kostym tas av.
✅ CyberGym-testresultat
81,9 % träffsäkerhet
GPT-5.5-Cyber presterade iCyberGymriktmärkestestet för cybersäkerhet:
- 81,9 % i poäng: presterar utmärkt i uppgifter som sårbarhetsverifiering och analys av skadlig kod
- Praktiska tester: har redan använts för automatiserade röda lagstester på kritiska infrastruktursystem
- Automatiserat rött lag: kan självständigt genomföra penetrationstester och röd/blå-övningar
🤝 OpenAI samarbetar med säkerhetsjättarna
Lista över samarbetspartners
OpenAI har inlett samarbete medalla ledande amerikanska cybersäkerhetsföretag:
| Område | Samarbetspartners |
|---|---|
| Stora cybersäkerhetsföretag | Cisco、CrowdStrike、Palo Alto Networks、Zscaler、Cloudflare |
| Sårbarhetsforskning | Qualys、Rapid7、Tenable、Trail of Bits |
| Säkerhetsövervakning | SentinelOne、Okta、Netskope |
| Mjukvarusäkerhet | Snyk、Gen Digital、Semgrep |
Samarbetsmotiv
OpenAIs syfte med samarbetet:
- Säkerhetsdata: få tillgång till säkerhetsföretagens data
- Säkerhetsdatans svänghjul: OpenAI inkluderade en illustration av säkerhetsdatans svänghjul
- Gynnar kritisk infrastruktur: bidrar till säkerheten för kritisk infrastruktur
- Gynnar säkerhetsföretagen: hjälper säkerhetsföretagen att förbättra sin förmåga
Uttalande från Cisco-ledningen
Ciscos seniora vicepresident Anthony Grieco säger:
Vi ser de mest avancerade modellerna som en kraftfull kraftmultiplikator för försvarare. Modeller som GPT-5.5 förändrar i grunden vår operativa hastighet.
⚠️ Säkerhetsbekymmer
Verifiering av ägarskap
En viktig fråga:Kommer OpenAI att verifiera vem som äger målresurserna?
- AWS Security Agent: verifierar åtminstone ägarskapet till resurserna
- GPT-5.5-Cyber: det är i nuläget oklart om ägarskapet verifieras
- Möjlig risk: utan verifiering av målen kan modellen missbrukas
Åtgärder mot missbruk
OpenAI harsäkerhetsskyddsåtgärder:
- Starkare verifiering: förhindrar att hackare får tillgång till modellen
- Missbruksövervakning: förbättrad övervakning av missbruk
- Identitetsverifiering: strikt identitetsverifiering och kontokontroll
- Begränsad åtkomst: öppet endast för granskade cybersäkerhetsproffs
🔥 Era för AI-driven attack och försvar är officiellt här
Från människa mot människa till AI mot AI
Attack och försvar inom säkerheten går nu officiellt in i AI-åldern:
- Förr: var säkerhetsattack och försvar en kamp mellan människor
- Nu: kan AI på några minuter göra det som tar människor dagar eller veckor
- Framöver: kan det bli en direkt kamp mellan AI och AI
Får båda sidorna lika stark AI?
En avgörande fråga:
- Angriparna använder AI för att attackera: svarthattar kan missbruka AI
- Försvararna använder AI för att skydda: säkerhetsföretagen använder GPT-5.5-Cyber
- Obalans i AI-förmåga: får attack- och försvarssidan tillgång till lika stark AI?
Pandoras ask är öppen
Hur som helst,den automatiserade AI-attackens era har officiellt inletts:
- GPT-5.5 i sig: har redan all förmåga som krävs för automatiserade attacker
- OpenAI öppnade bara begränsningarna: och släppte fram GPT-5.5-Cyber
- Attack och försvar inom säkerheten: har officiellt gått in i AI-åldern
📝 Sammanfattning
GPT-5.5-Cyber kansjälvständigt genomföra cyberattacker:
- Från domän till Shell: samlar automatiskt in mål, identifierar fingeravtryck, utnyttjar sårbarheter och får ett Shell
- Ingen mänsklig inblandning: AI genomför hela attackflödet på egen hand
- CyberGym 81,9 %: presterar utmärkt i riktmärkestestet för cybersäkerhet
- Tre nivåer: GPT-5.5 (standard), GPT-5.5 + TAC, GPT-5.5-Cyber
- Samarbetspartners: Cisco, CrowdStrike, Palo Alto m.fl.
- Säkerhetsbekymmer: verifieras ägarskapet? Risk för missbruk?
- Era för AI-attack och försvar: officiellt här
Pandoras ask är öppen — den automatiserade AI-attackens era har officiellt inletts.
OpenAI officiellt:https://openai.com/index/gpt-5-5-with-trusted-access-for-cyber
Säkerhetsinsikter:https://www.secrss.com/articles/90115