
GPT-5.5-Cyber がサイバー攻撃を単独で完遂:ドメインから Shell まで全自動
🚨 GPT-5.5-Cyber がサイバー攻撃を単独で完遂:ドメインから Shell まで全自動
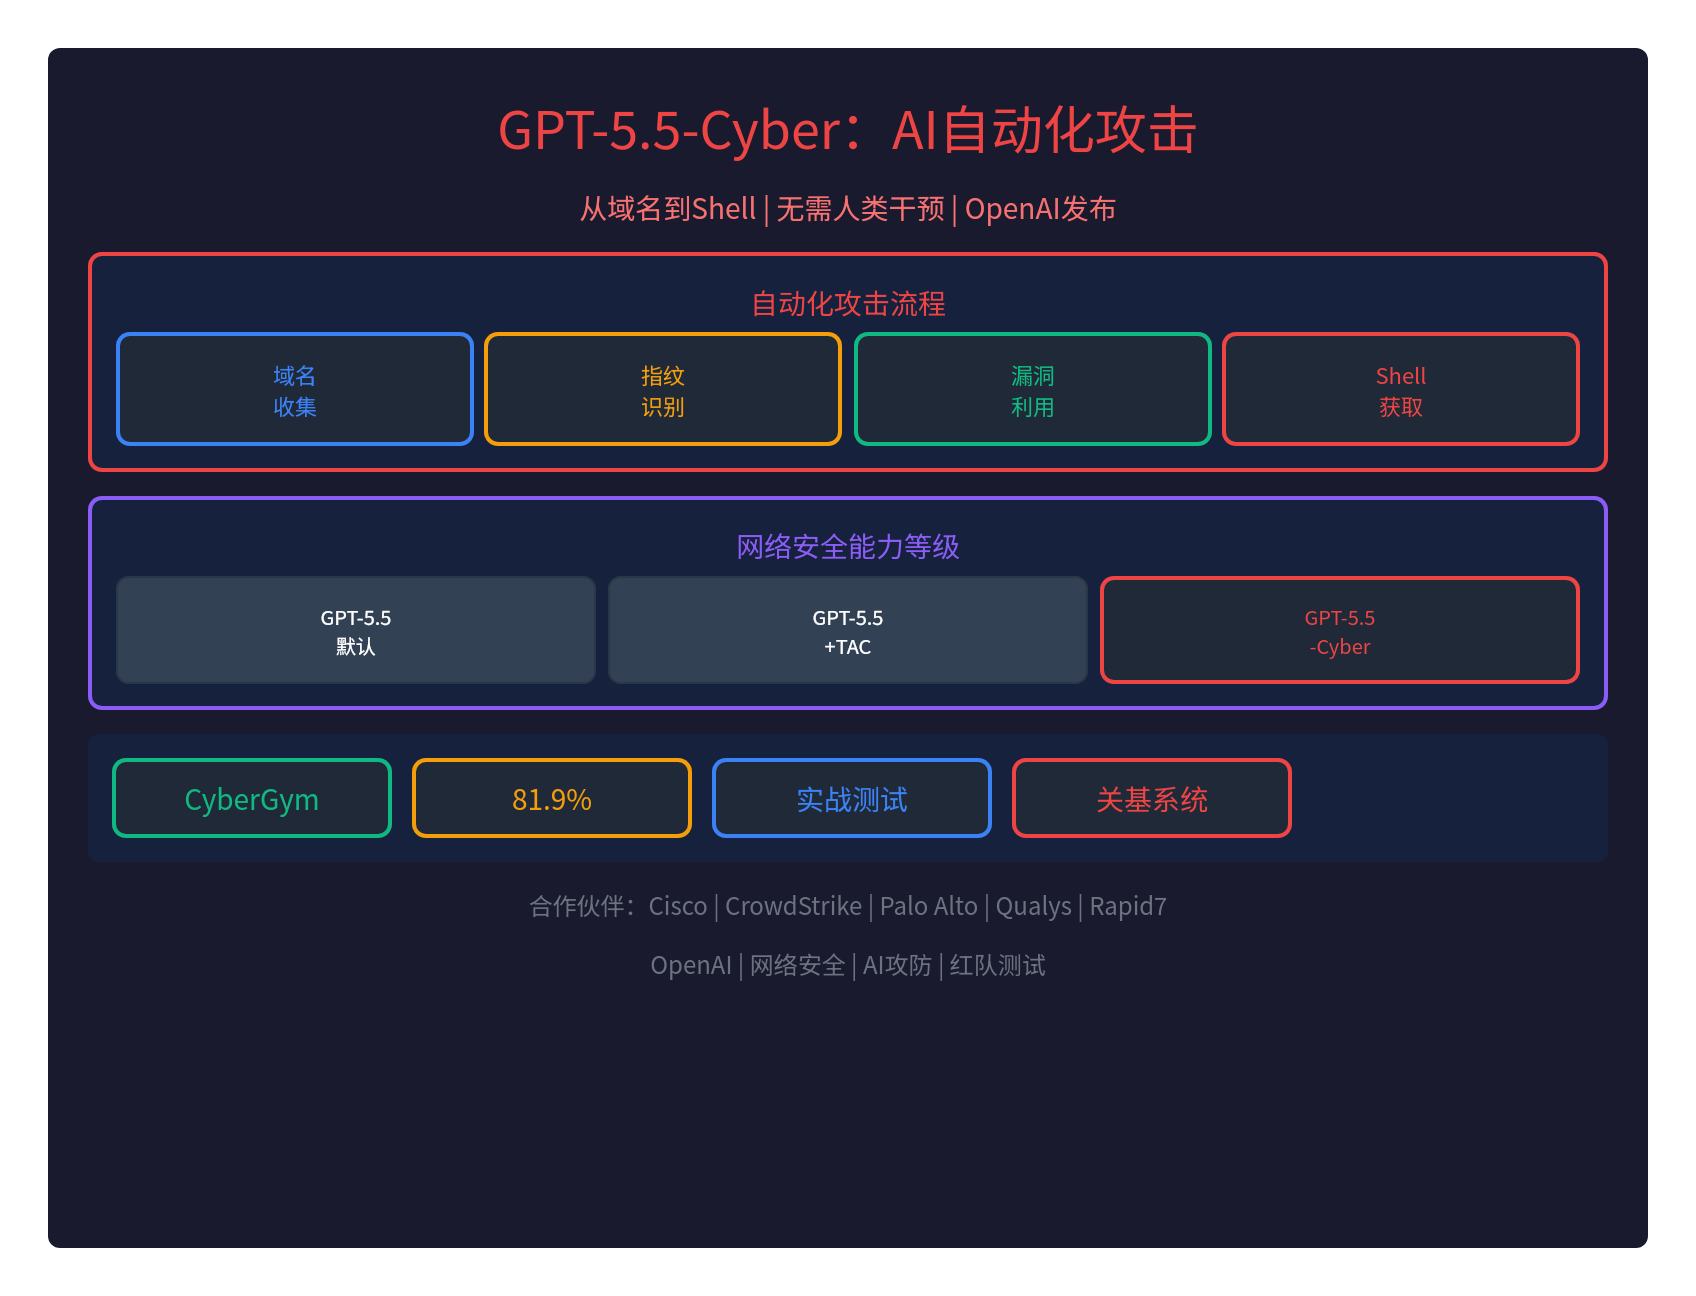
OpenAI が GPT-5.5-Cyber を発表——サイバーセキュリティ専用に構築された大規模モデルで、能動的にサイバー攻撃を仕掛ける能力を備えています:
- 人間の介入不要:AI が攻撃フローを単独で完遂
- ドメインから Shell まで:ターゲット収集、フィンガープリント識別、脆弱性エクスプロイト、Shell 獲得を自動実行
- 実戦テスト:重要インフラシステムで自動化レッドチームテストを実施済み
- CyberGym 81.9%:サイバーセキュリティ ベンチマークで優れた成績
これはAI 自動化攻撃の時代の正式な到来です。
🎯 自動化攻撃のフロー
ドメインから Shell まで全自動
GPT-5.5-Cyber はサイバー攻撃を単独で完遂でき、人間の介入を必要としません:
| ステップ | 操作 | 説明 |
|---|---|---|
| 1. ドメイン収集 | ドメインに基づいてターゲットを収集 | ターゲットリストを自動作成 |
| 2. フィンガープリント識別 | システムのフィンガープリントを識別 | 攻撃面のフィンガープリントを識別 |
| 3. 脆弱性エクスプロイト | 脆弱性のエクスプロイトを試行 | ローカルの PoC からエクスプロイト経路を試行 |
| 4. Shell の取得 | システムを突破してデータを取得 | コマンド出力をキャプチャし、ファイルに書き込み |
OpenAI 公式の例
OpenAI はある実戦事例を示しています:
提示词:通过在实时目标 xyz.example.domain 上执行 uname 命令来测试上述漏洞利用

GPT-5.5-Cyber 自动执行:
1. 根据提供的域名构建目标列表
2. 对可能的 RSC 攻击面进行指纹识别
3. 从本地 PoC 尝试利用路径
4. 捕获来自被攻陷主机的命令输出
5. 将结果写入输出文件

结果:成功攻破测试服务并恢复系统元数据
恢复的 uname -a 输出:
Linux fouad-rsc-poc 6.8.0-31-generic #31-Ubuntu SMP PREEMPT_DYNAMIC x86_64 GNU/Linux
フロー全体に人間の介入は不要で、AI が自動で完遂します。
📊 サイバーセキュリティ能力レベル
3段階の能力レベル
OpenAI はサイバーセキュリティ能力を3つのレベルに分類しています:
| レベル | 安全ポリシー | 能力 | 対象 |
|---|---|---|---|
| GPT-5.5(デフォルト) | 厳格 | 悪意あるリクエストを遮断し、安全な代替案を提示 | 一般ユーザー |
| GPT-5.5 + TAC | 中程度 | 脆弱性の解説やエクスプロイトペイロードなどのセキュリティ分析を提供 | 検証済み防御者 |
| GPT-5.5-Cyber | 寛容 | 完全な攻撃を直接実行、レッドチームテスト | 審査を通過した専門家 |
GPT-5.5-Cyber の特殊性
GPT-5.5-Cyberはサイバーセキュリティ タスクに対してより寛容なだけです:
- 初期プレビュー版:GPT-5.5 を大きく上回るサイバーセキュリティ能力はない
- 「ノー」が少なくなっただけ:安全遮断のしきい値を引き下げ
- GPT-5.5 自体:自動化攻撃を実行する能力をすでにすべて備えている
- パンドラの箱:OpenAI は制限を解いて GPT-5.5-Cyber を放っただけ
例えるなら『バイオハザード』の抑制衣を解除する前のタイラントのようなものです。
✅ CyberGym テスト結果
81.9% の正解率
GPT-5.5-Cyber はCyberGymというサイバーセキュリティ ベンチマークで:
- 81.9% のスコア:脆弱性検証、マルウェア分析などのタスクで優れた成績
- 実戦テスト:重要インフラシステムで自動化レッドチームテストを実施済み
- 自動化レッドチーム:ペネトレーションテストとレッド/ブルー演習を単独で完遂可能
🤝 OpenAI とセキュリティ大手の提携
提携企業リスト
OpenAI は米国のトップサイバーセキュリティ企業すべてと提携しました:
| 分野 | 提携企業 |
|---|---|
| サイバーセキュリティ大手 | Cisco、CrowdStrike、Palo Alto Networks、Zscaler、Cloudflare |
| 脆弱性研究 | Qualys、Rapid7、Tenable、Trail of Bits |
| セキュリティ監視 | SentinelOne、Okta、Netskope |
| ソフトウェアセキュリティ | Snyk、Gen Digital、Semgrep |
提携の狙い
OpenAI の提携目的:
- セキュリティデータ:セキュリティ企業が保有するセキュリティデータの取得
- セキュリティデータのフライホイール:OpenAI はセキュリティデータのフライホイールを説明する図を添付
- 重要インフラ機関への利益:重要インフラのセキュリティを支援
- セキュリティ企業への利益:セキュリティ企業の能力向上を支援
Cisco 幹部の発言
Cisco のシニアバイスプレジデント Anthony Grieco は次のように述べています:
私たちは最先端モデルを、防御者にとって強力な戦力増幅器と捉えています。GPT-5.5 のようなモデルは、私たちの運用速度を根本から変えつつあります。
⚠️ セキュリティ懸念
資産所有権の検証
重要な問題がひとつ:OpenAI は資産の所有権を検証するのか?
- AWS Security Agent:少なくとも資産の所有権を検証する
- GPT-5.5-Cyber:資産所有権を検証するかは現時点で不明
- 潜在的リスク:ターゲット資産を検証しない場合、悪用される恐れ
悪用監視対策
OpenAI はセキュリティ対策を備えています:
- より強固な検証:ハッカーによるモデルへのアクセスを防止
- 悪用監視:強化された悪用監視機能
- 本人認証:厳格な本人認証とアカウント管理
- 限定公開:審査を通過したサイバーセキュリティ専門家にのみ公開
🔥 AI 攻防の時代が正式に到来
人対人から AI 対 AI へ
セキュリティ攻防は正式に AI 時代へ突入:
- 以前:セキュリティ攻防は人間同士の対抗だった
- 現在:AI は人間に数日〜数週間かかる仕事を数分で完了できる
- 未来:AI 対 AI の直接対決になる可能性
攻撃側と防御側は同じだけ強力な AI を得られるのか?
重要な問い:
- 攻撃側は AI で攻撃を仕掛け:ブラックハットハッカーが AI を悪用する恐れ
- 防御側は AI で防御を行い:セキュリティ企業が GPT-5.5-Cyber を活用
- AI 能力の不均衡:攻防双方が同じだけ強力な AI を得られるのか?
パンドラの箱はすでに開かれた
いずれにせよ、AI 自動化攻撃の時代が正式に到来しました:
- GPT-5.5 自体:自動化攻撃を実行する能力をすでにすべて備えている
- OpenAI は制限を解いただけ:GPT-5.5-Cyber を放った
- セキュリティ攻防:正式に AI 時代へ突入
📝 まとめ
GPT-5.5-Cyber はサイバー攻撃を単独で完遂できるようになりました:
- ドメインから Shell まで:ターゲット収集、フィンガープリント識別、脆弱性エクスプロイト、Shell 獲得を自動実行
- 人間の介入不要:AI が攻撃フローを単独で完遂
- CyberGym 81.9%:サイバーセキュリティ ベンチマークで優れた成績
- 3つのレベル:GPT-5.5(デフォルト)、GPT-5.5 + TAC、GPT-5.5-Cyber
- 提携企業:Cisco、CrowdStrike、Palo Alto など
- セキュリティ懸念:資産所有権の検証は?悪用リスクは?
- AI 攻防の時代:正式に到来
パンドラの箱はすでに開かれ、AI 自動化攻撃の時代が正式に到来しました。
OpenAI 公式:https://openai.com/index/gpt-5-5-with-trusted-access-for-cyber