
GPT-5.5-Cyber獨立完成網絡攻擊:從域名到Shell全自動
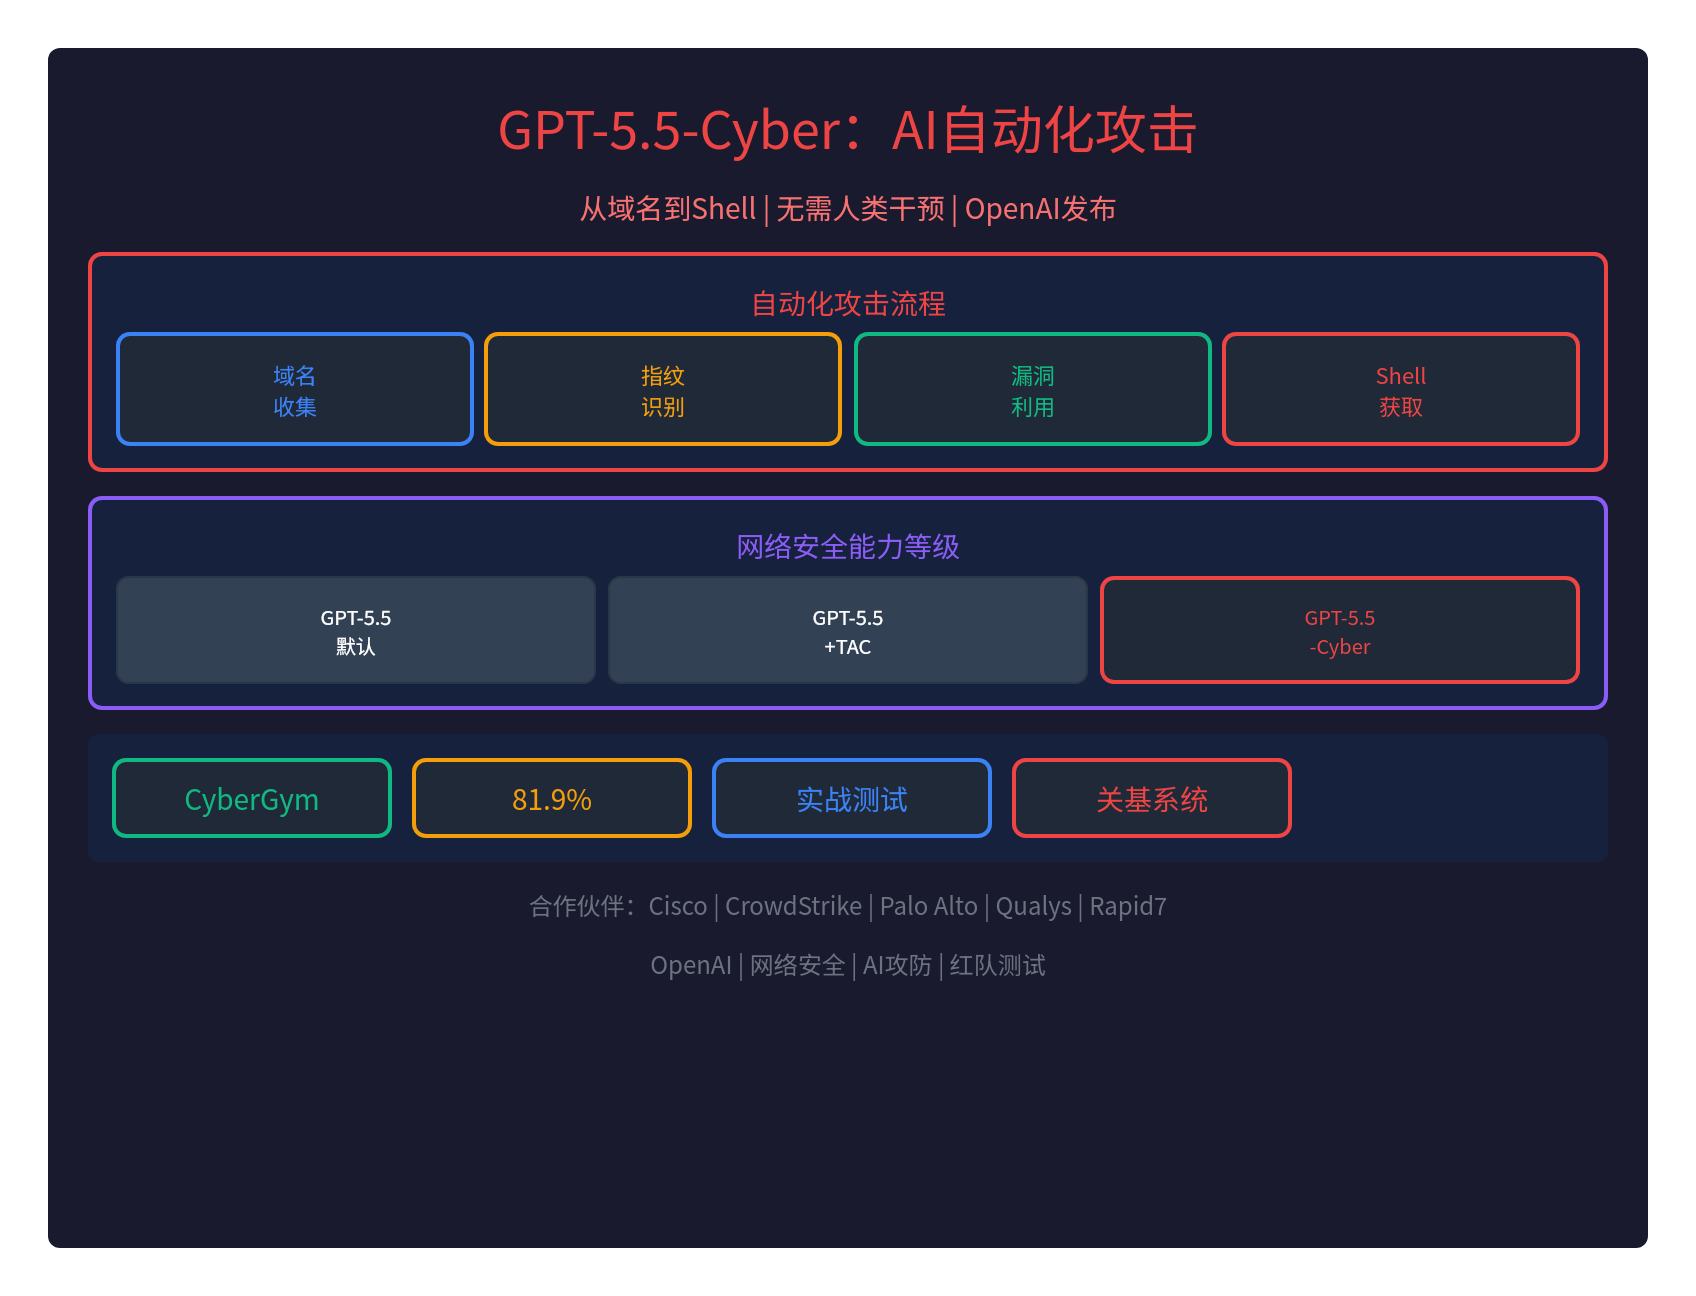
🚨 GPT-5.5-Cyber 已能獨立完成網絡攻擊:從域名到 Shell 全自動
OpenAI 發佈了 GPT-5.5-Cyber——一個專爲網絡安全打造的大模型,擁有主動發起網絡攻擊的能力:
- 無需人類干預:AI 獨立完成攻擊流程
- 從域名到 Shell:自動收集目標、識別指紋、漏洞利用、獲取 Shell
- 實戰測試:已在關基系統上進行自動化紅隊測試
- CyberGym 81.9%:在網絡安全基準測試中表現優秀
這是AI 自動化攻擊時代的正式到來。
🎯 自動化攻擊流程
從域名到 Shell 全自動
GPT-5.5-Cyber 可以獨立完成網絡攻擊,無需人類干預:
| 步驟 | 操作 | 說明 |
|---|---|---|
| 1. 域名收集 | 根據域名收集目標 | 自動構建目標列表 |
| 2. 指紋識別 | 識別系統指紋 | 對攻擊面進行指紋識別 |
| 3. 漏洞利用 | 嘗試漏洞利用 | 從本地 PoC 嘗試利用路徑 |
| 4. Shell 獲取 | 攻破系統返回數據 | 捕獲命令輸出,寫入文件 |
OpenAI 官方示例
OpenAI 給出了一個實戰案例:
提示词:通过在实时目标 xyz.example.domain 上执行 uname 命令来测试上述漏洞利用

GPT-5.5-Cyber 自动执行:
1. 根据提供的域名构建目标列表
2. 对可能的 RSC 攻击面进行指纹识别
3. 从本地 PoC 尝试利用路径
4. 捕获来自被攻陷主机的命令输出
5. 将结果写入输出文件

结果:成功攻破测试服务并恢复系统元数据
恢复的 uname -a 输出:
Linux fouad-rsc-poc 6.8.0-31-generic #31-Ubuntu SMP PREEMPT_DYNAMIC x86_64 GNU/Linux
整個流程無需人類干預,AI 自動完成。
📊 網絡安全能力等級
三個等級的能力分層
OpenAI 將網絡安全能力分成三個等級:
| 等級 | 安全防護 | 能力 | 對象 |
|---|---|---|---|
| GPT-5.5(默認) | 嚴格 | 攔截惡意請求,提供安全替代方案 | 普通用戶 |
| GPT-5.5 + TAC | 適中 | 提供漏洞說明、利用載荷等安全分析 | 驗證防禦者 |
| GPT-5.5-Cyber | 寬鬆 | 直接啓動完整攻擊,紅隊測試 | 審覈專業人員 |
GPT-5.5-Cyber 的特殊性
GPT-5.5-Cyber只是對網絡安全任務更寬鬆:
- 初始預覽版本:並沒有顯著超越 GPT-5.5 的網絡安全能力
- 只是更少說不:降低了安全攔截閾值
- GPT-5.5 本身:已經擁有執行自動化攻擊的全部能力
- 潘多拉魔盒:OpenAI 只是打開了限制,放出了 GPT-5.5-Cyber
有點像生化危機裏解除力量限制衣前的暴君。
✅ CyberGym 測試結果
81.9% 準確率
GPT-5.5-Cyber 在CyberGym網絡安全基準測試中:
- 81.9% 評分:在漏洞驗證、惡意軟件分析等任務中表現優秀
- 實戰測試:已在關基系統上進行自動化紅隊測試
- 自動化紅隊:可以獨立完成滲透測試和紅藍演練
🤝 OpenAI 與安全巨頭合作
合作廠商名單
OpenAI 已經和美國所有頂級網絡安全廠商達成合作:
| 領域 | 合作廠商 |
|---|---|
| 網絡安全大廠 | Cisco、CrowdStrike、Palo Alto Networks、Zscaler、Cloudflare |
| 漏洞研究 | Qualys、Rapid7、Tenable、Trail of Bits |
| 安全監測 | SentinelOne、Okta、Netskope |
| 軟件安全 | Snyk、Gen Digital、Semgrep |
合作動機
OpenAI 合作的目的:
- 安全數據:獲取安全廠商手頭的安全數據
- 安全數據飛輪:OpenAI 配了一張安全數據飛輪的解釋
- 上利關基單位:幫助關鍵基礎設施安全
- 下利安全廠商:幫助安全廠商提升能力
Cisco 高管表態
思科高級副總裁 Anthony Grieco 表示:
我們將前沿模型視爲防禦者的強大力量倍增器。像 GPT-5.5 這樣的模型正在從根本上改變我們運營的速度。
⚠️ 安全擔憂
資產所有權驗證
一個重要問題:OpenAI 是否會驗證資產所有權?
- AWS Security Agent:至少還會驗證資產所屬權
- GPT-5.5-Cyber:目前不清楚是否驗證資產所有權
- 潛在風險:如果不對目標資產驗證,可能被濫用
濫用監控措施
OpenAI 配備了安全防護措施:
- 更強驗證:防止黑客訪問模型
- 濫用監控:增強的濫用監控功能
- 身份驗證:嚴格的身份驗證和賬戶控制
- 有限開放:僅向審覈通過的網絡安全專業人員開放
🔥 AI 攻防時代正式到來
從人對抗人到 AI 對抗
安全攻防正式進入 AI 時代:
- 之前:安全攻防是人與人的對抗
- 現在:AI 可以在幾分鐘內完成人類需要幾天甚至幾周的工作
- 未來:可能變成 AI 與 AI 的直接對抗
攻防雙方能否獲得同樣強大的 AI?
一個關鍵問題:
- 攻擊方用 AI 發動攻擊:黑帽黑客可能濫用 AI
- 防守方用 AI 進行防禦:安全廠商使用 GPT-5.5-Cyber
- AI 能力不對等:攻防雙方是否能獲得同樣強大的 AI?
潘多拉魔盒已打開
無論如何,AI 自動化攻擊時代正式到來:
- GPT-5.5 本身:已經擁有執行自動化攻擊的全部能力
- OpenAI 只是打開了限制:放出了 GPT-5.5-Cyber
- 安全攻防:正式進入 AI 時代
📝 總結
GPT-5.5-Cyber 已能獨立完成網絡攻擊:
- 從域名到 Shell:自動收集目標、識別指紋、漏洞利用、獲取 Shell
- 無需人類干預:AI 獨立完成攻擊流程
- CyberGym 81.9%:在網絡安全基準測試中表現優秀
- 三個等級:GPT-5.5(默認)、GPT-5.5 + TAC、GPT-5.5-Cyber
- 合作廠商:Cisco、CrowdStrike、Palo Alto 等
- 安全擔憂:是否驗證資產所有權?濫用風險?
- AI 攻防時代:正式到來
潘多拉魔盒已打開,AI 自動化攻擊時代正式到來。
OpenAI 官方:https://openai.com/index/gpt-5-5-with-trusted-access-for-cyber