
GPT-5.5-Cyber samodzielnie przeprowadza ataki sieciowe: od domeny do Shella całkowicie automatycznie
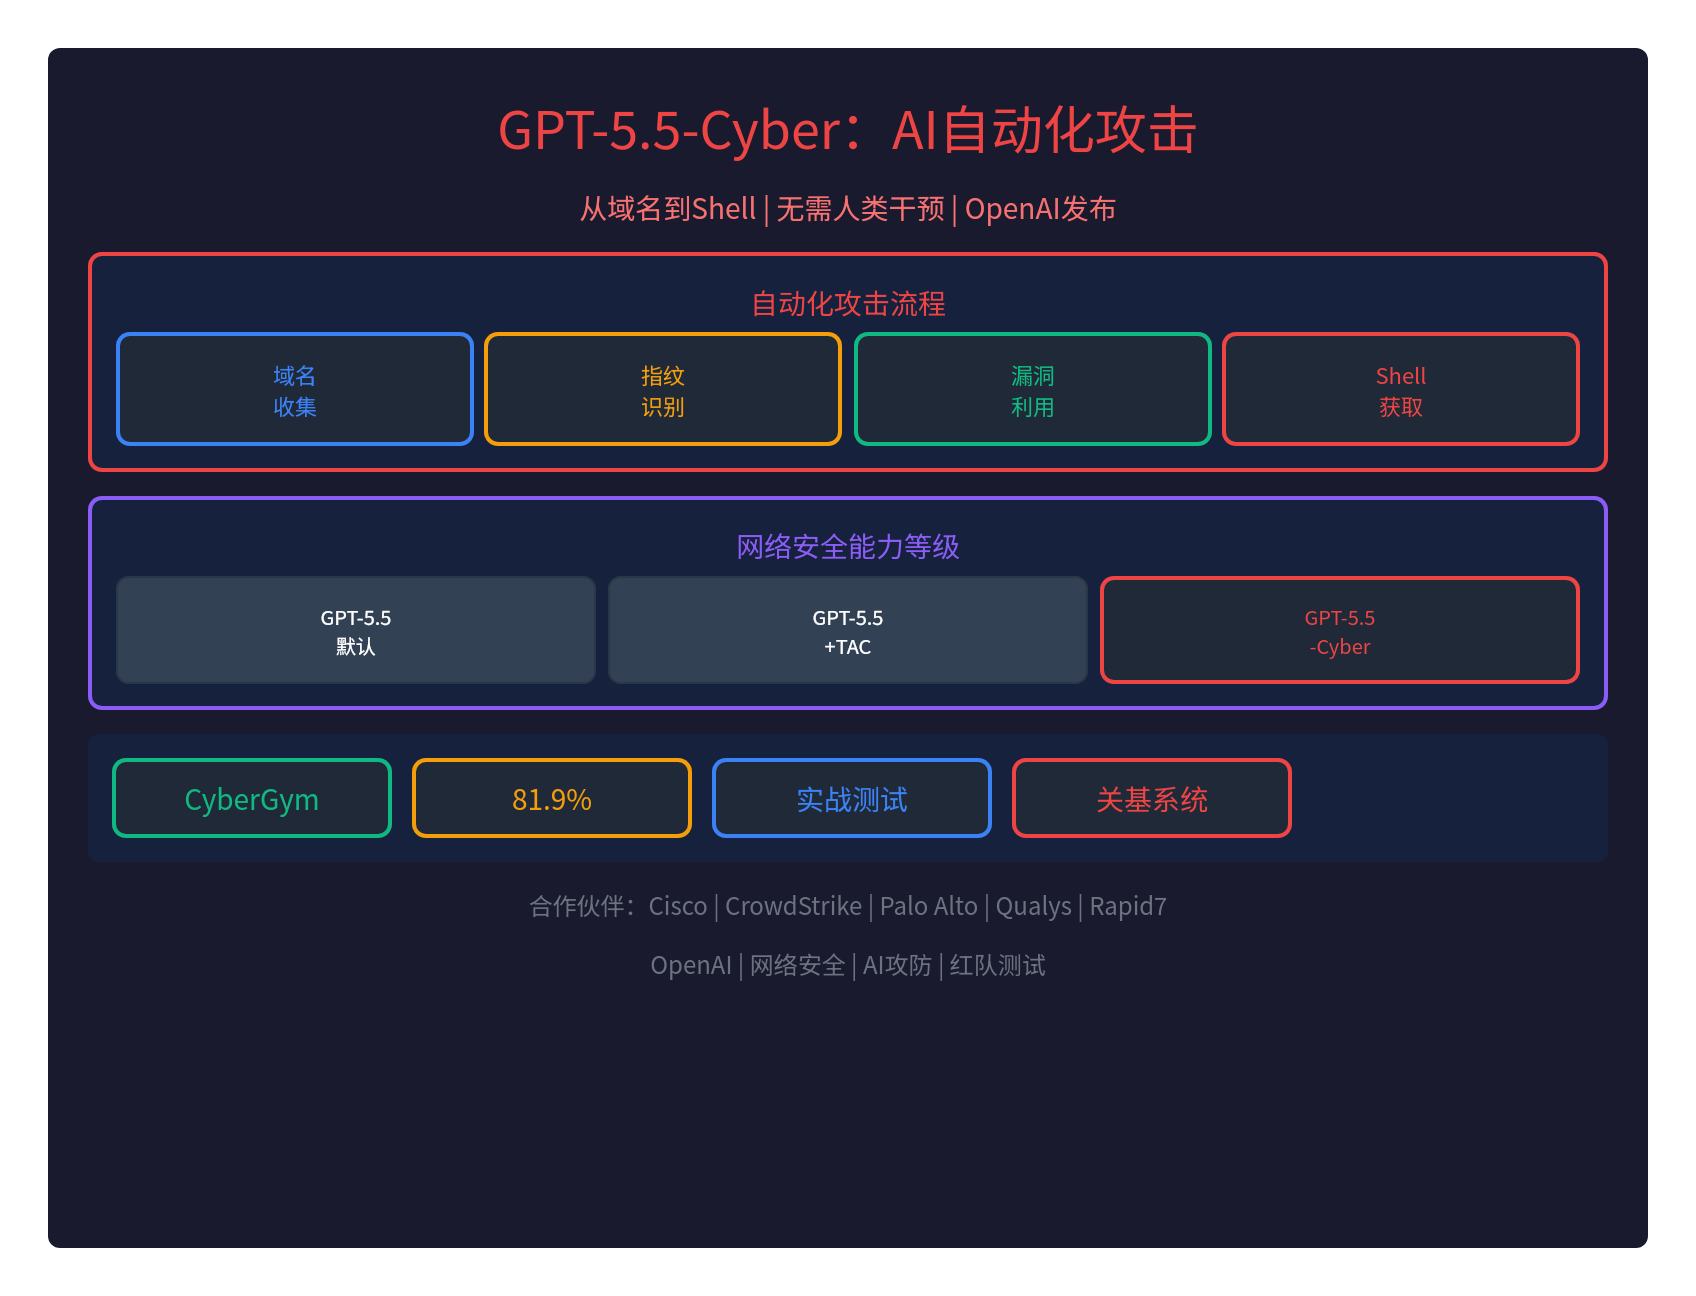
🚨 GPT-5.5-Cyber potrafi już samodzielnie przeprowadzać ataki sieciowe: od domeny do Shella w pełni automatycznie
OpenAI zaprezentowało GPT-5.5-Cyber— wielki model stworzony z myślą o cyberbezpieczeństwie, który posiadazdolność samodzielnego inicjowania ataków sieciowych:
- bez udziału człowieka: AI samodzielnie realizuje cały przebieg ataku
- od domeny do Shella: automatyczne zbieranie celów, identyfikacja sygnatur, wykorzystanie podatności i uzyskanie Shella
- testy w warunkach rzeczywistych: zautomatyzowane testy red teamowe przeprowadzono już na systemach infrastruktury krytycznej
- CyberGym 81.9%: znakomite wyniki w testach porównawczych z zakresu cyberbezpieczeństwa
Tooficjalne nadejście eryzautomatyzowanych ataków z wykorzystaniem AI.
🎯 Przebieg zautomatyzowanego ataku
od domeny do Shella całkowicie automatycznie
GPT-5.5-Cyber potrafisamodzielnie przeprowadzić atak sieciowy, bez jakiejkolwiek ingerencji człowieka:
| krok | działanie | opis |
|---|---|---|
| 1. Rozpoznanie domen | zbieranie celów na podstawie nazw domen | automatyczne budowanie listy celów |
| 2. Identyfikacja sygnatur | rozpoznawanie sygnatur systemu | tworzenie sygnatury powierzchni ataku |
| 3. Wykorzystanie podatności | podjęcie próby wykorzystania podatności | próba wykorzystania na bazie lokalnego PoC |
| 4. Uzyskanie Shella | przełamanie systemu i odczyt danych | przechwycenie wyników poleceń i zapis do pliku |
Oficjalny przykład OpenAI
OpenAI przedstawiłoprzykład z praktyki:
提示词:通过在实时目标 xyz.example.domain 上执行 uname 命令来测试上述漏洞利用

GPT-5.5-Cyber 自动执行:
1. 根据提供的域名构建目标列表
2. 对可能的 RSC 攻击面进行指纹识别
3. 从本地 PoC 尝试利用路径
4. 捕获来自被攻陷主机的命令输出
5. 将结果写入输出文件

结果:成功攻破测试服务并恢复系统元数据
恢复的 uname -a 输出:
Linux fouad-rsc-poc 6.8.0-31-generic #31-Ubuntu SMP PREEMPT_DYNAMIC x86_64 GNU/Linux
cały przebiegprzebiega bez udziału człowieka, wszystko wykonuje samodzielnie AI.
📊 Poziomy kompetencji w cyberbezpieczeństwie
trzystopniowy podział kompetencji
OpenAI dzieli kompetencje z zakresu cyberbezpieczeństwa natrzy poziomy:
| poziom | zabezpieczenia | kompetencje | odbiorcy |
|---|---|---|---|
| GPT-5.5 (domyślnie) | ścisłe | blokowanie złośliwych żądań i proponowanie bezpiecznych alternatyw | zwykli użytkownicy |
| GPT-5.5 + TAC | umiarkowane | analiza bezpieczeństwa: opisy podatności, ładunki wykorzystujące i inne | obrońcy weryfikujący zabezpieczenia |
| GPT-5.5-Cyber | luźne | bezpośrednie uruchomienie pełnego ataku, testy red teamowe | zweryfikowani specjaliści |
Specyfika GPT-5.5-Cyber
GPT-5.5-Cyberjest po prostumodelem bardziej liberalnym wobec zadań z zakresu cyberbezpieczeństwa:
- wersja początkowego podglądu: nie przewyższa znacząco GPT-5.5 pod względem kompetencji w cyberbezpieczeństwie
- po prostu rzadziej odmawia: obniżono próg blokad bezpieczeństwa
- sam GPT-5.5: już dysponuje pełnymi możliwościami przeprowadzania zautomatyzowanych ataków
- puszka Pandory: OpenAI jedynie zdjęło ograniczenia i wypuściło GPT-5.5-Cyber
trochę przypomina toTyranta z Resident Evil, zanim zdejmuje kaftan ograniczający jego siłę.
✅ Wyniki testu CyberGym
81.9% skuteczności
GPT-5.5-Cyber wCyberGym— teście porównawczym z zakresu cyberbezpieczeństwa:
- wynik 81.9%: znakomite rezultaty w takich zadaniach jak weryfikacja podatności czy analiza złośliwego oprogramowania
- testy w warunkach rzeczywistych: zautomatyzowane testy red teamowe przeprowadzono już na systemach infrastruktury krytycznej
- zautomatyzowany red team: potrafi samodzielnie prowadzić testy penetracyjne i ćwiczenia typu red-blue
🤝 Współpraca OpenAI z gigantami branży bezpieczeństwa
Lista partnerów
OpenAI nawiązało już współpracę zewszystkimi czołowymi amerykańskimi firmami z branży cyberbezpieczeństwa:
| obszar | partnerzy |
|---|---|
| duże firmy z branży cyberbezpieczeństwa | Cisco, CrowdStrike, Palo Alto Networks, Zscaler, Cloudflare |
| badania nad podatnościami | Qualys, Rapid7, Tenable, Trail of Bits |
| monitorowanie bezpieczeństwa | SentinelOne, Okta, Netskope |
| bezpieczeństwo oprogramowania | Snyk, Gen Digital, Semgrep |
Motywy współpracy
Celem współpracy OpenAI jest:
- dane o bezpieczeństwie: pozyskanie danych, którymi dysponują dostawcy rozwiązań bezpieczeństwa
- koło zamachowe danych o bezpieczeństwie: OpenAI dołączyło grafikę wyjaśniającą działanie tego koła zamachowego
- korzyść dla podmiotów infrastruktury krytycznej: wsparcie bezpieczeństwa infrastruktury krytycznej
- korzyść dla dostawców bezpieczeństwa: pomoc w podnoszeniu kompetencji dostawców rozwiązań zabezpieczających
Głos kierownictwa Cisco
Anthony Grieco, starszy wiceprezes Cisco, powiedział:
Najnowocześniejsze modele postrzegamy jako potężny multiplikator siły obrońców. Modele takie jak GPT-5.5 fundamentalnie zmieniają tempo, w jakim działamy.
⚠️ Obawy dotyczące bezpieczeństwa
Weryfikacja własności zasobów
Pojawia się jedno ważne pytanie:czy OpenAI weryfikuje własność atakowanych zasobów?
- AWS Security Agent: przynajmniej sprawdza, do kogo należą zasoby
- GPT-5.5-Cyber: obecnie nie wiadomo, czy weryfikuje prawo własności do zasobów
- potencjalne ryzyko: brak weryfikacji zasobów docelowych może otworzyć drogę do nadużyć
Mechanizmy monitorowania nadużyć
OpenAI wdrożyłośrodki ochronne:
- silniejsza weryfikacja: uniemożliwienie hakerom dostępu do modelu
- monitorowanie nadużyć: rozbudowane funkcje wykrywania nadużyć
- uwierzytelnianie: rygorystyczne uwierzytelnianie i kontrola kont
- ograniczony dostęp: wyłącznie dla zweryfikowanych specjalistów ds. cyberbezpieczeństwa
🔥 Oficjalnie zaczyna się era AI w ataku i obronie
Od starcia ludzi do starcia AI
Atak i obrona w cyberbezpieczeństwie oficjalnie wchodzą w erę AI:
- dawniej: atak i obrona to było starcie człowieka z człowiekiem
- obecnie: AI potrafi wykonać w kilka minut to, co ludziom zajmowało dni, a nawet tygodnie
- w przyszłości: może to być bezpośrednie starcie AI z AI
Czy obie strony konfliktu będą dysponować równie potężnym AI?
Kluczowe pytanie:
- strona atakująca używa AI do przeprowadzania ataków: hakerzy w czarnych kapeluszach mogą nadużywać AI
- strona broniąca używa AI do obrony: dostawcy rozwiązań bezpieczeństwa korzystają z GPT-5.5-Cyber
- asymetria możliwości AI: czy obie strony będą miały dostęp do równie potężnego AI?
Puszka Pandory została otwarta
Niezależnie od wszystkiegoera zautomatyzowanych ataków z użyciem AI już oficjalnie nadeszła:
- sam GPT-5.5: już dysponuje pełnymi możliwościami przeprowadzania zautomatyzowanych ataków
- OpenAI jedynie zdjęło ograniczenia: i wypuściło GPT-5.5-Cyber
- atak i obrona: oficjalnie wkraczają w erę AI
📝 Podsumowanie
GPT-5.5-Cyber potrafi jużsamodzielnie przeprowadzać ataki sieciowe:
- od domeny do Shella: automatyczne zbieranie celów, identyfikacja sygnatur, wykorzystanie podatności i uzyskanie Shella
- bez udziału człowieka: AI samodzielnie realizuje przebieg ataku
- CyberGym 81.9%: znakomite wyniki w testach porównawczych z zakresu cyberbezpieczeństwa
- trzy poziomy: GPT-5.5 (domyślnie), GPT-5.5 + TAC, GPT-5.5-Cyber
- partnerzy: Cisco, CrowdStrike, Palo Alto i inni
- obawy dotyczące bezpieczeństwa: czy weryfikowana jest własność zasobów? czy istnieje ryzyko nadużyć?
- era ataku i obrony z użyciem AI: oficjalnie rozpoczęta
Puszka Pandory została otwarta — era zautomatyzowanych ataków AI właśnie się rozpoczęła.
OpenAI (oficjalnie):https://openai.com/index/gpt-5-5-with-trusted-access-for-cyber